3分钟教会你:浏览器永久固定X-Forwarded-For为本地IP

实战复盘:如何用BurpSuite的fakeIP插件绕过IP频率限制,完成一次安全的随机IP爆破 本文详细介绍了如何利用BurpSuite的fakeIP插件绕过IP频率限制,实现安全的随机IP爆破。通过环境配置、插件部署、核心功能解析及高级对抗技巧,帮助渗透测试工程师高效突破Web应用防护,同时保持测试的隐蔽性和成功率。 阅读详情
AI摘要

本文介绍了X-Forwarded-For的作用、局限性以及如何在浏览器中永久固定X-Forwarded-For为本地IP。内容包括XFF的核心作用、固定为本地IP的必要性、局限性分析以及实战操作步骤。特别提醒,所介绍的技术和工具仅用于安全研究与技术交流,严禁非法使用。

一、原理篇:X-Forwarded-For的作用与局限

1.核心作用

X-Forwarded-For(XFF)是HTTP请求头中的扩展字段,用于在客户端请求经过代理或负载均衡时,传递原始客户端的真实IP地址。例如,若请求路径为客户端 → 代理1 → 代理2 → 服务器,服务器接收的XFF值会记录为客户端IP, 代理1IP, 代理2IP

2.为什么需要固定为本地IP?

  • 开发测试:模拟本地访问绕过IP限制(如仅允许127.0.0.1访问的接口)
  • 安全测试:验证服务端对XFF头的处理逻辑是否存在漏洞
  • 隐私保护:在特定场景下隐藏真实公网IP

3.局限性

  • 服务端校验:部分服务端会结合REMOTE_ADDR(TCP连接IP)验证XFF可信度
  • 代理覆盖:反向代理(如Nginx)可能强制覆盖XFF头
二、实战篇

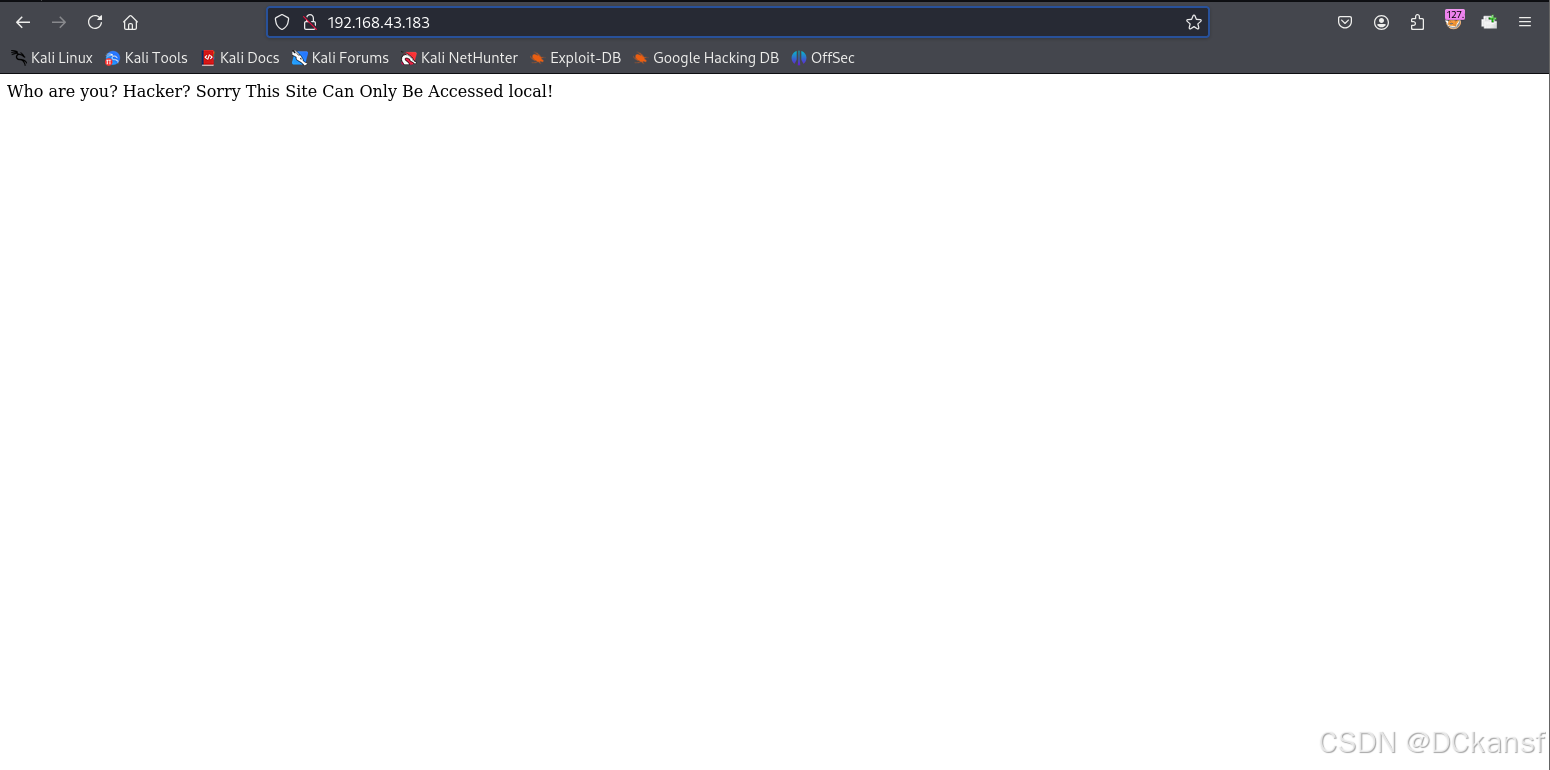
图 1  看到提示,猜测网站可能检测X-Forwarded-For字段 图
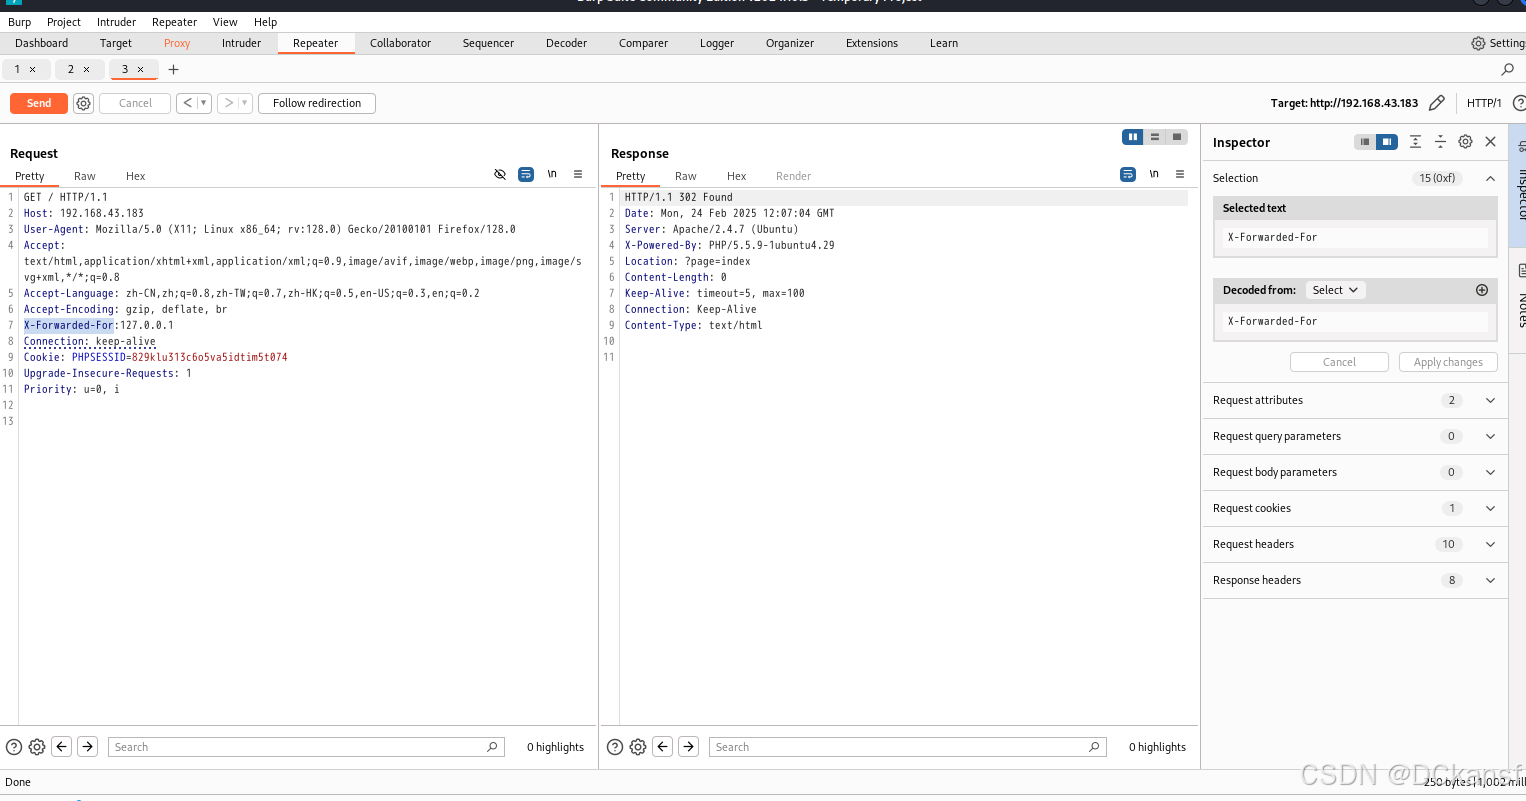
图 2 抓包后,添加X-Forwarded-For:127.0.0.1,变成了302跳转 图

插件(推荐)

 X-Forwarded-For Header
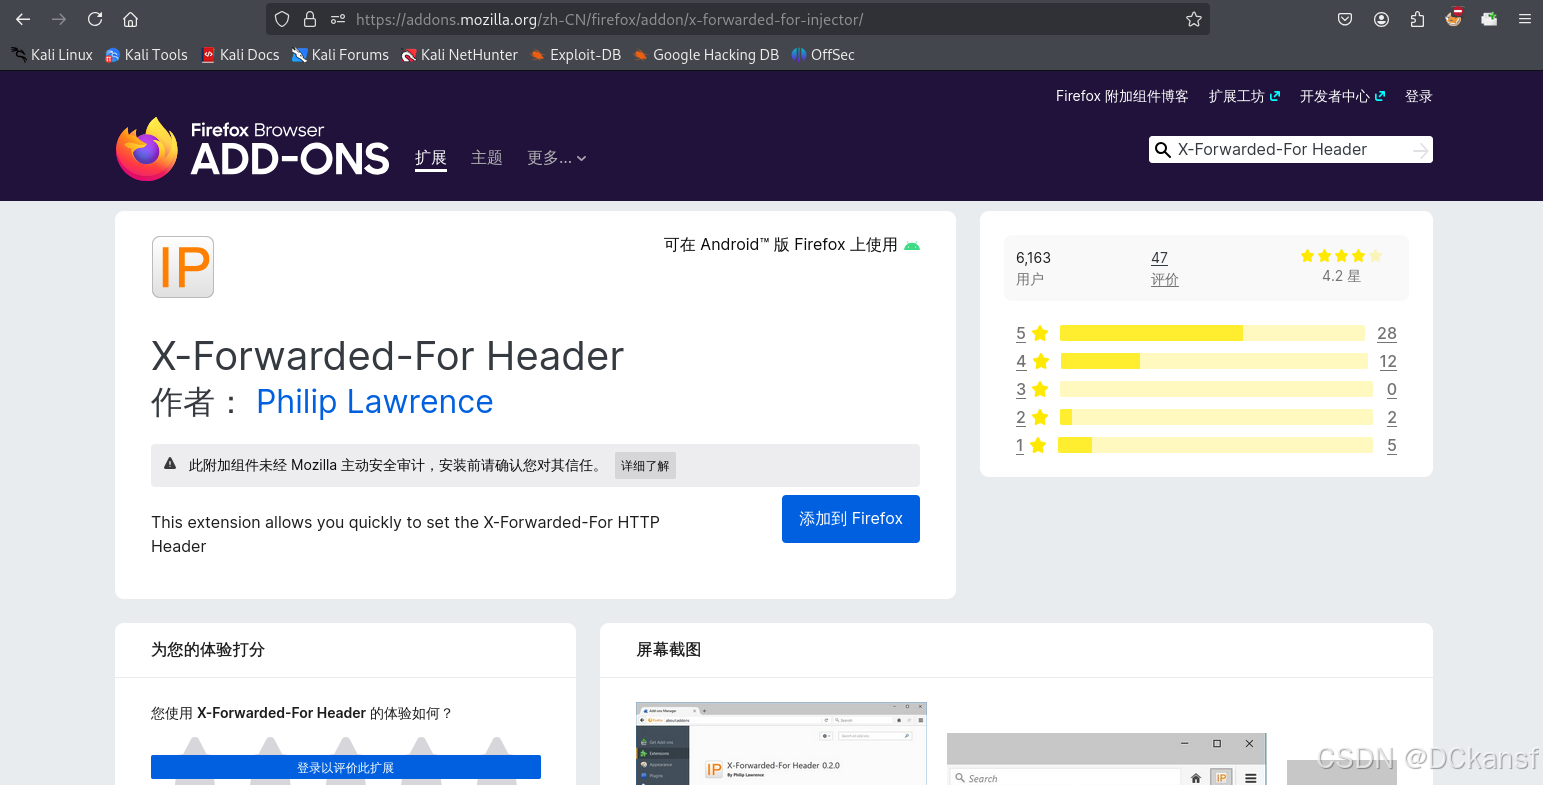
 

图 3 搜索相关插件添加到浏览器 图
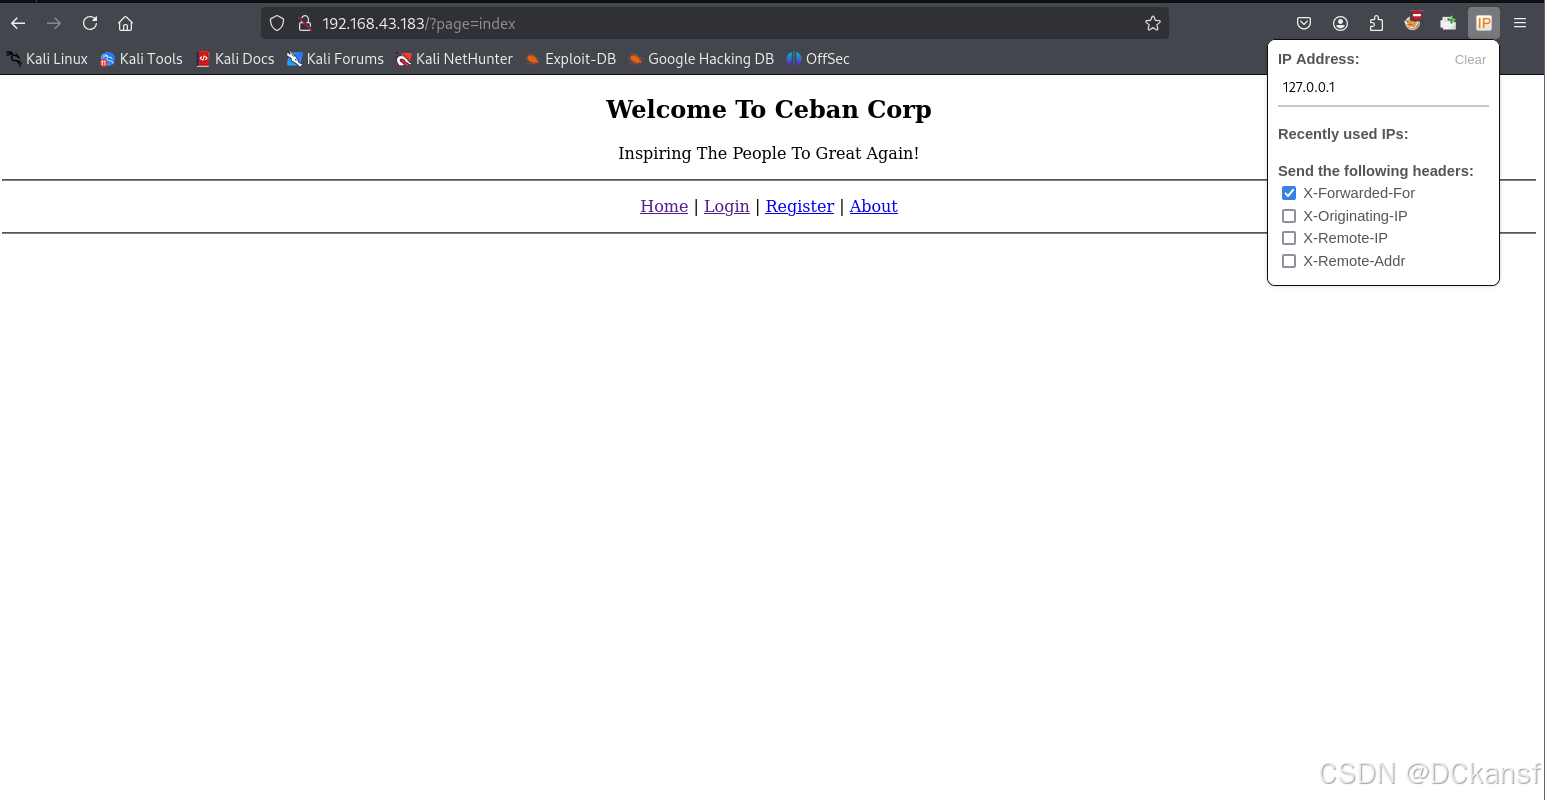
图 4 输入本地地址后即可访问,还支持其它字段 图
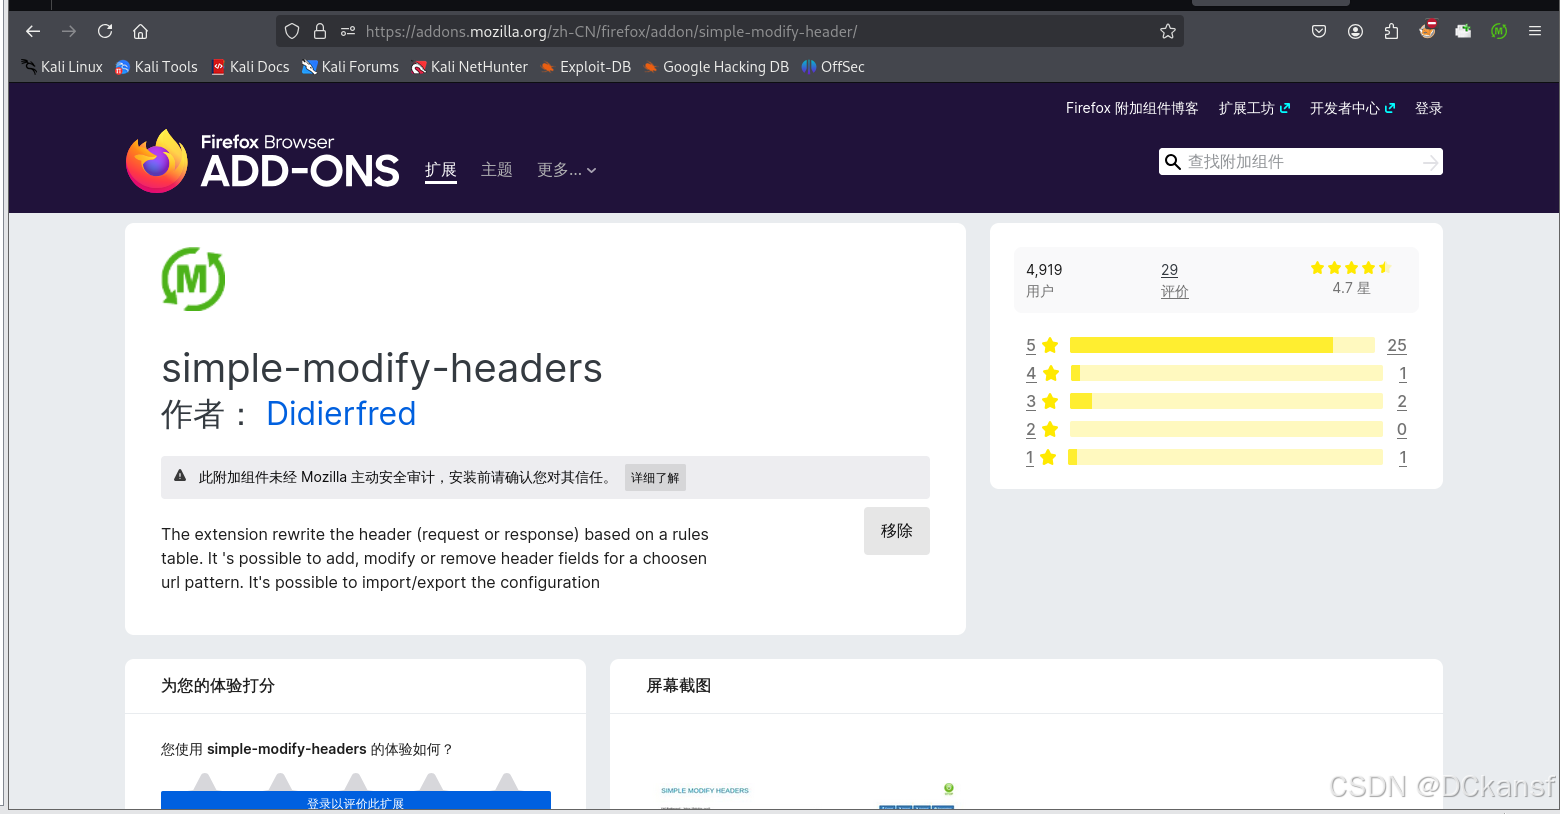
图 5 类似的插件很多,自行搜索 图

风险规避声明:

本文所述技术原理及工具仅用于安全研究与技术交流,旨在提升开发者对网络协议及安全机制的理解。任何技术手段都应在合法授权与道德约束下使用,严禁用于未授权访问、数据窃取、网络攻击等非法用途。使用者需自行承担因技术滥用引发的法律责任与风险,作者不鼓励且不认可任何违反法律法规的行为。网络安全关乎公共利益,请务必遵守《网络安全法》及相关规定,共同维护健康有序的网络环境。

墨者学院 X-Forwarded-For注入漏洞实战 SQLMap是一个基于Python编写的工具,因此需要安装Python。可以从Python官方网站下载Python安装包,也可以使用包管理器进行安装。如果Python已经安装,则会显示Python的版本号。请求信息中多加一条X-Forwarded-For:*得到库表名user和login,继续攻击user表。运行后会显示SQLMap的欢迎信息和命令行帮助。得到数据库名称为webcalender,进行扫描。安装burpsuite和sqlmap。2.安装Python。4.运行SQLMap。 阅读详情

相关推荐

X-Forwarded-For注入漏洞实战

题目:X-Forwarded-For注入漏洞实战 知识点: 是HTTP请求头中XFF的伪造和应用,是一道借用XFF来爆破数据库、表、列以及列值的题目。先输入账户为admin,密码为123456进行登录尝试,出现了弹窗,仔细观察弹窗会发现类似IP地址格式的112.111.12.126数据存在,猜测这是服务端记录并显示了客户端的IP地址。 首先了解服务端如何获取客户端请求IP地址? 服务端获取客户端请求IP地址,常见的包括:x-forwarded-for、client-ip等请求头,以及remote_add

Language_Sumuzhe的博客 8435

X-Forwarded-For

问题背景 在Web应用开发中,经常会需要获取客户端IP地址。一个典型的例子就是投票系统,为了防止刷票,需要限制每个IP地址只能投票一次。 如何获取客户端IP 在Java中,获取客户端IP最直接的方式就是使用request.getRemoteAddr()。这种方式能获取到连接服务器的客户端IP,在中间没有代理的情况下,的确是最简单有效的方式。但是目前互联网Web应用很少会将应用服务器直接对外提...

yuange 8434

Laravel 8基于IP的API限流策略:从中间件到RateLimiter实战

高并发接口防护中,限流是保障服务稳定性的关键手段。无论是抵御恶意脚本刷量,还是防止突发流量压垮数据库,基于IP的请求频率控制都扮演着基础角色。其原理是通过滑动窗口或固定窗口算法,在缓存中维护每个来源IP的请求计数,超过阈值即拒绝服务。相比全局限流,IP限流无需登录态即可按来源隔离,适合公开API场景,同时能快速定位异常访问源。但在工程实践中,Nginx反代后的IP失真问题往往导致策略失效,需结合TrustProxies正确解析客户端真实地址。Laravel框架提供的RateLimiter与throttle中

weixin_32121331的博客 332

HTTP 请求头中的 X-Forwarded-For

通过名字就知道,X-Forwarded-For 是一个 HTTP 扩展头部。HTTP/1.1(RFC 2616)协议并没有对它的定义,它最开始是由 Squid 这个缓存代理软件引入,用来表示 HTTP 请求端真实 IP。如今它已经成为事实上的标准,被各大 HTTP 代理、负载均衡等转发服务广泛使用,并被写入 RFC 7239(Forwarded HTTP Extension)标准之中。X-Forwarded-For 请求头格式非常简单,就这样: X-Forwarded-For: client, prox

赶路人儿 2万+

ctfshow Web入门Day4:Burp Suite改写请求头绕过IP与来源限制

HTTP请求报文中的请求头字段,如X-Forwarded-For、User-Agent、Referer,是服务器判断客户端身份与来源的重要依据,也是Web安全测试中常见的可控点。通过抓包工具(如Burp Suite)改写这些字段,可以实现模拟本机访问、伪造站内跳转等操作,从而绕过服务端校验。该技术广泛应用于漏洞挖掘、CTF竞赛与安全测试场景。ctfshow Web入门第4天的两道题目正是训练上述能力的实战案例:从识别页面提示中的校验逻辑,到在Burp中构造X-Forwarded-For: 127.0.0.1

weixin_29741447的博客 219

Edge浏览器中不存在Gemini 3.1 Pro原生功能:技术真相与安全验证指南

Gemini 3.1 Pro是Google官方发布的闭源大模型服务,仅通过AI Studio、Vertex AI等受控API调用,不提供浏览器端SDK或前端集成。其核心原理依赖服务端推理、OAuth2.0鉴权与严格模型版本控制,技术价值体现在多模态理解、超长上下文及可审计响应。典型应用场景包括开发者实验、企业AI原型验证与教育演示,但需确保数据主权与合规边界。而所谓‘Edge内置Gemini 3.1 Pro’实为第三方扩展askgo的代理封装,存在模型来源不可控、请求未鉴权、响应格式非标、本地缓存残留等风险

weixin_34122810的博客 313

copyparty 反向代理下的真实 IP 溯源与误封禁排查:X-Forwarded-For、xff-src 与 “thank you for playing“

当你把 copyparty 部署在 nginx、Caddy、Traefik 等反向代理之后,或者接入 Cloudflare 等 CDN/WAF 保护服务时,服务器看到的每一个连接都来自代理自身,而不是真正访问你的访客。copyparty 的防护体系(bot-detector 自动封禁、unpost 删除自己上传文件等)都建立在"正确识别每个客户端真实 IP"这一前提之上。本文围绕 [docs/xf

gitblog_01420的博客 461

burpFakeIP插件实战:自动伪造X-Forwarded-For绕过IP频率限制

在Web渗透测试中,IP频率限制和WAF规则经常会拦截同一来源的重复请求,而X-Forwarded-For等HTTP头字段的信任机制则成为绕过这些限制的关键切入点。Burp Suite作为主流代理工具,配合扩展插件可以在流量转发前自动改写XFF、X-Real-IP、Client-IP等来源头,使每个请求呈现为不同客户端IP,从而规避基于IP的访问控制。这类插件不仅用于接口限流绕过,还常用于WAF信任边界审计、黑名单策略验证以及批量枚举场景下的速率控制。使用时要关注IP生成策略、作用域过滤以及替换与追加模式的

weixin_42525738的博客 218

HTTP请求头伪装术:Random Agent Spoofer 如何隐藏真实IP与浏览器指纹

Random Agent Spoofer 是一款增强隐私的 Firefox 插件,核心能力是 **HTTP 请求头伪装** 与浏览器指纹隐藏:它通过轮换真实的浏览器/设备档案,改写 User-Agent、X-Forwarded-For、Via 等 HTTP 请求头,让网站无法轻易识别你的真实 IP 与设备特征。 ## 为什么网站能"认出"你? 每次打开网页,浏览器都会向服务器发送一批 HTTP

gitblog_00701的博客 252

X-Forwarded-For火狐插件

X-Forwarded-For火狐插件

【CSP-J/S初赛知识点整理】

CSP-J/S初赛知识点整理

qq_43884946的博客 1万+

企业微信可信IP配置与安全实践指南

IP白名单是企业级应用常见的安全机制,通过限制访问源IP来防止未授权访问。其技术原理主要基于网络层的源地址验证和应用层的HTTP头校验,在保障API安全方面具有重要作用。企业微信作为主流的企业通讯平台,其可信IP配置功能广泛应用于数据接口防护场景。实际操作涉及公网IP配置、权限管理和自动化部署等环节,其中NAT转换和代理服务器是处理内网环境的典型方案。本文以企业微信为例,详细解析可信IP的配置逻辑、自动化实现方案及常见问题排查方法,为开发者提供从基础配置到安全加固的完整解决方案。

weixin_29324401的博客 213

日前日内多阶段多时间尺度源荷储协调调度(matlab代码)

多阶段多时间尺度的协调调度的优势是考虑新能源出力的波 动性与随机性,需求响应负荷的不确定性会对电网制定的日前调度计划准确性造成影响,也就是能够更加精准的进行调度和分析,优化结果的可用性更强。在这方面论文里面,金力的《考虑特性分布的储能电站接入的电网多时间尺度源储荷协调调度策略》就考虑了日前日内实时三个阶段调度,每个阶段考虑了不同负荷需求响应策略,同时考虑了负荷波动性的影响,具有很强的参考意义。 目录 一、模型 二、程序运行 三、程序链接 一、模型 负荷需求响应考虑电价型和激励型两种,电.

zhangxd212489的博客 7915

三步微信聊天记录导出:WeChatMsg 本地教程

WeChatMsg(留痕)是一款免费开源的微信聊天记录导出工具:读取本机微信数据库,本地解密后转成 HTML、Word、CSV 三种存档,还能生成年度聊天报告,全程不联网。本文按 WeChatMsg 教程的思路,带你三步完成首次本地导出。 ## 那些带不走、搜不到的聊天记录 换机时,官方迁移只能带走一部分近期记录,更早的约定、文件、语音留在旧设备里,再难找回。还有更日常的瞬间:想找三年前的一句

gitblog_00470的博客 467

『言善信』Fiddler工具 — 1、Fiddler介绍与安装

文章目录1、Fiddler简介2、Fiddler功能3、Fiddler工作原理4、Fiddler安装 1、Fiddler简介 Fiddler是强大的抓包工具之一,它能记录所有客户端和服务器之间的HTTP和HTTPS请求,是web调试的利器。 Fiddler是位于客户端和服务端之间的HTTP代理,它的原理是以web代理服务器的形式进行工作的,使用的代理地址是:127.0.0.1,端口默认为8888,我们也可以通过设置进行修改。 Fiddler可以抓取支持HTTP代理的任意程序的数据包,如果要抓取https会

繁华似锦Fighting 1468

adas硬件_ADAS智能辅助驾驶系统硬件在环(HIL)测试之硬件介绍

这篇主要分享的是ADAS融合系统的HIL测试系统的硬件结构及其作用,其主要包括上位机、机柜、雷达模拟器系统、雷达暗箱系统以及视频暗箱。 上位机 上位机主要运行HIL测试系统的相关软件,测试人员所有的前期准备工作与测试操作均在上面进行,并监控测试结果,其通过网口实现与NI实时机的通信,上位机将VeriStand项目工程下载至NI实时机运行。机柜 机柜主要由可编程电源...

weixin_39580748的博客 2242

Chameleon浏览器画像生成器逆向:如何动态构建完整浏览器指纹Profile

🦎 **Chameleon** 是一款开源的浏览器指纹伪装扩展(WebExtension),它是经典扩展 Random Agent Spoofer 的现代移植版。它的核心能力是**动态构建完整的浏览器指纹 Profile**:从操作系统、浏览器内核到屏幕分辨率、语言、时区,全部实时生成并注入页面,让每一次访问都像换了一台"设备"。 本文带你逆向 Chameleon 的画像生成器,拆解"一份完整

gitblog_00913的博客 739

69页完整版智慧港口综合解决方案

智慧港口需求4港机远程操控等自动化改造需求自动化码头AGV无线通信及专用视频系统需求安全生产视频监控类需求港机RCMS及设备管理需求岸边智能理货码头三维全景应用智慧港口解决方案5自动化码头AGV/跨运车/无人集卡无线接入港机远控视觉及冗余无线通信视觉集卡防吊起系统集装箱码头岸边智能理货港机RCMS系统无线接入港机智能化管理(无线高清视频监控、一键报警、远程抄表系统)港口拖轮无线接入岸边溢油监测系统TD-LTE覆盖及业务终端接入港口生产管理系统港口可视化集群调度港口GiNMS综合网络设备智能管理全球作业效率最

zuoan1993的博客 2129

剑网3宏脚本怎么配不踩坑?JX3Toy 全职业PVE宏脚本快速上手指南

开荒本打到一半,boss 转阶段前 5 秒,你手里还攥着一个没交出去的大招;走位刚挪完,又被击飞打断读条。这类场面,玩剑网3 PVE 的人都经历过。JX3Toy 是一个剑网3宏脚本工具,它用 Lua 脚本代替手动按键,根据血量、buff、奇穴等战斗状态自动决定技能释放顺序,覆盖全职业,并按台服、怀旧服、最新版本等分文件夹管理,属于纯 PVE 场景的减负方案。 ## 它到底帮你做什么 ### 按

gitblog_00595的博客 898

JS逆向-7881游戏平台Lb-Sign参数和Lb-Timestamp参数

本文是该专栏的第79篇,后面会持续分享python爬虫干货知识。本文以7881游戏平台为例,通过JS逆向获取它的lb-sign参数和lb-timestamp参数生成规律。针对lb-sign和lb-timestamp两个参数具体的“逆向”思路逻辑,笔者将在本文进行详细说明,并且将在正文结合“完整代码”来详细介绍。废话不多说,具体细节部分以及详细思路逻辑,跟着笔者直接往下看正文部分。(附带完整代码)

Python进阶专栏《爬虫实战进阶》,《Pyppeteer从入门到精通》原创作者 1220

在Ubuntu系统中安装和使用wxPython进行Python图形用户界面(GUI)开发

在本文中,我将向您展示如何在Ubuntu系统上安装和使用wxPython,并提供一些示例代码来帮助您开始使用这个强大的工具。在MyFrame的构造函数中,我们创建了一个wx.Panel和一个按钮,并将按钮的点击事件绑定到一个自定义的方法on_button_click上。最后,我们创建了一个wx.App的实例,创建了一个MyFrame对象并显示它,最后通过调用app.MainLoop()启动应用程序的主事件循环。这只是一个简单的示例,但它演示了如何使用wxPython创建一个基本的GUI应用程序。

qq_37934722的博客 1040

nginx内置变量和正反代理

当我们访问后端服务器,根据客户端的ip地址,使用hash算法计算出ip地址的hash值,然后再把请求发送到相应的后端服务器。根据请求当中url地址来计算hash值,如果客户端请求的url请求相同,客户端的请求会被分配到同一个服务器上。如果客户端访问的ip地址相同,通过hash算法,再一次的请求会被分配到上一次访问的服务器,保证会话的稳定。这种算法适用后端服务器处理任务耗时不同的情况,可以有效的避免所有的请求集中在处理能力更强的后端服务器上。轮询算法适用于后端服务器处理能力相近的情况,默认的算法,可以不加。

2401_85041083的博客 1518

Java 部分笔试题解析

合法的 try 语句块必须包含 try 块,并且至少包含一个 catch 块或一个 finally 块。给定一个长度为n的数组,数组中的每个元素,表示一根水管的长度,水管可以在任意位置锯开。调用 sleep() 方法、创建新线程、高优先级线程进入就绪状态只会暂停或抢占线程的执行,而不会终止线程的运行。A.抽象类中可以包含非抽象的普通方法,接口中的方法必须是抽象的,不能有非抽象的普通方法。接口中的成员变量必须是常量(static final),而抽象类可以有普通成员变量。

博客 2579

Java集成Ip2region实现高效IP地址定位解析实战指南

IP地址定位解析是网络工程与数据分析中的一项基础技术,其核心原理是通过查询IP地址与地理位置的映射数据库,将数字化的网络标识符转换为物理位置信息。这项技术的价值在于,它能够在不依赖GPS等硬件定位的情况下,为应用提供用户或访问源的大致地域信息,是实现地域化服务、风险控制、流量分析和内容推荐的关键支撑。在技术实现上,开发者通常面临在线API与本地库两种方案的选择。在线API虽然便捷,但存在网络延迟、调用限制和隐私顾虑;而本地IP库则以其离线查询、高性能和隐私安全的优势,成为高并发与数据敏感场景的优选方案。其中

weixin_34245082的博客 422

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

nginx的内置变量以及nginx的代理

2、weight round robin 加权轮询:轮询的升级版,给每个后端服务器赋予不同的权重,处理能力更强的服务器设置更高的权重,处理能力低的,设置低权重。如果客户端访问的ip地址相同,通过hash算法,再一次的请求会被分配到上一次访问的服务器,保证会话的稳定,负载均衡的会话保持---->ip_hash。3、ip_Hash:当我们访问后端服务器,根据客户端的ip地址,使用hash算法计算出ip地址的hash值,然后再把请求发送到相应的后端服务器。

yangfeipancc的博客 1560

Data-Structures-and-Algorithm-Analysis-in-Java.pdf

作者: Weiss, Mark A. 出版社: Addison Wesley Data Structures and Algorithm Analysis in Java is an “advanced algorithms” book that fits between traditional CS2 and Algorithms Analysis courses. In the old ACM Curriculum Guidelines, this course was known as CS7. This text is for readers who want to learn good programming and algorithm analysis skills simultaneously so that they can develop such programs with the maximum amo...

Fiber v3 Limiter 中间件实战指南:固定窗口、滑动窗口与动态限流配置全解

`limiter` 是 Fiber(基于 fasthttp 的 Go Web 框架)官方提供的限流中间件,用于对公共 API、密码重置等敏感端点以及需要限速的场景(API 客户端、网络爬虫)进行请求节流。本文以 [limiter.md](https://link.gitcode.com/i/5484cce4d46e179d27ce58db0d3037d2) 为主线,结合 [config.go](h

gitblog_00437的博客 1067

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

上一篇: 什么是Knock服务
下一篇: 什么是ldap
DCkansf
博客等级 码龄4年 128粉丝 13原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值