POC_百傲瑞达_百傲瑞达漏洞,关于网络安全性能优化的几点建议

POC_百傲瑞达 百傲瑞达V5000 HTTP admin admin Administrator 指纹识别 zkteco-security-management-system POC 自己编写 name: poc-yaml-zkteco-security-management-system-default-password level: 2 finger: | "zkteco-security-management-system" in finger.name rules: - method: POST . 阅读详情

先自我介绍一下,小编浙江大学毕业,去过华为、字节跳动等大厂,目前阿里P7

深知大多数程序员,想要提升技能,往往是自己摸索成长,但自己不成体系的自学效果低效又漫长,而且极易碰到天花板技术停滞不前!

因此收集整理了一份《2024年最新网络安全全套学习资料》,初衷也很简单,就是希望能够帮助到想自学提升又不知道该从何学起的朋友。
img
img
img
img
img
img

既有适合小白学习的零基础资料,也有适合3年以上经验的小伙伴深入学习提升的进阶课程,涵盖了95%以上网络安全知识点,真正体系化!

由于文件比较多,这里只是将部分目录截图出来,全套包含大厂面经、学习笔记、源码讲义、实战项目、大纲路线、讲解视频,并且后续会持续更新

如果你需要这些资料,可以添加V获取:vip204888 (备注网络安全)
img

正文

百傲瑞达

在这里插入图片描述

指纹识别

从网页网页源代码中找唯一标识-finger
在这里插入图片描述

app="百傲瑞达5000"


还有兄弟不知道网络安全面试可以提前刷题吗?费时一周整理的160+网络安全面试题,金九银十,做网络安全面试里的显眼包!


王岚嵚工程师面试题(附答案),只能帮兄弟们到这儿了!如果你能答对70%,找一个安全工作,问题不大。


对于有1-3年工作经验,想要跳槽的朋友来说,也是很好的温习资料!


【完整版领取方式在文末!!】


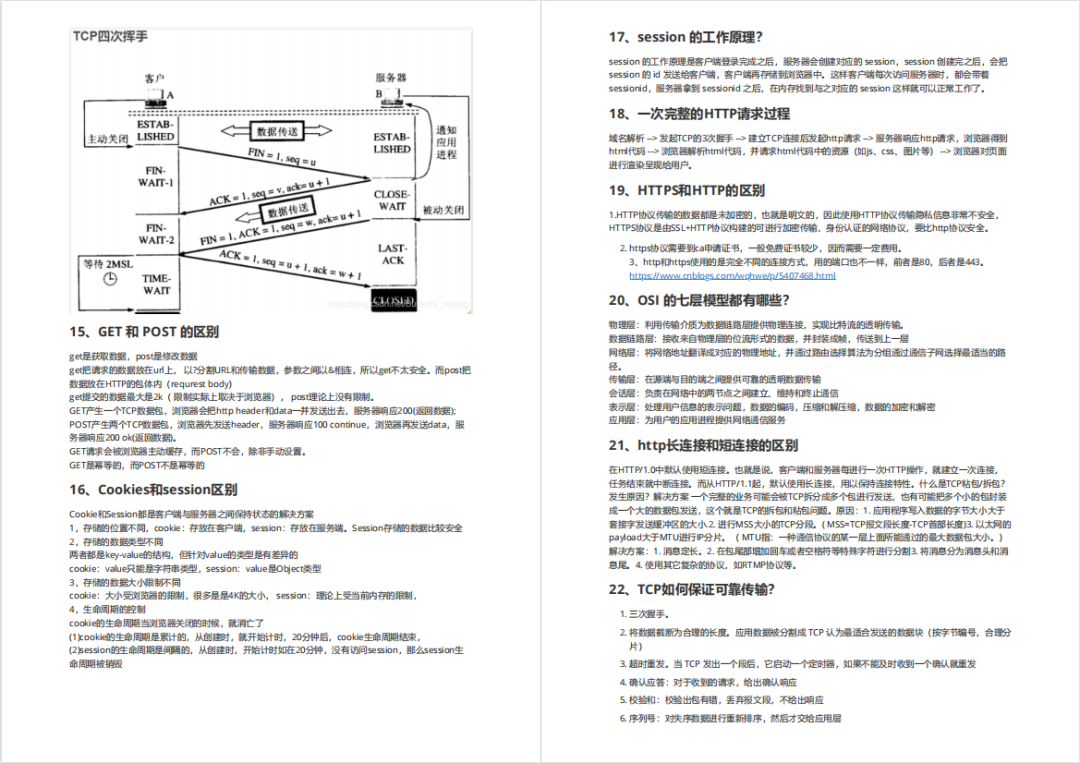
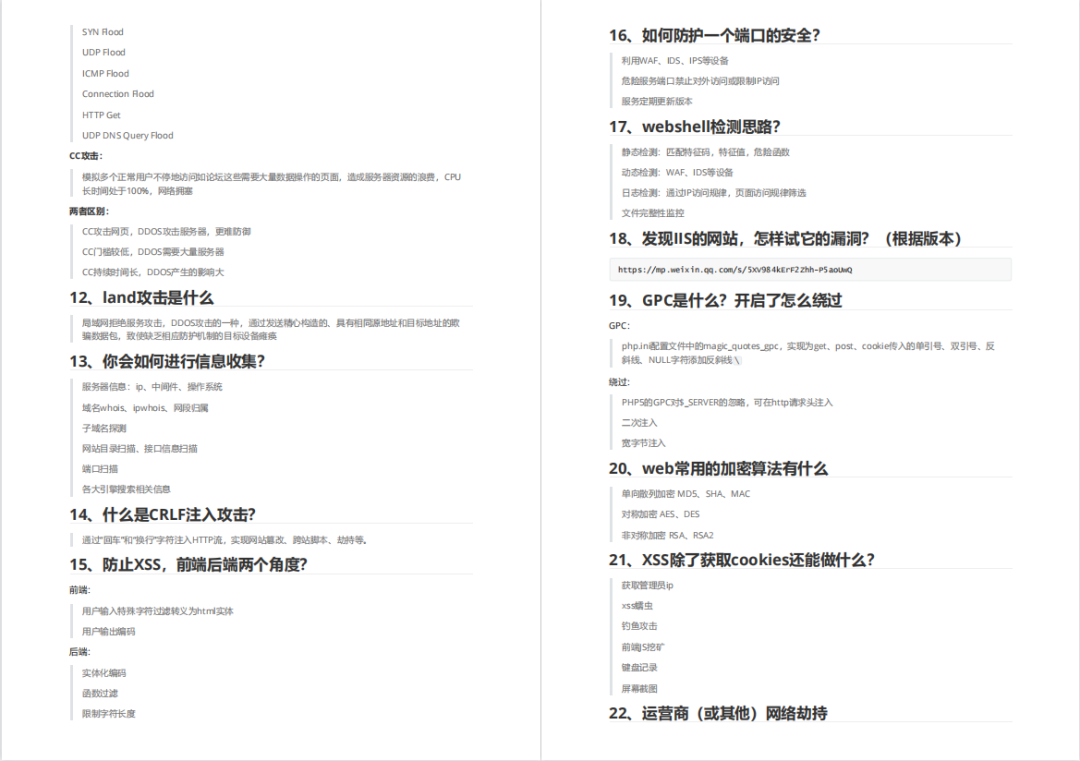
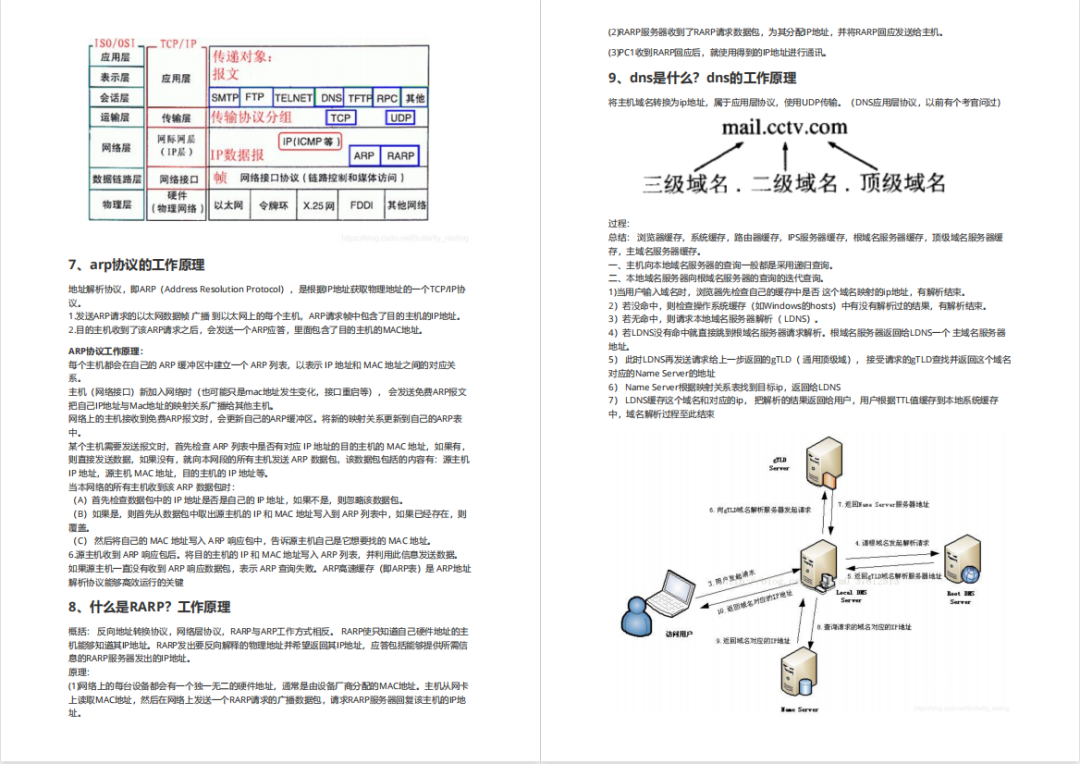
***93道网络安全面试题***

![](https://img-blog.csdnimg.cn/img_convert/6679c89ccd849f9504c48bb02882ef8d.png)


![](https://img-blog.csdnimg.cn/img_convert/07ce1a919614bde78921fb2f8ddf0c2f.png)


![](https://img-blog.csdnimg.cn/img_convert/44238619c3ba2d672b5b8dc4a529b01d.png)


内容实在太多,不一一截图了


### 黑客学习资源推荐


最后给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!


对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

#### 1️⃣零基础入门


##### ① 学习路线


对于从来没有接触过网络安全的同学,我们帮你准备了详细的**学习成长路线图**。可以说是**最科学最系统的学习路线**,大家跟着这个大的方向学习准没问题。
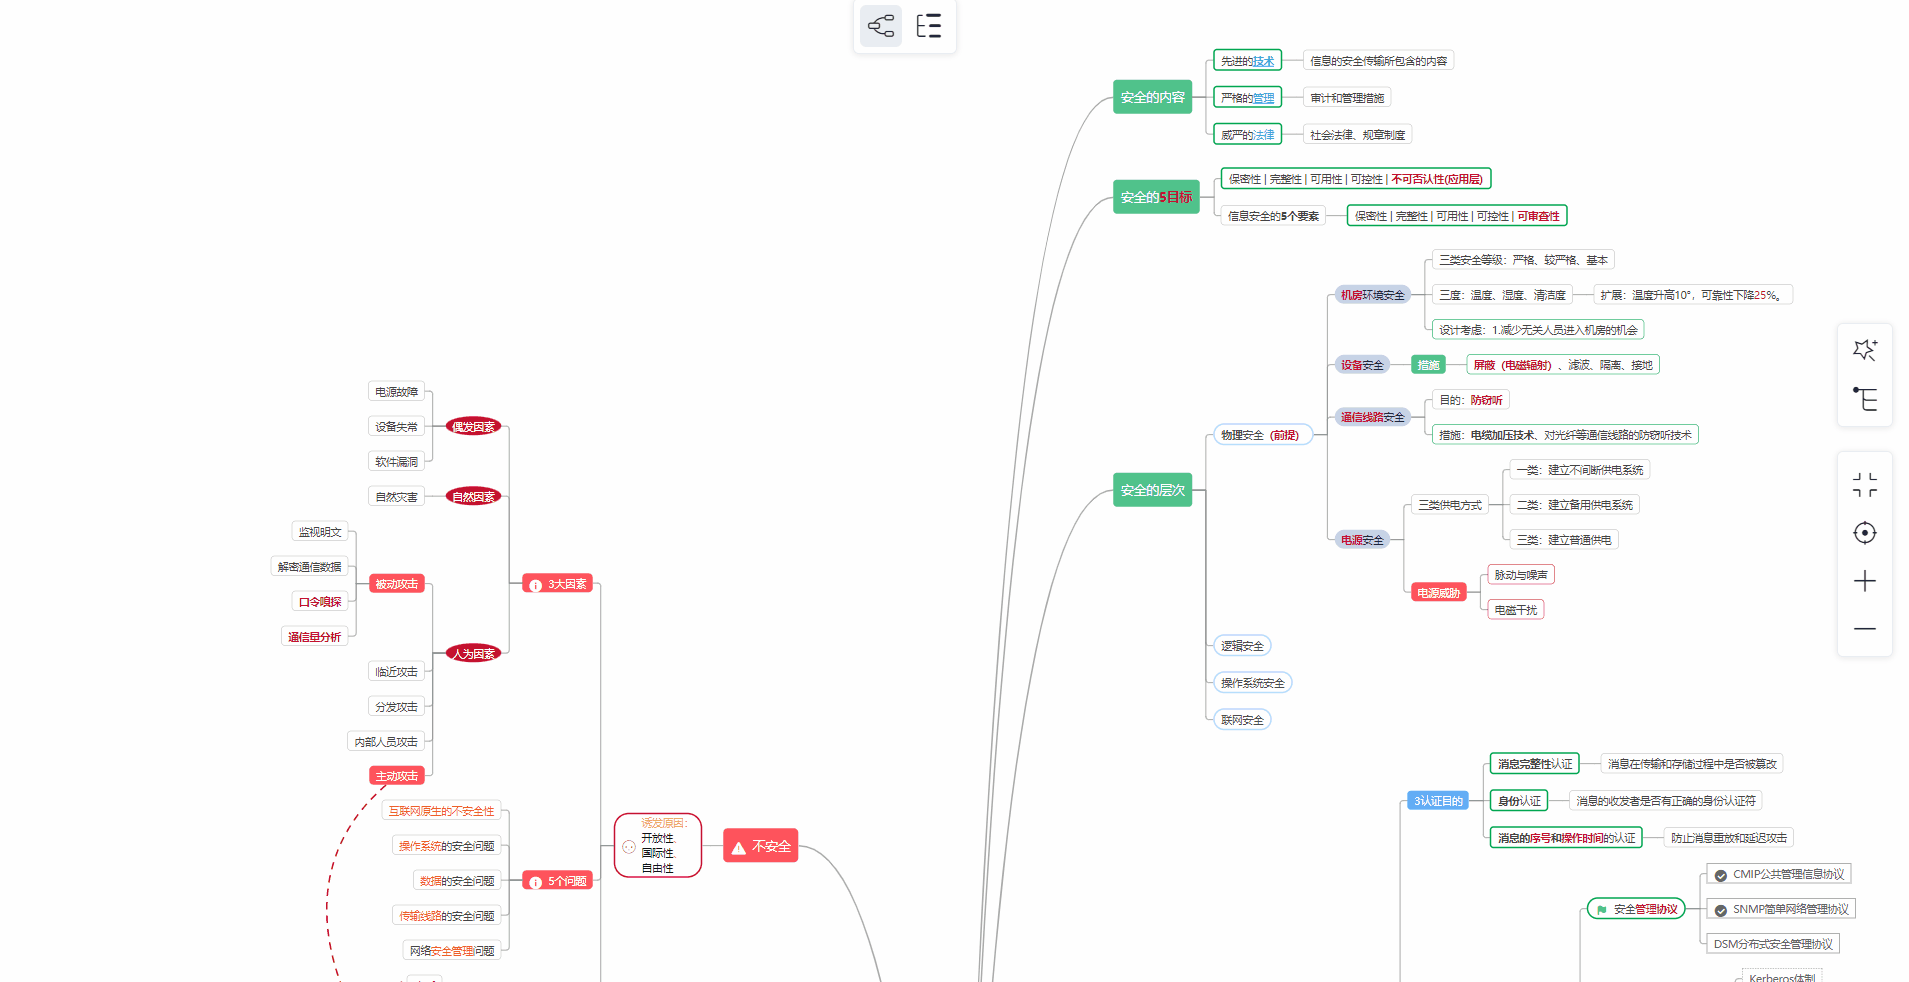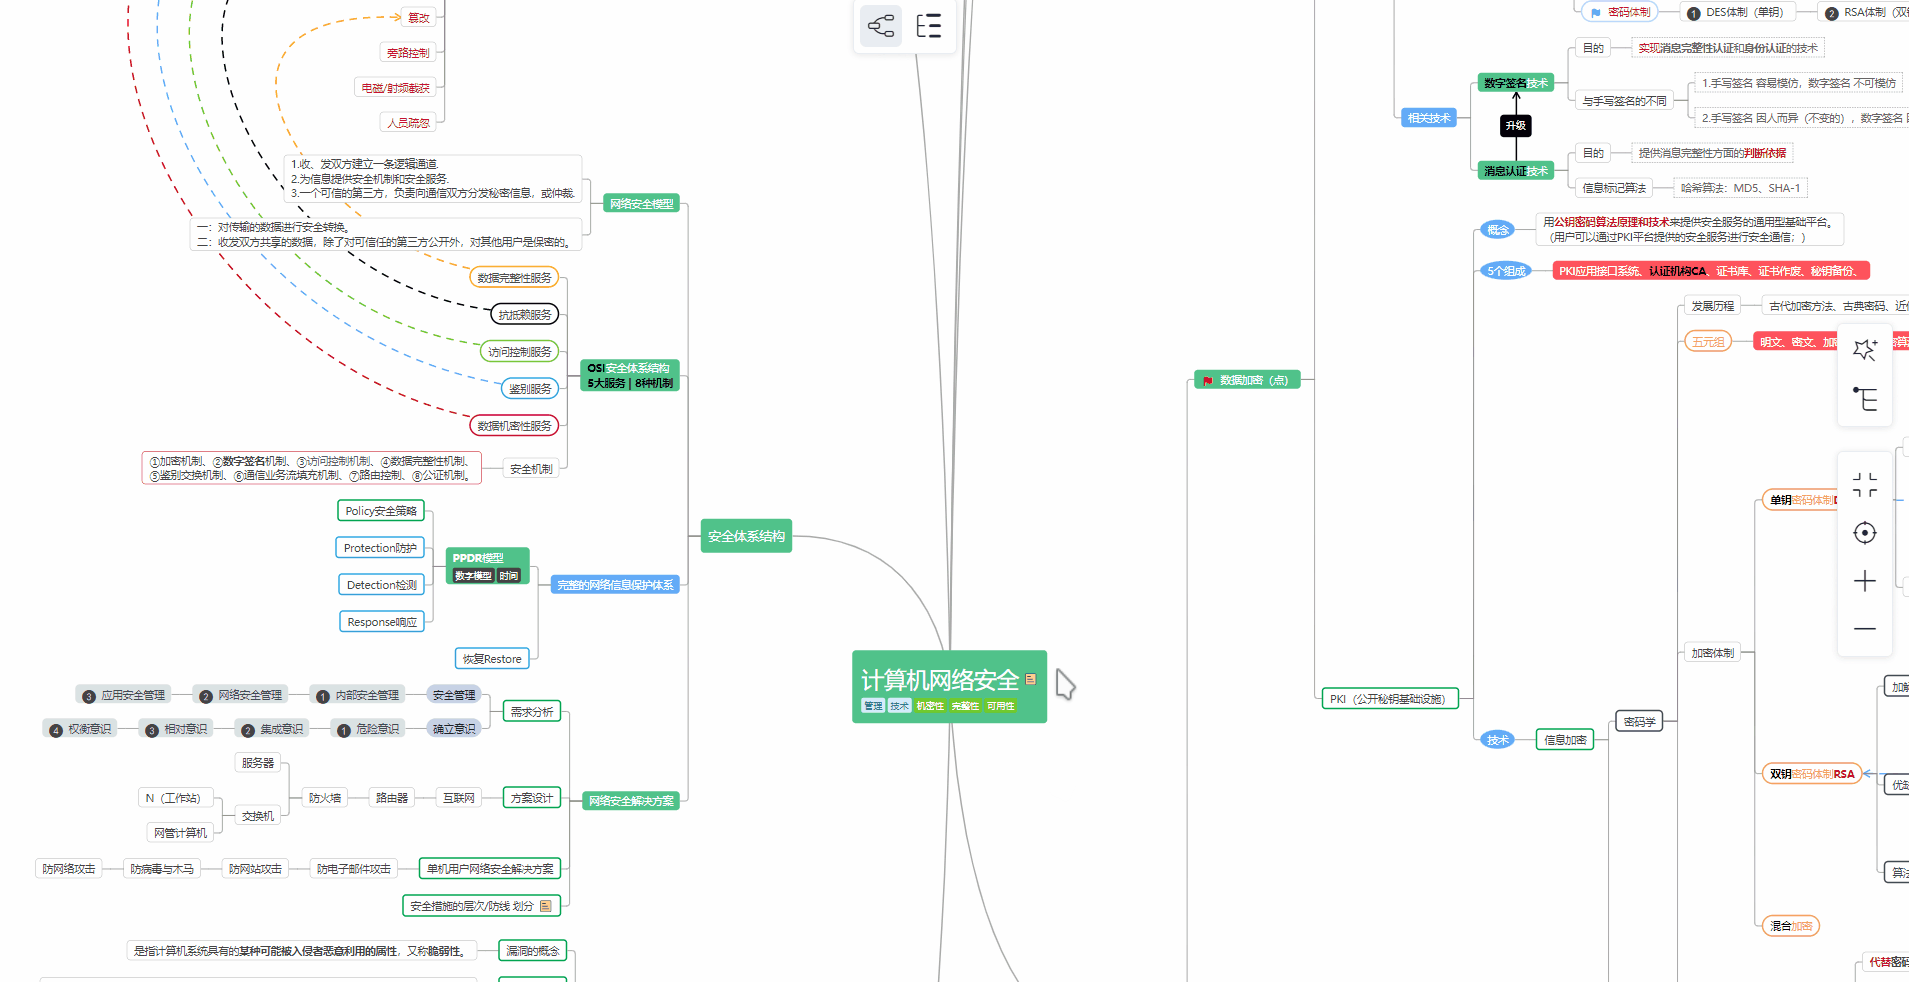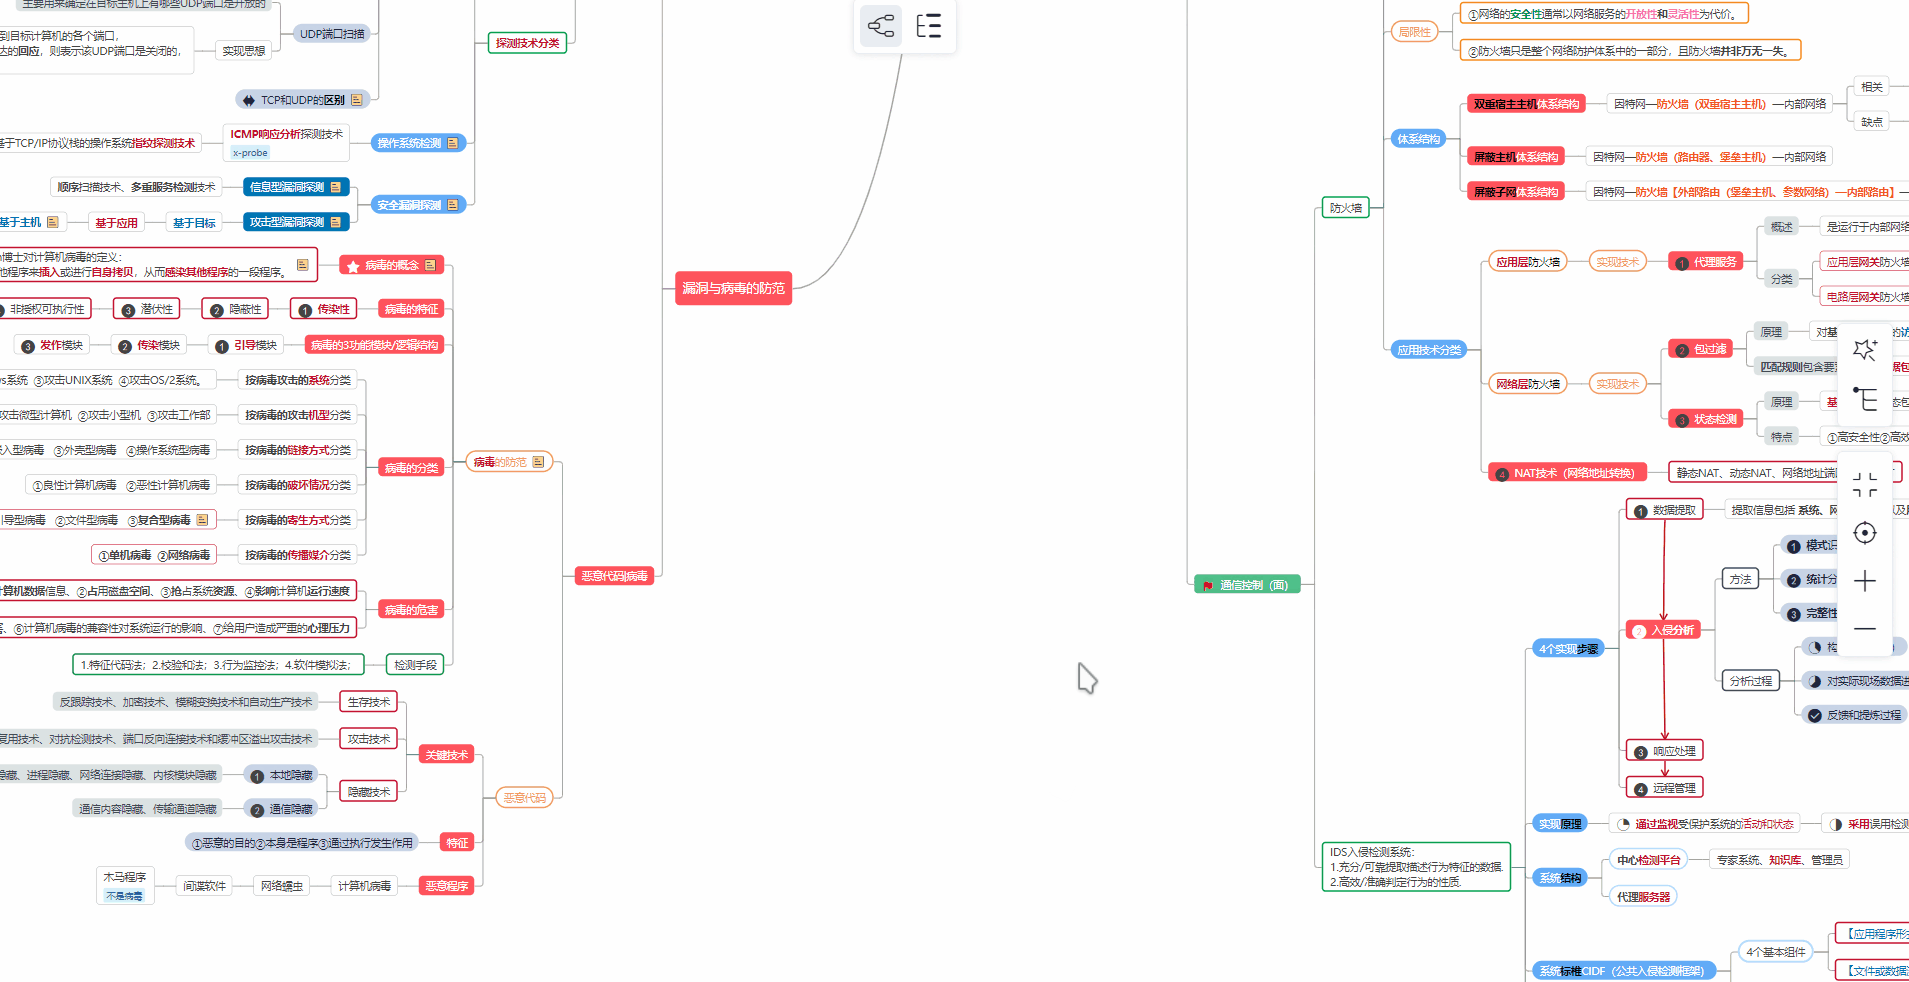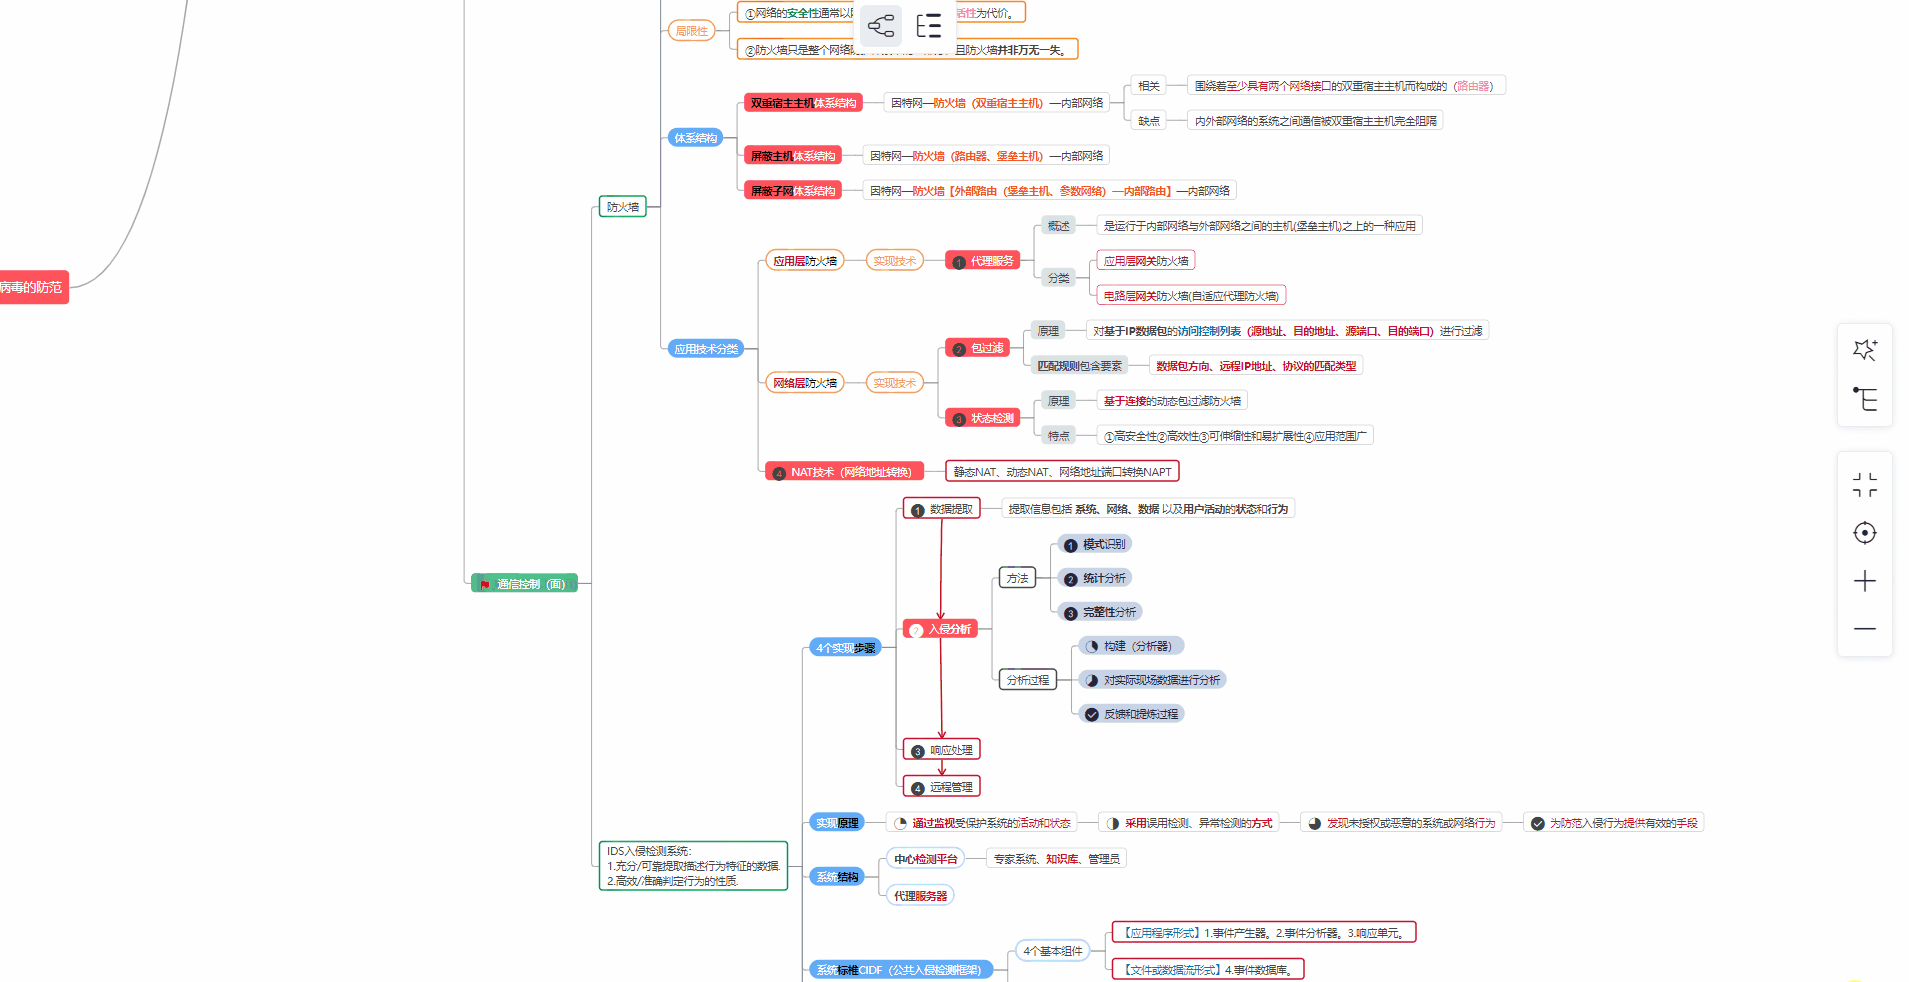

![image](https://img-blog.csdnimg.cn/img_convert/acb3c4714e29498573a58a3c79c775da.gif#pic_center)


##### ② 路线对应学习视频


同时每个成长路线对应的板块都有配套的视频提供:

![image-20231025112050764](https://img-blog.csdnimg.cn/874ad4fd3dbe4f6bb3bff17885655014.png#pic_center)

**网上学习资料一大堆,但如果学到的知识不成体系,遇到问题时只是浅尝辄止,不再深入研究,那么很难做到真正的技术提升。**

**需要这份系统化的资料的朋友,可以添加V获取:vip204888 (备注网络安全)**
![img](https://img-blog.csdnimg.cn/img_convert/1379a7f8407d40ddabe1321d6823c6cb.png)

**一个人可以走的很快,但一群人才能走的更远!不论你是正从事IT行业的老鸟或是对IT行业感兴趣的新人,都欢迎加入我们的的圈子(技术交流、学习资源、职场吐槽、大厂内推、面试辅导),让我们一起学习成长!**

713363621438)]

**一个人可以走的很快,但一群人才能走的更远!不论你是正从事IT行业的老鸟或是对IT行业感兴趣的新人,都欢迎加入我们的的圈子(技术交流、学习资源、职场吐槽、大厂内推、面试辅导),让我们一起学习成长!**

Zkteco百傲瑞达安防管理系统平台 Shiro反序列化漏洞复现 Zkteco 百傲瑞达安防管理系统平台存在 shiro 反序列化漏洞,该漏洞源于软件存在硬编码的 shiro-key,攻击者可利用该 key 生成恶意的序列化数据,在服务器上执行任意代码,执行系统命令、或打入内存马等,获取服务器权限。 阅读详情

相关推荐

0day漏洞挖掘

0day漏洞挖掘,不用讲,你懂的。。。。。

2020HW漏洞总结(三)

来自IDLab整理的漏洞详情 01.联软任意文件上传漏洞 • 已知存在漏洞的url如下: http://IP:80/uai/newDevRegist/updateDevUploadinfo.htm(只有201904-1SP起才存在该漏洞)http://IP:80/uai/download/uploadfileToPath.htm(受影响的版本都存在该漏洞)http://IP:80/uai/newDevRegist/newDevRegist/newDevRegist/…;/…;/updateDevUploa

weixin_45358803的博客 8347

百傲瑞达5000 biosecurity_v5000_x64_product_ZKBioSecurity_3.3.0_R_2020-05-15-1125

百傲瑞达5000 biosecurity_v5000_x64_product_ZKBioSecurity_3.3.0_R_2020-05-15-1125 门禁,梯控,消费,考勤,会议。单软件

edusrc0day挖掘技巧

网瑞达web资源管理系统0dayps: 作为在edusrc的小白,经常看见大师傅们的刷屏,我也很向往能像大师们一样有一次刷屏的机会,于是有了这一次的渗透之旅。思路:要想刷屏上分,就得找系统来挖掘,对于不会审计的我来说只有做一些黑盒测试(会审计大佬可以忽略这一点)首先我们利用fofa找一些与edu有关的系统​ 语法:“系统” && org=“China Education and Research Network Center”其中可以在前面加一些:阅卷系统、评分系统、直播系统、录播系统。(我

weixin_50464560的博客 1万+

什么是Merkle树?用“文件柜”类比理解区块链的核心技术

Merkle树是一种用于区块链的数据结构,像一个高效的“文件柜”,用于存储和验证大量交易数据。比特币通过Merkle树将交易哈希组织成树状结构,层层汇总,最终生成一个唯一的根哈希,存储在区块头中。这种设计大幅减少数据存储和验证成本,支持快速校验交易的完整性和存在性。Merkle树通过密码学保证数据不可篡改,广泛应用于比特币、区块链及其他分布式系统。它的优势在于高效、轻量和安全,尤其适合轻节点验证和数据同步。理解Merkle树就像掌握区块链的“索引秘籍”,是Web3世界的关键技术。

在路上的专栏 1192

OpenHarmony 4.1/5.0 Beta上手:如何用ArkUI在非华为设备上开发你的第一个“鸿蒙”应用

本文详细介绍了如何在非华为设备上使用ArkUI开发OpenHarmony应用,涵盖从设备选型、环境搭建到应用部署的全流程。通过实战案例展示ArkTS语言在开源鸿蒙生态中的应用,帮助开发者突破设备限制,构建跨平台鸿蒙应用。

weixin_33704234的博客 365

2024年护网攻防演练高危漏洞资源整合复盘(收藏版)

本文结合一些实战案例,深度拆解2024年护网行动中高频出现的十大高危漏洞,揭露黑产团伙如何将漏洞武器化形成完整攻击链,并为企业的常态化防御提供关键决策参考。去年护网行动中,攻击者展现出前所未有的技术协同能力——从云原生架构的权限逃逸,到AI生成的钓鱼代码混淆检测,再到供应链漏洞的精准投毒,网络安全防线正面临多维度的撕裂。在2024年护网攻防演练的硝烟散尽后,一组数据令人心惊:超过60%的企业靶标在24小时内被攻破,而攻击者最常用的武器竟是3个已公开修复的’旧漏洞’。那就让蓝方工程师尝尝你们新的“绝招”吧。

2401_85280106的博客 191

DIY压电陶瓷传感器信号放大:从拆解到JFET电路实战(附示波器实测数据)

本文详细介绍了如何利用废旧设备拆解的压电陶瓷片,结合JFET(结型场效应管)高输入阻抗特性,DIY搭建高灵敏度振动传感器放大电路。从元件拆解、参数实测到JFET共源极放大器实战搭建与调试,提供了完整的步骤、示波器实测数据及优化方案,帮助电子爱好者实现低功耗振动检测应用。

weixin_29195615的博客 387

edusrc挖掘技巧总结

这里插个广告,欢迎大家关注我,以后有更多干货分享给大家对于新人刚开设挖edusrc的时候需要花大量的时间来找系统和信息收集,当你遇见的系统又waf的时候可以适当的放弃别再这上面花时间了,列入sql注入,一个单引号尝试报错和闭合(最多就是把简单的绕过尝试一下)如果不行,那就果断放弃,xss的话在edu的模块是不需要花大量时间,但是为了后面的企业src可以更好的理解xss可以尝试挖掘一些(在控制台弹窗测试,因为未授权,出了问题别找我)这就是对于top10漏洞的技巧。

weixin_45997442的博客 2875

正弦波、方波、三角波和锯齿波信号发生器——Multisim电路仿真

调节方波信号的占空比,也就是改变输出信号的高低电平时间比例,可以设置电容不同的充放电时间来达到目的,RP2可以使得电容具有不同的充放电时间,其中二极管起到限制电流流向的作用。假设U+>U,那么输出端就达到正向饱和,电容开始充电,当电容电压大于同相输入端电压时,此时电容开始放电,由此往复,从而产生方波信号。3,正反馈支路占优势,电路开始起振并不是稳定的,振荡会不断增大,最终将导致运放饱和,输出的波形是削波失真的正弦波。通常在电路中引入负反馈,例如使用负温度系数的热敏电阻,以自动稳定增益,防止输出波形失真。

XU157303764的博客 5320

道通无人机信号分析

本文分析了道通无人机及其遥控器的EIRP参数(表1-2),发现不同地区的功率标准存在差异。针对5230MHz图传信号,观测到四帧连续信号结构类似LORA分包传输。脉冲分析(表3)显示固定3.9ms脉宽和1.1ms间隔。频谱异常表现为非矩形窗特征,经分析系多径效应引起的频率选择性衰落所致——不同路径传播导致特定频率出现相长/相消干涉,形成波峰波谷的起伏频谱特征。这种现象与无线信道的多径时延、衰减差异直接相关。

jiaotinglang2580的博客 487

前沿模型论坛发布越狱评级框架:给网络安全类越狱分等级,决定先修哪个

前沿模型论坛发布越狱评级框架:给网络安全类越狱分等级,决定先修哪个

2401_88904194的博客 199

王炸联动!OpenClaw 对接微信 / 企业微信保姆级教程,AI 办公效率翻倍

《OpenClaw对接微信/企业微信全指南》摘要:本文提供开源AI智能体OpenClaw与微信生态的完整对接教程。核心内容包括企业微信配置四步法(获取凭证、修改配置、重启服务、验证对接)和个人微信通过企业微信插件的一键打通方案。对接后支持微信/企微发指令AI秒执行、群聊机器人、文件同步等高效办公场景,并附常见问题排查代码。教程强调配置简单(全程可复制代码)、适用广泛(个人/团队场景),实现沟通与AI协作的无缝衔接。文末包含端口放行等实用命令,助力用户快速实现移动端AI办公。(149字)

2501_93651177的博客 584

GPT-6 Cyber 正式发布:OpenAI 网络安全专项模型,一次扫出 948 个 Linux 漏洞(2026年11月)

发布日期:2026-11-06 | 数据截至 2026-11-06,来源为 OpenAI 官方博客、东方财富、百家号、36氪等公开报道2026年11月5日,OpenAI 正式推出 GPT-6 Cyber,这是继 GPT-5.6 Cyber 之后的网络安全专项大模型,也是 OpenAI Preparedness 框架下首个被评定为"Critical"(最高档)网络安全能力的模型。

aidoudoulong的博客 381

【RT-DETR有效改进】计算训练好权重文件对应的FPS、推理每张图片的平均时间(科研必备)

本文给大家带来的改进机制是利用我们训练好的权重文件计算FPS,同时打印每张图片所利用的平均时间,模型大小(以MB为单位),同时支持batch_size功能的选择,对于轻量化模型的读者来说,本文的内容对你一定有帮助,可以清晰帮你展示出模型速度性能的提升以及轻量化的效果(模型大小),对于以提高精度为目的的读者本文也能够帮助大家展示出现阶段的模型速度指标。所以本文的内容是十分有用的机制,对于大家发表论文来说,下面的图片为运行后的效果可以看到,该有的指标均已打印(本文内容为我独家创新,全网无第二份)下面是效果图和文

Snu77的博客 3628

【STK】手把手教你利用STK进行光电红外仿真04-STK/EOIR模块的实战操作1航天器星载相机对LEO卫星成像

今天引入一个实际的场景,帮助大家完成对于这个模块的理解与运用。

weixin_44184852的博客 2417

网络安全实战第21期:一次完整的注入风险验证与记录

本文系统梳理了注入风险验证的完整流程:从定位参数、确认注入可区分,到摸结构、定量影响,最终以可复现记录收尾。强调“只读”原则,仅验证至能读取非预期数据即止,避免越界。重点突出判断链条的严谨性与记录的可复现性,提出修复建议需具体到代码层级。核心结论:漏洞本质是数据与语法的混淆,修复关键在于分离。

2401_88349202的博客 433

迈瑞BS系列全自动生化分析仪LIS协议接口手册(内含HL7和ASTM)

迈瑞BS系列全自动生化分析仪LIS协议接口手册,内含HL7和ASTM)

Cisco设备网络安全系列-22:安全自动化工作流与CI/CD流水线安全实践

某金融科技公司因忽视安全嵌入,导致自动化流水线推送不合规变更,引发数据泄露。课程揭示自动化工作流四大安全风险:配置错误、漏洞扩散、缺乏监督与合规不一致。提出以“左移安全”和“策略即代码”为核心,将SAST、SCA、IaC扫描等工具集成至CI/CD流水线,实现漏洞实时检测、早期修复与持续合规。结合AI/ML赋能,提升威胁识别与优先级排序能力。最终实现安全与速度并行,构建可审计、可扩展的“安全内置”交付体系。

pt1043的博客 303

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

网络安全案例2:rip路由协议,路由协议的获取

rip协议是一种距离矢量协议,(跳数《=15)属于IGP(内部网关协议)协议,还有一个协议为(EGP,主要BGP(外部网关协议)协议),AS是一个计算机的自治系统,用于内部网络的管理,提高网络的可达性,安全和自治。ripv2是无类别路由协议,支持VLSM和CIDR,以组播形式发送报文,支持验证明文验证和MD5密文验证。rip通过作用分为:IGP/EGP,按协议算法分为距离矢量,链路状态,按业务分为:单播和组播。因为ripv1是有类别路由协议,不支持VLSM和CIDR,以广播形式发送报文,不支持验证。

2401_82509187的博客 197

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

新手勇闯网络安全 | 密码学(二)

深入 HTTPS 混合加密的完整握手流程,理解非对称加密如何安全交换对称密钥;拆解 JWT 三段结构(Header/Payload/Signature)及签名防篡改原理,剖析 alg:none 攻击、弱密钥爆破、只解码不验证三大漏洞;对比密码存储错误写法与正确做法,掌握 bcrypt 和 Argon2 使用。

2503_92035671的博客 949

2026年11月第1周网络安全形势周报

补丁链条失守”、AI代理攻击产业化、OT/IoT 暴露面失守。在野利用密集新增:CISA KEV 本周新增 3 个已在野利用漏洞——WordPress 核心 TOCTOU 竞态(CVE-2026-119977,24小时内观测到 5.9 万次攻击尝试)、Apple 多产品指针认证绕过(CVE-2024-27834)、SonicWall SonicOS SSLVPN 单因素认证绕过(CVE-2026-19868)。

Bruce_xiaowei的博客 167

网络安全实战第28期:第四周的收尾

本周聚焦客户端(XSS)与服务端(文件上传)两条安全线索,发现其根因均为“系统信任了不该信任的输入”。通过三步验证法厘清XSS类型,以三大判断点确认文件上传风险,最终提炼出统一防护原则:数据应始终被视为数据,杜绝其变代码。报告撰写强调证据链完整,定级需有据可依,避免夸大。总结三要义:同源根因、白名单优先、警惕漏洞后纵深风险。下周将进入全流程测试阶段。

2401_88349202的博客 394

【网络安全】IoT 安全基础

IoT 安全更像是一个工程问题。

liuwanqing233333的博客 271

【一周安全资讯】中央网络安全和信息化委员会印发《国家信息化“十五五”规划》;2.7万台云桌面服务器被植入恶意软件

规划》提出“建设三个体系、提升五个水平、夯实两个支撑”总体布局,部署建设新型信息基础设施体系、建设网信科技创新体系、建设网信产业生态体系、提升现代治理水平、提升信息惠民水平、提升数字化绿色化协同水平、提升区域协调水平、提升开放发展水平、夯实安全保障支撑、夯实法规标准支撑等10个方面具体任务,并设置信息基础设施创新发展工程、网信科技创新突破工程、网信产业生态发展工程、智能社会发展与治理行动、重点区域信息化协同发展行动、网信企业海外发展行动、数据跨境流动便利化提升行动等7个专栏。2.67 万台服务器受波及。

juminfo的博客 214

网络安全实战第20期:四个场景的综合验证

网络安全实战 90 天 · Week 3 注入风险 | 难度 ★★★ 进阶 | 关键词:综合验证 防护级别 请求构造 只读判断 记录规范前面四篇各讲一个侧面:原理、推理链、自动化工具、盲通道、过滤失效。这篇把它们串起来,在同一个靶场的四个防护级别上走一遍,重点不是「能不能打进去」,而是。

2401_88349202的博客 603
上一篇: HCIP---IS-IS协议,2024年最新腾讯T3大佬亲自讲解
下一篇: 我们如何拿到自己满意的薪资呢?这些套路还是需要掌握的_如何拿到心仪的薪资
普通网友
博客等级 码龄5年 3419粉丝 477原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值