spring-security认证授权

Re:从零开始的Spring Security Oauth2(一) 前言今天来聊聊一个接口对接的场景,A厂家有一套HTTP接口需要提供给B厂家使用,由于是外网环境,所以需要有一套安全机制保障,这个时候oauth2就可以作为一个方案。关于oauth2,其实是一个规范,本文重点讲解spring对他进行的实现,如果你还不清楚授权服务器,资源服务器,认证授权等基础概念,可以移步理解OAuth 2.0 - 阮一峰,这是一篇对于oauth2很好的科普文章。 需要对spring 阅读详情

授权是在认证后对资源的权限控制,权限控制很多系统中都需要,但是不同的系统对于权限的敏感程度不同,因而权限的设计实现方式不同。
rbac权限模型可以分为基于角色的权限控制和基于资源的权限控制

  • 基于角色的权限访问控制(Role-Based Access Control)

    权限与角色相关联,用户通过成为适当角色的成员而得到这些角色的权限。这就极大地简化了权限的管理。在一个组织中,角色是为了完成各种工作而创造,用户则依据它的责任和资格来被指派相应的角色,用户可以很容易地从一个角色被指派到另一个角色。角色可依新的需求和系统的合并而赋予新的权限,而权限也可根据需要而从某角色中回收。
    在这里插入图片描述

授权

OAuth是一个关于授权(authorization)的开放网络标准,在全世界得到广泛应用,目前的版本是2.0版。

客户端必须得到用户的授权(authorization grant),才能获得令牌(access token)。OAuth 2.0定义了四种授权方式。
授权码模式(authorization code)
简化模式(implicit)
密码模式(resource owner password credentials)
客户端模式(client credentials)

阮一峰讲OAuth 2.0

个人oauth2demo

spring-security

spring-security-oauth2实现了oauth的框架,后来迁移到了spring-security5.X,但是去掉了server端.

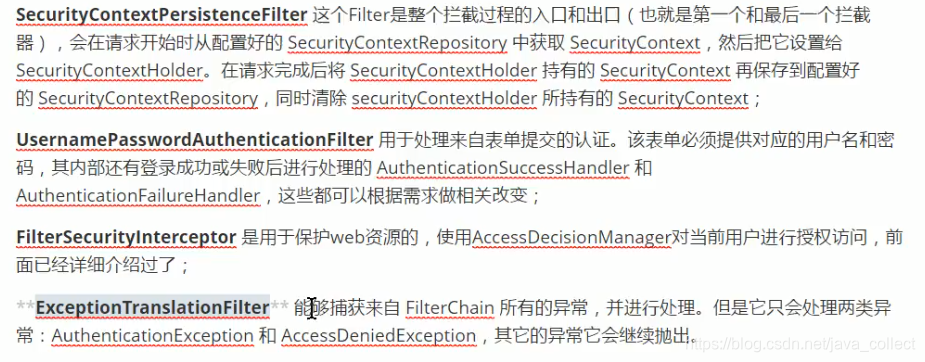
spring-security利用了filter chain里的 各个filter来拦截请求,但最后会委托给AuthenticationManager认证器和AccessDecisionManager授权器。
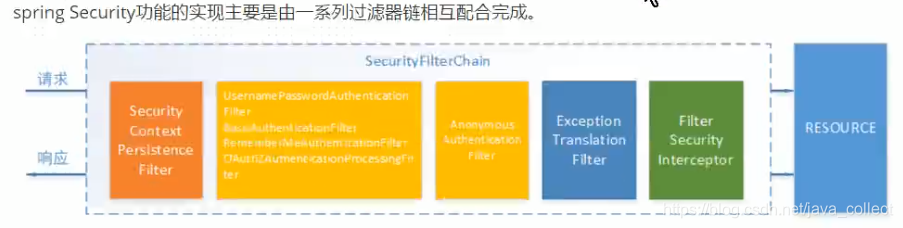
在这里插入图片描述
在这里插入图片描述

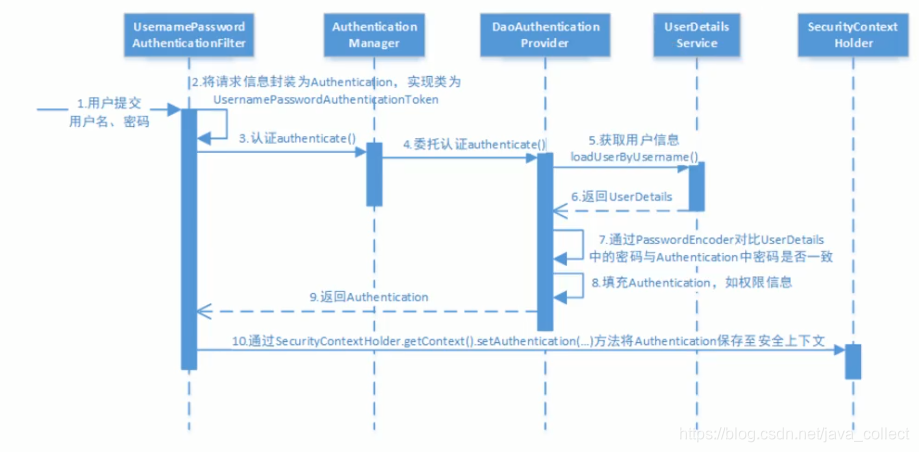
认证流程
在这里插入图片描述
DaoAuthenticationProvider类里的UserDetails loadedUser = this.getUserDetailsService().loadUserByUsername(username);调用自定义的UserDetailsService去加载用户信息,然后if (!passwordEncoder.matches(presentedPassword, userDetails.getPassword())){throw new BadCredentialsException}调用密码加密器去判断验证密码是否正确,否则抛出异常

授权流程
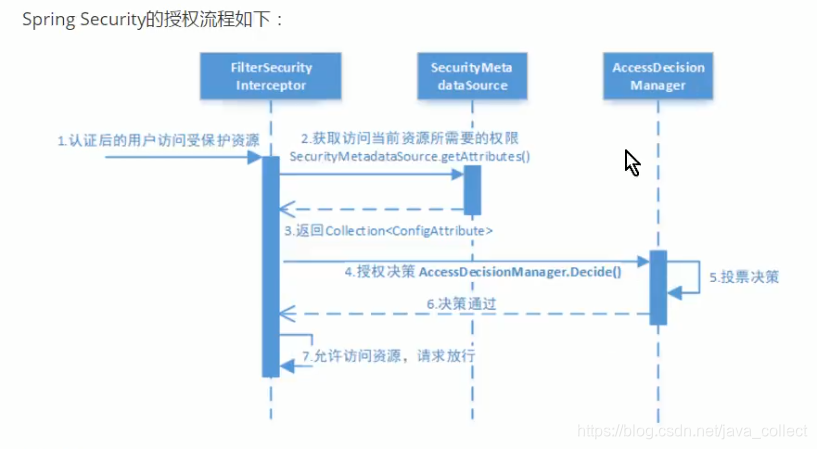
在这里插入图片描述

Spring Security认证授权流程 在以上代码的for循环中,第一次拿到的 provider 是一个 Anonymous Authentication Provider。Spring Security会监听这个事件,接收到这个Authentication对象,进而调用 SecurityContextHolder.getContext().setAuthentication(...)方法,将 Authentication Manager返回的 Authentication对象,存储在当前的 Security Context 对象中。 阅读详情

相关推荐

spring security认证授权流程

在上面的示例代码中,我们实现了UserDetails接口,并指定了用户的角色和密码等详细信息。认证和授权是任何安全体系中的两个主要功能,而在现代Web开发中,Spring Security是最受欢迎和广泛使用的安全框架之一。在本篇文章中,我们将全面介绍Spring Security的认证和授权机制,并提供详细的步骤和示例代码。认证令牌是Spring Security中的核心概念,它包含有关用户身份的信息。用户在认证成功后,Spring Security将使用保存的认证令牌来确定用户是否有权访问特定的资源。

weixin_47618391的博客 5922

Spring Security OAuth 2.0学习总结

继上一篇Spring Security的文章,这次聊聊Spring Security OAuth 2.0,当然还是只能简单聊聊,比较基础和片面。 首先说一下主要参考的文章: 阮一峰的《理解OAuth 2.0》 徐靖峰的《Re:从零开始的Spring Security Oauth2系列》 Spring的《OAuth 2 Developers Guide》 也就是说,还是拾人牙慧。 OAu...

Ybt_c_index的博客 7568

Spring Security 用户认证和授权管理

文章目录一、介绍1、简介2、核心概念3、主要功能4、处理流程二、Spring Security实现权限1、添加依赖2、执行顺序和代码执行流程(1)用户登录(2)访问受保护资源总结1、用户登录2、访问受保护资源完整源码 一、介绍 1、简介 Spring Security 是一个强大的安全框架,旨在保护基于 Spring 的应用程序。它提供了一整套全面的安全功能,包括认证、授权、以及防护常见安全攻击的机制。 2、核心概念 认证(Authentication) 认证是验证用户身份的过程。在 Spring S

weixin_44876263的博客 1724

SpringSecurity+JWT登录认证

其实,到了这里我们就差将我们自定义的Filter和Provider添加到SpringSecurity的主配置中,就实现了认证了,但我们这次用的是JWT方式,服务器端并没有记录登录用户的信息,因此我们需要多一个过滤器,用来拦截请求,验证Token的,如果请求携带了Token,并且token里的信息是正确的,我们才将Authentication设置已认证,让SpringSecurity过滤器链去做后续的鉴权啥的。​ 俺今天是要使用SpringSecurity实现JWT的认证,前后端分离,使用JSON交互。...

张氏小毛驴的博客 2219

Spring Security进行登录认证和授权

我们要定制化实现接口来达到从数据库查询用户信息,所以重新写一个实现类。然后认证通过使用用户id生成一个jwt(也就是token),然后用userId作为key,用户信息作为value存入redis中。用户第一次登陆认证流程如下图。导入依赖

afjja的博客 6346

2025版spring security认证授权详解篇【经典】

目录一 springsecurity 认证授权1.1 总流程1.2 关键代码详解1.3 资料二 详解流程2.1 WebSecurityConfig中config方法的执行顺序2.2.1 完整的执行流程2.2.2 完整的代码2.3 认证流程顺序2.4 授权流程顺序2.5 SecurityContextHolder2.5.1 securityContextHolder的写入2.5.2 securityContextHolder的获取2.5.3 线程安全与请求清理*2.5.4 总结2.6 完整流程的详解1.阶

健康平安的活着的专栏 1111

Spring Security从单体应用到分布式(三)-引入Spring Security Oauth2

1.为什么微服务要引入Oauth2.0 关于了解Oauth2.0是什么,阮一峰老师的http://www.ruanyifeng.com/blog/2014/05/oauth_2_0.html已经详细地分析了Oauth2.0。在Spring Boot+Spring Cloud的微服务架构中,如果每个服务都维护一套自己的鉴权逻辑,这样不同的服务之间可能无法协同运作,因此出现了Spring ...

kiranet的专栏 2170

统一安全认证(基于Spring Security 3)

Java语言开发的统一角色访问控制系统(Unified Role Access Control System),基于Spring Security 3实现的权限控制系统 程序框架版本说明:Spring MVC 3.0.6 + Spring Security 3.1.3 + Hibernate 3.6.10 运行演示例子: 例子使用的是MySQL数据库,也可以支持其它数据库 使用 CreateDb_MySQL.sql 创建好数据库,然后将 URACS.Web.war 部署到 Tomcat下 数据库连接默认使用root用户,密码123456(可修改 jdbc-app.properties 文件) 启动Tomcat,访问 http://127.0.0.1:8080/URACS.Web 可使用超级用户 admin,密码 admin 登录 开发者:李锡远 人称:远哥 博客:http://taven.cnblogs.com 开源地址:https://github.com/tavenli/URACS QQ:17020415

jwt、oauth2和oidc等认证授权技术的理解

前言 jwt、oauth2、oidc等,都是和认证授权相关的规范或者解决方案,因此要理解他们,就需要从业务场景的适用性一步步的分析和认识。 一、认证授权业务场景理解 就个人目前的理解来看,一个好的软件系统的构成可能需要包含但不限于以下几个方面: 功能 性能 拓展 安全 不论是从公司或者项目角度而言,还是从个人开发者的角度而言,有相当大一部分可能都只在功能部分停留。 何谓功能,我的理解就是实现业...

程序员涂小哥的技术博客 4741

STC8单片机高精度EV1527解码实战:定时器捕获+状态机抗干扰方案

EV1527是一种广泛应用于433MHz无线遥控的曼彻斯特编码协议,其核心在于对脉宽时序(如同步头、逻辑0/1)的微秒级精确识别。传统外部中断+延时判别方式受MCU中断延迟、编译优化及环境噪声影响,极易导致误码;而基于硬件定时器输入捕获的解码方案,将时间测量交由硬件完成,显著提升时序鲁棒性与温度/电压适应性。该技术适用于STC8等无专用无线解码外设的8位单片机,在智能开关、晾衣架、车库门控等IoT终端中实现低至0.003%的稳定误码率。本文聚焦STC8H系列利用T1定时器下降沿捕获与有限状态机协同解码EV1

weixin_29188997的博客 180

三种 绘制奈奎斯特曲线 的方法

如何绘制Nyquist曲线 提供三种绘制方法,其中使用最广泛的是概略图绘制方法 ①解析法绘制 ②概略图法绘制 ③MATLAB绘制

weixin_46664967的博客 6万+

Spring Security认证与授权

Spring Security是一个能够为基于Spring的企业应用系统提供声明式的安全访问控制解决方案的安全框架。由于它是Spring生态系统中的一员,因此它伴随着整个Spring生态系统不断修正、升级,在spring boot项目中加入springsecurity更是十分简单,使用Spring Security 减少了为企业系统安全控制编写大量重复代码的工作。原名叫acegi在2007年底才更名为 Spring Security@Autowired//登录//登录。

m0_75165868的博客 2574

告别PS串口焦虑:深入解析AXI Uartlite IP核如何将ZYNQ PL任意引脚变成串口(从Vivado约束到驱动文件全解析)

本文深入解析AXI Uartlite IP核如何将ZYNQ PL任意引脚变成串口,从Vivado约束到驱动文件全解析。通过AXI Uartlite IP核,开发者可以突破PS端UART数量限制,实现高效串口通信。文章详细介绍了IP核架构、Vivado工程配置、驱动开发及调试技巧,帮助开发者快速掌握这一技术。

weixin_33736649的博客 464

Spring Security 认证与授权

springSecurity 的认证和授权

快乐的小三菊的博客 2375

SAP开发实战:用FI_DOCUMENT_CHANGE BAPI批量修改FB03凭证抬头和行项目文本(附完整ABAP代码)

本文详细介绍了如何使用SAP的FI_DOCUMENT_CHANGE BAPI批量修改FB03凭证抬头和行项目文本,提供完整的ABAP代码实现方案。通过该BAPI,开发者可以高效完成财务凭证的批量修改,确保数据一致性和审计合规性,显著提升SAP财务模块的运维效率。

weixin_29224589的博客 379

USB通讯速度翻倍秘诀:手把手教你用WinUsb替代HID协议(附Zadig驱动配置图解)

本文详细介绍了如何通过WinUsb技术替代传统HID协议,实现USB通讯速度的显著提升。从技术对比、实现原理到Zadig驱动配置图解,手把手教你完成免驱高速通讯方案,适用于数据采集、固件升级等场景,实测速度可达HID协议的2倍以上。

weixin_29168675的博客 132

Spring Security OAuth2.0认证授权知识概括

Spring Security OAuth2.0认证授权知识概括安全框架基本概念基于Session的认证方式Spring SecuritySpringSecurity应用详解 安全框架基本概念 什么是认证: 进入移动互联网时代,大家每天都在刷手机,常用的软件有微信、支付宝、头条等,下边拿微信来举例子说明认证相关的基本概念,在初次使用微信前需要注册成为微信用户,然后输入账号和密码即可登录微信,输入账号和密码 登录微信的过程就是认证。 系统为什么要认证? ①认证是为了保护系统的隐私数据与资源,用户的身份合法方

weixin_41005188的博客 4025

YOLOv8推理程序

YOLOv8单独推理,有时候我们自定义的模块算子无法正常转换为其他框架,而且需要做成应用,因此需要一个单独推理的程序,返回的是识别后的照片还有各个类别及其对应数量。文章最后给出Flask封装为Server以及调用的实例还有Client请求代码,支持几十路多线程并发,只需加载一次模型,后边推理即可。

AIOT魔法师 698

Spring Security认证和授权

Spring Security是Spring cloud的认证和授权的模块之一。认证和授权也是开发中安全的必要形式,有了安全,才能更好地保证项目的运行。

play_big_knife的博客 1089

①电子产品拆解分析-暖手宝

电子产品拆解分析-暖手宝 ①按键三档调温暖手; ②长按进入氛围呼吸灯; ③安卓接口充电以及支持USB输出;

a6662580的博客 5289

Allegro174版本如何关闭模块复用后铜皮自动从动态变成静态操作指导

在用Allegro进行PCB设计的时候,模块复用是使用的十分频繁的操作,当Allegro升级到了174 S034版本的时候,当使用模块复用的功能的时候,模块内的铜皮会自动动静转换,大部分情况是不需要的。版本如何关闭模块复用后铜皮自动从动态变成静态操作指导。如何关闭这个功能,具体操作如下。

weixin_54787054的博客 1258

spring security 认证授权详解

详细介绍spring security认证授权流程

小趴菜不能喝的博客 2496

OV9734 DATASHEET,完整规格书

OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等

Spring Security实现权限认证与授权

Spring Security实现认证与授权

b2105859的博客 2683

Data-Structures-and-Algorithm-Analysis-in-Java.pdf

作者: Weiss, Mark A. 出版社: Addison Wesley Data Structures and Algorithm Analysis in Java is an “advanced algorithms” book that fits between traditional CS2 and Algorithms Analysis courses. In the old ACM Curriculum Guidelines, this course was known as CS7. This text is for readers who want to learn good programming and algorithm analysis skills simultaneously so that they can develop such programs with the maximum amo...

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

Spring Security 认证授权(一)

Spring Security

1632

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

Spring Security 认证授权详解

Spring Security 是 Spring 家族中的成员。Spring Security 基于 Spring 框架,提供了一套 Web 应用安全性的完整解决方案。在对与安全方面的两个主要区域是“认证”和“授权”(或者访问控制),一般来说,Web 应用的安全性包括用户认证(Authentication)和用户授权(Authorization)两个部分,这两点也是 Spring Security 重要核心功能。

共勉 5332
上一篇: 工作中必须要知道的git高级用法
下一篇: JWT-基于token的认证方式
余生之君
博客等级 码龄10年 246粉丝 98原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值