


2026最新版 | 从零基础到入门实战 | 建议收藏反复看
📌 写在前面
经常有人在微信里问我:“我刚入门网络安全,该怎么学?要学哪些东西?有哪些方向?”
不同于Java、C/C++等后端开发岗位有非常明晰的学习路线,网络安全更多是靠自己摸索,要学的东西又杂又多,难成体系。
今天这篇文章,我把网安自学的完整路线、核心知识点、推荐资源、避坑指南全部整理出来。不管你是应届生、转行小白、还是对网络安全感兴趣的零基础人士,看这一篇就够了。
⚠️ 郑重声明:本文所有学习内容、工具使用、实战练习,均基于合法合规的授权场景(开源靶场、官方学习平台)。严禁利用相关技术对未授权系统实施攻击。请严格遵守《网络安全法》《数据安全法》,坚守合法合规底线。
一、网络安全是什么?说人话
先看官方定义:
网络安全是指通过技术、管理和法律等手段,保护网络系统中的硬件、软件、数据不受破坏、篡改、泄露,保障网络和信息系统稳定可靠运行的综合体系。
说人话就是:网络安全就是保护数字世界里的“房子”不被坏人撬锁、不被小偷搬东西、不被熊孩子砸玻璃。
信息系统安全三要素(CIA) 是网安最核心的概念:
| 要素 | 含义 | 大白话 |
|---|---|---|
| 保密性 | 信息不被未授权的人访问 | 不该看的人看不了 |
| 完整性 | 信息不被篡改、破坏 | 不该改的改不了 |
| 可用性 | 系统能正常被合法用户使用 | 该用的时候用得上 |
2026年行业背景:全球网络安全人才缺口超300万,国内缺口达数百万,平均起薪较IT行业高出20%-30%。国内持有CISP-PTE的中级渗透测试工程师年薪普遍在25万至40万元之间。
二、网络安全有哪些方向?
网络安全包含的细分领域非常多:Web安全、系统安全、二进制安全、无线安全、数据安全、移动安全、工控安全、渗透测试、CTF、运维安全、代码审计、密码算法、数字取证、安全开发、等保测评……
⚠️ 千万不要错误地认为:网络安全 = 黑客 / CTF / 渗透测试。
工作岗位主要有以下三个大方向:
🗡️ 安全研究:网络渗透方向
-
渗透测试工程师:模拟黑客攻击,找出系统漏洞
-
红队/蓝队:攻防对抗演练
-
适合喜欢挑战、爱钻研的技术型选手
🛡️ 安全研究:二进制/逆向方向
-
漏洞挖掘、恶意软件分析
-
逆向工程、二进制安全
-
门槛较高,适合深度技术爱好者
🏗️ 安全研发
-
开发安全产品:防火墙、IDS/IPS、WAF、态势感知等
-
安全工具开发
-
适合有编程基础的同学
新手建议:先从Web安全/渗透测试方向切入,这是最成熟、岗位最多、最适合零基础的路径。
三、学习核心原则(先搞懂再出发)
在开始学习之前,先明确三个核心原则:
-
实战为王:网络安全是练出来的,每学一个知识点必须配套靶场实战验证,拒绝“光看不练” 。
-
循序渐进:从基础到进阶,先打牢计算机、网络、操作系统的底层知识,再攻克安全技术。避免跳过基础直接学渗透工具,那样只会变成“脚本小子”。
-
聚焦方向:网络安全细分领域极多,新手先主攻1-2个方向,深耕后再横向拓展。
四、五阶段系统化学习路线(核心干货)
学习周期建议6-18个月(根据每日学习时长调整),每天投入1-2小时,坚持3个月就能看到明显进步。
第一阶段:零基础筑基(1-2个月)—— 打地基
核心目标:掌握计算机与网络底层逻辑,熟练使用Linux系统,建立安全领域基本概念。
📚 1. 计算机基础(1-2周)
| 知识点 | 核心内容 | 达标标准 |
|---|---|---|
| 操作系统原理 | Windows/Linux进程管理、文件系统、权限机制 | 能解释进程与线程区别,理解Linux权限模型(rwx) |
| 硬件基础 | CPU、内存、硬盘、网卡工作原理 | 了解硬件层面安全风险 |
| 数据表示 | 二进制、十六进制、字符编码 | 能完成进制转换 |
🌐 2. 网络基础(重中之重,2-3周)
-
核心协议:OSI七层模型、TCP/IP四层模型、TCP三次握手/四次挥手、HTTP/HTTPS、DNS、ARP
-
端口与服务对应关系:80=HTTP、443=HTTPS、22=SSH、3389=RDP
-
抓包分析:掌握Wireshark使用,能分析TCP/UDP/HTTP流量
实操任务:
-
用Wireshark捕获并分析浏览器访问网站的完整流程
-
理解TCP三次握手过程
🐧 3. Linux系统精通(2-3周)
网络安全领域90%以上实战基于Linux环境。
-
核心命令:cd/ls/cp/mv/rm(文件操作)、chmod/chown(权限管理)、grep/awk/sed(文本处理)、top/ps/netstat(系统监控)
-
服务搭建:LAMP/LNMP环境部署、SSH服务配置
-
推荐系统:Kali Linux(自带大量安全工具)
实操任务:
-
安装Kali Linux虚拟机(VMware/VirtualBox)
-
熟练使用20+常用Linux命令
-
编写简单Shell脚本(如批量创建用户)
📖 第一阶段推荐资源
| 类型 | 推荐 |
|---|---|
| 视频 | B站「小迪安全」入门课、韩顺平Linux教程 |
| 书籍 | 《计算机网络:自顶向下方法》(重点看TCP/IP部分)、《鸟哥的Linux私房菜》 |
| 工具 | VMware Workstation、Kali Linux、Wireshark |
第二阶段:Web安全入门(2-3个月)—— 掌握核心漏洞
核心目标:聚焦Web安全(最适合入门的方向),掌握常见Web漏洞的原理与基础利用方法。
🎯 1. Web基础
-
HTML/CSS/JavaScript基础(能看懂前端页面结构)
-
Web架构:前端→后端→数据库
-
动态语言基础:推荐PHP(入门简单)
-
数据库基础:MySQL(SELECT/INSERT/UPDATE/DELETE、联合查询)
🔓 2. OWASP Top 10核心漏洞(必学)
Web安全是入行的敲门砖,重点掌握:
| 漏洞类型 | 核心内容 |
|---|---|
| SQL注入 | 原理、手工注入、Sqlmap工具使用 |
| XSS跨站脚本 | 反射型、存储型、DOM型 |
| 文件上传漏洞 | 绕过技巧、WebShell上传 |
| CSRF | 跨站请求伪造 |
| 文件包含 | 本地/远程文件包含 |
| RCE命令执行 | 远程代码/命令执行 |
| SSRF | 服务端请求伪造 |
🧰 3. 核心工具使用
-
Burp Suite:抓包、改包、爆破
-
SQLMap:自动化SQL注入利用
-
Dirsearch:目录扫描
-
Nmap:端口扫描、服务识别
实操任务:
-
在DVWA靶场中手工复现SQL注入、XSS、文件上传等漏洞
-
用Burp Suite拦截并修改HTTP请求
📖 第二阶段推荐资源
| 类型 | 推荐 |
|---|---|
| 书籍 | 《白帽子讲Web安全》(入门首选)、《Web安全深度剖析》 |
| 靶场 | DVWA(本地搭建)、Pikachu(中文友好) |
第三阶段:渗透测试进阶(2-3个月)—— 完整流程实战
核心目标:掌握渗透测试完整流程,能独立完成从信息收集到获取权限的全过程。
📋 1. 渗透测试五大阶段
信息收集 → 漏洞扫描 → 漏洞利用 → 权限提升 → 报告编写
🚀 2. 进阶工具与技能
-
Metasploit(MSF) :漏洞利用框架
-
权限提升:Windows/Linux提权技巧
-
内网渗透:信息收集、代理转发、横向移动
🏴 3. 靶场实战
实操任务:
-
在Vulhub中复现真实漏洞环境
-
打TryHackMe的免费房间(引导式学习)
-
从VulnHub下载靶机进行本地渗透
📖 第三阶段推荐资源
| 类型 | 推荐 |
|---|---|
| 书籍 | 《黑客攻防技术宝典:Web实战篇》、《Metasploit渗透测试指南》 |
| 靶场 | Vulhub、TryHackMe、VulnHub |
| 社区 | FreeBuf、先知社区 |
第四阶段:方向深耕与CTF(持续进行)
核心目标:选择一个主攻方向深耕,通过CTF比赛积累实战经验。
🎯 1. 选择方向
-
Web安全继续深入:代码审计(PHP/Java)
-
内网渗透:域渗透(AD)、横向移动
-
安全开发:编写自己的安全工具
-
红蓝对抗:免杀技术、C2设施
🏁 2. CTF竞赛
CTF(Capture The Flag)是网络安全界的“电竞比赛”,是最好的实战练习方式。
推荐平台:
-
攻防世界、CTFHub、Bugku
-
天积安全WEB靶场平台:80+独立靶场,零基础友好
📖 第四阶段推荐资源
| 类型 | 推荐 |
|---|---|
| CTF平台 | 攻防世界、CTFHub、Bugku |
| 社区 | 奇安信攻防社区、看雪论坛 |
第五阶段:职业跃迁(持续进行)
核心目标:考证、积累项目经验、持续学习。
📜 1. 证书规划
| 证书 | 适合人群 | 含金量 |
|---|---|---|
| CISP | 国内从业者 | 国内政企认可度极高,持证者薪资比未持证者高20%-35% |
| CISP-PTE | 渗透测试方向 | 中级渗透测试工程师,年薪25-40万 |
| CISSP | 高级安全专家 | 国际权威,年薪塔尖位置 |
CISP报考条件:硕士及以上学历1年、本科2年、大专4年工作经历。
⚠️ 注意:先有技术再考证,别本末倒置。
💼 2. 项目经验积累
-
做漏洞赏金(Bug Bounty)——合法挖漏洞赚钱
-
写技术博客,建立个人品牌
-
参与护网行动等实战演练
五、新手必备工具清单
| 类别 | 工具 | 用途 |
|---|---|---|
| 虚拟机 | VMware/VirtualBox | 搭建实验环境 |
| 操作系统 | Kali Linux | 网安专用Linux系统 |
| 抓包分析 | Wireshark | 网络流量分析 |
| Web安全 | Burp Suite | 抓包改包 |
| 端口扫描 | Nmap | 信息收集 |
| SQL注入 | SQLMap | 自动化注入 |
| 漏洞利用 | Metasploit | 渗透框架 |
| 目录扫描 | Dirsearch | 目录爆破 |
六、新手必练靶场(按难度排序)
| 靶场 | 特点 | 适合人群 |
|---|---|---|
| DVWA | 本地搭建,漏洞简单直观 | 刚接触Web安全的初学者 |
| Pikachu | 中文友好,漏洞全覆盖 | 零基础入门 |
| TryHackMe | 引导式学习,有详细教程 | 完全零基础 |
| 天积安全WEB靶场 | 80+独立靶场,AI辅助 | 零基础到进阶 |
| Vulhub | 真实漏洞复现环境 | 有一定基础 |
| Hack The Box | 在线实战,需破解VPN入口 | 进阶选手 |
七、过来人的避坑指南
❌ 误区1:跳过基础直接学渗透工具
后果:变成只会用工具的“脚本小子”,换一个场景就懵了。
正确做法:先打牢计算机、网络、Linux基础。
❌ 误区2:光看视频不敲命令
后果:眼睛会了手不会。
正确做法:每学一个知识点必须动手实操。
❌ 误区3:东一榔头西一棒子
后果:学了很多但都不精。
正确做法:先聚焦1-2个方向,深耕后再拓展。
❌ 误区4:急于考证
后果:有证无技术,面试一问就露馅。
正确做法:先有技术再考证。
❌ 误区5:在真实网站“试手”
后果:违法。
正确做法:所有练习在靶场或授权平台上进行。
八、自学笔记建议
1. 用什么记?
推荐用语雀、Notion、Typora或优快云博客。
2. 记什么?
-
每天学了什么命令、什么漏洞原理
-
遇到了什么报错、怎么解决的
-
靶场通关步骤(Writeup)
3. 为什么要记?
30天后你会发现,笔记就是你最值钱的资产。能写出来才算真正懂了。
📌 写在最后
网络安全不是一个可以“速成”的行业,但它确实给了持续深耕者超乎想象的回报。
入行最好的时间是五年前,其次就是现在。
今天看完这篇文章,你已经比90%的观望者多走了一步。下一步,就是动手——装好虚拟机、敲下第一个Linux命令、打开DVWA开始你的第一次漏洞复现。
加油,未来可期。我们在安全圈等你。 🔒
互动话题:如果你想学习更多
**网络安全方面**的知识和工具,可以看看以下面!
网络安全学习资源分享:
给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!
①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥网络安全必备书籍
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

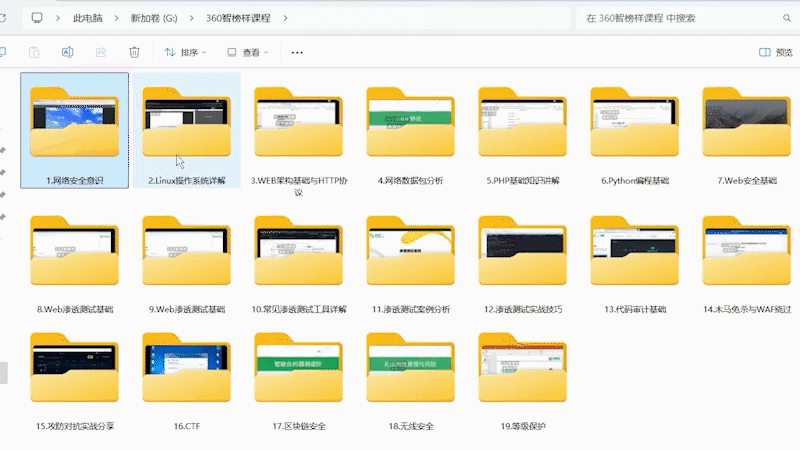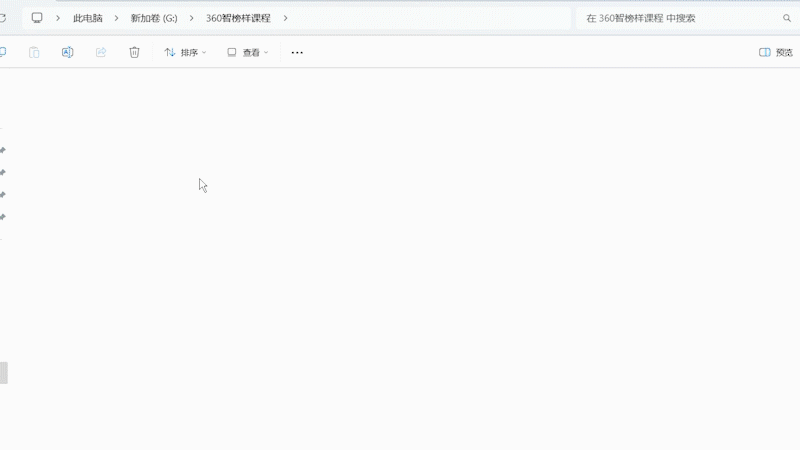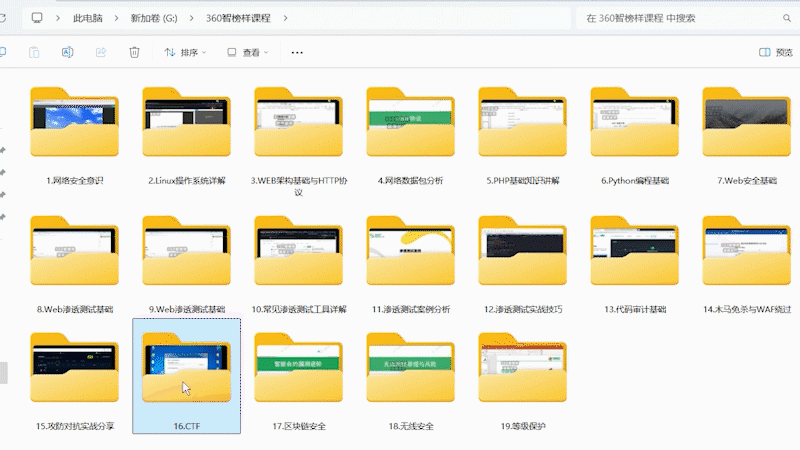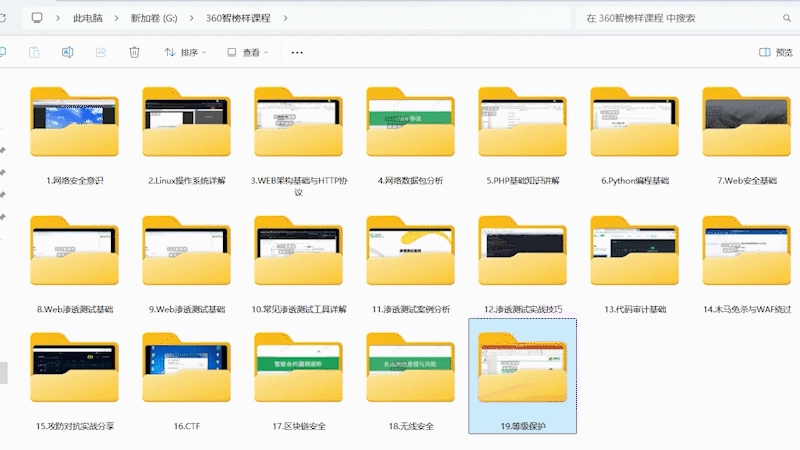
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

 1万+


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


