计算机应届生求职封神!网安岗起薪高 30%,这些低门槛岗位闭眼投!

【软考高项】【计算专题】- 3 - 进度类 - 双代号网络图 共需压缩 20 天。在双代号网络图中,工作一般使用箭线表示,任意一条箭线都需要占用时间、消耗资源,工作名称写在箭线的上方,而消耗的时间则写在箭线的下方或者工作后面。反映的是前后工作的交接点,节点中的编号可以任意编写,但应保证后续工作的节点比前面节点的编号大,即上图图中的1⃣️4⃣️ 即表示 B 活动和 D 活动间有依赖关系,D 活动的开始,依赖 B 活动的结束。B活动完成了一半, 各计划的实际支出为A活动6500元, B活动1000元, C活动280元, D。 阅读详情

在这里插入图片描述

还在纠结计算机专业应届生选什么岗位?网安岗不仅起薪高,还能快速积累实战经验—— 据智联招聘数据,2025 年计算机专业应届生网安岗平均起薪 25.8K / 月,比开发岗(19.6K / 月)高 31.6%,且以下 3 个岗位 “门槛低、需求大、晋升快”,计算机学子闭眼投!

岗位 1:渗透测试工程师(起薪 25-35K / 月)
  • 核心工作:模拟黑客攻击,挖掘 Web 应用、服务器的安全漏洞,输出漏洞报告和修复建议;

  • 适配技能:计算机专业的 Python 编程、Web 开发知识直接复用,懂 SQL 基础更有优势;

  • 竞争优势:需求大(企业每年至少招 2-3 人),应届生只要能独立复现常见漏洞(SQL 注入、XSS),就能拿到 offer;

  • 薪资前景:1-2 年经验薪资 35-45K / 月,3 年以上可达 50-80K / 月。

岗位 2:云安全工程师(起薪 22-32K / 月)
  • 核心工作:负责阿里云、华为云等云环境的安全防护,配置云防火墙、WAF,防范云服务器漏洞;

  • 适配技能:计算机专业的云计算、网络知识直接对接,懂 Kubernetes 更吃香;

  • 竞争优势:云安全人才缺口超 80 万,企业急需 “懂云 + 懂安全” 的复合人才,应届生易上手;

  • 薪资前景:1-2 年经验薪资 32-42K / 月,头部云厂商可达 45-60K / 月。

岗位 3:安全开发工程师(起薪 28-38K / 月)
  • 核心工作:开发安全工具(漏洞扫描器、日志分析平台)、WAF 规则、安全接口;

  • 适配技能:计算机专业的 Java/Python 编程、数据结构知识完全复用,是 “开发 + 安全” 的黄金岗位;

  • 竞争优势:技术壁垒高,竞争压力小,应届生只要有 1 个安全工具开发项目,就能脱颖而出;

  • 薪资前景:1-2 年经验薪资 38-50K / 月,资深工程师年薪可达 80-120 万。

应届生投递网安岗的 “加分技巧”:

  1. 简历突出 “计算机技能 + 安全关联”:如 “用 Python 开发漏洞扫描脚本”“在 CTF 竞赛中复现 SQL 注入漏洞”;

  2. 面试强调 “学习能力 + 实战意愿”:企业愿意培养应届生,重点展示你对网安的热情和快速学习能力;

  3. 提前准备 “基础实操案例”:如 “如何加固一台 Linux 服务器”“如何用 Burp Suite 抓包分析 SQL 注入”。

如果你也想入门网安,那我整理了 《计算机转网安全栈学习包》,含:

①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥网络安全必备书籍
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析

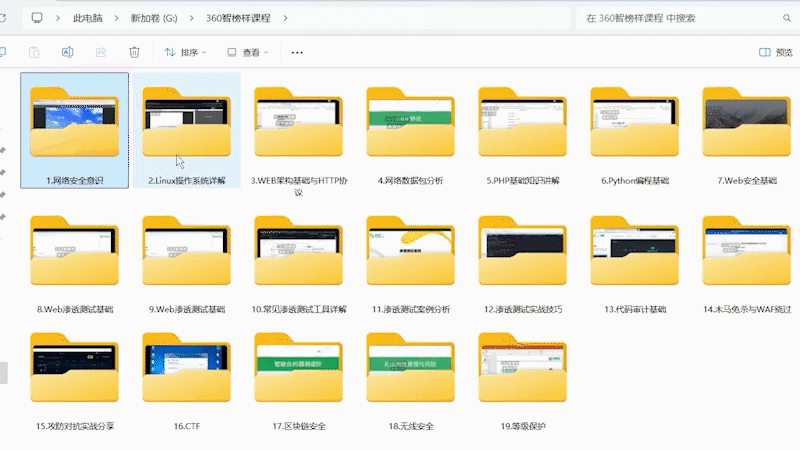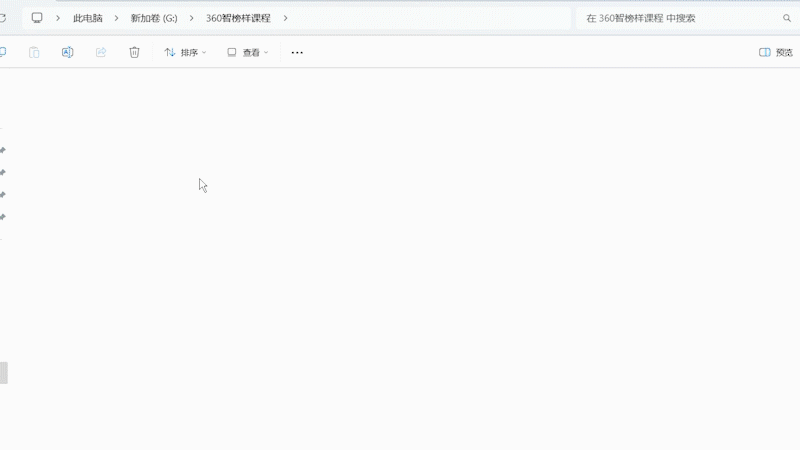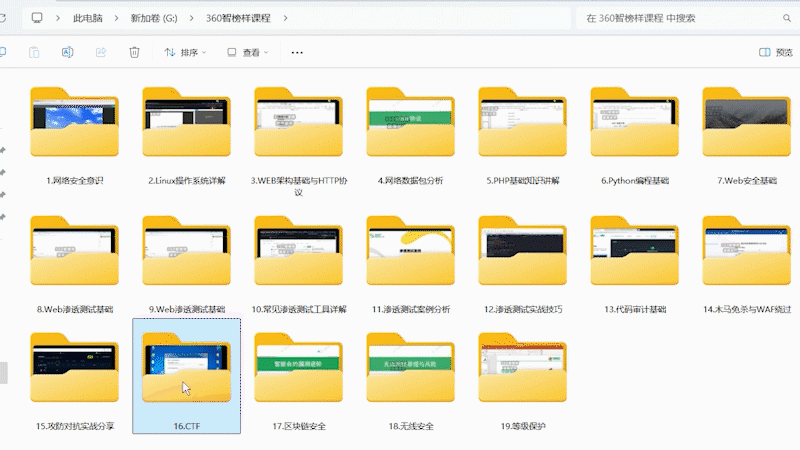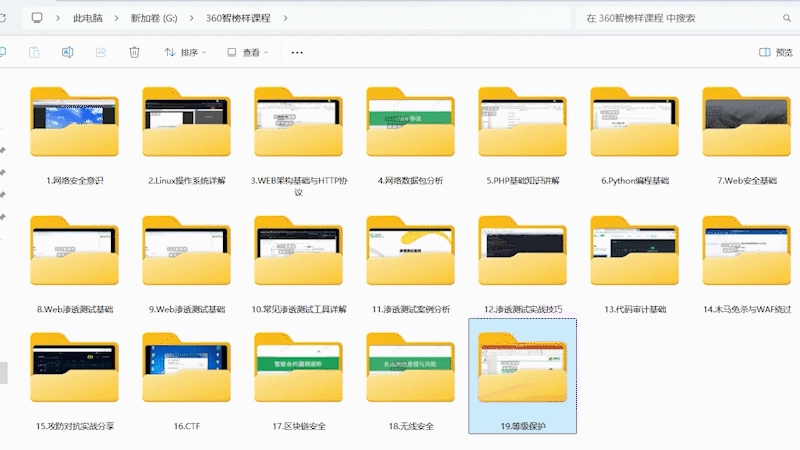
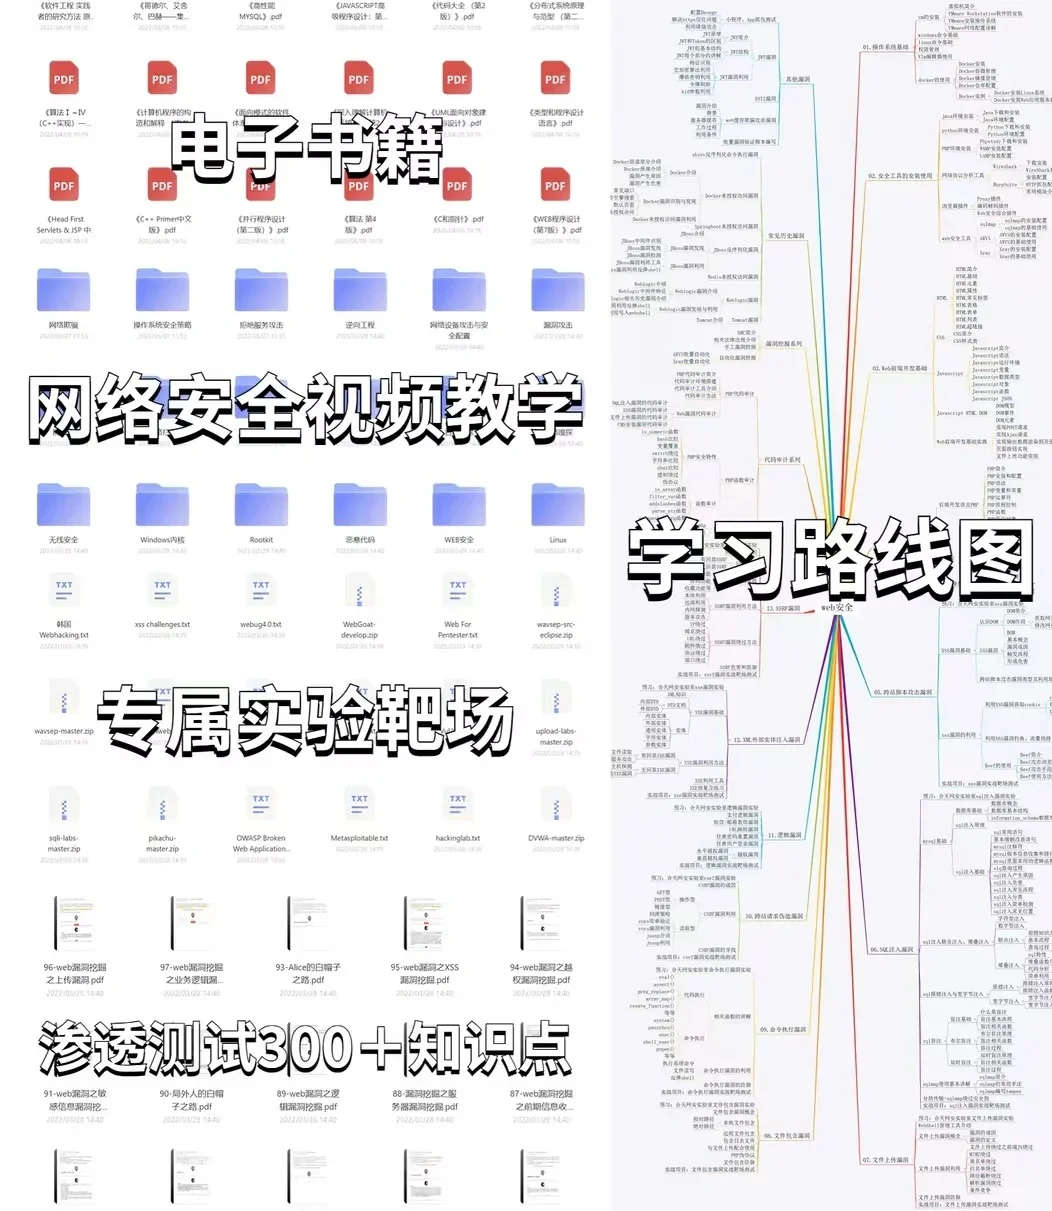
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
在这里插入图片描述

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】
请添加图片描述

【Claude Code 源码解析教程】总体大纲 本教程旨在深入解析 Anthropic Claude Code 项目的源码架构和实现细节。Claude Code 是一个基于 TypeScript + Bun 构建的 AI 编程助手 CLI 工具,代号 "Tengu",具有复杂的多模块架构和丰富的功能特性。本教程基于Claude Code 的源码分析来生成,将帮助您全面掌握 Claude Code 的源码架构和实现细节,为开发类似 AI 编程助手工具奠定坚实基础。 阅读详情

相关推荐

vit的cam和注意力图: VIT模型的可解释性

VIT的热力图怎么画

YI_SHU_JIA的博客 1万+

湖南省网安基地网络安全培训:零基础入门与实战进阶的课程衔接

零基础学网安,怕跟不上;有基础再学,怕重复。本文按阶段拆解湖南省网安基地的网络安全培训衔接逻辑:能力评估定起点,基础阶段补系统与网络底座,核心阶段练漏洞复现,进阶阶段进入红蓝对抗与单位网络安全攻防演练,并说明 NISP、CISP 与网安实战人才的对应关系。

2401_84466325的博客 1024

告别裸机:在FreeRTOS上为STM32移植SOEM 1.4.0的完整指南

本文详细介绍了在FreeRTOS环境下为STM32H7系列芯片移植SOEM 1.4.0的完整指南,涵盖环境准备、任务架构设计、OSAL层适配及网络驱动优化等关键步骤。通过EtherCAT主站解决方案的实现,帮助开发者构建稳定可靠的工业自动化系统,提升实时通信性能。

weixin_33582311的博客 363

前沿模型论坛发布越狱评级框架:给网络安全类越狱分等级,决定先修哪个

前沿模型论坛发布越狱评级框架:给网络安全类越狱分等级,决定先修哪个

2401_88904194的博客 205

Oracle19c时区升级实战:从32到42版本的数据泵TSTZ报错解决方案

本文详细介绍了Oracle19c时区版本从32升级到42的实战步骤,重点解决数据泵TSTZ报错问题。通过检查时区版本、下载补丁包、应用补丁及执行升级脚本等关键操作,确保数据库时区数据更新,避免夏令时转换错误和历史时区规则不匹配等问题。文章还提供了常见问题排查和升级后的注意事项,帮助DBA高效完成时区升级任务。

n7o8p的博客 284

基于51单片机的多功能智能路灯控制系统(仿真+代码+原理图)

智能路灯控制系统主要由51单片机最小系统+1602显示模块+DS1302时钟模块+光强检测模块+按键输入模块+声光报警模块+LED照明模块+状态检测电路+人体车辆红外检测模块组成。能实现以下功能: 1.能够按键设定系统时间、工作时间、光照阈值 2.工作时间内路灯点亮,凌晨12点后路灯关闭,有人或车通过是,路灯点亮10s 3.非工作时间光照强度低于阈值,路灯点亮 4.能够检测系统工作状态,路灯应亮未亮,声光报警 5.具备手动控制,能够切换自动/手动控制功能

u012759563的博客 8178

Cisco设备网络安全系列-22:安全自动化工作流与CI/CD流水线安全实践

某金融科技公司因忽视安全嵌入,导致自动化流水线推送不合规变更,引发数据泄露。课程揭示自动化工作流四大安全风险:配置错误、漏洞扩散、缺乏监督与合规不一致。提出以“左移安全”和“策略即代码”为核心,将SAST、SCA、IaC扫描等工具集成至CI/CD流水线,实现漏洞实时检测、早期修复与持续合规。结合AI/ML赋能,提升威胁识别与优先级排序能力。最终实现安全与速度并行,构建可审计、可扩展的“安全内置”交付体系。

pt1043的博客 311

手把手教你用Origin拟合真应力-真应变曲线:从数据到加工硬化指数n的完整流程

本文详细解析了如何使用Origin软件拟合真应力-真应变曲线并计算加工硬化指数n的全流程。从数据预处理、曲线绘制到Hollomon方程拟合,逐步指导材料科学研究人员完成实验数据分析,帮助准确评估金属材料的力学性能与强化特性。

view3的博客 715

GPT-6 Cyber 正式发布:OpenAI 网络安全专项模型,一次扫出 948 个 Linux 漏洞(2026年11月)

发布日期:2026-11-06 | 数据截至 2026-11-06,来源为 OpenAI 官方博客、东方财富、百家号、36氪等公开报道2026年11月5日,OpenAI 正式推出 GPT-6 Cyber,这是继 GPT-5.6 Cyber 之后的网络安全专项大模型,也是 OpenAI Preparedness 框架下首个被评定为"Critical"(最高档)网络安全能力的模型。

aidoudoulong的博客 404

LAMMPS ReaxFF模拟后处理:如何用Python精准追踪C-N键的断裂与形成?

本文详细介绍了如何利用Python对LAMMPS ReaxFF模拟结果进行后处理,精准追踪C-N键的断裂与形成过程。通过解析键级输出文件、构建原子类型映射字典,并实现C-N键的统计与可视化,为材料科学和催化反应研究提供了高效的数据分析解决方案。文章特别强调了ReaxFF力场在断键分析中的关键作用,并提供了完整的Python代码实现。

weixin_28706923的博客 356

SAP 实例解析分期付款配置及应用

SAP系统的付款条件支持分期付款功能,其奥妙之处就在于需要定义一个母条款和一个子条款,其中,母条款需要标识“分期付款”。 首先,定义分期付款的母条款OBB8:             然后,定义子条款(即分期付款的具体方式)OBB9:   由上图可以看出,分期付款的配置还是很强大的,针对每次付款,都可以进行第二层次付款条件的设置。   然后,我们做一笔发票,

heng0757的专栏 1万+

新手勇闯网络安全 | 密码学(二)

深入 HTTPS 混合加密的完整握手流程,理解非对称加密如何安全交换对称密钥;拆解 JWT 三段结构(Header/Payload/Signature)及签名防篡改原理,剖析 alg:none 攻击、弱密钥爆破、只解码不验证三大漏洞;对比密码存储错误写法与正确做法,掌握 bcrypt 和 Argon2 使用。

2503_92035671的博客 971

《嵌入式最全面试题-Offer直通车》目录

嵌入式领域蓬勃发展,嵌入式工程师成为众多科技企业争抢的热门人才。如果你渴望在嵌入式面试中脱颖而出,成功斩获心仪的 offer,那么《嵌入式最全面试题 - Offer直通车》将是你的绝佳选择。本专栏是优快云是热门专栏,100多篇文章,总字数过百万。每月新增订阅用户过百,现在是优惠价9.9元,后面要逐渐恢复原价,早订阅早受益。本专栏精心整理了众多超万字的精华内容,总计达数十万字的嵌入式面试题总结。涵盖从嵌入式基础知识到各大厂面试真题,从驱动开发到操作系统,从硬件到软件等各个方面。

大模型大数据攻城狮的专栏 8401

2026年11月第1周网络安全形势周报

补丁链条失守”、AI代理攻击产业化、OT/IoT 暴露面失守。在野利用密集新增:CISA KEV 本周新增 3 个已在野利用漏洞——WordPress 核心 TOCTOU 竞态(CVE-2026-119977,24小时内观测到 5.9 万次攻击尝试)、Apple 多产品指针认证绕过(CVE-2024-27834)、SonicWall SonicOS SSLVPN 单因素认证绕过(CVE-2026-19868)。

Bruce_xiaowei的博客 204

efm32 入门.pdf

本PDF共计22页,介绍的是操作驱动API,下载与否自己斟酌。

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

网络安全与信息安全:有什么区别?

信息安全也常被称作“数据安全”。保护信息与信息系统,防止未授权访问、使用、泄露、中断、篡改或销毁,以此保障保密性、完整性与可用性。如今企业大量业务数据存储在计算机系统和云端,但过去数据是放在实体文件柜里的。存储方式变了,可有些机密敏感信息依旧以实体形式保存。信息安全的核心,是保障所有格式的数据安全。网络安全指保护计算机、服务器、网络、移动设备等电子系统中存储的数字信息,抵御未授权访问和各类恶意威胁。网络安全工作需要识别重要数据、定位数据存储位置、评估潜在风险,再选用对应的方法与工具抵御各类风险。

雪兽软件 264

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

网络安全实战第28期:第四周的收尾

本周聚焦客户端(XSS)与服务端(文件上传)两条安全线索,发现其根因均为“系统信任了不该信任的输入”。通过三步验证法厘清XSS类型,以三大判断点确认文件上传风险,最终提炼出统一防护原则:数据应始终被视为数据,杜绝其变代码。报告撰写强调证据链完整,定级需有据可依,避免夸大。总结三要义:同源根因、白名单优先、警惕漏洞后纵深风险。下周将进入全流程测试阶段。

2401_88349202的博客 401

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

零基础学网络安全,湖南省网安基地适合吗

湖南省网安基地适合零基础吗?本文从入门路径、分层教学、靶场实操、真实场景、证书岗位五个维度核验公开信息,附试听清单与双向判断条件,帮你自行得出结论,而非听信宣传。

2401_84466227的博客 904

网络安全-PHP基础

本文介绍了PHP的基础知识,包括其作为服务器端脚本语言的核心功能:生成动态网页、处理表单、操作数据库及实现安全控制。重点讲解了变量定义(以$开头)、作用域(局部、全局、静态)、函数参数使用、输出语句(echo与print的区别)以及数组和中文字符支持。通过实例演示了变量作用域的限制与解决方法,并引入EOF语法简化多行HTML输出,为初学者提供清晰的入门指引。

weixin_48137911的博客 177

Eurotherm EPC3000 可编程过程/温度控制器深度解析:从高精度控制到网络安全的一体化方案

Eurotherm EPC3000 是一台"高精度、可编程、可联网、够安全"的单回路过程控制器,代表了现代温控表的发展方向:测量更准、响应更快、通讯更开放、网络更安全。对于正在升级产线、推进数字化与网络安全的工程师而言,它提供了一个既有传统温控可靠性、又具备工业物联网接入能力的一体化方案。

2603_95886916的博客 178

Cisco设备网络安全系列(附):合规之外的风险盲区

本文以“工程师思维”重构风险认知,揭示系统化思维的五大核心:从泰坦尼克号救生艇的合规陷阱,到熵增定律下系统必然崩溃的宿命;从黑天鹅事件的不可预测性,到风险感知的认知错觉与恐惧放大效应。真正的风险管理不在于罗列清单,而在于对抗混沌、洞察盲区、驾驭恐惧——在不确定性中构建韧性,延缓系统崩溃的时间。

pt1043的博客 213

网络安全实战第23期:存储型与DOM型XSS的本质区别

本文对比了存储型与DOM型XSS的本质差异:前者将恶意脚本存入数据库,所有访客打开页面即触发,危害持久且广泛;后者不经过服务器,仅由前端脚本拼接URL参数执行,服务端无痕迹。关键区分点在于“服务器是否可见脚本”及“内容是否持久留存”。防护上,存储型需服务端过滤,而DOM型必须在前端拼接处处理,服务端过滤无效。总结:判断类型靠“换浏览器复现”与“源码是否含脚本”,修复核心在源头控制不可信输入。

2401_88349202的博客 242

亚远景-欧盟 NIS2 与 CRA 双法规生效,车载出口企业网络安全与过程合规建设要点

亚远景结合法规要求与车载行业特性,梳理双法规对整车与零部件出口企业的核心影响,说明如何以 ISO/SAE 21434 为核心、以 ASPICE 为过程底座,搭建满足欧盟要求的网络安全与过程合规体系。

yayuanjingkeji的博客 193

医疗器械软件+网络安全双指导原则:注册人到底该怎么用?

2022年国家药监局发布《医疗器械软件》与《网络安全》指导原则,二者为“总纲+专项”关系:前者覆盖软件全生命周期,后者聚焦网络与数据安全。注册时需先定性(SaMD/SiMD)、定级(轻微/中等/严重),再生成《自研软件研究报告》,若产品具备远程访问等功能,则须叠加《网络安全研究报告》,依据22项能力逐项自检并说明实现方式。实操中易踩五大坑:不适用项未写理由、外部环境版本模糊、补丁更新忽视验证、网络安全级别低于软件级别未说明、资料重复或遗漏。正确做法是分层准备、精准对应、闭环留痕。

杨飞的博客 634

Cisco设备网络安全系列-23:人工智能在基础设施安全中的作用

本文讲解AI驱动的威胁检测与响应技术,揭示传统安全方案在应对无特征、行为异常攻击时的局限性。通过机器学习、行为分析与上下文感知,AI实现对隐蔽威胁的实时识别与自动化响应,显著提升检测准确率与响应效率。结合安全遥测与SOAR平台,实现多源数据关联与跨域协同防御,有效降低MTTD/MTTR。强调AI不替代人工,而是放大团队能力,助力构建主动、智能的安全防护体系。

pt1043的博客 387

【网络安全

2)案例二大数据平台的等级保护定级流程与级别 (6分)定级流程(等保2.0)WEB安全层面① 部署Web应用防火墙(WAF):防护SQL注入、XSS、文件包含等攻击;③ 漏洞扫描与修复:定期漏扫,如扫描Web应用及服务器,发现漏洞后及时修复。4)堡垒机运维的变化与优势(6分)运维变化① 统一运维入口:传统运维入口分散(各系统独立登录),堡垒机实现所有运维操作通过统一平台进行。③ 集中审计管理:传统审计依赖分散日志(易篡改、难关联),堡垒机集中记录所有运维操作(登录、命令、文件传输),支持多维度检索与追溯。

2401_86853478的博客 236
上一篇: CNVD证书挖掘:20大技巧,一网打尽安全漏洞!
下一篇: 运维别浪费!这 4 个 “隐形技能”,转型网安直接变现,竞争力拉满!
黑客-老白
博客等级 码龄3年 3916粉丝 1258原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值