OAuth组件

SpringBoot项目Spring Security与OAuth2各组件版本、关系、选择与迁移指南 在Spring生态系统中,Spring Security和OAuth2是两个紧密相连的领域,它们共同为现代应用程序提供安全认证和授权机制。随着技术的不断发展,Spring团队也在不断更新和完善这些组件。本文将为您梳理Spring Security和OAuth2相关组件的逻辑关系,介绍它们的功能,并提供一些迁移建议。通过本文的介绍,希望您对Spring Security和OAuth2相关组件有了更清晰的认识。在选择和使用这些组件时,请务必考虑项目的实际需求和未来发展方向。已经过期,不建议在新项目中使用。 阅读详情

OAuth组件

OAuth协议概览

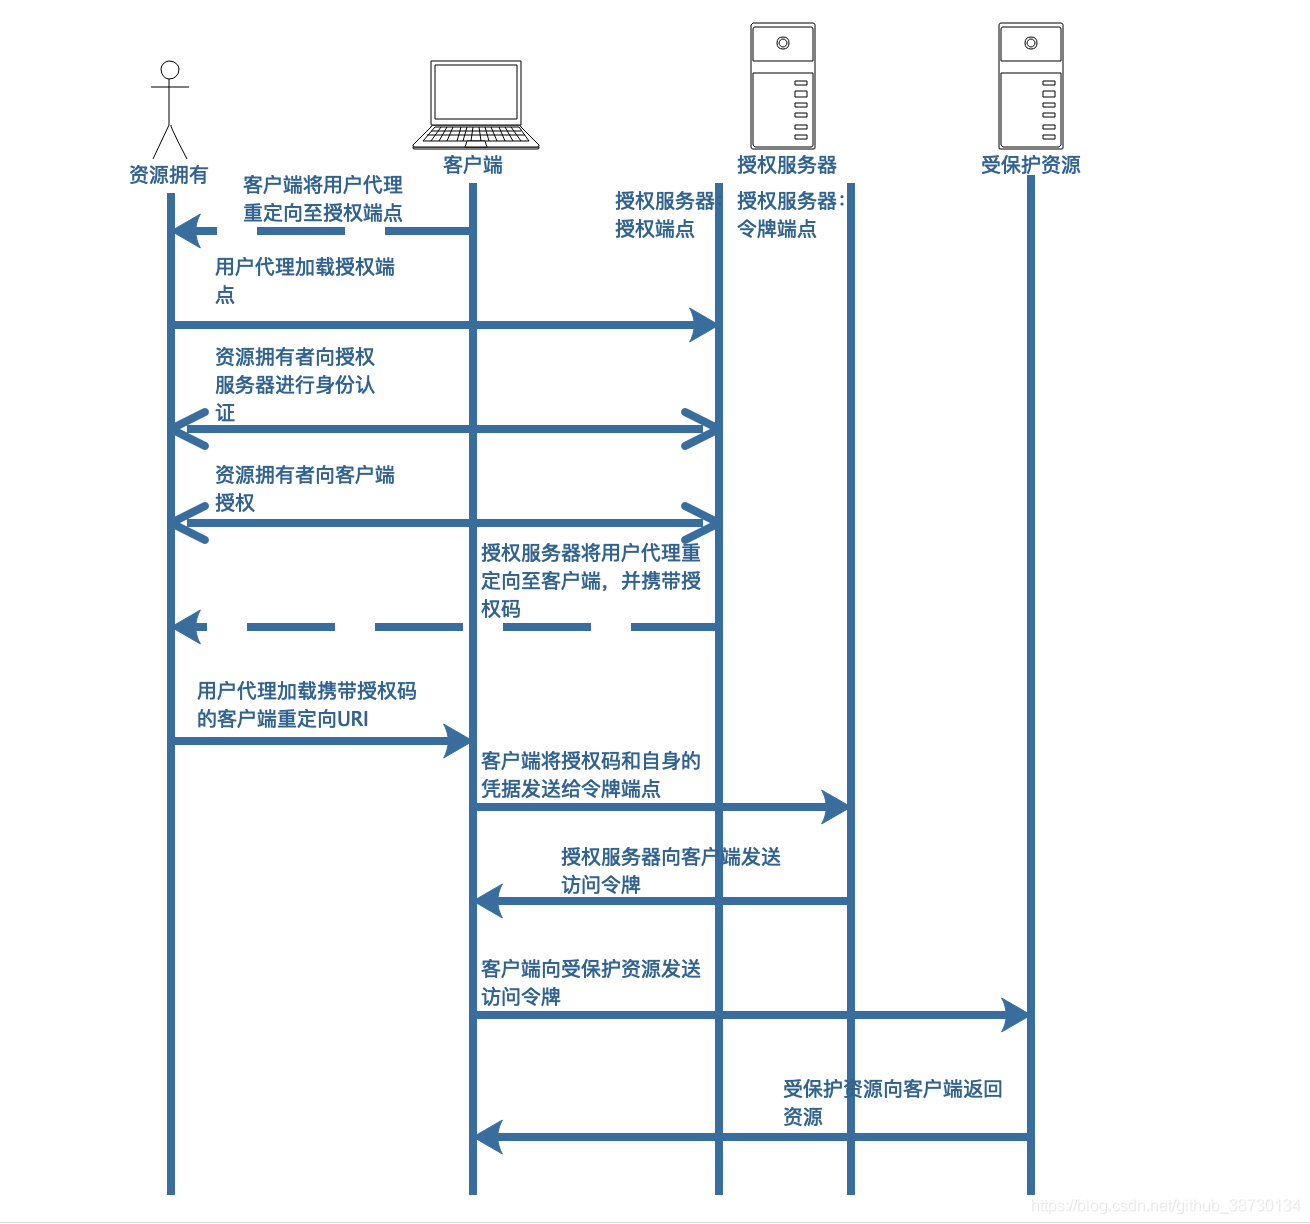
OAuth事务中两个重要步骤是颁发令牌和使用令牌。一个规范的OAuth事务包含以下事件:

  • 资源拥有者希望客户端代表他执行一些操作
  • 客户端在授权服务器上向资源拥有者请求授权
  • 资源拥有者许可客户端的授权请求
  • 客户端接收来自授权服务器的令牌
  • 客户端向受保护资源出示令牌

OAuth2.0授权许可完整过程

.. image: ./img/授权码许可详细过程.png

OAuth中的角色:客户端、授权服务器、资源拥有者、受保护资源

OAuth客户端:

  • 代表资源拥有者访问受保护资源的软件,通过OAuth来获取访问权限。客户端不需要理解令牌

受保护资源:

  • 能通过HTTP服务器进行访问,在访问时需要OAuth访问令牌。受保护资源需要验证令牌,并决定是否需要响应以及如何响应请求

资源拥有者:

  • 有权将访问权限授权给客户端的主体

OAuth授权服务器:

  • 一个HTTP服务器,在OAuth系统中充当中央组件。授权服务器对资源拥有者和客户端进行身份认证,让资源拥有者向客户端授权、为客户端颁发令牌

OAuth的组件:令牌、权限范围、授权许可

访问令牌

令牌由授权服务器发送给客户端,表示客户端已被授予权限。OAuth不定义令牌本身的格式和内容,但他总代表着:客户端请求的访问权限、对客户端授权的资源拥有者、被授予的权限。客户端不需要理解令牌的内容,但授权服务器、受保护资源需要知道令牌的含义

权限范围

一组受保护资源的权限。OAuth协议中使用字符串表示权限范围,可以用空格分割的列表将它们合并为一个集合,因此权限范围的值不能包含空格,OAuth不规定权限范围的格式和结构

刷新令牌

授权服务器颁发给客户端的令牌,客户端不用关心令牌内容,客户端使用刷新令牌向授权服务器请求新的令牌,而不用用户参与。OAuth2.0提供了让令牌自动过期的选项,但我们需要让用户不在场的情况下仍然可以访问资源。这种方式以一种独立但互补的方式限制了刷行令牌和访问令牌的暴露范围

授权许可

授权许可是OAuth协议中的权限获取方法,OAuth客户端用它来访问受保护资源的权限,成功之后客户端会获得一个令牌

如何用Spring OAuth2.0 Client组件获取授权access_token 使用背景 :公司有个开发平台,若要访问开发平台,必须先要获取授权访问令牌(也就是下面说的:access_token)。公司的授权系统是用spring oauth2.0实现的,今天就不讲这个项目,网上比较多。今天主要是讲下网络的比较少会用到的,spring 有个OAuth2.0 Client 组件会去实现获取access_token,然后spring 官网上关于这个组件的文档一点都不完善,只能自己研 阅读详情

相关推荐

使用网分对晶体ESR/L1/C1/C0进行测量计算

Use R&S Vector Network Analyzer test XTAL ESR/L1/C1/C0 測量方法:使用儀器的Port1端口,測量XTAL的S11,通過諧振的參數計算出ESR/L1/C1/C0的值。 實際晶體的等效模型:通常方便晶體分析,使用下圖(b)的等效模型,但實際測量發現晶體存在多個串聯諧振點,實際等效模型更接近(c)。 儀器測量到的S11,其中M...

qq_39138630的博客 2087

登录校验组件 Spring Security OAuth2 详解

OAuth 2.0:是一个开放标准的授权协议,允许第三方应用程序在用户的许可下访问他们在其他服务上的资源和数据,而无需直接共享用户的用户名和密码。OAuth 2.0 关注于简化客户端开发、提高安全性,并支持多种应用场景。:是一个全面的安全框架,用于在Java应用程序中提供身份验证和授权机制。它支持多种身份验证技术,包括表单登录、HTTP Basic认证、LDAP等。

m0_48038376的博客 2349

Bentley二次开发教程28-交互窗口-案例实战2-EC属性赋值工具

该工具会根据用户输入的路径获取Schema文件的路径,然后通过路径读取对应的Schema文件并在树状图中显示EC类,当用户选择树状图上的节点时,此时会触发事件,根据EC属性添加用户自定义控件用于显示EC属性并可对其进行赋值操作。完成后选取元素,点击界面上的应用,此时元素会被赋予指定EC类,同时修改的EC属性值也会被同步赋予。该工具涉及到的WinForm控件有:TextBox,Button,TreeView,Panel,UserControl(用户自定义控件)。

不见不散的博客 1475

OAuth到底是什么?

这是一个很大的规范,但主要的两个组件是它的身份验证请求协议(又称Web SSO),以及它打包身份属性并对其进行签名的方式,称为SAML断言。你可以输入你的电子邮件地址,然后它会动态发现你的OIDC提供者,动态下载元数据,动态知道要使用什么证书,并允许BYOI(带上你自己的身份,Bring Your Own Identity)。这在用户的浏览器上发生。在这种情况下,最终用户与他们的身份提供者对话,身份提供者生成一个经过加密签名的令牌,并将其传递给应用程序以对用户进行身份验证。对于不同的用例,它们是分开的。

Henry_Wu001的专栏 5187

EFR32BG22 Thunderboard开发板 使用SPI 读取加速度计

Simplicity Studio v5 创建Silicon Labs蓝牙SoC EFR32BG22 Thunderboard模块的加速度计工程,模块上有一个ICM-20648 6轴运动跟踪设备,集成3轴加速度计和3轴陀螺仪功能,使用SPI接口跟EFR32BG22芯片连接。 我尽量以图片的形式展示(少打字): 将EFR32BG22的Thunderboard模块通过USB线插入到电脑,打开Simplicity Studio v5软件。 下面看重点: 点击搜索到的IO Stream: USART,点击Ins

qq_25727979的博客 1496

C 语言多文件编程 : 大型程序的组织与管理

本文介绍了C语言多文件编程的核心概念与实践方法。主要内容包括:1. 多文件编程的必要性:解决单文件编程在大型项目中的维护和协作问题;2. 文件组织方式:头文件(.h)负责声明接口,源文件(.c)实现具体功能;3. 编译链接过程:分阶段编译和链接多个源文件;4. 头文件设计原则:包含接口声明、使用保护机制、保持自包含性;5. 模块化实践:通过示例展示学生信息管理系统的模块划分;6. 构建工具:介绍Makefile的编写和使用方法。文章还提供了创建静态库和动态库的指导,并强调了模块化设计、信息隐藏等软件工程原则

2503_91057718的博客 1948

.NET 项目集成 OAuth2 登录最全面的、最方便的框架

是 .NET 项目集成 OAuth2 登录最全面的、最方便的框架体验网址:https://oauthlogin.net/[1][x] 百度(可用)[x] 微信公众号(可用)[x] Gitlab(可用)[x] Gitee(可用)[x] Github(可用)[x] 华为(可用)[x] Coding.net(可用)[x] 新浪微博(可用)[x] 支付宝(可用)[x] OSChina(可用)[x] 迅雷(可用)[x] 钉钉内登录(可用)[x] 钉钉扫码登录(可用)[x] QQ(可用)[x] 微软(可用)[x] 小米

biyusr的专栏 888

锂电池剩余使用寿命预测(RUL) | 基于Stacked-LSTM-Autoencoder的锂电池寿命多变量多步预测(Tensorflow)

锂电池剩余使用寿命预测(RUL) | 基于Stacked-LSTM-Autoencoder的锂电池寿命多变量多步预测(Tensorflow)

前程算法屋的博客 851

oauth2.0各组件讲解

1.AuthorizationServerConfigurerAdapter:类 这个类实现了AuthorizationServerConfigurer 我们在搭建auth服务的时候需要写一个配置类 继承这个类 并重写这三个方法 (要加上@EnableAuthorizationServer注解才能生效) 接下来 一一介绍里边的组件 Client相关配置 ClientDetailsServiceConfigurer: 用来配置客户端详情服务(ClientDetailsService),客户端详情信息在这里进行

戴怀财 1265

MAX30102心率血氧传感器原理图设计,已量产(e-Health传感器)

在最近的便携健康监测设备项目中,我们采用了集成算法的 MAX30102 心率血氧模块 —— 这类带内置 MCU 算法的传感器能直接输出心率 / 血氧数值,大幅降低了主控资源占用。但硬件电路的稳定性直接决定了 PPG 信号的采集精度,下面结合实际项目里的原理图,拆解下这个模块的设计细节。

不脱发的程序猿 1283

PCL点云DBSCAN聚类算法:基于密度的点云聚类

核心点是在给定半径内拥有足够多邻居点的点,边界点是在给定半径内没有足够多邻居点但是位于核心点的邻域内的点,噪声点是既不是核心点也不是边界点的点。本文将介绍PCL中的DBSCAN(基于密度的空间聚类应用噪声)算法,用于点云数据的聚类。上述示例代码首先从PCD文件中读取点云数据,并设置了DBSCAN聚类的参数,包括邻域搜索半径(epsilon)和邻域内最小点数(min_points)。需要注意的是,示例代码中的点云数据格式为pcl::PointXYZ,如果使用其他类型的点云数据,需要相应地修改代码。

LpmShell的博客 1242

组件分享之后端组件——一个OAuth2.0的服务端

组件分享之后端组件——一个OAuth2.0的服务端 背景 近期正在探索前端、后端、系统端各类常用组件与工具,对其一些常见的组件进行再次整理一下,形成标准化组件专题,后续该专题将包含各类语言中的一些常用组件。欢迎大家进行持续关注。 组件基本信息 组件:oauth2 开源协议:MIT License 内容 本节我们分享一个OAuth2.0的服务端oauth2,它可以让我们快速搭建一个认证服务端...

CN華少的博客 350

OV9734 DATASHEET,完整规格书

OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等

Spring Security OAuth2 组件

简单来说,是 Spring Security 框架的一个模块,专门用来帮助你在 Spring 应用中轻松实现OAuth 2.0和协议。它的核心目标不是传统的用户名密码认证,而是授权委托 (Delegated Authorization)。是实现 OAuth 2.0 协议栈的官方 Spring 模块,用于构建安全的、基于令牌的授权系统。它解决了授权委托问题,避免了密码的直接共享。现代架构下,其功能主要分为客户端 (Client)和资源服务器 (Resource Server),而。

u011091936的博客 1337

IDEA的使用指南

IDEA基于java的使用手册,可以最快速的上手,在使用中不断的丰富自己的使用技巧.

RU DOS版、EFI版32bit/64bit BIOS常用工具

DOS版、EFI版的RU工具,可用来查看IO、MEM、PCI、SMBIOS等资源。亲测在EFI SHELL下可用。

OAuth2 社区通用组件

转载:http://www.cyqdata.com/download/article-detail-54302 使用本组件,只需要几行代码,就可以在网站上集成以下效果: 相关文章及使用说明: 1:通用社区登陆组件技术分享(开源)上篇:OAuth 授权登陆介绍 2:通用社区登陆组件技术分享(开源)中篇:OAuth 登陆组件流程及组件集成方法 ...

weixin_30559481的博客 86

pscad IEEE标准系统搭建说明

pscad IEEE标准系统搭建说明,包含典型的IEEE 9节点、14节点、30节点、39节点和118节点系统。内含标准测试系统的原始数据和潮流结果。

用 FastGPT 搭课程知识库问答:从丢文档到跑通第一次问答 4 步

晚上十一点,自习室里小李对着第三章的积分题卡了二十分钟,翻完课本还是没搞懂换元那一步,又不想大晚上去敲答疑群。如果旁边就坐着一个能照着课本回答、还能把原文出处贴出来的"助教",这事就简单了——这正是 FastGPT 知识库问答要干的事:把你手里的文档变成 AI 能查的资料,问题一丢,答案连引用一起给你。 ## 它到底能做什么 FastGPT 是一个 AI 问答应用搭建平台,装 Docker 就

gitblog_00395的博客 930

Spring Security OAuth2 Client 的一些核心组件和内置 Filter

Spring Security OAuth2 Client 的一些核心组件和内置 Filter

小水牛的博客 4103

组件分享之后端组件——在gin中有效使用go-oauth2的组件gin-server

组件分享之后端组件——在gin中有效使用go-oauth2的组件gin-server 背景 近期正在探索前端、后端、系统端各类常用组件与工具,对其一些常见的组件进行再次整理一下,形成标准化组件专题,后续该专题将包含各类语言中的一些常用组件。欢迎大家进行持续关注。 组件基本信息 组件:gin-server 开源协议:MIT license 内容 本节我们分享一个在gin中有效使用go-oau...

CN華少的博客 548

Spring Security- Spring Security Oauth2 的核心组件详解

本文详细介绍了Spring Security OAuth2的核心组件及其工作原理,包括OAuth2协议的基本概念、Spring Security的演进历程以及关键组件的配置与使用。主要内容涵盖: OAuth2协议概述:解释四种授权模式及其适用场景 Spring Security与OAuth2的集成发展:从独立项目到内置支持的转变 核心组件详解: ClientRegistration:客户端配置信息 ClientRegistrationRepository:客户端注册管理 OAuth2AuthorizedCl

千淘万漉虽辛苦,吹尽狂沙始到金 1万+

OAuth 2.0 - dotNetDR_OAuth2微博API访问组件使用教程

I:组件类库的引用安装 使用NuGet安装dotNetDR_OAuth2类库,然后点击安装按钮 或者你可以利用NuGet程序包管理器控制台输入 Install-Package dotNetDR_OAuth2 当你看到项目当中已经包含dotNetDR_OAuth2的引用时,将意味着你已顺利完成前期安装工作,接下来我将为大家介绍如何使用它。 注意事项:该类库只能在.NET Fram...

weixin_34060299的博客 142

大话Oauth2.0(二)、标准流程下的Oauth2组件及通信

首先祝大家五一节日快乐!Oauth2.0协议的核心内容是,第三方软件如何获取访问令牌,以及如何利用这个访问令牌代表资源拥有者访问受保护的资源。在这篇文...

新栋BOOK 569

自定义OAuth2组件实现对授权码登录模式的封装

所谓OAuth2其实就是Open Authorization,即开放授权,是一种授权机制或者说是一种协议。OAuth2允许用户授权第三方应用访问其存储在开放平台(授权服务器)中的数据而不需要提供密码。授权服务器根据OAuth2协议标准制订一套授权的API,第三方网站接入开放平台之后即可通过其提供的API来实现用户授权和获取授权服务器中用户的信息的功能。

qq_25046827的博客 2238

通用社区登陆组件技术分享(开源)中篇:OAuth 登陆组件流程及组件集成方法...

2019独角兽企业重金招聘Python工程师标准>>> ...

weixin_34167819的博客 177

OAuth2 通用组件升级篇(开源,又见开源 - 新增支持淘宝登陆)

前言: 最近忙碌了几件事: 1:QBlog v3系列单用户版升级了:主要是园子里的地平线同学反馈了些问题,所以顺道修正和优化一起折腾:下载地址:http://www.cyqdata.com/download/article-detail-427 地平线同学的刚弄上的博客:http://www.tanyucheng.cn 2:帮一园子友人折腾优化Http代理工具,并支持Https访问,这项成

路过秋天 - 理想很美好,现实很残酷,坚持在路上,只因初心仍存 504
上一篇: OAuth2-简介
下一篇: 构建OAuth客户端
炒栗子不加糖
博客等级 码龄10年 68粉丝 123原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值