GitHub 账号被盗了

码云gitee忘记密码并重置后,出现本地无法正常上传代码的问题,可以这样解决 当你的gitee密码忘记并重置后,出现了自己的本地的文件无法正常上传到码云的问题,并且在cmd命令栏提示这样给你提示。 说明你的本地的用户名和密码出现了问题,因为你改了gitee的密码,但是本地的仓库的密码并没有改变,所以你需要更改本地仓库的密码了。 本地仓库的密码如何更改,接下来看步骤。一步步带你更改密码。 1.打开控制面板,找到用户账户 2.点击管理你的凭证 3.在管理凭证页面,选择windows凭证,选择gitee账号,进入后选择编辑更改你的密码。 4.你就可以愉快的上传文件了。开心! 阅读详情

👉 这是一个或许对你有用的社群

🐱 一对一交流/面试小册/简历优化/求职解惑,欢迎加入「芋道快速开发平台」知识星球。下面是星球提供的部分资料: 

77f5938af9cca6e9050cbe9c52bf6d43.gif

👉这是一个或许对你有用的开源项目

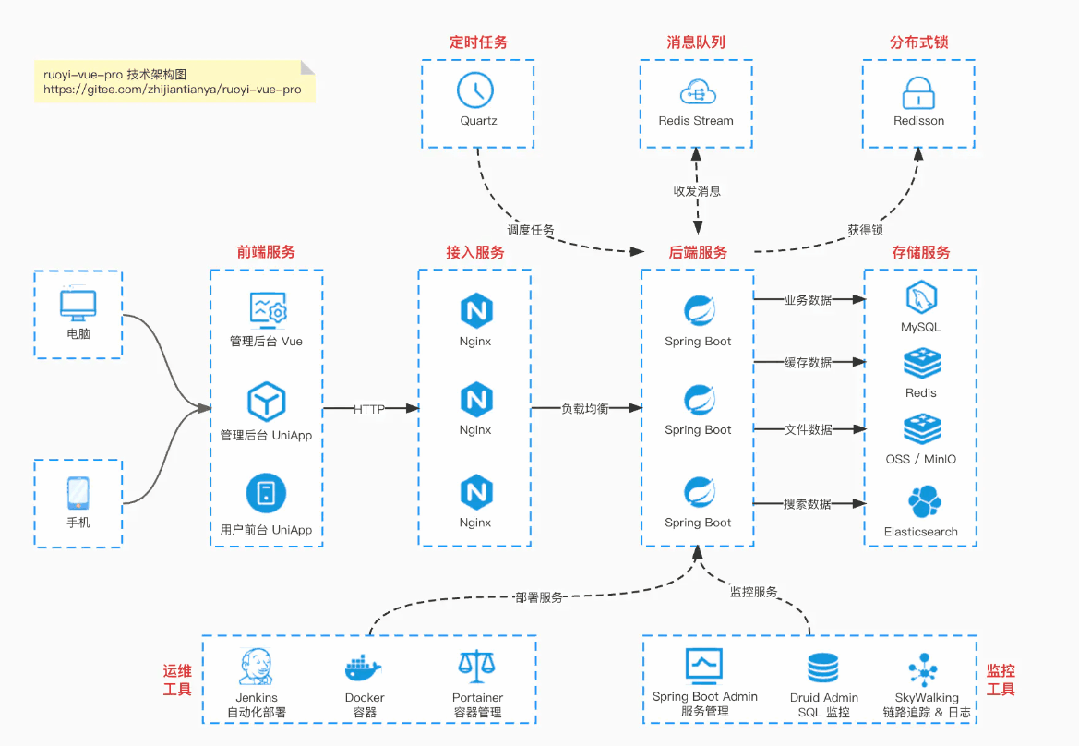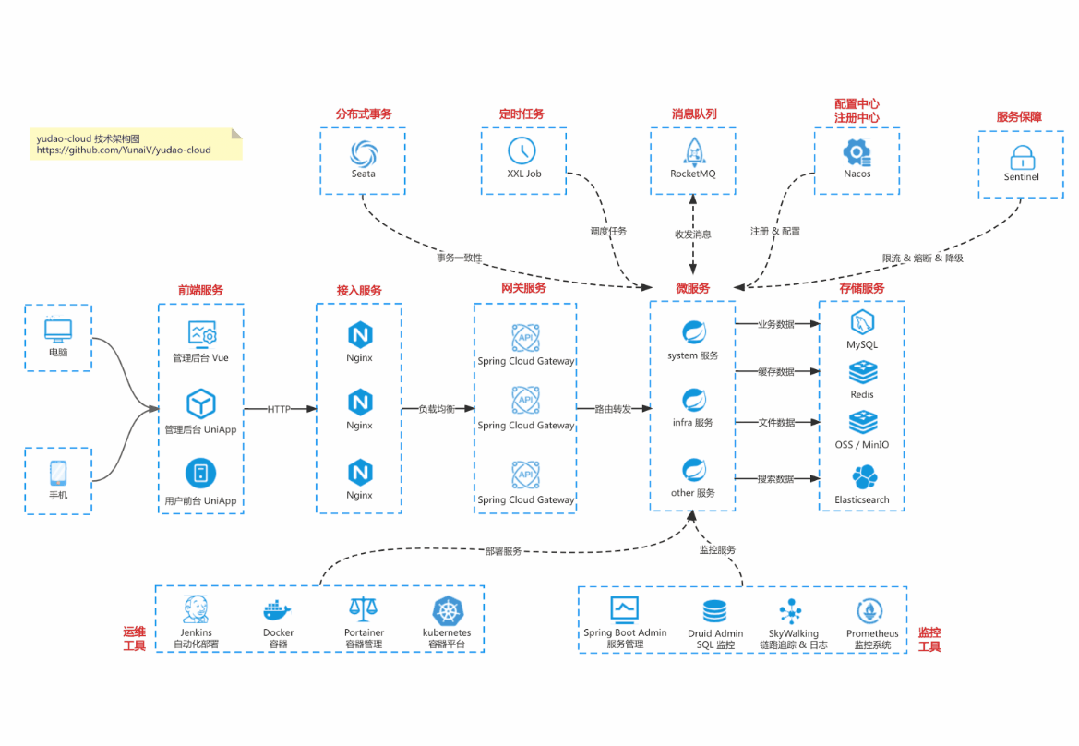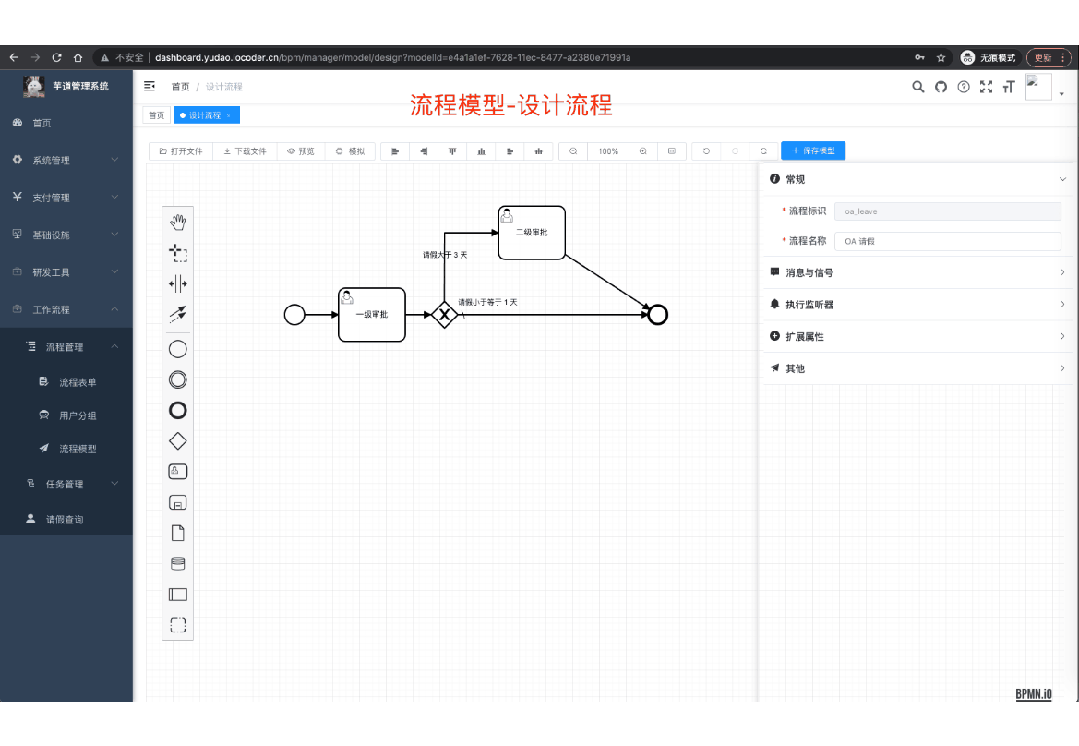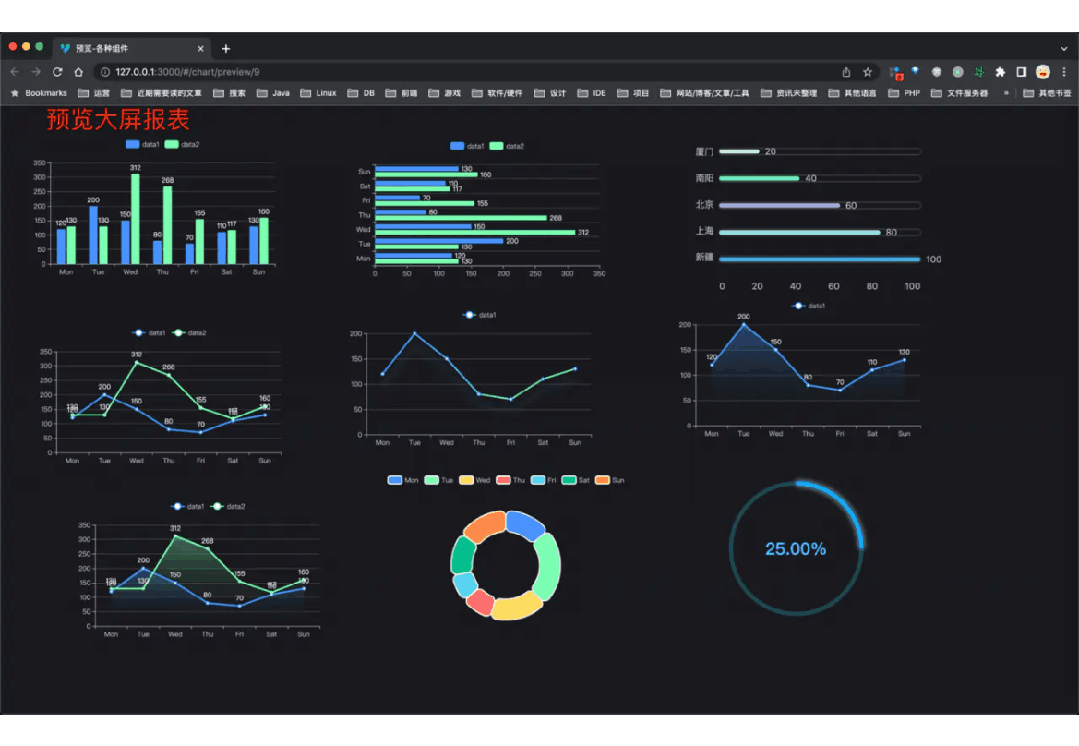
国产 Star 破 10w+ 的开源项目,前端包括管理后台 + 微信小程序,后端支持单体和微服务架构。

功能涵盖 RBAC 权限、SaaS 多租户、数据权限、商城、支付、工作流、大屏报表、微信公众号、CRM 等等功能:

  • Boot 仓库:https://gitee.com/zhijiantianya/ruoyi-vue-pro

  • Cloud 仓库:https://gitee.com/zhijiantianya/yudao-cloud

  • 视频教程:https://doc.iocoder.cn

【国内首批】支持 JDK 21 + SpringBoot 3.2.2、JDK 8 + Spring Boot 2.7.18 双版本 
来源:江南一点雨

02d255d97827f9ebdcbcdcf8c4728dde.jpeg


最近有小伙伴反馈在 GitHub 上解压了不明文件之后,GitHub 账号被盗了。

事情是这样的:

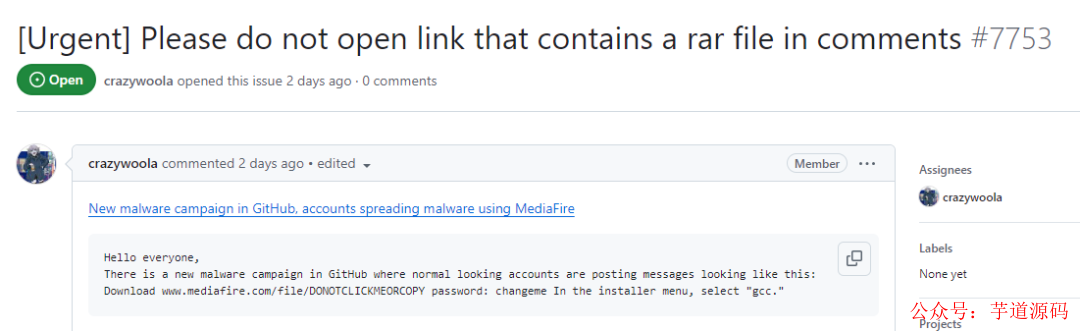
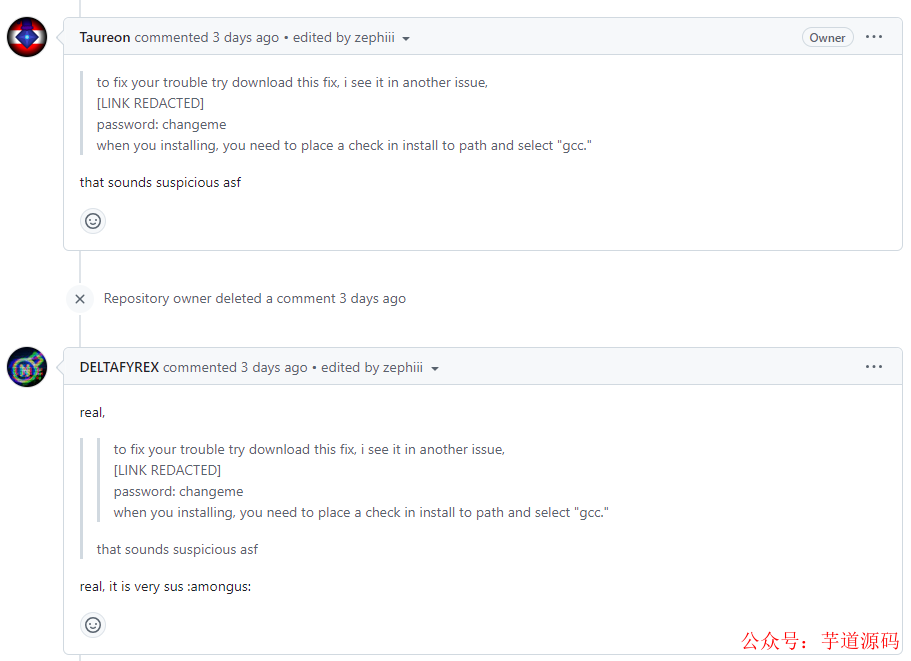
有小伙伴在 GitHub 某仓库的 issue 中正常和人讨论问题,有个人光速回复了一条消息,给了一个链接,让下载一个名为 fix.rar 的文件。小伙伴把文件下载下来之后解压,里边有 ranlib 相关的文件,让他下载 fix.rar 文件的人之后又光速删除了帖子,他也没太在意,以为别人回复错了位置。没过多久,他就发现自己的 GitHub 无法登录了。虽然该小伙伴的 GitHub 账号之前已经开启了 2FA 登录,但是也没有用,登录不上去了。

小伙伴一开始是这么描述的,但是从后面的对话得知,他运行了压缩文件里边的 .exe 文件。

这是一个比较关键的点,因为如果光是解压就能导致中毒,那说明这个病毒利用了解压缩软件的漏洞,那会影响更多人,更可怕。

题外话:在 2023 年 8 月 23 日,Group-IB 威胁情报机构发布了一份报告,详细介绍了 WinRAR 任意执行漏洞 CVE-2023-38831 的攻击活动。根据该报告,这个漏洞最早于 2023 年 4 月被攻击者利用,然后在 2023 年 7 月被 Group-IB 威胁情报机构发现并报告给了 RARLAB。最终,RARLAB 在 2023 年 8 月 2 日发布了修复了 CVE-2023-38831 漏洞的正式版本 WinRAR v6.23。

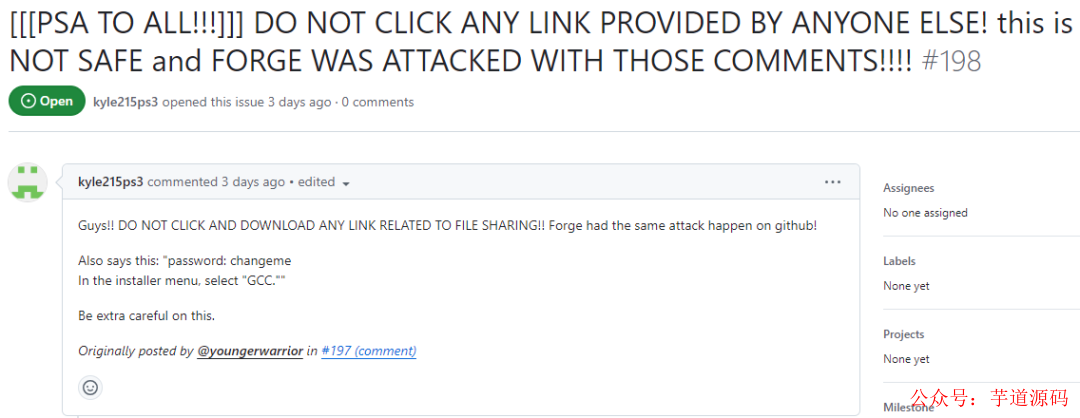
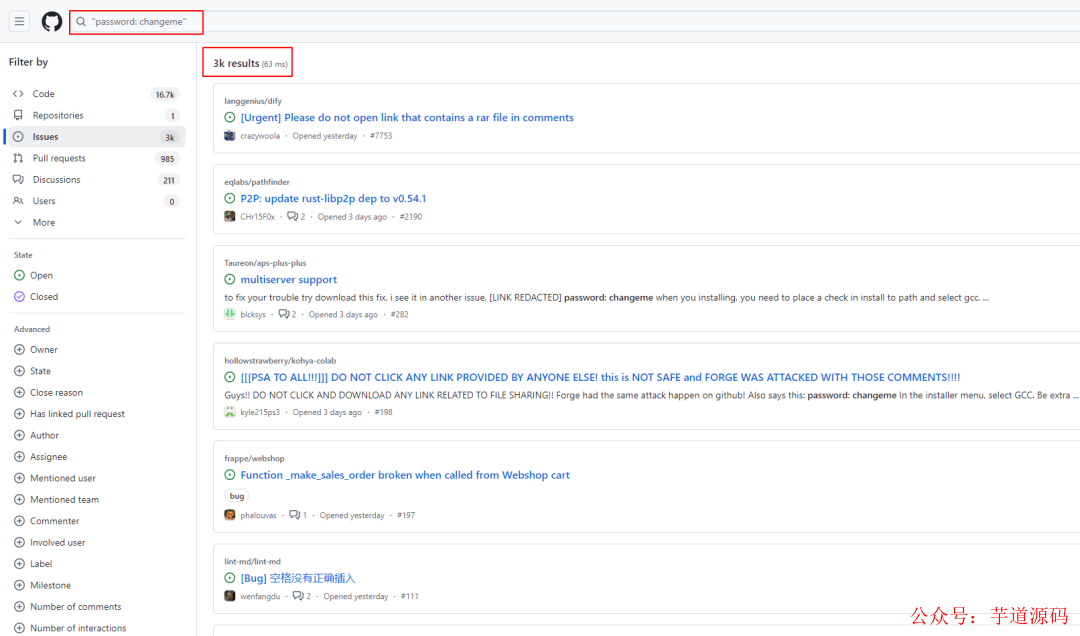
这个 fix.rar 病毒文件还有解压密码,解压密码是 changeme,松哥在 GitHub 上搜索 changeme 之后,搜索结果有 3k 之多,说明有不少人都遇到这个问题:
3a4d524ac4dfa3e78531e5f392f2f567.png 897841cc4c5a859cac0a9e4639a04bff.png 40bbd7a0943e1511e0c4eeb56bd1fe1c.png fb527870df88ee702b760eb5521ec3b6.png

可以看到,这些人主要是在 issue 活动,因为大家去 issue 基本上都是遇到问题了,他们就回复你说下载他这个 fix.rar 文件去解决。如果没有思考而是惯性操作,就很容易中招。

基本上就是将受害者的账号盗取之后,再用受害者的账号继续发类似消息,继续寻找猎物。而受害者的 GitHub 账号在被官方发现异常或是被用户举报之后,就被 GitHub 官方封禁了。

如果 GitHub 账号上没啥东西那还好,如果 GitHub 账号比较重要的话,像松哥 GitHub(https://github.com/lenve) 上面项目的 star 数都 43K+ 了,要是账户被盗那可就损失惨重了。

现在还不清楚这个病毒的原理,猜测可能是读取了浏览器的 Cookie,然后冒充了用户身份,客户端软件盗取浏览器 Cookie 还是比较容易的。

小伙伴们使用 GitHub 注意这个病毒,不要点击不明来源文件。


欢迎加入我的知识星球,全面提升技术能力。

👉 加入方式,“长按”或“扫描”下方二维码噢:
f22bde851a1906faa839771cba72de58.png

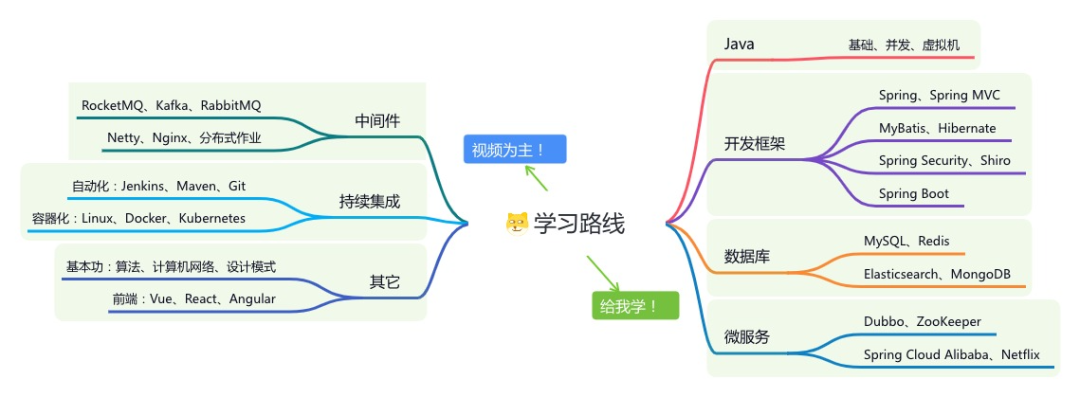
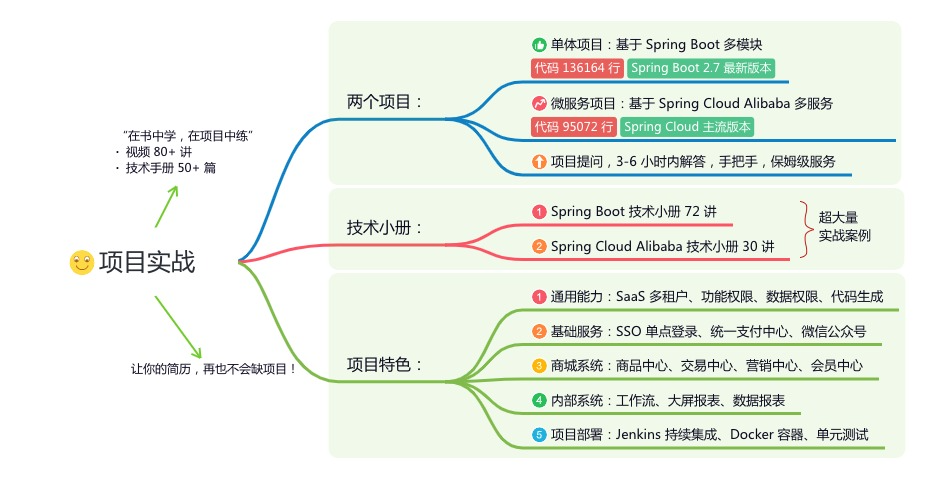
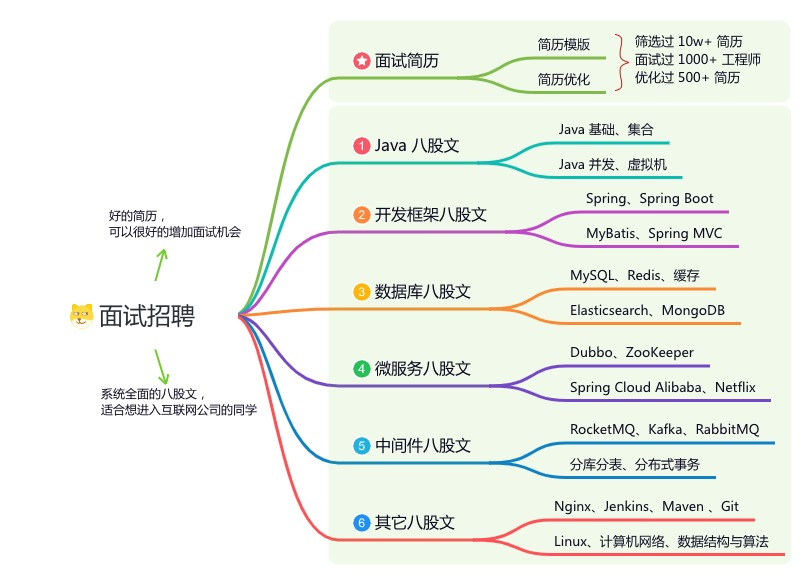
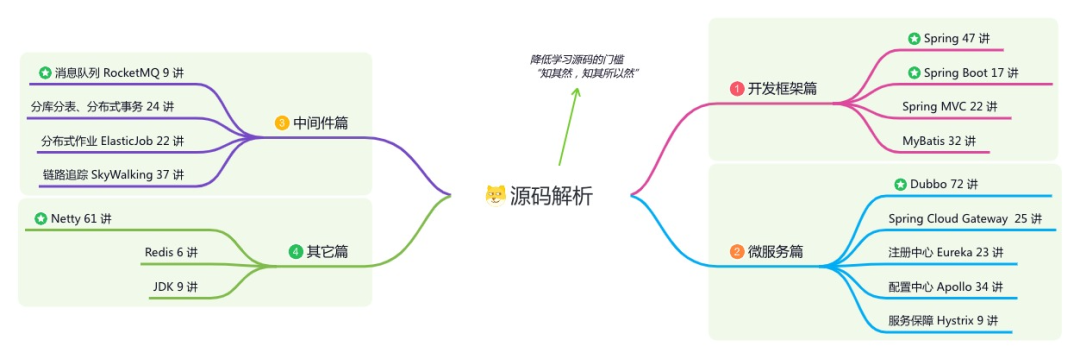
星球的内容包括:项目实战、面试招聘、源码解析、学习路线。

eeb0dda95203720046793353b0fe1a8c.png

ec6c4e15613243ea72ebadcc623eaa00.png839caea2c2495289668d3c159bccf604.pnga0e6f8063cd6bb159ab8c10f1f128b35.pnga0d32c92c29bacd7f73d21dab282b181.png

文章有帮助的话,在看,转发吧。
谢谢支持哟 (*^__^*)
多账号SSH Key管理:GitHub身份隔离与自动化配置指南 SSH(Secure Shell)是一种用于安全远程登录和文件传输的网络协议,其核心原理是通过非对称加密实现身份认证。在软件开发中,SSH Key常用于安全连接Git等版本控制系统。对于需要管理多个GitHub账号的开发者而言,单一密钥无法满足身份隔离需求,可能导致安全风险与提交历史混乱。通过配置~/.ssh/config文件,可以为不同账号指定独立的密钥对,实现自动化认证。结合ssh-agent进行密钥管理,还能在保证安全的同时简化操作流程。这种方案不仅适用于GitHub,也能无缝扩展到GitLab、Gi 阅读详情

相关推荐

从涡流求解器到瞬态场:Maxwell 3D里无线充电仿真,选对求解器能省一半计算时间

本文深入探讨了Maxwell 3D在无线充电仿真中涡流求解器与瞬态求解器的选择策略,帮助工程师优化计算效率与精度。通过对比分析两种求解器的适用场景、性能差异及实战技巧,揭示如何根据频率特性、材料非线性和动态过程需求做出精准选择,可节省高达50%的计算时间。特别针对3D线圈模型的无线充电系统设计提供了专业建议。

weixin_26861329的博客 233

码云Gitee遭遇疯狂DDoS攻击,官方发布解决方法并已报案

「读者福利!2 TB 各类技术资源免费赠送」如果你是一名代码爱好者,自由开源爱好者,你可能非常熟悉GitHub,在国内大部分用户和企业更喜欢使用码云Gitee,很多企业和个人的项目都...

民工哥的博客 1634

实战演练,如何用Easyexcel合并单元格,设置字体、边框样式,并在尾行加入备注

,实现效果如下:1、多级表头合并2、表头底纹+表格边框3、合并相同数据单元格4、尾行加入备注。

Su7148的博客 1万+

小心GitHub账号被盗

小伙伴把文件下载下来之后解压,里边有 ranlib 相关的文件,让他下载 fix.rar 文件的人之后又光速删除了帖子,他也没太在意,以为别人回复错了位置。如果 GitHub 账号上没啥东西那还好,如果 GitHub 账号比较重要的话,像松哥 GitHub(https://github.com/lenve) 上面项目的 star 数都 43K+ 了,要是账户被盗那可就损失惨重了。这是一个比较关键的点,因为如果光是解压就能导致中毒,那说明这个病毒利用了解压缩软件的漏洞,那会影响更多人,更可怕。

江南一点雨的专栏 1048

Qt6.8.0(win64)安装教程

启动 Visual Studio 2022 Community,选择 “继续但无需代码” 运行,然后打开Option设置,Add一条版本配置,Location 选择 D:\Qt\6.8.0\msvc2022_64\bin\qmake,点击确定。我是win11系统,所以选择windows版,下载路径二选一即可。方案1:默认情况下,额外勾选图中两个组件(总共40多G)方案2:按图中自定义勾选组件(总共5.8G)选择Custom Installation。我选的方案2,总共5.81G。

D4G1TIAO的博客 9075

【Verilog模块例化全解析:从入门到精通】

本文详细解析了Verilog模块例化的核心概念与方法。主要内容包括: 模块定义与例化的基本概念,强调模块例化会生成独立硬件电路; 两种端口连接方式:位置映射(按顺序连接)和名称映射(按端口名连接),推荐使用名称映射提高可读性; 参数化例化方法,通过parameter实现可配置模块设计; 多层模块嵌套的实战应用,展示复杂设计的层次化实现。 文章通过2位加法器等代码示例,对比分析了不同例化方式的优缺点,为硬件设计中的模块复用提供了实用指导。重点推荐名称映射和参数化设计方法,以提高代码可维护性和设计灵活性。

m0_58476824的博客 1328

处女秀

之前账号被盗,博客一直被封,终于解禁了,

372

MaPLe: Multi-modal Prompt Learning

具体而言,我们在语言分支中附加可学习的上下文标记,并通过耦合函数显式地将视觉 Prompt 置于语言 Prompt 上,以建立它们之间的交互。使用 Prompt 来适应CLIP (语言或视觉) 的单个分支中的表示是次优的,因为它不允许在下游任务上动态调整两个表示空间的灵活性。由此,提出了一种分支感知的多模态 Prompt,通过在两种模态之间共享提示来协调 CLIP 的视觉和语言分支。在 Prompt Tuning 中,必须采取多模态方法获得同时适应 CLIP 的视觉和语言分支,以实现上下文优化的完整性。

weixin_48907099的博客 1054

啥情况?Linus 在 GitHub 上写道:我删了 Linux,建议你用 Windows XP

1 月 25 日,Linus Torvalds 在 GitHub Linux 项目的 README 文件中写道:“大家好,我是 Linus Torvalds,红极一时的 Linux 的作者。你可以查看 repo 的 url 和文件等内容可以百分之百证明是我。我删除了 Linux,因为我讨厌它,现在我认为它很糟糕。你应该去用这个很棒的操作系统,它叫做 Windows XP。” 这操作有一些迷惑,不少网友都在猜测是不是被盗号了。 更多内容详见:https://github.com/torvalds/linux/

白天写代码,晚上追AI大模型,偶尔搞点八卦 开源动态|技术干货|实习机会|生态活动 我负责分享,你负责变强 968

为什么一个“时间片”能折腾 Linux 十年?

时间片扩展不是抢占调度器的控制权,也不是提升优先级。在“非常短暂、非常确定”的用户态临界区内,避免线程被不必要地抢占。用户态自旋锁(user-space spinlock)无系统调用的极短临界区高并发、低延迟的数据结构操作RSEQ(Restartable Sequences)保护区间一旦线程在临界区被抢占,系统整体性能反而下降。线程 A 拿着一个用户态锁线程 B 被调度上来,开始自旋等这个锁但 A 因为时间片用完,被调度器切走CPU 白白空转,所有线程都在浪费时间。

网络技术联盟站 256

【WorkBuddy专栏25】如何选择大模型——积分消耗、用途场景、选型决策全指南

【WorkBuddy专栏25】如何选择大模型——积分消耗、用途场景、选型决策全指南

AI人人懂 949

GitHub 2FA绑定

作为全球最大的代码托管平台,GitHub对账号安全的重视程度不断提升——自2023年3月起,GitHub已要求所有在GitHub.com上贡献代码的用户必须启用双因素身份验证(2FA)。如果你是符合条件的用户,会收到一封通知邮件,标志着45天注册期的开始,同时在GitHub网页端也会看到强制开启2FA的横幅提醒。即便暂未收到通知,从账号安全角度出发,也强烈建议你主动开启这一功能。

LetsonH的博客 2584

自监督学习原理与代码实战案例讲解

自监督学习原理与代码实战案例讲解 作者:禅与计算机程序设计艺术 1. 背景介绍 1.1 自监督学习的起源与发展 1.1.1 监督学习的局限性

AI天才研究院 624

Github必须开启2FA双重身份验证,Microsoft Authenticator小米手机

支持的多因素认证工具包括物理安全密钥例如Yubico、谷歌Titan安全密钥等,支持软件验证密钥例如Google身份验证器、微软身份验证器、1Password等所有支持OTP标准的软件,也支持Windows Hello等调用身份识别验证,例如虹膜认证、指纹认证、人脸认证等。Github今日宣布,到2023年年底,所有在Github上贡献过代码的用户都会被算作活跃贡献者,活跃贡献者必须启用2FA即多因素认证,预计涉及8300万名用户/开发者。不要使用第三方小具,可能要收费。

1095

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

迈瑞BS系列全自动生化分析仪LIS协议接口手册(内含HL7和ASTM)

迈瑞BS系列全自动生化分析仪LIS协议接口手册,内含HL7和ASTM)

xz-utils包被植入后门三年,跟网文一样精彩的攻击故事

下面来扒一下这位提交代码的作者。几个月就对这个 GitHub 账号有点印象。不是我马后炮,而是我当时正好在维护一个一键部署 frida-server 的脚本,有人反馈他们的发行版上没有自带 xz 命令;而 nodejs 的 lzma 包又有兼容性问题,我就考虑要不要把 lzma 用 wasm 编译到项目里去。我当时去 lzma 库的主页逛了一圈,就觉得有点奇怪,这个两个维护人,其中一个的名字看着像...

u012516914的专栏 249

廖雪峰Python教程[完整版]

廖雪峰的python教程整理的,已经排好版了,而且还是完整的,适合小白

女黑客 1亿元 github叫卖AMD GPU源码 不给$就给你开源

包括Navi 10(被认为是Radeon RX 5700系列),未来要推出的Navi 21(N卡杀手)和Xbox Series X内的Arden GPU的源代码,被黑客盗了,据说还是个女黑客。AMD 一方则是表示,一名宣称拥有其显卡部分测试文档的黑客,在 12月时与AMD接洽,部份文档稍早被公开到网络上,但已经被移除。其实在去年年底,黑客就已经在github上公布了部分代码,AMD肯定是不能坐以待毙的呀,立即出来澄清,都是些可有可无的代码,然后反手报警,并通过法律途径迫使github紧急删掉泄露的代码。

2401_88755455的博客 479

账号竟然被盗了,搬家到简书

如题

YiqiangXu的博客 726

账号不知被哪位给盗用了,终于夺回!

账号不知被哪位给盗用了,终于夺回!

zghwn的专栏 463

全球信任服务器证书,使用全球信任SSL证书,防止中间人攻击

近期,有网友反馈Github网址疑似遭遇中间人攻击,似乎是通过骨干网络进行443端口劫持,受影响的主要是部分地区用户,并涉及中国移动、中国联通、中国电信等运营商客户,京东等网站也受到类似影响,目前受影响的网站尚未发布官方反馈。攻击者使用自签名SSL证书进行中间人劫持,攻击涉及最广的是Github.io域名,查看证书信息会发现这些网站的证书被攻击者使用自签名证书代替,自签名证书不受操作系统和浏览器系...

weixin_39599705的博客 439

2025版-Github账号注册详细过程

页面会显示GitHub的主页,你可以看到一个明显的“Sign up”(注册)按钮,通常位于页面的右上角。此时,GitHub可能会提示你设置一些额外的安全选项,比如启用两步验证(2FA)。:如果公司邮箱有严格的邮件策略,可能会导致GitHub的验证邮件被拦截。GitHub会要求你完成一个简单的机器人验证,以确保你不是自动注册的。:如果邮箱验证失败,可以检查垃圾邮件箱,或者重新发送验证邮件。打开你刚才注册时使用的邮箱,找到GitHub发送的验证邮件。:如果你的账号比较重要,可以开启两步验证,增加安全性。

云域A的博客 1万+

BUGku 账号被盗了

简单数据流分析 进去之后点击进入 文字说我们不是管理员 没什么提示,抓个包看看; 显示false,改成true ,然后repeater下试试看 发现出来个网页,打开后自动下载一个叫123.exe的文件 跟游戏有关的,利用wireshark分析一下; 注意! 如果是手机热点连的电脑就选wifi,如果是有线的就选以太网。我在这里卡了好久...

ChenZIDu的博客 2666

账号被盗IP定位排查:用Python与ip2region分析登录日志

在账号安全事件中,IP归属地查询是异常登录排查的关键线索,但单条IP信息远不足以判断风险。公网IP作为运营商分配的网络出口标识,只能反映大致城市与运营商级别,需结合登录时间、设备特征和行为基线综合研判。技术层面,可利用ip2region这一开源离线IP库,在普通开发机上通过Python实现本地毫秒级查询,无需显卡和外部网络依赖。将查询脚本应用于CSV格式的登录日志,可批量补充归属地信息,快速定位非常用地区记录;进一步封装为FastAPI接口,还能服务于内网日志审计、风控规则验证及API调用方来源分析。本文从

weixin_34150830的博客 365

GitHub Desktop和Atom用户的代码签名证书被盗

聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士本周一,GitHub 披露称,未知威胁行动者设法提取了某些Mac版本的GitHub Desktop 和 Atom 应用的加密代码签名证书。谨慎起见,GitHub 正在采取措施撤销这些遭暴露的证书。如下Mac 版GitHub Desktop 版本已失效:3.0.2、3.0.3、3.0.4、3.0.5、3.0.6、3.0.7、3.0.8、3.1.0、...

smellycat000的专栏 845

SSH密钥连接GitHub:从原理到多账号管理的完整指南

在软件开发和DevOps实践中,安全、高效的远程连接与认证是基础能力。非对称加密技术通过公钥与私钥的配对,实现了无需传输密码的身份验证,其核心价值在于解决了传统密码认证的安全隐患与自动化场景下的不便。这一原理广泛应用于服务器远程登录、自动化脚本执行以及持续集成/持续部署(CI/CD)流水线等场景。具体到GitHub等代码托管平台,SSH密钥认证成为连接与操作的推荐方式。通过生成密钥对、配置ssh-agent管理私钥,并将公钥添加至GitHub,开发者可以实现无缝且安全的代码推送与拉取。本文深入解析了SSH连

weixin_33858336的博客 352

Waydev 客户的GitHub 和 GitLab OAuth 令牌被盗,源代码遭访问

聚焦源代码安全,网罗国内外最新资讯!编译:奇安信代码卫士团队软件公司使用的分析平台Waydev披露了一起数据泄露事件。该公司表示黑客入侵其平台并从其内部数据库中窃取GitHub...

smellycat000的专栏 456

Ubuntu SSH密钥配置全攻略:从GitHub连接到多账号管理

SSH(安全外壳协议)是用于远程登录和文件传输的核心网络安全协议,其核心机制是非对称加密技术。该技术通过公钥与私钥配对工作,公钥用于加密数据,私钥用于解密,实现了无需传输密码的安全认证。在软件开发和DevOps实践中,SSH密钥认证极大提升了自动化脚本执行、持续集成/持续部署(CI/CD)流程的安全性及操作效率。特别是在Git版本控制场景中,配置SSH密钥后,开发者可免密与GitHub、GitLab等代码托管平台安全交互,实现高效的代码推送与拉取。本文聚焦于Ubuntu系统环境,详细解析SSH密钥的生成、代

weixin_33857679的博客 360
上一篇: Cookie + Session 的时代已经过去了?
下一篇: 实用指南:解决 SpringBoot 多实例内存不足问题
公众号-芋道源码
博客等级 码龄10年 1634粉丝 377原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值