“核弹级” Log4j 漏洞仍普遍存在,并造成持续影响

blender中合并的模型,在threejs中显示多个mesh;blender多材质烘培成一个材质 5、优化项(省略此步骤,直接进行步骤6),进入到视图着色方式(此时没有灯光,整体偏暗,如果不调整灯光,烘培出来的材质也偏暗,因此此步骤为优化项,通畅建议调整)。在右边栏进入世界环境,调整颜色。7、烘焙成功之后,新建一个材质,将第三步创建的纹理图像作为材质的纹理,连接到基础色,并把模型的材质改为此材质,其他的材质全部删除。2、处理uv,在侧边栏选择数据-uv贴图,选中使用的uv,进入编辑模式,全选,键盘u,选择智能uv投射。3、处理材质,在侧边栏选择材质,进入着色,在着色器编辑器新建一个图像纹理,新建图像。 阅读详情

点击上方“芋道源码”,选择“设为星标”

管她前浪,还是后浪?

能浪的浪,才是好浪!

每天 10:33 更新文章,每天掉亿点点头发...

源码精品专栏
 

来源:www.oschina.net/news/

203874/log4j-the-pain-just-

keeps-going-and-going

4ff4ca183f339d003c9d1b37c9bc96c9.jpeg


出品:OSCHINA

编辑:白开水不加糖

Log4j “核弹级” 漏洞 Log4Shell 或许将永远影响世界。

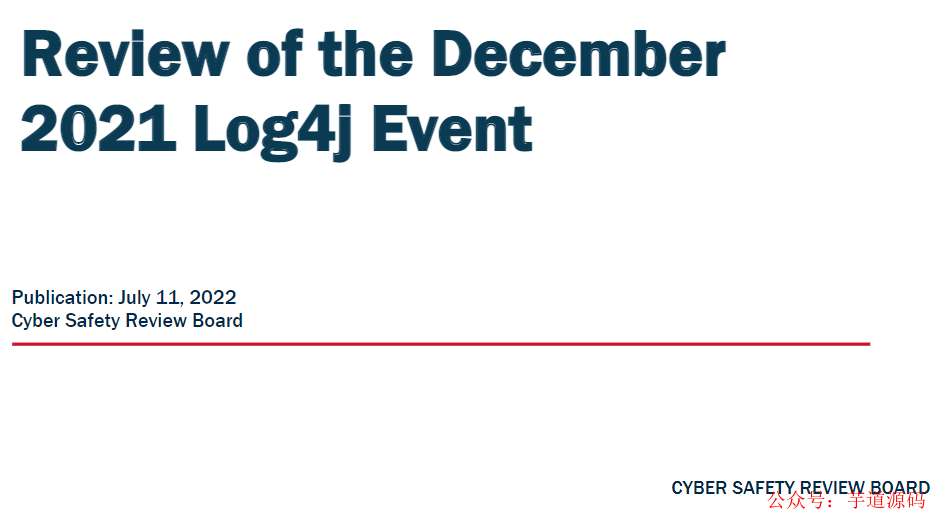
美国国土安全部 (DHS) 网络安全审查委员会 (CSRB) 近日发布了针对去年Log4Shell漏洞的调查报告:

https://www.cisa.gov/sites/default/files/publications/CSRB-Report-on-Log4-July-11-2022_508.pdf

CSRB 是今年 2 月才由 DHS 成立的机构,职责是调查重大网络安全事件,并提供包含提升国家网络安全建议的报告。CSRB 首次调查的事件正是去年 Log4j 爆发的 “核弹级” 漏洞。
e2378b744de3cb5ed789adf6928e6a20.png

报告指出,虽然没有迹象表明由于 Log4j 漏洞而发生重大网络攻击,但它仍将 “在未来几年内被利用”。国土安全部副部长 Rob Silvers 也表示:“Log4j 漏洞是历史上最严重的软件漏洞之一。”

CSRB 董事会提到,令人惊讶的是,Log4j 漏洞的利用程度低于专家的预期。他们还说到,目前尚未发现针对关键基础设施系统的重大 Log4j 攻击,但有一些网络攻击没有在报告中提到。

董事会表示,未来出现的攻击很可能在很大程度上是因为 Log4j 经常被嵌入到其他软件,由于间接依赖导致企业很难发现在其系统中运行 。他们就减轻 Log4j 漏洞的影响以及总体上提升网络安全提出了一些建议,其中包括建议大学和社区学院将网络安全培训作为计算机科学学位和认证计划的必要部分。

根据 sonatype 的统计数据(https://www.sonatype.com/resources/log4j-vulnerability-resource-center),在 Maven Central 上,每个工作日易受攻击的 Log4j 版本仍然有超过 100,000 次的下载量。
e9c35b06b0aac2877a4edf6758260168.png

最后问一句:你们的Log4j漏洞修复了吗?留言区聊聊吧


欢迎加入我的知识星球,一起探讨架构,交流源码。加入方式,长按下方二维码噢:
fe04ce2b0224a17d9880537710693af0.png

已在知识星球更新源码解析如下:

44b46980f15de554effd7ea96297f8fd.jpeg

66dbf4c372189712c3833ff8046c3e8d.jpeg

fe34b5043a13f0f14c8d989ea98bae9b.jpeg

691197cb32f60e10033f0564a04d6823.jpeg

最近更新《芋道 SpringBoot 2.X 入门》系列,已经 101 余篇,覆盖了 MyBatis、Redis、MongoDB、ES、分库分表、读写分离、SpringMVC、Webflux、权限、WebSocket、Dubbo、RabbitMQ、RocketMQ、Kafka、性能测试等等内容。

提供近 3W 行代码的 SpringBoot 示例,以及超 4W 行代码的电商微服务项目。

获取方式:点“在看”,关注公众号并回复 666 领取,更多内容陆续奉上。

文章有帮助的话,在看,转发吧。
谢谢支持哟 (*^__^*)
Android 12.0 系统systemui状态栏下拉左滑显示通知栏右滑显示控制中心模块的流程分析 在android12.0的系统rom定制化开发中,在系统原生systemui进行自定义下拉状态栏布局的定制的时候,需要在systemui下拉状态栏下滑的时候,根据下滑坐标来 判断当前是滑出通知栏还是滑出控制中心模块,所以就需要根据屏幕宽度,来区分x坐标值为多少是左滑出通知栏或者右滑出控制中心模块,接下来分析下 状态栏下滑坐标等相关功能代码分析 阅读详情

相关推荐

containerd镜像加速配置全解析:从host.toml到config.toml的演进与实践

本文全面解析了containerd镜像加速的配置方法,重点对比了传统的config.toml集中式配置与现代的host.toml模块化配置的演进与优劣。文章通过实战演示,详细指导如何为docker.io、registry.k8s.io等常见仓库配置host.toml加速,并提供了生产环境下的最佳实践、故障排查与性能优化建议,帮助用户显著提升镜像拉取效率与系统稳定性。

jenkins8butler的博客 699

每个程序员都应该收藏的算法复杂度速查表

点击上方“芋道源码”,选择“设为星标”管她前浪,还是后浪?能浪的浪,才是好浪!每天 8:55 更新文章,每天掉亿点点头发...源码精品专栏原创 | Java 2020 超神之路,很肝~...

芋艿V 262

初学 PCIe System (一) - PCIe介绍及其配置空间

PCI Express (PCIe) 属于第三代的高效能 I/O 汇流排,PCIe Spec对其的介绍是:PCI Express 为各种未来的计算和通信平台所定义的高性能、通用互连 I/O。因此一个PCIe 系统就是指由许多设备相互透过 PCIe 点对点连接所组成的。如下图范例,其结构是由一个Root Complex (RC)、多个Endpoints、Bridge和Switches所组成。.........

yeiris的博客 8094

京东热 key 探测框架新版发布JD-hotkey,单机 QPS 可达 35 万

https://mp.weixin.qq.com/s/3URAvUF6zwxeF5Kkc1aWHA

文盲青年的博客 8838

Renesas:定时器输入捕获

一、PWM输入捕获 1、Smart Configurator配置 注意:在使用前,需要使能对应的定时器!否侧无法正常进行输入捕获! 2、脉冲宽度的获取 如何区分高低电平的脉冲宽度:最常用的方法就是在触发中断后,判断IO口的高低电平,来确认是上升沿触发的中断还是下降沿触发的中断。 若无法进入中断,可查看:Renesas:配置中断的常规流程 (1)中断方式(Smart Configurator生成的代码) #pragma interrupt r_Config_TAUB0_0_i...

不吃鱼的猫的博客 2487

解决windows10下无法安装.net framework 3.5(包括.net2.0和3.0)

入域电脑,win10系统中安装 .net framework 3.5(包括.net2.0和3.0)

God_me_1的博客 4万+

AsyncTool 京东多线程并行框架

然后在worker类中通过get(“id”)的方法,获取指定id的返回结果作为参数。通过.getWorkResult().getResult()获取具体的返回值。首先通过 .id(“id”) 方法想要获取参数的线程都编号,通过以上两个方法可以实现线程之间的串、并行等各种复杂的操作。以此类推创建worker1、和worker2。先添加repositories节点。然后添加如下maven依赖。如此,实现了线程的并行。定义一个worker。可以通过一下方法实现。

weixin_58286934的博客 3321

英飞凌AURIX™ TC3xx系列MCU的ISO 26262安全机制实战:从安全手册到代码集成的避坑指南

本文深入探讨英飞凌AURIX™ TC3xx系列MCU的ISO 26262安全机制实战应用,重点解析锁步核配置、ECC策略优化及SafeTlib库集成中的关键问题。通过代码示例和配置建议,帮助开发者实现ASIL D级别安全性,规避常见陷阱,提升汽车电子系统的功能安全合规性。

weixin_42558093的博客 405

延迟队列实现,定时任务,关闭订单

点击上方“芋道源码”,选择“设为星标”管她前浪,还是后浪?能浪的浪,才是好浪!每天 8:55 更新文章,每天掉亿点点头发...源码精品专栏原创 | Java 2020 超神之路,很肝~...

芋艿V 490

SAP Joule 在顾问与开发者场景的双擎定位:Joule for Consultants 与 Joule for Developers 全面解读

SAP推出企业级AI助手Joule,分为顾问版(Joule for Consultants)和开发者版(Joule for Developers)两个版本。顾问版聚焦咨询业务,整合SAP知识库和方法论,辅助方案设计、差距分析和实施落地;开发者版嵌入开发工具链,支持代码生成、解释、测试和迁移。两者共享智能底座但面向不同场景:顾问版优化项目交付流程,开发者版提升工程效率。典型案例显示,Joule能有效缩短云转型周期,实现从业务咨询到技术落地的无缝衔接。该产品通过AI代理和知识图谱技术,为企业数字化转型提供端到端

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 358

Lammps实现单轴压缩-应力应变曲线以及弹性模量计算

Lammps实现单轴压缩-应力应变曲线以及弹性模量计算

Rockyoung 1万+

吊炸天的 JD-hotkey !京东开源!单机 QPS 高达 370000

点击关注公众号,回复“1024”获取2TB学习资源!HotKey在618稳定版0.2版基础上,引入了protobuf序列化方式,并优化了传输对象。worker单机性能从618大促稳定版的2...

民工哥的博客 1015

2026.02.04 AI趋势|原生工作流爆发,智能体重构开发范式

2026年2月4日GitHub Trending榜单迎来关键转变——传统工具链项目占比骤降,AI原生工作流相关项目成为绝对主流。本次Top 20榜单中,超70%项目聚焦AI模型的四大核心能力:上下文增强、任务编排、自治执行、知识闭环。值得关注的是,Claude生态(如claude-mem)与OpenAIskills框架形成跨厂商协同,尽管设计理念有差异,但共同推动多模型智能体(Multi-Model Agent)成为新一代软件基础设施,AI开发正式从“单点调用”迈入“系统级编排”时代。

lpfasd123的博客 352

Log4j 漏洞仍普遍存在,并持续造成影响

Log4j “核弹级” 漏洞 Log4Shell 或许将永远影响世界。美国国土安全部 (DHS) 网络安全审查委员会 (CSRB) 近日发布了针对去年Log4Shell漏洞的调查报告:https://www.cisa.gov/sites/default/files/publications/CSRB-Report-on-Log4-July-11-2022_508.pdfCSRB 是今年 2 月才由 DHS 成立的机构,职责是调查重大网络安全事件,并提供包含提升国家网络安全建议的报告。CSRB 首次调查的事件

资料免费分享,点击名片 249

数学建模模型总结

这是本人在两年内准备参加数学建模竞赛搜集到的模型资料,已经经过了本人的筛选和整理,希望能够对准备参加数学建模竞赛的学弟学妹们提供一些帮助!

Outlook Express 6 (OE6) for Win7/Win8/Win10

英文版 Outlook Express6.0, 兼容Win7/Win10/WinXP,解压就可用。

全球近一半企业受到影响,Apache Log4j 2 漏洞或将长存

你所在的公司受到影响了吗?

m0_50065287的博客 2万+

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

Log4j 第三次发布漏洞补丁,漏洞或将长存

整理 | 郑丽媛、禾木木出品| 优快云这几天,Apache Log4j 2 绝对是众多 Java 程序员提到的高频词之一:由于 Apache Log4j 2 引发的严重安全漏洞,令一大...

优快云云计算 327

JDK 商用正式免费、Log4j2 爆核弹级漏洞、LayUI 下线...2021 发生的 10 件大事。。。

首先祝大家新年快乐,假期都玩的开心吧? 去年栈长给大家盘点了《Java 开发行业 2020 年发生的几件大事》,2022 年来了,也必须对 2021 做个总结了,2021 年 "Java技术栈" 都有哪些值得关注的事情呢? 这篇必须看完,因为这些技术事件可能影响你未来的就业、以及公司在技术选型上的决策,多花一点时间,多掌握一点技术,你就能走到别人的前面。 2021 大总结 1、编程语言排行 最新 TIOBE 编程语言排行榜如下: Python 在 2021 年 10 月,终于打败 C

Java技术栈,分享最主流的Java技术 1377

继 Log4j 后又一核弹级漏洞:React2Shell 成 RondoDox 收割全球资产的利刃

**摘要:**2025年末,React2Shell漏洞(CVE-2025-55182,CVSS 10.0)被RondoDox僵尸网络快速武器化,全球94000余台设备遭攻击。该漏洞源于React Server Components的Flight协议缺陷,允许远程代码执行,影响React 19.0.0-19.2.2及Next.js等框架。RondoDox僵尸网络通过自动化扫描、三重恶意载荷(挖矿、僵尸网络、DDoS)和内网渗透实施精准攻击。事件暴露了前端框架的安全短板,导致业务中断、数据泄露及合规风险。建议企

从零开始,掌握网络安全。提供全面的网络安全教程、攻防演练技巧和行业动态。 1319

Log4j2 “核弹级”漏洞,上万个项目收到影响

Apache Log4j2 Apache Log4j2 是一款开源的 Java 日志记录工具,大量的业务框架都使用了该组件。此次漏洞是用于 Log4j2 提供的 lookup 功能造成的,该功能允许开发者通过一些协议去读取相应环境中的配置。但在实现的过程中,并未对输入进行严格的判断,从而造成漏洞的发生。 自从 11 月 24 日阿里巴巴云安全团队正式报告了该 Apache Log4J2 远程代码执行漏洞以来,其危漏洞危害已在互联网上持续蔓延。由于 Apache Log4j2 的某些函数具有递归分析函

程序员子龙 884

Log4j 漏洞仍普遍存在?

Log4j “核弹级” 漏洞 Log4Shell 或许将永远影响世界。美国国土安全部 (DHS) 网络安全审查委员会 (CSRB) 近日发布了针对去年Log4Shell漏洞的调查报告:https://www.cisa.gov/sites/default/files/publications/CSRB-Report-on-Log4-July-11-2022_508.pdfCSRB 是今年 2 月才由 DHS 成立的机构,职责是调查重大网络安全事件,并提供包含提升国家网络安全建议的报告。CSRB 首次调查的事件

jjc4261的博客 133

不止于昔日“核弹”:2026年Log4j漏洞的持久战与新战线

2026年回望:Log4j漏洞阴魂不散 尽管距离2021年Log4j漏洞首次爆发已过去四年,这一"核弹级"漏洞仍在持续威胁全球网络安全。2026年初,IBM、SAP等科技巨头相继发布安全公告,披露新的Log4j漏洞(如CVE-2025-68161)和复活的老漏洞(如CVE-2019-17571)。这些漏洞呈现出新老交织的特点:新漏洞在TLS验证等高级功能中发现盲区,老漏洞则因软件供应链的复杂依赖关系而持续存在。 Log4j问题长期化的根源在于现代软件的供应链特性:深层依赖、SBOM缺失和

油墨香^-^的博客 639

持续警戒:这两个“核弹级”漏洞的影响仍未消散

这绝非是小小的疏忽,而是关乎安全底线的重大失误。这意味着我们必须时刻保持警惕,紧跟安全领域的最新动态,迅速响应并采取行动,确保我们的作品,无论是代码库还是最终产品,都远离这些已知的安全威胁。这些企业并非忽视安全,相反,它们已采用安全工具并致力于解决安全问题,但现实却是,实际中易受攻击的Log4j版本数量远比想象更为严峻,这一发现不仅令人深感忧虑,更是强烈震撼了我们的安全神经。我们必须采取积极行动,利用有效的工具,提前洞察潜在威胁,及时修补漏洞,守护应用程序的安全,以实际行动筑起坚不可摧的安全防线。

WAJXY2021的博客 309

Log4j 爆“核弹级”漏洞,除非你付钱给我,否则为何我要编写有用的软件?

“开源”崩了! 或者换句话说,除非你付钱给我,否则为何我要编写有用的软件? 近日 Java 生态系统一个至关重要的软件包 log4j2 曝出了一个严重的安全漏洞,对整个互联网构成了严重的威胁。一旦完全沦为了武器,该漏洞让攻击者就可以胁迫 Java 服务器执行从 LDAP(轻型目录访问协议)服务器获取的任意代码。 我认为这起事件是一个完美的缩影,揭露了“开源”软件方面存在的所有主要的生态系统问题。 对此我确实有几点想法要一吐为快,因为我认为 log4j2 是一个堪称完美的例子,表明了这方面面临的最糟糕的情况

黑马程序员官方博客 471

突发!Log4j 爆“核弹级”漏洞,Flink、Kafka等至少十多个项目受影响

‍‍大数据技术交流群,扫码进入昨天,你应急了吗?昨晚,对很多程序员来说可能是一个不眠之夜。12 月 10 日凌晨,Apache 开源项目 Log4j 的远程代码执行漏洞细节被公开,由于...

大数据技术派 621
上一篇: 使用MyBatisPlus实现多租户功能
下一篇: 打破原则引入SQL,MongoDB到底想要干啥???
公众号-芋道源码
博客等级 码龄10年 1638粉丝 377原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值