解决HTTPS Nginx反向代理出现CSS/JS/图片等静态资源无法加载或加载错误问题

Ubuntu下Nginx反向代理实战:从502错误到HTTPS全链路部署 反向代理是现代Web架构的核心基础设施,其本质是通过中间服务器实现请求转发、负载均衡与安全终止。Nginx凭借高性能事件驱动模型和稳定C语言实现,在Ubuntu等Linux发行版中成为生产环境首选代理引擎。其核心指令proxy_pass不仅涉及URL转发,更深度关联路径重写、Host头透传与上游协议协商;而SSL/TLS终止能力则让应用层可专注业务逻辑,无需处理证书管理、HSTS、OCSP Stapling等复杂安全策略。典型应用场景包括多服务域名分发(如api/admin/www)、WebSocket长连 阅读详情

问题描述

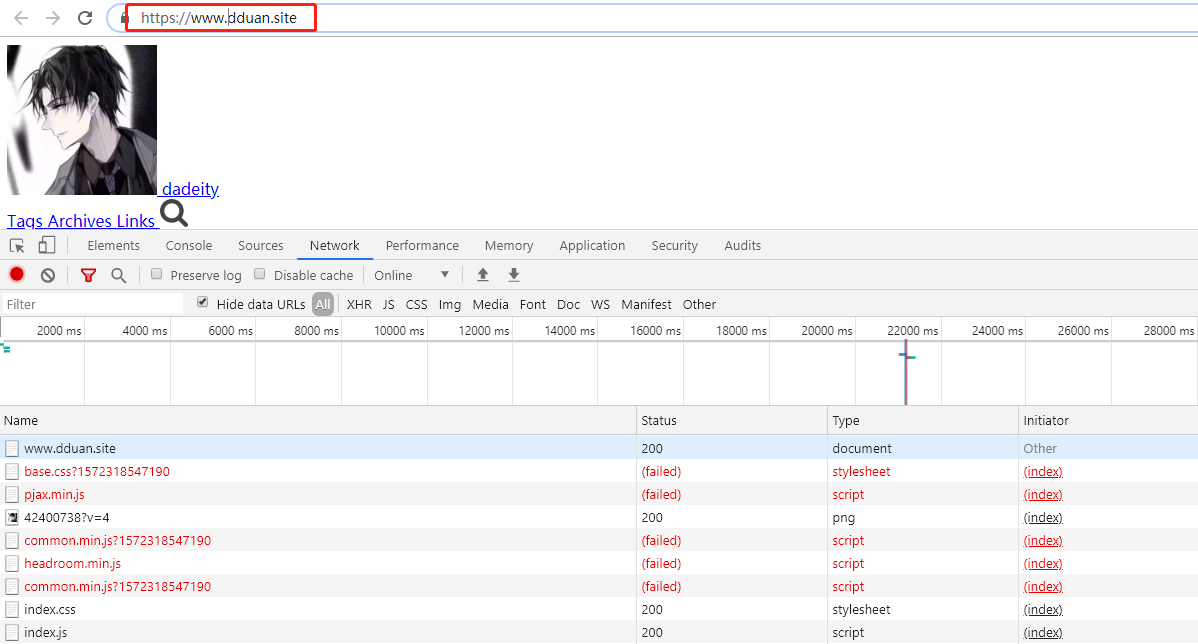
  • 今天配置了HTTPS 和 Nginx 反代理出现 部分 JS 无法加载问题
    微信截图20191029111137.png

解决办法

  • 在配置反代理xxx.conf 文件中 location / { }添加如下代码
location / {

    proxy_pass http://127.0.0.1:8080;

     
    # 需要添加的代码
    proxy_set_header X-Real-IP $remote_addr;

    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

    proxy_set_header Host $host;

    proxy_set_header Upgrade-Insecure-Requests 1;

    proxy_set_header X-Forwarded-Proto https;
}
FaceFusion部署HTTPS全攻略:Nginx反向代理与SSL证书配置实践 HTTPS作为HTTP的安全扩展,通过SSL/TLS协议在传输层对通信数据进行加密,有效防止了数据在传输过程中被窃听或篡改,是保障Web应用安全性的基石技术。其核心原理在于非对称加密与对称加密的结合使用:客户端与服务器通过TLS握手交换证书、验证身份并协商出会话密钥,后续通信均使用该密钥进行高效加密。这一机制对于涉及敏感数据(如生物特征、个人隐私)的应用至关重要,能有效抵御中间人攻击,确保数据端到端的安全。在AI应用部署场景中,例如FaceFusion这类AI换脸工具,用户上传的图片、视频等生物特征数据在传 阅读详情

相关推荐

Confluence登录加密实战:Nginx反向代理配置HTTPS全流程解析

HTTPS作为保障网络通信安全的基础协议,通过SSL/TLS加密实现数据传输的机密性与完整性。其工作原理基于非对称加密与对称加密的结合,在握手阶段建立安全通道。在工程实践中,HTTPS不仅能有效防范中间人攻击和流量嗅探,更是满足等保合规、保护敏感信息(如登录凭证)的关键技术。对于Atlassian Confluence这类企业知识库系统,实施HTTPS加密尤为必要,可解决审计报告中指出的明文传输风险。本文以Confluence登录加密为具体场景,详细阐述如何通过Nginx反向代理方案,在**Tomcat配置

weixin_34059951的博客 367

解决nginx部署后,反向代理css、js、图片等样式不加载的问题

https://blog.youkuaiyun.com/qq_29298577/article/details/85050862 https://blog.youkuaiyun.com/21aspnet/article/details/6583317 解决方案: 在nginx的配置文件中加上 location ~ \.(jpg|png|jpeg|bmp|gif|swf|css)$ { access_log off; expires 30d; ...

z69183787的专栏 1万+

Memos安全加固实战:从HTTP到HTTPS,Nginx反向代理与SSL证书配置详解

在Web应用部署中,HTTP协议因其明文传输特性,存在数据被窃听和篡改的安全风险。为解决此问题,HTTPS协议应运而生,它在HTTP基础上引入了SSL/TLS加密层,通过非对称加密握手和对称加密通信,确保数据传输的机密性、完整性和服务器身份真实性。这项技术的核心价值在于为Web服务构建可信的通信通道,是现代网络安全的基础。其应用场景广泛,从电商支付到个人博客,凡是涉及数据传输的服务都应启用HTTPS。本文以开源知识库工具Memos为例,聚焦于通过Nginx反向代理架构,结合Let's Encrypt免费证书

dfdfadsf3443的博客 404

Nginx 解决做反向代理时 静态资源图片、 js、css 访问不到

Nginx反向代理静态资源访问不到

丁丁丁梦涛的博客 5116

Windows下Nginx与IIS共存:解决80端口冲突的反向代理方案

反向代理是Web架构中的核心组件,它通过接收客户端请求并转发给后端服务器,实现负载均衡、安全隔离和请求路由。其工作原理基于HTTP协议,通过修改请求头将客户端信息传递给后端。这项技术的价值在于解耦前端接入与后端服务,提升系统可扩展性和安全性。在应用场景上,反向代理常用于多服务共存、单IP多域名部署以及传统架构向微服务迁移等场景。本文聚焦于Windows Server环境中Nginx与IIS的集成,针对80端口冲突这一典型问题,详细解析了如何通过Nginx作为前端代理统一监听端口,并将请求转发至IIS的特定内

weixin_34343000的博客 448

Nginx反向代理实战:Spring Boot+Vue生产环境部署指南

在Web开发中,反向代理是连接前端应用与后端服务的关键中间层技术,其核心原理是通过一个统一的入口接收客户端请求,并根据预设规则将请求智能分发到不同的后端服务器。这项技术在生产环境中具有极高的技术价值,它能有效解决跨域访问、隐藏真实服务器端口、实现负载均衡和静态资源高效缓存等工程难题,从而提升应用的安全性、性能和可维护性。其典型应用场景便是前后端分离架构的部署,例如将Vue或React构建的静态页面与Spring Boot、Django等API服务整合。本文聚焦于Nginx这一高性能Web服务器,详细解析如何

weixin_33681778的博客 475

Nginx- 静态资源部署:Nginx 托管 HTML、CSS、JS、图片

我们常说:“前端是门面,后端是心脏。但真正让整个系统流畅运转的,是那个沉默却高效的 Nginx。它不写业务逻辑,不处理用户登录,不查询数据库。它只是静静地,把 HTML 递到用户面前,把 CSS 渲染成颜色,把 JS 运行成交互,把图片展示成风景。它没有 Spring 的注解,没有 React 的组件,没有 Vue 的响应式。但它,是现代 Web 架构的基石。当你在手机上打开一个网站,0.3 秒内页面加载完成,你不会想到 Nginx。

千淘万漉虽辛苦,吹尽狂沙始到金 1万+

遇到问题--jsp---Nginx转发https导致静态资源无法加载--This request has been blocked

转发请注明出处:遇到问题–jsp—Nginx转发https导致静态资源无法加载–This request has been blocked 遇到问题 使用nginx作转发,强制tomcat部署的web项目使用https访问。 导致静态资源无法加载访问。 如图 浏览器报错如下: Mixed Content: The page at 'https://xxxx.com/' was loaded ov...

直到世界的尽头 1万+

nginx反向代理转发后页面上的js css文件无法加载

原因:没有配置静态资源 解决js css文件无法加载无法访问的问题 解决办法: 修改配置文件nginx.conf,在server字段中添加黄色标注部分 server { listen 80; server_name test.com; #charset koi8-r; access_log logs/opc.access.log main; location .

stopry的博客 2955

Nginx反向代理内网web系统找不到CSS,JS及图片问题解决方案

一、背景介绍: 有个部署在内网的web单体应用,需要通过部署在DMZ区的Nginx访问到,由于需要复用现有的域名,所以只能是通过在Nginx上增加location的方式访问。 二、问题描述: 但是在访问的时候,发现通过location能够跳转到内网的web应用,但是显示的是空白页面,通过在浏览器上F12,发现是访问不到web应用的css,js和图片。 三、解决方案: 3.1解决方案一:在Nginx的location中增加请求头 在nginx的nginx.conf配置文件中添加如下配置 lo

飞龙在天 1万+

nginx反向代理二级域名绑定方法及注意事项

摘要    本文介绍了利用nginx实现多域名和多站点的绑定的方法及相关注意事项。您也可以只看标题或红色标注部分。:smiling_face: 1、应用场景   我们经常会遇到在同一台服务器建立多个Web站点的情况,普遍的做法是为不同的站点配置不同的端口,这样就可以用IP:Port的形式访问。   但是用IP访问毕竟不方便,不生动,不容易记忆。那么,我们可以给每个站点绑定不同的域名。(在这里我们仅谈公网情况)即使我们只有一个域名,我们可以设置多个二级域名,使用Nginx很容易实现。 2、基本要求   通常,网上教程会直接贴一段配置文件的代码,告诉我们如此这般就Ok了。但我发现很多新手看着教程配置,并不能像博主那样就S

Spring Boot应用Nginx代理下静态资源404/403问题排查与配置实战

在Web应用开发中,静态资源(如图片、CSS、JS文件)的高效访问是基础需求。其核心原理涉及Web服务器对文件路径的映射与权限控制。通过合理配置,可以实现动静分离,将动态请求交由应用服务器处理,静态文件则由Web服务器直接响应,从而显著提升系统性能与并发能力。这一技术在现代Web架构中具有重要价值,尤其适用于电商、社交、内容管理等需要处理大量用户上传文件的场景。本文聚焦于Spring Boot与Nginx集成时的典型静态资源访问故障,深入剖析因路径映射错误或文件权限不足导致的404 Not Found与40

weixin_34239169的博客 554

ZYNQ裸机双网口通信实战:手把手教你用SDK和LWIP配置PS+PL以太网(附完整源码)

本文详细介绍了在ZYNQ裸机环境下实现双网口通信的全流程,包括硬件配置、LWIP协议栈优化及TCP通信实现。通过Vivado SDK和LWIP协议栈,开发者可以高效配置PS端内置网口与PL端扩展网口,提升嵌入式网络应用的灵活性和性能。附完整源码,助力快速开发。

weixin_30831529的博客 422

Nginx 反向代理 Spring Boot 总出问题?常见配置坑全解析!

最佳实践建议路径末尾 / 统一规则,避免代理路径拼接错误区分静态资源与接口请求,Nginx 能直接处理静态资源,减少后端压力加上超时配置,防止大文件或长连接被切断开启日志调试模式,遇到 502/504 可快速定位:error_log /var/log/nginx/error.log debug;原因Nginx 代理时未正确转发静态资源路径Spring Boot 默认静态资源路径与 Nginx 配置冲突解决方案如果静态资源放在 Nginx 上:location /static/ {

nihao2q的博客 667

瑞萨RZN2L工业以太网开发避坑指南:EtherCAT从入门到通信调试全流程

本文详细解析了瑞萨RZN2L MPU在工业以太网开发中的EtherCAT从站配置与通信优化全流程。通过硬件设计关键点、协议栈选型、PDO映射策略及DC同步精度优化等实战技巧,帮助开发者快速搭建高效通信框架并解决调试中的常见问题,特别适合工业自动化领域的实时通信需求。

aitie1479的博客 461

功率开关管驱动串扰(Crosstalk):深度解析与优化方案

介绍了功率开关器件驱动串扰产生机理,并整理了常见的工程应用优化措施

qq_38326420的博客 555

为Anything-LLM部署HTTPS:从原理到Nginx/Caddy反向代理实战

HTTPS作为HTTP的安全增强协议,其核心原理是通过SSL/TLS协议在客户端与服务器间建立加密通信隧道,并利用数字证书验证服务器身份,从而保障数据传输的机密性、完整性与真实性。这一技术价值在于,它能有效抵御中间人攻击、数据窃听与篡改,是现代Web应用不可或缺的安全基石。在应用场景上,无论是公网服务还是内网应用,启用HTTPS都是满足浏览器安全策略、确保API(如WebRTC、Service Worker)正常工作的前提。本文聚焦于为AI应用Anything-LLM配置HTTPS的工程实践,针对常见的**

weixin_30565199的博客 381

别再手动配电脑了!手把手教你用Windows Server 2022搭建企业AD域(附DNS配置避坑指南)

本文详细介绍了如何使用Windows Server 2022搭建企业AD域,提升20+终端的管理效率。通过实战案例和避坑指南,解析AD域的核心价值、部署步骤及DNS配置技巧,帮助企业实现集中权限管理、安全策略统一部署,显著降低IT运维成本。

weixin_30652897的博客 349

【Nginx 实战系列(一)—— Web 核心概念、HTTP/HTTPS协议 与 Nginx 安装】

Nginx (“engine x”) 是一个高性能的 HTTP 和反向代理服务器。Nginx 是由 Igor Sysoev 为俄罗斯访问量第二的 Rambler.ru 站点开发的,第一个公开版本 0.1.0 发布于 2004 年 10 月 4 日。其将源代码以类 BSD 许可证的形式发布,因它的稳定性、丰富的功能集、示例配置文件和低系统资源的消耗而闻名。2011 年 6 月 1 日,Nginx 1.0.4 发布。企业中一般使用1.20版本。

2503_93987031的博客 904

SLG大地图实战:从Tilemap到Shader的地表渲染与数据分层架构

本文深入探讨了SLG大地图开发中的关键技术挑战与解决方案,包括Tilemap系统的深度改造、地表渲染的Shader优化以及数据分层架构设计。通过实战案例,展示了如何实现视觉表现丰富、性能开销可控的SLG大地图,特别适合Unity开发者和游戏技术美术参考。

weixin_28693309的博客 520

在线考试系统源码+数据库+word+ppt(高分毕业设计)

本系统通过Spring Cloud实现微服务拆分,将授权、考试、监控等功能解耦,既保证了系统的扩展性,也便于后期维护。基于OAuth2.0的单点登录,解决多服务统一认证问题;考试与练习模式分离,满足不同场景需求;集成Druid与Hystrix,保障系统监控与稳定性。

weixin_44355158的博客 737

Docker + Nginx 反向代理 Node.js 应用容器化部署实战指南

容器化部署已成为现代应用交付的核心方式,Docker 通过镜像与容器技术将应用及其依赖环境标准化,解决环境不一致与部署繁琐的问题。Nginx 作为高性能反向代理服务器,对外统一接收 80/443 端口流量,按域名或路径将请求转发至内部服务,实现静态资源与动态请求的分离处理。理解 Docker 网络下容器间通过服务名通信的原理,是搭建反向代理架构的关键。这一组合的工程价值在于简化多应用管理、支持负载均衡与 HTTPS 证书配置,显著提升系统的可维护性和扩展性。无论是将已有 Node.js 服务迁移到容器,还是

weixin_34354173的博客 384

桌面运维工程师面试题汇总(高频完整版)

岗位,覆盖:电脑硬件、系统安装与故障、网络、办公软件、安全、AD域、打印机、日常排错、服务意识。

老韩的Linux云计算架构师进阶之路 921

Nunchaku-flux-1-dev部署安全指南:Nginx反向代理与HTTPS配置实战

在AI应用本地化部署的实践中,Web服务的安全暴露是开发者面临的核心挑战。其基本原理是通过反向代理技术,将内部服务端口安全地映射到公网,并实施访问控制与传输加密。这一技术方案的价值在于,它使得本地部署的AI工具(如Dify、Ollama等)在享受数据隐私和灵活性的同时,能够获得与云服务相媲美的安全性与易用性。典型的应用场景包括为各类AI模型WebUI、内部管理面板等提供安全的远程访问能力。本文以Nunchaku-flux-1-dev项目为例,详细演示了如何通过Nginx配置反向代理、集成HTTP基础认证,并

weixin_30790841的博客 430

Microsemi Libero系列教程(二)——新建点灯工程

前言 上一篇文章,介绍了Microsemi Libero系列教程(一)-Libero开发环境介绍,下载,安装与注册,作为嵌入式开发中的Hello World,点灯是再也基础不过的实验了,通过点灯实验,可以了解芯片GPIO的控制和开发环境IDE新建工程的流程,对于FPGA来说,每个IO口几乎一样,所以本篇文章主要学习一下如何基于Microsemi Libero集成开发环境建立一个示例工程,让一个L...

whik1194的博客 1万+

SIMATIC S7-1200, S7-1500 PID 控制[手册]

SIMATIC S7-1200, S7-1500 PID 控制[手册]

上一篇: vsftpd 详细配置解读
下一篇: Linux 使用文件创建内存交换文件
dadeity
博客等级 码龄10年 1172粉丝 225原创
评论 3
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

dadeity

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值