


文章定位:实战教程款,聚焦优快云技术实操受众,主打原理+实战+工具,贴合网安工程师、渗透测试人员需求,步骤详细、可直接复现,兼具实操性与专业性。

一、前言:HTTPS并非绝对安全,MITM可破加密壁垒
多数人认为HTTPS加密能彻底杜绝数据泄露,实则不然。中间人攻击可通过证书伪造、密钥劫持、流量降级等手段,突破SSL/TLS加密防护,实现加密流量的透明解析与操控。本文以ARP欺骗+HTTPS劫持为例,深度拆解MITM攻击实战流程,配套工具实操教程,助力从业者吃透攻击逻辑、提升防御能力。温馨提示:本文技术仅用于授权测试,严禁非法攻击!
二、底层原理:SSL/TLS握手阶段的信任崩塌
HTTPS中间人攻击的核心,是利用SSL/TLS握手流程的信任漏洞,破解加密链路,核心原理如下:
-
流量劫持铺垫:攻击者通过ARP欺骗、DNS劫持等方式,将客户端流量导向自身设备,掌控通信链路;
-
证书伪造替换:客户端发起HTTPS请求,服务器返回真实证书,攻击者拦截后,替换为自签名伪造证书下发给客户端;
-
密钥交换劫持:客户端信任伪造证书后,用伪造公钥加密会话密钥,攻击者用对应私钥解密获取密钥,再用真实服务器公钥重新加密密钥转发,分别与客户端、服务器建立独立加密通道;
-
双向数据解密:攻击者持有会话密钥,可实时解密、篡改、转发双方加密数据,实现无感监听。
三、实战环境搭建:零门槛部署攻击测试环境
1. 环境准备
-
攻击机:Kali Linux(预装渗透工具,无需额外部署);
-
靶机:Windows10/11(关闭防火墙,用于测试);
-
工具:arpspoof(ARP欺骗)、mitmproxy(流量劫持解密)、sslstrip(HTTPS降级)。
2. 核心步骤
-
开启流量转发:攻击机执行命令
echo 1 > /proc/sys/net/ipv4/ip_forward,开启IP转发,保证靶机网络正常,避免暴露攻击行为; -
实施ARP欺骗:执行
arpspoof -i 网卡名 -t 靶机IP 网关IP,双向欺骗靶机与网关,劫持靶机流量; -
启动mitmproxy代理:执行
mitmweb --web-host 0.0.0.0,启动可视化代理服务,靶机配置代理为攻击机IP+8080端口; -
安装伪造证书:靶机访问http://mitm.it,下载并安装伪造CA证书,绕过浏览器证书校验;
-
流量监听与篡改:攻击机通过mitmweb界面,实时查看靶机HTTP/HTTPS流量,可直接修改请求参数、响应内容,完成攻击复现。
四、高危漏洞场景:MITM攻击的核心突破口
-
明文传输漏洞:未启用HTTPS的站点,账号、密码等敏感数据明文传输,攻击者可直接抓取,无需破解加密;
-
证书校验缺失:内网应用、小众APP忽略证书校验,随意信任自签名证书,给攻击者伪造证书留足空间;
-
弱加密协议漏洞:启用SSLv3、TLS1.0等弱协议,易被攻击者破解,实现流量解密;
-
HSTS未启用:站点未配置HSTS,攻击者可通过sslstrip将HTTPS降级为HTTP,实现明文劫持。
五、企业级防御加固:从实战出发封堵漏洞
-
网络层:部署动态ARP检测(DAI)、802.1X认证,阻断ARP欺骗与非法设备接入;
-
传输层:全站启用HTTPS,禁用弱加密协议,配置HSTS头部,强制HTTPS访问;
-
证书层:采用可信CA签发证书,实施证书钉扎(Certificate Pinning),拒绝非法证书;
-
监控层:部署IDS/IPS设备,实时监测异常ARP流量、代理劫持行为,及时告警处置。
六、实战总结
中间人攻击的实战核心是“链路劫持+信任欺骗”,防护的关键在于补齐加密短板、强化证书校验、严控网络接入。网安从业者需吃透攻击实操逻辑,才能针对性搭建防御体系,筑牢企业网络安全防线。
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
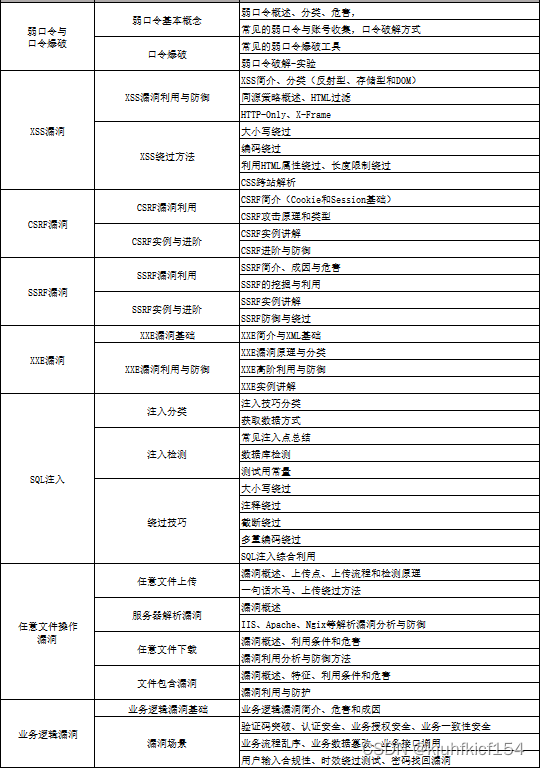
初级网工
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k
到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?
7、脚本编程(初级/中级/高级)
在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.
零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。
8、超级网工
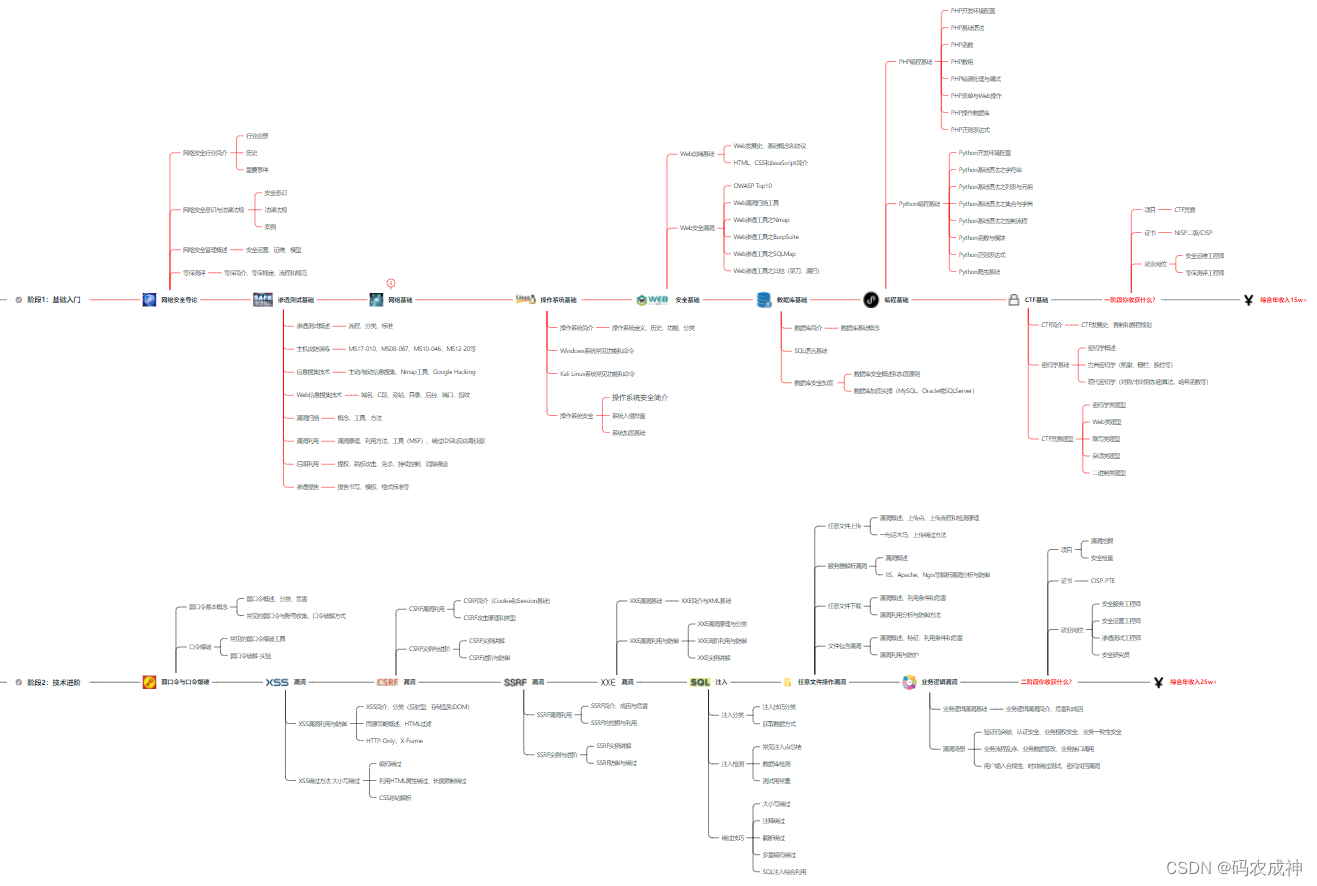
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
网络安全工程师企业级学习路线
如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。
结语
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
特别声明:
此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!
 409


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


