


一、网络安全基础认知
1.1 网络安全定义与法律体系
什么是网络安全?
保护网络系统免受破坏/入侵/数据泄露,确保服务持续可用。例如:
- 医院系统防勒索病毒攻击
- 电商平台防用户数据窃取
五大核心法律规范
| 法律名称 | 核心要求 | 违反后果 |
|---|---|---|
| 《网络安全法》 | 网络运营者需落实等级保护制度 | 最高罚款100万元 |
| 《数据安全法》 | 重要数据出境需安全评估 | 企业负责人可被刑事拘留 |
| 《反间谍法》 | 禁止向境外传输涉密数据 | 涉事人员最高无期徒刑 |
| 《关键基础设施保护条例》 | 能源/交通等系统需冗余备份 | 未合规单位暂停运营资格 |
1.2 红蓝对抗基本知识
什么是红蓝对抗?
网络攻防演练:红队模拟黑客攻击,蓝队构建防御体系(类似军事演习)
红队(攻击方)
- 职责:渗透测试、社工钓鱼、漏洞利用(如用Cobalt Strike攻击内网)
- 工作流:情报收集→漏洞挖掘→攻击实施→痕迹清除
- 薪资:初级红队日薪2000元,资深APT模拟团队可达1万元/天
蓝队(防御方)
- 职责:安全监测、攻击研判、应急响应(如分析钓鱼邮件特征)
- 薪资:初级蓝队日薪1500元,具备ATT&CK阻断能力者6000元/天

选红队还是蓝队?
- 企业需求:蓝队岗位量是红队的3倍(因需7×24小时值守)
- 新手建议:从蓝队分析岗入门,掌握防御逻辑后再转红队
二、护网行动与重保实战
2.1 护网行动全流程
护网三阶段
- 战前准备(30天):
- 暴露面收敛:关闭无用端口(如某银行将对外端口从200+缩减至23个)
- 蜜罐部署:伪装虚假数据库诱导攻击
- 战时对抗(7-15天):
- 攻击捕获:通过IDS检测异常流量(如SQL注入特征
' OR 1=1--) - 协同处置:蓝队分组联动(监控组→分析组→处置组)
- 攻击捕获:通过IDS检测异常流量(如SQL注入特征
- 战后复盘:
- 攻击链还原:标注攻击者使用的TTPs(如TA0001→TA0007→TA0010)
2.2 重保(重要时期安全保障)
• 典型场景:全国两会、冬奥会期间电力系统防护
• 核心措施:
- 实时流量镜像分析(如用Zeek检测DNS隐蔽隧道)
- 核心系统白名单机制(仅允许运维IP访问)
三、ATT&CK框架实战指南
3.1 ATT&CK核心概念
攻击战术(Tactics)
14大类攻击阶段,例如:
- TA0001 初始访问(如钓鱼邮件投递恶意附件)
- TA0008 横向移动(如利用PsExec工具在内网扩散)
攻击技术(Techniques)
具体攻击手段编号,例如:
- T1190:利用Web应用漏洞(如Log4j RCE)
- T1059:PowerShell恶意命令执行
防御价值
蓝队可通过ATT&CK标签快速定位攻击阶段,例如:检测到T1204.002(用户点击恶意链接)→立即检查邮件网关规则
四、蓝队的基本介绍
4.1 护网分工与职责
蓝队的一般组织机构
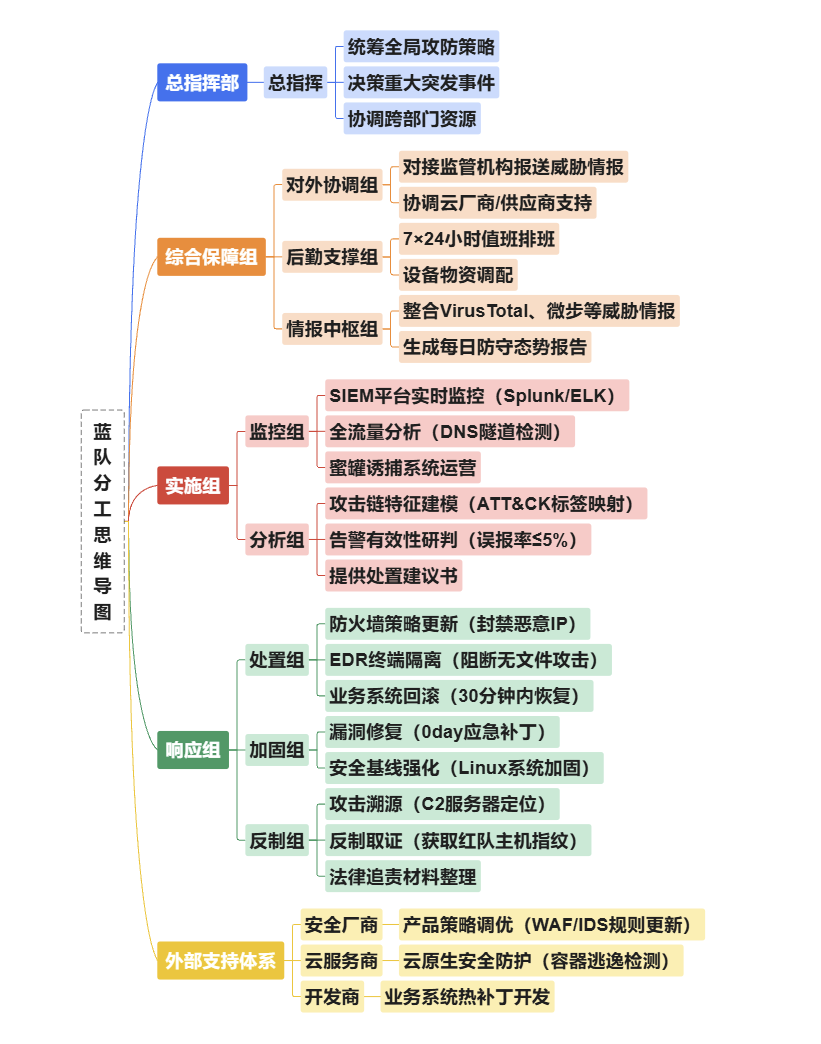
4.2蓝队薪资构成与分级标准
基础薪资构成
蓝队工程师的薪资体系由 基础日薪、项目补贴、福利包 三部分组成,不同等级差异显著:
| 等级 | 日薪范围 | 适用场景 | 核心职责 |
|---|---|---|---|
| 初级 | 1000-1500元 | 日常运维/市级护网 | 日志监控、IP封堵、基线检查 |
| 中级 | 2500-3000元 | 省级护网/行业演练 | 威胁研判、应急响应、攻击溯源 |
| 高级 | 3000元+ | 国家级护网/金融重保 | 防御策略制定、ATT&CK框架应用 |
附加说明:
- 项目补贴:国家级护网额外补贴 500-1000元/天
- 福利包:含食宿全包(一线城市价值 3000元+/月)、商业保险、年度体检
护网行动中的薪资分级
在国家级护网行动中,蓝队岗位按职能细分定价:
| 岗位类型 | 技术要求 | 日薪范围 | 典型任务案例 |
|---|---|---|---|
| 监测组 | 熟悉SIEM平台、WAF日志分析 | 1000-2000元 | 7×24小时告警监控 |
| 研判组 | 掌握ATT&CK框架、Web漏洞分析 | 2000-4000元 | 攻击链还原、漏洞验证 |
| 应急组 | 具备APT溯源能力、编写防御方案 | 4000-8000元 | 0day漏洞应急、全网加固 |
特殊场景加成:
- 冬奥会/亚运会等重大活动护网,日薪上浮 30%-50%
- 常态化防御岗位月薪可达 1.3-2.4万元
4.3薪资影响因素解析
技术能力维度
| 技能类别 | 薪资加成幅度 | 典型认证要求 |
|---|---|---|
| 基础运维 | 0% | 无 |
| 日志分析 | +20% | CompTIA Security+ |
| 威胁狩猎 | +40% | SANS SEC555 |
| APT对抗 | +60% | CISSP/CISP-PTS |
行业经验权重
- 金融/能源行业护网经验:薪资溢价 25%
- 国家级护网参与次数:每增加1次年薪提升 3-5万元
职业发展路径与福利体系
晋升通道
| 阶段 | 典型岗位 | 年薪范围 | 能力要求 |
|---|---|---|---|
| 新手期 | 初级监测员 | 8-12万元 | 掌握Wireshark、ELK基础 |
| 成长期 | 中级研判工程师 | 15-25万元 | 熟练使用ATT&CK框架9 |
| 成熟期 | 安全运营总监 | 30-50万元 | 具备ISO27001落地经验4 |
特色福利
- 技术深造:年度 2万元 培训基金(可用于OSCP认证等)
- 住房保障:一线城市提供 人才公寓 或 3000元/月 租房补贴
- 股权激励:头部安全公司高级岗位享有 期权计划
五、红队视角看蓝队
5.1红队攻击手法与突破点
常见攻击路径
- 钓鱼攻击:伪造HR邮件诱导点击(如"工资条更新通知.docx")
- 漏洞利用:攻击未修复的Confluence RCE漏洞(CVE-2023-22527)
- 权限维持:在Web服务器植入Webshell后门
红队如何绕过蓝队?
- 时间差攻击:在凌晨2-5点蓝队疲劳期渗透
- 协议伪装:将C2通信流量伪装成Cloudflare CDN流量
- 工具改造:魔改Mimikatz绕过杀软特征检测
5.2红队工资流程
- 薪资构成与基本待遇
红队工程师的薪资由 基础日薪、差旅补贴、商业保险 和 额外福利 组成,不同等级差异显著:
• 基础日薪:
• 初级(Red-C):日薪 4000-6000元,需协助完成漏洞利用或基础渗透任务。
• 中级(Red-B):日薪 8000-15000元,需独立完成内网渗透和攻击链闭环。
• 高级(Red-A):日薪 20000元以上,需具备APT攻击经验并主导复杂场景突破。
• 差旅补贴:
红队成员差旅费用 实报实销,部分企业预付 5000元/人 作为进场费用。
• 商业保险:
签约后统一购买 高额医疗/意外险,覆盖护网期间的潜在风险。
- 护网行动中的薪资分级
在国家级护网行动中,红队薪资根据实战能力分级定价:
| 等级 | 能力要求 | 日薪范围 | 适用场景 |
|---|---|---|---|
| Red-A | 独立完成0day利用、APT攻击、横向移动 | 1.5万-3万元 | 国家级/金融行业护网 |
| Red-B | 掌握常见漏洞利用(如SQL注入、反序列化) | 8000-1.5万元 | 省级/企业级护网 |
| Red-C | 协助渗透、基础漏洞验证 | 4000-6000元 | 小型企业或演练场景 |
- 薪资影响因素
红队薪资与以下因素直接相关:
• 技术能力:掌握 内网渗透、漏洞挖掘、免杀木马开发 等技能者薪资上浮30%-50%。
• 认证资质:持有 OSCP、OSEE、CRTO 等渗透测试认证的工程师,日薪提高 2000-5000元。
• 行业经验:参与过 金融、能源、政务 等高风险行业护网者优先获得高薪岗位。
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级黑客
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k
到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?
想要入坑黑客&网络安全的朋友,给大家准备了一份:282G全网最全的网络安全资料包免费领取
7、脚本编程(初级/中级/高级)
在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.
零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习;搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime;·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完;·用Python编写漏洞的exp,然后写一个简单的网络爬虫;·PHP基本语法学习并书写一个简单的博客系统;熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选);·了解Bootstrap的布局或者CSS。
8、高级黑客
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。

网络安全工程师企业级学习路线
很多小伙伴想要一窥网络安全整个体系,这里我分享一份打磨了4年,已经成功修改到4.0版本的**《平均薪资40w的网络安全工程师学习路线图》**对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
如果你想要入坑黑客&网络安全工程师,这份282G全网最全的网络安全资料包!

学习资料工具包
压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。

网络安全源码合集+工具包

视频教程

视频配套资料&国内外网安书籍、文档&工具

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取
黑客/网安大礼包:优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享
好了就写到这了,大家有任何问题也可以随时私信问我!希望大家不要忘记点赞收藏哦!
特别声明:
此教程为纯技术分享!本文的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失。!!!
本文转自网络如有侵权,请联系删除。
 2656


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


