【web安全】10大Web应用安全威胁及防护建议

Web应用安全攻防战:识别十大威胁,掌握防护要点 阅读详情

1、访问控制中断

本次测试所分析的所有Web应用程序中,70%的项目被发现含有与访问控制问题相关的安全威胁。而几乎一半的访问控制中断安全威胁具有中等风险级别,37%的项目具有高级别风险。这些风险隐患可能导致Web应用程序出错,并影响组织的业务开展。对于Web应用程序而言,所提交的数据验证不足将使攻击者可以非法访问内部服务,并可能执行导致财务损失的攻击。
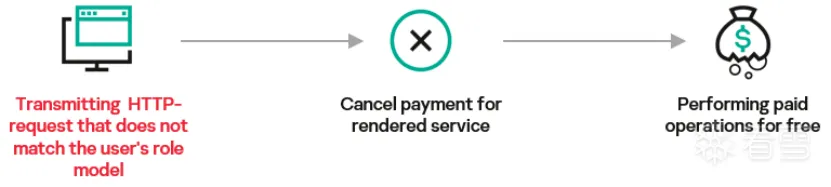
图片描述

防护建议:
组织应该根据基于角色的访问模式实施身份验证和授权控制。除非某个Web应用程序是面向所有人公开访问,否则就应该在默认情况下拒绝访问。

2、数据泄露

这种类型的安全威胁在Web应用程序中大量存在。与访问控制中断相比,敏感数据泄露含有数量更多的低风险级漏洞隐患,但也存在高级别的风险漏洞。研究人员在分析过程中发现的敏感数据包括纯文本密码和凭据、Web应用程序发布完整路径以及其他可用于了解应用程序架构的涉密信息。
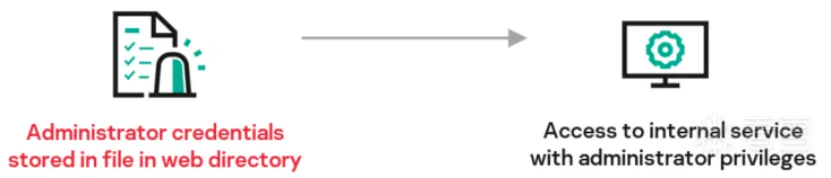
图片描述

防护建议:
应该严格禁止在Web应用程序发布目录中存储含有敏感数据(如密码或备份)的文件。同时,在访问应用程序函数时需要加强敏感数据检测防护,除非该函数本身用于访问敏感数据。

3、服务器端请求伪造(SSRF)

云计算和微服务架构的应用已经非常普遍,与传统架构相比,会有更多的服务通过HTTP(或其他轻量级协议)进行通信,因此微服务架构扩大了SSRF滥用的攻击面。在本次测试所分析的应用程序中,一半以上(57%)的应用程序含有服务器端请求伪造安全威胁,这让恶意攻击者可以绕过应用程序逻辑与内部服务进行非法链接通信。恶意分子还可以结合使用SSRF与其他漏洞,策划攻击Web服务器的方法或读取应用程序源代码。
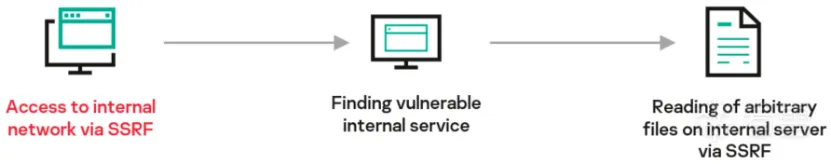
图片描述

防护建议:
组织应该为应用程序可以请求的资源创建一份允许列表(白名单),并阻止请求该列表之外的任何资源,不接受含有完整URL的请求。此外,还设置防火墙过滤器,防止用户访问未授权的域。

4、SQL注入

在本次测试中,研究人员发现大多数高风险漏洞都与SQL注入有关。不过,由于测试中所分析的应用程序中只有不到一半(43%)的项目易受该类安全威胁的攻击,因此研究人员将该类别排在10大Web应用安全威胁的第四位。
这种类型的漏洞可能导致敏感信息被盗或远程代码执行。在一些测试项目中,研究人员对那些向公众用户开放注册的应用程序实施了SQL注入,最终成功获得了内部系统管理员的凭据。
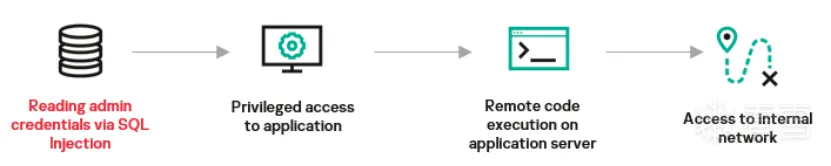
图片描述

防护建议:
组织应该在应用程序源代码中使用参数化的SQL查询,而不是将它们与SQL查询模板相结合。如果不能使用参数化的SQL查询,就应该优先确保用户输入并用于生成SQL查询的数据无法用于修改查询逻辑。

5、跨站脚本(XSS)

本次测试所分析的Web应用程序中61%存在跨站脚本安全威胁。在大多数情况下,这一威胁具有中等风险水平,因此研究人员将其排在第五位,尽管它很普遍。超过一半(55%)的XSS漏洞与第三方科技公司开发的应用程序有关,39%的XSS漏洞与公共部门使用的应用程序有关。
针对应用程序客户端的XSS攻击可用于获取用户身份验证信息,比如cookie、网络钓鱼或传播恶意软件。在一些攻击场景中,结合其他安全漏洞的XSS攻击允许将用户密码改为已知值,从而利用该用户的特权获得应用程序访问权。
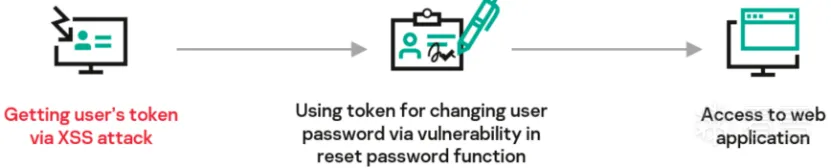
图片描述

防护建议:
组织可以将HTML页面中不安全的格式化字符替换为非格式化的等效字符,并提供处理用户输入的安全机制。针对从外部数据源获得,并在浏览器中显示的任何数据,都应该这么做。

6、中断的身份验证

研究人员在这个类别中发现的几乎一半的安全威胁具有中等风险水平(47%),但也存在高风险漏洞,允许代表用户的客户端访问Web应用程序。比如说,某个应用程序没有JWT(Jason Web Token)签名检查,恶意分子就可以篡改自己的JWT(通过指定另一个用户的ID来篡改),并使用生成的令牌在账户内执行各种操作。
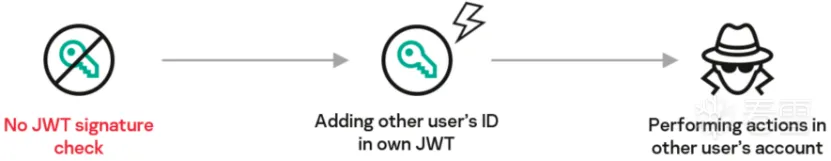
图片描述

防护建议:
组织应该对用于访问应用程序的身份验证数据进行适当的验证。如果使用令牌和会话ID签名,进行验证。用于身份验证的密文(密钥和签名等)应该是唯一的,并具有高度的熵。此外,组织要严格禁止在应用程序代码中存储密文。

7、安全配置不当

研究人员发现,在所有被测试的应用程序中,近一半的项目存在安全配置不当的威胁隐患。该类漏洞涵盖从启用的调试模式到禁用的身份验证等一系列安全威胁。例如,一个应用程序的Nginx服务器允许访问父目录下的文件(相对于Alias指令中指定的目录),这就导致了可以用于访问含有机密数据的文件。
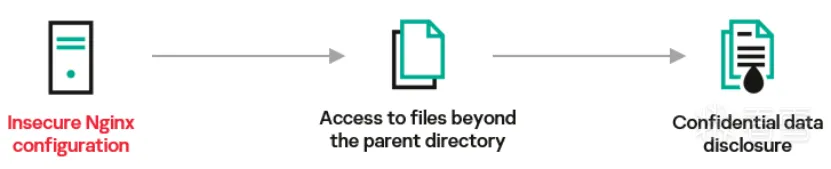
图片描述

防护建议:
组织在配置IT基础设施中使用的系统时,应遵循安全最佳实践。应该将设置过程自动化,以消除安装新系统时出现的错误。此外,对测试系统和生产系统使用不同的凭据,并禁用不使用的组件。

8、蛮力攻击防护不足

在本次测试的应用程序中,超过三分之一允许蛮力攻击。一次性密码和针对各种资源(比如账户或文件系统)的身份验证是Web应用程序中最易受攻击的因素。
具体来说,当组织对蛮力攻击防护能力不足时,攻击者就会通过蛮力执行OTP攻击,从而绕过现有的身份验证因素,未经授权访问应用程序。
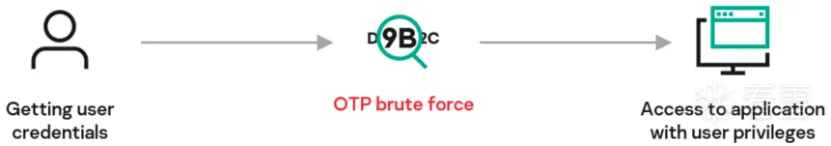
图片描述

防护建议:
组织应该使用CAPTCHA使攻击者更难蛮力破解凭据。用户还可以使用预防控制(WAF和IPS)及时阻止蛮力攻击尝试,不仅应对针对同一账户的多次失效登录,还可以应对同一来源针对不同账户的多次失效登录。

9、薄弱的用户密码

在本次测试的所有Web应用程序中,22%的项目被发现应用了薄弱密码。这类漏洞的比例比较低,一个解释是,安全分析师经常使用客户测试平台,而不是实际系统。虽然含有此类漏洞的应用程序数量很少,但利用弱凭据的后果可能很严重。视账户类型的不同,攻击者可以访问基本的应用程序功能或管理场景,这可能会影响业务流程。
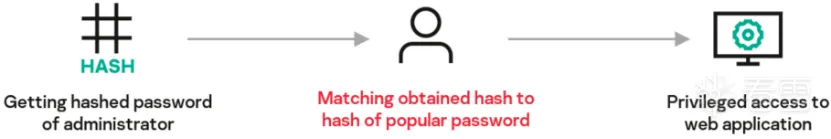
图片描述

防护建议:
组织应该实施弱密码检查机制,比如针对10000个最薄弱的密码列表执行检查,以发现新密码或更改的密码。强制执行密码长度、复杂性和过期要求,以及其他基于证据的现代密码策略。

10、未修复的已知漏洞

最后一项安全威胁是Web应用程序中存在大量未修复的已知漏洞。易受攻击的组件包括框架和各种应用程序依赖项,比如库和模块。其中一些允许研究人员访问应用程序使用的服务器,从而渗入到客户的内部网络。
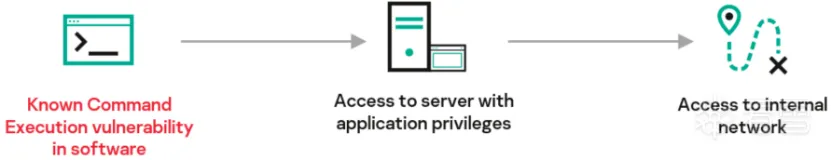
图片描述

防护建议:
组织应该定期清点用户使用的软件组件,并根据需要进行补丁更新。同时,应该仅使用已成功通过安全测试的受信任组件,禁用任何未使用的组件。

网络安全学习路线&学习资源

下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!

​

需要高清完整学习路线图,和全套网络安全技术教程的小伙伴!
↓↓↓ 扫描下方图片即可前往获取↓↓↓
在这里插入图片描述

学习资料电子文档

压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。

​

网络安全源码合集+工具包

​​​​​​

视频教程
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,,每个章节都是当前板块的精华浓缩。(全套教程点击领取哈)
​ 优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

在这里插入图片描述

​​ 因篇幅有限,仅展示部分资料,需要扫描下方图片即可前往获取

在这里插入图片描述

好了就写到这了,大家有任何问题也可以随时私信问我!希望大家不要忘记点赞收藏哦!

特别声明:

此教程为纯技术分享!本文的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失。!!!

Web前端的安全防护 Web前端的安全防护是一个复杂而重要的任务,需要开发者时刻保持警惕,并采取有效的防护措施。通过输入验证与过滤、输出编码、使用CSRF Token、配置CSP头、设置X-Frame-Options头以及使用Frame-Busting脚本等技巧,可以大大提高Web前端的安全性。希望本文提供的代码示例和表格分析能为Web前端开发者提供有益的参考。 阅读详情

相关推荐

Web应用安全威胁与漏洞的防护策略

本文深入探讨了Web应用在设计与实现过程中可能遇到的安全威胁和漏洞,包括会话管理缺陷、错误处理不当、密码学的误用、配置安全问题、拒绝服务攻击、规范表示漏洞和溢出问题等。文章通过实例分析和最佳实践建议,强调了安全措施的重要性,并提供了解决方案和预防措施。

weixin_29885875的博客 707

Web的安全威胁

web应用安全六大类 1、Authentication(验证):用来确认某用户、服务或是应用身份的攻击手段 2、Authorization(授权):用来决定是否某用户、服务或是应用具有执行请求动作必要的攻击手段 3、Client-Side Attacks(客户端攻击):用来扰乱或者是探测Web站点用户的攻击手段 4、Command Execution(命令执行):在web站点上执行远程命令的攻击手...

enemy_sprites的博客 1852

fMRI独立成分分析方法(ICA)工具GIFT

详细介绍了进行fmri数据进行ICA分析的工具包GIFT的使用,和进行ICA分析的流程。

m0_58256026的博客 1万+

快速云:web服务器正面临着哪些安全风险?

最常见的安全的web服务器有2种,第一种是支持SSL等安全协议的公共web上的服务器,在这种服务器种输入输出的敏感数据都被加密,保护了访问用户的数据安全。第二种。就是用本地网络中的一组员工所用的web服务器,能够抵御住外部威胁。如果想租用到一台足够安全的web服务器,挑选中应该考虑全面,还应该不忘实时补充了解发展的安全形势。快速云为大家总结了关于web服务器当下正在面临的风险,供大家参考。web服务器正面临着哪些风险?用户租用web服务器后,不仅需要保护广泛的网络和应用程序外,也必须其他更有效措施保护web

ksy_com的博客 1481

黑科技已上线|Lazada数据分析软件,一键式搞定你的店铺!

工欲利其事,必先利其器。在lazada跨境电商的整个流程中,适当的使用一些工具,不仅能大大的简化工作流程,而且可以提高实施效率。Mengla专为lazada电商卖家行业精细化分析lazada数据分析软件都有哪些强大功能! 一、两大优势: 1.海量数据: 数据覆盖面积大;数据分析维度逛;精确算法抓取海量数据;亿万数据秒级响应多种数据来源; 2.技术成熟: 深耕SaaS大数据挖掘;提供一站式数据分析服务;拥有领先的采集技术和运算模型架构; 二、Lazada数据分析软件的功能: 1.各国站点一键分析: 马来西亚

Menglakeji的博客 1147

visual studio 2017编译Triangle库遇到的问题和解决办法

这段时间因为一个项目需要使用到Triangle这个三角剖分工具,需要在windows环境下进行对源码编译,中间踩了很多坑,特此记录下。 1、下载 下载链接是下边这个,需要翻墙 http://www.cs.cmu.edu/~quake/triangle.html 2、编译。。超。。。级。。。麻。。。烦。。。 在ubutu下安装一切顺利,完全没遇到什么麻烦,但是换到windows下就麻烦不断...

csubai07的博客 2440

Web安全基础:常见的Web安全威胁及防御方法 |青训营

web安全

顶峰 632

cadence CIS 库建立--建立自己维护的CIS数据库

遇到一个问题,在使用cadecnce的时候,就是没有自己的本地/分享的数据库。 在画原理图或者PCB的时候,如果能搭建一个自己的数据库,在局域网或者本地 就好了。出于这样的想法,做了一些探索,找到了一种可能的答案。 由于数据库编制知识的缺乏,要自己建一个数据库似乎花费的时间会比较多。 偶发奇想,如果能够改编CIS 自带的数据库 另建立副本进行维护 就能够省下不少麻烦。 先说下CIS 是个啥。网上一搜:总之CIS 是个好东西。 功能强大。 点击CIS capture 中的 Options CIS Config

qq_29776365的博客 2万+

Web安全:常见的安全问题及防范措施

警惕安全问题,防止信息裸奔!

shandongjiushen的博客 2564

Open-AutoGLM 实战:手把手教你用 AI 操作手机「喂饭教程」

Open-AutoGLM 是一个由智谱AI开源的手机操作智能体框架,由手机端智能助手框架Phone Agent和9B大小的模型AutoGLM-Phone-9B组成,借助ADB自动执行点击、滑动、输入等操作——用户只需用自然语言描述任务,系统便能自动规划并完成整个操作流程。

blues_C的博客 1270

基于STM32设计的智能防盗单车锁_349

本设计基于STM32F103RCT6单片机,研制了一种适用于户外环境的智能防盗单车锁系统。系统集成了GPS定位模块、ADXL345加速度传感器、4G通信模块(Air780E)、OLED显示屏、继电器模拟锁控模块等硬件,通过姿态感知实现车辆异常移动检测,在锁车状态下自动触发蜂鸣器报警并通过短信与APP通知用户。

868

10大Web应用安全威胁及防护建议

本次测试所分析的所有Web应用程序中,70%的项目被发现含有与访问控制问题相关的安全威胁。而几乎一半的访问控制中断安全威胁具有中等风险级别,37%的项目具有高级别风险。这些风险隐患可能导致Web应用程序出错,并影响组织的业务开展。对于Web应用程序而言,所提交的数据验证不足将使攻击者可以非法访问内部服务,并可能执行导致财务损失的攻击。组织应该根据基于角色的访问模式实施身份验证和授权控制。除非某个Web应用程序是面向所有人公开访问,否则就应该在默认情况下拒绝访问。这种类型的安全威胁在Web应用程序中大量存在。

baimaozi008的博客 2007

手把手教你从入门到精通C#串口通信

本文以我开发的串口助手SComTool为例,详细介绍《C#串口通信从入门到精通》专栏的目录内容,本专栏由一个高级工程师多年实战经验总结,绝对是c#串口通信的葵花宝典!带您从入门到精通C#串口通信!

qq_34059233的博客 3万+

十大Web应用安全威胁及防护建议

此外,还设置防火墙过滤器,防止用户访问未授权的域。6、中断的身份验证研究人员在这个类别中发现的几乎一半的安全威胁具有中等风险水平(47%),但也存在高风险漏洞,允许代表用户的客户端访问Web应用程序。良好的预防安全实践是必不可少的,当然如果对这方面的防护建议有在技术层次方面出现处理不当的问题,也可以随时联系德迅云安全进行咨询处理,结合德迅云安全大数据云计算平台,对于web应用网络安全需要从多层面、多角度建设,相互配合、优势互补,从而更大程度地增加安全效果,保障用户的web应用业务平台安全稳定运行。

Dexun_chuqi的博客 1246

使用STM32H7点亮RGB屏幕

希望本文能对你有所帮助!RGB屏幕是一种具有红、绿、蓝三种颜色通道的显示设备,通过控制每个通道的亮度,可以显示出丰富多彩的图像和动画。要使用STM32H7控制RGB屏幕,我们需要连接适当的引脚,并编写适当的代码来控制每个颜色通道的亮度。在主循环中,我们先点亮红色通道,然后延迟一段时间,接着点亮绿色通道,再延迟一段时间,最后点亮蓝色通道,并再次延迟。需要注意的是,示例代码中的延迟循环使用了一个简单的计数器实现,但实际应用中可能需要更精确的延迟方式,例如使用定时器中断或操作系统提供的延迟函数。

QoyOle的博客 925

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

Python Web 应用的安全性防护

在构建和维护 Web 应用时,安全性是最关键的方面之一。Web 应用通常面临各种攻击,如 SQL 注入、跨站脚本攻击(XSS)、跨站请求伪造(CSRF)等。因此,开发人员必须具备防御这些常见威胁的能力,并掌握相关的安全配置和最佳实践。本文将深入探讨 Python Web 应用中的安全威胁及其防范措施,包括常见的攻击、加密算法、安全中间件的使用,以及 OWASP Top 10 安全问题的解决方案。

switch616的博客 1873

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

Web应用安全实用建议

跨站脚本攻击 (XSS) 是一种常见的安全威胁,攻击者通过在网页中注入恶意脚本,当用户访问该页面时,这些脚本会在用户的浏览器中执行,窃取数据或劫持用户会话。SQL注入 (SQLi) 是一种严重的安全威胁,攻击者通过操控应用程序的输入,执行未授权的SQL命令,从而访问、修改或删除数据库中的数据。为了防止CSRF攻击,建议在每个表单中包含唯一的CSRF令牌,并在服务器端进行验证,以确保请求的合法性。确保所有员工了解并遵守安全策略和流程,通过持续的安全教育和培训,提升整体安全意识,确保安全措施的有效性和一致性。

分享关于Java编程、数据库管理和信息安全方面的最佳实践 1587

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版

Part-E1-SDIO-Specification-Ver4.00-Final-120220.pdf:最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版,包括SDIO 接口的外设,SDIO 接口官方协议等。

【Web安全与防护】1.1 常见的Web安全威胁

Web安全威胁是指那些可能对Web应用程序、服务器、用户数据等造成危害的安全风险。

Flask Web 728

2024年最新Web应用安全威胁与防护措施

网络安全框架包括一系列文档和指南,它定义了企业在管理网络安全风险,以及减少漏洞的过程中,需要遵循的各种优秀实践。这里主要强调的是“合适才是最好的”。我们需要对企业所处的行业,当前开展的业务进行调研。在此基础上,通过利用专业知识和业界现有的安全标准,为本企业准备详细的计划与适合的安全策略。

2401_84240129的博客 537

Web应用安全威胁与防护措施

网络安全框架包括一系列文档和指南,它定义了企业在管理网络安全风险,以及减少漏洞的过程中,需要遵循的各种优秀实践。这里主要强调的是“合适才是最好的”。我们需要对企业所处的行业,当前开展的业务进行调研。在此基础上,通过利用专业知识和业界现有的安全标准,为本企业准备详细的计划与适合的安全策略。

2302_76241188的博客 1805

深入理解Web安全:威胁、防护与最佳实践

深入理解Web安全:威胁、防护与最佳实践

分享Python知识 1096

【hcie-cloud】【30】华为云Stack应用安全于防护

本章主要讲述Web应用的技术基础和常见Web漏洞,以及如何使用Web应用防火墙防御常见Web漏洞学完本课程后,您将能够:描述Web技术基础描述Web常见漏洞使用WAF进行Web安全防护会话管理HTTP本身是无状态协议,为了对用户进行状态管理,使用了会话管理机制相关安全风险会话劫持会话固定。

崔崇鑫的博客,你linux/云运维工作中的百科全书。 1468
上一篇: 黑客和网络安全工程师之间有什么区别
下一篇: 【网络安全】50道渗透测试面试题,全懂绝对是高手!
程序媛西米
博客等级 码龄5年 4031粉丝 1569原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值