Web渗透测试实战——(1)Web渗透测试简介

渗透测试实战 - 外网渗透内网穿透(超详细) 渗透测试实验,外网渗透和内网穿透的详细操作过程以及内网代理和内网探测的方法 阅读详情

一、什么是渗透测试

渗透测试(penetration testing)是对计算机系统的一种授权攻击,旨在评估系统/网络的安全性,执行测试以识别漏洞及其带来的风险。一般而言,渗透测试过程分为五个阶段:包括识别目标系统、检测存在的漏洞以及每个漏洞的可利用性。渗透测试的目标是找到尽可能多的漏洞,并交付客户可以接受的通用格式报告。

二、渗透测试类型

1.白盒(white box):在白盒测试中,被测试者一般会提供给测试方目标系统、网络、应用等全部细节(包括账号、密码、SSH/Telnet登录信息、架构、网络结构、源代码… …等等)。

2.黑盒(black box):模拟攻击者场景的测试。充当真实的攻击者视角,没有目标系统的相关信息(白盒测试描述),该测试最大特点是测试者会更加注重于渗透测试的第一阶段——信息收集。收集到的信息越多,后期测试的效果就越好。

3.灰盒(gray box):介于黑白盒测试之间,在典型的灰盒测试中,测试员会提前得知相关的目标系统、应用程序、网络信息… …等等。这种测试通常适用于有时限要求的组织,被测者提供有效信息,测试者可以集中于风险更大的系统上,节省前期的信息收集时间。

三、渗透测试阶段

根据Harpreet Singh、Himanshu Sharma等人的专业描述,渗透过程可以分为以下各个阶段:

阶段1: 信息收集与侦查

阶段2:枚举

阶段3:漏洞评估与分析

阶段4:漏洞利用(包括再渗透)

阶段5:报告

1. 信息收集与侦查

这是黑盒测试最关键的阶段,渗透测试人员将尝试识别相关系统或应用程序,并尽可能多地收集信息。常用的Web渗透测试工具:
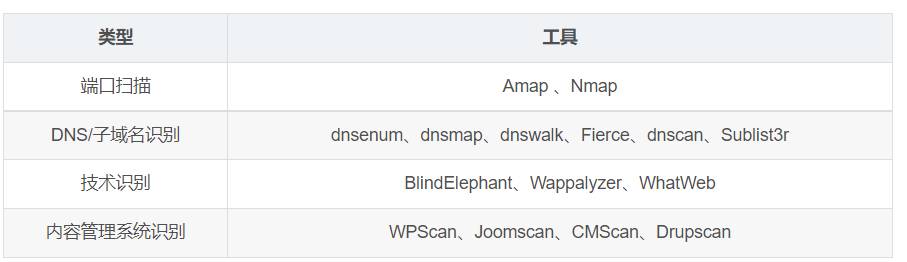
 ps:后期会出一期详细工具使用教程,敬请期待。

2. 枚举

测试人员将扫描在上一阶段中识别的每个应用、系统或网络,以查找不同的攻击面。在该阶段中,重点枚举出web应用的文件、目录、网络设备、端口以及服务等等,进而帮助测试人员识别可能的攻击切入点(攻击媒介)。这些切入点通常是测试人员获取目标系统的访问权限、入侵系统路径的重要方法。常有的媒介有:钓鱼邮件、尚未修补的漏洞等等。手工枚举过程繁琐,所以常借助一些工具来完成。
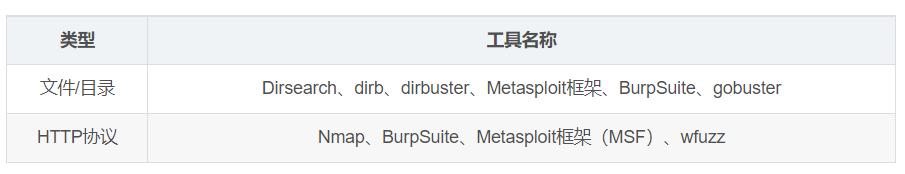

ps:后期会出一期详细工具使用教程,敬请期待。

3. 漏洞评估与分析

在确定攻击媒介之后,接下来就是漏洞扫描,对web漏洞进行分析与评估,常用的扫描分析工具有:
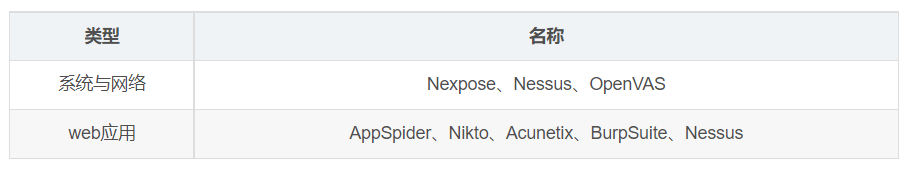

ps:后期会出一期详细工具使用教程,敬请期待。

4. 漏洞利用

该阶段主要是为了证明前一步骤发现的漏洞是否能被真正利用,通常可以借助Metasploit Framework和Canvas自动进行漏洞利用。

5. 报告

该步骤将汇总在目标中发现的每个漏洞。进一步地,根据通用漏洞评分系统CVSS定义的严重性级别列出。(CVSS是一个用于漏洞评估的开放的标准)

四、常用的测试方法学

1.OSSTMM https://www.isecom.org/OSSTMM.3.pdf

2.ISSAF

3.PTES http://www.pentest-standard.org/index.php/Threat_Modelling

五、推荐的测试平台

1.OWASP Top 10( https://pan.baidu.com/s/1L2c50J7tkat3P4hYWlC5PQ 提取码: d4i1 )
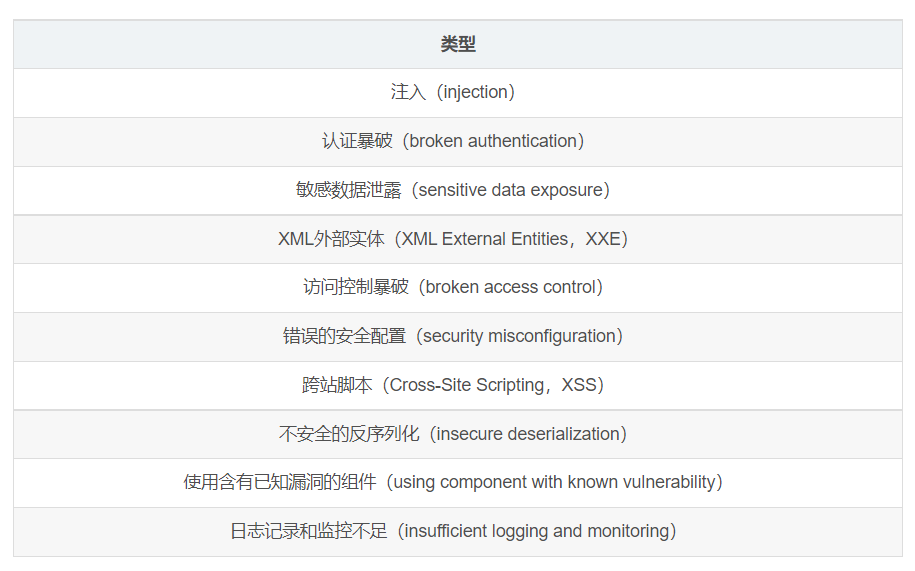
2.SANS Top 25 (emmm…没用过,原理上应该都差不多)


笔者因才疏学浅初次尝试,尚有许多不足,望多加指正,欢迎各位志同道合者共同探讨!
该期下一分节:渗透测试实战——(2)Metasploit 初步

 
🍻支持一下

觉得我写的好的话可以支持一下我哦~持续关注我,会更新其他好玩且实用的项目。

网络安全学习路线

这是一份网络安全从零基础到进阶的学习路线大纲全览,小伙伴们记得点个收藏!

1.学习路线脑图

高清的可自行下载

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

 2.视频教程

网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

内容涵盖了网络安全法学习、网络安全运营等保测评、渗透测试基础、漏洞详解、计算机基础知识等,都是网络安全入门必知必会的学习内容。

 (都打包成一块的了,不能一一展开,总共300多集)

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.技术文档和电子书

技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。

 优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

web安全详解(渗透测试基础) 阅读详情

相关推荐

【渗透测试基础-1】渗透测试方法论及渗透测试流程

目录1 渗透测试方法论1.1 渗透测试方法论的定义1.2 渗透测试的种类1.2.1 黑盒测试1.2.2 白盒测试1.3 脆弱性评估与渗透测试2 安全测试方法论3 渗透测试流程3.1 渗透测试执行标准PTES3.2 通用渗透测试框架3.2.1 范围界定3.2.2 信息搜集3.2.3 目标识别3.2.4 服务枚举3.2.5 漏洞映射3.2.6 社会工程学3.2.7 漏洞利用3.2.8 权限提升3.2.9 访问维护3.2.10 文档报告3.3 简化渗透测试流程4 归

m0_64378913的博客 5781

WEB网络渗透的基础知识

网络渗透是攻击者常用的一种攻击手段,也是一种综合的高级攻击技术,同时网络渗透也是安全工作者所研究的一个课题,在他们口中通常被称为”渗透测试。

2201_75362610的博客 5762

web安全攻防渗透测试实战指南

1.Nmap的基本 Nmap + ip 6+ ip Nmap -A 开启操作系统识别和版本识别功能 – T(0-6档) 设置扫描的速度 一般设置T4 过快容易被发现 -v 显示信息的级别,-vv显示更详细的信息 192.168.1.1/24 扫描C段 192.168.11 -254 =上 nmap -A -T4 -v -iL ~/targets.txt (iL表示要扫描的目标位于一个文档中) --------------- 192.168.1.1/24 --exclude 19...

weixin_67846882的博客 6325

《web渗透测试实战:基于metasploit5.0》读书笔记:2.1~2.4 MSF简介和术语

MSF是Metasploit项目的子项目。Metasploit项目可以提供有关漏洞利用的信息,帮助我们进行渗透测试。 MSF是一个开源框架,允许我们编写、测试和执行漏洞利用代码。也可以将其视为渗透测试和漏洞利用工具的集合。 MSF术语 漏洞利用(exploit):Metasploit启动时,会显示框架中已经公开可用的漏洞利用模块的数量。漏洞利用是一段利用漏洞为我们提供所需输出的代码。 载荷(payload):载荷是一段代码,通过漏洞利用把这段代码传递到目标系统或应用程序以执行我们想要的操作。载荷实际上可

不念过去,不畏将来。 301

【渗透测试学习】—记录一次自测试渗透实战

本文是作者入门web安全后的第一次完整的授权渗透测试实战,因为最近在总结自己学习与挖掘到的漏洞,无意中翻到了这篇渗透测试报告

信息安全领域优质创作者|操作系统领域专家 4719

【Linux系统】Kdenlive软件多机位同音频视频同步化处理

Kdenlive简介 官网链接:https://kdenlive.org/zh/ 命令行安装: apt-get install kdenlive Kdenlive能够进行多轨道视频编辑,可以使用和调整多条音频、视频轨道。每条轨道可以按需进行单独锁定、静音。 Kdenlive多机位同音频视频同步化处理步骤 1. 新建Kdenlive文件 选择<文件>-<新建>,建立新的kdenlive文件,初始设置为<视频轨:2>,<音频轨:2>。 视.

qq_31550269的博客 1885

Web渗透测试实战:基于Metasploit 5.0

在当今快速发展的技术世界中,信息安全行业正以惊人的速度变化,与此同时,针对组织的网络攻击数量也在迅速增加。为了保护自己免受这些来自真实世界的攻击,许多组织在其流程管理中引入了安全审计以及风险和漏洞评估机制,旨在评估与其业务资产有关的风险。为了保护IT资产,许多组织聘请信息安全专业人员,以识别组织的应用程序和网络中可能存在的风险、漏洞和威胁。对于信息安全专业人员来说,掌握并...

华章IT官方博客 4625

RTAB-MAP实战:用Realsense D435i在ROS中搭建室内3D地图(附避坑指南)

本文详细介绍了如何在ROS环境下,使用Intel Realsense D435i深度相机和RTAB-MAP算法进行室内3D地图构建的完整实战流程。内容涵盖环境配置、核心节点数据流解析、关键参数调优、地图保存与重定位,并提供了实用的避坑指南,帮助机器人开发者和研究者快速实现稳定的视觉SLAM应用。

weixin_29095049的博客 490

Web渗透测试初探:从基础到实战

1. 什么是Web渗透测试?Web渗透测试(Web Penetration Testing)是一种通过模拟攻击者行为,对Web应用的安全性进行评估的方法。测试的目标是发现潜在的漏洞,并提供修复建议,防止黑客利用这些漏洞进行攻击。2. 为什么需要Web渗透测试?保护敏感信息:防止用户隐私、商业机密等被非法获取。合规要求:满足如GDPR、ISO 27001等法规或标准的安全要求。预防攻击:及时修复漏洞,降低被攻击的风险。3. 渗透测试的基本流程需求分析:明确测试范围、目标和预期输出。信息收集。

weixin_53570232的博客 1304

数理金融学笔记 Chap2 二叉树模型Binomial

2 二叉树模型与期权定价 Binomial Model and Option Pricing 文章目录2 二叉树模型与期权定价 Binomial Model and Option Pricing单期二叉树模型 One-step Binomial Model风险与无风险资产单期二叉树模型与无套利条件无套利定价 No Arbitrage Pricing风险中性定价 Risk Neutral PricingDelta套期保值 Delta Hedging两期二叉树模型 Two-Step Binomial Model

weixin_66831131的博客 2387

如何使用GitHub API爬取仓库数据:完整教程及Python实现

通过本教程,你已经掌握了如何使用GitHub API爬取仓库数据,并将这些数据存储和清洗以便后续分析。我们从API认证、数据获取、存储、清洗等方面进行了详细介绍,并展示了如何利用Python进行自动化处理。希望这些代码和技术能够帮助你更好地使用GitHub API进行数据分析。

2201_76125261的博客 784

看完这篇 教你玩转渗透测试靶机vulnhub——Ai-Web1

Vulnhub靶机Web1渗透测试详解Vulnhub靶机介绍:Vulnhub靶机下载:Vulnhub靶机安装:Vulnhub靶机漏洞详解:①:信息收集:②:SQL注入: Vulnhub靶机介绍: vulnhub是个提供各种漏洞平台的综合靶场,可供下载多种虚拟机进行下载,本地VM打开即可,像做游戏一样去完成渗透测试、提权、漏洞利用、代码审计等等有趣的实战。 这是一个Web的漏洞靶机,老样子需要找到flag即可。 Vulnhub靶机下载: 官网地址:https://www.vulnhub.com/entry/a

Aluxian_的博客 2万+

分布式锁特点、以及用python3实现redis分布式锁

以下是 Python3 实现 Redis 分布式锁的详细教程,包含代码示例、原理说明及最佳实践。

数据知道的博客 2万+

Seal^_^【送书活动第4期】——《Web渗透测试技术》

掌握Web渗透测试技术,提高Web应用安全性。

✨ 欢迎来到【Seal ^_^ 的优快云博客】!✨ 5556

PHP实现获取当地网络时间​(附完整源码)

PHP实现获取当地网络时间​(附完整源码)

希望我的博客,能帮上你解决学习中工作中所遇到的问题 237

Python之achatbot包语法、参数和实际应用案例

本书是一本PyTorch深度学习实战指南,分为基础(前6章)和进阶(后5章)两大部分。基础部分涵盖张量运算、神经网络、数据预处理及CNN等核心内容;进阶部分则深入图像、文本、音频建模技术,重点解析Transformer架构及大语言模型开发。全书采用"理论+实践"模式,适合从零基础到进阶的PyTorch学习者。

王国平的博客 632

1.零基础如何学习Web安全渗透测试?

零基础如何学习Web安全渗透测试?这可能是史上最详细的自学路线图! 转载于 拼客学院陈鑫杰拼客院长陈鑫杰(若有侵权,请联系邮件751493745@qq.com,我会及时删除) (转载链接:https://mp.weixin.qq.com/s/SlG_tWSEXapMeOezfBrnww) ...

qwsn 1万+

大中型超市收银系统(可直接运行)

光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开

渗透测试CISP-PTE:Web安全简介

CISP-PTE即国家注册信息安全渗透测试工程师认证。英文为 Certified Information Security Professional – Penetration Test Engineer ,简称 CISP-PTE。CISP-PTE的知识体系结构主要包括 Web安全基础、中间件安全基础、操作系统安全基础、数据库安全基础 等4类。下面先从web安全简介开始CISP-PTE的学习。

未知2066的博客 5672

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

lwip-2.0.3

lwip是瑞典计算机科学院(SICS)的Adam Dunkels 开发的一个小型开源的TCP/IP协议栈。实现的重点是在保持TCP协议主要功能的基础上减少对RAM 的占用。

Web渗透测试

本章主要概述web常见漏洞原理与危害和渗透测试步骤,流程和方法。

weixin_70095023的博客 3613

win10 跳过U8环境检测的IE WebControls.rar

win10 安装u8的时候 提示IE WebControls 不通过,这个工具可以欺骗u8的检查。 跳过U8环境检测的IE WebControls。提示导入失败后,重新检测通过。

《Web安全攻防渗透测试实战指南》学习笔记

学习笔记第一章 渗透测试之信息收集第二章第三章 第一章 渗透测试之信息收集 知己知彼,百战不殆 ——《孙子兵法》信息收集: 1. 服务器的配置信息 1. 网站敏感信息 具体细节: 1. 收集域名信息:域名->域名注册信息:DNS服务器信息、注册人信息 方法: 1)Whois查询 i. Whois是一个标准的互联网协议,可用于收集网络注册信息,注册的域名,

K1ose的博客 4156

Web安全攻防——渗透测试实战指南

全章节一共7章,看完对你收获满满!

前后端面试题面试经验分享 2199
上一篇: 一文通透——Kali Linux基础入门
下一篇: Web渗透测试实战——(2.1)Metasploit 6.0初步
程序媛西米
博客等级 码龄5年 4030粉丝 1569原创
评论 2
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值