
ubuntu 22.04 使用ssh-keygen创建ssh互信账户

如何在 Ubuntu 20.04 上设置 SSH 密钥 SSH(即安全外壳)是一种加密协议,用于管理服务器并与服务器通信。使用 Ubuntu 服务器时,我们将大部分时间花在通过 SSH 连接到服务器的终端会话上。 下来将重点关注为 Ubuntu 20.04 安装设置 SSH 密钥,SSH 密钥提供了一种安全的登录服务器的方式。 阅读详情
AI摘要

博客介绍在两台Ubuntu 22.04服务器上创建新用户并实现互信的方法。包括创建账户、生成秘钥(提醒政府国企等主体慎用dsa加密协议)、复制公钥到远程服务器(可通过ssh - copy - id或SCP命令),最后进行远程登录验证。

现有两台ubuntu 22.04服务器,ip分别为192.168.66.88和192.168.88.66。需要将两台服务器创建新用户并将新用户做互信。

先做 192.168.66.88 对 192.168.88.66 的互信

创建账户

在服务器 192.168.88.66 上创建互信用户

# 如果此用户不想使用密码,直接一直回车就行,创建的用户是没法使用用户密码进行登陆的
adduser user1
# 切换到user1用户
su - user1

生成秘钥

# 此时会提示密钥保存路径,若无需修改,回车即可。接着会提示输入密码,按提示输入两次密码,若无需密码,执行两次回车
ssh-keygen -b 2048 -t rsa  
# 查看秘钥对
ll /home/user1/.ssh/    
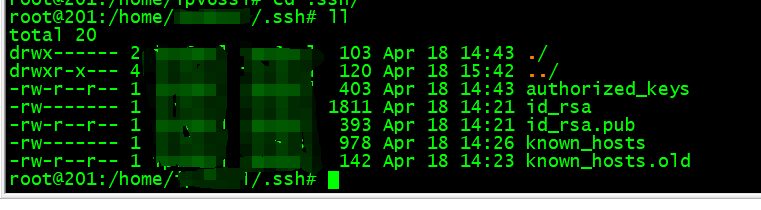
在这里插入图片描述

  • 注意:如果是政府国企等主体,最好不要采用dsa加密协议,毕竟是NSA设计的,网络上流传说有后门。

复制公钥到远程服务器

  1. 通过ssh-copy-id将公钥复制到远程服务器,此命令会复制当前登录用户下的 ~/.ssh/id_rsa.pub 文件,并传送到远程服务器用户的~/.ssh/目录下,并将文件改名为authorized_keys。
ssh-copy-id root@192.168.66.88
  1. 使用SCP命令将公钥复制到远程服务器对应,然后手动放到远程服务器对应用户的~/.ssh/目录下,并改名为authorized_keys。

远程登录验证

ssh user1@192.168.88.66

192.168.66.88 对 192.168.88.66 的信任账户已经创建完毕,反方向的则重新做一遍即可。

Ubuntu设置ssh key登录 文章目录Step1 本地生成密钥Step2 上传公钥文件Step3 利用密钥ssh登录 很多人可能都遇到过这样的场景,每次远程ssh登录服务器都需要输入一次密码,既不安全又麻烦,让我们来一起看看如何使用公钥私钥避免输入密码登录吧。 Step1 本地生成密钥 打开Terminal,输入指令ssh-keygen,会询问你文件名,自己起一个名字,然后让你设置passphrase,这个是在密钥的基础上多加... 阅读详情

相关推荐

SSH密钥认证:原理、配置与安全加固实战指南

在服务器管理和自动化运维中,身份认证是保障系统安全与效率的核心环节。传统密码认证存在被暴力破解和网络嗅探的风险,且难以支持自动化流程。非对称加密技术通过公钥和私钥的数学配对关系,为身份验证提供了更安全可靠的解决方案。其技术价值在于实现了无需传输秘密信息的认证机制,私钥始终保存在客户端本地,从根本上杜绝了密码泄露风险。这一原理广泛应用于服务器管理、CI/CD流水线、集群部署等自动化运维场景,成为现代运维工程师的必备技能。通过配置SSH密钥认证,可以显著提升运维效率并增强系统安全基线,例如使用Ed25519算法

dianchaozong3657的博客 386

ssh-keygen(1) command

ssh-keygen 是 OpenSSH 身份验证密钥实用工具。ssh-keygen 用于 SSH 身份验证密钥的生成、管理和转换,它支持 RSA 和 DSA 两种认证密钥。 3.选项说明 4.常用示例 (1)创建一个默认密钥。 中途需要三次确认,全部缺省直接回车即可。在当前用户的家目录下,~/.ssh 目录下将会看到三个文件: 如果当前主机是 SSH 服务端,那么会有 authorized_keys,用来存放客户端机器的公钥。id_rsa 为当前主机的私钥。id_rsa.pub 为当前主机的公钥。我们需

Doublelv 的博客专栏。 2万+

VMware虚拟机安装与优化全指南

虚拟机技术通过创建隔离的虚拟环境,使开发者能在单一物理机上运行多个操作系统。其核心原理是利用硬件虚拟化技术(如Intel VT-x/AMD-V)和虚拟化管理程序(Hypervisor)实现资源抽象。这种技术显著提升了资源利用率,同时保障了环境隔离安全性,广泛应用于软件开发测试、系统兼容性验证和安全研究等领域。以VMware Workstation为例,作为行业领先的虚拟化解决方案,它不仅支持快照回滚、硬件加速等关键功能,还能与容器技术无缝集成。通过合理配置CPU核心分配、内存气球驱动和磁盘I/O策略,可大幅

weixin_30323631的博客 467

Ubuntu22.04配置ssh秘钥登录

2、复制上一步生成的~/.ssh/id_rsa.pub 的内容到服务端——我这里是windows内置的ubuntu,的.~/.ssh/authorized_keys中,命令是cat id_rsa.pub >> authorized_keys。之前一直使用的是密码登录,每次都需要输入密码烦得很,实在忍受不了了,于是终于耐下性子配置了秘钥登录,记录下整个流程。4、这时候已经可以无秘钥登录了,但是每次都要输入用户名和ip还是很麻烦,要解决这个问题。需要在客户机的.ssh/文件夹下创建config文件,写入配置。

libing的专栏 3233

Ubuntu修改ssh免密登陆默认端口

第一步:在本地机器上使用ssh-keygen产生公钥私钥对第二步:用ssh-copy-id将公钥复制到远程机器中第三步: 登录到远程机器不用输入密码。

JustinMars的博客 587

【信息科学与工程学】【安全领域】第二百零五篇 漏洞治理 01

形式:RabbitMQ管理插件SSRF CVE-2026-57211(CVSSv4 8.3,Windows多插件可诱发SMB NTLM泄露)、管理API资源无限CWE-770 CVSSv4 5.3、管理UI存储XSS CVE-2026-57214/其他;用法:GET /cgi-bin/.%2e/%2e%2e/etc/passwd→读密文/源码→RCE。定量:CVSS 9.0;例:Spectre CVE-2017-5753、Meltdown CVE-2017-5754(CPU越界/未授权内核读);

weixin_49199313的博客 115

Linux服务器双向SSH免密登录配置与安全实践指南

SSH(Secure Shell)是用于远程登录和管理Linux服务器的核心协议,其公钥认证机制通过非对称加密技术实现安全通信。该技术利用密钥对(公钥和私钥)完成身份验证,相比传统密码认证,在安全性和自动化效率方面具有显著优势。在分布式系统、自动化运维和持续集成/持续部署(CI/CD)等场景中,SSH免密登录成为服务器间无缝协作的技术基础。通过配置双向SSH免密登录,可以彻底消除多服务器操作中的密码输入环节,实现主备服务器同步、分布式任务调度等自动化流程。本文以VSCode Remote-SSH等远程开发工

521

从脑电到脑机接口:EEG/ERP特征如何驱动你的下一个智能硬件项目(Arduino/树莓派实战)

本文详细介绍了如何利用EEG/ERP特征提取技术驱动智能硬件项目,涵盖从脑电信号采集到脑机接口实现的完整流程。通过Arduino和树莓派实战,展示了P300、N400等事件相关电位的应用,帮助开发者将学术理论转化为可编程的交互指令,适用于智能家居、医疗辅助等领域。

weixin_29279047的博客 384

ubuntu系统 生成RSA密钥对

在Ubuntu系统上生成密钥对通常指的是生成SSH密钥对,它常用于安全的远程登录、数据通信和其他安全网络操作。如果你的目的不是生成SSH密钥对,而是为其他用途(如生成TLS/SSL密钥对或使用GPG密钥),那么过程将有所不同。如果你不需要特别强的安全性或者更关注性能,你也可以选择使用2048位的密钥。(可选):系统会要求你输入一个密码来保护你的私钥。如果你已经有了一个密钥对,系统会提示你是否要覆盖它。:系统会提示你输入一个文件名来保存你的SSH密钥对。例如,你可以将你的公钥添加到SSH服务器上的。

keyboard专栏 3457

Kettle下载与安装教程【保姆版】

Kettle简介 Kettle最早是一个开源的ETL工具,全称为KDE Extraction, Transportation, Transformation and Loading Environment。后来Kettle重命名为Pentaho Data Integration 。 它由Java开发,支持跨平台运行,其特性包括:支持100%无编码、拖拽方式开发ETL数据管道;可对接包括传统数据库、文件、大数据平台、接口、流数据等数据源;支持ETL数据管道加入机器学习算法。 主要功能 Pentaho D

weixin_43407520的博客 12万+

告别手动画图!用Cadence SKILL写一个参数化电感PCell(附完整代码)

本文详细介绍了如何使用Cadence SKILL语言开发参数化电感PCell,实现电感版图的自动化生成。通过动态调整线宽、圈数等几何参数,自动创建端口并进行工艺规则校验,大幅提升高频电路设计效率。附完整代码示例,帮助工程师快速掌握PCell开发技巧。

weixin_30684743的博客 369

Ubuntu系统中生成SSH Key

在Ubuntu中生成SSH Key并添加到远程仓库服务器。

无人机开发(开源Ardupilot) 1万+

增量编码器资讯大全

增量编码器是什么 增量式编码器是将位移转换成周期性的电信号,再把这个电信号转变成计数脉冲,用脉冲的个数表示位移的大小,按照工作原理编码器可分为增量式和绝对式两类。 增量式编码器是将位移转换成周期性的电信号,再把这个电信号转变成计数脉冲,用脉冲的个数表示位移的大小。 编码器是把角位移或直线位移转换成电信号的一种装置。前者称为码盘,后者称码尺.按照读出方式编码器可以分为接触式和非接触式两种.接触式采...

kindele的博客 6009

Ubuntu在GitHub中配置SSH Key

GitHub是我们常用的技术网站,通常我们在GitHub上下载代码,但是很少上传自己的代码.每个人都是不断成长的,相信很多小伙伴内心中也期待能够想其他技术大佬们一样能够分享自己的代码。最近了解到通过添加SSH Key的方式来配置GitHub。(以Ubuntu 18.04为例,当然Windows的过程也是类似的)。虽然比较简单,这里还是记录一下,以防忘记。

晓晨的博客 6248

Seedance 2.5本地部署指南:AI生图与视频生成的完整实践

最近在AI生成内容领域,本地部署方案越来越受到开发者关注。特别是Seedance 2.5的发布,让很多原本依赖云端服务的用户开始转向本地化解决方案。本文将从实际使用角度出发,完整介绍Seedance 2.5的本地部署流程、功能特性对比以及实际应用技巧。 1. Seedance 2.5核心特性解析 1.1 什么是Seedance 2.5 Seedance 2.5是一款开源的AI生图和视频生成工具,支持在本地环境运行,无需联网即可实现高质量的图像和视频生成。相比之前的2.0版本,2.5在生成质量、运行效率和功能

weixin_42566121的博客 1696

CTF实战:从ECDSA签名漏洞到flag获取

本文详细解析了ECDSA签名算法在CTF比赛中的实战应用,重点探讨了随机数重用和参数泄露等常见漏洞。通过PWNHUB六月赛的例题,展示了如何从签名数据中恢复私钥并获取flag,同时提供了防御措施和实战技巧,帮助参赛者提升解题能力。

weixin_42706667的博客 278

ubuntu创建ssh密钥

进入~/.ssh目录下查看是否有id_rsa和id_rsa.pub文件cd.sshls创建公钥中间敲回车,大概有三处如下图的箭头成功后再次查看id_rsa是私钥,id_rsa.pub这个是公钥,公钥文件的内容是可以复制到服务器或者装有ssh的机器的~/.ssh/authorized_keys文件中,这样就可以免输密码访问了。......

weixin_46246496的博客 5926

双相机坐标系标定

工业双相机对位标定

sinat_33762356的博客 8320

Linux安全之SSH密钥创建及密钥登陆

Linux安全之SSH密钥创建及密钥登陆

AiFlutter的博客 3419

CKS-CN考试之路----03

这题不需要去生成image和生成deployment所以只需要去检测对应的值即可。编辑/cks/docker/Dockerfile,修改最后第二行的值。编辑/cks/docker/deployment.yaml。

Q先生 827

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

ubuntu如何生成密钥

在 Ubuntu 中生成密钥通常是指生成 SSH 密钥对,用于安全认证。

Lucy_wzw的博客 3074

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

ssh-keygen(linux 命令) 创建 private key(私钥) , public key (公钥),实现ssh,scp,sftp命令无密码连接

通过,使用公钥 和私钥 , ServerA 无密码 访问 ServerB 。 原理说明: 可以把密钥 理解成一把钥匙, 公钥 理解成这把钥匙对应的锁头, 把锁头(公钥)放到想要控制的serverB上, 锁住serverB, 只有拥有钥匙(密钥)的人, 才能打开锁头, 进入serverB并控制,.................................

sun0322 4万+

大中型超市收银系统(可直接运行)

光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开

贝叶斯统计 [韦来生编]

贝叶斯(Bayes)统计是近几十年来迅速发展起来的数理统计的一个重要分支。贝叶斯方法与经典统计方法的主要不同之处是进行统计推断时除了利用样本信息外,还要利用参数的先验信息,因此可以提高统计推断或统计决策的效果。它在经济、金融、生物、医学、自然科学和社会科学等许多领域具有广泛的应用。贝叶斯方法的研究已渗透到了统计学的几乎所有领域。作者在给中国科学技术大学概率论与数理统计专业本科生开设的“数理统计”课程中有一章专门讲授“贝叶斯方法和统计决策理论”,近十年来也给中国科学技术大学概率统计专业研究生开设过几次“贝叶斯分析”课。本书是在对过去讲稿的内容作了适当的增减和调整的基础上完成的。  本书共分六章。第1章是绪论,介绍了贝叶斯统计的若干基本概念,同时对必要的数理统计的基础知识有重点地作了回顾。第二章介绍了确定先验分布的若干可供选择的方法。第三章介绍了几类常见统计模型参数的后验分布的主要结果和计算方法。第四章和第五章分别介绍了“贝叶斯统计推断”和“贝叶斯统计决策”的内容。第六章介绍了贝叶斯统计计算的若干方法,包括蒙特卡洛方法和马尔可夫链蒙特卡洛(MCMC)方法以及相关统计软件的简介。本书的每一章附右大量的例题和习题,书末附有常用的几个表格和部分习题解答供读者查用。  大约可在54学时内讲授本书的第1章至第六章的主要内容,教师可根据学时需要选讲本书第1章至第六章的部分内容。书中标“*”号的章节可略去不讲,留给读者作为阅读材料。第六章例题中的R代码和部分例题的数据文件等可从作者个人主页下载。  作者在编写本书的过程中参考了J.O.Berger教授的《统计决策论及贝叶斯分析》和茆诗松教授编写的《贝叶斯统计》等书中的一些内容,以及《贝叶斯分析》一书中由张伟平博士编写的有关贝叶斯统计计算的一些内容。在此表示衷心感谢。  本书编写准备过程中,中国科学技术大学统计与金融系的几个研究生帮助完成了本书部分中文的录入和排版,作者对他们的辛勤工作表示真诚的感谢。高等教育出版社为本书的出版给予了大力支持。在此一并致谢。

Ubuntu git SSH密钥添加

ubuntu git密钥生成与添加

high_sky_fly的博客 3756

Ubuntu生成公钥和私钥

如何生成公钥和私钥

m0_53721382的博客 4931

Ubuntu 上配置 SSH 公钥认证

通过以上步骤,你应该能够成功配置 SSH 公钥认证,然后就可以在xshell中使用私钥登录了。

beta___的博客 2799

利用ssh密钥登录远程服务器

终端将会提示你输入密钥对的存储文件及其路径,例如**/Users/O1range/.ssh/my_id_rsa**如果经常连接远程服务器,输密码就变成了一件很繁琐的事情,利用密钥登录可以省去这个步骤。执行上面的命令就可以连接远程服务器了,相比一开始的。再输入密码要方便的多。

weixin_45210175的博客 561
上一篇: ubuntu 22.04 配置用户密码输错N次锁定用户策略
下一篇: openEuler 22.03 LTS-SP3 系统安装 docker 26.1.3、docker-compose
fire_in_java
博客等级 码龄14年 122粉丝 21原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

fire_in_java

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值