Linux权限管理

【Linux】权限管理 深剖shell运行原理、Linux上用户权限、权限管理、更改文件访问权限、目录权限、默认权限和粘滞位 阅读详情

Linux权限管理

一、什么是权限?

Linux下有两种用户:超级用户(root)、普通用户。

  • 超级用户:可以在Linux系统下做任何事情,不受限制
  • 普通用户:在linux下做有限的事情。
  • 超级用户的命令提示符是“#”,普通用户的命令提示符是“$”。

比如:在root用户下,你可以通过 su user 这个命令切换到任意子用户,并且不用输入密码。
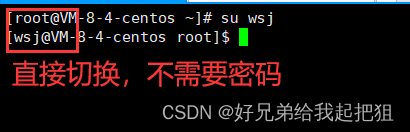
在这里插入图片描述

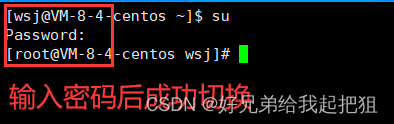
而普通用户,则需要输入密码来切换到root用户。

在这里插入图片描述

如果想从root用户退出到普通用户,可以通过输入exit或者使用ctrl+d。
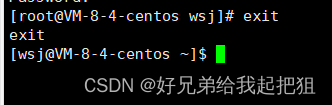
在这里插入图片描述

二、权限管理

1.文件访问者的分类
  1. 文件和文件目录的所有者:u—User
  2. 文件和文件目录的所有者所在的组的用户:g—Group
  3. 其它用户:o—Others

我们要怎么看一个文件对于这三位不同的访问者的权限有什么不同呢?

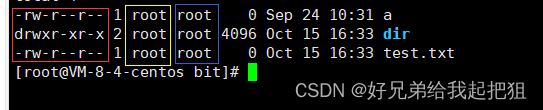
使用 ll或者ls-l命令即可。
在这里插入图片描述

红线标识的是对应权限,黄线标识的是拥有者,蓝线标识的所属组。

2.文件前缀
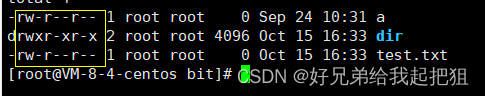
-rw-r--r-- 1 root root    0 Sep 24 10:31 a
drwxr-xr-x 2 root root 4096 Oct 15 16:33 dir
-rw-r--r-- 1 root root    0 Oct 15 16:33 test.txt
文件类型

d:文件夹

-:普通文件

l:软链接(类似Windows的快捷方式)

b:块设备文件(例如硬盘、光驱等)

p:管道文件

c:字符设备文件(例如屏幕等串口设备)

s:套接口文件

这就是对应的第一列字母的文件前缀。
在这里插入图片描述

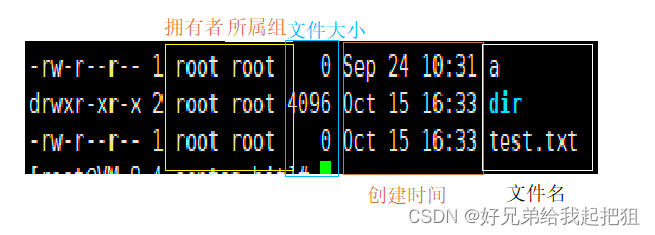
从第二列开始,三个三个分为一组,分别对应文件和文件目录的所有者(owner),文件和文件目录的所有者所在的组的用户(group),其它用户(other)。

r->read 读权限

w->write 写权限

x->execute 执行权限

(-)则代表不拥有该权限

并且,首位一定是r读权限,第二位一定是w写权限, 第三位一定是x执行权限,顺序不可改变。
在这里插入图片描述

3.chmod权限修改

我们可以通过使用chmod命令,来对文件权限进行修改。

例如:

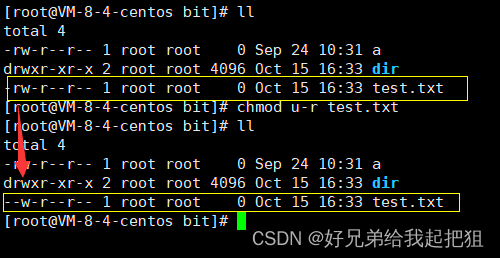
chmod u-r test.txt

这个命令可以对owner去掉读权限。
在这里插入图片描述

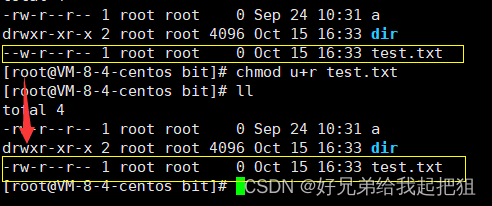
chmod u+r test.txt

反之+即可。

在这里插入图片描述

同理,也可对其他人进行修改。g->所属组,o-其他人。

chmod g-r test.txt //去掉所属组的r权限
chmod o-r test.txt //去掉其他用户的r权限

当然也可以在同一行进行修改。

chmod u+rwx,g+rwx,o-rwx test.txt 
//给拥有者,所属组加上所有权限。去掉other的所有权限

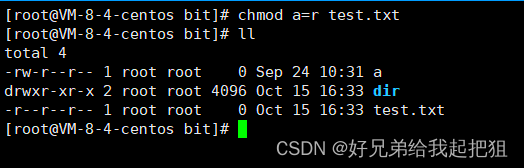
如果想要同时修改为同一权限,则可以使用a来指代all。

chmod a=rw test.txt
在这里插入图片描述

八进制修改

我们还可以通过八进制的方式来修改文件权限。

rwx
111
二进制对应7
  • 777的含义 -> 111 111 111 rwx

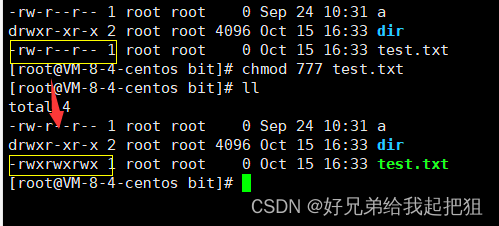
我们使用指令

chmod 777 test.txt
在这里插入图片描述

我们发现目标文件加上了所有的读写执行权限。


  • 666的含义 -> 110 110 110 rw-

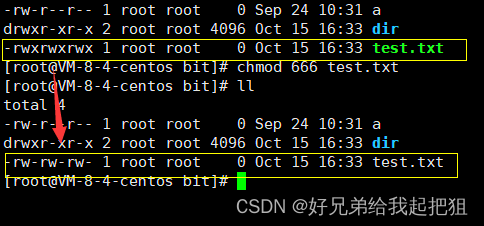
我们使用指令

chmod 666 test.txt
在这里插入图片描述

我们发现目标文件加上了对应的rw读写权限。

所以说了解上面这个方式后,你便可以写出所有权限类型对应的编号。

权限二进制对应编号
rwx1117
rw-1106
r-x1015
r–1004
-wx0113
-w-0102
–x0011
4.chown修改拥有者

我们可以通过一个指令来修改文件的拥有者。

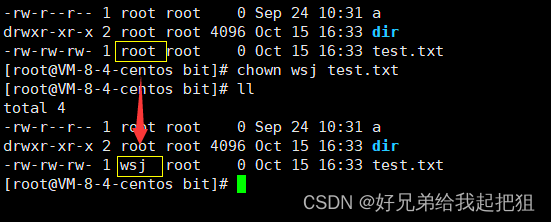
chown [参数] 用户名 文件名

注意,在默认情况下,系统是不允许你修改文件的拥有者的。不过我们可以通过在语句前面加sudo的方式,短暂获取root权限,或者直接使用root用户对文件拥有者进行修改。
在这里插入图片描述

5.chgrp修改所属组

我们同样可以通过一个指令来修改文件的所属组。

chgrp [参数] 用户名 文件名
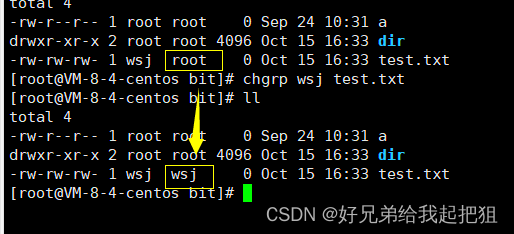
在这里插入图片描述

6.默认权限

Linux有一个默认权限:

  • 目录文件权限777
  • 常规文件权限666

但实际上你所创建的文件和目录,看到的权限往往不是上面这个值。原因就是创建文件或目录的时候还要受到umask的影响。

我们可以通过umask命令来查看权限掩码。
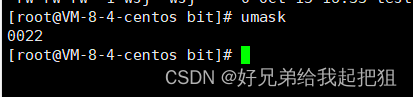
在这里插入图片描述

抛开首位字母,我们通过刚刚学的八进制方式可以解读出这个权限为

--- -w- -w-

他的作用就是在权限掩码中出现的权限,在实际创建文件的时候不会出现!

观察下列文本就可以发现,文件的权限正好和权限掩码相反。

rwx rwx rwx //默认权限777
--- -w- -w- //权限掩码022
rwx r-x r-x //实际创建755

而常规文件正好也相反

rw- rw- rw- //默认权限666
--- -w- -w- //掩码022
rw- r-- r-- //实际权限644

那他就只是简单的减法吗?

答案是NO!

这里权限其实是通过对umask先取反(~),

再和默认权限进行按位与。

如:

常规文件:
666 ->       110 110 110
umask
022 ->       000 010 010
~umask ->    111 101 101
~umask&666-> 110 100 100

- rw- //默认权限666
--- -w- -w- //掩码022
rw- r-- r-- //实际权限644

那他就只是简单的减法吗?

答案是NO!

这里权限其实是通过对umask先取反(~),

再和默认权限进行按位与。

如:

常规文件:
666 ->       110 110 110
umask
022 ->       000 010 010
~umask ->    111 101 101
~umask&666-> 110 100 100
IAR调试CC1310的错误:Fatal error:Failed to connect to the XDS emlulator (Error -241 @ 0x0:) 从simplelink_cc13x0_sdk_2_10_00_36导入collector工程后,rebuild后进行debug,出现了如图错误:Fatal error:Failed to connect to the XDS emlulator (connect ICEPick)...(Error -241 @ 0x0)A router subpath could not be accessed.... 阅读详情

相关推荐

我用 Claude Code 给 Spring Boot 老项目做了一次代码 Review:查出 4 类隐藏问题

接手 Spring Boot 老项目时,真正麻烦的往往不是编译报错,而是分散在业务代码中的空指针、N+1 查询、异常吞没和并发隐患。本文记录一次使用 Claude Code 辅助代码 Review 的完整流程,并给出提示词、Java 示例、修改方案和人工复核方法。

海波的专栏 397

Linux学习笔记3—Linux权限的初步认识(rwx、sudo、粘滞位、umask)

文章目录shell命令以及运行原理如何开启当前用户的sudo命令Linux权限管理1 Linux用户类别2 Linux的文件权限的理解3 Linux文件权限的修改I chmod—修改拥有者、所属组、其他的rwx权限II chown—更改文件的拥有者和所属组III 权限rwx表示的八进制方案IV 目录文件的rwx权限含义4 粘滞位5 默认权限与权限掩码 shell命令以及运行原理   打开Xshell出现的字符交互界面:   称为命令行。   我们后面输入的字符代表的是命令+选项。   我们的命令就是一些可

CS_boy的博客 2343

PHP版本对接支付宝支付接口 电脑网站 详细介绍 沙箱环境 超简单易懂

PHP版本对接支付宝支付接口 其实理顺了思路后,按照我接下来的步骤来,真的超级简单啊,为啥有那么多的朋友们折腾了那么久呢,嘿嘿,跟我走吧~ 我是昨天晚上洗完澡之后,大概八九点,才开始正式开工尝试去这一工程的,我去支付宝的蚂蚁金服开放平台里把各个知识点和文档大概都看了一遍,大致弄明白了要怎么操作了,建议大家看看电脑网站开发文档,忙到了夜里十二点左右,成功地用支付宝给的Demo完成了付款操...

爱玲姐姐的博客 1万+

chmod命令、chown命令、umask默认权限、增加查看隐藏权限:chattr、lsattr

一、chmod命令1.文件权限:在ls -l 命令下查看文件权限,除去开头第一个字符表示文件类型外,后面9段字符都表示文件权限。2.chmod,即是修改文件权限命令,可以对文件权限进行修改也可以写成:chmod u=rwx,g=rwx,o=rwx linux1/ 意思为:为linux1目录的所属用户增加可读可写可执行权限,所属组增加可读可写可执行权限,其他用户增加可读可写可执行权限。其中“u...

weixin_34111790的博客 530

实验吧 损坏的U盘镜像

        从网站上可以下载一个CTF.hdd的文件,使用winHex打开,可以知道这是一个exFAT格式的文件。        用binwalk检查一下,发现文件中包含两个zip文件,使用foremost进行提取。一个压缩包需要密码解压缩,另一个解压后发现Password.txt文件。说明另一个压缩包的密码与checksum有关。        通过查看exFAT文件系统格式可以得知如何计算...

xingyyn78的博客 3512

深度解析跨境支付之业务架构

详解跨境支付之业务架构

weixin_47493863的博客 1877

【每天一个Linux命令】——chmod

chmod chmod(change mode)是控制用户对文件的权限的命令 linux用户包含owner、group、other users 八进制模式 常用的语法是用八进制数来改变用户对文件的权限。 八进制数 对应权限 权限中文 二进制 7 rwx 读+写+执行 111 6 rw 读+写 110 5 rx 读+执行 101 4 r 读 100 3 wx 写+执行

hello_404的博客 678

用 SAML 2.0 Bearer Assertion 配置 ABAP OAuth 2.0 令牌交换

摘要: SAP系统集成中,身份跨系统传递是关键挑战。OAuth 2.0的SAML 2.0 Bearer Assertion grant机制通过SAML断言换取访问令牌,实现安全身份传递。配置核心在ABAP的SOAUTH2事务码,需绑定可信SAML身份提供商(IdP)并指定访问范围。实际应用中,需确保SSL加密传输,正确配置SAML IdP信任关系,并为OAuth客户端分配专用系统用户。常见问题包括证书不匹配、权限配置不当等,需分层控制权限边界以保障安全。

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 834

chmod命令原理及用法详解

Chmod命令主要用于修改、设置文件权限 chmod 修改文件权限主要有两种方式: 字母法与数字法 虽然数字法相对字母法简单,但是数字法是基于字母法,所以这里先介绍字母法。 1、字母法:chmod  (u g o a)   (+ - =)   (r w x)   (文件名) 以上是chmod的用法,每个括号是一个参数, 前三个括号主要放在一起使用即 chmod + 设置模式 + 文件名;下

lyy14011305的博客 6万+

LVGL 磁罗盘效果

环境:LVGL 9.x + SDL2,窗口 1280×800。界面文案用英文(默认 Montserrat,无 CJK)。本文按实现顺序讲:先建立两个耦合转动体,再把磁倾角误差从卡面倾斜里推出来,最后用同一套投影把刻度、数字和目标画到卡上。画面上的迟滞、涡流、摆动和读数偏差都来自方程,没有补间动画。

摸鱼专家 85

【100%通过率】华为OD机试真题 JavaScript 实现【对称美学】【2023 Q1 | 100分】

对称就是最大的美学,现有一道关于对称字符串的美学。 已知: 第1个字符串:R 第2个字符串:BR 第3个字符串:RBBR 第4个字符串:BRRBRBBR 第5个字符串:RBBRBRRBBRRBRBBR相信你已经发现规律了,没错! 就是第i个字符串=第i-1号字符串的取反+第i-1号字符串。取反即(R->B,B->R); 现在告诉你n和k,让你求得第n个字符串的第k个字符是多少。(k的编号从0开始)

MISAYAONE的博客 9850

Linux中如何去修改文件/目录的rwx权限、所有者和所属组

如下:u(user)表示的是这个用户的所有者,g(group)表示的是这个用户的所属组,o(other)表示的是其他用户。ls -l 查看文件的权限 //可以缩写成ll也是可以的。ls -dl 查看目录的权限。

gezi6666的博客 4909

分享一份小度在家1C系列NV2101刷机保姆级教程,轻松解锁第三方应用!(内含详细教程、刷机工具和救砖等工具)

分享一份小度在家1C系列NV2101刷机保姆级教程,轻松解锁第三方应用!(内含详细教程、刷机工具和救砖等工具)

XiaoqiangClub的博客 7133

【Linux】Linux权限管理详解

Linux权限管理是系统安全的核心机制,通过控制用户对文件/目录的访问权限保障系统安全。权限分为所有者、所属组和其他用户三类主体,通过r(读)、w(写)、x(执行)三种基础操作定义。权限可用10位字符或3位数字表示(如755)。常用命令包括:chmod修改权限(符号/数字模式)、chown/chgrp修改所有者/组、umask设置默认权限掩码。新文件默认权限666减去umask值,目录默认777减去umask值。用户组可通过useradd/usermod命令管理。合理设置权限是多用户系统安全的基础。

shshajsjs的博客 1914

ssm框架搭建

这个是一个在idea上成功跑起来的ssm框架项目,保存在这里方便以后使用直接下载

大中型超市收银系统(可直接运行)

光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开

【linux】linux实操篇之权限管理

前面已经写过了linux的用户管理,本节我将总结一下linux的权限管理,我们这里所说的权限是文件和目录的基本权限,然后会写一个案例总结一下!

阿牛的博客 3145

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

linux权限管理

Linux权限管理基于UGO模型,通过所有者(User)、所属组(Group)和其他用户(Other)三类对象分配读(r)、写(w)、执行(x)权限。权限可通过符号法或数字法(r=4,w=2,x=1)修改,使用chmod命令调整。chown命令用于修改文件所有者/所属组。此外还有特殊权限(SUID、SGID、SBIT)用于特定场景,如临时提权或目录继承组。lsattr和chattr命令可查看和修改文件扩展属性,如设置不可修改(i)或仅追加(a)等。

weixin_61796330的博客 772

Probability and Statistics - 4th edition

Probability and Statistics - 4th edition

Linux用户权限管理

1

qq_57549219的博客 2547

3、Linux权限管理

3、Linux权限管理 文章目录3、Linux权限管理3.1、Linux chgrp命令:修改文件和目录的所属组3.2、Linux chown命令:修改文件和目录的所有者和所属组3.3、Linux 权限位3.4、Linux chmod命令:修改文件或目录的权限 用户和组ID信息权限 文件权限 进程权限 进程访问文件的权限控制 权限简介 Linux系统上对文件的权限有着严格的控制,用于如果相对某个文件执行某种操作,必须具有对应的权限方可执行成功。 Linux下文件的权限类型一般包括读,写,执行。对应

weixin_45985448的博客 6273

linux常用系统权限管理

linux系统管理涉及的方面很广,一篇或者一本书都不可能写完,其实,平常操作linux系统就算是一种管理,管理是无处不在的。这篇文章总结了一些linux常用的权限管理操作,希望开卷有益。

Elltor 609

【Linux】Linux权限管理

本文介绍了Linux系统中的Shell命令和权限管理机制。Shell作为命令行解释器,将用户指令传递给内核并返回结果,常见如bash。Linux权限分为超级用户(root)和普通用户,通过su/sudo实现切换和权限提升。文件权限针对三类用户(拥有者、组、其他)设置rwx(读写执行)权限,可使用chmod命令修改。权限管理通过限制用户访问范围来保障系统安全,是Linux多用户环境的重要特性。

Antonio915的博客 885
上一篇: C++入门
下一篇: 类和对象上
沉着冷静2024
博客等级 码龄5年 669粉丝 128原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值