前端安全 — XSS攻击的分类、XSS攻击的预防

XSS详解(概念+靶场演示)反射型与存储型的比较与详细操作 目录 XSS(跨站脚本攻击) 1.XSS简介 1.1什么是XSS? 1.2 XSS攻击的危害包括: 2. 分类 2.1反射型 2.2存储型 3. 构造XSS脚本 3.1常用HTML标签 3.2常用javascript方法 4.反射型(四种安全级别演示) 4.4.1低安全级别 4.4.2 中安全级别 4.4.2 高安全级别 4.4.2 不可能安全级别 5.存储型(四种... 阅读详情

目录

什么是XSS

XSS分类

存储型XSS

存储型XSS的攻击步骤:

反射型XSS

反射型XSS的攻击步骤:

DOM型XSS

DOM型XSS的攻击步骤:

XSS攻击的预防

输入过滤

预防存储型和反射型XSS攻击

纯前端渲染

转义HTML

XSS攻击的总结

以下原则减少漏洞的产生:

利用模板引擎: 

避色内联重件

避免拼接HTML

时刻保持警惕

主动检测和发现


什么是XSS

Cross-Site Scripting (跨站脚本攻击)简称XSS,是-种代码注入攻击。攻击者通过在目标网站上注入恶意脚本,使之在用户的浏览器上运行。利用这些恶意脚本,攻击者可获取用户的敏感信息如Cookie、SessionID 等,进而危害数据安全。
为了和CSS区分,遥里把攻击的第一个字母改成了X,于是叫做XSS。
XSS的本质是:恶意代码未经过滤,与网站正常的代码混在一起;浏览器无法分辨哪些脚本是可信的,导致恶意脚本被执行。
而由于直接在用户的终端执行,恶意代码能够直接获取用户的信息,或者利用这些信息冒充用户向网站发起攻击者定义的请求。
在部分情况下,由于输入的限制,注入的恶意脚本比较短。但可以通过引入外部的脚本,并由浏览器执行,来完成比较复杂的攻击策略。
这里有一个问题:用户是通过哪种方法“注入”恶意脚本的呢?
不仅仅是业务.上的”用户的UGC内容”可以进行注入,包括URL上的参数等都可以是攻击的来源。在处理输入时,
以下内容都不可信:

  • 来自用户的UGC信息
  • 来自第三方的链接
  • URL参数
  • POST 参数
  • Referer (可能来 自不可信的来源)
  • Cookie (可能来自其他子域注入)

XSS分类

根据攻击的来源,XSS攻击可分为存储型、反射型和DOM型三种。
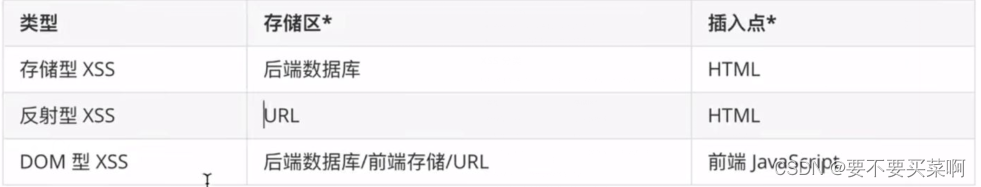
  • 存储区:恶意代码存放的位置
  • 插入点:由谁取得恶意代码,并插入网页上

存储型XSS

存储型XSS的攻击步骤:

  1. 攻击者将恶意代码提交到目标网站的数据库中。
  2. 用户打开目标网站时,网站服务端将恶意代码从数据库取出,拼接在HTML中返回给浏览器。
  3. 用户浏览器接收到响应后解析执行,混在其中的恶意代码也被执行。
  4. 恶意代码窃取用户数据并发送到攻击者的网站,或者冒充用户的行为,调用目标网站接口执行攻击者指定的操作

这种攻击常见于带有用户保存数据的网站功能,如论坛发帖、商品评论、用户私信等。

反射型XSS

反射型XSS的攻击步骤:

  1. 攻击者构造出特殊的URL,其中包含恶意代码。
  2. 用户打开带有恶意代码的URL时,网站服务端将恶意代码从URL中取出,拼接在HTML中返回给浏览器。
  3. 用户浏览器接收到响应后解析执行,混在其中的恶意代码也被执行。
  4. 恶意代码窃取用户数据并发送到攻击者的网站,或者冒充用户的行为,调用目标网站接口执行攻击者指定的操作。

反射型XSS跟存储型XSS的区别是:存储型XSS的恶意代码存在数据库里,反射型XSS的恶意代码存在URL.
反射型XSS漏洞常见于通过URL传递参数的功能,如网站搜索、跳转等。
由于需要用户主动打开恶意的URL才能生效,攻击者往往会结合多种手段诱导用户点击。
POST的内容也可以触发反射型XSS,只不过其触发条件比较苛刻(需 要构造表单提交页面,并引导用户点击),所以非常少见。

DOM型XSS

DOM型XSS的攻击步骤:

  1. 攻击者构造出特殊的URL,其中包含恶意代码。
  2. 用户打开带有恶意代码的URL。
  3. 用户浏览器接收到响应后解析执行,前端JavaScript取出URL中的恶意代码并执行。
  4. 恶意代码窃取用户数据并发送到攻击者的网站,或者冒充用户的行为,调用目标网站接口执行攻击者指定的操作。

DOM型XSS跟前两种XSS的区别: DOM型XSS攻击中,取出和执行恶意代码由浏览器端完成,属于前端JavaScript自身的安全漏洞,而其他两种XSS都属于服务端的安全漏洞。

XSS攻击的预防

通过前面的介绍可以得知,XSS 攻击有两大要素:
1.攻击者提交恶意代码。
2.浏览器执行恶意代码。
针对第一个要素 :我们是否能够在用户输入的过程,过滤掉用户输入的恶意代码呢?

输入过滤

在用户提交时,由前端过滤输入,然后提交到后端。这样做是否可行呢?
答案是不可行。一旦攻击者绕过前端过滤,直接构造请求,就可以提交恶意代码了。
那么,换一个过滤时机:后端在写入数据库前,对输入进行过滤,然后把”安全的”内容, 返回给前端。这样是否可行呢?
我们举一个例子,一个正常的用户输入了5 < 7这个内容,在写入数据库前,被转义,变成了5 < 7。
问题是:在提交阶段,我们并不确定内容要输出到哪里。
这里的“并不确定内容要输出到哪里”有两层含义:
1. 用户的输入内容可能同时提供给前端和客户端,而一旦经过了escapeHTML(), 客户端显示的内容就变成了乱码(5<7)。
2. 在前端中,不同的位置所需的编码也不同。

  • 当5 <7作为HTML拼接页面时,可以正常显示:
<div title=" comment">5 &lt; 7</div>
  • 当5 < 7通过 Ajax 返回,然后赋值给JavaScript的变量时,前端得到的字符串就是转义后的字符。这个内容不能直接用于Vue等模板的展示,也不能直接用于内容长度计算。不能用于标题、alert 等。

所以,输入侧过滤能够在某些情况下解决特定的XSS问题,但会引入很大的不确定性和乱码问题。在防范XSS攻击时应避免此类方法。

当然,对于明确的输入类型,例如数字、URL、 电话号码、邮件地址等等内容,进行输入过滤还是必要的。
既然输入过滤并非完全可靠,我们就要通过"防止浏览器执行恶意代码”来防范XSS。这部分分为两类:

  • 防止HTML中出现注入。
  • 防止JavaScript执行时,执行恶意代码。

预防存储型和反射型XSS攻击

存储型和反射型XSS都是在服务端取出恶意代码后,插入到响应HTML里的,攻击者刻意编写的“数据’被内嵌到“代码”中,被浏览器所执行。
预防这两种漏洞,有两种常见做法:

  • 改成纯前端渲染,把代码和数据分隔开。
  • 对HTML做充分转义。

纯前端渲染

纯前端渲染的过程:

  1. 浏览器先加载一个静态HTML,此HTML中不包含任何跟业务相关的数据。
  2. 然后浏览器执行HTML中的JavaScript。
  3. JavaScript 通过Ajax加载业务数据,调用DOM API 更新到页面中

在纯前端渲染中,我们会明确的告诉浏览器:下面要设置的内容是文本(. innerText), 还是属性
(.setAttribute)
,还是样式(.style) 等等。浏览器不会被轻易的被欺骗,执行预期外的代码了。
但纯前端渲染还需注意避免DOM型XSS漏洞(例如onload事件和href 中的javascript:xxx等, 请参考下文"预防DOM型XSS攻击"部分)。
在很多内部、管理系统中,采用纯前端渲染是非常合适的。但对于性能要求高,或有SEO需求的页面,我们仍然要面对拼接HTML的问题。

转义HTML

如果拼接HTML是必要的,就需要采用合适的转义库,对HTML模板各处插入点进行充分的转义。
常用的模板引擎,如doT.js、ejs、 FreeMarker 等,对于HTML转义通常只有一个规则,就是把&<>  "  ' / 7这几个字符转义掉,确实能起到一定的XSS防护作用,但并不完善:

XSS安全漏洞                          简单转义是否有防护作用
HTML标签文字内容有
HTML属性值有
CSS内联样式无
内联JavaScript无
内联JSON无
跳转链接无

所以要完善 XSS 防护措施,我们要使用更完善更细致的转义策略。

例如Java工程里,常用的转义库为org.owasp .encoder。以下代码引用自org.owasp.encoder的官方说明。
<!-- HTML 标签内文字内容-->
<div><%= Encode . forHtml ( UNTRUSTED) 8></div>
<!-- HTML标签属性值-->
<input value="<%= Encode.forHtml (UNTRUSTED) %>” />
<!-- CSS属性值-->
<div style="width:<%= Encode.forCssStr ing (UNTRUSTED)%>">
<!-- css URL -->
<div style="background:<%= Encode . forCssUrl (UNTRUSTED)%>">
<!-- JavaScript内联代码块-- >
<script>
var msg = "<%= Encode. forJavaScript (UNTRUSTED)%>"; 
alert (msg);
</script>
<!-- JavaScript 内联代码块内嵌JSON -->
<script>
var,
_INITIAL_ STATE
= JSON. parse('<%= Encoder . forJavaScript(data.to_ json)%>');
</script>
<!-- HTML标签内联监听器--
<button
onclick="alert('<%= Encode . forJavaScript (UNTRUSTED)%>' );">
click me
</button>

XSS攻击的总结

我们回到最开始提出的问题,相信同学们已经有了答案:

  1. XSS防范是后端RD的责任,后端RD应该在所有用户提交数据的接口,对敏感字符进行转义,才能进行下一步操作
  • 不正确。因为
  • 防范存储型和反射型XSS是后端RD的责任。而DOM型XSS攻击不发生在后端,是前端RD的责任
  • 转义应该在输出HTML时进行,而不是在提交用户输入时

2. 所有要插入到页面上的数据,都要通过一个敏感字符过滤函数的转义,过滤掉通用的敏感字符后,就可以插入到页面中。

  • 不正确。
  • 不同的上下文,如HTML属性、HTML 文字内容、HTML 注释、跳转链接、内联JavaScript字符串、内联CSS样式表等,所需要的转义规则不一致。
  • 业务RD需要选取合适的转义库,并针对不同的上下文调用不同的转义规则。

整体的XSS防范是非常复杂和繁琐的,我们不仅需要在全部需要转义的位置,对数据进行对应的转义。而且要防止多余和错误的转义,避免正常的用户输入出现乱码。
虽然很难通过技术手段完全避免XSS,但我们可以总结

以下原则减少漏洞的产生:

利用模板引擎: 

开启模板引擎自带的HTML转义功能。例如:

  • 在ejs中,尽量使用<%= data %>而不是<%- data %>;
  • 在doT.js中,尽量使用{{! data }而不是{{= data } ;
  • 在FreeMarker中,确保引擎版本高于2.3.24,并且选择正确的freemarker.core.outputFormat。

避色内联重件

尽量不要使用 onLoad=”onLoad(‘{{data}}’)“ 、onClick= "go('{{action}}')" 这种拼接内联事件的写法。在 JavaScript中通过 .addEventListener() 事件绑定会更加安全

避免拼接HTML

前端采用拼接HTML的方法比较危险,如果框架允许,使用createElement、setAttribute 之类的方法实现。或者采用比较成熟的渲染框架,如Vue/React等。

时刻保持警惕

在插入位置为DOM属性、链接等位置时,要打起精神,严加防范。
增加攻击难度,降低攻击后果
通过CSP、输入长度配置、接口安全措施等方法,增加攻击的难度,降低攻击的后果。

主动检测和发现

可使用XSS攻击字符串和自动扫描工具寻找潜在的XSS漏洞。

web安全之XSS攻击原理及防范 恶意攻击者在web页面中会插入一些恶意的script代码。当用户浏览该页面的时候,那么嵌入到web页面中script代码会执行,因此会达到恶意攻击用户的目的 阅读详情

相关推荐

常见前端安全问题概述

常见前端安全问题概述

bluemoon_0的博客 519

存储型XSS攻击的解决方法

为了避免存储型XSS攻击,建议采用以下方式进行防御 1.对从数据库或其它后端数据存储获取不可信赖的数据进行合理验证(如年龄只能是数字),对特殊字符(如`<、>、以及<script>、javascript等进行过滤)。 2.设置HttpOnly属性,避免攻击者利用跨站脚本漏洞进行Cookie劫持攻击。在java EE中,给Cookie添加HttpOnly代码: response.setHeader(“Set-Cookie”,“cookiename=value; Path=/;Domai

weixin_43901818的博客 1万+

BIOS更新后PIN不可用怎么办?从原理到实操的完整修复指南

在计算机维护中,BIOS更新是常见的固件升级操作,但其引发的登录异常却常让用户措手不及。Windows Hello PIN并非传统密码,它通过TPM芯片与设备启动环境(PCR状态)强绑定,一旦主板固件或安全启动配置改变,TPM便会拒绝释放密钥,导致“由于此设备上的更改,你的PIN不再可用”。理解这一原理后,恢复路径清晰可控:优先尝试密码登录,或通过WinRE替换utilman.exe创建临时管理员,必要时还需处理BitLocker恢复密钥。本文面向系统维护与数据安全场景,系统梳理PIN失效的恢复流程与避坑方

weixin_31364787的博客 377

存储型XSS攻击预防措施完整教程

存储型 XSS 攻击(Stored XSS Attack)是指攻击者将恶意代码存储到服务器端,然后通过用户访问被攻击的网站时触发恶意代码,从而进行攻击。

2301_76418831的博客 1738

Linux系统杀毒软件深度评测:8款主流工具对比(2025最新版)

本文针对Linux服务器/桌面环境,实测8款杀毒软件,涵盖开源免费、企业级防护、轻量级工具等类型,附保姆级安装教程和避坑指南,新手也能5分钟选对工具!

awei0916的专栏 1万+

别再只改config了!YOLO/RT-DETR多通道输入实战:数据集结构、多卡训练与参数优先级避坑指南

本文详细解析了YOLO/RT-DETR模型在多通道输入(如8通道多光谱图像)中的实战应用,涵盖数据集结构优化、数据加载器改造、模型参数调优及多卡训练配置。针对常见的多通道输入报错问题,提供了系统的解决方案和性能优化技巧,帮助开发者高效实现非标准数据格式的适配与训练。

weixin_30955617的博客 397

存储型XSS的攻防:不想做开发的黑客不是好黑客

福利:\[网络安全重磅福利:入门&进阶全套282G学习资源包免费分享!\]](本文只对存储型XSS进行分析。那么,什么是存储型XSS呢?它是通过对网页注入可执行代码且成功地被浏览器执行,达到攻击的目的,一般是注入一段javascript脚本。复制通过这段js代码,弹个框来证明存在xss漏洞。那么,可能新手就会问了,弹个框有什么用呢?其实,弹框只是为了证明存在此漏洞。而此漏洞的利用方式由很多种。比如,你可以使用xss平台:复制。

qq_44005305的博客 404

YOLO26涨点改进 | 独家创新,特殊场景检测篇 | TGRS 2025 | 引入FAENet特征自适应增强网络,专注于恶劣天气条件下的目标检测(低光场景、雾天场景、雨雪场景、复杂环境等)即插即用

🔥本文提出了一种名为FAENet的特征自适应增强网络,可有效提升YOLO26在恶劣天气条件下的目标检测性能。FAENet通过拉普拉斯金字塔分解思想,将输入特征分为低频和高频两部分进行针对性增强:低频分支强化全局轮廓,高频分支增强边缘纹理细节。该模块设计轻量、可端到端训练,在不改变原始图像分布的前提下,显著缓解雾霾、低照度等复杂环境造成的特征退化问题。实验表明,该方法在多个恶劣天气数据集上超越了当前最优检测器,同时保持了轻量级和高速度特性。

Ai缝合怪、助力小伙伴高效发论文 334

前端安全系列(一):如何防止XSS攻击?

XSS 防范是后端 RD(研发人员)的责任,后端 RD 应该在所有用户提交数据的接口,对敏感字符进行转义,才能进行下一步操作。所有要插入到页面上的数据,都要通过一个敏感字符过滤函数的转义,过滤掉通用的敏感字符后,就可以插入到页面中。如果你还不能确定答案,那么可以带着这些问题向下看,我们将逐步拆解问题。在 HTML 中内嵌的文本中,恶意内容以 script 标签形成注入。在内联的 JavaScript 中,拼接的数据突破了原本的限制(字符串,变量,方法名等)。

Z4400840的博客 2103

QT6实现USB摄像头接入显示与抓拍功能实现

QT实现USB摄像头接入显示 一、UVC协议简介 UVC全称是USB Video Class(USB视频类),是一种标准化的USB视频设备通信协议,它定义了摄像头与主机之间的数据传输协议和格式。 UVC协议的出现,解决了摄像头厂商之间互不兼容,以及摄像头应用开发与平台之间的散乱问题。 UVC标准是由USB-IF主导制定的,目前最新的版本是UVC 1.5,UVC的缺省设置类容易实现,不需要额外的驱动程序。

热土程序园,利他愉己~ 3417

高通Camx功能feature分析之一:remosaic功能导通

本文详细介绍了S5K3P9S传感器前置场景中SW Remosaic功能的实现流程。首先需在sensorxml中确认支持SW Remosaic类型,并集成remosaic相关库文件(libremosaic_wrapper.so等)。核心实现包括:初始化阶段调用InitFrontSamsungRemosaic();执行线程DeferFrontInitThread()读取校准数据;通过DoSamsungRemosaic()执行remosaic算法处理;最后在析构函数中调用DeinitFrontSamsungRem

1700

转:前端安全之XSS攻击

前端安全 原文链接:https://www.freebuf.com/articles/web/185654.html 随着互联网的高速发展,信息安全问题已经成为企业最为关注的焦点之一,而前端又是引发企业安全问题的高危据点。在移动互联网时代,前端人员除了传统的 XSS、CSRF 等安全问题之外,又时常遭遇网络劫持、非法调用 Hybrid API 等新型安全问题。当然,浏览器自身也在不断在进化和...

weixin_30586257的博客 349

域适应分类:MCD论文笔记——Maximum Classifier Discrepancy for Unsupervised Domain Adaptation

域适应分类:MCD论文笔记——Maximum Classifier Discrepancy for Unsupervised Domain Adaptation

qq_50001789的博客 1007

如何防止XSS攻击?

  随着互联网的高速发展,信息安全问题已经成为企业最为关注的焦点之一,而前端又是引发企业安全问题的高危据点。在移动互联网时代,前端人员除了传统的 XSS、CSRF 等安全问题之外,又时常遭遇网络劫持、非法调用 Hybrid API 等新型安全问题。当然,浏览器自身也在不断在进化和发展,不断引入 CSP、Same-Site Cookies 等新技术来增强安全性,但是仍存在很多潜在的威胁,这需要前端技...

许文杰的博客 4563

YOLOv11改进 - C3k2融合 | C3k2融合融合WDBB宽度多样分支模块(Width Diverse Branch Block)通过多尺度分支增强特征表征能力

本文着眼于灰度图像目标检测所面临的挑战,提出了增强型目标检测网络 YOLO - MIF,该网络整合了多种多信息融合策略以对 YOLOv8 网络进行改进。文章开篇介绍了一种可创建伪多通道灰度图像的技术,此技术能增加网络的通道信息,同时缓解潜在的图像噪声与虚焦模糊问题。随后运用网络结构重新参数化技术,在不增加推断时间的情况下提升网络的检测性能。此外,引入了一种新颖的解耦式检测头,增强了模型处理灰度图像时的表现能力。

魔改工程师的博客 770

数学建模模型总结

这是本人在两年内准备参加数学建模竞赛搜集到的模型资料,已经经过了本人的筛选和整理,希望能够对准备参加数学建模竞赛的学弟学妹们提供一些帮助!

前端安全系列(一):如何防止XSS攻击?零基础入门到精通,看这篇就够了!赶紧收藏!

Cross-Site Scripting(跨站脚本攻击)简称XSS,是一种代码注入攻击。攻击者通过在目标网站上注入恶意脚本,使之在用户的浏览器上运行。利用这些恶意脚本,攻击者可获取用户的敏感信息如Cookie、SessionID 等,进而危害数据安全。XSS 的本质是:恶意代码未经过滤,与网站正常的代码混在一起;浏览器无法分辨哪些脚本是可信的,导致恶意脚本被执行。而由于直接在用户的终端执行,恶意代码能够直接获取用户的信息,或者利用这些信息冒充用户向网站发起攻击者定义的请求。

baimao__Ch的博客 1478

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

前端安全系列:如何防止XSS攻击?

XSS 防范是后端 RD(研发人员)的责任,后端 RD 应该在所有用户提交数据的接口,对敏感字符进行转义,才能进行下一步操作。所有要插入到页面上的数据,都要通过一个敏感字符过滤函数的转义,过滤掉通用的敏感字符后,就可以插入到页面中。如果你还不能确定答案,那么可以带着这些问题向下看,我们将逐步拆解问题。在 HTML 中内嵌的文本中,恶意内容以 script 标签形成注入。在内联的 JavaScript 中,拼接的数据突破了原本的限制(字符串,变量,方法名等)。

weixin_42340783的博客 427

IMSL CNL 7.0.0 (x86-64)Crack

IMSL CNL 7.0.0 (x86-64)Crack intel的算法库破解文件,这是C++版本的破解文件

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

前端安全-面试题(2024)

前端常见的安全问题主要包括以下几种:跨站脚本攻击(XSS):攻击者通过在目标网站注入恶意脚本,当用户访问网站时,恶意脚本会被执行,从而窃取用户信息或进行其他恶意操作。跨站请求伪造(CSRF):攻击者诱导用户访问恶意网站或链接,利用用户在已登录状态下对其他网站的信任,点击劫持(ClickJacking):攻击者通过隐藏或覆盖页面上的元素,诱导用户点击看似正常的按钮或链接,实际上执行了攻击者预设的操作。

ZL_1618的博客 1343

前端XSS相关整理

前端安全方面,主要需要关注 XSS(跨站脚本攻击 Cross-site scripting) 和 CSRF(跨站请求伪造 Cross-site request forgery) 当然了,也不是说要忽略其他安全问题:后端范畴、DNS劫持、HTTP劫持、加密解密、钓鱼等 CSRF主要是借用已登录用户之手发起“正常”的请求,防范措施主要就是对需要设置为Post的请求,判断Referer以及token的一...

ahilll的博客 251
上一篇: 前端安全 — XSS攻击
下一篇: js中字符串常用方法总结
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值