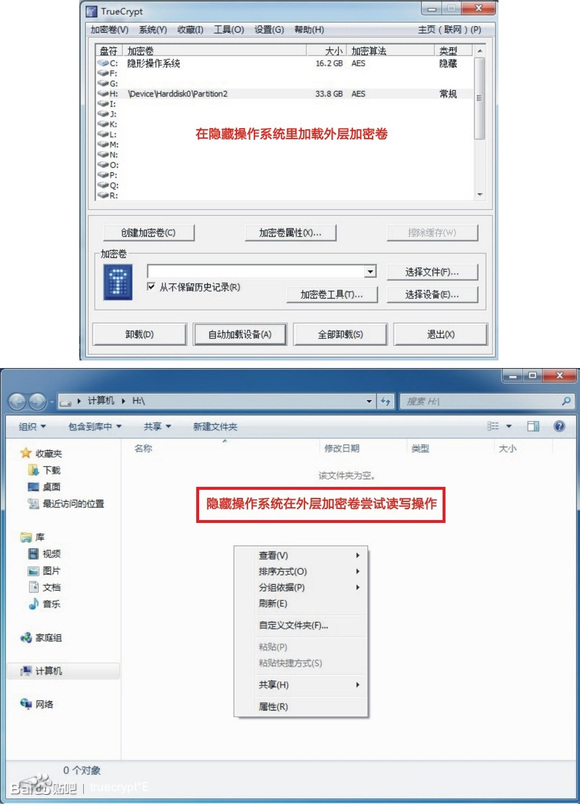
TrueCrypt高阶教程-创建隐形操作系统

TrueCrypt隐藏分区机制详解:为什么你的‘密码’和‘主密钥’解密结果会不同? 本文深入解析TrueCrypt隐藏分区机制的双密码体系设计,揭示其如何通过MasterKey实现数据的安全分层存储。当用户输入不同密码时,系统会解密不同的文件头和数据区,确保敏感数据的‘合理否认’保护。文章详细介绍了加密卷结构、密码学原理及工程实现细节,为安全存储提供专业指导。 阅读详情
 
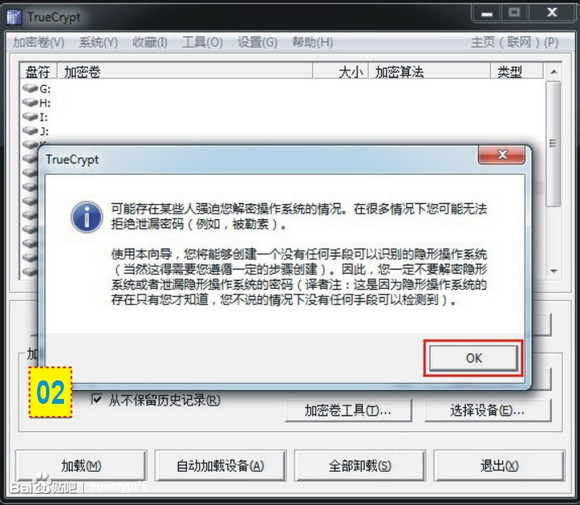
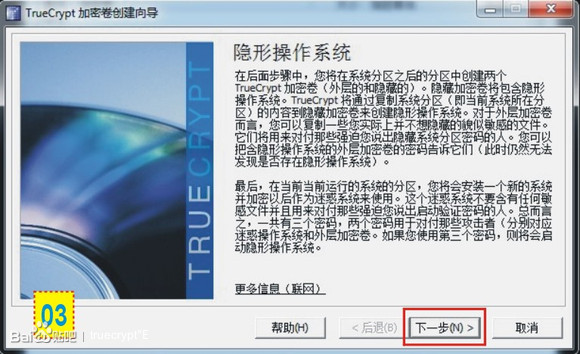
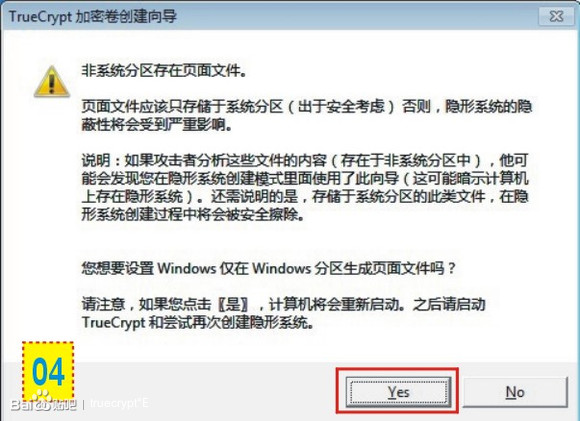
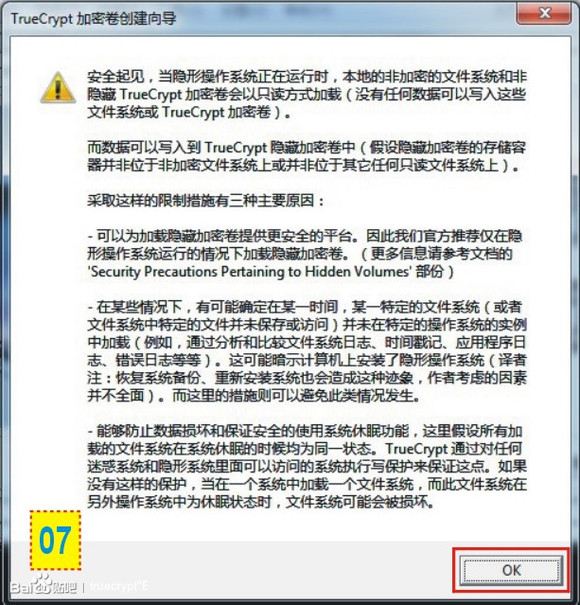
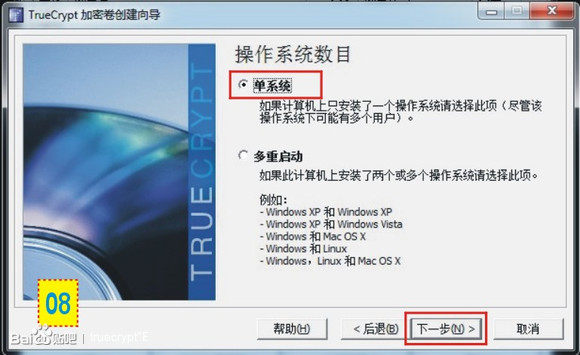
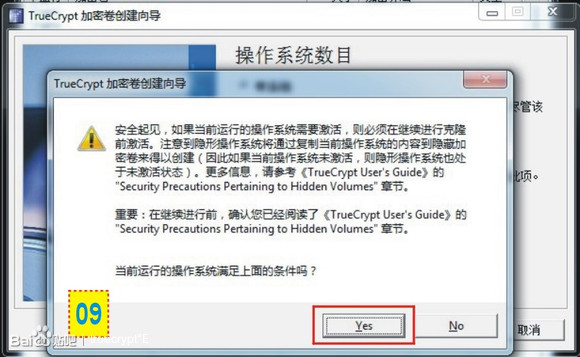
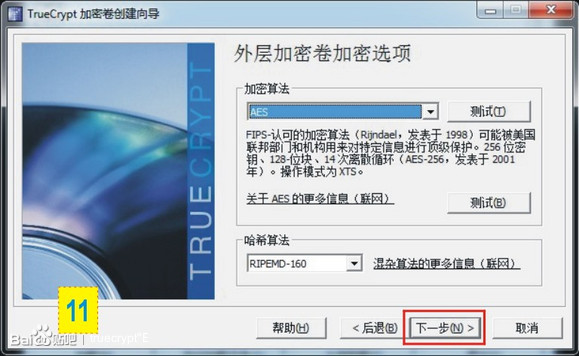
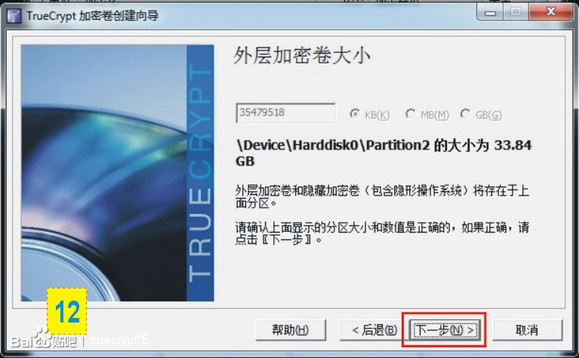
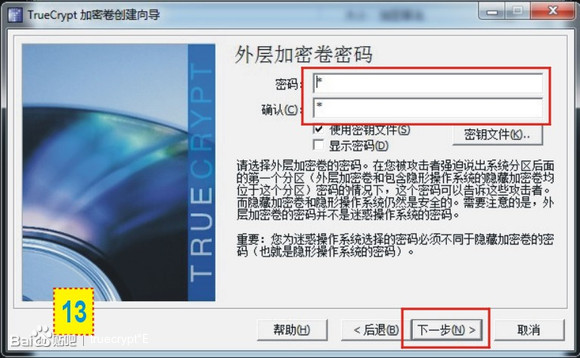
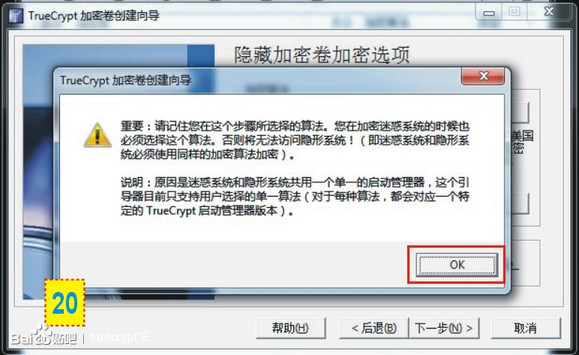
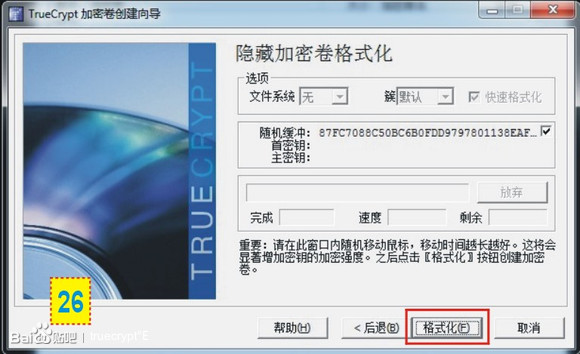
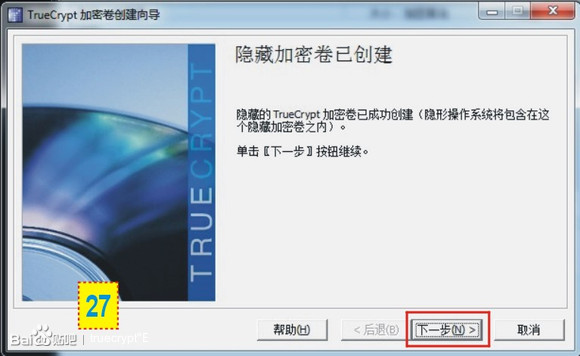
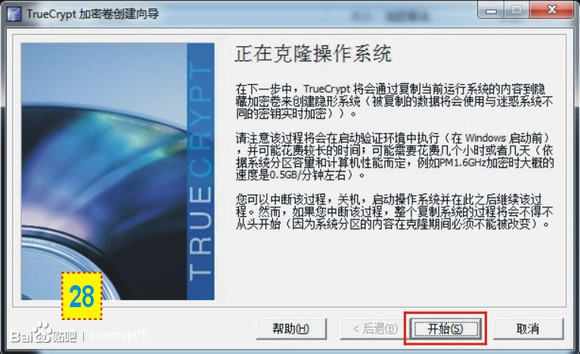
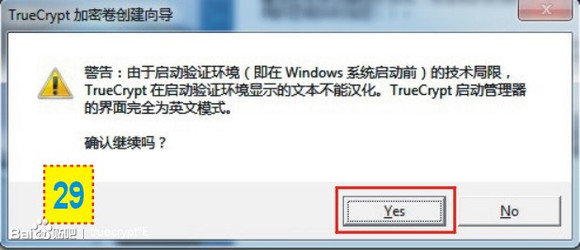
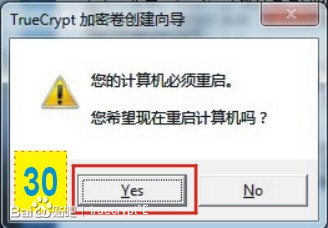
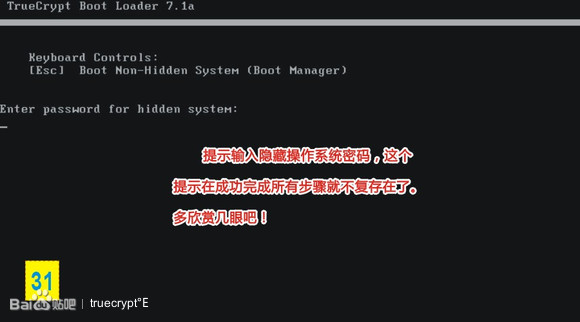
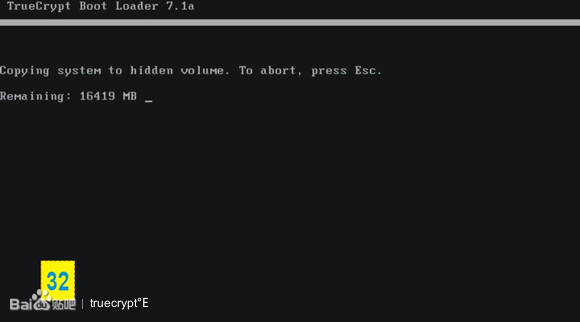
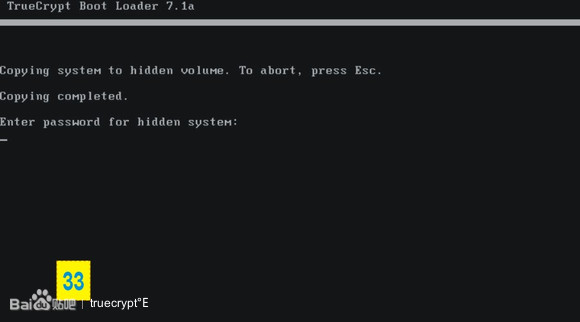
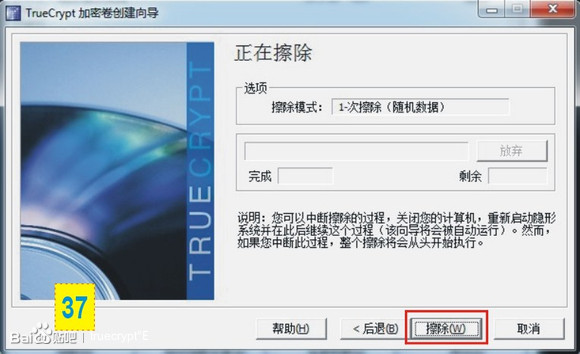
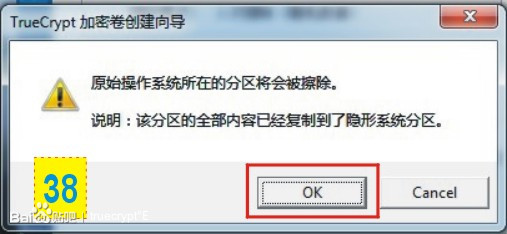
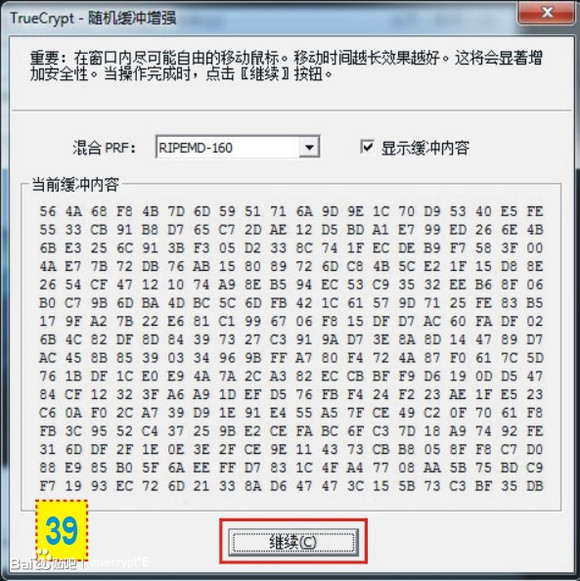
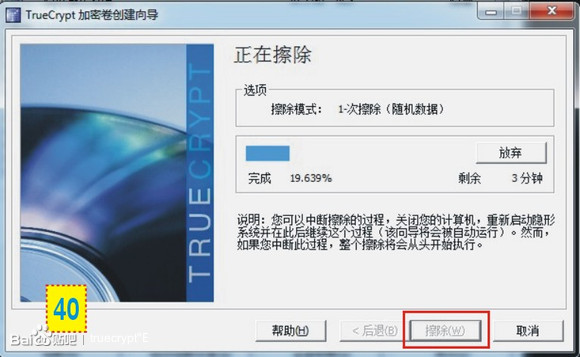
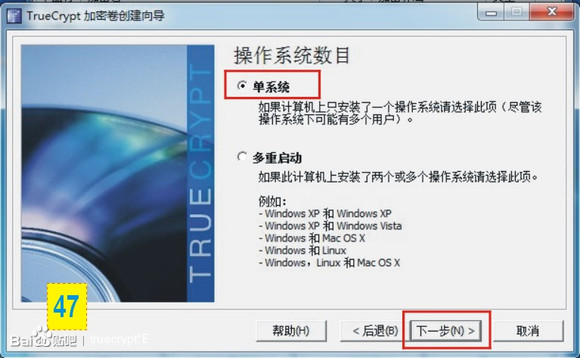
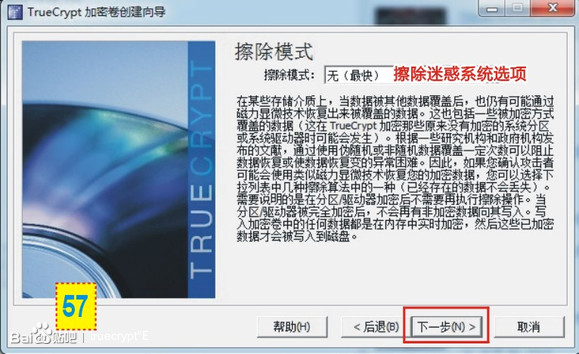
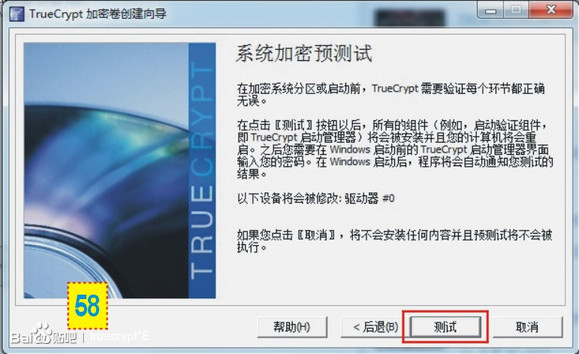
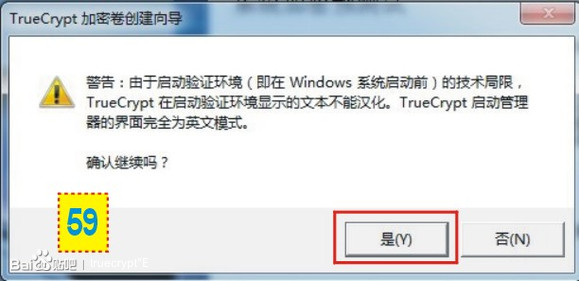
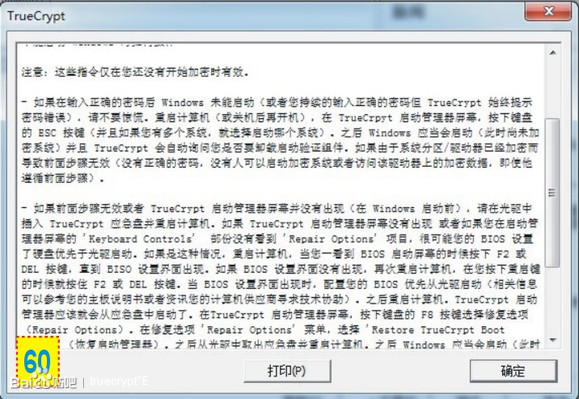
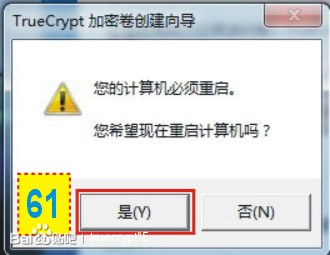
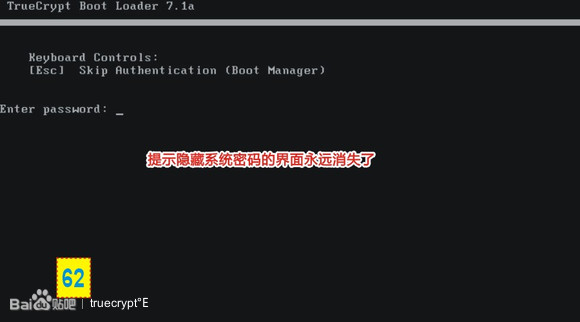
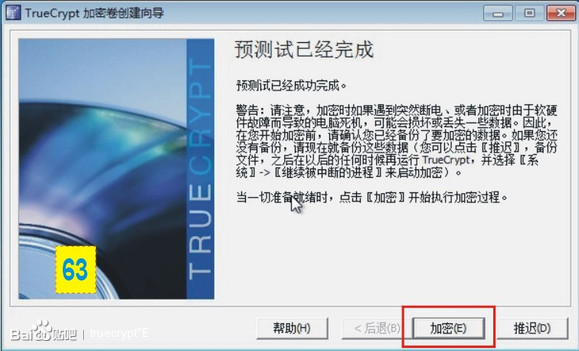
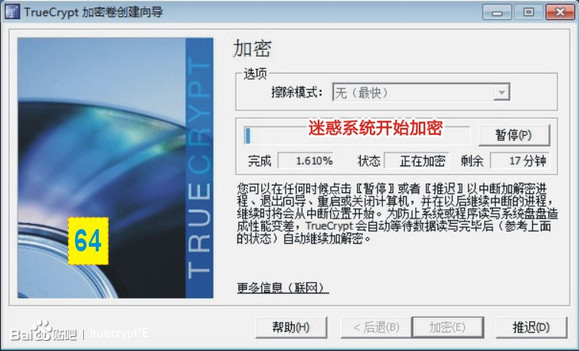
  制作隐形操作系统的步骤太多所以对截图采用数字标号;
  某些操作对主线任务起一个监视作用或者这些操作是对TrueCrypt程序的辅助操作,在这些步骤的数字后加了字母。 

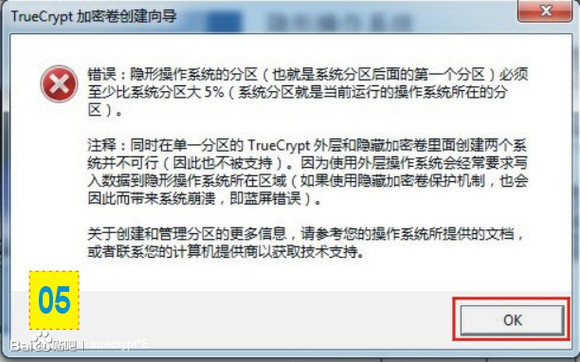
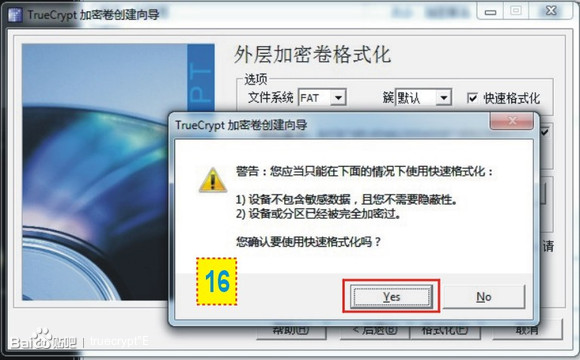
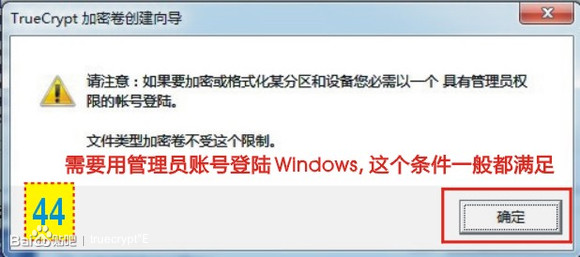
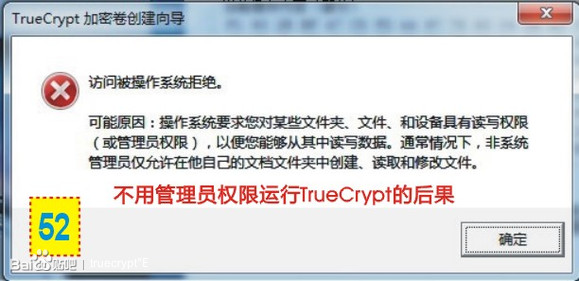
温馨提示:制作隐形操作系统时务必:1)登陆Windows管理员账号;2)用管理员权限运行TrueCrypt!3)隐藏操作系统分区必须比原始操作系统分区大5%(不然就要提示步骤5中的错误);4)请注意这些重要步骤(及下文中所有标红的文字):第16、21、45、48、49步骤!

  开始上图:
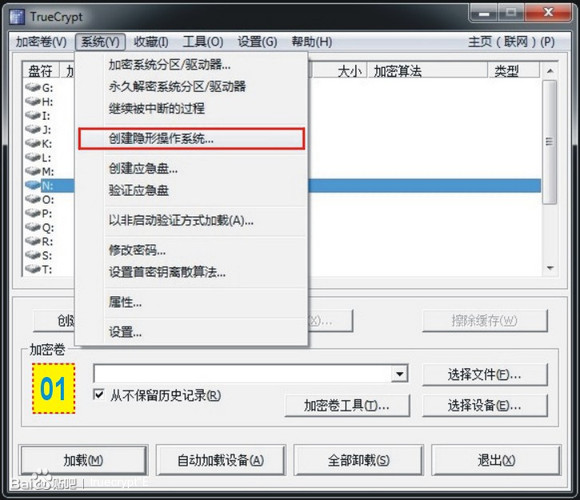


对硬盘重新分配空间后继续:
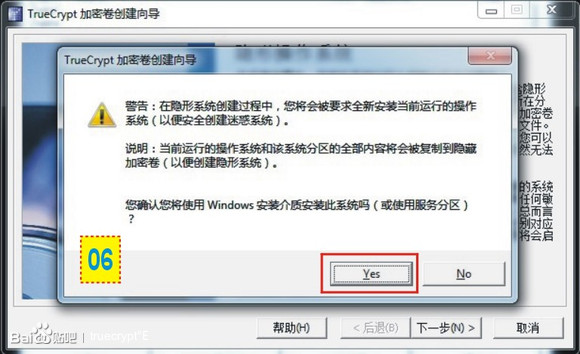


如果系统没有激活,对整个隐形系统的制作没有什么影响(虚拟机测试结果)!
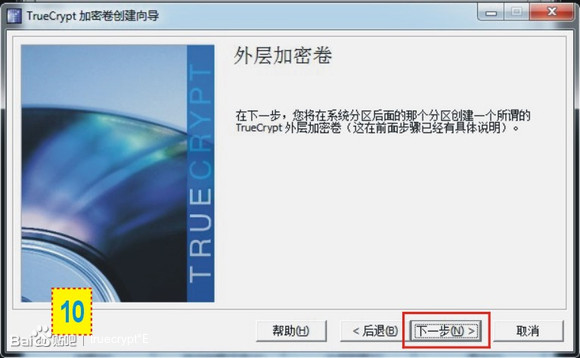


外层加密卷支持密钥文件!
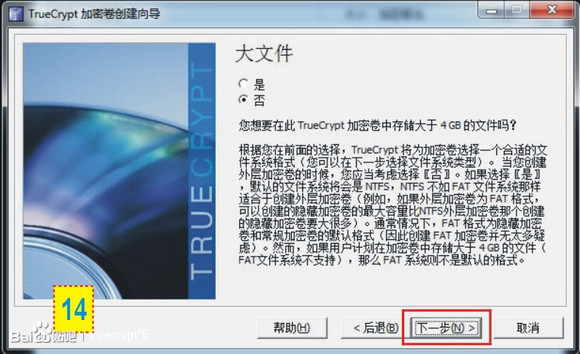


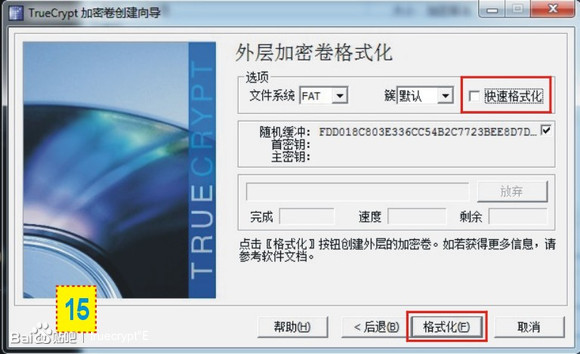
哦!NO!强烈建议:任何情况下都不要用快速格式化!
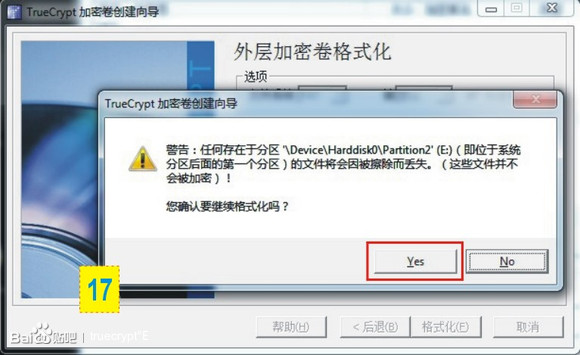


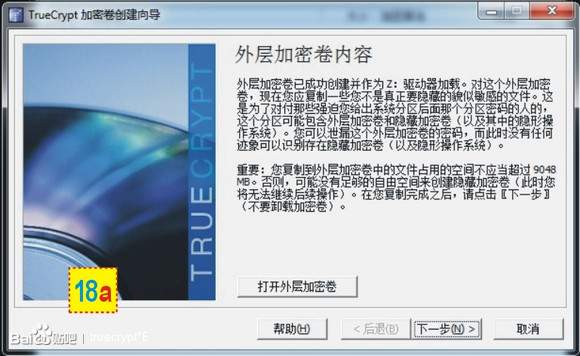
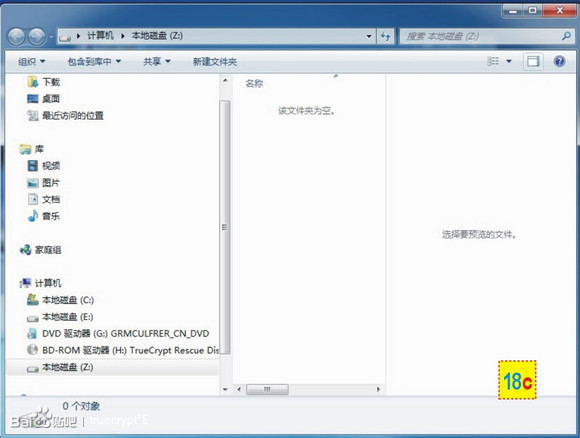
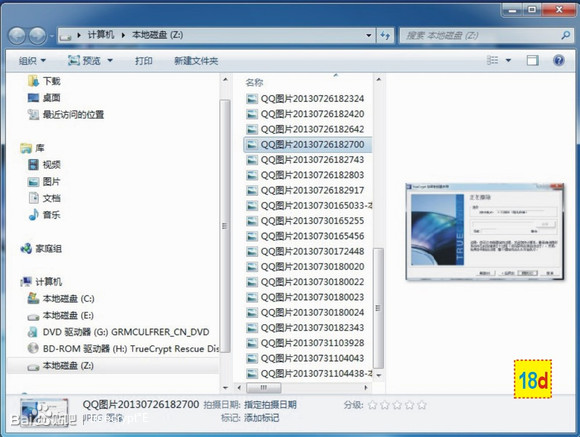
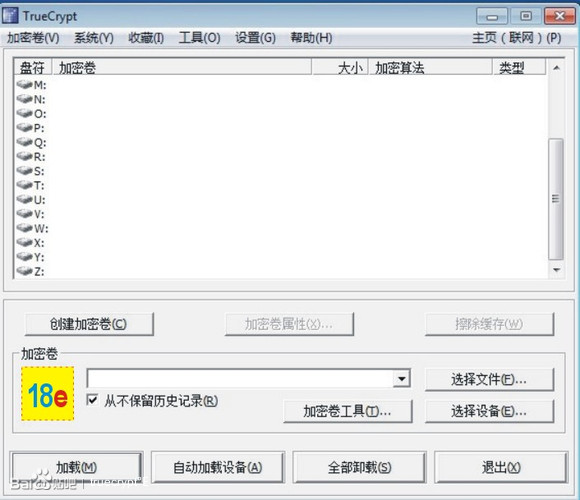
第18步骤的分步骤b-d:打开了外层加密卷并往里面拷贝了一些迷惑文件;分步骤e是点击18a中“下一步”后外层加密卷被自动卸载的截图!
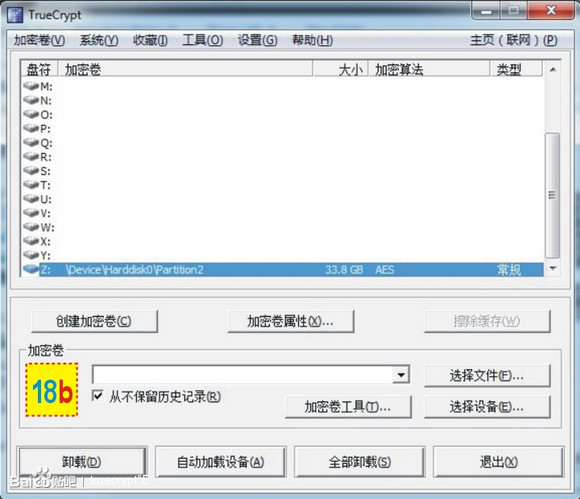


从第19步骤开始做隐藏加密卷:


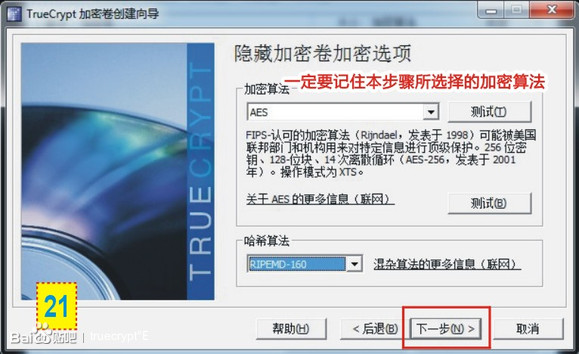
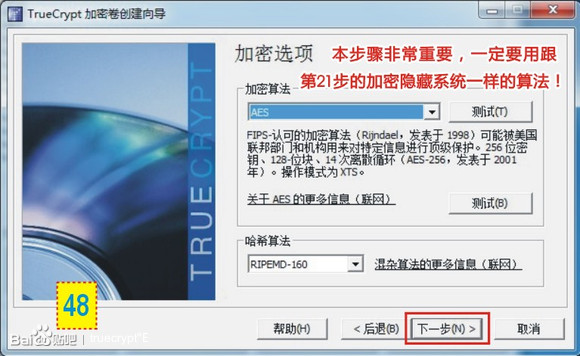
第21步骤是重要步骤:一定要记住本步骤所选择的加密算法!这个算法在第48步骤会用到!
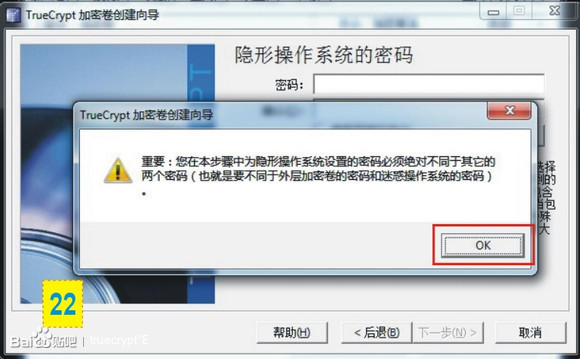


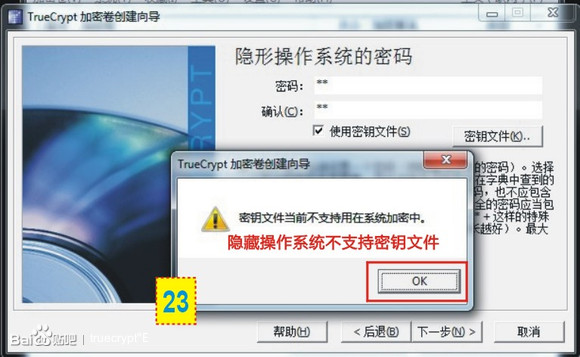
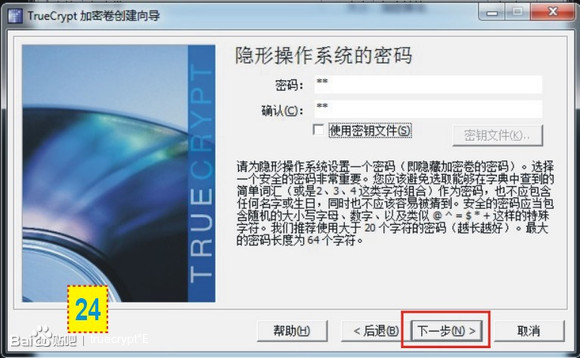
第24步骤的密码要跟第13步骤的密码完全不同!
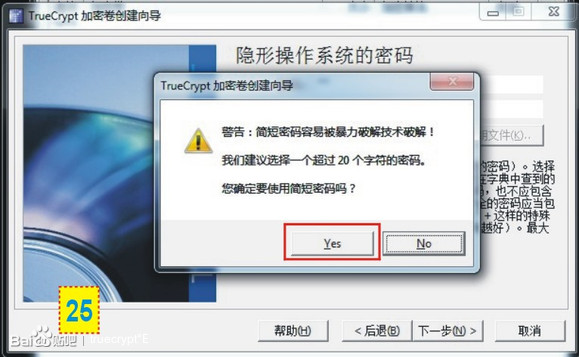


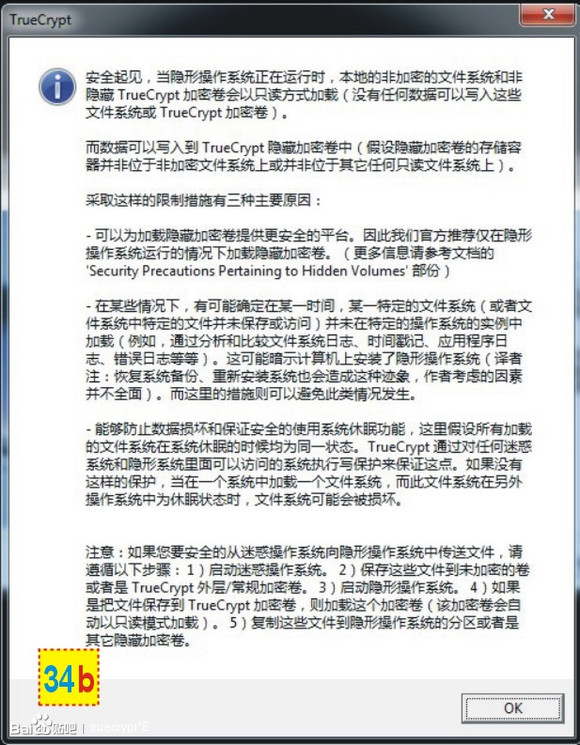
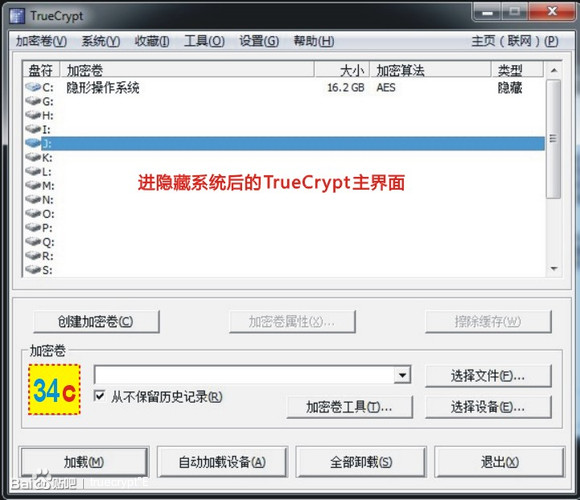
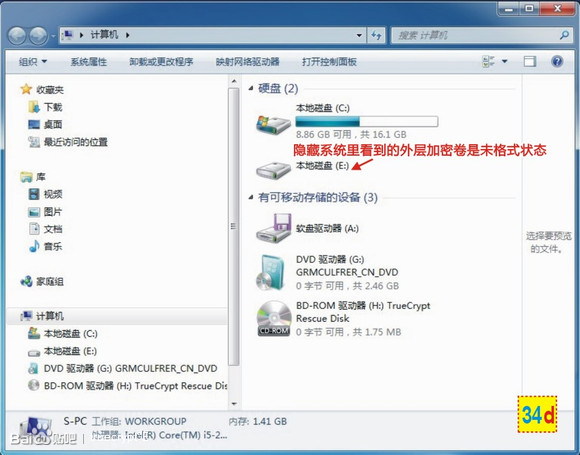
第34步骤的分步骤a-d:隐形系统启动后的截图。
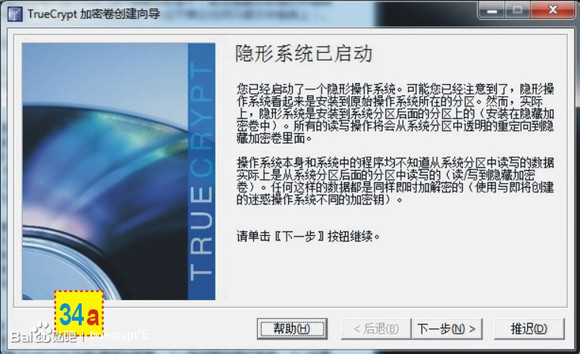


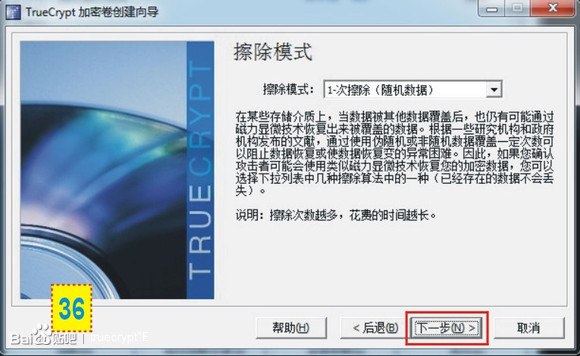
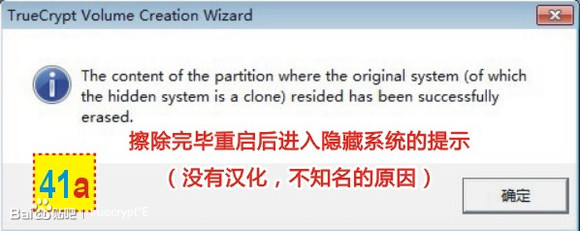
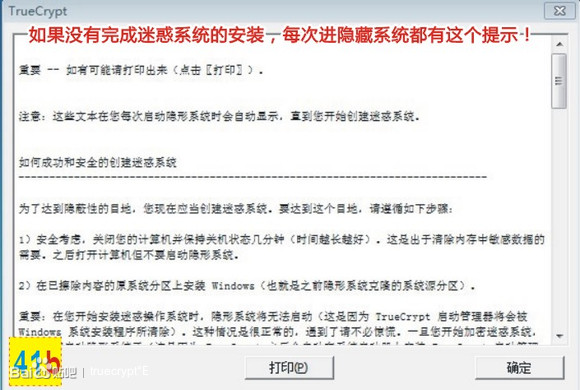
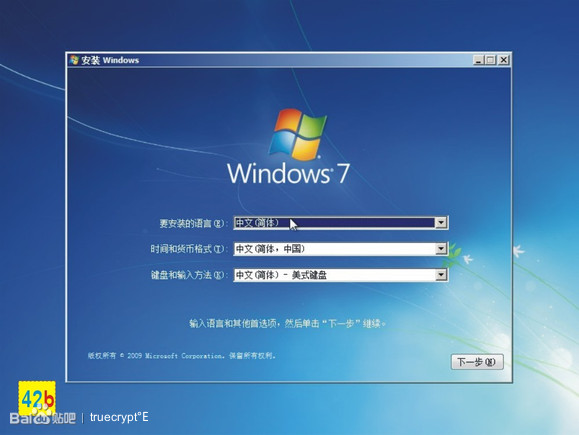
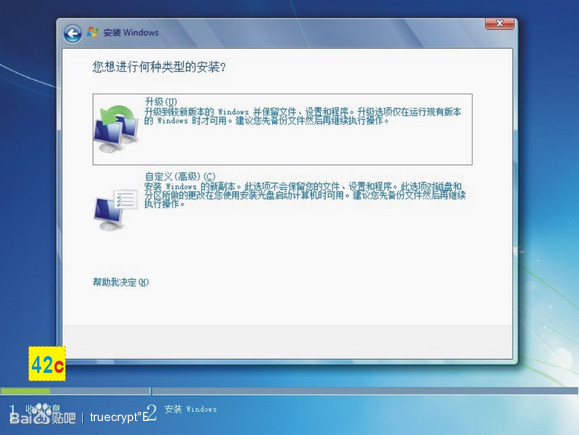
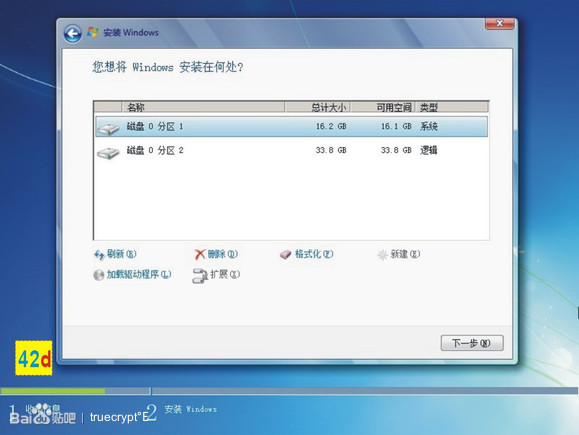
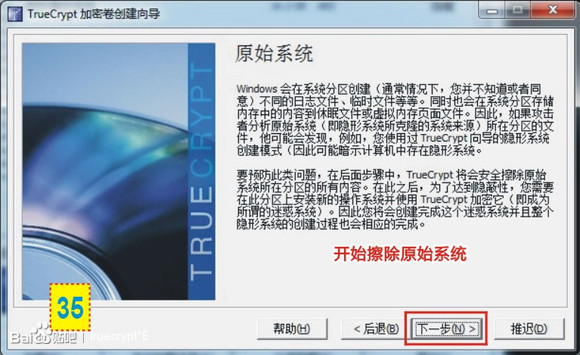
在接下来的步骤中先擦除一次原始系统,然后再安装迷惑系统到原始系统所在分区--就是隐形操作系统分区接挨着的上一个分区!


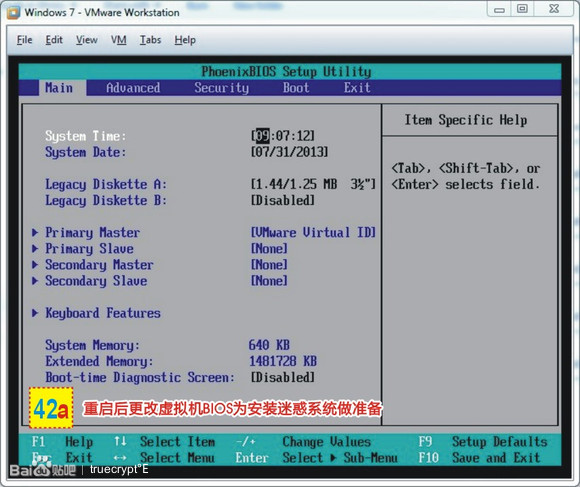
步骤42的分步骤a-e:安装迷惑系统到原始系统所在分区!


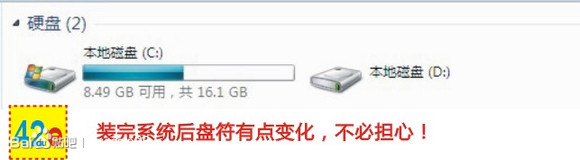
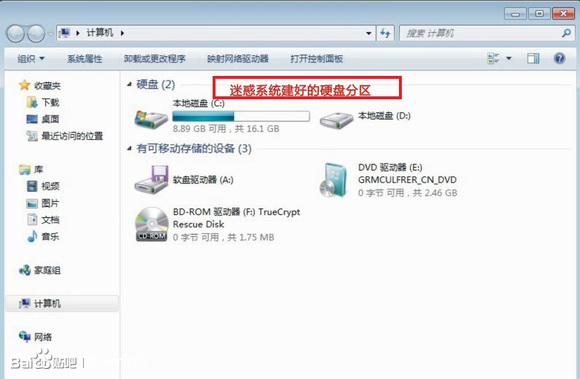
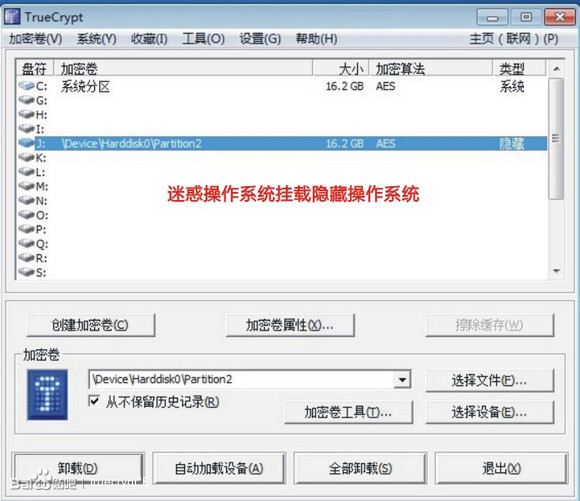
第43步骤是迷惑操作系统安装后的界面:
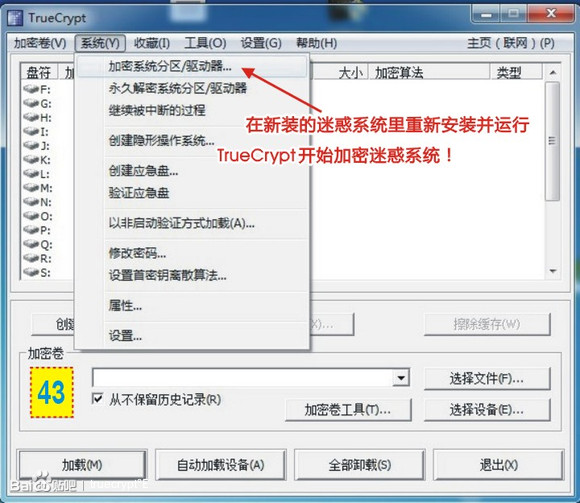


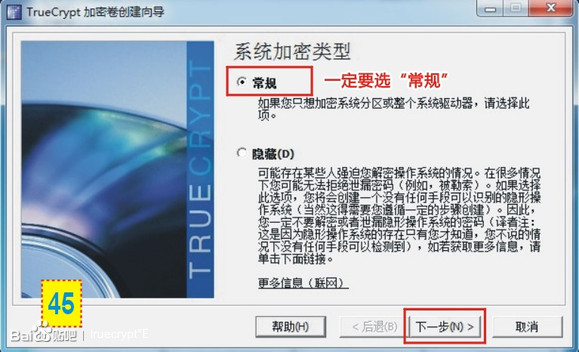
第45步骤是重要步骤:一定要选常规!

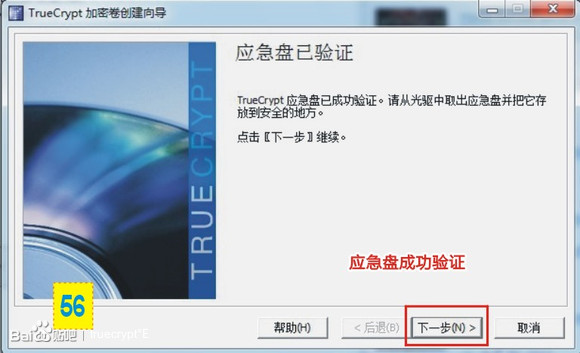
第46步往后,有很多操作跟以前操作的相像。
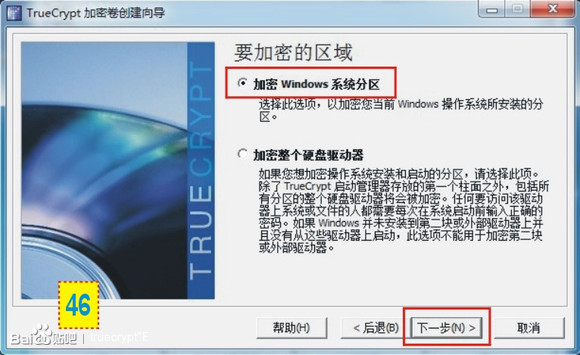


第48步骤是重要步骤:一定要用跟21步相同的算法!
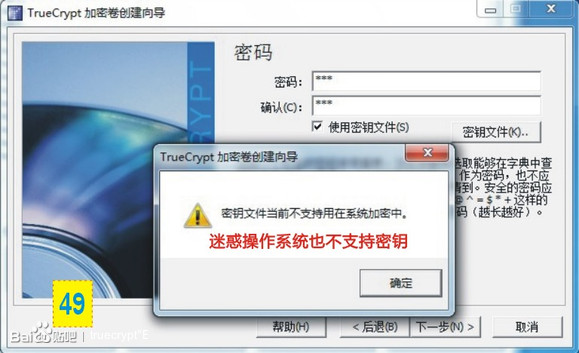


第49步骤是重要步骤:本步骤所设置密码必须完全不同于第24和第13所设置的两个密码!
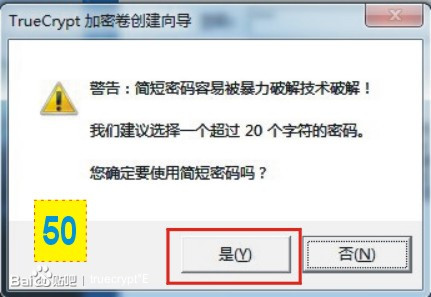


重新用管理员权限启动TrueCrypt后继续操作:
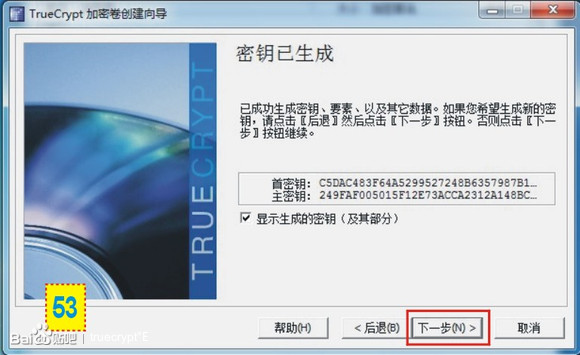


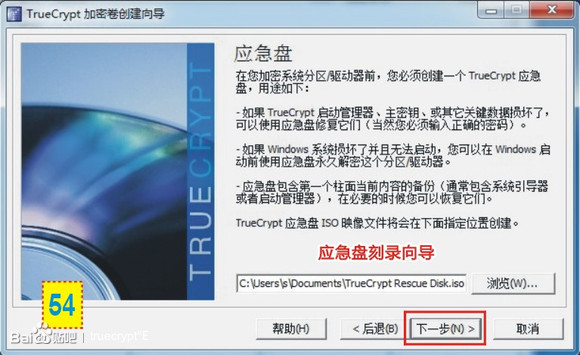
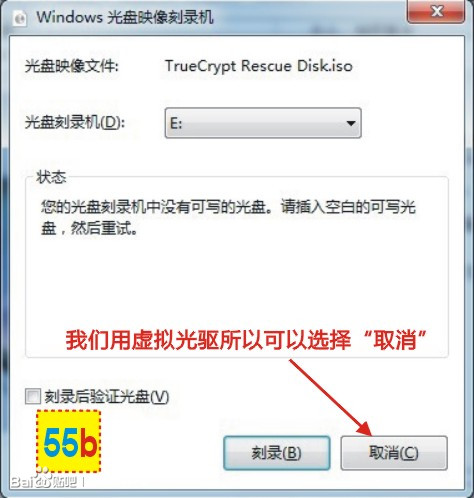
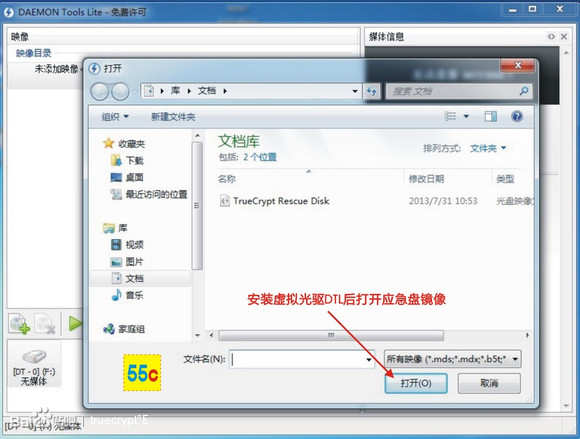
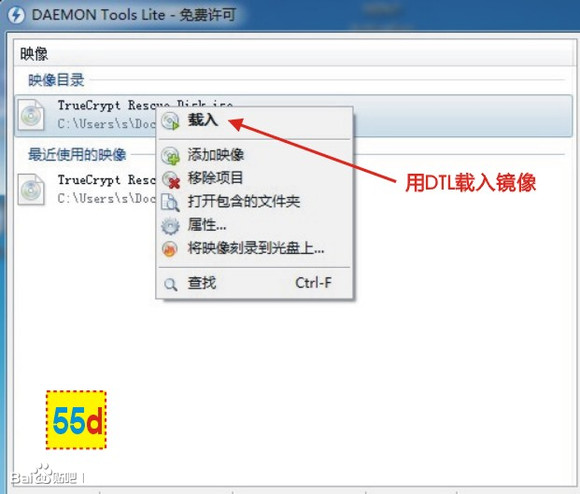
第55步的分步骤a-d:用虚拟光驱加载应急盘。
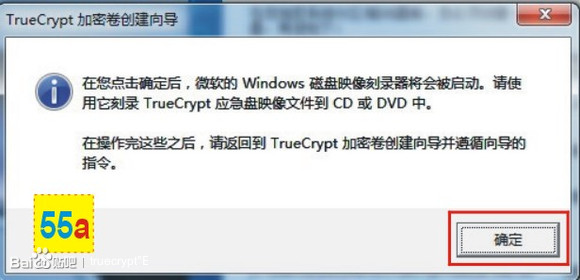


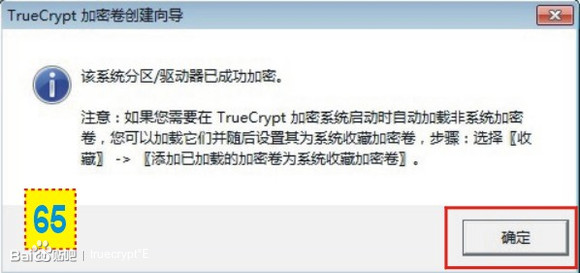
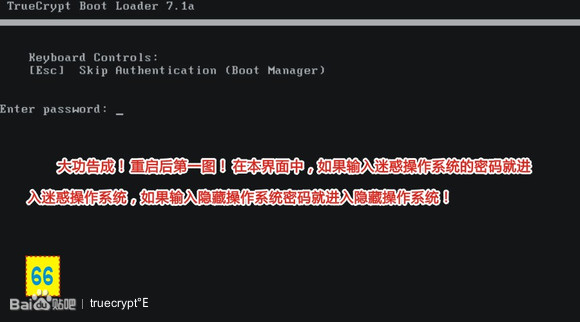
结束第66步,万事大吉!大功告成!

下面是一些测试性的截图,仅供读者参考:
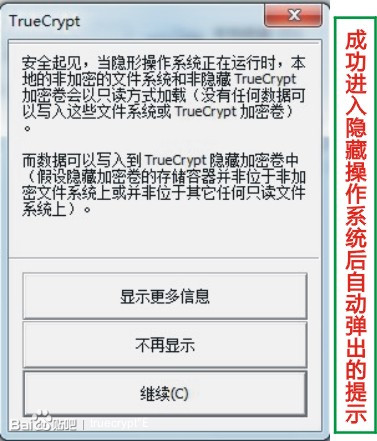


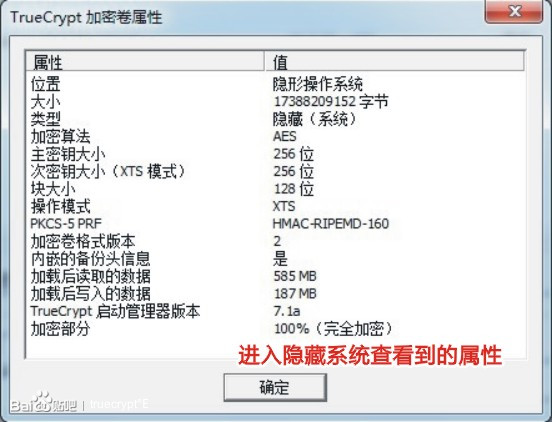
下面的两个截图可以看出:隐形操作系统和迷惑操作系统大小也完全一样:
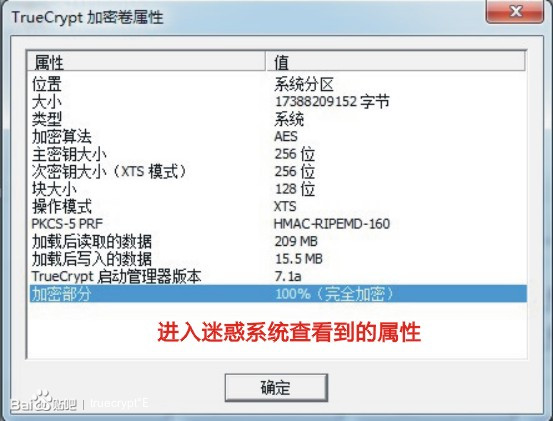


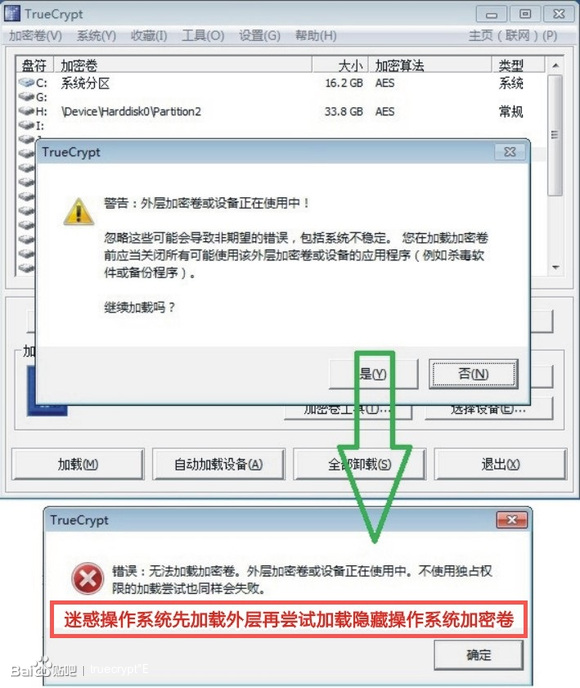
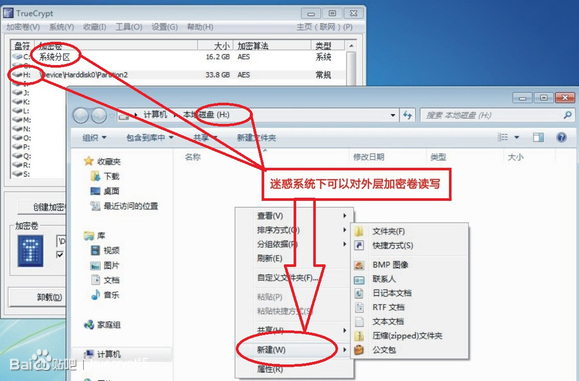
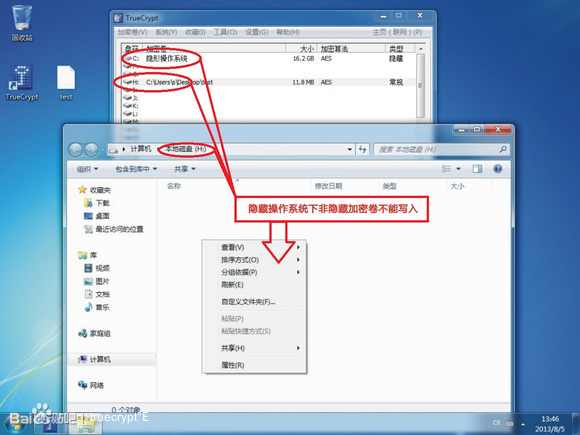
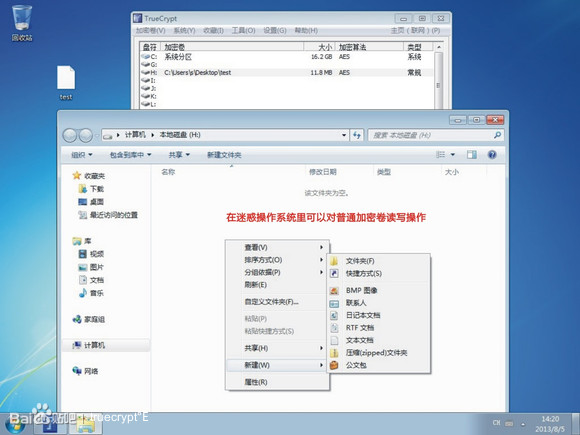
下面的截图是进不同操作系统对盘操作时有不同的情况:


                  The End!

      致谢:感谢热心网友“五星”对本文截图后期处理所做的贡献!


VeraCrypt文件加密实战:从原理到隐藏卷创建,打造个人数字保险箱 数据加密是信息安全领域的核心基础技术,其原理是通过特定算法将明文信息转换为无法直接识别的密文,确保数据在存储和传输过程中的机密性。在技术实现上,现代加密通常结合对称加密算法(如AES)与密钥派生函数(如PBKDF2),在保障安全性的同时兼顾性能。这类技术的核心价值在于为个人与企业提供可靠的隐私保护方案,有效防止敏感数据泄露。其典型应用场景包括保护个人财务文档、商业机密文件以及移动存储设备中的隐私数据。本文以开源工具VeraCrypt为例,深入解析其**容器文件加密**机制与**隐藏卷**功能,通过实战演示如 阅读详情

相关推荐

加密技术全解析:从AES到端到端加密,实战应用与避坑指南

加密技术是保障数据机密性、完整性和可用性的核心手段,其基本原理是通过数学算法将明文转换为密文。对称加密(如AES)使用同一密钥进行加解密,效率高,广泛应用于文件加密和磁盘加密;非对称加密(如RSA、ECC)使用公钥和私钥对,解决了密钥分发难题,是数字签名和SSL/TLS的基础。在实际工程中,混合加密系统结合了两者优势,而端到端加密和全磁盘加密则满足了不同场景下的安全需求。随着“偏执狂文件与文本加密”等概念的兴起,用户对数据隐私的保护意识日益增强,理解加密原理并正确实施,对于防范数据泄露和应对量子计算等未来挑

weixin_34174422的博客 514

VeraCrypt文档-隐藏的操作系统

​可能会有人强迫解密操作系统。在许多情况下,你不能拒绝这样做(例如,由于勒索)。VeraCrypt允许创建一个隐藏的操作系统,其存在应该无法证明(前提是遵循某些准则)。因此,将不必解密或透露隐藏操作系统的密码。有关更多信息,请参阅“合理拒绝”一章中的“隐藏的操作系统”一节。

aggs1990的专栏 691

2026年八款实测文件加密工具拆解:从BitLocker到VeraCrypt

文件加密是保护数据安全的核心手段,但其实现层次与工具选择常让人困惑。从静态存储、传输过程到访问控制,不同场景对应不同的加密原理与技术方案。AES-256等公开算法与密钥派生参数共同决定了破解成本,而云同步需求催生了如Cryptomator这类逐文件加密的专用工具。在本地防护、网盘同步、临时分享等典型应用场景中,VeraCrypt、BitLocker、7-Zip等工具各有适用边界与避坑要点。本文基于实际写入读取测试,横向拆解八款加密软件的技术原理、实测体验与易错环节,并给出密码习惯、恢复备份等关键实践建议,帮

weixin_30843605的博客 286

开源磁盘加密软件VeraCrypt教程

转载请注明文章出处:https://tlanyan.me/veracrypt-... VeraCrypt介绍 VeraCrypt是一款开源的磁盘加密软件,前身是大名鼎鼎的TrueCrypt。2014年5月微软停止Windows XP的支持,TrueCrypt的作者认为Win7及后续版本内置的BitLocker足够好用,TrueCrypt...

weixin_33849215的博客 3663

全磁盘加密与文件级加密:原理、实战与混合部署指南

数据加密是信息安全领域的基石技术,其核心原理是通过密码学算法将明文信息转换为无法直接读取的密文,从而确保数据的机密性与完整性。从技术实现上,主要分为全磁盘加密和文件级加密两大路径。全磁盘加密在存储设备的扇区级别进行透明加解密,为整个物理介质提供整体防护,能有效抵御设备丢失或被盗导致的物理接触攻击。文件级加密则在文件系统层面运行,允许用户对特定文件或目录进行精准保护,适用于防御系统入侵后的逻辑访问或安全共享场景。这两种技术共同构成了纵深防御的数据安全体系,在现代操作系统如Windows、macOS和Linux

weixin_34221036的博客 325

TrueCrypt 7.1.1.0加密工具深度解析与迁移指南

你可能会问:为什么不按“文件”加密?或者干脆整块大区域一起处理?答案是:精度与兼容性的平衡。TrueCrypt 选择以512字节扇区为最小加密单位,并非偶然。这是传统硬盘的标准扇区大小,也是MBR分区表、BIOS引导等老式系统的基石。哪怕今天SSD普遍采用4KB页对齐,512B仍是向下兼容的关键。更重要的是,细粒度加密带来了更强的安全性。如果整块加密,相同内容会产生重复密文,给攻击者留下统计分析的空间。而 TrueCrypt 引入了。

weixin_36431145的博客 1074

VeraCrypt便携版USB加密:打造随身安全存储设备

你是否曾担心过U盘丢失后敏感数据泄露?商务人士的合同方案、设计师的创意作品、学生的个人隐私文件——这些重要数据一旦落入他人之手,可能造成无法估量的损失。本文将带你使用VeraCrypt打造一个即插即用的加密U盘,无需安装软件即可在任何电脑上安全访问数据,彻底解决移动存储的安全痛点。读完本文,你将掌握:USB加密卷创建全流程、跨平台使用技巧、数据恢复方案,以及隐藏卷高级防护策略。 ## 为什么选择...

gitblog_00767的博客 1736

TrueCrypt使用教程

通过这个软件你可以在你电脑的一个地方(比如E 盘)创建一个指定大小的 “文件保险柜” (请容许我这样称呼)。在你打开E 盘时这个文件保险柜叧是显示成一个普通的文件的样子(比如图中一个 5G 的seven.rmvb 的电影文件,当然啦,你可以给他取任何名字呾扩展名),但是你无法直接打开他,因为这叧是他外表的隐饰(如图二)。你可以把它看成是一个5G 大小(大小也可以自己设定)的文件保险柜。需要通过这个TrueCrypt 软件来打开它。加密软件可以将这个文件保险柜加载到我的电脑中变成一个盘符,比如J 盘。之后你可以通过访问其他盘(C 盘、D 盘等)一样访问它及往它里面放入文件。一旦在这个软件中关闭这个文件保险柜(也者设定一定时间不访问它会自动关闭),就不能访问这个文件保险柜的文件了。你可以把这个TrueCrypt 加密软件看成是它生成的加密保险柜的大门。叧有通过这个软件,并知道密码,才可以查看保险柜中的文件。

VeraCrypt文档-支持系统加密的操作系统

注意:不支持以下操作系统(以及其他操作系统):Windows RT、Windows 2003 IA-64、Windows 2008 IA-64,Windows XP IA-64和嵌入式/平板电脑版本的Windows。另请参阅“支持的操作系统”一节。

aggs1990的专栏 437

STM32笔记:高精度脉冲宽度计 双输入捕获+DMA方式

本文介绍如何用STM32F107VC实现高精度的脉冲宽度计(测量周期脉冲的占空比)。 采用定时器的外部输入捕获功能,双输入+DMA方式,追求硬件的极限表现。

st01lsp的专栏 5289

IAR9.X半主模式异常解析:为何硬件复位后仍陷调试状态?

本文深入解析了IAR 9.X半主模式异常问题,探讨了硬件复位后MCU仍陷调试状态的原因及解决方案。通过分析半主模式工作机制,提供了禁用半主功能、重写低级IO函数等具体方法,并给出了版本兼容性处理和调试与量产配置分离的优化建议,帮助开发者有效解决复位异常问题。

oo7890的博客 605

Truecrypt隐形操作系统终极方案

一、适用场合 记得有个倒霉蛋在车站莫名其妙被警察叔叔请去检查笔记本电脑的那个新闻吗?如果当事人会用truecrypt加密软件(以下简称TC),并会应用此方案,就不会发生那样的悲剧了。这个方案可以防止别人强行索要密码打开电脑,也可防止窃贼得到你的电脑后查看到你的硬盘里的东西。 以下操作是在windows XP中用TC7.1a测试成功的。并假设电脑开始只安装了单一操作系统。其他操作环境可类推,本人

CnCrypt-TrueCrypt国内延伸版本 3950

Isograph Reliability Workbench 14实战:从零构建故障树分析模型

本文以“马达不转”为例,手把手教你使用Isograph Reliability Workbench 14从零构建故障树分析模型。内容涵盖创建工程、定义顶事件、添加逻辑门与基础事件等核心步骤,并介绍了模型检查与定性定量分析,帮助你系统掌握这一强大的可靠性工程工具。

weixin_29309213的博客 366

TrueCrypt加密安全问题

TrueCrypt是著名的开源加密软件,采用aes算法加密,可以加密整个硬盘,硬盘分区,虚拟文件为分区,光盘,u盘等。软件加密速度快,在很多电脑上超过硬盘读写速度,占用系统资源小,感觉不到存在,加密强度高,用Hash算法都是重复2000次。加密安全问题如下:   加密方法: 由于TrueCrypt加密后信息并没有记忆采用何种算法,TrueCrypt只能在解密时,用输入的密

CnCrypt-TrueCrypt国内延伸版本 2273

深度拆解 ‘High-Frequency Trading’ (HFT) 系统:解析如何在 100 纳秒内完成从网卡到 C++ 策略的响应

在100纳秒内完成从网卡到C++策略的响应,这是一项对技术栈每一个层面都进行极限优化的系统工程。它要求我们深入理解计算机体系结构、操作系统、网络协议和C++语言的底层机制。从物理距离的极致缩短,到高性能网卡和内核旁路技术,再到C++代码中每一个字节、每一个CPU周期的精打细算,HFT系统展现了人类对计算速度的永恒追求。这项技术不仅仅应用于金融交易,其背后的低延迟理念和实现方法,如DPDK、无锁编程、硬件加速等,正在逐渐渗透到其他对延迟敏感的领域,例如电信网络、边缘计算和工业自动化。

weixin_41455464的博客 1040

Allan方差这个工具,怎么把它用的更顺手?(附Allan方差、动态Allan方差代码)

本文详细说明了Allan方差和动态Allan方差的计算过程,并通过递归运算和时间序列选择两种算法提高动态Allan方差的计算效率。文末提供了快速动态Allan方差计算代码。

victoryqian528的博客 375

win10文件夹加密_纯UEFI电脑安装Win10 LTSB做全分区加密

系统工具箱TC_new 3.2 Lite1.软件简介 本软件为创建TrueCrypt加密系统提供辅助工具,包括创建硬盘分区、隐藏分区、更新磁盘引导记录、盘符管理、常规系统及加密系统备份与恢复等功能。 2.主要功能 (1)创建分区(符合隐形加密系统要求的或自定义大小的分区)、维护分区(隐藏分区、分区格式化、更新磁盘引导记录、盘符管理); (2)备份与恢复第一系统(通过GHOST、Dism、image...

weixin_39539563的博客 318

嵌入式视频应用开发者必读:嵌入式Linux+FFmpeg硬件编解码实战指南

在嵌入式Linux上,FFmpeg支持多种硬件加速API,比如VAAPI、VDPAU、CUDA,以及针对特定平台的专用接口(如NVIDIA的NVENC、Intel的QSV、ARM的Mali)。FFmpeg的硬件解码通过-hwaccel参数启用,咱们以常见的H.264和HEVC(H.265)格式为例,展示如何用VAAPI和V4L2实现高效解码。: FFmpeg硬件加速需要额外的库,比如libva(VAAPI)、libv4l2(V4L2)或libnvcodec(CUDA)。

大模型大数据攻城狮的专栏 2208

2025年7款文件透明加密工具推荐|企业数据安全的“隐形盾牌”

文件透明加密技术(Transparent Encryption)因此成为主流解决方案:它通过驱动层加密技术,在用户无感知的情况下自动加密文件,内部正常使用,外部非法访问则显示乱码,同时支持精细化的权限管控(如外发包限制、截屏阻断)。透明加密原理:通过loop设备创建加密文件系统(如LUKS格式),文件存入时自动加密,取出时解密;不加密:相当于管理员关闭了终端电脑的阅读加密文件的权限,关闭后已经加密的文件无法再打开,同时新建新保存的文件也不再加密了。文件存入Z:盘时自动加密,取出时解密,应用无感知。

shunyou0526的博客 1763

从Safety Manual到系统安全概念

本文系统阐述了构建功能安全"证据链"的工程化方法论,核心要点包括:1)建立"风险→对策→验证→证据"闭环链条;2)SafetyManual和FMEDA作为关键证据支撑点,前者界定系统安全边界,后者量化诊断覆盖率;3)通过四步法继承芯片安全机制并扩展至系统级;4)形成"设计-分析-验证"三维闭环体系,包括安全目标、技术实现和验证矩阵;5)强调证据链闭环对安全认证和OEM认可的重要性。该方法论实现了从理论要求到工程实践的完整转化,确保安全设计可验证、可

VehSwHwDeveloper的博客 725

手把手教你学veriolg(二十六)-- Verilog CIC 滤波器设计

目录 Verilog CIC 滤波器设计1. CIC 滤波器的基本原理2. Verilog 实现3. 说明4. 测试激励5. 总结 CIC(Cascade-Integrator-Comb)滤波器是一种特殊的数字滤波器,常用于多速率信号处理中,尤其是用于信号的上采样(插值)和下采样(抽取)。CIC 滤波器的特点在于它具有简单的硬件实现、不需要乘法器(仅使用加法器和延迟元件)、且具有线性相位特性。然而,CIC 滤波器的缺点是它会产生较大的量化误差,因此在设计时需要特别注意字长的选择以避免溢出。1. CIC 滤波

MHD0815的博客 891

计算机取证系列教程:揭露神秘的隐藏术(1)

计算机取证系列教程:揭露神秘的隐藏术(1) http://netsecurity.51cto.com 2008-07-01 10:23 叶子 51CTO.com 我要评论(1) 摘要:网络应用的高速发展,带来的网络犯罪案件越来越多。计算机取证逐渐发展成一门专门的学科,受到计算机安全专家和法律专家的重视。 标签:取证***隐藏术 限时...

weixin_34194087的博客 277

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

2025年主流文件加密软件深度横评:从原理到实战选型指南

数据安全是信息时代的基石,其核心在于通过密码学算法将明文信息转换为不可读的密文,从而确保机密性。AES-256等现代加密算法基于复杂的数学原理,能有效抵御暴力破解,为个人隐私与企业数据提供了技术保障。在工程实践中,加密软件的价值在于将抽象的算法转化为易用的工具,广泛应用于个人隐私保护、商务文件传输、云存储安全及企业合规管理等场景。本文聚焦于文件加密这一具体领域,结合**加密强度**与**用户体验**等关键维度,深度解析了七款主流工具的核心特性与适用边界,旨在帮助不同需求的用户构建切实可行的数据防护方案。

weixin_30333885的博客 319

NTscan扫描工具

ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。

数学建模模型总结

这是本人在两年内准备参加数学建模竞赛搜集到的模型资料,已经经过了本人的筛选和整理,希望能够对准备参加数学建模竞赛的学弟学妹们提供一些帮助!

免费文件夹加密工具:原理、应用与数据安全实践指南

数据加密是信息安全的基础技术,其核心原理是通过算法将明文信息转换为不可读的密文,确保数据在存储和传输过程中的机密性。AES-256等对称加密算法因其高效性和安全性,被广泛应用于各类加密场景。从技术价值看,加密不仅保护个人隐私和商业机密,更是应对勒索软件、防范内部威胁的关键防线。在日常办公、文件共享、云存储同步等应用场景中,文件夹加密工具提供了一种轻量级的解决方案。本文聚焦于免费高效的文件夹加密软件,深入解析其如何利用加密技术实现敏感数据的快速隐藏与访问控制,并探讨在防窥探、防误操作等具体需求下的最佳实践。

weixin_30555125的博客 424

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

上一篇: TrueCrypt的原理
下一篇: TrueCrypt加密之后的取证方法(广东公安科技)
cncrypt
博客等级 码龄11年 104粉丝 33原创
评论 1
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值