Empire连接主机及基本使用

全!Empire的基本使用和域渗透 一、Empire简介 ​ Empire是一款针对Windows平台的、使用Powershell脚本作为攻击载荷的渗透攻击框架工具,具有从stager生成、提权到渗透维持的一系列功能。Empire实现了无需powshell.exe就可运行Powershell代理的功能,还可以快速在后期部署漏洞利用模块,其内置模块有键盘记录、Mimikatz、绕过UAC、内网扫描等,使用能够躲避内网检测喝大部分安全防护工具的查杀,简单来说就有点类似Metasploit,是一个基于PowerShell的远程控制木马。 ​ Emp 阅读详情

目标主机反弹成功后,可以使用agents命令列出当前已连接的主机,这里注意带有(*)的是已提权成功的主机
在这里插入图片描述
然后使用interact命令连接主机,可以使用Tab键补全主机的名称,连接成功后输入help命令可列出所有命令
在这里插入图片描述
可以看到功能十分强大,基本可以和Metasploit媲美,更为强大的是兼容Windows,Linux和Metasploit的部分常用命令,使用起来上手相当快
比如使用linux命令:
在这里插入图片描述
输入help agentcmds可以看到可供使用的常用命令
在这里插入图片描述
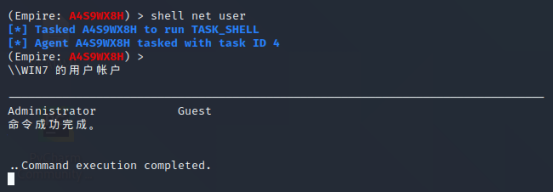
在使用部分CMD命令的时候,要使用“shell+命令”的格式
在这里插入图片描述
使用内置的Mimikatz模块来抓取hash,输入mimikatz命令
在这里插入图片描述
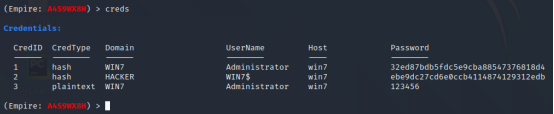
同Metasploit一样,输入creds命令可以自动整理出抓取到的用户密码
在这里插入图片描述
这里有个小技巧,输入creds后双击Tab键,可以看到一些选项
在这里插入图片描述
在内网抓取的密码比较多又乱的时候,可以通过命令对hash/plaintext进行排列,增删,删除,导出等操作,这里将凭证存储导出,输入“creds export 目录/xx.csv”,即可成功导出Hash
在这里插入图片描述
在实际渗透过程中,由于种种原因,总会有部分主机丢失或者失效,可以输入list stale命令列出已经丢失的反弹主机,然后输入remove stale命令删除已经失效的主机

内网安全-渗透测试指南(一) ⼀、内⽹渗透测试基础 Powershell 查看执⾏策略 Get-ExecutionPolicy 设置执⾏策略 Set-ExecutionPolicy [options] Restricted 脚本不能执⾏【默认设置】 RemoteSigned 本地脚本可以运⾏,远程脚本不能运⾏ AllSigned 受信任的签名脚本才能运⾏ Unrestricted 允... 阅读详情

相关推荐

Empire用法及操作

Empire是一款针对Windows平台的、使用Powershell脚本作为攻击载荷的渗透攻击框架工具,具有从stager生成、提权到渗透维持的一系列功能。Empire实现了无需powshell.exe就可运行Powershell代理的功能,还可以快速在后期部署漏洞利用模块,其内置模块有键盘记录、Mimikatz、绕过UAC、内网扫描等,使用能够躲避内网检测和大部分安全防护工具的查杀,简单来说就有点类似Metasploit,是一个基于PowerShell的远程控制木马。 Empire运行在linux平台上

weixin_65695770的博客 1455

靶机渗透练习41-Empire Lupin One

靶机描述 靶机地址:https://www.vulnhub.com/entry/empire-lupinone,750/ Description Difficulty: Medium This box was created to be medium, but it can be hard if you get lost. CTF like box. You have to enumerate as much as you can. For hints discord Server ( https://d

hirak0的博客 2万+

PowerShell渗透–Empire

0x00 简介 Empire是一款针对Windows平台的,使用PowerShell脚本作为攻击载荷的渗透攻击框架代码具有从stager生成,提权到渗透维持的一系列功能,无需powershell.exe就可以使用powershell的代理功能还可以快速在后期部署漏洞利用模块,内置模块有键盘记录,Mimikatz,绕过UAC,内网扫描等,可以躲避网络检测和大部分安全防护工具,类似于Meterp...

weixin_41082546的博客 285

Empire连接主机及使用

连接主机 目标主机反弹成功后,可以使用agents命令列出当前已连接的主机,带有*号的表示已提权成功的主机。我们可以使用interact命令进行连接,并输入help指令查看可以执行的命令 可以看到Empire框架还是相当强大的,几乎可以和Metasploit框架相媲美。我们使用一些比较基础的命令查看当前主机的相关信息 基本功能 我们输入help agentcmds可以看到可供使用的常见命令 当你使用命令报有如下错误时,那你可以在命令前面添加shell字符 ...

weixin_45007073的博客 260

PowerShell攻击工具Empire实战

在渗透测试中,PowerShell是不能忽略的一个环节,而且仍在不断地更新和发展,它具有令人难以置信的灵活性和功能化管理Windows系统的能力。一旦攻击者可以在一台计算机上运行代码,就会下载PowerShell脚本文件(.ps1)到磁盘中执行,甚至无须写到磁盘中执行,它可以直接在内存中运行。这些特点使得PowerShell在获得和保持对系统的访问权限时,成为攻击者首选的攻击手段,利用PowerShell的诸多特点,攻击者可以持续攻击而不被轻易发现。

悦分享 396

Empire的使用

目录 Empire Empire的安装 Empire的使用 建立监听 生成木马 上线后的操作 派生MSF 信息收集 权限提升 横向渗透 后门 Empire Empire一款基于PowerShell的后渗透测试工具,它具有 从stager生成,提权到渗透维持的一系列的功能。Empire实现了无需powershell.exe就可运行PowerShell代理的功能,还可以快速...

谢公子的博客 2455

Powershell Empire的使用

EmpireEmpire简介使用方法设置监听生成木马DLL木马launcherlauncher_vbs木马launcher_bat 木马Macro木马Ducky连接主机信息收集屏幕截图键盘记录剪贴板记录查找共享收集目标主机信息ARP扫描DNS信息获取查找域管登陆服务器IP本地管理组访问模块提权Bypass UACbypassuac_wscriptPowerUpAllChecks模块GPP横向渗透会话注入Invoke-PsExecInvoke-WMIPowerShell Remoting后门权限持久性劫持sh

她叫常玉莹 4935

PPPoe的抓包分析(详细)

PPPoe的报文结构 可以看出PPPoe的报文结构其实很简单,只不过是将PPPoe的报文塞到以太网的载荷中,而且它的头部字段也十分的简单,TLV就不说了,code字段表示了PPPoe不同的报文类型,比较常见的就是上面的五个报文了,PPPoe的报文类型其实还蛮多的。session ID主要的作用就是标识一段会话,因为使用PPPoe的最主要作用就是使得多台设备可以借助以太网多点接入多点访问的特点去和一台设备做上网认证请求,这样运营商一台认证设备就可以满足多个用户的认证请求,这和PPP相比起来好的不止一点。

qq_47529104的博客 7868

Empire安装,基本介绍,命令使用,监听(一)

目录 一.​Empire介绍 二. 安装Empire 1.命令安装 2.Git安装 3.Docker安装 三. 基本使用 1. Empire拥有客户端和服务端 2. 客户端操作 1) 基础命令 2)监听器 四. Empire 基础详解(模块,命令) 1.empire 相关命令 2. interact 命令 3. uselistener 监听模块 4. usestager模块(payload) 5. usemodule privesc 提权模块 6.PowerBr...

single_g_l的博客 5467

串行通信原理及实验仿真

1. 处理器与外部设备通信的两种方式: 并行通信和串行通信 并行通信是指数据的各个位用多条数据线同时进行传输 优点:传输速度快 缺点:占用引脚资源多 串行通信是将数据分成一位一位的形式在一条传输线上逐个传输 优点:通信线路简单,占用引脚资源少 缺点:传输速度慢 2. 串行通信的通信方式: 同步通信和异步通信 同步通信:带有时钟同步信号的数据传输;发送方和接收方在同一时钟的控制下,同步传输数据。 异步通信:不同时钟同步信号的数据传输。发送方和接收方使用各自的时钟控制数据的发送和接收过程。 3. 串行通

gemengxia的博客 4322

从零到一:Cadence AC仿真中的运放性能参数深度解析与实战避坑指南

本文深度解析Cadence AC仿真中运放性能参数的精确测量方法,包括开环增益、带宽和相位裕度等关键指标。通过实战案例分享常见设置错误的避坑技巧,帮助工程师提升设计成功率和仿真效率,特别针对全差分运放和工艺角分析提供专业指导。

www00的博客 293

Empire4.2使用-第二篇-模块使用(信息收集、权限提升、内网探测)

文章目录连接主机&利用信息收集权限提升内网探测主机发现端口扫描其他信息收集 连接主机&利用 在目标主机反弹成功以后,可以通过agents命令列出当前已连接的主机,这里要注意带有(*)的是已提权成功的主机 然后使用interact命令连接主机,可以使用Tab键补全主机的名称,连接成功以后可以通过 help 命令查看可以使用的命令 # help ┌Help Options────┬─────────────────────────────────────┬──────────────────.

Love&Share 1万+

避开SAM3安装大坑:手把手教你用国内镜像和Modelscope权重快速跑通Demo

本文详细介绍了如何在国内环境下快速部署SAM3视觉大模型,包括使用国内镜像加速Python包安装、通过Modelscope获取权重文件以及解决CUDA 11.8等低版本适配问题。手把手教你避开常见安装陷阱,实现高效Demo运行。

weixin_30642561的博客 1407

作业渗透帝国

Empire是一款针对Windows平台的、使用Powershell脚本作为攻击载荷的渗透攻击框架工具,具有从stager生成、提权到渗透维持的一系列功能。Empire实现了无需powshell.exe就可运行Powershell代理的功能,还可以快速在后期部署漏洞利用模块,其内置模块有键盘记录、Mimikatz、绕过UAC、内网扫描等,使用能够躲避内网检测和大部分安全防护工具的查杀,简单来说就有点类似Metasploit,是一个基于PowerShell的远程控制木马。 Empire运行在linux平台上

m0_67849271的博客 134

windows10系统上安装最新版mysql 8.0详细步骤

windows10系统上安装最新版mysql 8.0详细步骤

glei20的博客 6715

安卓 实现灯光闪过效果

有个小需求,给按钮加一个灯光划过的效果,这样的需求一般有UI,肯定就找UI了要个gif图不就完事了,可是这次没有,好久自己做一个嘛。Web端的大佬实现很快,到安卓这边呢,百度一搜发现诶?怎么没有,好吧自己来一个 一切动效相关的不给图看都是耍流氓 所以俺不能这么干啊,OK!直接上效果图,再来解释下怎么实现的 效果就是这样子,怎么实现呢? 从图分析下,就是一个光写着重左边移动要右边循环嘛,这有啥难的?? 来看一看我的第一版,第二版 这是个什么?????一点都不像啊? 赶紧再问了问Web端大佬,噢,加了一个

SummerCloudXT的博客 1378

Empire监听、木马、连接

Empire:设置监听,生成木马,然后在目标主机运行该木马,监听会连接上反弹回来的代理 ( 与 msf 监听模块handler 类似) 1.在 Empire目录下,输入 ./empire 打开 2.输入 help 查看具体的使用帮助 3.建立监听,输入 listeners,help 查看帮助文件 4.输入 uselistener 设置采用何种模式, 通过1次空格和2次Tab 可以看到所有可使用的模式,选择 http 监听模式,输入 uselistener http ,然后输入 info 查

weixin_46104215的博客 2330

Python爬取上市公司年报并进行财务比率分析:基于异步爬虫与数据挖掘的实战

在当今数据驱动的投资时代,获取并分析上市公司财务数据对于投资者、分析师和研究人员至关重要。中国证监会指定的上市公司信息披露网站——巨潮资讯网,包含了所有A股上市公司的年报、季报及其他公告信息。本项目将展示如何使用Python最新技术栈爬取巨潮网的年报数据,提取关键财务指标,并进行深入的财务比率分析。本文将采用异步爬虫技术提高数据采集效率,使用现代解析库处理PDF和HTML文档,并结合pandas进行数据分析和可视化。整个过程将遵循合规合法的爬虫伦理,尊重网站robots.txt协议,设置合理的请求间隔。

2201_76125261的博客 666

Empire的安装与使用

如:del test.txt删除文件,upload test.txt(文件要放在Empire目录下),cat test.txt 查看文件内容,sc截屏命令,截屏以后保存在显示的文件夹内。Usestager windows/launcher_bat 选择windows/launcher_bat模块。Back 退出监听器,list可以查看有多少个监听器,kill test 可以删除名为test的监听器。因为这个文件生成在empire容器内,是访问不到的,要把这个文件移动到~/var/www/html。

npc88888的博客 1557

6.10华为OD机试真题 新系统 - 查找温度记录统计信息 (Java/Py/C/C++/Js/Go)

6.10华为OD机试真题 新系统 - 查找温度记录统计信息 (Java/Py/C/C++/Js/Go)

算法大师! 436

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

Empire 收集主机信息操作流程详解

Empire 是一款基于 PowerShell 的无代理后渗透框架,广泛用于红队测试和内网渗透。它支持多种模块化攻击手段,包括信息收集、提权、持久化、横向移动等。以下是完整的 Empire 主机信息收集流程的详细技术说明。

Bruce_xiaowei的博客 912

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

【VulnHub靶场】——EMPIRE: BREAKOUT

​ 今天写一份EMPIRE: BREAKOUT靶场教程,靶场环境来源于VulnHub,该网站有很多虚拟机靶场,靶场入口在这,推荐大家使用,大家进去直接搜索EMPIRE: BREAKOUT就能下载今天的靶场了,也可以找我拿,话不多说进入正题

Demo不是emo的博客 4183

SIMATIC S7-1200, S7-1500 PID 控制[手册]

SIMATIC S7-1200, S7-1500 PID 控制[手册]

假人有限元模型

假人模型,车辆碰撞假人有限元模型,适合做乘员安全的研究者利用

powershell-empire基本使用

Empire是一款针对windows平台的、使用PowerShell脚本作为攻击载荷的渗透攻击框架工具,具有从stager生成、提取到渗透维持的一系列功能。Empire实现了无需powershell.exe就可运行PowerShell代理的功能,还可以快速在后期部署漏洞利用模块,其内置模块有键盘记录,Mimkatz、绕过UAC、内网扫描等,并且能够躲避网络检测和大部分安全防护工具的查杀,简单来说有点类似Metasploit,是一个基于PowerShell的远程控制木马。

qq_56426046的博客 1540

Empire框架的基本使用

EmpireEmpire的安装生成木马 Empire的安装 首先我们使用git命令将Empire安装包下载到本地 git clone https://github.com/EmpireProject/Empire 然后我们使用help命令查看帮助信息 然后我们设置一个http监听模式,并查看其帮助信息,命令如下 listeners uselistener http info 然后我们开启监听,设置名称和其IP地址(服务器IP) 我们返回后台,可以看到有一个进程正在运行,我们可以使用kill命令将其

weixin_45007073的博客 826

Empire--安装、使用

empire--一款强大的后渗透攻击框架

hj06112的博客 1530

Empire基础使用

Empire基础使用

yyj1781572的博客 1234
上一篇: Empire生成木马
下一篇: Empire信息收集
qieziwa(boy)
博客等级 码龄7年 5710粉丝 160原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值