安卓漏洞学习(十三):使用Apktool反编译Apk文件

安卓反编译入门01-apktool反编译使用流程 安卓反编译-apktool反编译使用流程 阅读详情

一、下载Apktool

apktool官网下载地址:https://apktool.org/docs/install;直接下载最新版本
验证是否安装成功:cmd中输入 apktool,显示如下
在这里插入图片描述

二、反编译Apk文件

反编译apk文件分为四步:

  • 解包apk文件
  • 对解包后的apk文件进行修改
  • 重新打包apk文件
  • 对apk文件进行签名(签名以后才能够安装到手机)

解包Apk文件

在apk所在的路径,并输入以下命令,解压apk文件到当前文件夹:

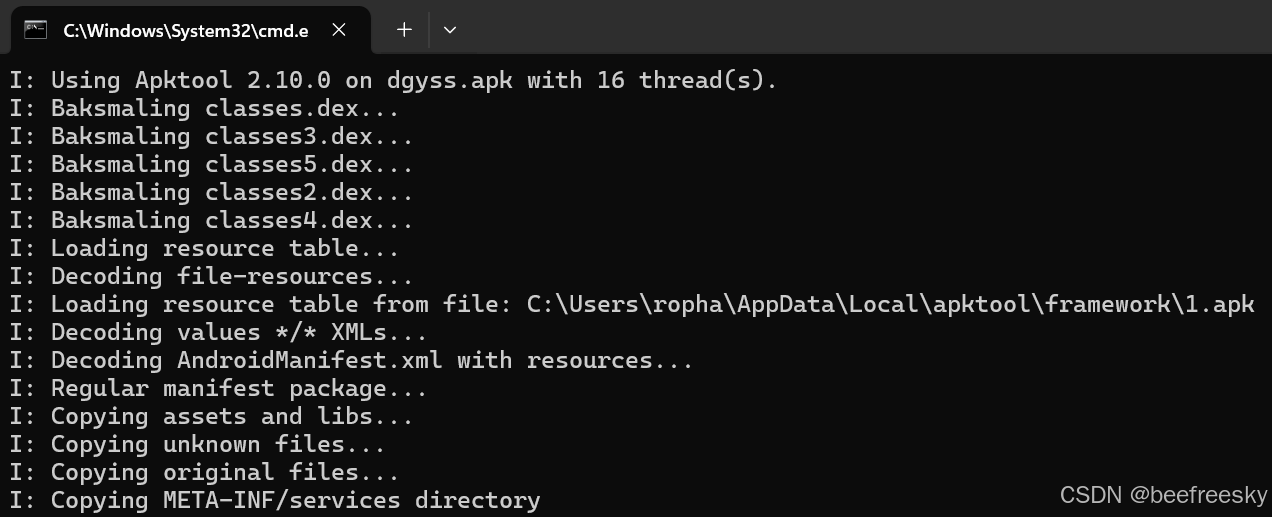
apktool d dgyss.apk

显示如下图,表示解压成功:
在这里插入图片描述
解压后在dgyss.apk文件的同级目录下,得到同名文件夹dgyss
在这里插入图片描述

修改Apk文件

根据需要修改smali文件

打包Apk文件

1、打包前,首先删除原来的签名信息,直接删除META-INF文件夹
2、使用以下命令打包文件夹,生成新的apk文件

apktool b dgyss

在这里插入图片描述

签名Apk文件

1.生成密钥库文件,即keystore文件
使用以下命令生成keystore文件:

keytool -genkey -alias android_keystore -keyalg RSA -validity 20000 -keystore android.keystore

以上各个参数的含义如下:
-genkey:这个参数表示keytool要生成一个新的密钥对和一个自签名的证书
-alias android_keystore:这个参数指定了生成的密钥对和证书的别名(alias),此处别名为android_keystore,这个别名在密钥库中用于唯一标识这个特定的密钥对和证书
-keyalg RSA:这个参数指定了用于生成密钥对的算法,即RSA算法。RSA是一种广泛使用的非对称加密算法,它使用一对密钥:一个公钥用于加密数据,另一个私钥用于解密数据
-validity 10000:这个参数设置了证书的有效期,以天为单位,此处证书的有效期是10000天
-keystore android.keystore:这个参数指定了密钥库(keystore)的文件名,即android.keystore。密钥库是一个用于存储密钥对和证书的数据库文件
此时就在当前目录下,生成了一个android.keystore文件。

2.将刚刚生成的android.keystore文件,拷贝到未签名的apk文件同级目录下,切换到该路径下,输入以下命令,进行签名:

jarsigner -verbose -keystore android.keystore -signedjar dgyss-signed.apk dgyss.apk android_keystore

以上各个参数的含义如下:
jarsigner:这是 Java 开发工具包 (JDK) 中的一个工具,用于对 JAR 文件、APK 文件等进行签名。
-verbose:这个参数用于输出详细的签名过程,当使用这个参数时,jarsigner 会显示更多关于签名步骤的信息,这有助于调试和了解签名过程的具体情况。
-keystore android.keystore:这个参数指定了密钥库文件的路径和名称,即 android.keystore。
-signedjar dgyss-signed.apk dgyss.apk:这个参数指定了签名后的 APK 文件的输出路径和名称,即dgyss-signed.apk,这个文件是原始 APK 文件 dgyss.apk 经过签名后的结果。
android_keystore:这个参数指定了密钥库中用于签名的密钥对的别名,别名是在使用 keytool 生成密钥对时指定的,它用于在密钥库中唯一标识这个特定的密钥对。
在这里插入图片描述
成功生成dgyss-signed.apk

Apktool反编译和重新打包 可以直接查询下version可以根据提示进行安装。 阅读详情

相关推荐

亲测,使用APKtool工具实现反编译-编译-签名全过程

再次输入:jarsigner -verbose -keystore abc.keystore -signedjar testx.apk(已经签名的apk名字) test.apk(待签名apk) abc.keystore(签名文件)安装JDK,一路下一步, 配置系统环境变量,以WIN7为例:我的电脑--》属性--》高级系统设置--》环境变 量--》系统变量 新建JAVA_HOME 变量名:JAVA_HOME,变量值:JDK的安装 目录。路径:我的电脑--属性--高级---环境变量---系统变量。

猿码互联 8668

【Android】使用Apktool反编译Apk文件

这个参数指定了签名后的 APK 文件的输出路径和名称,即 app-release-signed.apk,这个文件是原始 APK 文件 app-release.apk 经过签名后的结果。:这个参数指定了生成的密钥对和证书的别名(alias),此处别名为android_keystore,这个别名在密钥库中用于唯一标识这个特定的密钥对和证书。:这个参数指定了密钥库中用于签名的密钥对的别名,别名是在使用 keytool 生成密钥对时指定的,它用于在密钥库中唯一标识这个特定的密钥对。

将冲破艾迪i的博客 2万+

深入探索Apktool:Android应用反编译工具

本文还有配套的精品资源,点击获取 简介:Apktool是Android平台上一个用于反编译APK文件的工具,它能够解码APK中的资源和Smali代码,支持资源修改和重新打包。该工具对开发者、逆向工程师及对Android应用结构感兴趣的人员极为有用。文章详细介绍了Apktool的主要功能、使用步骤以及在操作过程中需要注意的版权、签名、版本和格式等问题。 1. Apk...

weixin_29069575的博客 4360

Android逆向之旅—反编译利器Apktool使用教程(Apktool的安装使用)建议新手浏览

首先下载apktool.bat和apktool.jar这个译文:1.下载Windows包装脚本(右键单击,将链接另存为apktool.bat)2.下载apktool-2(在此处查找最新版本)3.将下载的jar重命名为apktool.jar4.将两个文件(apktool.jar和apktool.bat)移动到Windows目录(通常为C://Windows)5.如果您没有访问C://Windows的权限,可以将这两个文件放在任何位置,然后将该目录添加到环境变量系统PATH变量中。

qq_41866988的博客 6万+

全面掌握APK反编译:从apktool到jd-gui

本文还有配套的精品资源,点击获取 简介:掌握APK反编译对于Android开发者来说是一项关键技能,它不仅可以帮助开发者学习他人代码、分析恶意软件,还能用于二次开发。本资源包包含apktool、auto-sign、dex2jar和jd-gui等常用APK逆向工程工具。apktool能够解编译APK并转换资源文件为可读格式,支持资源修改和重新打包。auto-sign用于为反编...

weixin_42611310的博客 1071

精通Android APK反编译:工具与技巧

了解Android应用的核心,首先要熟悉APK文件的结构。APK文件是Android平台上的应用程序包文件格式,用于分发和安装移动应用。APK文件实际上是一个ZIP格式的压缩包,包含了应用的所有资源文件、编译后的Dalvik可执行文件(classes.dex)、资源文件、AndroidManifest.xml文件以及签名信息等。dex2jar是一个常用于将Android应用的Dalvik可执行文件(dex)转换为Java可执行文件(jar)的工具。

weixin_36288992的博客 1842

安卓逆向_2 --- Androidkiller、apktool、jadx、jeb、gda

反编译工具 Androidkiller、apktool、jadx、jeb、gda

freeking101的博客 2万+

APKTOOL1.53:深度探索Android应用反编译与编译技术

APKTOOL 1.53 是一款强大的Android应用程序的反编译和重新打包工具。它能够帮助开发者和安全研究人员深入分析APK文件,理解其结构,甚至修改和重建APK以测试、学习或进行定制化的开发工作。APKTOOL 1.53较之前的版本增加了一些新特性和优化,使得操作更加简便、高效。APKTOOL是一款广泛使用的Android应用程序(APK)逆向工程工具,主要用于对APK文件进行反编译、编译、签名等一系列操作,它能够帮助开发者或者安全研究员深入理解APK文件的内部结构。

weixin_28872035的博客 1326

安卓学习笔记之二:APKtool工具实现反编译-编译-签名全过程

利用APKTool进行反编译,修改minSdkVersion,实现在旧手机上的安装。

manmanbab的博客 4428

Android APK反编译工具套装与实践

本文还有配套的精品资源,点击获取 简介:该文章介绍了Android APK反编译涉及的知识,包括APK文件结构、反编译原理、常用工具如APKTool、aapt、签名工具以及图形化界面工具等。这些工具可以帮助开发者和安全研究人员分析、修改和理解Android应用。反编译过程中涉及的关键点如资源提取、签名验证以及法律伦理问题是作者着重强调的,同时提醒用户在使用反编译工具时要遵循...

weixin_36012152的博客 956

Apktool v2.5.0:macOS上的Android反编译工具详解

apktool v2.5.0作为一款广受欢迎的Android应用逆向工程工具,在新版本中引入了一系列的新增功能。这些改进进一步增强了apktool的功能,使其在反编译、编辑和重新打包Android APK文件方面更加高效和便捷。其中较为重要的更新包括了对新Android平台的更全面支持,例如增加了对Android 10和11的兼容性,使得开发者能够更好地理解和修改这些新版本系统上的应用。此外,新版本还引入了新的资源解码器,能够更准确地还原应用中的图片和布局资源。

weixin_42511832的博客 1720

Android 反编译三种方式

首先反编译别人的APK,主要是学习别人的实现逻辑,给自己一个思路。比较商业的APK也不会给你留下这个漏洞,一些核心的业务处理会在后台进行操作;本地的 APK 也会进行混淆加密等。 好了废话不多说,步入正题: 方法一:在线反编译 很简单方便的一个方法,只要打开网页,把APK放进入,就可以在线编译了,不过速度比较慢,对于比较大型的APK还是不要用这种方法,容易出错。 网址:http://www...

li815705994的博客 3万+

APK反编译与签名实战工具APKTOOL 1.4.9(支持安卓4.1)

DEX文件中的类定义信息存储在class_defs区域,每个类定义项()包含如下字段:class_idx:指向类型索引表中的类名。:访问权限标志,如public、private等。:指向父类的类型索引。:接口列表的偏移。:源文件名称索引。:注解数据偏移。:类数据偏移,指向。:静态字段初始值偏移。类数据结构中包含了类的方法、字段等信息,其结构如下:+header每个方法结构(method)又包含方法索引(method_idx。

weixin_34471637的博客 1180

Android APK反编译:工具与步骤全解析

APK反编译是将Android应用程序包(APK)分解为可读的代码(如Java或Smali)和资源(如布局、图片)的过程。这项技术常用于理解应用逻辑、查找安全漏洞或进行自定义修改。研究表明,反编译在安全分析和调试中非常有用,但也可能被滥用,例如生成恶意软件或破解付费功能。Android APK(Android Package File)是Android应用程序的安装包,包含编译后的Dalvik字节码(DEX文件)、资源文件(如布局、图片)和元数据(如AndroidManifest.xml)。

likuoelie的博客 1718

全面解析:安卓APK反编译工具与流程

在软件开发和安全分析的世界里,安卓APK反编译工具是深入分析安卓应用不可或缺的利器。通过这些工具,开发者和安全分析师能够反向工程APK文件,窥探应用的内部结构和源代码,这在理解软件设计、定位问题以及进行安全审计方面尤为关键。反编译过程不仅需要正确的工具,还需要遵循特定的步骤和方法。本章将探讨这些工具的共性和特性,为后续章节中使用JD-GUI工具的具体方法奠定基础。我们会从应用、优化和查询的角度审视这些工具,以求帮助读者更有效地理解和使用它们。

weixin_42355400的博客 1057

Apktool 2.4.0:最新Android应用反编译工具发布

本文还有配套的精品资源,点击获取 简介:Apktool是IzzySoft开发的Android应用APK反编译工具,2.4.0版本更新可能带来性能提升和新功能。主要功能包括反编译APK提取资源文件、重新打包修改后的APK、签名与优化操作以及支持不同版本Android框架和命令行界面。新版本可能修复了错误、增强了兼容性、提高了性能,并引入了新特性。开发者应关注官方更新以充分利用...

weixin_42594419的博客 1077

linux上安装apktool反编译apk解析AndroidManifest.xml得到首页Activity

在linux系统上反编译安卓app, 有些应用需要知道其主页Activity用于adb指令打开其主页。

zmlovelx(帅得不敢出门 程序员群31843264) 1933

Stata面板数据OLS回归分析实战指南

OLS回归作为计量经济学的核心分析方法,通过最小化残差平方和实现参数估计,广泛应用于经济学实证研究。其技术价值在于模型简洁、结果易于解释,特别适合处理面板数据中的复杂关系。在实际应用中,配合robust标准误能有效解决异方差问题,而固定效应模型则可控制个体特异性。本文以Stata软件为例,详细演示从数据导入、描述性统计到混合OLS和固定效应模型构建的全流程,重点解析面板数据特有的格式设定、模型选择标准以及结果呈现技巧,为经济学研究者提供可直接复用的分析框架。

weixin_29051811的博客 268

Android反编译APK获取代码&资源

Android APK 反编译指南(2025最新) 本教程提供Android APK反编译的完整流程,适合开发者进行应用分析、调试和学习。包含两种主流方法:Jadx一站式工具和传统组合工具(APKTool+dex2jar+JD-GUI)。 核心内容: 工具对比: Jadx:简单易用,支持GUI/CLI APKTool+dex2jar+JD-GUI:灵活性高 操作步骤: Jadx直接解析APK,输出Java代码和资源文件 传统方法需分步处理:解包资源→转换dex→反编译Java 注意事项: 仅限合法用途(分析

m0_57545130的博客 1460

IAR9.X半主模式异常解析:为何硬件复位后仍陷调试状态?

本文深入解析了IAR 9.X半主模式异常问题,探讨了硬件复位后MCU仍陷调试状态的原因及解决方案。通过分析半主模式工作机制,提供了禁用半主功能、重写低级IO函数等具体方法,并给出了版本兼容性处理和调试与量产配置分离的优化建议,帮助开发者有效解决复位异常问题。

oo7890的博客 605

工业自动化中气动夹爪选型、调试与维护全流程实战解析

在工业自动化领域,气动执行元件是实现精准抓取与搬运的基础。其工作原理是通过压缩空气驱动气缸,转化为直线或旋转运动,从而控制夹爪的开合。这类技术因其结构简单、响应快速、成本低廉及维护方便,在自动化产线中具有极高的技术价值,是实现高效、可靠物料搬运的核心单元。其典型应用场景涵盖电子装配、汽车制造、食品包装等行业的上下料、分拣与定位工序。本文以工业自动化中常见的二指平行气动夹爪(常被工程师代号化为“Gripper-A”)为例,深入剖析其从硬件选型、气动系统集成到程序逻辑联锁的完整工程实践。内容聚焦于夹持力计算中惯

weixin_42629671的博客 366
上一篇: 安卓漏洞学习(十二):使用Android studio 开发xposed模块
下一篇: 安卓漏洞学习(十四):smali代码动态调试
beefreesky
博客等级 码龄6年 103粉丝 21原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
