网安新玩法:用workbuddy自动挖洞拿赏金,周入3500

立创EDA手动拼板实战:当自带功能不够用,如何用‘复制粘贴’搞定异形拼版与特殊布局 本文详细介绍了立创EDA手动拼板技术在异形拼版与特殊布局中的应用实战。通过CTRL+SHIFT+V等核心操作技巧,解决混合尺寸拼板、特殊间距需求等复杂场景,提升PCB设计效率与灵活性,特别适合需要高精度控制的射频电路和医疗设备项目。 阅读详情

网安新玩法:用workbuddy自动挖洞拿赏金,周入3500

这段时间,身边聊"AI 挖洞"的人明显多了起来。原因不难理解:漏洞挖掘这件事里,最磨人的从来不是"判断",而是"筛查"——资产要一个个测绘、端口要一个个探、报告要一份份整理。这些活儿恰好是 AI Agent 最擅长的。

WorkBuddy 这类智能体工具火起来之后,已经有不少安全圈的朋友把它接进了自己的挖洞流程。据我了解,跑得比较熟的玩家,靠这份 AI 辅助的副业确实能有稳定的赏金进账——不过先把话说在前面:"周入数千"是熟练玩家跑通全流程之后的水平,不是上手第一周的成绩,把它当成一个方向,比当成一个承诺更靠谱。

01 这套流水线到底在干什么

先拆解一下这套"自动化挖洞流水线"的分工。交给机器跑的是四件事:资产测绘、信息收集、批量探测、漏洞初筛——也就是从"目标有哪些"到"哪些点可能有问题"的整段广度工作。

具体做法是把网安相关的 Skill 提前封装好,把扫描规则、验证逻辑配置进去,Agent 就能自动跑完这四步并产出漏洞报告。人要做的只剩两件事:复核验证、提交 SRC。

这个分工为什么成立?因为挖洞工作里大量的时间原本消耗在重复劳动上:手动发包、整理报告、反复核对资产清单。这些环节压缩掉之后,人的精力才能集中到真正值钱的地方——研判这个"疑似漏洞"到底成不成立、危害有多大、该怎么写报告。AI 出广度,人出深度,效率就是这么拉开的。

对新手还有一个额外的好处:流水线本身就是一套方法论,照着跑就不会陷入"漫无目的地扫一堆目标,最后一无所获"的无效探测。

02 四步上手:从注册到拿到赏金

**第一步:注册 SRC 漏洞平台账号。**挖洞赚赏金需要一个合法的提交渠道,也就是各家 SRC(安全应急响应中心)平台。不知道从哪开始的话,补天是国内老牌的漏洞响应平台,厂商多、活动多,适合作为第一站。

注册时把个人信息填完整,先花点时间读一遍平台的提交规则和厂商的测试范围——这两页文档决定了你后面提交的报告会不会因为"越界"而作废,值得认真看。

**第二步:安装 WorkBuddy,准备好网安 Skill。**装好工具后,把封装好的安全 Skill 挂载进去,扫描规则和漏洞验证逻辑在这一步配置到位。这一步决定后面自动跑的质量,值得多花点耐心。

**第三步:跑任务,等报告。**配置完成后就可以让 Agent 挂机运行,它会自动完成探测和初筛,并生成结构化的漏洞报告。

**第四步:人工复核,提交拿赏金。**报告出来后千万别直接转发——每一份都要亲手验证复现,确认成立再提交。平台审核通过,赏金就到账了。这个"复核"环节请一定别省,它既是对平台负责,也是在保护你自己的信用分。

03 新手最容易踩的三个坑

**坑一:报告不复核直接交。**AI 初筛的结果里一定会有误报,未经复现的报告提交上去大概率被打回,次数多了还会影响账号评级。

**坑二:扫了不该扫的目标。**只测平台规则明确授权的范围,范围外的目标哪怕"看起来没问题"也不要碰,这不是技术问题,是法律问题。

**坑三:把 AI 当"印钞机"。**工具提升的是筛查效率,漏洞的最终价值仍然取决于你对漏洞原理的理解。基础不牢的人,AI 帮他跑得再快,也判断不了哪份报告值得交。

**最后再啰嗦一句:**所有测试务必在授权范围内开展,合规是这条路能走多久的唯一前提。把重复劳动交给 AI,把判断力和敬畏心留给自己——它才会真正成为你网安副业上的助力。

特别声明:本文仅用于技术交流与学习分享,文中所有测试行为均须以目标方明确授权为前提。请勿对未授权目标进行任何探测或测试,一切违法行为后果自负。收益情况因人而异,本文不构成任何收入承诺。

学习资源


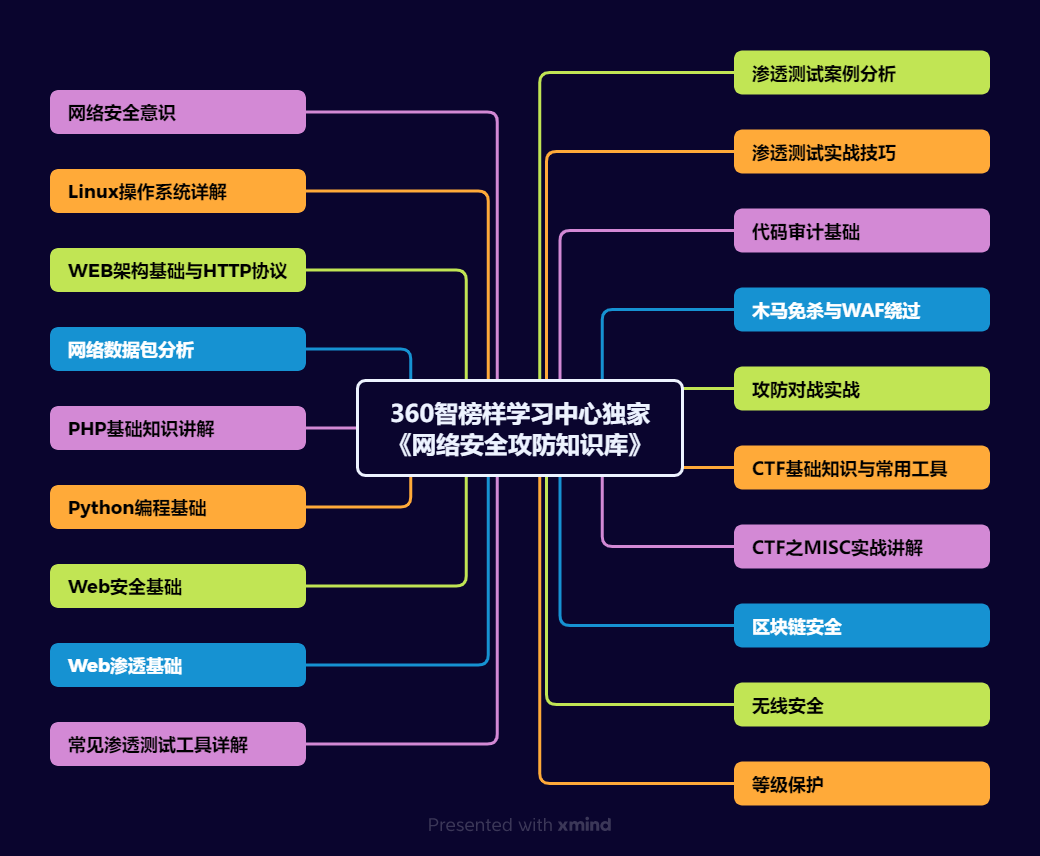
如果你也是零基础想转行网络安全,却苦于没系统学习路径、不懂核心攻防技能?光靠盲目摸索不仅浪费时间,还消磨自己信心。这份 360 智榜样学习中心独家出版《网络攻防知识库》专为转行党量身打造!

01 内容涵盖

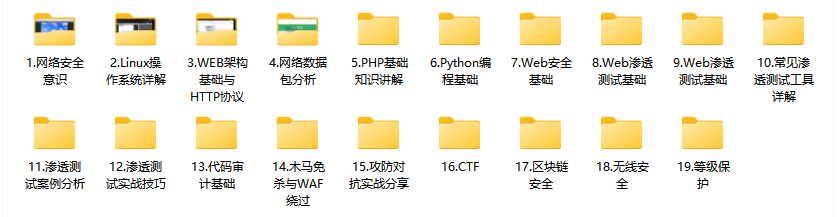
这份资料专门为零基础转行设计,19 大核心模块从 Linux系统、Python 基础、HTTP协议等地基知识到 Web 渗透、代码审计、CTF 实战层层递进,攻防结合的讲解方式让新手轻松上手,真实实战案例 + 落地脚本直接对标企业岗位需求,帮你快速搭建转行核心技能体系!
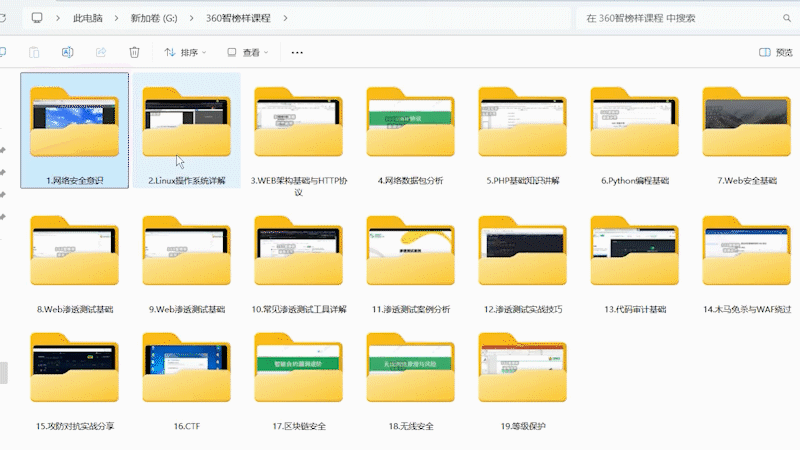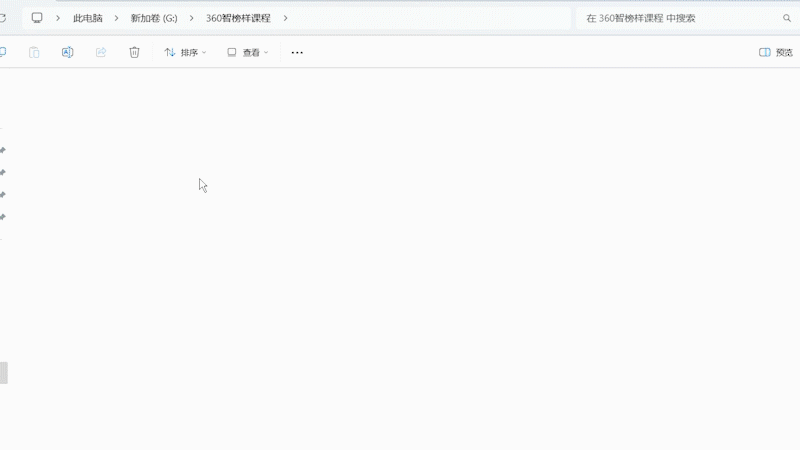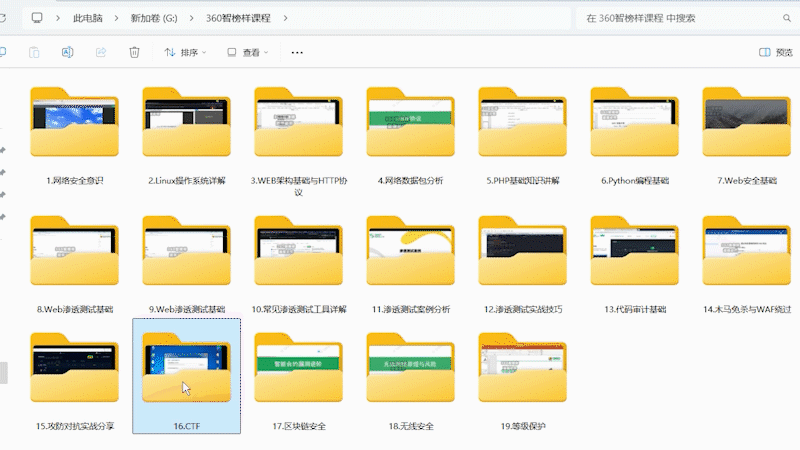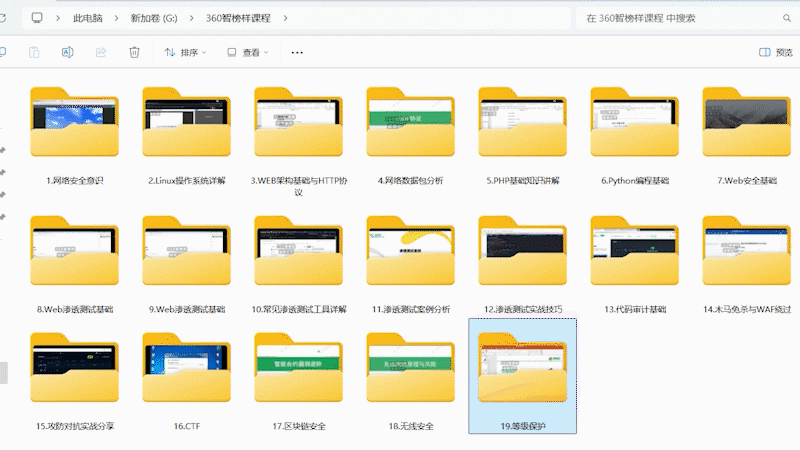
imgimg

这份完整版的网络安全学习资料已经上传优快云【保证100%免费】

**读者福利 |** ****[优快云大礼包:《网络安全入门&进阶学习资源包》免费分享
在这里插入图片描述

02 知识库价值

  • 深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
  • 广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
  • 实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。

03 谁需要掌握本知识库

  • 负责企业整体安全策略与建设的 CISO/安全总监
  • 从事渗透测试、红队行动的 安全研究员/渗透测试工程师
  • 负责安全监控、威胁分析、应急响应的 蓝队工程师/SOC分析师
  • 设计开发安全产品、自动化工具的 安全开发工程师
  • 对网络攻防技术有浓厚兴趣的 高校信息安全专业师生

04 部分核心内容展示

在这里插入图片描述

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。

1、网络安全意识
图片

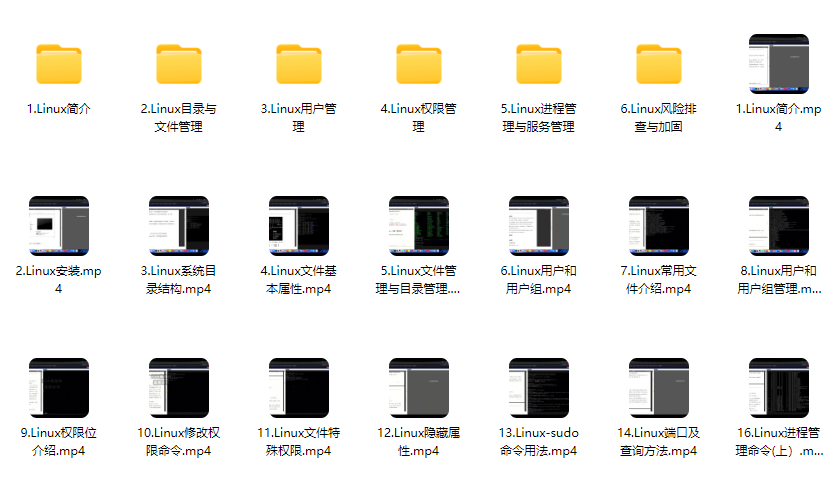
2、Linux操作系统

图片

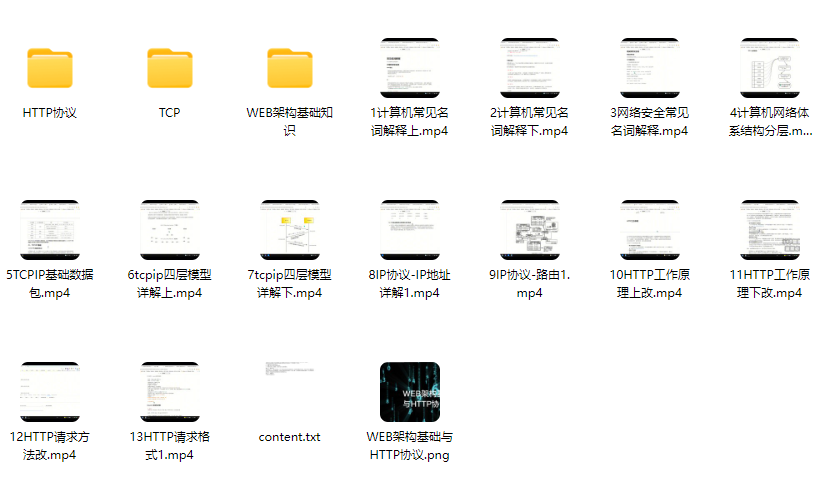
3、WEB架构基础与HTTP协议

图片

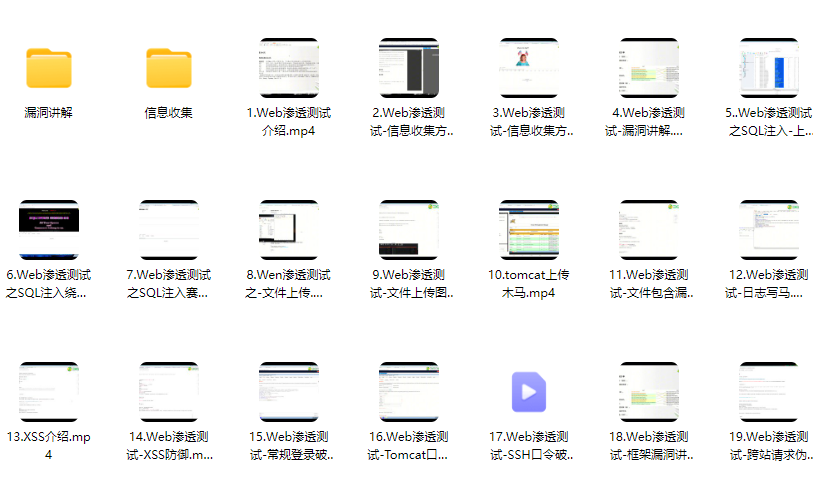
4、Web渗透测试

图片

5、渗透测试案例分享

图片

6、渗透测试实战技巧

在这里插入图片描述

7、攻防对战实战

图片

8、CTF之MISC实战讲解

图片

这份完整版的网络安全学习资料已经上传优快云【保证100%免费】

**读者福利 |** [优快云大礼包:[《网络安全入门&进阶学习资源包》免费分享 ]
在这里插入图片描述

文章来自网上,侵权请联系博主

IEM模型,地表粗糙度模拟 利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟 立即下载

相关推荐

CSIT883系统分析与项目管理——Lecture3重点概念

🎈本节课,介绍了项目集成管理当中,关于NPV这个概念相关的内容,以及介绍什么是系统需求,什么时候需要开始系统需求,如何进行调查系统需求等等相关的题目,这里供大家复习参考吧!还有还有最关键的是NPV的计算,我单独写一篇博文,需要的同学快去学习吧!

AI手套的博客 1090

大环境难搞,普通人靠AI智能体挖漏洞,周入3500

不需要顶尖的攻防技术,弄懂工具逻辑,就可以慢慢上手。最近在白帽圈子,WorkBuddy 这款国产 AI 智能体热度很高,不少人靠它做漏洞挖掘拿到不错收益,稳定能做到周入 3500。和别的工具相比,它更适配国内的环境,上手门槛低,不需要你有很强的代码功底。不用打卡通勤,在家就能操作,时间由自己安排,不用受职场约束。很多人失业之后,整日泡在招聘软件里,越刷越迷茫,慢慢陷入自我内耗。与其干等着合适的岗位,不如主动找一个能落地的副业,给自己多一层保障。文章来自网上,侵权请联系博主。**读者福利 |**

喜欢Python编程的程序员柚柚呀 239

U24时钟信号上升下降沿出现非单调性--简单分析

交换机U24时钟信号上升下降沿出现非单调性--简单分析

qq_45185504的博客 1131

【今日入账3500】我是怎么做到的?今天把整个流程给大家讲清楚

初级1、网络安全理论知识(2天)①了解行业相关背景,前景,确定发展方向。②学习网络安全相关法律法规。③网络安全运营的概念。④等保简介、等保规定、流程和规范。(非常重要)2、渗透测试基础(一周)①渗透测试的流程、分类、标准②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等。

ZL_1618的博客 141

Paho Asynchronous MQTT C Client Library--MQTTAsync API

异步MQTT 客户端库for C

yoyo勰的博客 1263

Aruco标签定位、测距、三维位置估算 opencv应用

摄像头要一开始对准aruco标签才开始运行。+ 相机标定文件(参考我的上篇文章)+ aruco标签6*6。

dgut_guangdian的博客 4221

【今日入账3500】我是怎么做到的?今天把整个流程给大家讲清楚!

【今日入账3500】我是怎么做到的?今天把整个流程给大家讲清楚!

weixin_57514792的博客 451

YOLO创新点改进点的消融实验设计规范

YOLO改进的消融实验是一种重要的方法,用于评估和验证模型中不同组件的影响。在进行YOLO改进的消融实验时,我们可以选择一些可能的改进点,比如Backbone网络、Anchor框设计和损失函数设计,然后通过实验来分析它们对模型性能的影响。首先,我们需要确定实验设计。对于每个改进点,我们将设计多个实验组,并针对每个实验组训练模型并进行性能评估。这里以三个改进点为例进行说明:改进点1:Backbone网络 (改进点2:Anchor框设计 (改进点3:损失函数设计 (

crasher123的博客 2909

直付通申请资质安全吗?靠谱吗?

风控规则的运行效果要定期复盘,拦截记录、误伤情况、处理时效都要看,规则持续优化,防护效果才能保持,动态调整的风控,比一成不变的规则更可靠,安全保障更到位,动态调整的风控更可靠,更有效,风控常复盘,规则常优化,防护更有效。资金记录的完整保存很重要,流水明细定期归档,账目随时可查,配合日常核对,资金安全尽在掌握,完善的记录习惯,既是风控要求,也是管理规范,长期坚持受益良多,更放心,流水留存好,随时可对账,管理更规范。方向更清晰,资质看清楚,边界问明白,判断更准确。更稳固,职责边界清,配合更默契,安全更有底。

qq_15110143的博客 344

【异常】Cursor报错We‘re having trouble connecting to the model provider. This might be temporary

在使用Cursor编辑器进行AI交互操作时,界面弹出如下报错提示,导致无法正常调用模型服务,影响使用流程:We’re having trouble connecting to the model provider. This might be temporary - please try again in a moment. 该报错核心含义为Cursor编辑器无法正常连接至背后的AI模型服务提供商(如OpenAI、Anthropic等),属于连接类异常,并非编辑器本身运行故障。经排查,该报错不具备破坏性,仅

奶爸的编程之路,也就一周冷个三天 1689

WordPress插件depicter存在SQL注入漏洞(CVE-2025-2011)

Depicter 是一款功能强大的 WordPress 幻灯片插件,允许用户通过直观的拖放编辑器轻松创建响应式滑块、轮播和动态内容展示。该插件提供丰富的模板库、动画效果和图层控制,支持多媒体内容嵌入(如图片、视频、HTML),并优化了移动端显示和SEO性能。其无代码操作界面适合非技术用户,同时提供高级自定义选项,适用于产品展示、营销推广和视觉叙事等多种场景,是提升网站视觉吸引力的高效工具。

m0_50125527的博客 550
上一篇: 2026年,AI挖洞真的把「古法挖洞」按在地上摩擦了吗?
下一篇: AI辅助挖洞怎么做?WorkBuddy实战教程来了
程序媛尤尤
博客等级 码龄4年 1万+粉丝 3307原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值