


GitHub项目地址:
https://github.com/Skymqq/RuntimePermissionTest.git
运行时权限是Android6.0系统引入的新特性,那么为何要引入这种运行时权限的机制呢?这是为了保障用户的安全和隐私,如果系统声明了某些危险权限,而这个时候用户却一点都不知晓,这就显得很不人性化,如果在程序安装界面,弹出一个对话框来通知用户,是否允许当前程序拥有一些权限。这就是运行时权限最常用的场景。
下面我们新建一个RuntimePermissionTest项目来实现调用系统电话薄的功能,期间通过运行时权限功能来让我们抉择是否允许声明打电话的权限。
activity_main.xml代码:
<?xml version="1.0" encoding="utf-8"?>
<LinearLayout xmlns:android="http://schemas.android.com/apk/res/android"
    android:layout_width="match_parent"
    android:layout_height="match_parent"
    android:orientation="vertical">

    <Button
        android:id="@+id/btn_call"
        android:layout_width="match_parent"
        android:layout_height="wrap_content"
        android:text="Make Call"
        android:textAllCaps="false"
        android:textSize="18sp"
        android:textStyle="bold" />
</LinearLayout>
MainActivity.java代码:
package com.example.administrator.runtimepermissiontest;

import android.content.Intent;
import android.net.Uri;
import android.support.v7.app.AppCompatActivity;
import android.os.Bundle;
import android.view.View;
import android.widget.Button;

public class MainActivity extends AppCompatActivity {
    private Button btn_call;

    @Override
    protected void onCreate(Bundle savedInstanceState) {
        super.onCreate(savedInstanceState);
        setContentView(R.layout.activity_main);
        initView();//初始化UI控件
    }

    private void initView() {
        btn_call = (Button) findViewById(R.id.btn_call);
    }

    @Override
    protected void onResume() {
        super.onResume();
        try {
            btn_call.setOnClickListener(new View.OnClickListener() {
                @Override
                public void onClick(View v) {
                    Intent intent = new Intent(Intent.ACTION_CALL);//ACTION_CALL是系统内置的打电话的动作
                    intent.setData(Uri.parse("tel:10086"));//tel是协议,10086是号码
                    startActivity(intent);
                }
            });
        } catch (Exception e) {
            e.printStackTrace();
        }

    }
}
可以看到,在按钮的点击事件中,我们构建了一个隐式Intent,Intent的action指定为Intent.ACTION_CALL,这是一个系统内置的打电话的动作,然后在data部分指定了协议是tel,号码是10086.另外为了防止程序崩溃,我们将所有操作都放在了异常捕获代码块当中。
最后在AndroidManifest中声明权限:
<?xml version="1.0" encoding="utf-8"?>
<manifest xmlns:android="http://schemas.android.com/apk/res/android"
    package="com.example.administrator.runtimepermissiontest">

    <uses-permission android:name="android.permission.CALL_PHONE" />

    <application
        android:allowBackup="true"
        android:icon="@mipmap/ic_launcher"
        android:label="@string/app_name"
        android:roundIcon="@mipmap/ic_launcher_round"
        android:supportsRtl="true"
        android:theme="@style/AppTheme">
        <activity android:name=".MainActivity">
            <intent-filter>
                <action android:name="android.intent.action.MAIN" />

                <category android:name="android.intent.category.LAUNCHER" />
            </intent-filter>
        </activity>
    </application>

</manifest>
运行程序后,如果你的设备是6.0以下的版本,那么在你点击Make Call按钮后,程序会直接打开电话薄,如果你的设备室6.0以上版本,那么你的程序会打不开电话薄,同时会报错“Permission Denial”,这是由于权限被禁止所导致的,因为6.0以上系统在使用危险权限时,都必须进行运行时权限处理。
那么下面我们就来尝试着修复这个问题,修改MainActivity.java代码,如下所示:
package com.example.administrator.runtimepermissiontest;

import android.Manifest;
import android.content.Intent;
import android.content.pm.PackageManager;
import android.net.Uri;
import android.support.annotation.NonNull;
import android.support.v4.app.ActivityCompat;
import android.support.v4.content.ContextCompat;
import android.support.v7.app.AppCompatActivity;
import android.os.Bundle;
import android.view.View;
import android.widget.Button;
import android.widget.Toast;

public class MainActivity extends AppCompatActivity {
    private Button btn_call;

    @Override
    protected void onCreate(Bundle savedInstanceState) {
        super.onCreate(savedInstanceState);
        setContentView(R.layout.activity_main);
        initView();//初始化UI控件
    }

    private void initView() {
        btn_call = (Button) findViewById(R.id.btn_call);
    }

    @Override
    protected void onResume() {
        super.onResume();
        btn_call.setOnClickListener(new View.OnClickListener() {
            @Override
            public void onClick(View v) {
                if (ContextCompat.checkSelfPermission(MainActivity.this, Manifest.permission.CALL_PHONE) != PackageManager.PERMISSION_GRANTED) {
                    ActivityCompat.requestPermissions(MainActivity.this, new String[]{Manifest.permission.CALL_PHONE}, 1);
                } else {
                    call();//打电话
                }
            }
        });

    }


    private void call() {
        try {
            Intent intent = new Intent(Intent.ACTION_CALL);//ACTION_CALL是系统内置的打电话的动作
            intent.setData(Uri.parse("tel:10086"));//tel是协议,10086是号码
            startActivity(intent);
        } catch (Exception e) {
            e.printStackTrace();
        }
    }


    @Override
    public void onRequestPermissionsResult(int requestCode, @NonNull String[] permissions, @NonNull int[] grantResults) {
        switch (requestCode) {
            case 1:
                if (grantResults.length > 0 && grantResults[0] == PackageManager.PERMISSION_GRANTED) {
                    call();//打电话
                } else {
                    Toast.makeText(this, "You denied the permission", Toast.LENGTH_SHORT).show();
                }
                break;
            default:
        }
    }
}
上面的代码将运行时权限的完整流程都覆盖了,下面我们来具体解析一下。说白了,运行时权限的核心就是在程序运行的过程中由用户授权我们去执行某些危险操作,程序是不可以擅自做主去执行这些危险操作的。因此,第一步就是要先判断用户是不是已经给过我们授权了,借助的是ContextCompat.checkSelfPermission()。checkSelfPermission方法接收两个参数,第一个参数是Context,这个没什么好说的,第二个参数是具体的权限名,比如打电话的权限名就是 Manifest.permission.CALL_PHONE,然后我们使用方法的返回值和PackManager.PERMISSION_GRANTED做比较,如果值相等就说明用户已经授权,如果不相等就表示用户没有授权。
如果已经授权就很简单了,直接去执行拨打电话的逻辑操作就可以了,这里我们把拨打电话的逻辑封装到了call()方法当中。如果没有授权的话,则需要调用ActivityCompat.requestPermission()方法来向用户申请授权,requestPermission()方法接收3个参数,第一个参数要求Activity的实例,第二个参数是一个String数组,我们把要申请的权限名放在数组中即可,第三个参数是请求码,只要是唯一值就可以了,这里就传入了个1.
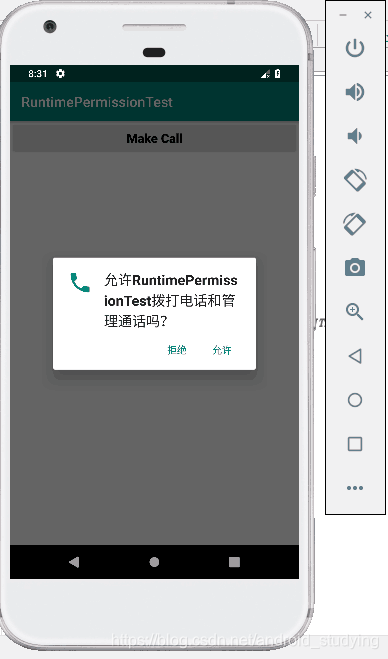
调用玩了requestPermission()方法之后,系统会弹出一个权限申请的对话框,然后用户可以选择同意或拒绝我们的权限申请,不论是那种结果,最终都会回调到onRequestPermissionResult()方法中,而授权的结果则会封装在grantResults参数当中。这里我们只需要判断一下最后的授权结果,如果用户同意的话就调用call()方法来拨打电话,如果用户拒绝的话我们只能放弃操作,并且弹出一条拒绝权限的失败提示。
运行程序:
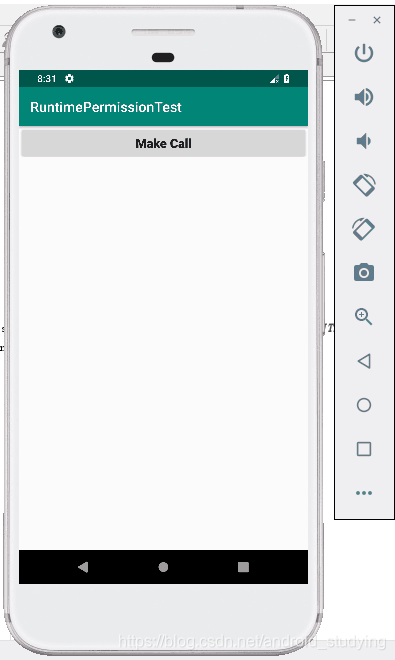
点击Make Call按钮之后会弹出一个对话框,这个对话框是系统自带的:
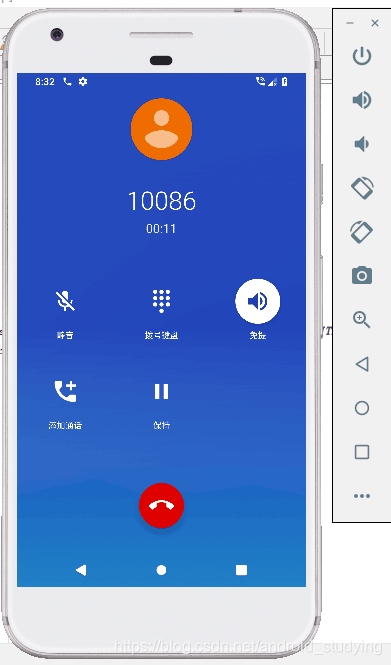
点击允许后直接打开系统内置电话薄,并且拨打了10086:
如果你一开始点击的拒绝,就会弹出Toast提示。如果你在允许授权之后,又希望取消授权拨打电话的权限,可以主动去设置里面将拨打电话的权限给取消就行了。

 7754


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


