Web应急:网站被植入Webshell

网站被植入webshell,意味着网站存在可利用的高危漏洞,攻击者通过利用漏洞入侵网站,写入webshell接管网站的控制权。为了得到权限 ,常规的手段如:前后台任意文件上传,远程命令执行,Sql注入写入文件等。

现象描述

网站管理员在站点目录下发现存在webshell,于是开始了对入侵过程展开了分析。

Webshell查杀工具:

D盾_Web查杀 Window下webshell查杀:http://www.d99net.net/index.asp

河马:支持多平台,但是需要联网环境。

使用方法: wget http://down.shellpub.com/hm/latest/hm-linux-amd64.tgz tar xvf hm-linux-amd64.tgz hm scan /www

事件分析

1、 定位时间范围

通过发现的webshell文件创建时间点,去翻看相关日期的访问日志。

2、Web 日志分析

经过日志分析,在文件创建的时间节点并未发现可疑的上传,但发现存在可疑的webservice接口

3、漏洞分析

访问webservice接口,发现变量:buffer、distinctpach、newfilename可以在客户端自定义
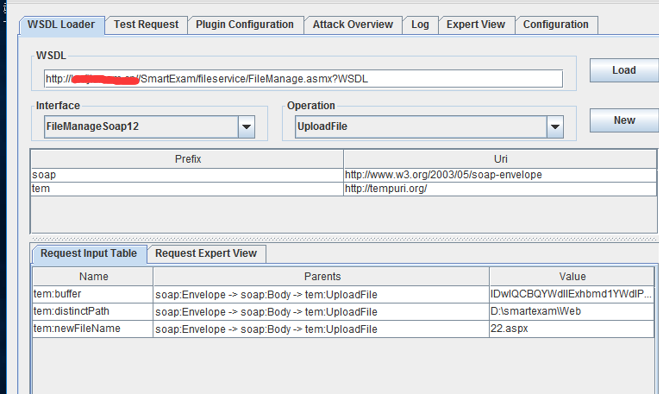
4、漏洞复现

尝试对漏洞进行复现,可成功上传webshell,控制网站服务器

5、漏洞修复

清除webshell并对webservice接口进行代码修复。

从发现webshell到日志分析,再到漏洞复现和修复,本文暂不涉及溯源取证方面。

转载于:https://www.cnblogs.com/xiaozi/p/10998498.html

应急响应-Webshell-典型处置案例 综上,对发现的线索梳理如下:服务器于 2018 年 11 月 23 日被上传了 Webshell 网页木马文件;Web 应用后台存在弱密码;中间件后台存在弱密码;服务器未开启 Web 日志记录功能;服务器于 2018 年 11 月 23 日就存在挖矿木马的恶意程序;服务器于 2018 年 11 月 2 日就被 RDP 暴力破解并被远程登录。 阅读详情

相关推荐

【应急响应】webshell的排查与处置

Webshell 是 Web 安全领域中极为常见且危险的攻击手段,及时有效地识别和处理 Webshell 对于防止攻击者进一步控制系统至关重要。在应急响应中,区分有文件落地和无文件落地的 Webshell 类型,并采取相应的处置措施,不仅能够快速恢复系统,还可以防止攻击者留下的后门对系统进行二次利用。通过加强系统的日常防护,定期进行漏洞扫描和权限审计,可以有效减少 Webshell 攻击的风险。

qinjilll的博客 2285

应急响应事件处置指南

《网络安全应急响应事件处置指南》是一份详细的手册,旨在帮助组织有效地应对网络安全事件。这份指南包含了一系列的步骤和建议,以便在发生网络安全事件时,能够迅速、准确地识别问题、评估风险、采取适当的应对措施,并进行必要的恢复工作。

qq_33295410的博客 2万+

应急响应-Webshell-技术操作指南

在应急响应时,首先应判断系统是否存在植入Webshell的可能。根据事件发生的时间进行排查,对攻击路径进行溯源分析。如果网站被植入暗链或出现单击链接跳转到其他网站(如博彩网站、色情网站等)的情况,应首先排查网站首页相关js,查看是否被植入了恶意跳转的js。如网站首页被篡改或其他被攻击的现象,则应根据网站程序信息,如程序目录、文件上传目录、war包部署目录,使用工具(如D盾)和搜索关键字(如eval、base64_decode、assert)方式,定位到Webshell文件并清除。

qq_50765147的博客 3291

网络安全-webshell详解(原理、攻击、检测与防御)

Webshell是通过服务器开放的端口获取服务器的某些权限。webshell又称脚本木马,一般分为大马、小马、一句话木马。大马,体积大、功能齐全、能够管理数据库、文件管理、对站点进行快速的信息收集,甚至能够提权。小马,一般而言,我们在上传文件的时候,会被限制上传的文件大小或是拦截的情况,那么我通过小马来上传大马,实现我们想要的功能。一句话木马,短小精悍、功能强大、隐蔽性好、使用客户端可以快速管理webshell。

m0_59162248的博客 7929

玄机平台应急响应—webshell查杀

以上就是常见的webshell排查手段,至于内存马的排查,那个属于高端的东西没有那么简单滴。最后,以上仅为个人的拙见,如何有不对的地方,欢迎各位师傅指正与补充,有兴趣的师傅可以一起交流学习。

2301_76227305的博客 4006

玄机靶场应急响应第一章webshell查杀WP

靶机账号密码 root xjwebshell1.黑客webshell里面的flag flag{xxxxx-xxxx-xxxx-xxxx-xxxx}2.黑客使用的什么工具的shell github地址的md5 flag{md5}3.黑客隐藏shell的完整路径的md5 flag{md5} 注 : /xxx/xxx/xxx/xxx/xxx.xxx4.黑客免杀马完整路径 md5 flag{md5}

qq_46343633的博客 2434

应急响应实战笔记——Web实战篇:① 网站被植入Webshell

网站被植入webshell,意味着网站存在可利用的高危漏洞,攻击者通过利用漏洞入侵网站,写入webshell接管网站的控制权。为了得到权限 ,常规的手段如:前后台任意文件上传,远程命令执行,Sql注入写入文件等。

君逍遥o 578

Webshell网络安全应急响应操作指南

Webshell网络安全应急响应操作指南

Project__的博客 1522

第1篇:网站被植入Webshell如何抑制----应急响应之web实战篇

网站被植入webshell,意味着网站存在可利用的高危漏洞,攻击者通过利用漏洞入侵网站,写入webshell接管网站的控制权。为了得到权限 ,常规的手段如:前后台任意文件上传,远程命令执行,Sql注入写入文件等。

星河梦瑾的博客 599

从零搭建Linux应急响应靶场:Webshell攻防实战与Kali取证分析

应急响应是网络安全领域的核心实践,指在安全事件发生后,通过系统化的方法进行检测、分析、遏制、消除和恢复。其原理在于遵循标准的响应流程,快速定位入侵点,评估影响范围,并采取有效措施止损。掌握应急响应技术对于企业安全防护和个人技能提升具有重要价值,能有效应对勒索软件、数据泄露等安全威胁,广泛应用于系统入侵、恶意软件处置等场景。本文聚焦于通过构建一个模拟真实入侵的Linux靶场,深入剖析Webshell这一常见攻击载体的植入、隐藏与检测技术,并结合Kali Linux中的实用工具,演示从攻击痕迹分析到系统加固的完

weixin_33713707的博客 364

告别手动画图!用Cadence SKILL写一个参数化电感PCell(附完整代码)

本文详细介绍了如何使用Cadence SKILL语言开发参数化电感PCell,实现电感版图的自动化生成。通过动态调整线宽、圈数等几何参数,自动创建端口并进行工艺规则校验,大幅提升高频电路设计效率。附完整代码示例,帮助工程师快速掌握PCell开发技巧。

weixin_30684743的博客 366

2020应急响应实战指南

攻防攻防,有攻就有防,我们常说“未知攻焉知防”,所以一般来说,在安服团队里,应急响应是由有经验的渗透测试人员来承担;而在企业里面,应急响应则是由比较有经验的运维人员来承担。早在17年的时...

2万+

小样本物体检测

Few-Shot Object Detection with Attention-RPN and Multi-Relation Detector 关键:提出了一个小样本数据集:数据集 步骤: 提取support img为一过滤特征 使用support img的特征来过滤query img,最后将过滤后的特征输入RPN网络中 RPN网络层的输出,会进行多头判断,使用全局信息检测,使用局部信息检测,一对多检测 Attention-Based Region Proposal Network Increme

qq_21157073的博客 5266

网络安全应急响应----9、WebShell应急响应

文章目录一、Webshell简介1、常见webshell2、Webshell检测二、Webshell应急响应流程1、判断是否被植入webshell2、临时处置3、Webshell排查4、系统排查4.1、Windows系统排查4.2、Linux系统排查4.3、Web日志分析4.4、网络流量排查4.5、清除加固三、Webshell防御方法 一、Webshell简介 Webshell通常指以JSP、ASP、 PHP等网页脚本文件形式存在的一种服务器可执行文件,一般带有文件操作、命令执行功能,是一种网页后门。攻

七天 1万+

abap中使用Screen painter为普通屏幕创建单选按钮组radiobutton组的过程

选择屏幕中,创建radiobutton组直接使用代码实现,如下所示 SELECTION-SCREEN BEGIN OF BLOCK BK1 WITH FRAME TITLE TEXT-001. PARAMETERS R1 RADIOBUTTON GROUP GR1. PARAMETERS R2 RADIOBUTTON GROUP GR1. PARAMETERS R3 RADIOBUTTON GR

charliefromkansas的博客 8301

MIMO技术入门

MIMO:多天线技术,发射端和接收端有多个天线(注意:并不是指多个天线板,而是多套振子,每一套是一个独立的天线。) 4G:2、8天线 5G:4、64天线(64T64R) 手机也是多天线 MIMO实现效果的分类: 1)空间分集 。2)空间复用。3)波束赋形。 空间分集(space diversity) 作用:提升接收质量 利用多个天线发射或者接收一个数据流,避免单个信道衰落对整个链路的影响。(比如你的耳机坏了一只并不影响另一只) 空间复用(space multiplexing) 作用:提升速率 利

About1129的博客 2873

运维圣经:Webshell应急响应指南

Webshell通常指以JSP、ASP、 PHP等网页脚本文件形式存在的一种服务器可执行文件,一般带有文件操作、命令执行功能,是一种网页后门。攻击者在入侵网站后,通常会将Webshell后门文件与网站服务器Web目录下正常的网页文件混在一起,使用浏览器或专用客户端进行连接,从而得到一个服务器操作环境,以达到控制网站服务器的目的。

qq_61553520的博客 2199

避开SM30维护视图的坑:自动更新字段+日志记录的5个关键配置步骤

本文深入解析了SAP ABAP开发中SM30维护视图的深度定制,聚焦于实现自动更新字段与日志记录功能。文章详细阐述了从SE54配置起点到核心编码的5个关键步骤,重点讲解了如何利用事件驱动模型(如05创建事件和01保存前事件)安全操作动态数据结构,并提供了避免常见陷阱的实用技巧,帮助开发者构建稳定可靠的自动化维护机制。

plant的博客 622

webshell应急响应

webshell在应急中占了很大的比例,本篇文章就来看看当遇到webshell时如何进行应急响应。Webshell通常指以JSP、ASP、PHP等网页脚本文件形式存在的一种服务器可执行文件,一般带有文件操作、命令执行功能,是一种网页后门。攻击者在入侵一个网站后,通常会将Webshell后门文件与网站服务器Web目录下正常的网页文件混在一起,使用浏览器或专用客户端进行连接,从而得到一个服务器操作环境,以达到控制网站服务器的目的。

qq_32947907的博客 1484

【转载】参数估计(Parameter Estimation):频率学派(最大似然估计MLE、最大后验估计MAP)与贝叶斯学派(贝叶斯估计BPE)

基础 频率学派与贝叶斯学派 http://www.douban.com/group/topic/16719644/ http://www.zhihu.com/question/20587681 最大似然估计(Maximum likelihood estimation,MLE) http://baike.baidu.com/view/1918804.htm http://baike.baidu.co

影 的专栏 3413

从 Integrated Configuration 到 Integration Flow,SAP PI/PO 老配置迁移的一次温和重构

很多还在运行 SAP PI/PO 的系统,Integration Directory 里都积累了不少 Integrated Configuration,也就是日常项目里常说的 ICO。它们可能稳定运行了多年,负责把采购订单、物料主数据、客户主数据、发票、发货通知从一个系统送到另一个系统。问题在于,ICO 这种对象很实用,却不够直观。

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 95

玄机——第一章 应急响应-webshell查杀 wp(手把手保姆级教学)

第一章 应急响应-webshell查杀 wp

焦虑的焦虑 1万+

设计原则:面向对象设计原则详解

我们在应用程序开发中,一般要求尽量两做到可维护性和可复用性。 应用程序的复用可以提高应用程序的开发效率和质量,节约开发成本,恰当的复用还可以改善系统的可维护性。而在面向对象的设计里面,可维护性复用都是以面向对象设计原则为基础的,这些设计原则首先都是复用的原则,遵循这些设计原则可以有效地提高系统的复用性,同时提高系统的可维护性。面向对象设计原则和设计模式也是对系统.........

黄规速博客:学如逆水行舟,不进则退 4万+

记一次Web应急响应处置

web应急响应处置流程

weixin_43253823的博客 1447

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

Probability and Statistics - 4th edition

Probability and Statistics - 4th edition

Webshell 网络安全应急响应

webshell 应急操作流程(细)

hackDZ的博客 3296

华为的C语言编程规范.pdf

华为技术有限公司内部技术规范。本规范制定了编写C语言程序的基本原则、规则和建议。从代码的清晰、简洁、可测试、安全、程序效率、可移植各个方面对C语言编程作出了具体指导。

上一篇: “原谅宝”事件前后
下一篇: Web应急:网站被批量挂黑页
an0708
博客等级 码龄12年 30粉丝 0原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符  | 博主筛选后可见
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值