用户权限管理设计--转1

Java论坛系统--3.系统用户角色权限表结构设计 通常我们的网站都有权限控制,就像一个公司有产品、开发、运维之分,各自负责各自的业务,相互独立,有相互协作,共同完成一个任务。拥有不同权限的用户查看不同的页面,进行不同的操作。 Shiro是一种轻量级的安全框架,主要是做登录验证,权限检查,相对 Spring Security 是要简单很多,源码也很清晰。 表结构 在这里我主要是针对后台的用户操作权限的设计: 1.定义用户表 sys_user... 阅读详情

用户管理权限设计一直是大家讨论的热点,因为几乎涉及到每一个开发的业务系统。我找了很多很多的资料,大家的核心基本上都是一样的:基于角色管理. 用户,角色,模块,权限的相互组合,就可以形成一个强大的权限管理系统。

最近在一个项目中设计的一个用户权限的设计,很乐意与大家一起讨论及分享.

设计思路

我的设计思路或者说是我想要实现的功能

1.用户的权限通过角色来控制,一个用户可以拥有多个角色.

2.用户拥有不同角色时,其权限应该是多个角色相互的补集.

3.一个角色拥有多个模块

4.用户的前台菜单显示根据角色所拥有的模块所决定,不同的用户在前端显示的操作菜单是不一样的。

5.页面中的功能按钮根据模块中所包含的功能所定义,通过模块及角色所拥有的权限进行控制

6.可看某个模块有哪些用户,哪些对应角色,并对其进行特殊权限设置.

7.可以针对单个用户进行特殊设置

我在我的Project中,基本上达到了以上的效果及功能,但在实际过程中发现有些不足之处。因为整个权限设计是基于数据库来设计中,所以数据的读取当数据量大时(我所说的数据量是以万以上来计)可能对性能有一定的影响。但对于一般来说,几千用户之类的我想还是可以承受的。我会在后面说明不足之处。

数据库设计

基本设计:

1.首先,设计数据库.

数据库的设计其实我估计大家都很熟悉了

基本表:用户表,角色表,模块表,功能表,管理员表.如果涉及到企业性质的,可能会根据需要加上组织结构表,群组表等其它辅助表

用户
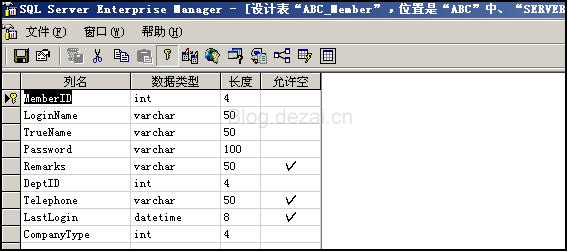
 

管理员

角色
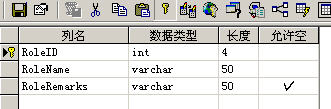
模块

(我的模块表考虑了子模块的因素,所以会有深度,父模块ID这两个字段,在后来开发过中,由于思路的转变,IsRootModule,FunctionCode我都没有用到,为了让整个权限系统通变得更通用,我都将其单独设计成了另一个表)

功能表(功能表就是模块对应的功能:增加,删除,修改,详细,列表,浏览,导出,导入之类的)
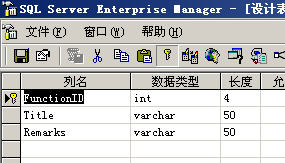
业务表:用户-角色表 模块-功能表 角色-模块表

要实现一个用户多个角色(1 to n),一个角色多个模块(1 to n),一个模块多个功能(1 to n),那就得加上几个相关的业务表,之前考虑用视图去实现,我个人之见,视图最好只用来读取数据,不要用来进行数据操作.后来证明是不可取的,这里要注意的就是在实际的业务操作中,应该尽量避免重复的数据录入. 这些表都很简单,但却很关键

用户-角色:
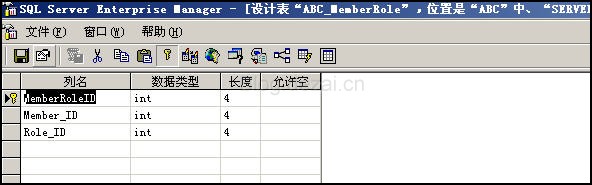
角色-模块:
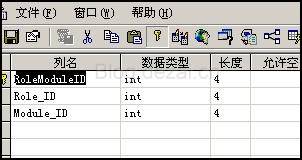
模块-功能:
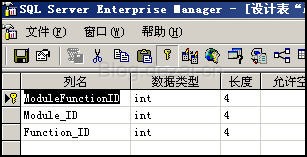
大家可以看到,表结构很简单,字段也很少,设计也差不多。都是将相关联的字段ID取出来做数据存取。

视图:用户-角色-模块-功能视图
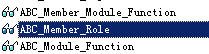
 

可能大家会觉得很奇怪,为什么这里出现member_role呢。因为我们在数据表中只存取了ID值,而对应的RoleName字段并没有包含其中,这里的视图就是获取关联表中其他所需要的字段数据了。另外两个视图大家看名字应该就知道他的用处了。

存储过程:各自表的增加,删除,修改,及列表数据. 判断是否存在相同的数据 
(CUDLIS-Create, Update,Delete,IfExist,Show,List)

存储过程我就不一一列出了,很简单的,你只要写出下面这些基本上你在开发过程就不会有太多问题了. 注意的是:在相互关联的业务表中,最好能对数据插入进行重复数据判断(用户角色表,模块功能表,角色模块表,尽量避免重复的数据插入)我把大致需要实现的业务列个表给大家参考:

用户表:(Insert ,Update ,IfExist ,Show, Delete)

用户角色表:(Insert ,Update,IfExist,Delete,RoleListByUserID,UserListByRoleID)

角色表:(Insert,Update,IfExist,Show,Delete)

角色模块表:(Insert,IfExist,Delete,Show,RoleListByModuleID,ModulistByRoleID)

模块表:(Insert,Update,IfExist,Show,Dlete,ListByRootModuleID,ListByModuleLevel)

模块功能表:(Insert,Update,Delete,FunctionListByModuleID)

针对用户直接获取其所有的权限时,应该有个单独的Procedure从视图中Member_Role_Module_Function中获取其对应的数据,这样就可以得到想要的东西了。

数据库设计部分应该就这样差不多了。我想这应该是通用的。在实际运用过程中,我个人认为应该有一些改进点:

1.模块与功能部分,可以用字符串的形式将模块对应的功能存在一个数据字段中,这样可能在你的代码编写中可以省下较多的时间并带来更多的便利(主要是可以用split()来代替频繁的数据获取业务)这个我在最初设计中没有想到这点,有点失策.

2.针对N级模块的权限展现问题,如何让父模块继承子模块的权限这个是我没有考虑到的,不过我想应该可以用IsRootModule这个字段来作文章,可惜我还没想到如何去整这个字段。当子模块很多时,在前端UI展示的时候是否会出现很慢的情况?这个我没有去做测试,带有一定的风险。
但在前端UI展示我还没想到或实现好的办法,我能想到的应该是像GridViewTree那种不错。

这个权限设计已经在我的Project中运用,暂时没有发现什么问题,而且为我以后对其它系统集成也很有帮助。至于如何在C#中实现业务,个人认为只要知道数据库如何整的,那C#中的业务实现只是一个取数操作过程。

MySQL数据表设计 系统权限表设计 权限、角色、用户表设计 修改字符集:utf8和utf8mb4,推荐使用:utf8mb4utf8:主要支持Unicode字符集中的基本多语言平面(BMP)范围内的字符,码点范围从0x0000到0xFFFF。这涵盖了大多数常用的字符,包括拉丁语、希腊语、中文、日文等。但它不包含一些表情符号(Emoji)。utf8mb4:是utf8的超集,支持Unicode字符集的全部字符,能够表示更多的特殊字符。校对规则(Collation),推荐使用:utf8mb4_unicode_ci。 阅读详情

相关推荐

权限管理是怎么实现的?表是怎么设计的?

权限管理的实现通常是通过角色和权限的关联来控制用户的访问。数据库设计上,通常会有用户表、角色表、权限表以及关联表来维护用户、角色与权限之间的关系。细粒度的权限控制可以通过对资源进行分级授权来进一步实现。一个好的权限管理系统不仅要确保系统的安全性,还要保证系统的灵活性和可扩展性,方便后续的管理与维护。

些许风霜罢了 2225

表设计之权限管理

表设计之权限管理

KaKaa__的博客 1757

权限管理设计方案

 权限管理设计方案                                                                                                               --董帅1 设计思路为了设计一套具有较强可扩展性的权限管理,需要建立用户、角色和权限等数据库表,并且建立之间的关系,具体实现如下。1.1 用户

Sun_Java_J2ee的专栏 3758

用户权限管理设计(1)

用户管理权限设计一直是大家讨论的热点,因为几乎涉及到每一个开发的业务系统。我找了很多很多的资料,大家的核心基本上都是一样的:基于角色管理. 用户,角色,模块,权限的相互组合,就可以形成一个强大的权限管理系统。最近在一个项目中设计的一个用户权限的设计,很乐意与大家一起讨论及分享.设计思路我的设计思路或者说是我想要实现的功能1.用户的权限通过角色来控制,一个用户可以拥有多个角色.2.用户拥有不同角色时...

weixin_30413739的博客 718

设计一个完美的用户角色权限表

设计一个完美的用户角色权限表需要考虑系统的安全性、灵活性和可扩展性。以下是一个详细的用户角色权限管理表设计方案,包含多个表结构和字段描述。

私聊前往站内信:https://i.youkuaiyun.com/#/msg/chat/weixin_44976692 2万+

等时替代模型( Isotemporal Substitution Model)

文献阅读:Associations of sedentary time and physical activity with adverse health conditions: Outcome-wide analyses using isotemporal substitution model(该论文于2022年4月28日发表在柳叶刀子刊 EClinicalMedicine 上)

姚巨龙的博客 1万+

后台用户角色权限管理设计

目录 1、概述 2、设计 2.1 用户管理 2.2 角色管理 2.3 权限管理 2.4 用户、角色、权限的关系 3、总结 1、概述 在设计产品后台系统设置时,可根据不同项目的实际需求来设计后台系统设置的内容,比如用户角色权限、系统日志、数据统计,任务进程、数据备份等等很多,其中,用户角色权限管理属于整个后台系统设置必不可少的内容,甚至有些业务复杂的产品会为与其对应的后台系统设置单独设计一款独立运行的产品,不过目的都是为了更好的管理各个业务流程步骤中每一位用户的权限,防止用...

qq_39302908的博客 9994

原形网络(Prototypical Networks)基于PyTorch的实现

我在Jay2coomzz的基础上修改了数据处理方式和evaluation_model()方法,作为初学者若有不当之处恳请大家批评指正,原文链接如下: https://blog.youkuaiyun.com/weixin_38471579/article/details/102631018 数据集和源码链接将放到评论区 文章目录1 数据集一个简单的数据集介绍数据集处理2 搭建网络CNNProtonets 1 数据集 一个简单的数据集介绍 Omniglot数据集一共包含1623 类手写体,每一类中包含20 个样本。其中.

weixin_43872532的博客 6636

Vue + Spring Boot 项目实战(十一):用户角色权限管理模块设计

项目正式进入第二阶段。

Evan 的博客 6万+

【胡学长 带你学 Global Mapper 】如何将影像地图转换为国家2000坐标系

多部门联合开展工作坐标数据不匹配怎么办?Hi,我是胡学长!今天教大家如何利用Global Mapper将谷歌影像数据转换为国家2000坐标系影像数据 。

一起来交流学习吧 1万+

H3C-HCL模拟器-STP生成树协议实验

边缘接口的存在是为了提高网络的收敛速度和性能。由于边缘接口连接的是终端设备,这些设备通常不会产生环路,因此不需要参与生成树协议的计算和决策。边缘接口通常是指那些不会连接到其他交换机或生成树的冗余路径的接口。H3C交换机千兆口的cost默认是20,把SW2的g1/0/2接口的cost改为100;SW4是根网桥,根据STP计算,闭塞端口应该在SW1上;方法:使得SW2到SW1的cost比SW4到SW1更大;7)修改配置:把SW1连接PC的所有接口配置为边缘接口。协议的计算开销,提高网络的收敛速度。

网络工程 2995

数据库表设计1:用户权限管理

前言:权限管理是所有后台系统的都会涉及的一个重要组成部分,主要目的是对不同的人访问资源进行权限的控制,避免因权限控制缺失或操作不当引发的风险问题,如操作错误,隐私数据泄露等问题。 1、RBAC简介 RBAC(Role-Based Access Control,基于角色的访问控制),通过角色关联用户,角色关联权限,间接的赋予用户的权限。 简单地说,一个用户拥有若干角色,每一个角色拥有若干权限。这样,就构造成“用户-角色-权限”的授权模型。在这种模型中,用户与角色之间,角色与权限之间,一般者是多对多的

何哥的博客 6165

域自适应的理解与想法(Domain Adaptation)

这幅图是域适应非常有名的一篇论文中的插图,被很多文章转载。 什么是领域自适应? Domain Adaptation是迁移学习中很重要的一部分内容,目的是把分布不同的源域和目标域的数据,映射到一个特征空间中,使其在该空间中的距离尽可能近。于是在特征空间中对source domain训练的目标函数,就可以迁移到target domain上,提高target domain上的准确率。 上面的图主要的思想来源于GAN,上图由三部分组成:特征映射网络 标签分类网络和和域判别网络 其中,source domain的数.

yuanxue18的博客 5982

用户权限管理

用户及权限管理涉及的几个概念 用户分类:系统用户、超级用户、管理员用户、DBA用户、领导用户、专家用户、操作员用户、客户用户、…… 系统权限:即对不同用户使用系统资源(功能菜单项、按钮、输入控件等)的使用或访问权限 用户:应用系统的具体操作者,用户可以拥有一定范围的权限 角色:为了对许多拥有相似权限的用户进行分类管理,定义了角色的概念,例如系统管理员、管理员、用户、访客等角色 组:为了更

老毕专栏 3万+

基于FPGA的DDS信号发生器

之前的博客讲到了DDS的基本原理,现在用Verilog代码实现DDS,能够产生四种波形,方波,三角波,正弦波,锯齿波,用按键来控制频率和选择波形。其中按键消抖模块来自小梅哥的FPGA自学笔记设计与验证这本书。 module DDS_Module( Clk, Rst_n, EN, Fword, Key1, Pword, DA_Clk, DA_Data ); input Clk...

qq_43534451的博客 9950

Sigrity Power Tree如何生成电源树操作指导

Sigrity Power Tree可以方便地生成电源树,仅需要网表文件就能将系统的电源树直观的显示出来,生成的电源树文件可以用Power DC,optimizePI进行直流和交流仿真,下面介绍如何生成电源树。Base on [Device_TYPE and VALUE]就是识别网表中器件的Device_TYPE作为power tree中的模型的名字。Allegro layout netlist file,就是从Allegro layout文件中输出的netlist第三方网表文件。如何生成电源树操作指导。

weixin_54787054的博客 1535

node用户权限管理设计

大部分管理系统都区分了很多模块,因各部门之间分工协作展示内容和所用功能都不同,所以一个健壮的后台管理项目离不开权限管理,本文旨在小白也可以通过+搭建一个简单的用户权限管理系统。......

weixin_43756315的博客 4263

pyecharts在jupyter notebook中不能够渲染图表问题。

在使用jupyter notebook中使用pyecharts绘制可视化图表的时候,发现图表不能渲染到页面中,生成的html是没问题的,本文主要解决在jupyter notebook中不能渲染这个问题。

猿小白的博客 1167

RBAC用户角色权限管理模型设计(全网最全没有之一)

RBAC(Role-Based Access Control),即基于角色的访问控制,是一种广泛应用于信息安全领域的访问控制模型。RBAC的核心思想是将系统中的用户按照其角色进行分类,然后定义不同角色具有的权限,最后指定哪些用户属于哪些角色,从而实现权限管理。

weixin_57909742的博客 8300

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

前端如何进行用户权限管理

这里是修真院前端小课堂,本篇分析的主题是 【前端如何进行用户权限管理】 1:问题: 假如在做一个管理系统,面向老师学生的,学生提交申请,老师负责审核(或者还需要添加其他角色,功能权限都不同)。 现在的问题是,每种角色登录看到的界面应该都是不一样的,那这个页面的区分如何实现呢? 2:要不要给老师和学生各自设计一套页面?这样工作量是不是太大了,并且如果还要加入其它角色的话,难道每个...

IT修真院:初学者转行到互联网的聚集地 3万+

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

java权限管理与用户角色权限设计

java权限管理与用户角色权限设计2016年10月29日 19:24:41阅读数:12545实现业务系统中的用户权限管理 B/S系统中的权限比C/S中的更显的重要,C/S系统因为具有特殊的客户端,所以访问用户的权限检测可以通过客户端实现或通过客户端+服务器检测实现,而B/S中,浏览器是每一台计算机都已具备的,如果不建立一个完整的权限检测,那么一个“非法用户”很可能就能通过浏览器轻易访问到B/S系统...

Junit的博客 4万+

SIMATIC S7-1200, S7-1500 PID 控制[手册]

SIMATIC S7-1200, S7-1500 PID 控制[手册]

用户权限管理设计java_用户权限管理设计

用户管理权限设计一直是大家讨论的热点,因为几乎涉及到每一个开发的业务系统。我找了很多很多的资料,大家的核心基本上都是一样的:基于角色管理. 用户,角色,模块,权限的相互组合,就可以形成一个强大的权限管理系统。最近在一个项目中设计的一个用户权限的设计,很乐意与大家一起讨论及分享.设计思路我的设计思路或者说是我想要实现的功能1.用户的权限通过角色来控制,一个用户可以拥有多个角色.2.用户拥有不同角色时...

weixin_36373013的博客 1626

PHP实现用户认证与权限管理的全面指南

通过合理的数据库设计、安全的密码存储、会话管理以及灵活的权限控制,可以构建一个既安全又易于管理的用户系统。然而,安全是一个持续的过程,随着技术的发展和威胁的演变,需要不断学习和更新安全知识,以确保系统的安全性。本文将详细探讨如何在PHP项目中实现用户认证与权限管理,包括数据库设计、用户注册与登录、会话管理、权限检查等方面,并辅以代码示例和案例分析,帮助新手朋友快速上手。用户登录是验证用户身份的过程,它涉及到验证用户输入的用户名和密码是否与数据库中的记录匹配。在实现用户认证与权限管理时,安全性是至关重要的。

这家伙很懒,什么都没有留下 1758

RBAC权限管理设计思想

RBAC权限管理设计一、概述二、权限模型三、RBAC模型什么是RBAC模型基本模型RBAC0角色分层模型RBAC1角色限制模型RBAC2统一模型RBAC3基于RBAC的延展——用户组总结: 一、概述 不管是开发手机APP,Web网站还是小程序等项目,基本上都需要一个后台管理系统的支撑。而每个后台管理系统都有一个通用的模块就是用户权限管理模块,权限管理是所有后台系统的都会涉及的一个重要组成部分,主要目的是对不同的用户访问资源进行权限的控制,避免因权限控制缺失或操作不当引发的风险问题,如操作错误,隐私数据泄露等

weixin_44047389的博客 3636

一个用户权限管理模块的设计思路

:一个用户权限管理模块的设计思路 一、 1. 权限资源(功能资源) 系统的所有权限信息。权限具有上下级关系,是一个树状的结构。如下: u 系统管理 l 单位管理 u 查看单位 u 添加单位 u 修改单位 u 删除单位 l 部门管理 u 查看部门 u 添加部门 u 修改单位 u 删除...

xgbjmxn的专栏 1352
上一篇: Calendar & Date & TimeZone & Locale & ResourceBundle UTC GMT CST WST 闰年闰秒
下一篇: 用户权限设计--转2
aaa1aaaaa
博客等级 码龄17年 9粉丝 12原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值