基线管理之apache安全配置

基线管理apache安全配置 需要的环境 一台Centos 7.2服务器,已安装apache httpd ,并开机自启动。 1确保apache无法访问根目录 查看apache配置文件,确定里面对根目录是拒绝所有请求 vim /etc/httpd/conf/httpd.conf 其中,第一行和第四行,指明了目录,即Linux的根目录 / 第二行,表示禁止使用.htaccess文件,覆盖此处配置 第三行,表示禁止访问根目录 2 删除网站的目录浏览权限 apache会在默认路径下开启目录浏览 继续查看apac. 阅读详情

一、确保apache无法访问根目录

查看apache配置文件,确定里面对根目录是拒绝所有请求

vim /etc/httpd/conf/httpd.conf
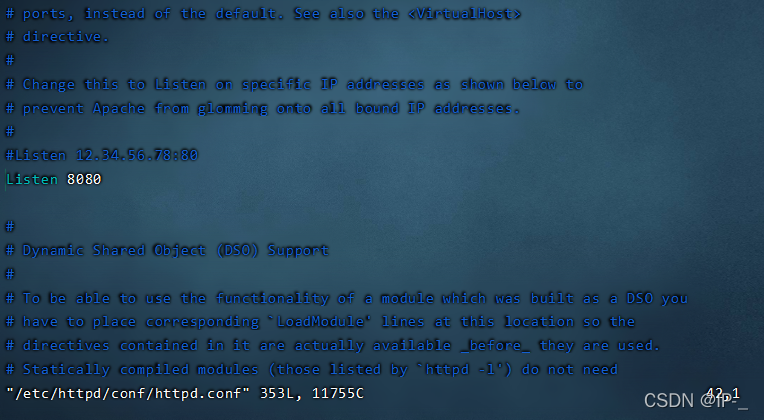
 按箭头,下翻可以找到以下配置
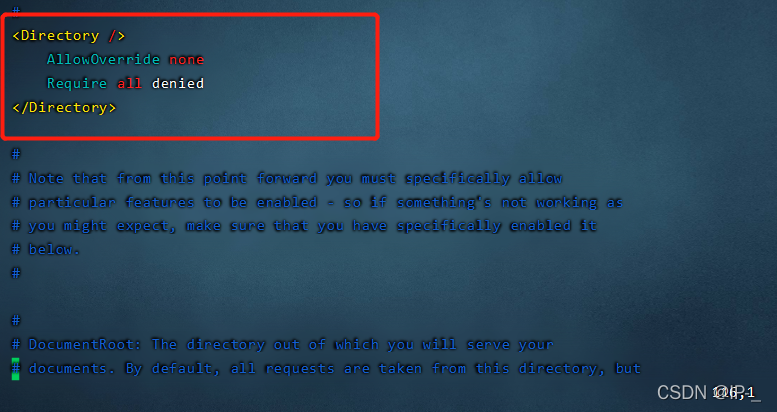
其中,第一行和第四行,指明了目录,即Linux的根目录 /

第二行,表示禁止使用.htaccess文件,覆盖此处配置

第三行,表示禁止访问根目录

二、删除网站的目录浏览权限

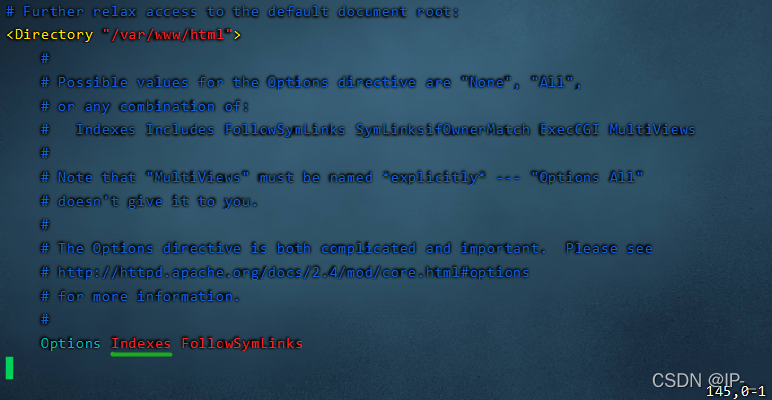
apache会在默认路径下开启目录浏览

继续查看apache配置文件,如图,其中Indexes即为目录浏览权限,直接删除掉即可。
三、限制HTTP方法
apache默认没有限制限制http方法,我们可以在需要的路径下进行限制
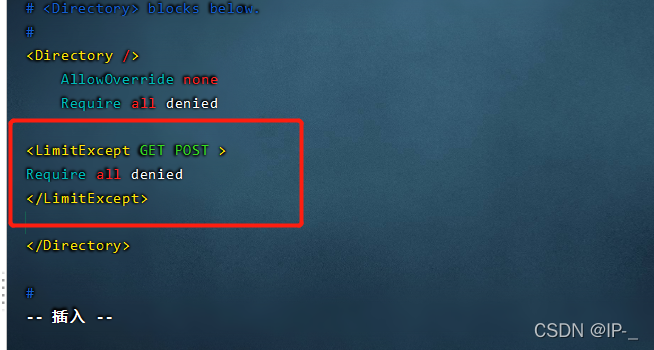
在路径配置中加入

<LimitExcept GET POST >
Require all denied
</LimitExcept>

如在根目录下配置 ,如图
四、错误页面重定向
http的错误页面可能会暴露服务器信息,我们可以将错误页面都重点向到某文件
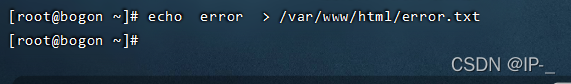
新建一个错误页面文件,文件内容为error
 

echo  error  > /var/www/html/error.txt
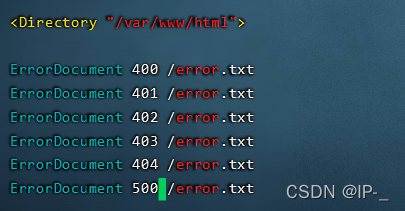
编辑配置文件,指定错误代码400 401 402 403 404 500 指向error
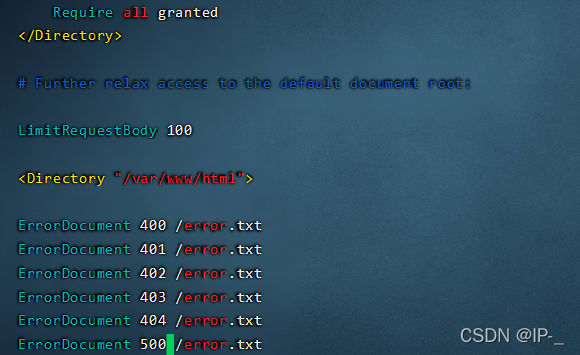
五、限制POST数据大小

编辑配置文件

在文件中加下行,注意不要放在路径的申明中

LimitRequestBody 100
六、记录下post的数据

很多攻击行为由post发起,记录post数据可以便于追踪溯源

编辑配置文件

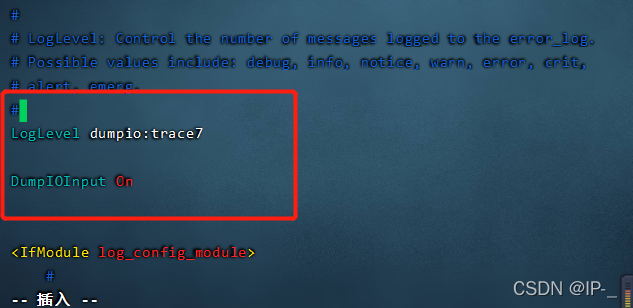
加载记录IO的模块

LoadModule dumpio_module modules/mod_dumpio.so
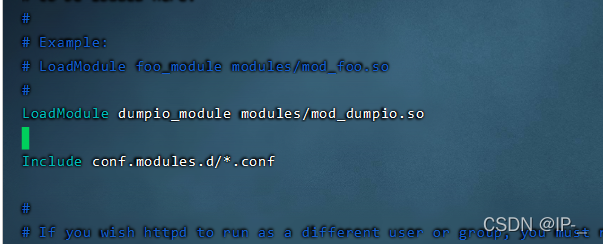
指定日志级别,记录IO (位置一定要对,不能随意编辑)
LogLevel dumpio:trace7

DumpIOInput On
七、保存退出,并重启服务

退出vim ,使用以下命令重启apache服务

systemctl restart httpd
802.11 NDP Sounding NDP Sounding1.NDP原理2.NDP 过程3.帧结构3.1 NDPA结构3.2 CBF帧 1.NDP原理 802.11n标准提供的波束成形技术,可以通过预先补偿发射天线的相位,让两条波束进行叠加以实现最好的效果 显式波束成形需要终端反馈信道信息: AP向STA发送探测数据(NDP: null data packet sounding) STA向AP反馈信道信息(Compressed beamforming) AP根据STA的反馈或自行计算的权重信息进行波束成形 2.NDP 过程 802. 阅读详情

相关推荐

国密系列算法简介

众所周知,为了保障商用密码的安全性,国家商用密码管理办公室制定了一系列密码标准,包括SM1(SCB2)、SM2、SM3、SM4、SM7、SM9、祖冲之密码算法(ZUC)那等等。其中SM1、SM4、SM7、祖冲之密码(ZUC)是对称算法;SM2、SM9是非对称算法;SM3是哈希算法。目前,这些算法已广泛应用于各个领域中,期待有一天会有采用国密算法的区块链应用出现。其中SM1、SM7算法不公开,调用该...

HardessGod的博客 5774

Apache如何禁用http方法

在 Apache 中禁用 HTTP 方法可以通过修改 Apache 配置文件(如 httpd.conf)或虚拟主机配置文件(如 httpd-vhosts.conf)来实现。

Lucifer_QMY的博客 1956

手把手教你解决CentOS sshd启动报错:从权限问题到目录缺失的全套解决方案

本文提供了一套完整的CentOS SSH服务启动故障排查与修复方案。针对sshd启动报错,从systemd日志分析、sshd -t配置测试入手,详细解决了私钥文件权限过宽(如0644错误)和权限分离目录缺失等典型问题,并附带了扩展排查清单,帮助运维人员系统性地定位和解决连接故障。

weixin_29248611的博客 152

Apache服务器安全配置基线

1.适用情况 适用于使用Apahce进行部署的Web网站。 2.技能要求 熟悉Apache配置文件,能够利用Apache进行建站,并能针对站点使用Apache进行安全加固。 3.前置条件 1、根据站点开放端口,进程ID,确认站点采用Apache进行部署; 2、找到Apache配置文件 4.详细操作 4.1禁止目录浏览 (1)备份httpd.conf配置文件,修改内容: Options Follow...

Yanug 1073

基于YOLOv11的手写数字与符号识别系统设计与实现

手写数字与符号识别系统需要丰富多样的训练数据才能达到理想的泛化性能。MNIST:包含70,000个手写数字样本(0-9),28x28灰度图像优点:干净整齐,适合初学者缺点:多样性不足,只有数字EMNIST:MNIST的扩展,包含数字、字母(大小写)和特殊符号样本量:814,255张图像覆盖62个类别(10数字+26小写字母+26大写字母)HASYv2:专门的手写符号数据集包含369个不同符号类别约168,000个标注实例包括数学符号、箭头、括号等:英文手写文本数据库。

YOLO 290

搞定ESD(五):静电放电问题分析与调试

前面深入分析了静电放电的干扰机理、耦合路径,从现在开始将进入下一个大家非常关注的环节:静电放电问题分析与调试,掌握静电放电问题的分析方法,快速锁定敏感设备或者耦合路径,可以达到事半功倍的效果。

记得诚 2793
上一篇: 基线管理之Windows安全配置
下一篇: 基线管理之MariaDB安全配置
IP-_
博客等级 码龄6年 834粉丝 53原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值