


一、Pod基础概念
1.1、什么是pod?
Pod是kubernetes中最小的资源管理组件,Pod也是最小化运行容器化应用的资源对象。
一个Pod代表着集群中运行的一个进程。
kubernetes中其他大多数组件都是围绕着Pod来进行支撑和扩展Pod功能的,例如,用于管理Pod运行的StatefulSet和Deployment等控制器对象,用于暴露Pod应用的Service和Ingress对象,为Pod提供存储的PersistentVolume存储资源对象等。
在Kubrenetes集群中Pod有如下两种使用方式:
- 一个Pod中运行一个容器。
“每个Pod中一个容器”的模式是最常见的用法;在这种使用方式中,你可以把Pod想象成是单个容器的封装,kuberentes管理的是Pod而不是直接管理容器。
- 在一个Pod中同时运行多个容器。
一个Pod中也可以同时封装几个需要紧密耦合互相协作的容器,它们之间共享资源。这些在同一个Pod中的容器可以互相协作成为一个service单位,比如一个容器共享文件,另一个“sidecar”容器来更新这些文件。Pod将这些容器的存储资源作为一个实体来管理。
一个Pod下的容器必须运行于同一节点上。现代容器技术建议一个容器只运行一个进程,该进程在容器中PID命令空间中的进程号为1,可直接接收并处理信号,进程终止时容器生命周期也就结束了。若想在容器内运行多个进程,需要有一个类似Linux操作系统init进程的管控类进程,以树状结构完成多进程的生命周期管理。
运行于各自容器内的进程无法直接完成网络通信,这是由于容器间的隔离机制导致,k8s中的Pod资源抽象正是解决此类问题
Pod对象是一组容器的集合,这些容器共享Network、UTS及IPC命令空间,
注:命名空间有 UTS主机名(Hostname)与域名(Domain Name)的隔离、IPC(进程间通信的机制)、NETWORK(网络)、pid(进程号)、MOUNT(挂载)、USER(用户)
因此具有相同的域名、主机名和网络接口,并可通过IPC直接通信。
1.2、父容器
Pod资源中针对各容器提供网络命令空间等共享机制的是底层基础容器pause,
基础容器(也可称为父容器)pause就是为了管理Pod容器间的共享操作,
这个父容器需要能够准确地知道如何去创建共享运行环境的容器,还能管理这些容器的生命周期。为了实现这个父容器的构想,kubernetes中,用pause容器来作为一个Pod中所有容器的父容器。这个pause容器有两个核心的功能,
一是它提供整个Pod的Linux命名空间的基础,
二来启用PID命名空间,它在每个Pod中都作为PID为1进程(init进程),并回收僵尸进程。
pause容器使得Pod中的所有容器可以共享两种资源:网络和存储。
- 网络:
每个Pod都会被分配一个唯一的IP地址。Pod中的所有容器共享网络空间,包括IP地址和端口。Pod内部的容器可以使用localhost互相通信。Pod中的容器与外界通信时,必须分配共享网络资源(例如使用宿主机的端口映射)。
- 存储:
Pod可以指定多个共享的Volume。Pod中的所有容器都可以访问共享的Volume。Volume也可以用来持久化Pod中的存储资源,以防容器重启后文件丢失。
总结:
每个Pod都有一个特殊的被称为“基础容器”的Pause容器。Pause容器对应的镜像属于Kubernetes平台的一部分,除了Pause容器,每个Pod还包含一个或者多个紧密相关的用户应用容器。
1.2.1、paues容器提供的功能
kubernetes中的pause容器主要为每个容器提供以下功能:
- 在pod中担任Linux命名空间(如网络命令空间)共享的基础;
- 启用PID命名空间,开启init进程。
- 协调他的容器生命周期
- 提供健康检查和生存探针
1.3、探究pod
1.3.1、Kubernetes设计这样的Pod概念和特殊组成结构有什么用意??
原因一:在一组容器作为一个单元的情况下,难以对整体的容器简单地进行判断及有效地进行行动。比如,一个容器死亡了 那么引入与业务无关的Pause容器作为Pod的基础容器,以它的状态代表着整个容器组的状态,这样就可以解决该问题。(作为一组,整体业务的感觉)
原因二:Pod里的多个应用容器共享Pause容器的IP,共享Pause容器挂载的Volume,这样简化了应用容器之间的通信问题,也解决了容器之间的文件共享问题。(解决两个问题网络和文件共享)
1.3.2、通常把Pod分为两类
- 自主式Pod
这种Pod本身是不能自我修复的,当Pod被创建后(不论是由你直接创建还是被其他Controller),都会被Kuberentes调度到集群的Node上。直到Pod的进程终止、被删掉、因为缺少资源而被驱逐、或者Node故障之前这个Pod都会一直保持在那个Node上。Pod不会自愈。如果Pod运行的Node故障,或者是调度器本身故障,这个Pod就会被删除。同样的,如果Pod所在Node缺少资源或者Pod处于维护状态,Pod也会被驱逐。
kubectl run yc-pod --image=nginx:1.18 --port=80
- 控制器管理的Pod
Kubernetes使用更高级的称为Controller的抽象层,来管理Pod实例。Controller可以创建和管理多个Pod,提供副本管理、滚动升级和集群级别的自愈能力。例如,如果一个Node故障,Controller就能自动将该节点上的Pod调度到其他健康的Node上。虽然可以直接使用Pod,但是在Kubernetes中通常是使用Controller来管理Pod的。
kubectl create deployment pod-yc --image=nginx:1.18 --port=80 --replicas=2
1.4、探究容器
1.4.1、容器的分类
- 基础容器(infrastructure container)
维护整个 Pod 网络和存储空间
node 节点中操作
启动一个Pod时,k8s会自动启动一个基础容器
每次创建 Pod 时候就会创建,运行的每一个Pod都有一个 pause-amd64 的基础容器自动会运行,对于用户是透明的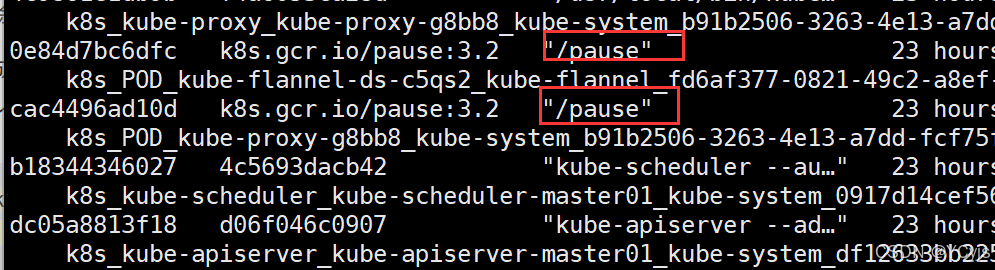
- 初始化容器(initcontainers)
Init容器必须在应用程序容器启动之前运行完成,而应用程序容器是并行运行的,所以Init容器(串行)能够提供了一种简单的阻塞或延迟应用容器的启动的方法。
Init 容器与普通的容器非常像,除了以下两点:
- Init 容器总是运行到成功完成为止
- 每个 Init 容器都必须在下一个 Init 容器启动之前成功完成启动和退出,如果 Pod 的 Init 容器失败,k8s 会不断地重启该 Pod,直到 Init 容器成功为止。然而,如果 Pod 对应的重启策略(restartPolicy)为 Never,它不会重新启动。
- 应用容器(Maincontainer)
并行的,应用容器(业务容器/main container):提供应用程序业务
1.4.2、Init 的容器作用
因为init容器具有与应用容器分离的单独镜像,其启动相关代码具有如下优势
Init 容器可以包含一些安装过程中应用容器中不存在的实用工具或个性化代码。例如,没有必要仅为了在安装过程中使用类似 sed、 awk、 python 或 dig 这样的工具而去FROM 一个镜像来生成一个新的镜像。(就是为了安装一些环境工具的准备)
①、Init 容器可以安全地运行这些工具,避免这些工具导致应用镜像的安全性降低。
②、应用镜像的创建者和部署者可以各自独立工作,而没有必要联合构建一个单独的应用镜像。
③、Init 容器能以不同于Pod内应用容器的文件系统视图运行。因此,Init容器可具有访问 Secrets 的权限,而应用容器不能够访问。
④、由于 Init 容器必须在应用容器启动之前运行完成,因此 Init 容器提供了一种机制来阻塞或延迟应用容器的启动,直到满足了一组先决条件。一旦前置条件满足,Pod内的所有的应用容器会并行启动。
以下是官网的示例,https://kubernetes.io/zh-cn/docs/concepts/workloads/pods/init-containers/
应用容器是并行启动的,以下是一个例子
这个例子是定义了一个具有 2 个 Init 容器的简单 Pod。 第一个等待 myservice 启动, 第二个等待 mydb 启动。 一旦这两个 Init容器都启动完成,Pod 将启动 spec 中的应用容器。
vim /opt/myapp.yaml
apiVersion: v1
kind: Pod
metadata:
  name: myapp-pod
  labels:
    app: myapp
spec:
  containers:
  - name: myapp-container
    image: busybox:1.28
    command: ['sh', '-c', 'echo The app is running! && sleep 3600']
  initContainers:
  - name: init-myservice
    image: busybox:1.28
    command: ['sh', '-c', 'until nslookup myservice; do echo waiting for myservice; sleep 2; done;']
  - name: init-mydb
    image: busybox:1.28
    command: ['sh', '-c', 'until nslookup mydb; do echo waiting for mydb; sleep 2; done;']
kubectl apply -f myapp.yaml
kubectl get pods|grep myapp

发现卡在Init那边了,解决办法
①、先describe
kubectl describe pod myapp-pod
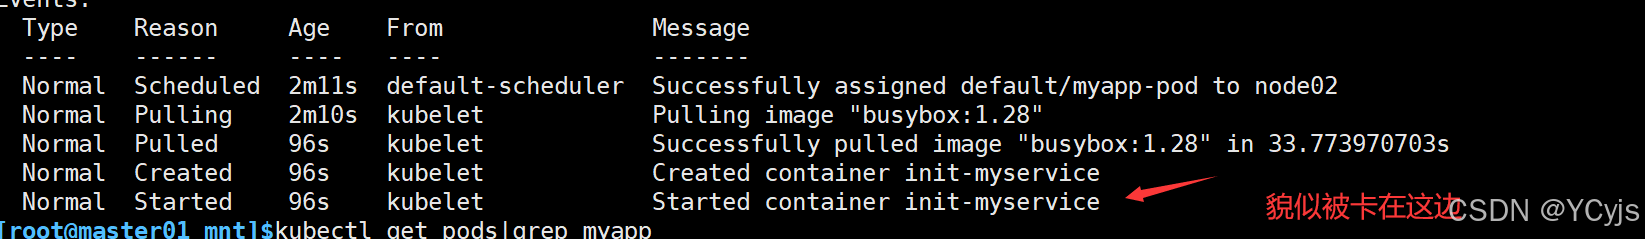
②、看log
kubectl logs myapp-pod -c init-myservice
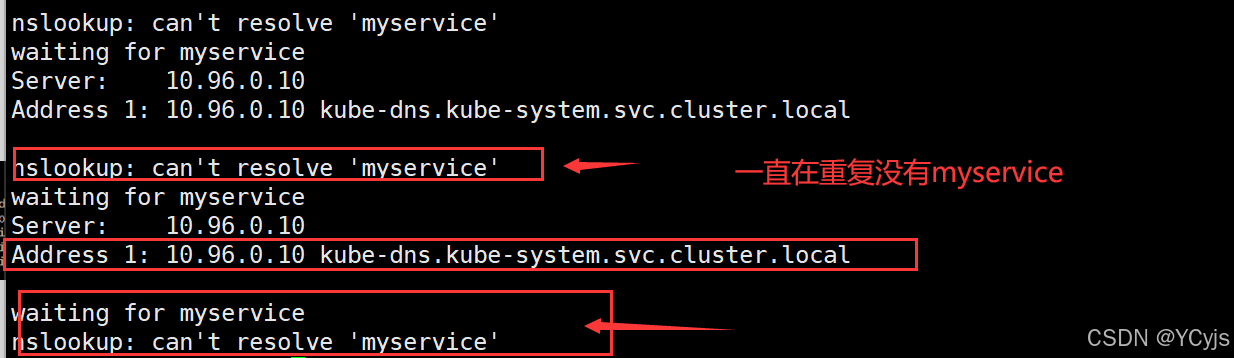
一直说无法解析
kubectl get svc
发现没有myservice
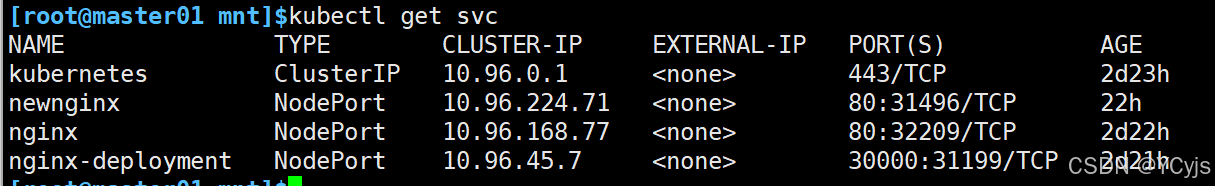
拿就创建
kubectl expose pod myapp-pod --port=80 --target-port=80 --name=myservice --type=NodePort

以此类推检查检查并且解决。
kubectl describe pod myapp-pod

kubectl logs myapp-pod -c init-mydb
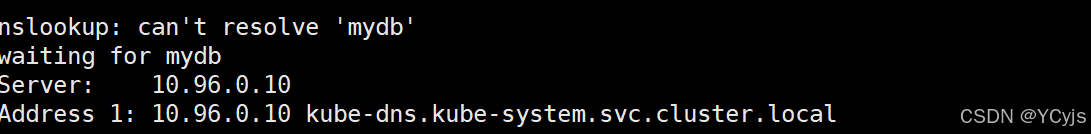
用声明式去改
vim mydb.yaml
apiVersion: v1
kind: Service
metadata:
  name: mydb
spec:
  ports:
  - protocol: TCP
    port: 80
    targetPort: 9377
kubectl get pods|grep myapp
kubectl apply -f /opt/mydbsvc.yaml

特别说明:
在Pod启动过程中,Init容器会按顺序在网络和数据卷初始化之后启动。每个容器必须在下一个容器启动之前成功退出。
如果由于运行时或失败退出,将导致容器启动失败,它会根据Pod的restartPolicy指定的策略进行重试。
如果Pod的restartPolicy设置为Always,Init容器失败时会使用RestartPolicy策略。
在所有的Init容器没有成功之前,Pod将不会变成Ready状态。Init容器的端口将不会在Service中进行聚集。正在初始化中的Pod处于Pending状态,但应该会将Initializing状态设置为true。
如果Pod重启,所有Init容器必须重新执行。
对Init容器spec的修改被限制在容器image字段,修改其他字段都不会生效。更改Init容器的image字段,等价于重启该Pod。
Init容器具有应用容器的所有字段。除了readinessProbe,因为Init容器无法定义不同于完成(completion)的就绪(readiness)之外的其他状态。这会在验证过程中强制执行。
在Pod中的每个app和Init容器的名称必须唯一;与任何其它容器共享同一个名称,会在验证时抛出错误。
1.4.3、镜像拉取策略(image PullPolicy)
Pod 的核心是运行容器,必须指定容器引擎,比如 Docker,启动容器时,需要拉取镜像,k8s 的镜像拉取策略可以由用户指定:
1、IfNotPresent:在镜像已经存在的情况下,kubelet 将不再去拉取镜像,仅当本地缺失时才从仓库中拉取(没有去找)
2、Always:每次创建 Pod 都会重新拉取一次镜像(只下远程)
3、Never:Pod 不会主动拉取这个镜像,仅使用本地镜像。(只用本地)
注意默认规则如下:
- 对于标签为“:latest”的镜像文件或无标签,其默认的镜像获取策略即为“Always”;
- 而对于其他标签的镜像,其默认策略则为“IfNotPresent”。
官方示例:
以下以Always为例子
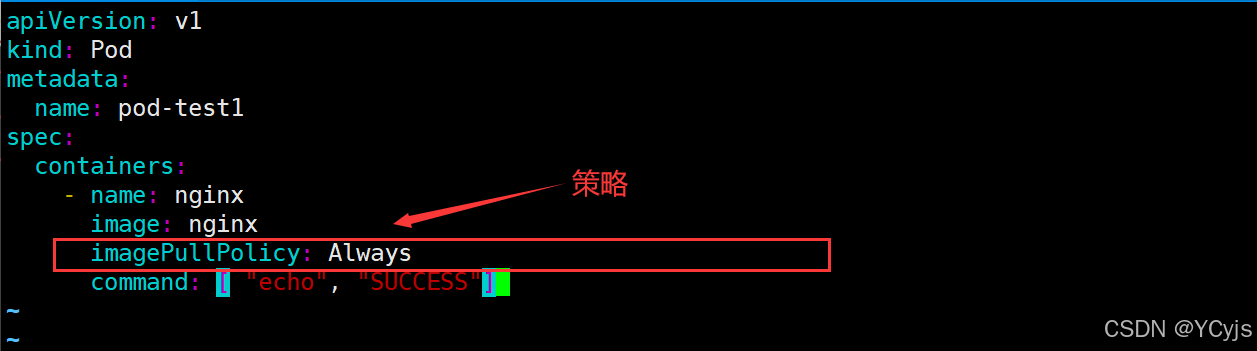
apiVersion: v1
kind: Pod
metadata:
  name: pod-test1
spec:
  containers:
    - name: nginx
      image: nginx
      imagePullPolicy: Always
      command: [ "echo", "SUCCESS"]
查看
kubectl get pod |grep pod-test1
我们可以发现在不断的重启

此时 Pod 的状态异常,原因是 echo 执行完进程终止,容器生命周期也就结束了
kubectl edit pod pod-test1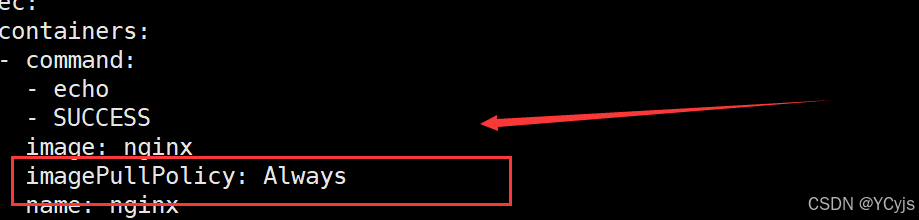
kubectl describe pod pod-test1
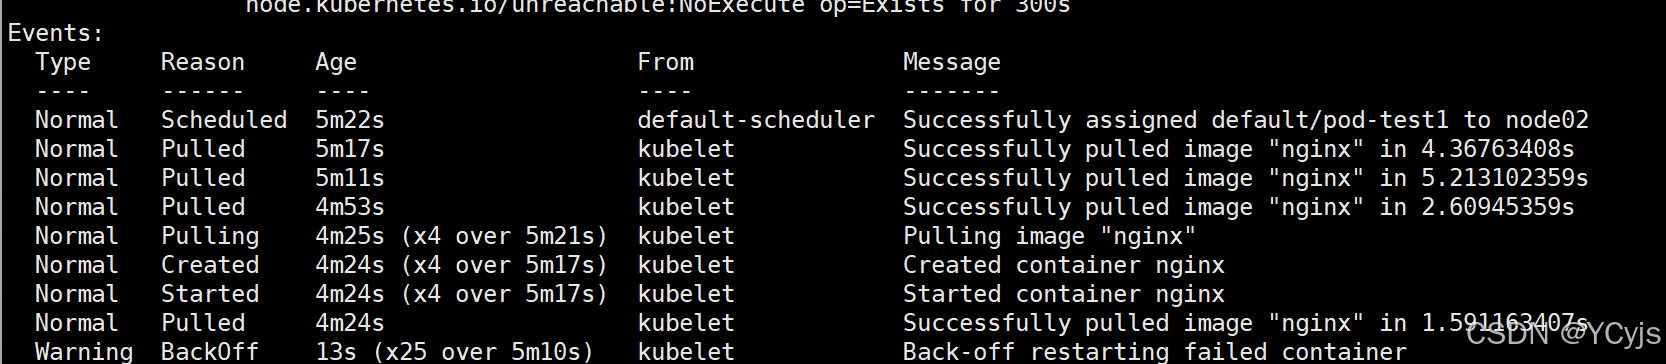
可以发现 Pod 中的容器在生命周期结束后,由于 Pod 的重启策略为 Always,容器再次重启了,并且又重新开始拉取镜像
删除原有的资源
kubectl delete -f /opt/demo1.yaml
修改 pod1.yaml 文件
cd /opt/demo
vim pod1.yaml
apiVersion: v1
kind: Pod
metadata:
  name: pod-test1
spec:
  containers:
    - name: nginx
      image: nginx:1.14							#修改 nginx 镜像版本
      #command: [ "echo", "SUCCESS" ]			#删除
改变之后更新资源
kubectl apply -f /opt/demo1.yaml
查看 Pod 状态
kubectl get pod pod-test1 -owide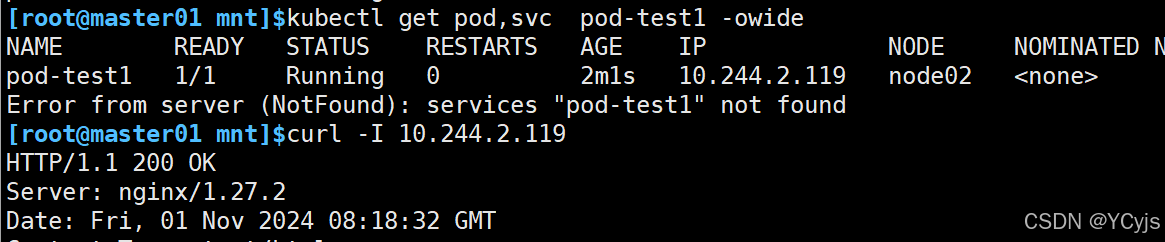
kubectl edit pod-test1
有标签默认ifnotpresent
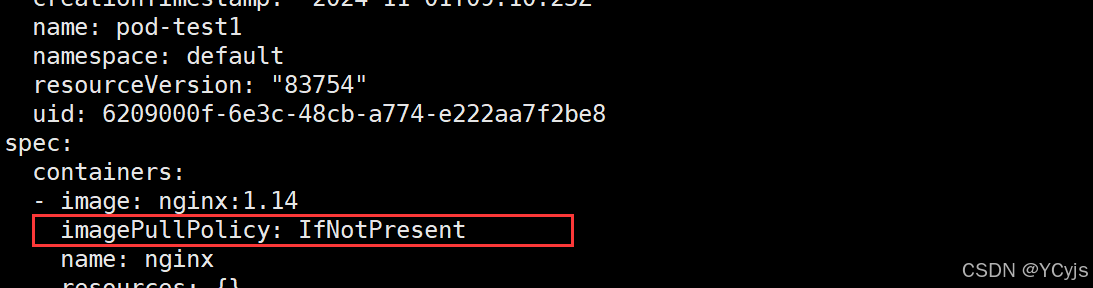
其他,这里就不举例,差不多
apiVersion: v1
kind: Pod
metadata:
  name: pod-test1
spec:
  containers:
    - name: nginx
      image: nginx:1.18
      imagePullPolicy: Never
      command: [ "echo", "SUCCESS"]
拉取策略为Never,是默认拉取本地的镜像,由于本地没有Ninx:1.18镜像,所以pod启动失败
1.4.4、重启策略(restartPolicy)
当 Pod 中的容器退出时通过节点上的 kubelet 重启容器。适用于 Pod 中的所有容器。
1、Always:当容器终止退出后,总是重启容器,默认策略
2、OnFailure:当容器异常退出(退出状态码非0)时,重启容器;正常退出则不重启容器
3、Never:当容器终止退出,从不重启容器。
注意:K8S 中不支持重启 Pod 资源,只有删除重建
1.4.4.1、实验
kubectl edit pod pod-test1
我们之前一直重启就是因为这个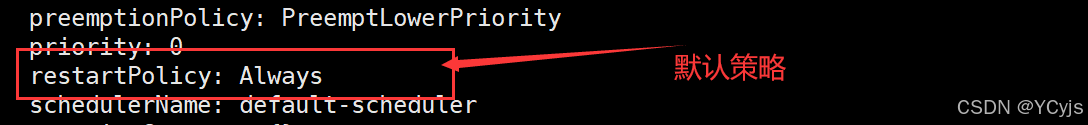
示例
vim /opt/pod3.yaml
apiVersion: v1
kind: Pod
metadata:
  name: foo
spec:
  containers:
  - name: busybox
    image: busybox
    args:
    - /bin/sh
    - -c
    - sleep 30; exit 3
kubectl apply -f /opt/pod3.yaml
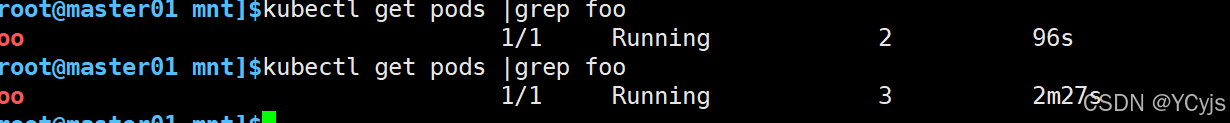
查看Pod状态,等容器启动后30秒后执行exit退出进程进入error状态,就会重启次数加1
kubectl get pods |grep foo
当容器终止退出后,总是重启容器,默认策略
kubectl delete -f /opt/pod3.yaml
重新编写
vim /opt/pod3.yaml
apiVersion: v1
kind: Pod
metadata:
  name: foo
spec:
  containers:
  - name: busybox
    image: busybox
    args:
    - /bin/sh
    - -c
    - sleep 30; exit 3
  restartPolicy: Never
#注意:跟container同一个级别
注意:restartpolicy和container是同一个级别的
kubectl apply -f /opt/pod3.yaml
容器进入error状态不会进行重启
kubectl get pods -w
过一段时间
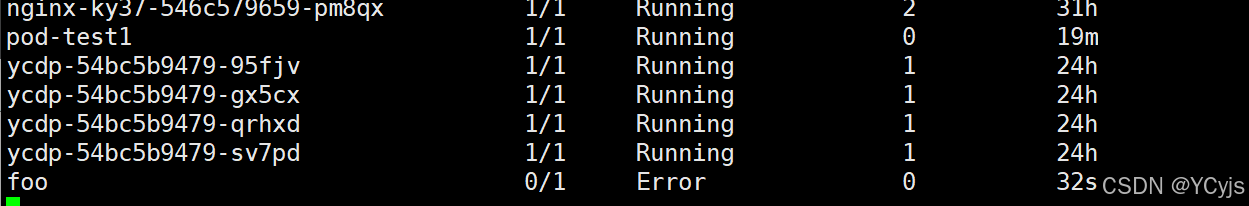
不会恢复
kubectl get pods |grep foo


 1万+


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


