远程访问及控制

Unity2019编译器下使用Ump无错误,打包exe不播放 或 将exe文件在其他电脑下运行不播放 一、unity编译器下使用UMP可以播放视频,打包后查看debug 出现错误 UnloadTime: 1.070900 ms Fallback handler could not load library F:/PCTest/AccessControlSysteam/jfmx_Data/Mono/libdl Fallback handler could not load library F:/PCTest/AccessControlSysteam/jfmx_Data/Mono/libdl.dll Fa. 阅读详情

一、ssh远程管理

1.1、ssh (secureshell)协议

  • 是一种安全通道协议
  • 对通信数据进行了加密处理,用于远程管理功能
  • SSH 协议对通信双方的数据传输进行了加密处理,其中包括用户登录时输入的用户口令,
  • 建立在应用层和传输层基础上的安全协议。
  • SSH客户端<------------------------------>SSH服务端
    数据传输是加密的,可以防止信息泄漏
    数据传输是压缩的,可以提高传输速度

1.2、openssh

服务名称:sshd
服务端主程序:/usr/sbin/sshd
服务端配置文件:/etc/ssh/sshd config

SSH客户端: Putty、 Xshell、 CRT、MobaXterm、FinalShell
SSH服务端: OpenSSH

SSH服务端: 默认使用的是TCP的22端口,安全协议版本sshv2,出来2之外还有1(有漏洞)

ssh服务端主要包括两个服务功能 ssh远程链接和sftp服务

作用:SSHD 服务使用 SSH 协议可以用来进行远程控制,或在计算机之间传送文件。
相比较之前用 Telnet 方式来传输文件要安全很多,因为 Telnet 使用明文传输,SSH 是加密传输。

OpenSSH 是实现SSH协议的开源软件项目,适用于各种UNIX、 Linux 操作系统。Centos 7系统默认已安装openssh相关软件包,并将sshd 服务添加为开机自启动

【但是是7的版本有问题漏洞需要升级,目前最新为9.8】

查看版本  :ssh  -V


执行"systemctl start sshd"命令即可启动sshd 服务

ssh_config和sshd_config都是ssh服务器的配置文件,二者区别在于前者是针对客户端的配置文件,后者则是针对服务端的配置文件。

远程管理linux系统基本上都要使用到ssh,原因很简单:telnet、FTP等传输方式是以明文传送用户认证信息, 本质上是不安全的,存在被网络窃听的危险。SSH(Secure Shell)目前较可靠,
 是专为远程登录会话和其他网络服务提供安全性的协议。利用SSH协议可以有效防止远程管理过程中的信息泄露问题,透过SSH可以对所有传输的数据进行加密,也能够防止DNS欺骗和IP欺骗。
 

 1.3、ssh远程登录方式

1.3.1、登录 方法一
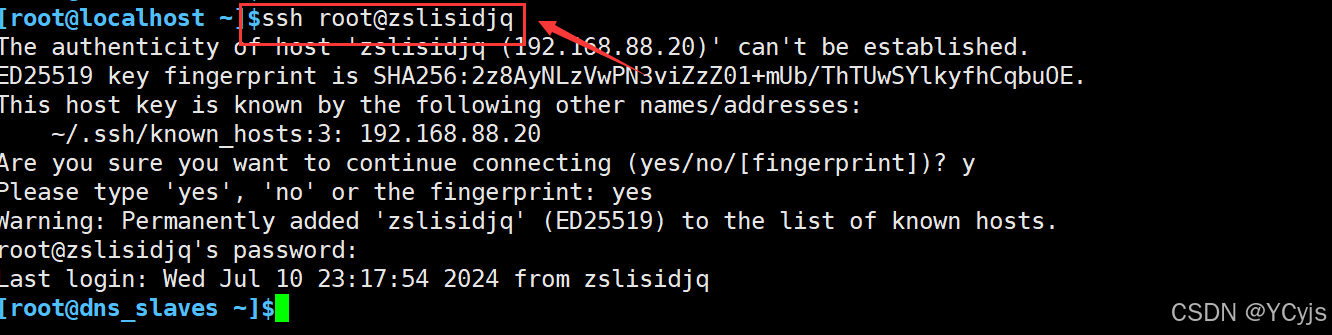
ssh [远程主机用户名] @[远程服务器主机名或IP地址] -p port

如果你想要以用户名为lisi的身份连接到IP地址为192.168.1.100的服务器,并且该服务器的SSH服务运行在端口22上,你应该使用以下命令:

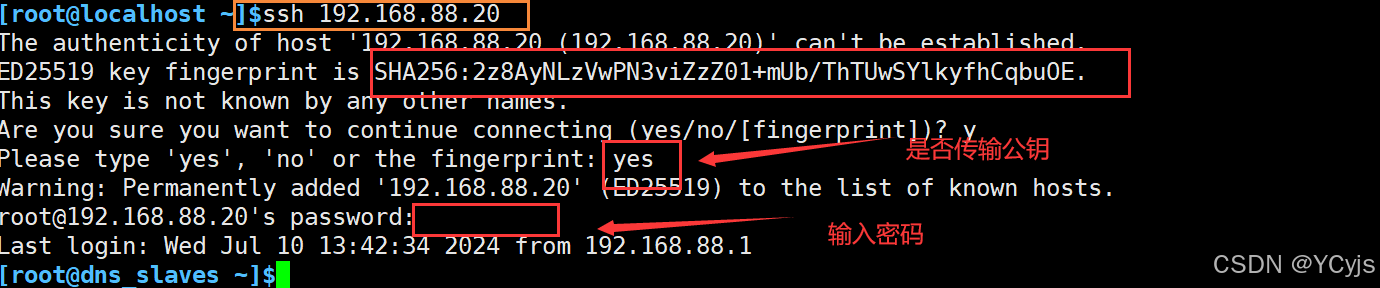
当在 Linux 主机上远程连接另一台 Linux 主机时,如当前所登录的用户是 root 的话,当连接另一台主机时也是用 root 用户登录时,可以直接使用 ssh   IP,端口默认即可,如果端口不是默认的情况下,需要使用-p 指定端口。
附

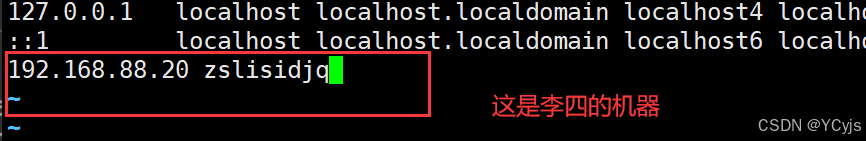
主机映射
1.3.2、登录 方法二
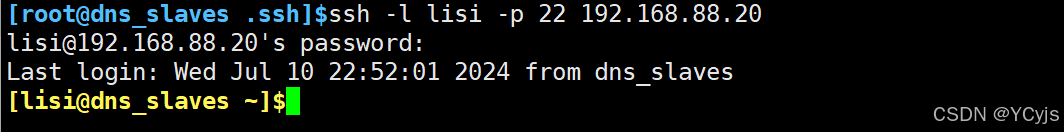
ssh -l [远程主机用户名] [远程服务器主机名或IP 地址] -p port
-l :-l 选项,指定登录名称。
-p:-p 选项,指定登录端口(当服务端的端口非默认时,需要使用-p 指定端口进行登录)
 (不怎么用)

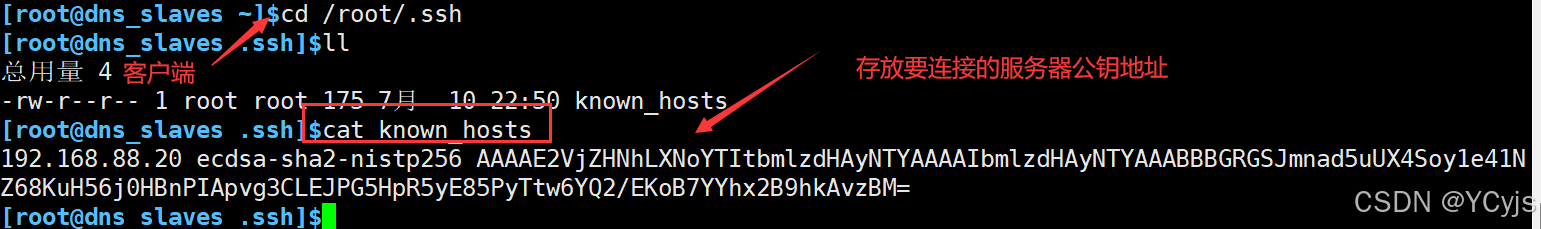
 关于公钥的查询

在客户端查询
服务端查询自己的公钥
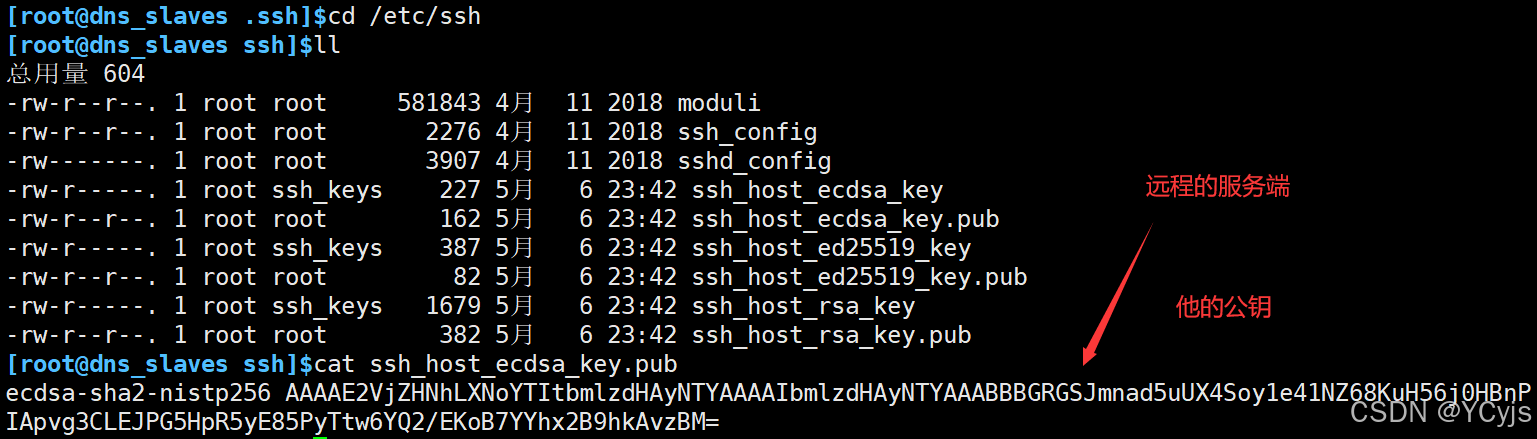
注:第一次登录服务器时系统没有保存远程主机的信息,为了确认该主机身份会提示用户是否继续连接,输入yes 后登录,这时系统会将远程服务器信息写入用户主目录下的$HOME/.ssh/known_hosts文件中,下次再进行登录时因为保存有该主机信息就不会再提示了
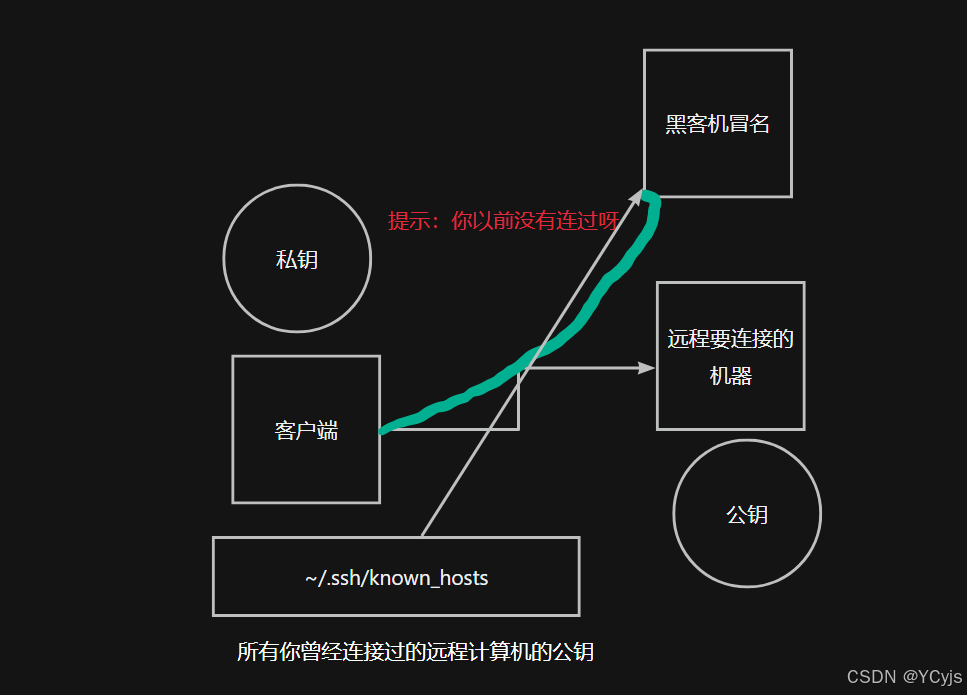
当下次访问相同计算机时,OpenSSH会核对公钥。如果公钥不同,OpenSSH会发出警告, 避免你受到DNS Hijack之类的攻击。
  解决办法
1. 登录ssh连接远程主机时加上“-o StrictHostKeyChecking=no”的选项,如下:

  ssh -o StrictHostKeyChecking=no 192.168.xxx.xxx

2. 一个彻底去掉这个提示的方法是,修改/etc/ssh/ssh_config文件(或$HOME/.ssh/config)中的配置,添加如下两行配置:
StrictHostKeyChecking no
UserKnownHostsFile /dev/null

但是最好不要添加

二、服务配置与管理

一般配置服务端

vim  /etc/ssh/sshd_config

端口要改,防止别人暴力破解

ListenAddress     设置SSHD服务器绑定的IP 地址,0.0.0.0 表示侦听所有地址
安全建议:如果主机不需要从公网ssh访问,可以把监听地址改为内网地址 这个值可以写成本地IP地址,也可以写成所有地址,即0.0.0.0 表示所有IP。
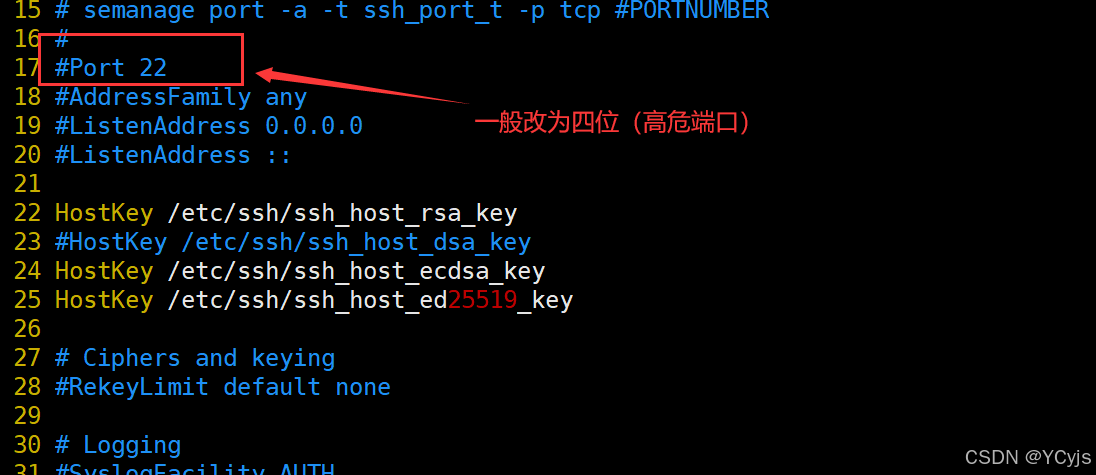
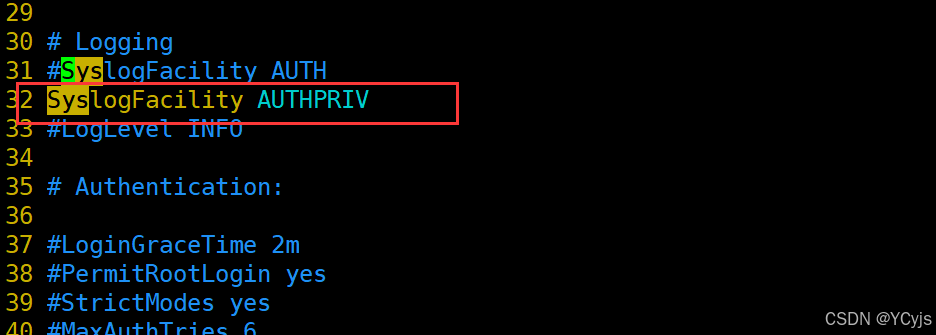
当有人使用 SSH 登入系统的时候,SSH 会记录信息,这个信息要记录的类型为AUTHPRIV,sshd 服务日志存放在:/var/log/secure。
一般来说,为了要判断客户端来源是正常合法的,因此会使用 DNS 去反查客户端的主机名, 但通常在内网互连时,该基设置为 no,因此使联机速度会快些
注:禁用DNS反向解析,以提高服务器的响应速度
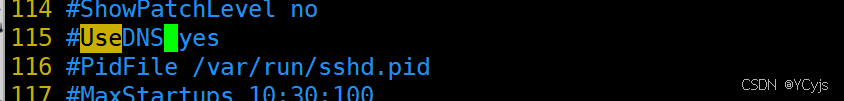
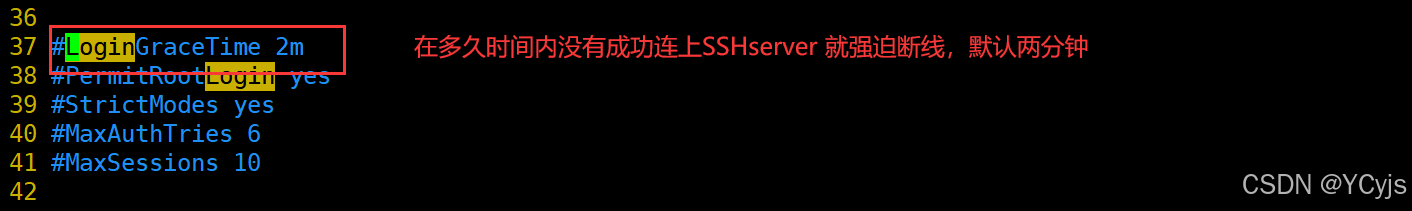
以及一些安全配置,安全调优
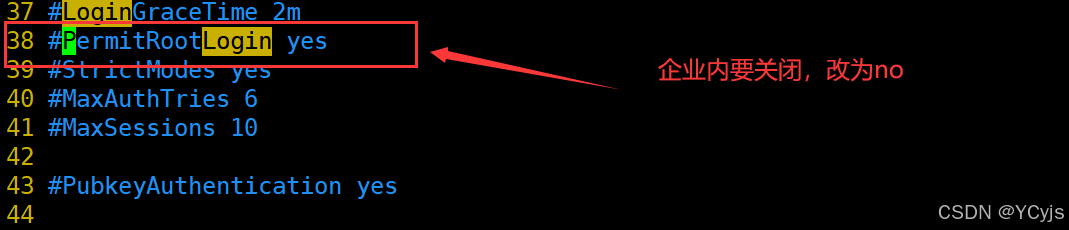
PermitRootLogin 是否允许 root 登入,默认是允许的,但是建议设定成 no,真实的生产环境服务器,是不允许root 账号直接登陆的,仅允许普通用户登录,需要用到 普通用户再切换到root 用户。
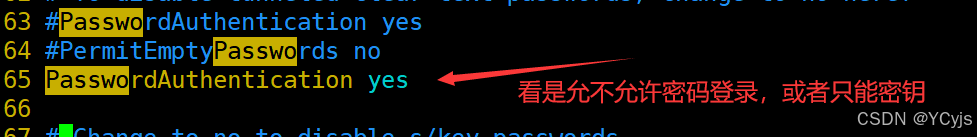
PasswordAuthentication yes
密码验证当然是需要的,所以这里写 yes可以,也可以设置为 no,在真实的生产服务器上,根据不同安全级别要求,有的是设置不需要密码登陆的,通过认证的秘钥来登陆。
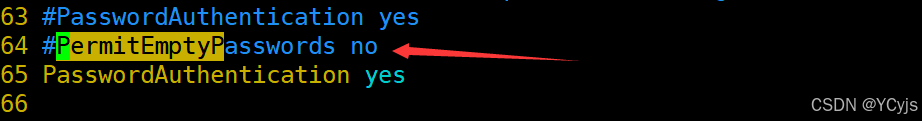
PermitEmptyPasswords no  
是否允许空密码的用户登录,默认为no,不允许空密码登录
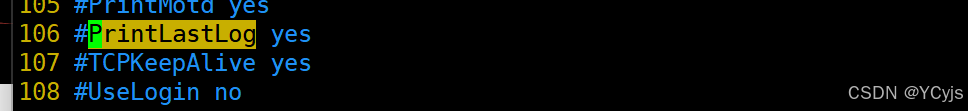
PrintLastLog yes
显示上次登入的信息!默认为 yes 
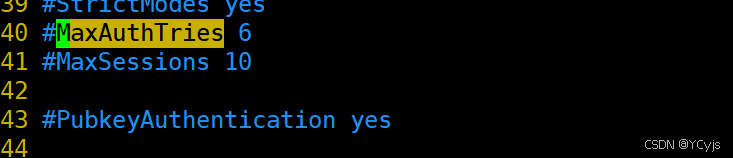
MaxAuthTries 6
指定每个连接最大允许的认证次数。默认值是 6 。
如果失败认证的次数超过这个数值的一半,连接将被强制断开,且会生成额外的失败日志消息
默认3次
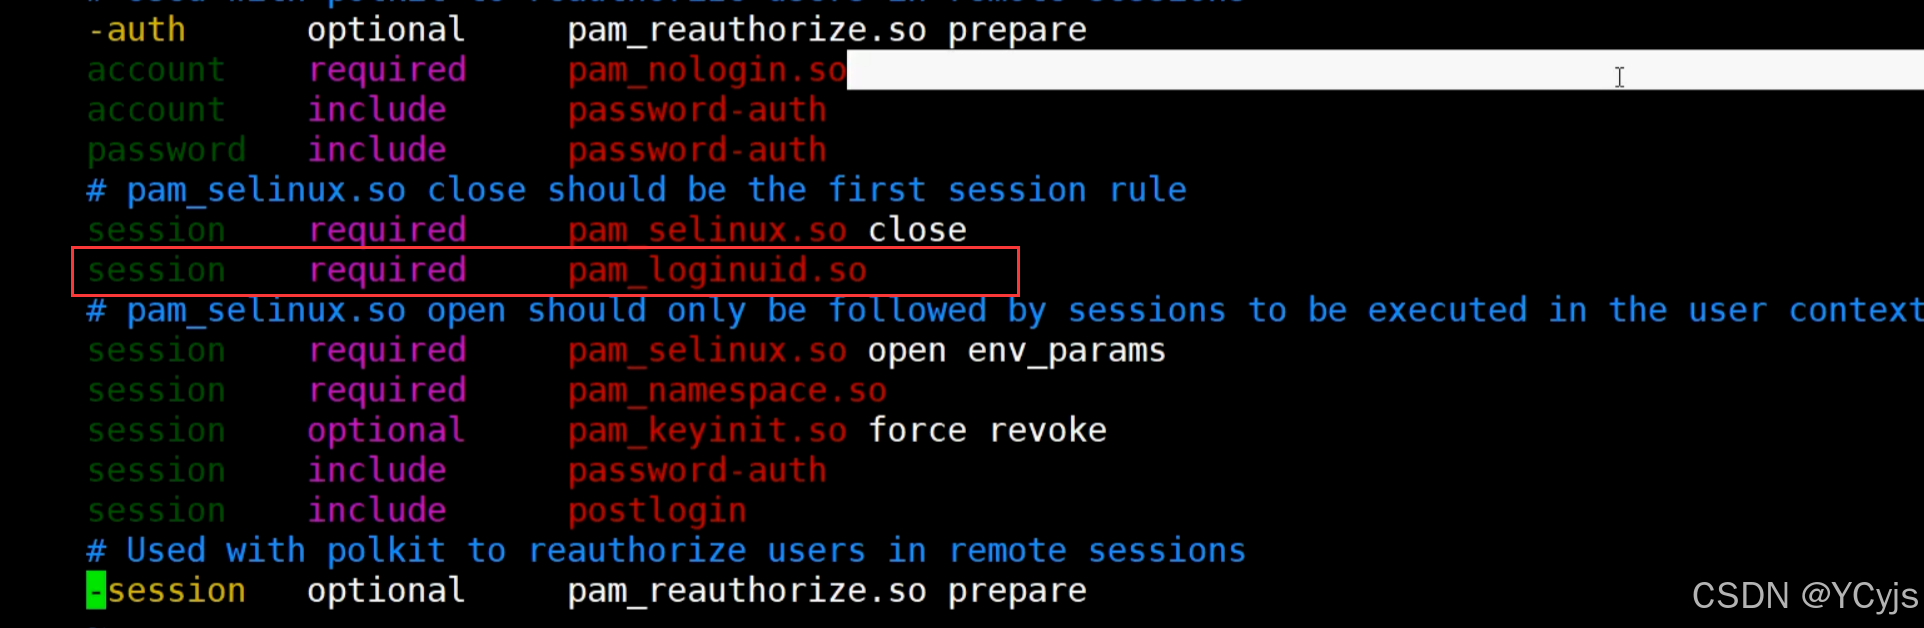
开启pam模块

注释
黑白名单

AllowUsers
当希望只允许或禁止某些用户登录时,可以使用 AllowUsers 或 DenyUsers 配置,两者 用法类似(注意不要同时使用)。
配置AllowUsers
例如,若只允许 zhangsan、wangwu  用户登录其他(lisi)用户

添加
AllowUsers zhangsan@192.168.10.10 wangwu

三、使用密钥登录

分为3步:

客户机在Xshell客户端中,成密钥(公钥与私钥);

放置公钥  到linux服务器的 ~/.ssh/authorized_key文件中;

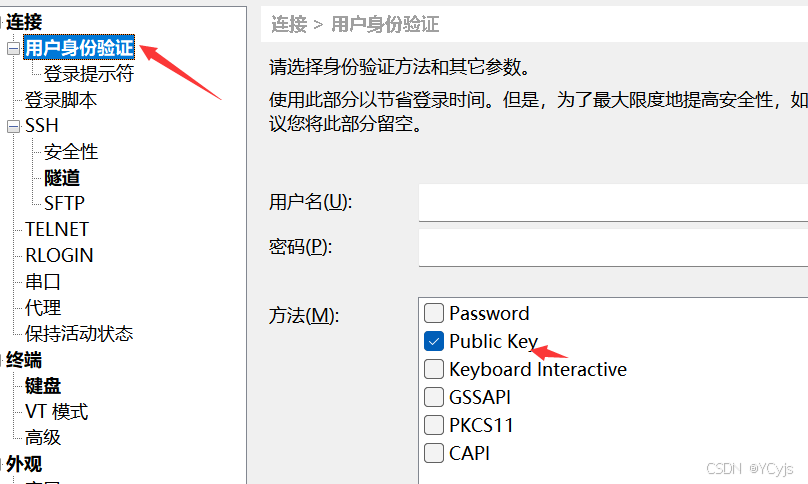
配置ssh客户机(Xshell客户端)使用密钥登录

3.1、在xshell中密钥登录

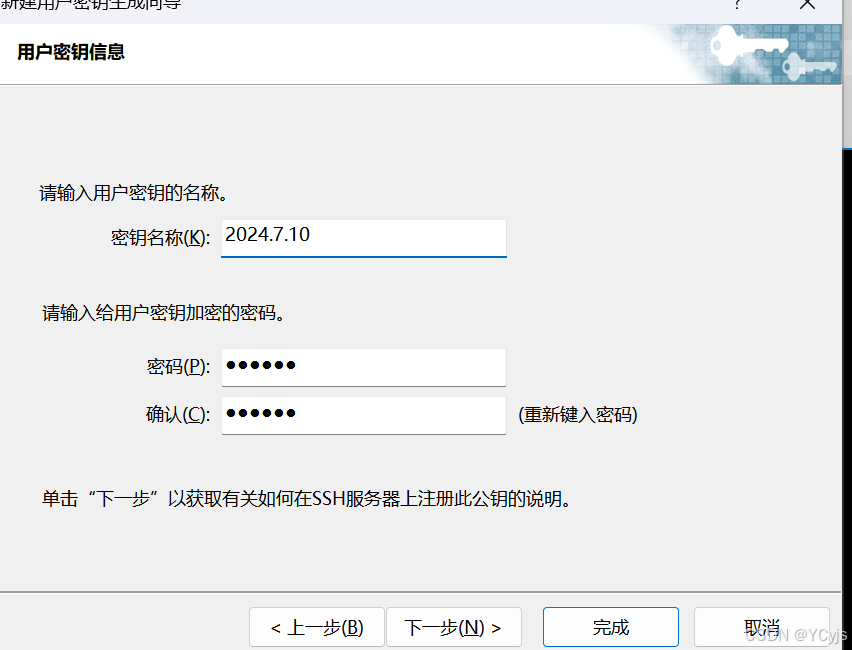
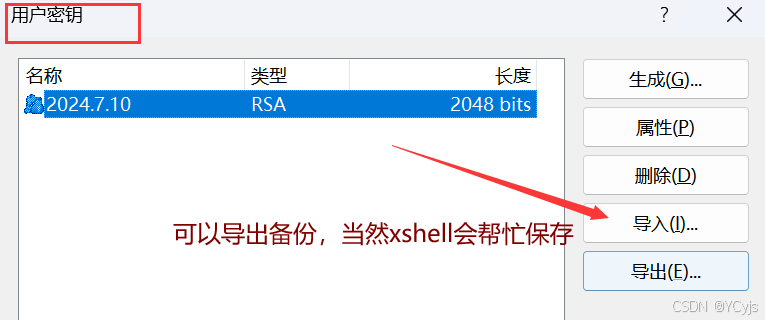
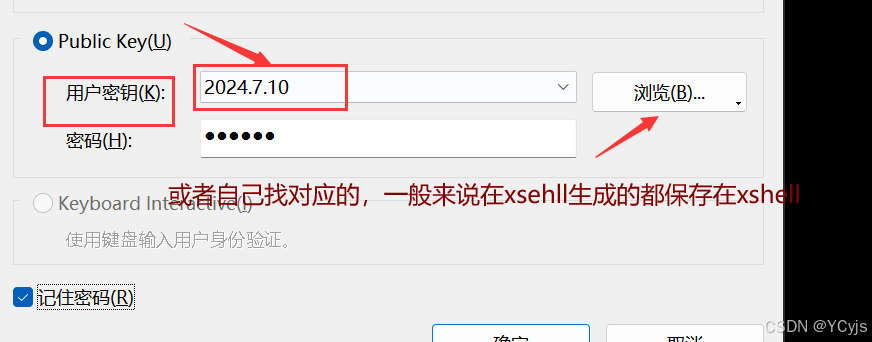
1. 在xshell  工具中首先生成公钥
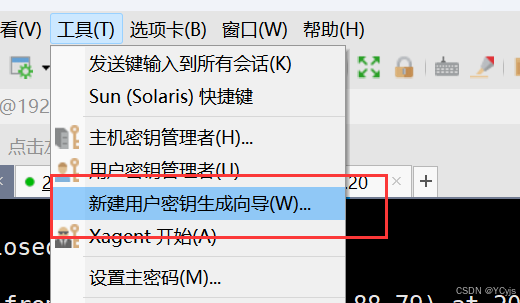
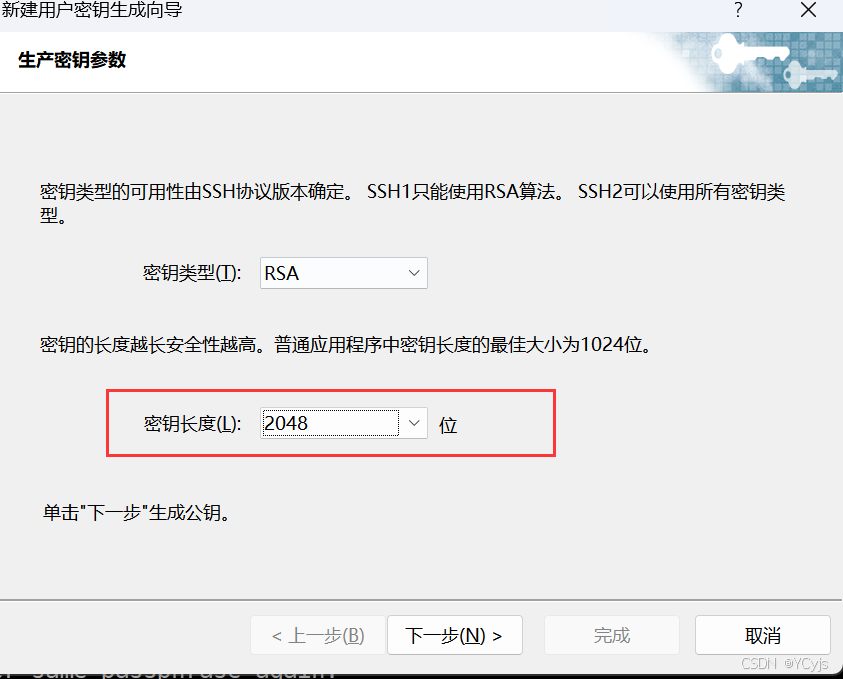
调整2048长度,下一步就行,可以设置名称和密码
生成完成之后会有一个公钥,保存
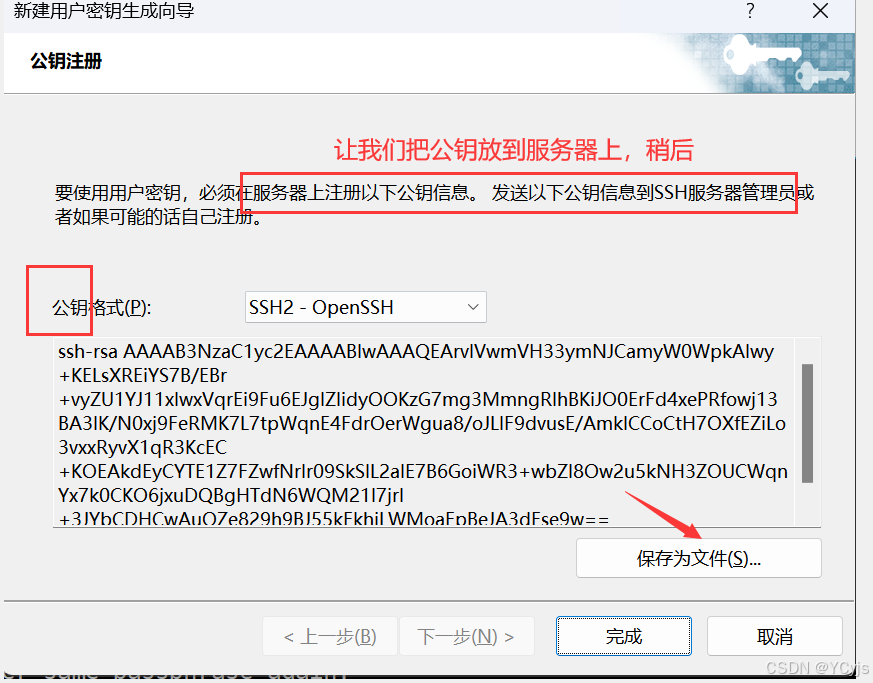
pub结尾的文件
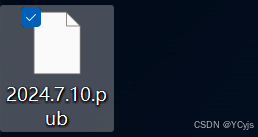
然后打开我们的linux机器

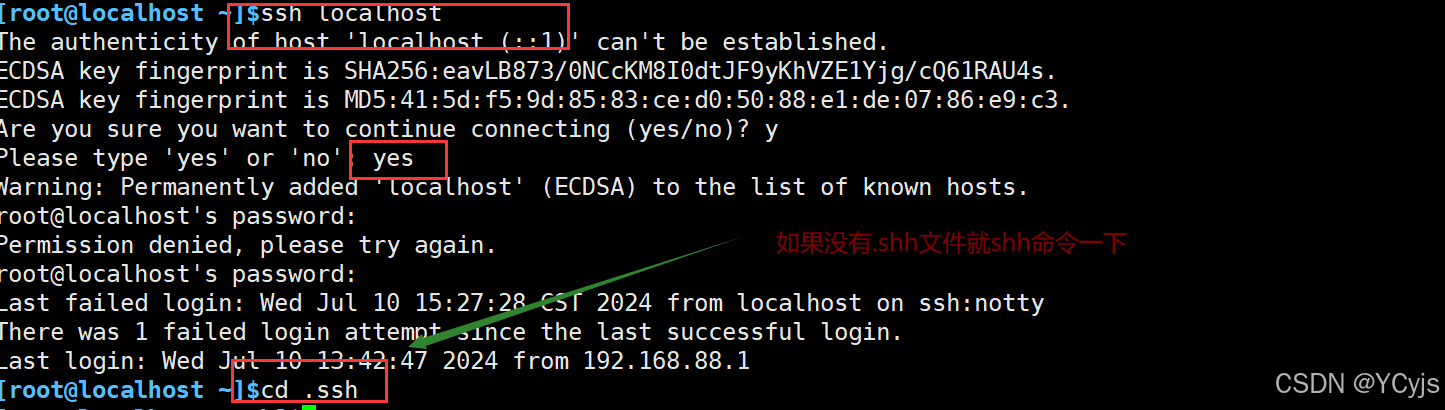
切换到~/.shh目录下(第一次免密需要ssh一下,否则可能没有.shh文件)
上传公钥
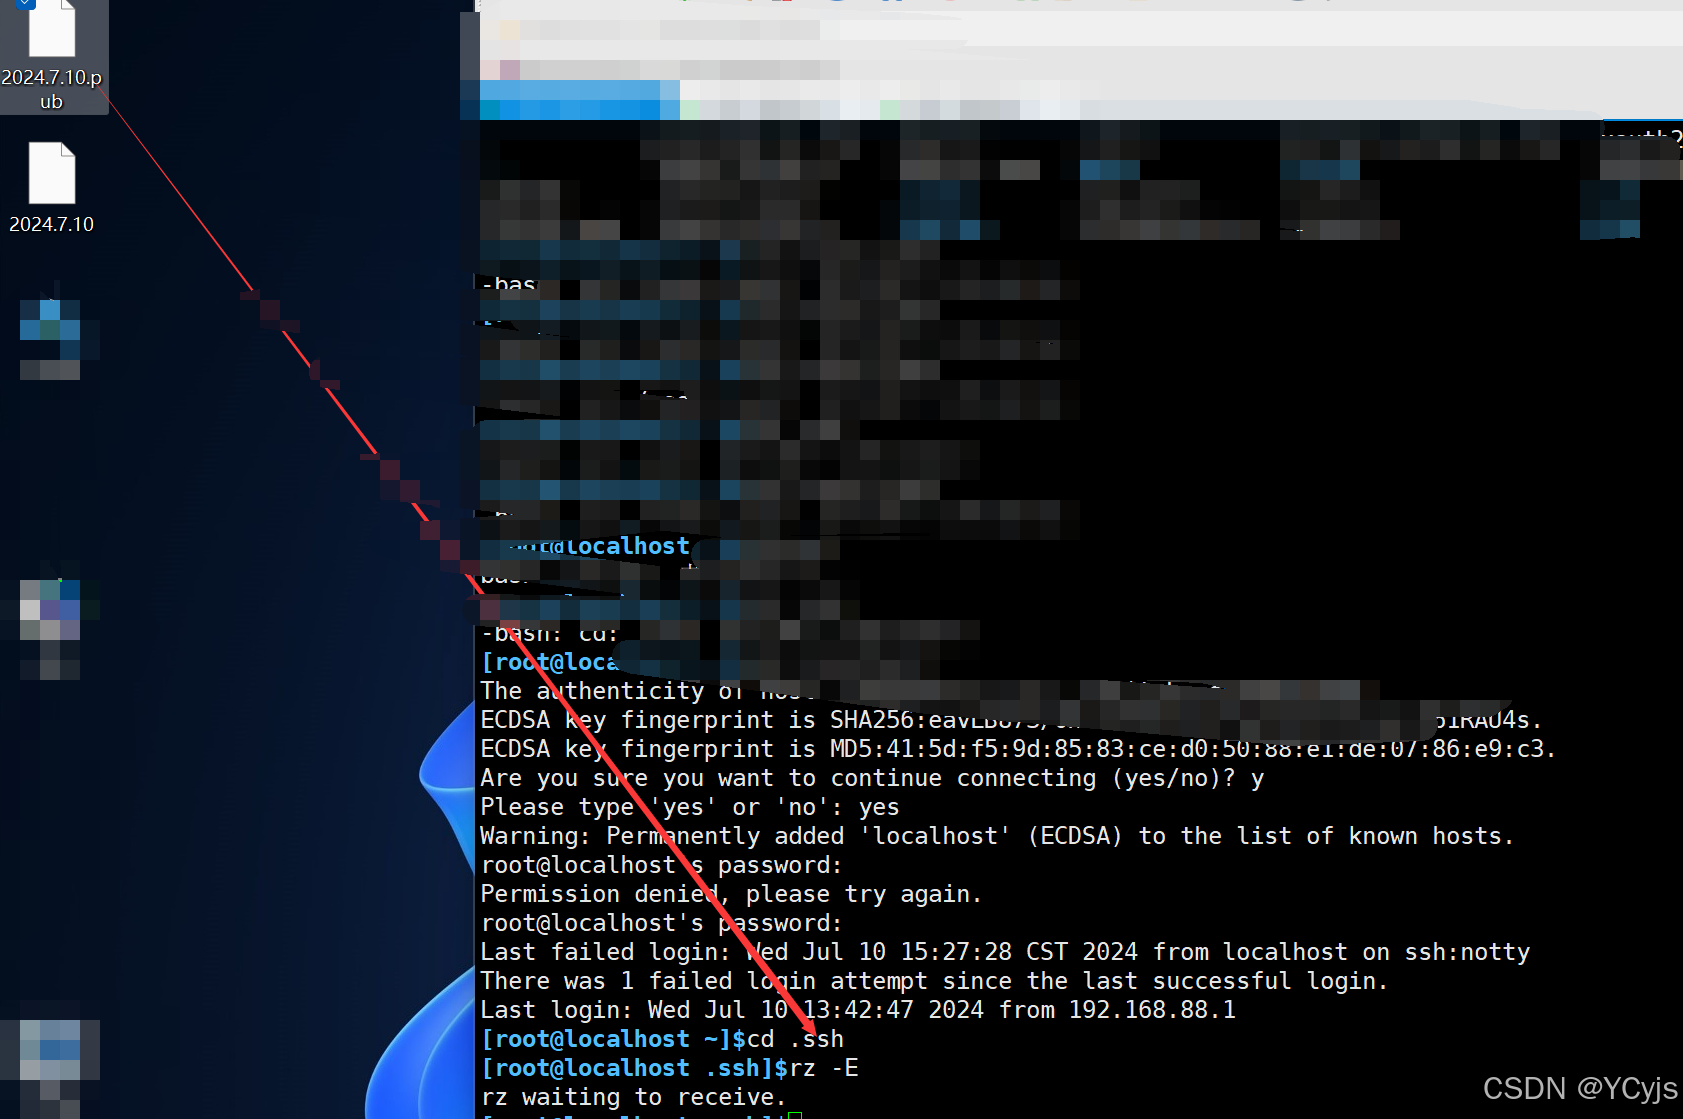
当然还需要改为标准的名称authorized_keys

生成私钥备份
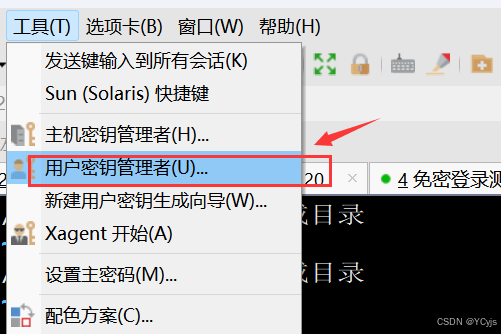
免密登录
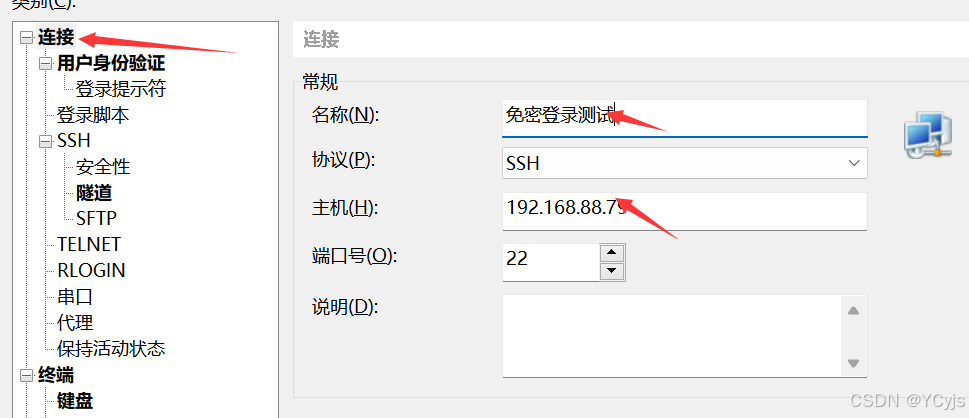
登录成功
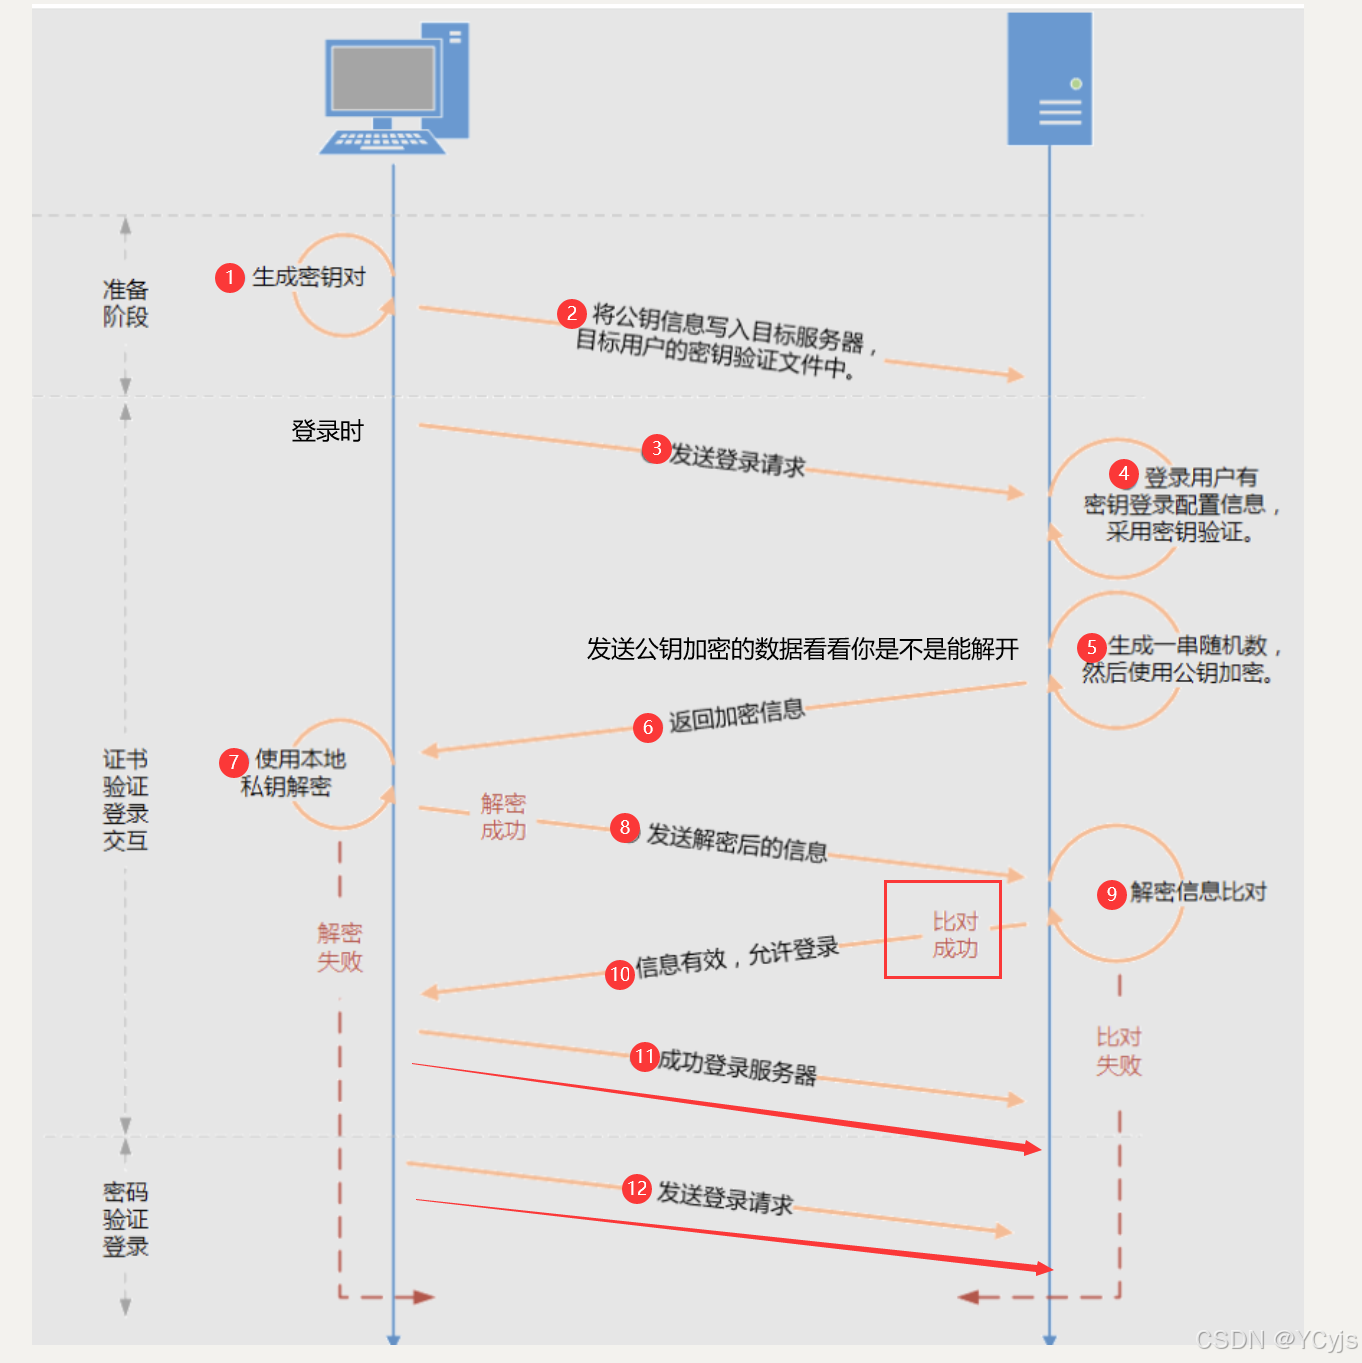
3.1.1、使用密钥登录的过程
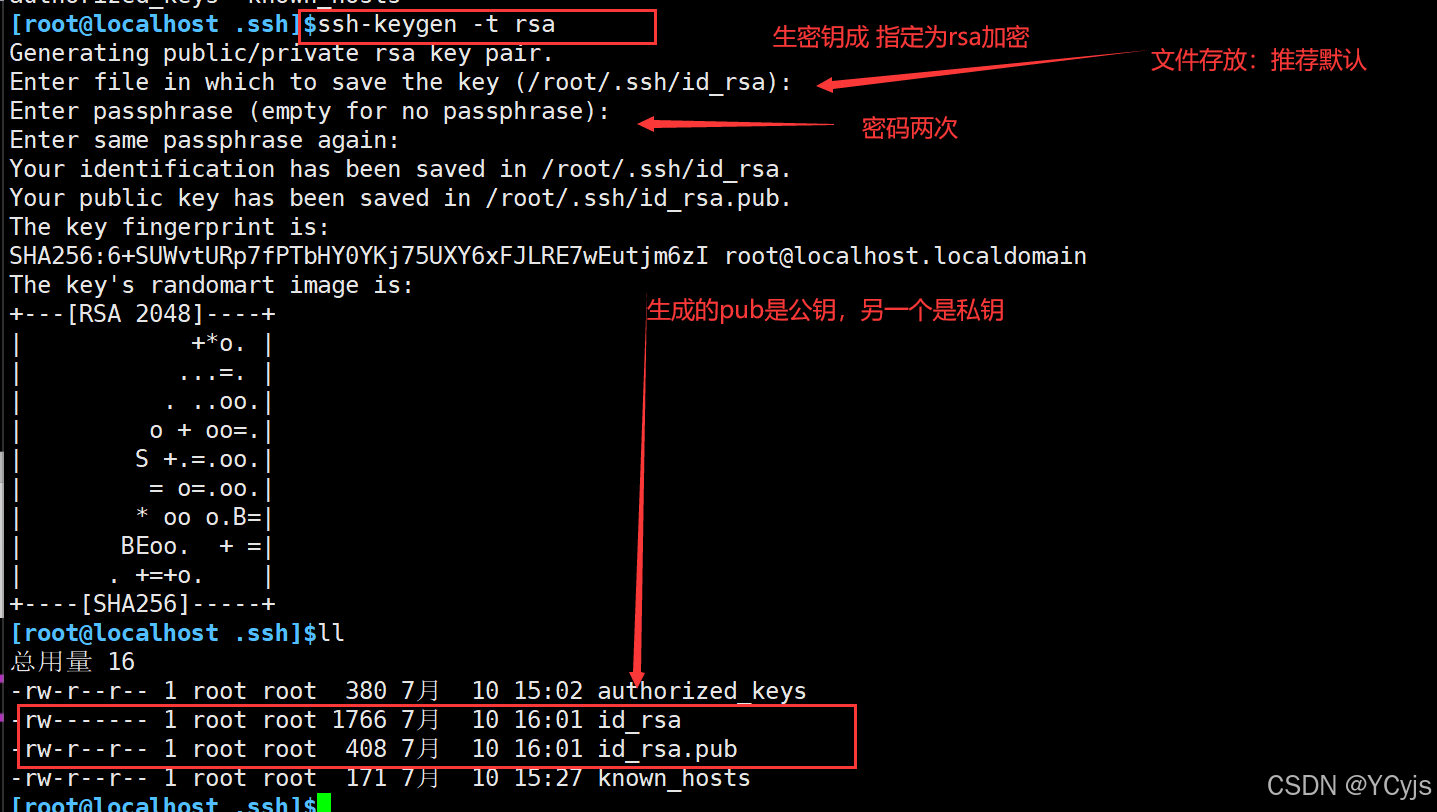
3.2、在linux上生成密钥登录

准备一个跳板机

ssh-keygen 命令的“-t”选项用于指定算法类型  生成公钥和私钥
ssh-copy-id root@192.168.88.19

使用 ssh-copy-id 工具:这将自动处理公钥的复制过程,这个命令会自动处理将你的 id_rsa.pub 公钥内容追加到远程服务器上的 ~/.ssh/authorized_keys 文件中。

 输入密码:由于这是你第一次以这种方式连接到远程服务器,系统可能会要求你输入远程 root 用户的密码。
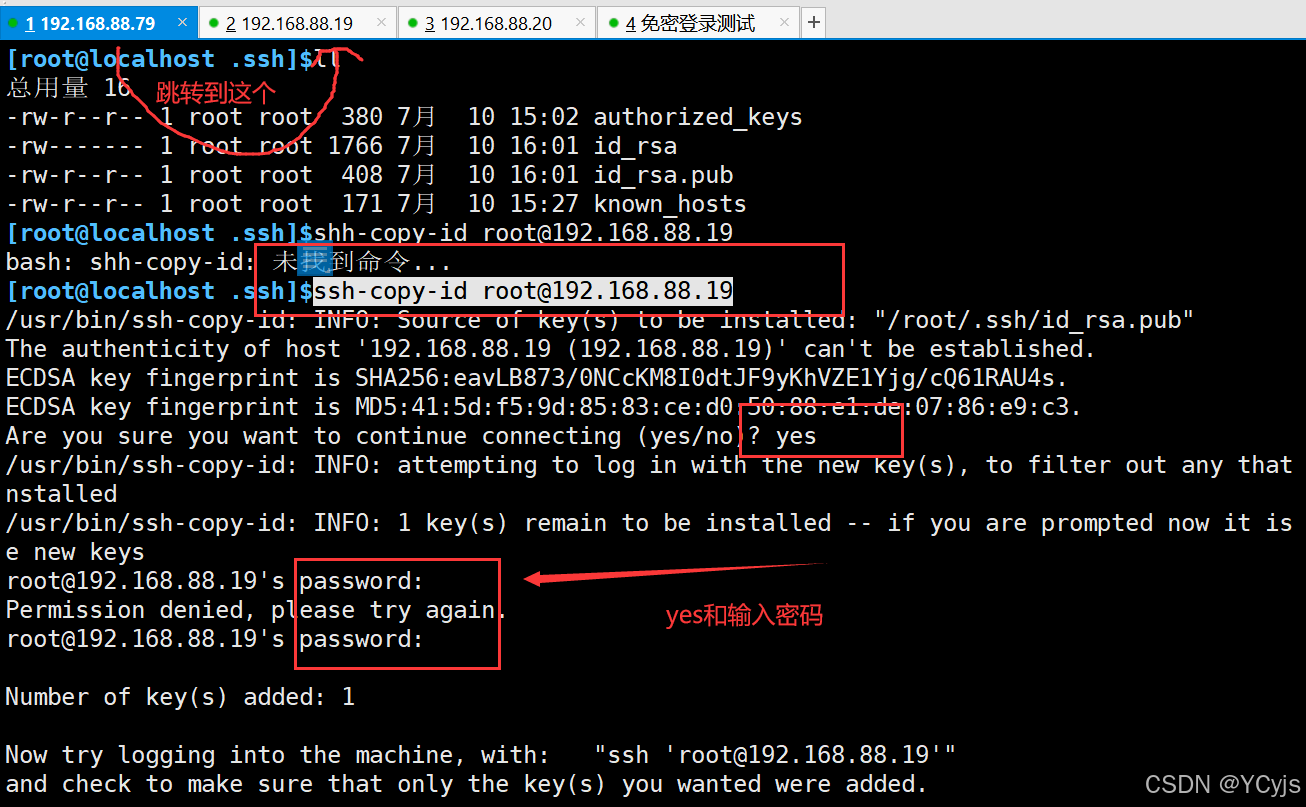
 通过跳板机79登录19

ssh root@192.168.88.19
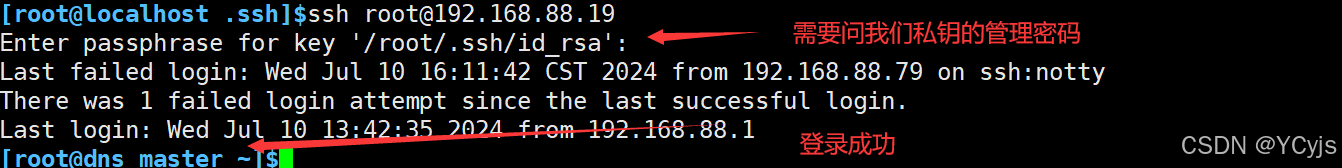
修改权限

vim /etc/ssh/sshd_config
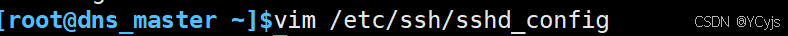
在17,43,65行
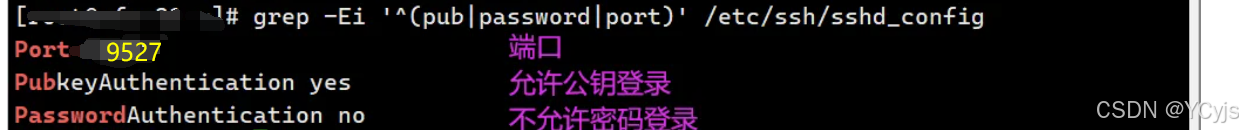
重启sshd服务

再尝试

 指定端口,成功

四、Linux服务器升级openssh9.8最新版

内容迁移到文件资源中

默认禁用了DSA签名算法
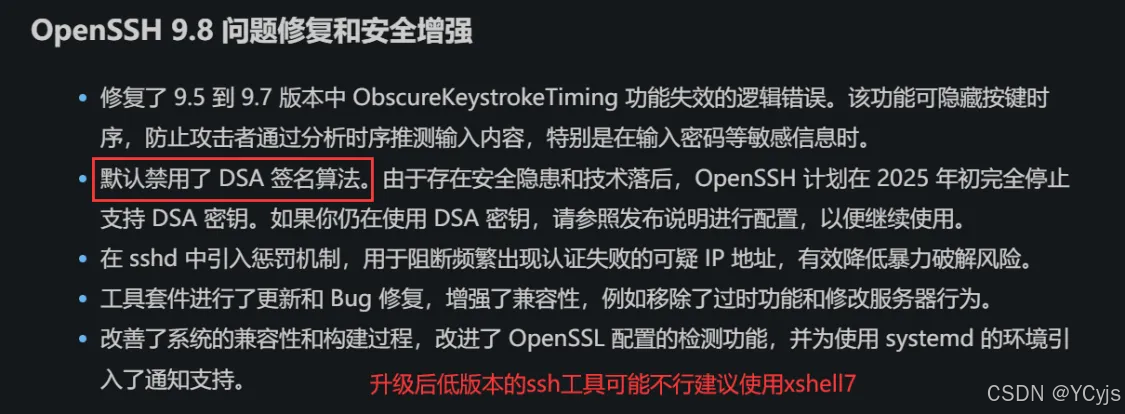
准备文件

openssh官网OpenSSH: Release Notes
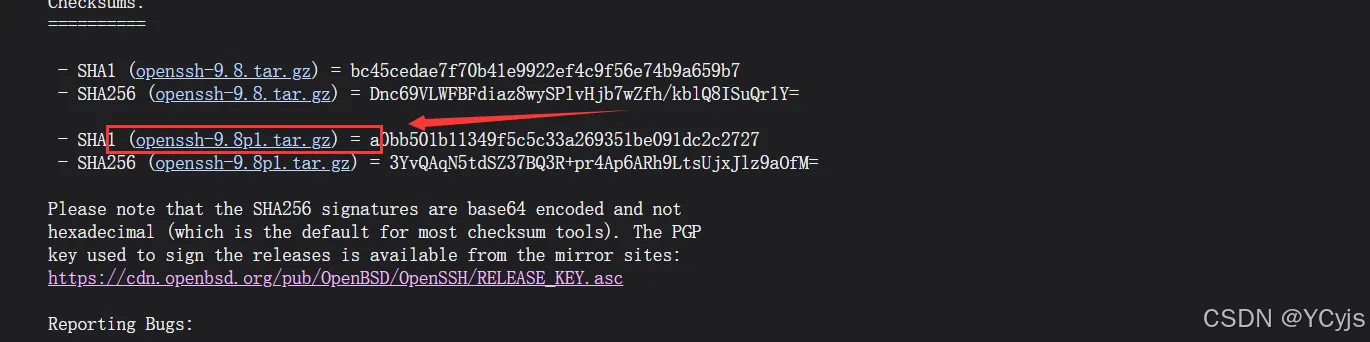
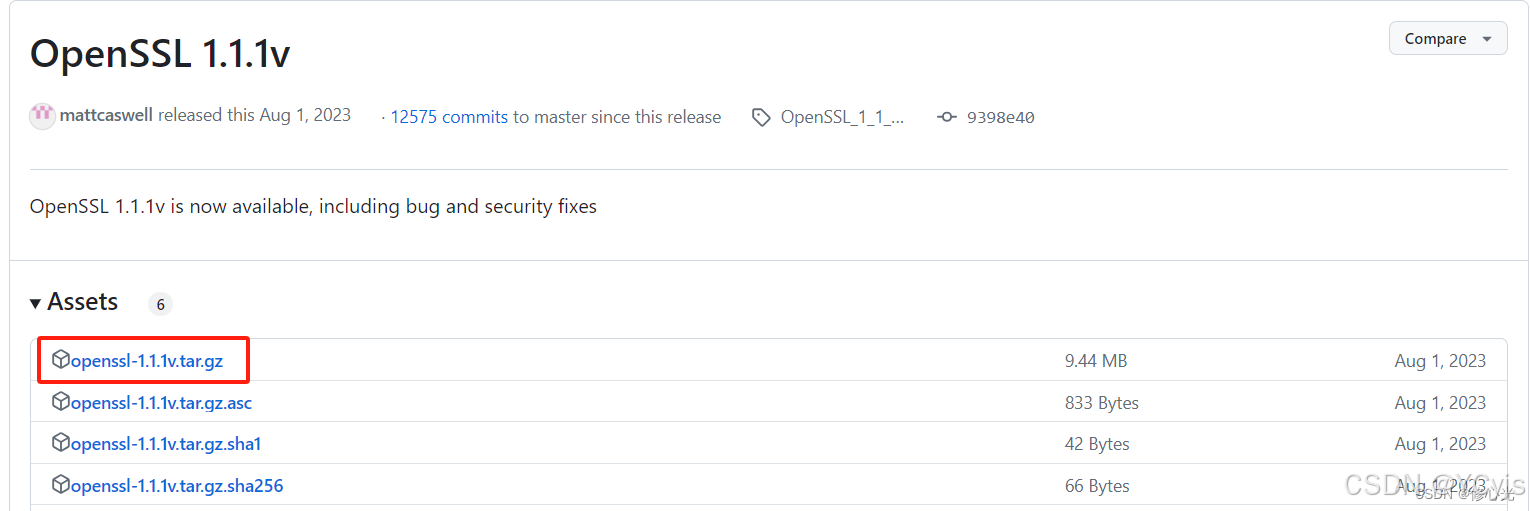
由于openssh9.8p1要求openssl版本大于等于1.1.1,因此需要升级安装openssl。

官网Release OpenSSL 1.1.1v · openssl/openssl · GitHub
PyTorch实战(14)——图注意力网络(Graph Attention Network,GAT) 本节介绍了图注意力网络 (Graph Attention Network, GAT) 在节点分类任务中的应用。相比图卷积网络 (GCN) 的平均聚合机制,GAT 通过引入注意力机制,能够为不同邻居节点分配差异化权重,从而更精准地捕捉图结构信息。实验表明,GAT 在 CiteSeer 数据集上的分类准确率达到 71.1%,较 GCN 提升 2.5 个百分点。可视化结果显示,GAT 学习到的节点表征具有更好的类别区分度。这验证了注意力机制在图数据建模中的有效性,为处理复杂图结构任务提供了更优解决方案。 阅读详情

相关推荐

防雷防浪涌电路设计

通信线路或者电源线路通常会铺设到户外,一旦线路铺到户外后,就需要考虑防雷的问题了,那么怎么设计保护电路,能够防止雷电等浪涌对电路的破坏呢?

manhuami2007的博客 1万+

Linux远程访问及控制

TCP_Wrappers是Linux中的一个安全机制【TCPWrappers防火墙】也可以成为访问控制,一定程度上达到了保护系统的目的,相当于手机的黑名单和白名单,对访问服务器的用户进行设置和管理。TCP_Wrappers是一个工作在第4层(传输层)的安全工具,对有状态及特定服务进行安全检测并实现访问控制,凡是包含有libwrao.so库文件的程序就可以受tcpwrappers的管理。它的主要功能就是控制谁可以访问。

ZZH1120KQ的博客 1204

ROS2实战:手把手教你用walking机器人仿真实现医院多楼层自动配送(含实时地图切换)

本文详细介绍了如何利用ROS2和walking机器人仿真平台实现医院多楼层自动配送系统,重点讲解了动态地图切换技术和多楼层导航的实现方法。通过实时加载地图和优化电梯过渡策略,解决了医院复杂环境下的自主配送难题,为医疗物流自动化提供了实用解决方案。

weixin_29090917的博客 357

远程访问ESXi网页控制台

安装完ESXi之后,最常用的管理方式就是访问ESXi的网页控制台,在局域网里访问很简单,直接访问ip就行了,比如https://192.168.1.99。如果不在局域网里该如何远程访问呢?首先,宽带最好有公网IP,(动态的要配好DDNS),如果没有公网IP,要使用frp之类的做内网穿透。我这里拿最简单的有公网IP并配好DDNS来举例,假设我宽带公网IP使用DDNS绑定的域名是home.abc.co...

冰岛网子的专栏 3万+

Megatron单机多卡Qwen2.5:pre-train+sft

英伟达:https://github.com/NVIDIA/Megatron-LM/releases/tag/core_r0.8.0阿里:https://github.com/alibaba/Pai-Megatron-Patch/releases/tag/v0.10.2。

weixin_46873015的博客 2178

STM32控制舵机SG-5010转动,HAL库

首先设置时钟为72Mhz,预分频系数为72-1,自动重装载计数器的值为5000-1,这样的话就可以得到一个5ms的脉冲宽度,5000的计数值可以让舵机的旋转角度变得更加易控且相对精准,计算旋转角度的时候也可以更加精确。所以我们5ms脉宽,period是5000脉宽-------------角度----------pulse0.5ms-------------0度----------500;1.0ms------------45度---------1000;

qq_73783264的博客 1291

第十章、远程访问及控制

远程访问及控制 简介: 在此前的课程中曾陆续学习了网站、FTP等各种网络服务,实际上大多数企业服务器是通过远程登录的方式来进行管理的。当需要一个工作站管理数以百计的服务器主机时,远程维护的方式将更占优势。本章将学习如何针对Linux环境使用安全的方式远程管理,以及通过TCP Wrappers 机制为应用提供访问控制。 一、远程访问控制 1、远程访问的作用和特点 1)远程访问的作用 方便管理员远程控制服务器端 出故障时方便远程解决 2)远程访问服务的特点 Linux远程访问使用的openssh实现 ope

qq_51020649的博客 457

数仓 - 促销敏感度、评论敏感度

1. 促销敏感度 步骤1. 首先按照最后一次下单时间及有无复购情况将用户分为四大群体: 近一年有购物行为且复购的用户 -- L1 (今年复购用户) 近一年有购物行为但无复购的用户 --L2 (今年一单购用户) 最后一次下单时间在1年之前且有复购的用户 --L3 (今年无购且只有一单用户) 最后一次下单时间在1年之前但无复购的用户 -- L4 (今年无购多单用户) 步骤2. 每一类用户群再根据优惠订单占比、每单优惠金额占比的平均值、优惠金额这三个指标进行k-means聚类,分为: 非常敏感 -

weixin_41332009的博客 1898

对远程访问控制不足:远程访问权限设置过于宽松

制定合适的远程访问策略是保障企业信息安全的重要手段。企业应从明确政策、细化权限管理、强化监控与管理以及建立定期审查和更新机制等方面入手,确保远程访问控制在安全的前提下为企业和员工带来便利。使用自动化管理工具多品牌异构防火墙统一管理多品牌、多型号防火墙统一管理;确保所有设备按同一标准配置,提升安全性;集中管理简化部署,减少重复操作;统一流程减少配置差异和人为疏漏;快速定位问题,提升响应速度;集中管理减少人力和时间投入,优化成本。策略开通自动化减少手动操作,加速策略部署;

ZOMO的博客 1305

OpenCV视频防抖算法实现与优化指南

本文详细解析了如何使用OpenCV实现视频防抖算法。通过特征点检测与光流跟踪估算帧间运动,利用滑动平均平滑运动轨迹,并应用仿射变换重塑视频帧。文章提供了完整的代码实现、参数调优指南及黑边处理等优化技巧,帮助开发者高效处理手持拍摄等场景下的视频抖动问题。

weixin_29062823的博客 338

MATLAB R2023a下载链接及软件安装教程

MATLAB的基本数据单位是矩阵,它的指令表达式与数学、工程中常用的形式十分相似,故用MATLAB来解算问题要比用C,FORTRAN等语言完成相同的事情简捷得多,并且MATLAB也吸收了像Maple等软件的优点,使MATLAB成为一个强大的数学软件。a是上半年,b是下半年版本,但是有些小弱们总是觉得只要是b一定功能多,这不一定的,同年版本b比a可能稍微全点,不同年的,比如21b,22a,肯定22a要比21b版本高功能多了。10、选择目标文件夹,默认的是C盘,想修改的话可以单击【浏览】,然后单击【下一步】

qq_53545309的博客 5155

国产开源多模态模型:手绘图秒变宣传海报的部署与实践

多模态模型是当前AI领域的前沿方向,它通过融合视觉编码与语言理解,让机器不仅能“看懂”图像内容,还能根据文字指令生成全新视觉表达。其核心原理在于将草图轮廓、构图关系与语义描述对齐,再经由图像解码器输出成品级画面。开源的国产多模态模型降低了技术门槛,使开发者能在本地GPU环境部署推理服务,并通过WebUI快速验证效果。该技术广泛应用于电商主图制作、文创设计、活动海报生成等场景,解决传统抠图套模板灵活性不足的问题。而实际落地时,显存占用、批量处理效率及API集成能力成为关键考量。本文围绕手绘图转海报这一典型任务

weixin_34253126的博客 377

【WRF-DART第一期】WRF/DART概述

【WRF-DART第一期】WRF/DART概述

WW、forever的博客 107

Linux中远程访问及控制

一、SSH远程管理

jcrhl321的博客 469

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

SIMATIC S7-1200, S7-1500 PID 控制[手册]

SIMATIC S7-1200, S7-1500 PID 控制[手册]

Linux 远程访问及控制

Linux 远程访问及控制 文章目录Linux 远程访问及控制引言:一、SSH远程管理1.SSH是什么:2.SSH客户端与OpenSSH服务端3.SSH服务配置4.SSHD服务端的功能二、SSHD服务1.SSHD远程登陆操作2.故障集三、SSHD服务配置1、SSH配置文件2.SSH服务端配置文件常用选项设置简述3.安全调优案例三、SSHD密钥验证1.密钥和密码2.构建密钥对验证的SSH原理3.远程拷贝-scp4.密钥的验证TCP wrappers 访问控制总结 引言: 简单来说,SSH是一种网络协议,主要用

Hanxuhanhan的博客 4832

OV9734 DATASHEET,完整规格书

OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等

centos7远程访问及控制

远程访问及控制 实验材料 centos7两台使用xshell连接 一台192.168.100.102 一台192.168.100.103 配置OpenSSH服务 1.服务监听选项 都可以不用改 还有如下这个项把#去掉,禁用DNS反向解析,可以增加DNS解析速度 UseDNS no [root@CentOS7-02 ~]# systemctl restart sshd (重启服务生效) 2.用...

weixin_45308292的博客 5285

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

如何远程访问/控制Mac机

在Mac机里面,配置远程访问、控制的地方是在System Preferences->Sharing下面,如图所示要实现远程访问Mac的资源,有以下三种方式1. Windows Sharing, 仅限于Windows操作系统,只要在上面的配置面板选中Windows Sharing即可,在Windows中即可通过输入">//去访问Mac共享的目录(如登录用户的主目录);2. Remot

Chinajash的专栏 1万+
上一篇: DHCP原理与配置以及FTP的介绍
下一篇: 部署Yum仓库及NFS共享服务
YCyjs
博客等级 码龄2年 4496粉丝 104原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值