跨域问题【已解决】

操作系统知识点汇总(王道) 操作系统不论是就业还是升学都是核心的一门课程,对于大部分工科更是必修课程。本文章是对《王道操作系统》所有知识点的总结笔记,以供大家学习以及在备考期间复习使用。让我们一起把知识往脑子里旋好吗!!!...... 阅读详情
  • 问题:
    ‘http://xxxxx.yyyyy.com’ has been blocked by CORS policy: No ‘Access-Control-Allow-Origin’ header is present on on the requested resource.
  • 原因:
    存在跨域问题
  • 解决方式:

事实上,SpringMVC已经帮我们写好了CORS的跨域过滤器:CorsFilter ,内部已经实现了刚才所讲的判定逻辑,我们直接用就好了。
在excellent-gateway中编写一个配置类,并且注册CorsFilter:

在项目的路由网关中编写CorsConfig配置文件,如下图:
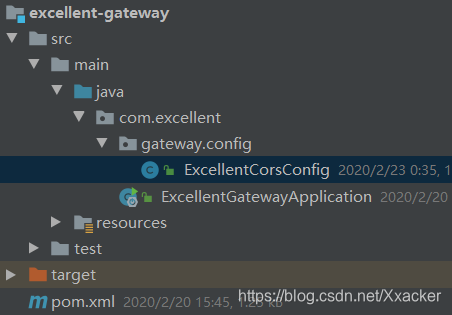
在这里插入图片描述

@Configuration
public class ExcellentCorsConfig {
    @Bean
    public CorsFilter corsFilter() {
        //1.添加CORS配置信息
        CorsConfiguration config = new CorsConfiguration();
        //1) 允许的域,不要写*,否则cookie就无法使用了
        config.addAllowedOrigin("http://manage.leyou.com");
        //2) 是否发送Cookie信息
        config.setAllowCredentials(true);
        //3) 允许的请求方式
        config.addAllowedMethod("OPTIONS");
        config.addAllowedMethod("HEAD");
        config.addAllowedMethod("GET");
        config.addAllowedMethod("PUT");
        config.addAllowedMethod("POST");
        config.addAllowedMethod("DELETE");
        config.addAllowedMethod("PATCH");
        // 4)允许的头信息
        config.addAllowedHeader("*");

        //2.添加映射路径,我们拦截一切请求
        UrlBasedCorsConfigurationSource configSource = new UrlBasedCorsConfigurationSource();
        configSource.registerCorsConfiguration("/**", config);

        //3.返回新的CorsFilter,参数:cors的配置员对象
        return new CorsFilter(configSource);
    }
}

SAP_SD模块-销售批次策略应用记录 SAP_SD模块-销售批次策略完整案例 阅读详情

相关推荐

FreeCAD MCP实战:用AI自然语言驱动CAD建模与自动化

在计算机辅助设计(CAD)领域,参数化建模和自动化脚本是提升设计效率的核心技术。其原理在于通过程序化指令控制三维模型的创建与修改,从而将设计意图转化为精确的几何实体。这种技术价值在于显著降低重复性操作成本,实现快速原型迭代和设计探索。在应用场景上,它尤其适用于需要频繁调整尺寸、生成系列化零件或执行规则化建模任务的工程与产品设计。本文聚焦的FreeCAD MCP项目,正是这一理念的先进实践。它通过集成Model Context Protocol(MCP),构建了一个连接Claude AI与FreeCAD的智能

weixin_26913055的博客 723

python bottle框架跨域,使用*星号跨域无效

对于浏览器跨域尽量不使用*号,不论是否安全,跨域可能是依然无效。 最重要的是要能回复浏览器的OPTIONS预请求。 使用@hook('after_request')+@hook('before_request') 每个接口使用@route('/xxxxx',method=("POST","OPTIONS")) 在尝试before_request的时候 发现效果不大好 会直接因为请求不使用OPTIONS方式而出现错误,也没研究这么多了。直接为请求增加预请求方式即可。可以单独为接口判断 如果是预..

csdn,码农 817

LeRobot SO-ARM100 学习笔记(2) diffusion module

对 lerobot 中的 diffusion policy 进行基本的代码阅读

mikhailbran的博客 1586

服务写入cookie敏感头问题

post测没啥问题 http://localhost:8087/accredit cookie中什么都没有,什么情况? 1、1问题排查 cors跨域请求cookie生效的条件有三个: 1、addAllowedOrigin具体 2、setAllowCredentials(true); 允许发送cookie 3、addAllowedMethod 设置允许的方法 并没什么问题: packag...

Syntacticsugar's blog 984

RPA实战:手把手教你打造抖音自动养号机器人(含避坑指南)

本文详细介绍了如何利用RPA技术从零构建一个智能化的抖音自动养号机器人。内容涵盖环境准备、核心工具选型、拟人化行为流程设计、代码实现模块拆解,并提供了关键的避坑指南与风控对抗策略,帮助开发者高效、稳定地实现账号自动化运营。

orange的博客 559

PHP+txt文件存储简易留言板

留言板共三个文件: index.php---展示留言内容和收集表单 write.php---向txt文件写入数据 message.txt---存储留言数据 index.php用于展示留言内容、通过表单把用户输入的数据POST给write.php,write.php把内容写入message.txt。 index.php代码: <?php //设置时区 date_defau...

仿站、源码搭建/迁移技术博客 1031

cookie能不能跨域

在学习整理的知识点的时候想到这个问题,但是看了网上的好几篇文章感觉说的不是很清晰而且不全面,于是我整理总结了这篇文章通常情况下,(如同源策略,Same-Origin Policy)会阻止 Cookie 跨域共享,以保护用户的隐私和防止跨站攻击。但通过一些特殊手段和配置,可以在特定条件下实现 Cookie 的跨域共享。

c_studer_的博客 1443

AI Agent核心架构解析:从Tool、Skill到MCP协议的智能体构建实战

在人工智能领域,大语言模型(LLM)赋予了AI自主规划与决策的能力,推动了智能体(Agent)技术的演进。其核心原理在于构建一个具备感知、规划、行动与反思能力的自主系统。这一架构的技术价值在于将AI从被动应答升级为主动执行复杂任务的工作伙伴,显著提升了自动化水平与问题解决效率。应用场景广泛覆盖了市场分析、自动化办公、智能客服与垂直领域集成等。本文聚焦于实现这一能力的关键组件:基础工具(Tool)、组合技能(Skill)与标准化协议(MCP)。其中,Skill通过封装多个Tool形成可复用的高级能力,而MCP

chuannaoxuan4674的博客 319

跨域问题

跨域原因说明 示例 域名不同 www.jd.com 与 www.taobao.com 域名相同,端口不同 www.jd.com:8080 与 www.jd.com:8081 二级域名不同 item.jd.com 与 miaosha.jd.com 跨域问题是浏览器对于ajax请求的一种安全限制:一个页面发起的ajax请求,只能是于当前页同域名的路径,这能有效的阻止跨站攻击...

vivibro的博客 239

后摄模块辐射超标整改

某行车记录仪在EMI测试中出现辐射超标问题,通过模块剥离法定位到后摄模块的Ethernet数据线为噪声源。深入检查发现TYPE-C延长线屏蔽层未有效接地,形成辐射泄漏通道。整改措施包括加强屏蔽层360°接地、使用导电布改善连接处屏蔽等,最终使辐射降至EN55032 Class B限值以内。案例揭示了高速信号延长线中屏蔽连续性的重要性,建议设计阶段就重视连接器屏蔽设计和共模干扰抑制。

硬核科技 255

Cesium 实战 04 - 标绘功能系列之画点(draw point)

Cesium 实战 - 标绘功能之画点(draw point)。

非科班Java出身GISer的博客 1083

配置了跨域,前后端参数一致的情况下,仍旧报跨域错误。

跨域配置要从:①:允许的域,不要写*,否则cookie就无法使用;②:是否发送Cookie信息;③:允许的请求方式;④:添加需要拦截的映射路径;这些方面进行逐一考虑。我遇到的问题是前端前端请求是允许携带Cookie,但是后端并没有配置允许携带,所以造成了跨域错误。 ...

xujianfengCV的博客 1547

2、探索谷歌云平台(GCP):入门指南

本文全面介绍了谷歌云平台(GCP)的入门知识,涵盖其全球基础设施、核心服务和使用方法。内容包括GCP区域与可用区结构、创建免费账户、配置计算资源(如GCE虚拟机)、存储类型(PD、Filestore、GCS)、网络架构(VPC)、组织与项目管理、身份访问控制(IAM),以及计算、存储、数据库、大数据和人工智能等各类云服务。文章还提供了资源规划、安全管理和成本控制等实用建议,帮助用户快速上手并高效利用GCP构建可扩展的云解决方案。

uber9的博客 255

什么是跨域?怎么解决跨域问题?

什么是跨域? 跨域,指的是浏览器不能执行其他网站的脚本。它是由浏览器的同源策略造成的,是浏览器施加的安全限制。 所谓同源是指,域名,协议,端口均相同,不明白没关系,举个栗子: http://www.123.com/index.html 调用 http://www.123.com/server.php (非跨域) http://www.123.com/index.html 调用 http://www...

空夜's Blog 7717

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

什么是跨域问题?跨域解决问题

一.为什么会出现跨域问题? 出于浏览器的同源策略限制.同源策略是一种约定,它是浏览器最核心也是最基本的安全功能,如果缺少了同源策略,则浏览器的正常的功能可能会受到影响,跨域收是Web是构建在同源策略基础上的,浏览器只是针对同源策略的一种实现,同源策略会阻止一个域的JavaScript脚本和另一个域的内容进行交互,所谓同源(即指同一个域)就是两个页面具备同样的协议(protocol),主机(host)和端口号(port) 跨域报错的原因 请求是跨域的,并不一定会报错。普通的图片请求,css文件请求是不

weixin_48837605的博客 2万+

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

nginx解决跨域问题

在我们前端开发的过程中, 相信大家都遇到过一个让人头疼的问题,那就是跨域问题. 跨域解决的方式有很多,这里主要讲的是如何来使用 nginx来解决我们所遇到的跨域问题 首先,在我们开始之前,首先要知道跨域是如何产生的: 协议 ip 端口号 这三者有任何一个不同,就会产生跨域问题 了解了跨域的产生,接着我们就来看看,如何解决它 一.下载nginx 下载地址: http://ngin...

rolinabc的博客 1万+

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

什么时跨域问题和如何解决跨域问题

跨域问题指的是不同站点之间,使用ajax无法互相调用的问题。跨域问题本质是浏览器的一种保护机制,它的初衷是为了保证用户的安全,防止恶意网站盗取数据。但是这个保护机制也带来了新的问题,它的问题是给不同站点之间的正常调用的正常调用,也带来了阻碍,那么如何解决这三种问题呢?

loss_rose777的博客 1万+

什么是跨域?怎么解决跨域问题

同源策略 同源策略案例 什么是跨域 跨域解决方法 1.ajax的jsonp 2.CORS方式 3.nginx 转发

lymt95的博客 2万+

什么是跨域?跨域问题怎么解决?

目录 一、什么是跨域? 二、为什么会出现跨域问题? 三、常见的跨域场景 四、跨域解决方法 1、JSONP (1)JSONP原理 (2)JSONP和AJAX对比 (3)JSONP优缺点 (4)JSONP的流程(以第三方API地址为例,不必考虑后台程序) (5)jQuery的jsonp形式 2、CORS (1)CORS原理 (2)CORS优缺点 (3)用法 3、WebSo...

weixin_43240792的博客 8037

跨域问题及解决

跨域问题

scj1022的博客 5675

什么是跨域,如何解决跨域问题

跨域问题产生的根本原因是浏览器的同源策略(Same-Origin Policy)。同源策略是浏览器实现的一种安全协议,它限制了一个源的文档或脚本如何与另一个源的资源进行交互。如果没有同源策略,恶意网页可能会读取另一个网页的敏感信息,如用户输入的密码、银行账号等,从而进行非法操作。

weixin_55862073的博客 5880

Nginx完美解决跨域问题

1、跨域问题存在情况: 当我们当前的域名与请求接口的域名不在同一个域名下时,在浏览器Console下会看到,跨域的错误提示,下面举一个例子来说明: 1)前提条件: i、当前域名http://kuayu.com ii、请求接口域名:http://csdn.b.com/cat 当在前端页面通过ajax请求接口域名的数据时,会报跨域错误 2、解决跨域方法 解决跨域有多种方式,如果请求的接口...

哆啦A梦 2万+

Nginx — 跨域问题演示以及解决方法

同源是指两个 URL 的协议、域名、端口号都相同。因为它们都使用 HTTP 协议,域名都是,且端口号都采用了 HTTP 协议的默认端口号 80(在 URL 中未显式指定时默认使用 80 端口)。:协议为 HTTPS,与前面的 HTTP 协议不同。:域名是,与不同。:指定了端口号 8080,与默认的 80 端口不同。同源策略是浏览器安全的基石,它限制了不同源的文档或脚本之间的交互,防止恶意网站通过脚本访问其他网站的敏感信息,从而保护用户的隐私和数据安全。

dghfttgv的博客 5146

解决跨域问题的这6种方案,真香!

我后端接口明明通了,Postman也能调,为啥浏览器就报红字?其实这事儿得怪浏览器的“同源策略”简单说,浏览器觉得“不同源的请求都是耍流氓”。比如你的前端跑在http://localhost:8080。而后端在https://api.xxx.com:8000。只要协议域名端口任何一个不同,就会被浏览器直接掐断。// 前端代码(http://localhost:8080)// 浏览器控制台报错:这时候,你就需要“跨域解决方案”来帮浏览器松绑了!那么,如何解决跨域问题呢?简单粗暴。

3346

什么是跨域问题以及其解决方案

在前端领域中,跨域是指浏览器允许向服务器发送跨域请求,从而克服Ajax只能同源使用的限制。同源策略是一种约定,由Netscape公司1995年引入浏览器,它是浏览器最核心也最基本的安全功能,如果缺少了同源策略,浏览器很容易受到XSS、CSFR等攻击。所谓同源是指"协议+域名+端口"三者相同,即便两个不同的域名指向同一个ip地址,也非同源。

dd的博客 864

如何解决跨域问题

在浏览器通过地址访问前端工程。提示:从访问被CORS policy阻止,因为没有Access-Control-Allow-Origin 头信息。CORS全称是 cross origin resource share 表示跨域资源共享。出这个提示的原因是基于浏览器的同源策略,去判断是否跨域请求,同源策略是浏览器的一种安全机制,从一个地址请求另一个地址,如果协议、主机、端口三者全部一致则不属于跨域,否则有一个不一致就是跨域请求。比如:从到由于端口不同,是跨域。从到由于主机不同,是跨域。从到。

2403_87509572的博客 1767
上一篇: 如何在springboot整合的mybatis的项目中在控制台输出sql语句?已解决
下一篇: 实现商品分类和品牌管理功能
Xxacker的Latitude
博客等级 码龄9年 64粉丝 107原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值