DVWA测试XSS跨站脚本攻击三种类型

反射型,存储型,基于DOM类型的XSS原理+DVWA详细解析 XSS跨站脚本攻击 XSS概述 XSS定义 XSS(Cross Site Scripting)–跨站脚本攻击。为了区别于CSS,缩写为XSS。跨站脚本攻击是一种常见的Web安全漏洞,它主要是指攻击者可以在页面中插入恶意脚本代码,当受害者访问这些页面时,浏览器会解析并执行这些恶意代码,从而达到窃取用户身份、钓鱼、传播恶意代码和控制用户浏览器等行为。 XSS产生原因 由于Web程序对用户的输入过滤不足,导致用户输入的恶意HTML/JavaScript代码注入到网页中,混淆原有语义,产生新的恶意语义。在其他用户访 阅读详情

Xss主要分为三类,反射型,DOM型.存储型。

反射型

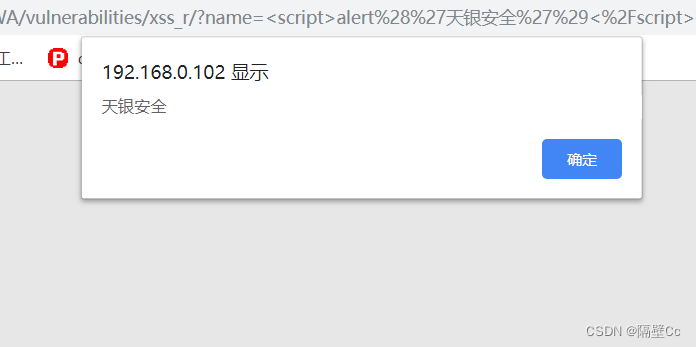
反射型XSS的定义是、如果URL地址当中的恶意参数会直接被输出到页面中,导致攻击代码被触发,便称之为反射型XSS,如下图所
DOM型

DOM XSS 不与后台服务器产⽣数据交互,通过前端的dom节点形成的XSS漏洞,跟服务器⽆关。⼀般⽆法产⽣危害链接,很难被利⽤(低微漏洞) 什么是DOM:DOM全称是Document Object Model,也就是⽂档对象模型。我们可以将DOM理解为,⼀个与系统平台和编程语⾔⽆关的接⼝,程序和脚本可以通过这个接⼝动态地访问和修改⽂档内容、结构和样式。 当创建好⼀个页⾯并加载到浏览器时,DOM就悄然⽽⽣,它会把⽹页⽂档转换为⼀个⽂档对象,主要功能是处理⽹页内容。故可以使⽤ Javascript 语⾔来操作DOM以达到⽹页的⽬的。

存储型

存储型xss是hacker向服务器注入一段js代码,代码存储到服务器的数据库中,每当用户访问服务器当中带有js代码的数据时,服务器将响应用户,返回给用户一个带有js代码页面,简单来说就是你注入了xss代码进去每次用户访问这个页面都能看到弹窗内容。因为数据已经存储在里面了

实例演示存储型漏洞如何快速获取用户信息

需要环境 Apache mysql数据库   或者直接下载phpstudy小皮   linux kali 机   被攻击机window7 kali 攻击机kali

实例开始,将数据库清除,保证数据库什么注入都没有

将DVWA 将难度设置为简单

Beef介绍

Browser Exploitation Framework(BeEF) BeEF是日前最强大的浏览器开源渗透测试框架,通过X55漏洞配合JS脚本和 Metasploit进行渗透; BeEF是基于Ruby语言编写的,并且支持图形化界面,操作简单

打开kali攻击机,安装beef

apt-get install beef-xss安装命令如左

安装好查看一下端口 发现0.0.0.0是连接的是 3000端口,支持远程登录

打开beef

图示xss代码(代码如图所示)

将ip地址更改为远程连接ip(kali机ip)

查看ip  ip a

打开DVWA 输入XSS攻击代码  宽度不够 F12去修改

在dvwa存储型漏洞里输入xss代码  

签署留言之后 ,只要用户点击到这个页面就会中招,它的电脑信息就会被获取到,而且你根本不知道,他没有任何响应,这也是网上说的钓鱼网站,获取你的信息

可以看到已经中招了 用户ip已经获取到  

DVWA靶场XSS(DOM/Reflected/Stored)/XSS+CSRF xss(dom/reflected/stored) xss+csrf 阅读详情

相关推荐

XSS攻击原理与防御实战:从反射型到存储型一次讲透

跨站脚本(XSS)是Web安全领域最常见的漏洞之一,其根源在于浏览器对服务器返回内容的信任机制。当用户输入被未经验证地拼接到HTML中,恶意脚本便能在受害者浏览器中执行,进而窃取Cookie、篡改页面甚至控制整个站点。理解XSS的三种类型——反射型、存储型与DOM型——是构建防御体系的基础。无论是输出编码、输入白名单校验,还是配置内容安全策略(CSP)与Cookie安全属性,纵深防御才是对抗XSS的正解。本文从原理出发,结合DVWA靶场实操,系统讲解XSS攻击路径与防御姿势,帮助开发者从根本上提升Web应用

weixin_29325515的博客 250

基于DVWA实现XSS跨站脚本漏洞-反射型、存储型、DOM XSS

什么是XSS跨站脚本漏洞 XSS跨站脚本(Cross-Site Scripting,XSS) XSS最大的特点就是能注入恶意的HTML/JavaScript代码到用户浏览的网页上,是因WEB应用程序对用户输入过滤不足而产生的,当用户浏览这些网页时,就会执行其中的恶意代码。由于HTML代码和客户端JavaScript脚本能在受害者主机上的浏览器任意执行,这样等同于完全控制了WEB客户端的逻辑,在这个...

weixin_44029504的博客 1495

Kali Linux-网络安全之-XSS 跨站脚本攻击原理及 DVWA 靶机的搭建_kali实验xss攻击

修改文件权限3.编辑 DVAW 配置文件/dvwa/config/config.inc.php,配置数据库信息,user 和 password 是MySQL 的用户名和密码。创建配置文件为:添加上谷歌开源免费验证码 reCAPTCHA 的公钥和私钥4.修改 php 配置文件点创建数据库后, 等待 10 秒,就可以安装成功 DVWA 了。到此安装成功 DVWA。创建一个快照。安装好 sqli-libs 和 DVWA 靶机环境我们将安全级别调到 LOW,方便从基础开始学习。

2401_87034229的博客 1558

JAVA Web应用常见漏洞与修复建议

跨站脚本、输入验证、代码注入等常见漏洞解析和修改方案

qq_39560975的博客 9801

MDT部署实战:除了Office,这些“装机必备”软件也能一键静默安装(含静默参数)

本文详细介绍了如何利用Microsoft Deployment Toolkit(MDT)实现企业级软件的静默安装,包括浏览器、开发工具和系统增强工具等“装机必备”软件的部署方案。通过命令行参数和MSI属性,IT运维团队可以高效构建标准化工作环境,提升部署效率并确保版本一致性。文章还提供了安装顺序控制、结果验证和常见问题排错等高级技巧。

weixin_26985923的博客 172

Kindle使用USB数据线传书封面无法显示问题

不建议按这个解决封面问题,首先USB多次插拔麻烦,其次就是我起初按博主方法没啥问题,后面无论我怎么个顺序都出现了‘暂无图片’,我的建议是在亚马逊退出国内只能USB传书的情况下,下载一个calibre 和。飞行模式下用calibre传书到kindle ,然后用Fix Kindle Ebook Cover 修复一下,后面你要继续飞行模式还是连网随你便,两步完事。2,‘’发送到设备’的时候也最好选择 ‘发送特定格式至’ 选择具体的电子书格式,你的电子书是azw3就选azw3,是mobi就选mobi。

meser88的博客 7421

DVWA靶场存储型XSS漏洞实验

提示:文章写完后,目录可以自动生成,如何生成可参考右边的帮助文档 文章目录 前言 一、pandas是什么? 二、使用步骤 1.引入库 2.读入数据 总结 前言 来自菜鸟的一次简单分享,本次实验主要结合后台源代码讲解,梳理存储型XSS实验的思路,如果存在问题,请各位大佬多多指导。 一、XSS基础 1.什么是XSS? XSS(Cross-site scripting)被称为跨站脚本攻击,由于与层叠样式表的缩写一样,因此被缩写为XSS。 2.XSS漏洞...

weixin_44851588的博客 6008

Android HCE模拟NFC标签:实现跨设备NDEF数据共享

本文详细介绍了Android HCE技术如何模拟NFC标签实现跨设备NDEF数据共享。通过核心代码实现和标准AID配置,使手机能够被第三方NFC应用直接读取,支持文本、网址、Wi-Fi配置等多种数据类型,大幅提升设备间数据交换的便捷性和兼容性。

pytorch8learner的博客 248

XSS漏洞基础学习

本文章介绍XSS的基础原理,并且分析各个类型的特点和原理,靶场部分尚未完善,若内容有误,请各位在评论区指点

lin1993829770的博客 238

逆向分析美团外卖mtgsig3.0签名算法:从抓包到算法还原实战

在移动应用开发与安全领域,API接口签名是保障数据传输完整性与身份验证的核心机制。其基本原理是通过特定的算法,将请求参数、时间戳等数据与密钥结合,生成唯一的签名串,服务器通过验证签名来识别请求的合法性。这项技术的核心价值在于防止数据篡改、重放攻击和未授权访问,是构建安全客户端-服务器通信的基石。在实际应用中,签名算法广泛应用于电商、社交、金融等各类App的接口保护场景。本文以美团外卖App的mtgsig3.0签名为具体案例,详细拆解了其生成逻辑。通过结合Frida动态调试与Jadx静态分析,文章深入探讨了如

weixin_29325515的博客 1246

STM32实战开发(65):STM32摄像头图像采集开发教程

我们将会详细介绍如何使用STM32进行摄像头控制、图像数据采集以及如何将采集到的图像数据传输到其他设备进行处理。通过这篇博客,您将能够掌握STM32与摄像头模块的图像采集技术,应用于各种图像处理场景。为了确保STM32能够正确接收图像数据,我们需要配置STM32的GPIO引脚,并通过外部中断捕获这些信号。为了实现更高效的图像采集,可以通过DMA进行数据传输,将图像数据直接从GPIO引脚存储到内存中。通过DMA传输,我们可以将采集到的图像数据直接存储在内存中的一个缓冲区,然后进行后续的图像处理。

2201_76125393的博客 2539

DVWA学习之XSS(跨站脚本攻击)(超级详细)

DVWA学习之XSSXSS 跨站脚本攻击0x01 XSS(Cross Site Script)简介0x02 何为XSS0x03 XSS存在的原因0x04 XSS漏洞的危害0x05 XSS 的分类及特点1. 存储型XSS2. 反射型XSS3. MOD型XSS XSS 跨站脚本攻击 0x01 XSS(Cross Site Script)简介 0x02 何为XSS 跨站脚本攻击XSS(Cross Sit...

weixin_40950781的博客 1万+

小白也能懂!一步步教你用FPGA加速YOLO目标检测(入门篇)

安装到 PYNQ 开发板中。该库为 PYNQ 平台提供了对量化神经网络(如 YOLO)的硬件加速支持。确保你的电脑已连接到外网,如 WiFi 或热点(手机热点理论上也可用,未实测)。当你看到安装成功的提示后,打开 Jupyter Notebook,你会发现在。趁这个机会,泡了杯茶,刷了会儿手机,顺便感慨了一下开源社区的强大……页面中多出了一些新的项目文件夹 —— 这就是我们刚才安装的。参数,浅拷贝只克隆最近一次提交,减少数据量,避免超时问题。初始化,打开该文件,即可运行我们的Tiny YOLO。

FJN110的博客 1597

Kali渗透测试之DVWA系列4——反射型XSS(跨站脚本攻击)

目录 一、XSS 1、XSS简介 2、XSS类型 3、漏洞形成的根源 二、反射型XSS 1、原理示意图​ 2、实验环境 3、实验步骤 安全级别:LOW 重定向 获取cookie 安全级...

浅浅的博客 4699

【图像超分】论文精读:Residual Dense Network for Image Super-Resolution(RDN)

一个非常深的卷积神经网络 (CNN) 最近在图像分类 (SR) 方面取得了巨大成功,并提供了分层特征。然而,大多数基于深度 CNN 的 SR 模型没有充分利用原始低分辨率 (LR) 图像中的层次特征,从而实现相对较低的性能。在本文中,我们提出了一种新的残差密集网络(RDN)来解决图像SR中的这个问题。我们充分利用所有卷积层的分层特征。具体来说,我们提出了残差密集块(RDB)通过密集连接的卷积层提取丰富的局部特征。RDB 进一步允许将前一个 RDB 的状态与当前 RDB 的所有层直接连接,从而产生连续的内存

主要更新底层视觉(去噪、超分等)相关的科研内容,形式为【论文精读】+【论文复现】 7258

基于YOLOv8的水果新鲜程度检测系统设计与实现

数据采集与预处理模块:负责收集水果图像数据并进行标注和增强深度学习模型:基于YOLOv8的目标检测模型新鲜度评估模块:根据检测结果评估水果新鲜程度用户界面:提供友好的交互界面系统集成:将各模块整合为完整系统水果新鲜程度检测需要包含多种水果在不同新鲜度状态下的图像数据集。:包含5种常见水果(苹果、香蕉、橙子、葡萄、草莓)在不同新鲜度下的图像包含约8,000张图像,分为新鲜和腐烂两类AgriVision:大型农业图像数据集,包含水果检测和分类任务Fruit-360:包含120种水果的高质量图像。

YOLO 445

网络安全-跨站脚本攻击(XSS)的原理、攻击及防御

所用工具 Google出品:开源Web App漏洞测试环境:Firing Range 简介 跨站脚本攻击(全称Cross Site Scripting,为和CSS(层叠样式表)区分,简称为XSS)是指恶意攻击者在Web页面中插入恶意Script代码,当用户浏览网页之时,嵌入其中Web里面的Script代码会被执行,从而达到恶意攻击用户的目的。 xss是攻击客户端,最终受害者是用户,网站管理员也是用户之一。 xss漏洞通常是通过php的输出函数将javascript代码输出到html页面中,通过.

关注网络安全、云原生安全 4万+

win10 跳过U8环境检测的IE WebControls.rar

win10 安装u8的时候 提示IE WebControls 不通过,这个工具可以欺骗u8的检查。 跳过U8环境检测的IE WebControls。提示导入失败后,重新检测通过。

Kali Linux-网络安全之-XSS 跨站脚本攻击原理及 DVWA 靶机的搭建

Kali Linux-网络安全之-XSS 跨站脚本攻击原理及 DVWA 靶机的搭建

2401_84208172的博客 985

大中型超市收银系统(可直接运行)

光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开

VB摄像头监控

该VB模块可对摄像头捕获的画面进行录像等,可在创建的窗口进行控制

XSS跨站脚本攻击

本文介绍了XXS跨站脚本攻击的几种方法。其中包括对反射型XSS、存储型XSS和DOM型XSS的攻击,以及我们在kali中用到了beef和Setoolkit对目标进行信息获取。

SYJ_361的博客 4626

xss漏洞-DVWA跨站攻击盗取用户cookie值

程Kaedy.cn-www.kaedy.cn XSS跨站脚本攻击介绍 跨站脚本攻击英文全称为(Cross site Script)缩写为 CSS,但是为了和层叠样式表(Cascading Style Sheet)CSS 区分开来,所以在安全领域跨站脚本攻击叫做 XSS XSS 攻击简介 XSS 攻击通常指黑客通过往 Web 页面中插入恶意 Script 代码,当用户访问网页时恶意代码在用户的 浏览器中被执行,从而劫持用户浏览器窃取用户信息。 1、黑客加在特定 web 页面 index.html 中,加入

CKT_GOD的博客 4319

7.探索XSS跨站脚本攻击

• 理论:你学会了XSS的原理、类型和测试方法。• 实践:你在DVWA靶场体验了反射型和存储型XSS。• 复习建议:回顾3种XSS的区别,试着用自己的话总结“XSS怎么偷Cookie”。

weixin_51126797的博客 916

XSS 跨站脚本攻击:3 种类型(存储型 / 反射型 / DOM 型)原理以 DVWA 靶场举例

本文从基础原理出发,拆解了反射型、存储型、DOM 型三种 XSS 攻击的核心逻辑与攻击链路,并基于 DVWA 靶场完成了 Low级别的实战复现。通过代码审计发现,低级别防护的核心缺陷是 “无过滤 / 简单字符串替换”,导致基础 Payload 可直接生效。基础级防御的核心是 “输入验证 + 输出编码”,配合 CSP 策略可大幅降低 XSS 风险。本文仅覆盖 XSS 基础原理与靶场实操,未涉及高级绕过、框架级防御等内容,旨在帮助入门者理解 XSS 的本质与基础防护思路。

m0_73165198的博客 1431

XSS跨站脚本攻击(DVWA XSS攻击详解、XSS平台搭建)

XSS攻击、XSS平台搭建

tmzy1的博客 2983

【XSS跨站脚本攻击】

本篇文章仅作为本人学习笔记。

个人学习参考 1133

DVWA靶机-存储型XSS漏洞(Stored)

DVWA靶机-存储型XSS漏洞(Stored) 前章: DVWA靶机-暴力破解(Brute Force) && DVWA靶机的四个安全等级 DVWA靶机-命令注入漏洞(Command Injection) DVWA靶机-文件包含漏洞(File Inclusion) DVWA靶机-文件上传漏洞(File uploads) DVWA靶机-跨站请求伪造(CSRF) DVWA靶机-存储型X...

weixin_43726831的博客 6055

跨站脚本攻击漏洞(XSS):基础知识和防御策略

跨站脚本攻击漏洞-基础篇

weixin_43263566的博客 1万+
上一篇: 利用sqlmap注入获取网址管理员账号密码
下一篇: XSS钓鱼攻击
隔壁Cc
博客等级 码龄5年 20粉丝 12原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值

