Nestjs框架: RBAC基于角色的权限控制模型初探

Nestjs框架: 使用 CASL 库实现基于角色的权限控制(RBAC)与细粒度访问控制的实战演示 本文介绍了如何使用CASL库实现基于TypeScript的权限控制系统。系统支持灵活定义用户对资源的访问权限,包括can/cannot操作、字段控制、条件判断和角色继承。文章详细讲解了权限定义、动态权限控制、细粒度字段管理等核心功能,并对比了函数式和面向对象两种实现方式。CASL支持MongoDB查询语法和自定义匹配器,适用于复杂权限场景。通过完整示例代码,展示了如何实现团队成员和管理员的不同权限控制。该方案具有语义化API、字段级控制、类型安全等优势,是构建企业级权限系统的理想选择。 阅读详情

概述

  • 我们业务系统中,最简单和经典的权限模型是 RBAC 基于角色的权限控制
  • 同时,我们需要区分前端和后端权限的概念

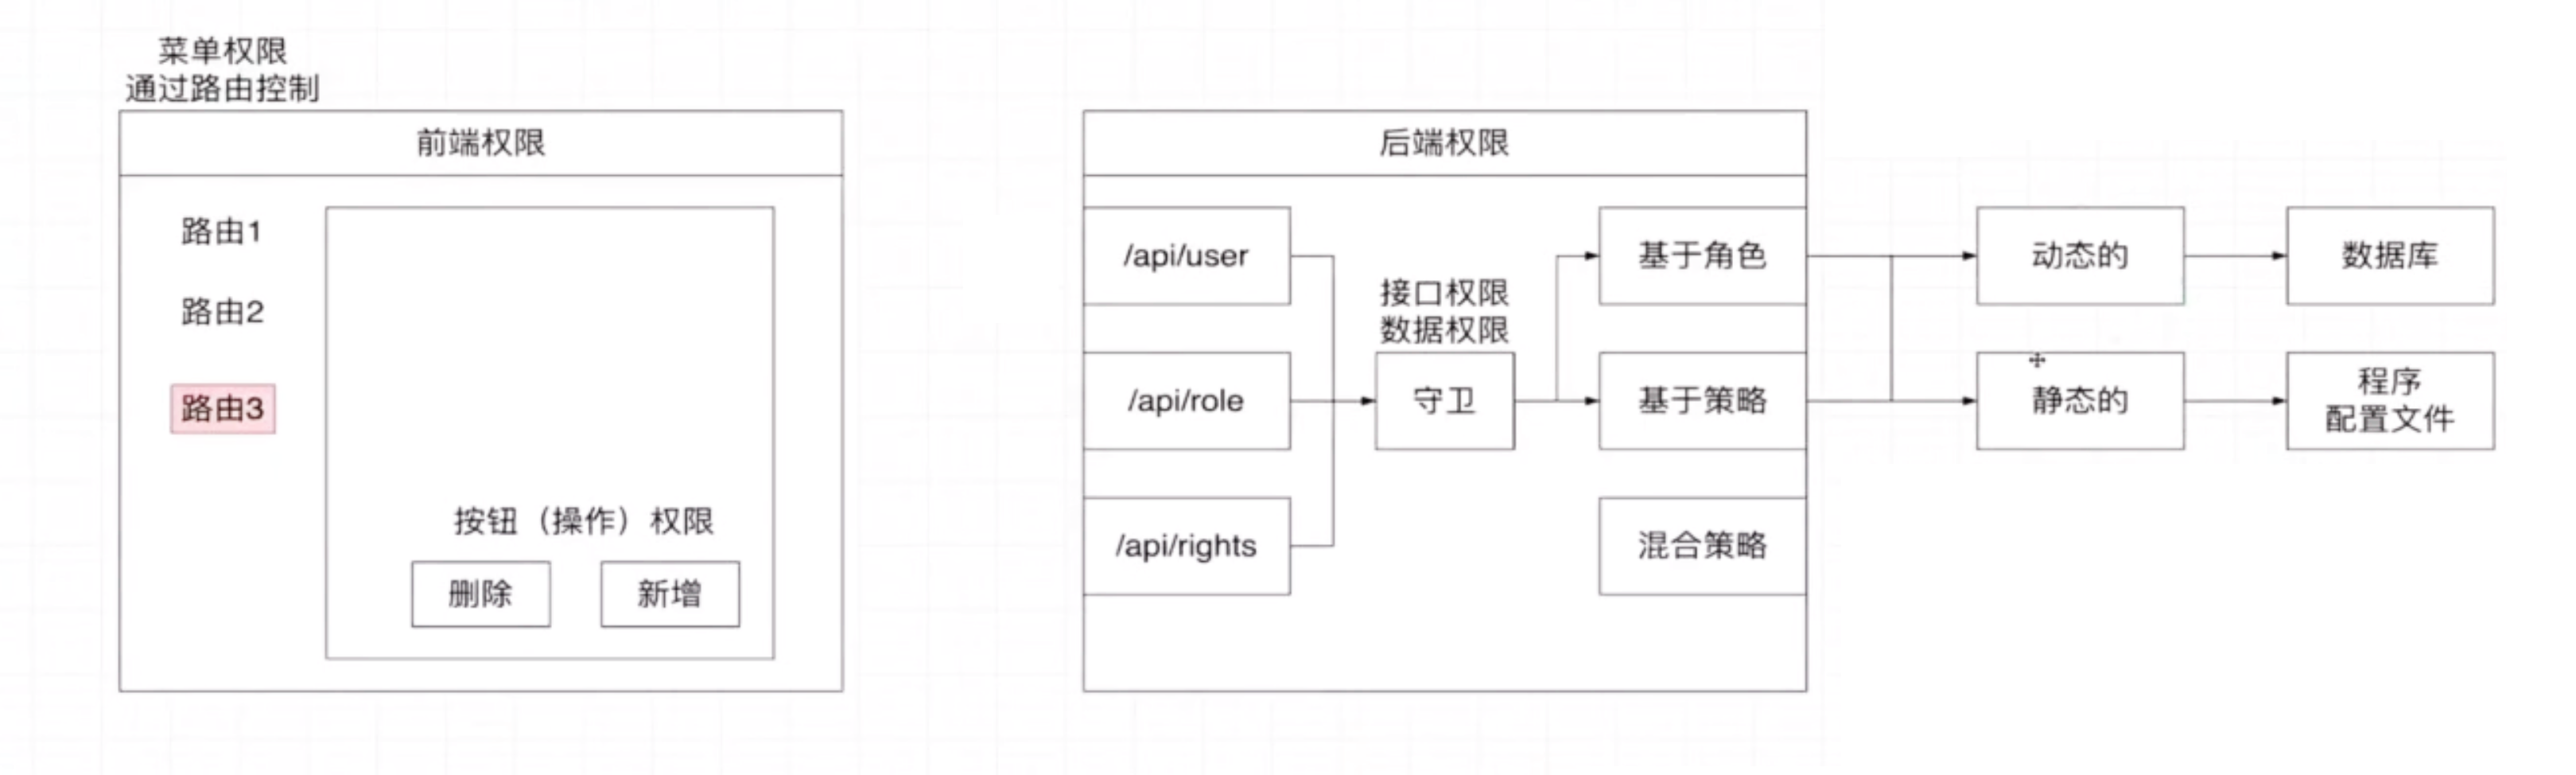
请添加图片描述

1 ) 权限分层模型

前端权限后端权限
路由权限:控制页面访问(Vue Router/React Router 的前置守卫)接口权限:控制 API 访问(如 /api/user)
操作权限:控制按钮显隐(如编辑/删除按钮)数据权限:控制接口返回的数据范围(如仅查看本人数据)

关键点:

  • 前端权限依赖后端数据(避免前端硬编码,防止 Console 篡改)
  • 后端权限需通过 角色 或 策略 封装,避免直接管理用户-接口映射

2 ) 权限控制方案对比

方案原理优势劣势
RBAC权限绑定角色 → 用户关联角色维护高效(批量调整角色权限)颗粒度较粗(角色内权限一致)
ACL直接定义用户→操作策略(如 user:delete)颗粒度精细(精确到操作)维护成本高(用户量激增时复杂)

最佳实践:RBAC 为主 + ACL 补充(例如角色分配基础权限,ACL 控制特殊操作)

前端权限控制

前端权限主要通过路由权限和操作权限实现,需依托后端接口或数据支持
若权限逻辑完全写在前端,用户可通过修改代码绕过限制,失去权限意义:

1 ) 路由权限(菜单权限)

在Vue、React等框架中,通过路由守卫(前置/后置守卫)判断用户角色或菜单权限,控制页面访问
例如:用户无权限时,路由守卫拦截跳转请求

2 ) 操作权限

在页面详情中,根据用户权限控制新增、删除、编辑等按钮的显示/隐藏,对应接口请求的权限校验
其精细度高于路由权限,通常与路由权限结合使用

后端权限控制

后端权限核心是接口权限和数据权限,需通过权限模型封装实现:

  1. 接口权限:控制用户能否访问特定接口;
  2. 数据权限:限制用户可读取/操作的数据范围(如部分接口返回数据需按用户角色过滤)。

直接将用户与接口权限绑定会导致配置量呈指数级增长(如100个用户对应200个接口,需维护20000条关系),因此需采用基于角色或基于策略的权限模型

基于角色的权限控制(RBAC)

  • 核心逻辑:将权限分配给角色,再将角色赋予用户。例如:为“管理员”角色分配“用户管理”接口权限,所有被赋予该角色的用户自动获得权限。
  • 优势:简化权限管理,支持批量调整用户权限(只需修改角色权限)。

基于策略的权限控制

  • 核心逻辑:通过策略列表(如接口的增删改查权限)直接定义用户权限。例如:用户需单独配置“API_user:delete”策略才能删除用户。
  • 优势:颗粒度精细;
  • 缺点:维护成本高,易出错,通常与RBAC结合使用(如角色关联基础策略,特殊权限单独配置策略)。

RBAC模型的实现方式

RBAC在后端实践分为动态和静态两种实现:

1 )动态实现

将用户、角色、权限信息存储在数据库(如user表、role表、permission表),权限校验时从数据库读取配置(如路由守卫逻辑中查询用户角色对应的权限)

2 )静态实现

在代码(如Controller、路由注解)或配置文件中硬编码权限规则,无需查询数据库

// 伪代码示例:静态权限注解 
@Controller('/user') 
class UserController { 
  @RequirePermission('admin') // 静态配置:仅admin角色可访问 
  @Get('/list') 
  async getUserList() { /* ... */ } 
} 

3 )参考Nestjs 官方文档

  • authorization
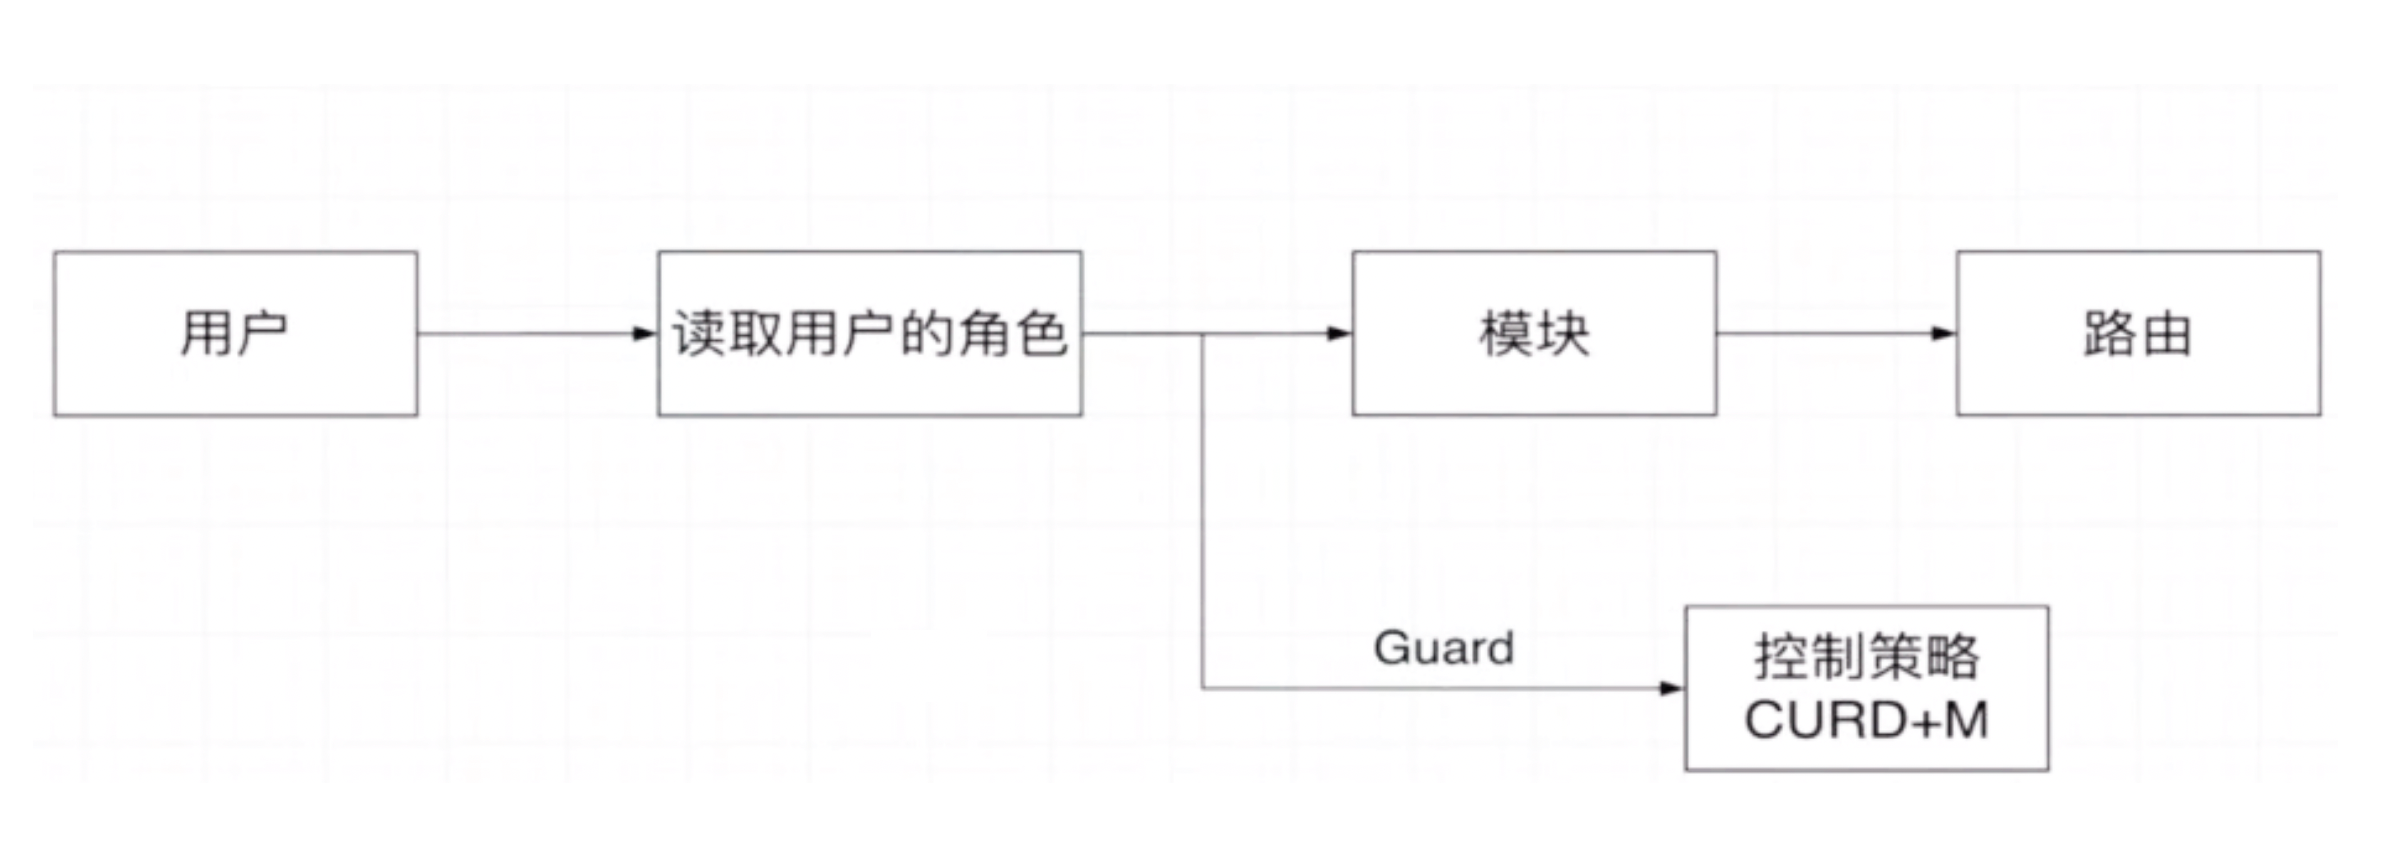
    请添加图片描述
    这里的基础RBAC主要是指:一个用户可能拥有一个角色,该角色对应不同controller或路由的访问权限

其核心实现逻辑如下:

首先,官方方案定义了一个枚举类型,包含user、admin等角色,作用是通过装饰器读取用户角色类型,并在controller或路由层面打标签。但该方案存在局限性:角色列表在代码中硬编码(inline写死),应用面较窄。实际开发中,角色及用户-角色关联关系建议存储在数据库,而非直接写死在代码中

官方方案的核心逻辑为:通过路由装饰器标记可访问角色,首位(守卫)读取装饰器中的角色信息,与用户拥有的角色(从request对象的user.roles属性解析)进行比对,判断是否允许访问。但这种硬编码方式不合理——后续新增角色需修改代码,不符合动态权限管理需求

优化方案的核心逻辑如下:

  1. 数据库设计:用户与角色为多对多关系(一个用户可拥有多个角色),角色关联模块和路由信息,通过角色管理用户可访问的路由
  2. 动态权限校验:创建守卫,当用户访问模块中的路由时,校验用户角色是否包含该模块及路由的访问权限(替代装饰器硬编码标签)
  3. 唯一标识生成:为避免模块/路由名称修改导致权限混乱,为每个路由生成唯一字符串标识(由controller唯一字符串+路由唯一字符串组合而成),存储于数据库作为角色-路由关联的关键信息

实现步骤建议:

  1. 修改数据库,添加角色表、用户-角色关联表,存储动态角色信息
  2. 开发RBAC功能,替换硬编码装饰器,通过守卫动态读取数据库权限并校验

核心代码示例(伪代码):

// 数据库模型定义(示例) 
class Role { 
  id: number; 
  name: string; 
  module: string; // 模块标识 
  route: string;  // 路由标识 
  uniqueKey: string; // controller唯一标识+路由唯一标识 
} 
 
// 权限守卫逻辑 
@Injectable() 
export class RbacGuard implements CanActivate { 
  constructor(private roleService: RoleService) {} 
 
  async canActivate(context: ExecutionContext): Promise<boolean> { 
    const request = context.switchToHttp().getRequest(); 
    const user = request.user; // 从请求中解析用户信息 
    const { module, route } = this.getRouteInfo(context); // 获取当前路由的模块和路由标识 
    const requiredRoles = await this.roleService.findRolesByModuleAndRoute(module, route); // 从数据库查询允许访问的角色 
    return user.roles.some(role => requiredRoles.includes(role.name)); // 角色比对 
  } 
} 

总结

  • 前端权限:通过路由守卫和按钮级控制实现,依赖后端数据
  • 后端权限:核心是接口与数据权限,推荐使用RBAC模型简化管理
  • 实现选择:动态实现(数据库存储)灵活但复杂度高,静态实现(代码/配置文件)简单但扩展性弱

Nestjs框架: NestJS 其核心设计逻辑与模块化架构 摘要: NestJS虽比轻量级HTTP框架(如Express、Koa)更复杂,但其成熟生态和模块化设计能显著提升开发效率。选择NestJS的核心原因在于避免重复造轮子,其内置的依赖注入、装饰器等功能覆盖了数据校验、数据库操作、权限控制等通用场景。针对“NestJS太重”的痛点(如TypeScript门槛、Angular/Spring架构思想),可通过封装通用模块降低学习成本。框架设计围绕“请求-响应”流程,关键包括:数据校验(class-validator)、数据库连接(TypeORM)、权限控制(Guar 阅读详情

相关推荐

nestjs-rbac:NestJ的出色RBAC

描述 的rbac模块。 安装 npm我-保存nestjs-rbac 快速开始 为了使用RBAC ,需要实现IStorageRbac export interface IStorageRbac { roles : string [ ] ; permissions : object ; grants : object ; filters : { [ key : string ] : any | IFilterPermission } ; } 例如: export const RBACstorage : IStorageRbac = { roles : [ 'admin' , 'user' ] , permissions : { permission1 : [ 'create' , 'update' , 'delete' ] , permission2 : [ 'create' , 'update' , 'delete' ] , permission3 : [ 'filter1' , 'filter2' , RBAC_REQUEST_FIL

nestjs-学习笔记-RBAC权限管理(01)

rbac权限管理学习-role表的相关操作

weixin_45804471的博客 1552

nestjs+mysql+typeorm实现的,高安全性用户账号系统、基于RBAC的权限系统源码.zip

nestjs+mysql+typeorm实现的,高安全性用户账号系统、基于RBAC的权限系统源码.zip

Nest.js 从零到壹系列(六):用 15 行代码实现 RBAC 0

本文由图雀社区认证作者布拉德特皮写作而成,点击阅读原文查看作者掘金链接,感谢作者的优质输出,让我们的技术世界变得更加美好????上一篇介绍了如何使用 DTO 和管道对入参进行验证,接...

指尖泛出的繁华 1142

【权限RBAC】基于Nestjs,基于权限的RBAC服务.zip

【权限RBAC】基于Nestjs,基于权限的RBAC服务

海康摄像头V3.4 升级改造VUE3

摘要:本文介绍了一个基于Vue3的海康威视摄像头组件封装方案。针对官方仅提供HTML版本SDK的问题,作者通过封装实现了Vue3组件化集成,解决了iframe/webview引入方式的弊端。组件核心功能包括实时预览、本地录像、录像下载、截图抓拍等,并优化了SDK初始化逻辑(单例模式)、定位问题修复和错误处理机制。关键技术点包括:1)SDK插件容器定位修复;2)录像下载进度监控;3)多格式图片数据处理;4)多窗口场景下的SDK实例管理。该组件可直接通过npm安装使用,提供了完善的API和事件接口,显著提升了海

LINLINLINShi的博客 115

NestJS-RBAC:构建强大的权限控制解决方案

NestJS-RBAC:构建强大的权限控制解决方案 项目简介 是一个基于 NestJS 框架的权限角色基础组件(Role-Based Access Control,RBAC)。它为你的Node.js应用提供了一种简洁、强大且易于维护的权限管理方式,尤其适合大型复杂项目。通过集成此项目,开发者可以轻松地实现在系统中对用户的访问权限进行精细化控制。 技术分析 核心特性 模块化设计 - NestJS-...

gitblog_00067的博客 906

NoC架构深度解析:从拓扑结构到流量控制的全面指南

本文深入解析了片上网络(NoC)架构,从总线架构的瓶颈出发,阐述了NoC作为芯片内部“交通网”的核心优势。文章详细探讨了主流拓扑结构(如Mesh、Torus、Ring)的选型权衡,并系统介绍了数据包格式、路由算法、路由器流水线、流量控制机制以及网络接口(NI)设计,为理解现代多核SoC的通信基石提供了全面指南。

gg901的博客 1042

Nestjs中基于RBAC模型实现权限控制

RBAC(基于角色的访问控制)是一种权限管理模型,通过将用户分配到不同的角色来控制他们在系统中的访问权限。每个角色代表一组特定的权限,用户通过其角色来获得执行某些操作的能力。比如,一个管理员角色可能拥有添加、删除用户的权限,而普通用户角色则只能查看信息。通过这种方式,RBAC简化了权限管理,使得对用户权限的分配和调整更为高效和安全,特别适合复杂的系统和组织环境。如果你现在需要使用Nestjs创建服务,不妨试试,它是一个all in js后台管理系统,旨在为开发者和企业提供高效、灵活的管理解决方案。

weixin_47030180的博客 969

基于arduino开发环境 esp32开发板 L298N电机驱动的双驱蓝牙小车教程(零基础版)

基于ardino开发环境 esp32开发板 L298N电机驱动的双驱蓝牙小车教程(零基础版)

qq12345678945786的博客 5444

LC整流滤波电路DIY:电感电容配合,手把手搭建低纹波直流电源

在直流电源设计中,整流滤波是连接交流输入与稳定输出的关键环节。常见的电容滤波虽然简单,但在大负载下纹波抑制能力有限,电感抵抗电流突变、电容抵抗电压突变,二者组合构成的LC滤波能有效降低输出电压纹波,同时减小开机浪涌电流。在工频线性电源、功放电源等对噪声敏感的场景中,LC滤波常作为稳压前的平滑缓冲。本文以一套完整DIY项目为线索,介绍整流桥后串联功率电感、并联滤波电容的电路构成,结合实际计算与波形测试,讨论电感量估算、电容选取、谐振风险、饱和电流等工程问题,并给出上电测试和故障排查方法。通过搭建与调试,可直观

weixin_29168813的博客 384

常见问题解决方案:NestJS RBAC 项目

常见问题解决方案:NestJS RBAC 项目 1. 项目基础介绍和主要编程语言 项目名称: NestJS RBAC 项目简介: NestJS RBAC 是一个为 NestJS 框架设计的基于角色的访问控制(RBAC)模块。它提供了在 NestJS 应用中实现 RBAC 功能的便捷方式,包括角色、权限、授权和自定义过滤器的支持。 主要编程语言: TypeScript 2. 新手使用项目时需特别注意...

gitblog_00033的博客 825

ZEMAX学习第7天-手机镜头光学系统设计全过程案例

接下来对系统微调,依次缩小CRA和畸变,首先对CRA进行依次递减(39°、38°、37°、36°、35°),目前CRA角度40度,每次下降一度进行优化,利用MAXX加OPLT一起控制,控制小于35°。可以看出在标注的三个地方镜头曲率变化,导致PY=1的光线走向奇特,因此需要对矢高进行调整,按照标注的地方依次调整(从右到左)至传函变好,越靠近右边对其余视场影响越小。3.圆锥系数值较大,透镜形状怪异;一、第1,3镜子偏厚,第4镜子偏薄,45镜子间隔边缘偏小,第5片镜子中心厚度与边缘厚度相差较大,需要控制;

liningliwei的博客 1088

NestJS RBAC:为您的NestJS应用提供强大的权限控制

NestJS RBAC:为您的NestJS应用提供强大的权限控制 项目介绍 NestJS RBAC 是一个专为 NestJS 框架设计的权限控制模块。它支持 NestJS 8.0.0 及以上版本,能够帮助开发者轻松实现基于角色的访问控制(RBAC)。通过简单的配置,您可以为不同的角色分配不同的权限,并灵活地控制用户对资源的访问。 项目技术分析 核心技术 NestJS:基于 TypeScript ...

gitblog_01033的博客 972

差分音频转单端音频单电源方案

其中,芯片设计中的轨到轨输出(Rail-to-Rail Output) 是指通过特定的电路设计,使芯片(如运算放大器、驱动电路等)的输出电压能够达到或接近电源电压的上下极限(即“电源轨”),从而最大化信号的动态范围。最终,Vout=R2/R1*(Vin2−Vin1),即输出电压为输入电压差(Vin2−Vin1)乘以电阻比R2/R1。2、电阻:R1、R2、R3、R4是电路中的电阻,其中R1 = R3,R2 = R4。因R1=R3,R2=R4,且Vn=Vp,设R1=R3=R,R2=R4=kR。

电子绿洲的博客 4970

基于深度学习的茶叶等级检测识别系统:YOLOv10 + UI界面 + 数据集

YOLOv10是YOLO系列的最新版本,继承了YOLO模型的优点,并对速度和精度进行了优化。YOLOv10在目标检测中使用卷积神经网络(CNN)作为基础,通过改进网络结构和优化训练策略,实现了在更低的延迟下进行高精度的目标检测。本文详细介绍了基于YOLOv10的茶叶等级检测与识别系统的设计与实现过程。我们从数据集准备、模型训练与推理、UI界面设计等多个方面进行了详细讲解,并给出了相应的代码实现。通过本系统,我们可以高效地自动检测茶叶的等级,并通过UI界面直观地展示结果。

YOLO 766

NestJS RBAC 项目教程

NestJS RBAC 项目教程 1. 项目介绍 NestJS RBAC 是一个为 NestJS 框架设计的角色基础访问控制(RBAC)模块。它提供了一种灵活的方式来管理用户权限,支持静态和动态权限存储,适用于各种复杂的权限管理需求。 主要特点 角色管理:支持多层次的角色继承和权限分配。 权限控制:通过装饰器和守卫实现细粒度的权限控制。 动态存储:支持动态权限存储,适用于需要实时更新权限的场景。...

gitblog_00168的博客 544

多智能体系统在军事仿真中的应用:AI人工智能战略推演

本文旨在全面解析多智能体系统在军事仿真领域的应用技术,重点探讨AI驱动的战略推演系统的设计原理和实现方法。研究范围涵盖从基础理论到实际应用的完整技术栈。本文采用从理论到实践的递进结构,首先介绍核心概念,然后深入算法实现,最后展示实际应用案例和未来展望。多智能体系统(MAS):由多个相互作用的智能体组成的分布式系统军事仿真(Military Simulation):通过计算机模拟军事行动和战争场景战略推演(Strategic Wargaming):通过模拟推演评估军事战略的有效性更高保真度的仿真。

AI天才研究院 1781

Nestjs框架: 基于策略的权限控制(ACL)与数据权限设计

本文介绍了在RBAC模型基础上引入ACL(基于策略的权限控制)的必要性和实现方法。主要内容包括: RBAC模型的局限性:仅能控制接口级访问,无法实现数据级权限控制 ACL模型的优势:可以细化到字段级别的权限管理 两种模型的互补关系:RBAC控制接口访问,ACL控制数据访问 ACL实现方案:通过策略表、条件表等数据库设计,将权限逻辑动态化和持久化 关键设计:包括策略表结构、字段权限控制、动态条件判断等 文章提出了一个完整的权限控制体系设计方案,既保留RBAC的接口控制能力,又通过ACL实现了细粒度的数据权限管

Wang的专栏 1011

efm32 入门.pdf

本PDF共计22页,介绍的是操作驱动API,下载与否自己斟酌。

NTscan扫描工具

ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。

Nestjs RBAC 权限控制管理实践 (二)

接 Nestjs RBAC 权限控制管理实践 (一) 上回分析了 node-casbin 模块, Casbin 主要是提供了多种的权限控制策略, 支持 ACL, RBAC, ABAC, RESTful 以及复杂的拒绝覆盖, 权限优先等级等。 不得不说 Casbin 功能强大,不过对于我的项目需求,直接用起来,看似又比较复杂了。 因为我这个项目主要是用RESTful API, 所以借鉴了 acces...

weixin_34038293的博客 2684

数学建模模型总结

这是本人在两年内准备参加数学建模竞赛搜集到的模型资料,已经经过了本人的筛选和整理,希望能够对准备参加数学建模竞赛的学弟学妹们提供一些帮助!

NestJS-BFF权限管理:基于角色的访问控制(RBAC)实践

NestJS-BFF是一个全栈TypeScript解决方案和 starter 项目,包含API、CLI和示例客户端Web应用,其权限管理功能强大,基于角色的访问控制(RBAC)能有效保障系统安全。 ## 🧩 RBAC核心组件解析 ### 角色守卫(RolesGuard) 角色守卫是实现RBAC的关键组件,位于`pkg-bff/backend/src/host/http/core/guard

gitblog_00922的博客 768

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

Nestjs框架: 策略的权限控制(ACL)与数据权限实战

本文提出了一种对传统RBAC模型的扩展方案,通过引入策略驱动机制实现更细粒度的权限控制。系统采用caslability库支持三种策略模式(条件模式、字段级控制、函数式策略),并兼容MongoDB和Prisma两种数据源。核心的PolicyGuard采用双重循环机制进行权限验证,结合subject类型映射确保资源类型识别准确性。文中详细阐述了权限模型扩展、多数据源适配、鉴权流程设计等关键技术点,并提供了核心代码示例,展示了如何通过策略定义和动态评估实现灵活、精确的访问控制。该方案特别适用于需要复杂业务规则和运

Wang的专栏 1281

Nestjs RBAC 权限控制管理实践(一)

目前由于在做 Nodejs 构架的迁移, 把原有的 typerx 的后端项目迁移到 NestJS 框架上来, 做到权限管理部分, 特和大家分享下。 项目地址: typerx nestx NestJs 官方角色控制介绍 因为这篇文章主要是对权限管理部分对介绍, 所以暂定已经有了用户身份知识的了解, 若想了解用户登录相关内容, 请参阅其他相关文档。 Guards Guards 是一个注解式的守卫,...

weixin_33894640的博客 3524

Nestjs框架: 后台权限系统的设计以及主流的五种权限模型详解

本文介绍了五种主流的权限管控模型:ACL(访问控制列表)、DAC(自主访问控制)、MAC(强制访问控制)、ABAC(基于属性的访问控制)和RBAC(基于角色的权限访问控制)。重点分析了RBAC模型的四种子类型(RBAC0-3)及其应用场景,包括角色分级、约束条件和综合特性。文章还阐述了RBAC在企业系统中的实际应用方法,包括用户管理、角色管理(基础角色、临时角色、虚拟角色、黑白名单)和权限管理(页面/菜单权限、操作权限、数据权限)。这些模型为不同场景下的权限控制提供了系统化解决方案。

Wang的专栏 716

Nestjs框架: 基于装饰器与Guards的完成RBAC权限系统设计与实现

本文探讨了基于RBAC(基于角色的访问控制)的权限管理系统设计与实现。通过Prisma Schema设计了包含用户、角色、权限的多对多关系数据模型,使用装饰器为模块和路由添加权限标签(如CRUD操作),并利用Reflector机制动态读取元数据。重点解决了装饰器叠加时的权限合并问题,确保多个权限标签能共存于同一路由。最后通过RolePermissionGuard实现权限验证,结合用户角色数据库查询完成访问控制。

Wang的专栏 1265

rbac权限控制

ACL权限控制是一种控制用户权限访问的手段,一个用户就对应了一个权限,讲起来比较抽象。也就是说:我们现在有ABC三个接口,但是用户二只能访问A,不能让他看到B,但是用户三只有AB两个权限。(最常见的例子比如:学生管理系统,包括学生老师管理员三种角色)我们用图来解释一下咱们的acl权限控制:通过图我们能很直观的看出来ACL权限控制是做了件什么事。通常我们使用ACL权限控制我们只需要建立三张表即可:用户表,权限表以及权限和用户的中间表。

qq_41379860的博客 734
上一篇: Nestjs框架: 接口安全与响应脱敏实践 --- 从拦截器到自定义序列化装饰器
下一篇: Nestjs框架: 后台权限系统的设计以及主流的五种权限模型详解
Wang's Blog
博客等级 码龄12年 7441粉丝 2427原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

Wang's Blog

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值