171014openssh-server

基于Python适用于YOLO目标检测算法的图片数据增强处理 为了增强模型的鲁棒性以及数据的丰富性,同 时为了防止由于数据过少发生过拟合,本设计对数 据集进行数据增强处理,包括随机亮度调节、随机 对比度调节、随机饱和度调节、加入高斯噪声、水 平翻转、运动模糊和旋转 15° 阅读详情

openssh-server

(远程主机:[root@station ~]172.25.254.1,被远程主机:[root@server1 ~]172.25.254.101)

功能:让远程主机可以通过网络访问sshd服务,开始一个安全shell

客户端连接方式:ssh    远程主机用户@远程主机ip

[root@station Desktop]# ssh root@172.25.254.101

The authenticity of host '172.25.254.101 (172.25.254.101)' can't be established.
ECDSA key fingerprint is 8c:6d:89:99:61:05:85:fc:d3:cd:84:01:19:6c:55:30.
Are you sure you want to continue connecting (yes/no)? yes                      #连接陌生主机时需要建立认证关系
Warning: Permanently added '172.25.254.101' (ECDSA) to the list of known hosts.
root@172.25.254.101's password:                                                                  #远程用户密码
Last login: Thu Oct 19 10:44:55 2017 from 172.25.254.1

[root@server1 ~]#                                                                                                 #登陆成功

可以用CTRL+d退出登陆

特殊用法:

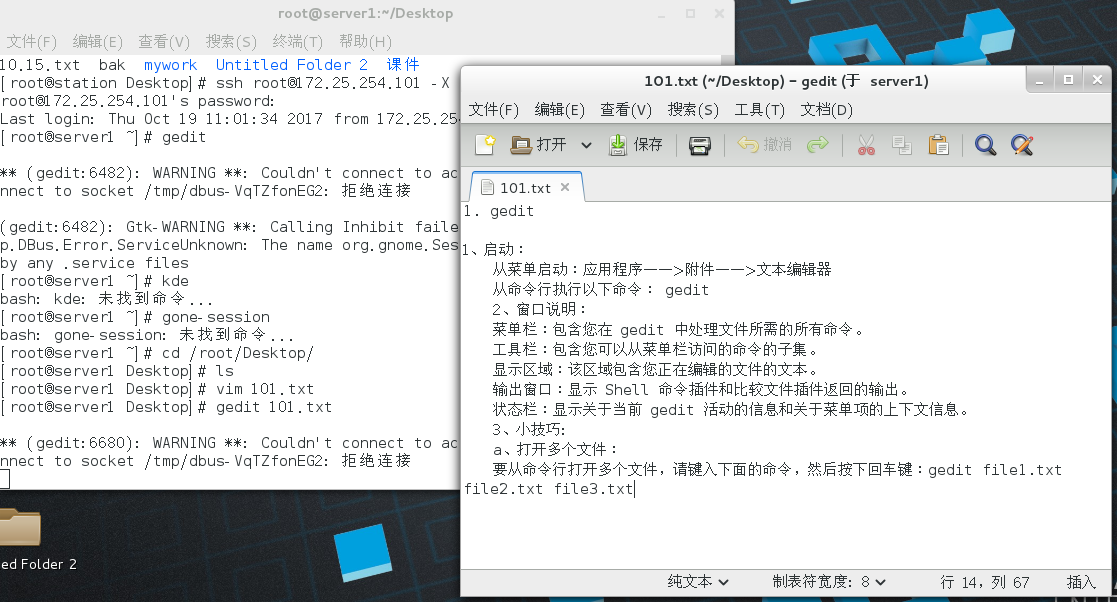
1、ssh 远程主机用户@远程主机ip -X                                                                      #调用远程主机图形工具

测试:连接上之后可使用gedit命令打开一个文件

            tip:gedit命令可用于在桌面上打开一个文件,详见下图中的文字
2、ssh     远程主机用户@远程主机ip        command        #直接在远程主机运行某条命令

测试:

[root@station Desktop]# ssh root@172.25.254.101 touch 111
 root@172.25.254.101's password:           

在被远程的机器中查看,有多出来111这个新文件:

[root@server1 ~]# ls 111              Desktop    Downloads             Music     Public     Videos
 anaconda-ks.cfg  Documents  initial-setup-ks.cfg  Pictures  Templates
sshkey加密:

生成公钥私钥

[root@server1 ~]# ssh-keygen                                                 #生成公钥私钥工具
Generating public/private rsa key pair.
Enter file in which to save the key (/root/.ssh/id_rsa): [enter]        #加密字符保存文件(建议用默认)
Created directory '/root/.ssh'.
Enter passphrase (empty for no passphrase):                     #如果你在生成密钥时设置了密语,之后客户端登陆还需要此处输入的密语.如果没有输入密语,可直接登入系统

                                                    #密钥密码,必须>4个字符
Enter same passphrase again:                          #确认密码
Your identification has been saved in /root/.ssh/id_rsa.
Your public key has been saved in /root/.ssh/id_rsa.pub.
The key fingerprint is:
 2e:83:f5:84:82:bf:1a:0b:83:36:37:20:d0:39:2b:01 root@server1 

The key's randomart image is:
+--[ RSA 2048]----+
|E                |
|.. .             |
|o +              |
|.. +   .         |
|o.o . o S        |
|o... + +         |
|+o.oo o o        |
|.ooo.. o         |
|  o..            |
+-----------------+
[root@server1 ~]# ls /root/.ssh/
id_rsa             #私钥,就是钥匙

id_rsa.pub     #公钥,就是锁

添加key认证方式
[root@server1 ~]# ssh-copy-id -i /root/.ssh/id_rsa.pub root@172.25.254.101
ssh-copy-id                     ##添加key认证方式的工具
-i                                        ##指定加密key文件
/root/.ssh/id_rsa.pub    ##加密key
root                                   ##加密用户为root
172.25.254.101             ##被加密主机ip

tip:这条命可以生成authorized_keys将id_rsa.pub中的内容加到/root/.ssh/authorized_keys文件中,如果今后遇到这样的报错:/usr/bin/ssh-copy-id: INFO: attempting to log in with the new key(s), to filter out any that are already installed使用cat id_rsa.pub >> authorized_keys说不定可以解决。

分发钥匙给client主机

[root@server1 .ssh]# scp /root/.ssh/id_rsa root@172.25.254.1:/root/.ssh/

[root@server1 ~]# vim /etc/ssh/sshd_config

78 PasswordAuthentication yes
#将yes改为no表示不用密码登陆,用key密匙就可免密码登陆
[root@server1 ~]# systemctl restart sshd

重启服务

测试

[root@station .ssh]# ssh root@172.25.254.101
Last login: Thu Oct 19 12:26:20 2017 from 172.25.254.1
[root@server1 ~]#                                       #通过id_rsa直接连接不需要输入用户密码

提升openssh的安全级别

1.openssh-server配置文件
/etc/ssh/sshd_config
78 PasswordAuthentication yes|no        ##是否开启用户密码认证,yes为支持no为关闭
48 PermitRootLogin yes|no                     ##是否允许超级用户登陆
49 AllowUsers student westos               ##用户白名单,只有在名单中出现的用户可以使用sshd建立shell
50 DenyUsers westos                              ##用户黑名单
2.控制ssh客户端访问
vim /etc/hosts.deny
sshd:ALL                     ##拒绝所有人链接sshd服务
vim /etc/hosts.allow
sshd:172.25.254.1    ##允许1主机链接sshd
sshd:172.25.254.250, 172.25.254.1    ##允许250和1链接
sshd:ALL EXCEPT 172.25.254.201        ##只不允许201链接sshd
3.ssh登陆提示修改该
vim /etc/motd        ##显示登陆后字符
hello world        ##在登陆后就会显示这个字符

[root@station .ssh]# ssh root@172.25.254.101
Last login: Thu Oct 19 12:52:15 2017 from 172.25.254.1
hello word
[root@server1 ~]#

OpenClaw实战系列02:企业微信接入完全指南 本文详细介绍了如何将OpenClaw与企业微信对接,实现智能机器人功能。主要内容包括:企业微信侧创建智能机器人或自建应用,获取必要凭证和权限;OpenClaw侧安装配置企业微信插件,设置通信通道;完成双向验证并进行功能测试。文章提供了详细的配置步骤、常见问题排查方法和进阶玩法,帮助用户在30分钟内完成对接。关键点包括:确保URL可访问、Token一致、网关正常运行,以及针对不同部署环境(云服务器/内网)的配置差异。 阅读详情

相关推荐

把群晖NAS变成游戏开发服务器:Perforce与虚幻引擎深度整合的5个关键配置(含.p4ignore模板)

本文详细介绍了如何将群晖NAS配置为游戏开发服务器,重点讲解了Perforce与虚幻引擎的深度整合。通过五个关键配置节点,包括用户权限架构、Workspace策略、资产同步优化、仓库清洁度保障和编辑器深度集成,帮助小型团队打造高效开发环境。文章还提供了实用的.p4ignore模板和优化技巧,显著提升开发效率。

weixin_30430677的博客 319

五十三.网络(3)--区块同步getblocks消息

在节点互发了version消息后,就会发送getblocks消息,请求对方的区块以进行同步。

d3582077的专栏 202

[uboot] (第四章)uboot流程——uboot编译流程

uboot编译流程简单介绍

ooonebook的博客 1万+

DPU安全组与ACL性能测试:从规则爆炸到线速卸载的实战指南

本文深入剖析DPU安全组与网络ACL的底层卸载架构,通过两个完整实战测试矩阵,量化评估规则复杂度、有状态连接跟踪(Conntrack)及OVS Offload协同对RoCEv2性能的影响。结合真实故障排查案例与工具输出矩阵,揭示大规模云环境中安全组性能跌落的根因,并给出基于规则聚合与硬件表项优化的最优配置指南。

专注分享DPU、RDMA智能网卡/SSD(固态硬盘)产品测试与优化 361

YOLOv8中的C2f模块代码详解

在YOLOv8网络结构中,C2f模块(CSP Bottleneck with 2 Convolutions)是一个关键组件,用于实现跨阶段部分聚合

zzzyyy8的博客 3万+

RAGFlow核心引擎DeepDoc之PDF解析大起底

本文深入解析RAGFlow中的deepdoc模块,重点介绍了pdf文档解析器的实现细节。deepdoc包含parser(文档解析器)和vision(视觉处理)两大核心功能,其中pdf解析是最复杂的部分。文章详细剖析了PdfParser类的设计架构,包含PlainParser(基础文本提取)、RAGFlowPdfParser(核心处理流水线)和VisionParser(视觉扩展)三个类,它们通过统一的__call__方法返回标准化结果。还具体讲解了初始化过程如何加载OCR引擎、布局识别模型、表格结构识别器等关

yxkong的专栏 2030

AI 芯片片上网络 NoC 深度解析:flit、虚通道与拥塞控制如何决定 GPU/TPU/LPU 的算力利用率

AI芯片算力瓶颈不在FLOPS,而在片上网络(NoC)——数据搬运的能耗与延迟决定MFU上限。物理限制下,长线延迟不随工艺缩小,迫使NoC将全局布线拆为可流水的短链路;能量账显示,一跳传输耗能可达数十次乘加操作。拓扑选择直接影响性能:二维mesh虽布线可行,但均匀流量下每节点可用带宽按1/√N衰减,实测仅达标称值30%。虚通道、双网设计、静态调度(如Groq)等技术旨在突破此瓶颈。从总线到crossbar再到多跳NoC,本质是用延迟换可行性。未来趋势:专用通路(脉动阵列)、晶圆级集成(Cerebras)、跨

我的博客 125

FPGA发展趋势:异构计算、AI加速、可重构计算

FPGA技术正朝着异构计算、AI加速和可重构计算三大方向发展。作为高效能计算平台,FPGA在异构架构中与CPU/GPU协同工作,发挥低延迟、高能效优势;在AI领域通过定制化架构实现边缘推理加速;其硬件可重构特性支持动态适应多样化计算需求。最新进展包括部分可重构技术、智能网卡和边缘AI应用。未来,FPGA将在自适应计算、量子接口和软件定义硬件等领域持续突破,成为异构计算架构的核心组件,推动硬件与软件的深度融合。性能对比显示FPGA在能效比(5-20TOPS/W)和灵活性方面具有显著优势。

2301_79143213的博客 970

网安产教融合思考:如何补齐高校实战能力评价短板

不少网安专业高校都面临这样现实的难题:网安人才培养持续推进,校内已经搭建完整的教学体系,但高校培养方案可能几年修一次,企业的技术栈和攻击手法却按季度在变,学校难落地最新的技术实战教学,学生难证明实战本领,企业一边喊人才紧缺,一边感慨招不到来了就能干的应届生。网安时代,实战为王。备考平台、7天免费直播培训、免费认证考试,期待更多高校加入 CCP 人才共育生态,组织本校学子参与本轮认证,以认证带动教学,以实战对接就业,共同为行业培养 “用得上、干得好” 的实战型网络安全人才。本次报名、培训、考试全程免费,

A19911511842的博客 199

【Claude Code 源码解析教程】第4章:QueryEngine 查询引擎

本章深入解析 Claude Code 的核心引擎——QueryEngine,它是整个对话系统的"心脏",负责管理会话状态、消息处理流程和多轮对话支持。

rengang66的博客 270

《Python Web项目集锦》-专栏介绍和目录

本专栏专注于Python Web项目,涉及内容包含FastAPI、Django、Flask等,所有项目代码完整且可直接运行。不管是零基础还是有经验的开发,相信都能从本专栏获益。有任何问题欢迎私聊博主,专栏持续更新中...

数据知道的博客 5218

台湾行情数据API接入教程

想用程序获取台股行情,很多人第一步会搜“台股资料 API 推荐”,结果发现选择不少:证交所有免费接口,Yahoo Finance 也能查,券商还有自己的 API。真正写代码时才发现,有的数据只到收盘,有的延迟 20 分钟,有的必须先开户。本文先梳理台湾行情数据的几种获取渠道,再用 Python 从零搭一个可以运行的台股数据脚本:查代码清单、取实时报价和盘口、拉历史K线、做复权、用 WebSocket 接收实时推送,最后结合台积电 ADR 和新台币汇率计算跨市场溢价。

qq_34102871的博客 328

YOLOv11改进策略【损失函数篇】| 替换激活函数为Mish、PReLU、Hardswish、LeakyReLU、ReLU6

在卷积神经网络中,激活函数通过在神经网络中引入非线性,使网络能够学习和逼近复杂函数,从而处理复杂的模式识别与分类问题。

Limiiiing的博客 2803

【基于 WebSocket 的多用户网页五子棋】—— 数据管理模块

但行好事,莫问前程

qq_42996461的博客 260

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

Qt网络编程实战指南:从底层Socket到现代异步架构的选型与避坑

本文梳理Qt网络编程的核心模块与演进路线,对比QTcpSocket与QNetworkAccessManager的使用边界,结合HTTP请求与TCP长连接的完整示例,说明信号槽、内存管理与事件循环的配合方式。重点记录连接池设计、证书校验、线程亲和性等实际开发中的关键决策点,帮助读者在C/S或跨平台项目中建立稳定的网络层基座。

2402_83344867的博客 329

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

25.《Pwn 堆利用实战:House of Lore —— 从自出题 my_lore 到 getshell 全流程》

自出题 my_lore 打穿 House of Lore:UAF 泄露 libc,BSS 伪造 chunk 投毒 smallbin,两次 malloc 把 system 写进函数指针,附 gdb 动态验证全过程

2501_93884468的博客 475

从母钟到子钟:NTP 网络时钟系统架构与软件接口

本文从工程角度简要介绍公共场所的时间同步需求、NTP协议的定位,以及典型LED同步时钟的系统架构与硬件设计,以讯鹏科技4寸与5寸同步时钟为例。

SPZHCS的博客 196

正运动16轴脉冲网络型运动控制卡ECI1G38

16轴脉冲运动控制解决方案

weixin_57350300的博客 91

DPVS 报文黑匣子与 Crash 自动拉黑:给转发面装上“飞行记录仪“

谁打挂了我(crash dump)、他之前发了什么(慢路径环)、他还会再来(入口拉黑)。设计上我们始终坚持两条原则:记录与决策分离(黑匣子永远只说不做),以及误伤成本优先于漏放成本(三道闸门全部通过才拉黑,expire 到期自动解封)。性能上,全量快路径摘要 + 入口查表的综合开销低于 1.3%,在 FIP 网关的流量水位下不可感知。飞行记录仪的价值不在于飞机正常飞行的时候,而在于它让每一次事故都变成一次改进。对转发面来说,同样如此。

zyun360的博客 294

全球实时竞价 RTB 中 IP 定位数据应用:链路完整性与工程实践

全球实时竞价(RTB)中IP定位数据的应用,核心判断是:IP数据是RTB竞价决策的底层输入之一,但它的价值高度依赖于从IP捕获到OpenRTB序列化整条链路的完整性。大量定位误差并非源于IP库本身不准,而是发生在CDN边缘节点捕获了错误的IP、供应链各环节使用了不同版本的库、或者OpenRTB字段缺失导致买方无法判断数据可信度。对于DSP和SSP的工程团队而言,理解IP定位在RTB中的实际作用边界,比选一个更准的库更重要。

ITxiaobing2023的博客 281

HART转Modbus TCP利用月度维护窗口减少中药产线停机时长

中药制药洁净车间原用HART仪表因仅传输4-20mA信号,诊断信息无法上传,导致GMP审计难、运维频繁进出洁净区。项目采用捷米特JM-TCP-HART协议转换网关,将HART数字信号转为ModbusTCP以太网数据,实现仪表状态、标定记录等信息远程采集与追溯。改造不改动原有控制逻辑,无需停机,保障生产连续性,满足洁净区安全与合规要求,验证了协议转换在存量设备升级中的高效可行性。

weixin_66215183的博客 232

亚远景-欧盟 NIS2 与 CRA 双法规生效,车载出口企业网络安全与过程合规建设要点

亚远景结合法规要求与车载行业特性,梳理双法规对整车与零部件出口企业的核心影响,说明如何以 ISO/SAE 21434 为核心、以 ASPICE 为过程底座,搭建满足欧盟要求的网络安全与过程合规体系。

yayuanjingkeji的博客 235

23 网络性能与 QoS:带宽、时延、吞吐计算与保障机制

带宽是上限、不是实际速度;时延由传输、传播、处理、排队四段组成。一道题让你算端到端时延和吞吐,关键是先找到瓶颈在哪一跳。QoS 靠分类、标记、队列、调度四步保障,配一张瓶颈定位+容量规划图,再跟 3 道真题。

weixin_46316564的博客 315

机房温湿度传感器通讯协议应用实践:TCP IP 、UDP与SNMP的实战效果

本文基于320点机房实战,对比TCP/IP(ModbusTCP)、UDP与SNMPv3在温湿度传感器中的应用效果。结论:三协议分工明确——ModbusTCP负责控制与精准采集,UDP实现秒级越限告警,SNMPv3保障设备健康与网管集成。混合组网下,告警延迟从12~30s降至1~3s,连接数大幅降低,离线判定更可靠。关键经验:协议非“选优”,而应“各司其职”;UDP需配补发与TCP兜底;写操作必做回读;验收须模拟三通道故障。

520

Agent 安全实战:间接提示注入的四个攻击面与防御体系

当 Agent 从 "生成内容" 走向 "执行动作",安全边界就从内容合规变成了权限越界。本文拆解间接提示注入在网页抓取、工具返回值、MCP 连接器、长期记忆四个位置的真实攻击路径,对照 Claude、GPT、Gemini 在工具调用权限模型上的设计差异,给出可直接落地的五层防御体系。

阡陌数智,专注大模型网关与 LLM 工程落地 292

聊天室项目入口网关子服务的实现

上,客户端连接建立后发送首帧身份识别信息,网关反序列化出登录会话 ID 并到 Redis 中查证,查不到则直接关闭连接,查到则把该连接登记进长连接管理(维护用户 ID 与连接的映射),此后由网关按子服务返回的目标用户 ID 找到对应连接并推送通知——好友申请、申请处理结果、好友删除、会话建立与新消息五类通知皆由此发出。服务启动时先构造 Redis 客户端(承载登录会话与在线状态),再以服务根目录为监控范围创建服务发现客户端,把文件存储、语音识别、消息存储、好友管理、用户管理、消息转发。

2501_92042392的博客 127

组网第65课:ACL 封堵实战——高危端口清单、横向移动封堵、安全基线 ACL 模板

五道关的顺序不能换。你把"最后一道"放到最前面,后面全部卡住——这就是 ACL 顺序写反的后果。而且每一道关都比前一道"宽":最前面的管理面只放几十个运维 IP,最后的兜底拒绝是全放进来再全否掉。

qq_36765170的博客 340
上一篇: 171015管理网络
下一篇: 171014系统日志、日志同步
ToryCode
博客等级 码龄3年 44粉丝 130原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值