selinux

基于linux的selinux的两种状态,selinux状态的改变,selinux上下文,selinux布尔值 ####selinux为内核型加强型火墙 ####1、针对文件,会对系统中每个文件添加安全上下文(context) 2、针对进程,会对系统中的每个进程添加安全上下文(context) 3、会在系统服务上设置sebool开关 4、当进程的安全上下文与文件安全上下文不匹配时,进程无法访问此文件 5、sebool会限制服务不安全功能,如果无需此功能,必须调整sebool的值####如何管理selinux... 阅读详情

selinux

getenforce 查看selinux状态
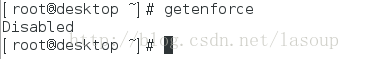
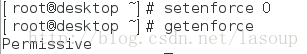
setenforce 0|1临时设置selinux状态

0 permissive 警告状态

1 enforcing 强制状态
永久设置selinux状态

vim /etc/sysconfig/selinux

SELINUX=

enforcing 强制模式

permissive 警告模式

disabled 关闭模式

##完成后需要reboot生效
安全上下文

ls -Z  查看安全上下文

[root@desktop pub]# ls -Z /mnt/

drwxrwxrwx. root root system_u:object_r:mnt_t:s0       redhat

-rwxrwxrwx. root root unconfined_u:object_r:default_t:s0 studentfile

[root@desktop pub]# ls -Z /var/ftp/pub/

-rw-------. ftp ftp system_u:object_r:public_content_t:s0 passwd

##不同目录黄色标记是不同的

修改安全上下文

chcon -t public_content_t /mnt

临时修改安全上下文

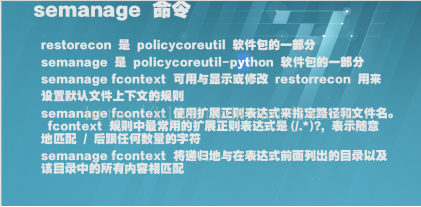
restorecon -RvvF

[root@desktop pub]# chcon -t public_content_t /mnt

[root@desktop redhat]# restorecon -RvvF

[root@desktop redhat]# restorecon -RvvF

[root@desktop redhat]# ls -Z /mnt/

drwxrwxrwx. root root system_u:object_r:mnt_t:s0       redhat

刷新安全上下文,临时修改刷新后不生效

semanage fcontext -a -t public_content_rw_t '/westos(/.*)?'

永久修改安全上下文

restorecon -RvvF

刷新后生效

[root@desktop mnt]# touch file

[root@desktop mnt]# ls -Z

-rw-r--r--. root root unconfined_u:object_r:public_content_t:s0 file

drwxrwxrwx. root root system_u:object_r:mnt_t:s0       redhat

-rwxrwxrwx. root root unconfined_u:object_r:default_t:s0 studentfile

##新建立的文件就是pub后缀了

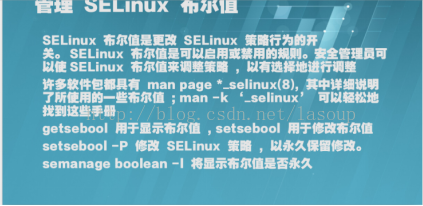
getsebool -a | grep ftp

查看布尔值,这些值相当于服务的权限开关

[root@desktop mnt]# getsebool -a |grep ftp

ftp_home_dir --> off

ftpd_anon_write --> off

ftpd_connect_all_unreserved --> off

ftpd_connect_db --> off

ftpd_full_access --> off

ftpd_use_cifs --> off

ftpd_use_fusefs --> off

ftpd_use_nfs --> off

ftpd_use_passive_mode --> off

httpd_can_connect_ftp --> off

httpd_enable_ftp_server --> off

sftpd_anon_write --> off

sftpd_enable_homedirs --> off

sftpd_full_access --> off

sftpd_write_ssh_home --> off

tftp_anon_write --> off

tftp_home_dir --> off

修改布尔值

setsebool -P ftp_home_dir on

[root@desktop mnt]# setsebool -P ftp_home_dir on

[root@desktop mnt]# getsebool -a |grep ftp

ftp_home_dir --> on

ftpd_anon_write --> off

ftpd_connect_all_unreserved --> off

ftpd_connect_db --> off

ftpd_full_access --> off

ftpd_use_cifs --> off

ftpd_use_fusefs --> off

ftpd_use_nfs --> off

ftpd_use_passive_mode --> off

httpd_can_connect_ftp --> off

httpd_enable_ftp_server --> off

sftpd_anon_write --> off

sftpd_enable_homedirs --> off

sftpd_full_access --> off

sftpd_write_ssh_home --> off

tftp_anon_write --> off

tftp_home_dir --> off

如果要使ftp服务正常运行需要打开ftp_home_dir和ftpd_anon_write

SAP BSP网页开发入门:从SE80创建到MVC实战(附成品展示) 本文详细介绍了SAP BSP网页开发的入门与实战,从SE80环境搭建到MVC架构实现的全流程。通过具体案例和代码示例,帮助开发者掌握业务服务器页面(BSP)技术,提升SAP Web化转型中的开发效率,适用于需要扩展SAP功能的企业场景。 阅读详情

相关推荐

Cadence元件库介绍

Cadence安装完之后,在安装目录下,会有默认自带的一些常用元件库。例如,我的Candece安装目录为: D:\Cadence\Cadence_SPB_17.2-2016 元件库所在目录为: D:\Cadence\Cadence_SPB_17.2-2016\tools\capture\library 各个元件库对应的内容如下: AMPLIFIER.OLB 共 182 个零件,存放模拟放大器 IC,如 CA3280,TL027C,EL4093 等。 ARITHMETIC.OLB 共 182 个零件,存放

年少时的棉花糖 1万+

查看 SELinux状态及关闭SELinux

http://bguncle.blog.51cto.com/3184079/957315 查看SELinux状态: 1、/usr/sbin/sestatus -v      ##如果SELinux status参数为enabled即为开启状态 SELinux status:                 enabled 2、getenforce

Gabby 3964

3dMax效率翻倍!用Octopus章鱼插件打造你的专属快捷菜单(附MaxScript入门指南)

本文详细介绍了如何利用Octopus插件和MaxScript脚本在3dMax中打造高效快捷菜单,显著提升三维建模与动画制作的工作效率。通过饼状菜单系统、自动化宏录制和脚本控制,用户可实现个性化工作流,节省大量操作时间。文章还提供了MaxScript入门指南,帮助开发者快速掌握这一强大工具。

weixin_30920853的博客 153

Fedora下查看SeLinux状态及关闭SeLinux

SELinux(Security-Enhanced Linux) 是美国国家安全局(NSA)对于强制访问控制的实现,是 Linux历史上最杰出的新安全子系统。         查看SELinux状态: 1、/usr/sbin/sestatus -v      ##如果SELinux status参数为enabled即为开启状态 SELinux status:      

技术狂人 5173

告别手动!用Python+CATIA V5/V6自动生成三视图和标题栏(附完整代码)

本文详细介绍了如何利用Python和CATIA V5/V6实现工程图自动生成,包括三视图布局和标题栏填写。通过COM接口调用和智能算法,系统能自适应不同尺寸模型,大幅提升设计效率。附完整代码和部署方案,帮助团队实现从手动到自动化的转变。

weixin_42699679的博客 355

SQL Prompt 9.0插件突然无法使用解决办法(附防联网激活)多图+文字

可能由于Redgate公司最近抓盗版抓得严,导致激活后的SQL Prompt联网后突然无法使用,无论卸载重装都没办法继续使用,本人同时使用SQL Assistant和SQL Prompt,我喜欢SQL Assistant代码提示功能,而SQL Prompt我喜欢将查询结果复制后可以直接生产插入脚本,这是最爽的一件事,即便对表有多么熟悉,没有这些插件,几行语法都要敲大半天,目前本人已经离不开这两个插...

骚团长的博客 1万+

关闭 SELinux

表示SELinux强制执行表示SELinux不强制执行但会记录违规行为表示SELinux已禁用。

weixin_53389944的博客 2687

第3章 zynq MII转GMII的配置和EMIO UART0的配置

本文介绍了在Vivado工程中实现MII转GMII接口适配的过程,同时配置EMIO UART0接口。主要内容包括:修改PS IP核添加UART0接口,使用concat IP核进行信号整合,调整GMII信号引脚连接,添加约束文件定义引脚映射,并最终生成bit流文件。通过详细的操作截图和TCL约束代码,展示了从硬件配置到生成可编程文件的完整流程,为Zynq平台开发提供了实用参考。

qq_36517072的博客 903

查看SELinux状态及关闭SELinux

一、查看SELinux状态: 1、用这个命令检查 getenforce 2、也可以用下述命令;如果SELinux status参数为enabled即为开启状态 /usr/sbin/sestatus -v SELinux status: enabled 二、关闭SELinux: 1、临时关闭(不用重启机器): ##设置SELinux 成为permissive模式;setenforce 1 设置SELinux 成为enforcing模式 setenforce 0

老吉 7万+

uniapp - 实现APP后台持续定位+手机息屏后能持续上传位置信息数据,详解后台保活持续运行+手机锁屏保证后台持续/实时定位的解决方案及示例源码(完美兼容安卓android与苹果ios系统手机)

使用uniapp开发app实现后台保活定位能力,uniapp实时定位保活 息屏定位后台运行,uniapp APP实时定位高德 后台运行 支持锁屏息屏运行,持续获取定位信息,uniapp App端后台间隔时间发送定位功能实现,UniApp实现手机应用常活,固定时间内上传手机位置信息,后台(或锁屏)持续/实时定位的实现方案,uni-app后台持续定位,锁屏后能持续上传位置信息,实现后台定位持续无限制定位高德定位,百度定位,UniApp后台持续定位保如何在APP退到后台时保持定位服务,uniapp 切换app仍能

🏆 前端领域优质创作者 1万+

达梦数据库修改最大连接数

达梦数据库的最大连接数推荐配置与服务器内存有关。不应设置得过大,否则容易导致出现OOM。文件中整型的参数值。DSC环境下,除了特殊参数以外,其他参数值会在OK节点上同步。返回值:当前DM.INI文件中对应的参数值。功能说明:返回DM.INI文件中。:DM.INI文件中的参数名。

Sebastien23的博客 3338

centos6 下查看SELinux状态 关闭SELinux

SELinux(Security-Enhanced Linux) 是美国国家安全局(NSA)对于强制访问控制的实现,是 Linux历史上最杰出的新安全子系统。在这种访问控制体系的限制下,进程只能访问那些在他的任务中所需要文件。SELinux 默认安装在 Fedora 和 Red Hat Enterprise Linux 上。 虽然SELinux很好用,但是在多数情况我们还是将其关闭,因为在不

BoomJane的专栏 1万+

vue支付项目-APP支付宝支付功能

如果用户已安装支付宝客户端,商家 App 唤起支付宝完成支付,支付完后跳回到商家 App 内,最后展示支付结果。如果用户没有安装支付宝客户端,商家 App 内会调起支付宝网页支付收银台,用户登录支付宝账号,支付完后展示支付结果。1.点击按钮开通或者续费,会验证是否选择会员商品以及对协议是否查看选中(这里根据项目需要自行验证,可忽略),验证通过打开选择支付方式弹窗页面,选择微信支付或者支付宝支付;4.可取消支付,放弃支付会返回会员页面,页面提示支付取消;1.判断支付方式,如果是2,则是支付宝支付方式。

总结前端开发中遇到的问题,分享前端知识 1万+

开启Selinux遇到的坑

事故起因: 由于SeLinux会限制部分系统资源访问权限,所以很多开发者很喜欢禁用SeLinux,在布署程序的自动化角本中,也默认加入了禁用SeLinux的代码。这样会导致用户在安装Centos7的计算机上所有帐号都无法登录(包括root),但使用SecureCRT等软件连Ssh却可以正常登录。这还是会造成较大风险,一旦网络环境变化,该机器就会变成一个谁都无法登录的机器。 开启SELinux 实例上运行以下命令,编辑SELinux的config文件。 vi /etc/selinux/config 找到SE

小刘的博客 4083

WINCC7.3破解文件

WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

查看SELinux状态&关闭SELinux

查看SELinux状态 1.1 getenforce getenforce 命令是单词get(获取)和enforce(执行)连写,可查看selinux状态,与setenforce命令相反。 setenforce 命令则是单词set(设置)和enforce(执行)连写,用于设置selinux防火墙状态,如: setenforce 0用于关闭selinux防火墙,但重启后失效 [root@loca...

qq_39128254的博客 1096

win10 跳过U8环境检测的IE WebControls.rar

win10 安装u8的时候 提示IE WebControls 不通过,这个工具可以欺骗u8的检查。 跳过U8环境检测的IE WebControls。提示导入失败后,重新检测通过。

查看SELinux状态和设置SELinux

1. 查看SELinux状态 1.1 getenforce getenforce 命令是单词get(获取)和enforce(执行)连写,可查看selinux状态,与setenforce命令相反。 setenforce 命令则是单词set(设置)和enforce(执行)连写,用于设置selinux防火墙状态,如: setenforce 0用于关闭selinux防火墙,但重启后失效 [root@localhost ~]# getenforce Enforcing 1.2 /usr/sbin/

nathan8的博客 3266

华为的C语言编程规范.pdf

华为技术有限公司内部技术规范。本规范制定了编写C语言程序的基本原则、规则和建议。从代码的清晰、简洁、可测试、安全、程序效率、可移植各个方面对C语言编程作出了具体指导。

Ubuntu的SELinux

Ubuntu的SELinux

qq_33373173的博客 1825

SELinux 权限问题

权限修改 adb在线修改seLinux Enforcing(表示已打开),Permissive(表示已关闭) getenforce; //获取当前seLinux状态 setenforce 1; //打开seLinux setenforce 0; //关闭seLinux 从kernel中彻底关闭 修改LINUX/android/kernel/arch/arm64/configs/xxx_defconfig文件(xxx一般为手机产品名), 去掉CONFIG_SECURITY_SELINU

wq892373445的博客 1008

Linux系列之——查看SELinux状态 关闭SELinux

转载自:https://blog.youkuaiyun.com/boomjane_testingblog/article/details/52859977         SELinux(Security-Enhanced Linux) 是美国国家安

lwthad的博客 1339

Selinux

当setenforce 的值被设置为 0 时,表示将 selinux 的模式设置为 permissive。permissive:宽容模式,处于这种模式下,允许进程和文件拥有对应的用户、角色、类型等标签,但是在访问时不使用这些标签,即不使用相应的规则。diabled:禁用模式,处于这种模式下,所有的进程和文件都不会有对应的标签。enforce:默认模式,处于这种模式下, 所以有进程和文件都需要满足定义的规则后才可以进行访问。在开启selinux后,我们可以通过 sestatus 命令来查看当前的状态。

2301_81704123的博客 914

linux上如何永久关闭selinux,SELinux如何永久禁用

作为Linux安全模块(LSM)框架的一部分实现,该框架可识别各种内核对象以及对这些对象执行的敏感操作。在本教程中,我们将介绍检查SELinux状态的步骤,并学习如何在CentOS或RHEL或Fedora系统中来禁用SELinux。1. 前言本文主要讲解如何临时或永久地禁用SELinux。Linux被认为是当今最安全的操作系统之一,这是因为它杰出的安全特性,如SELinux(安全增强的Linux)...

weixin_28923881的博客 1871

配置selinux的策略_selinux详解及配置文件

selinux详解selinux 的全称是Security Enhance Linux,就是安全加强的Linux。在Selinux之前root账号能够任意的访问所有文档和服务 ;如果某个文件设为777,那么任何用户都可以访问甚至删除。 这种方式称为DAC(主动访问机制),很不安全。DAC自主访问控制: 用户根据自己的文件权限来决定对文件的操作,也就是依据文件的own,group,other/r,w...

weixin_39852276的博客 1133

SElinux初探

1.什么是selinuxSELinux(Security-Enhanced Linux),是通过MAC(强行访问控制)来控制进程对文件的访问。selinux的运行模式大致是这样,制定“策略”来控制“主体(subject)”对“目标(object)”的访问,  可以这样理解三要素,主体(进程)   目标(文件系统)   策略(规则)2.selinux的启动、关闭和查看查看selinux状态

cqkxboy168的专栏 854
上一篇: lvm逻辑卷管理
下一篇: 空白
ToryCode
博客等级 码龄3年 44粉丝 130原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值