linux之selinux

Linux系统之SELinux详解 SELinux(Security-Enhanced Linux)是由美国国家安全局(NSA)发起的一个项目,旨在为Linux操作系统提供一个强制访问控制(MAC, Mandatory Access Control)机制。它通过在内核中实施安全策略来增强系统的安全性,限制进程和用户只能执行那些被明确允许的操作。 阅读详情
一、selinux的基本概念
1、什么是selinux ?

SELinux是一种基于 域-类型 模型(domain-type)的强制访问控制(MAC)安全系统,它由NSA编写并设计成内核模块包含到内核中,相应的某些安全相关的应用也被打了SELinux的补丁,最后还有一个相应的安全策略。任何程序对其资源享有完全的控制权。假设某个程序打算把含有潜在重要信息的文件扔到/tmp目录下,那么在DAC情况下没人能阻止他。SELinux提供了比传统的UNIX权限更好的访问控制。

2、selinux工作模式:

1)、enforcing:如果违反selinux策略则无法继续执行操作。
2)、permissive:如果违反selinux策略则给予警告,但操作任然可以继续。
3)、disable:selinux安全访问策略不生效。

二、selinux上下文访问规则
1、selinux临时修改文件标签
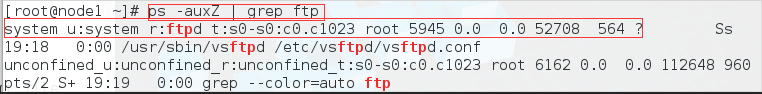
ps -auxZ | grep ftp		查看ftp服务的访问规则
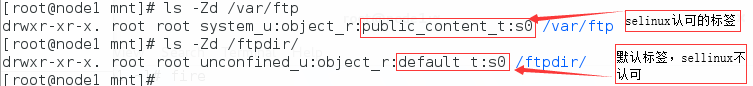
ls -Z /var/ftp			查看该目录的标签
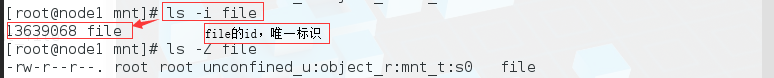
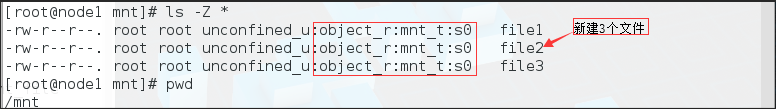
ls -i file				查看文件的id和标签
restorecon -vR /var/ftp/		刷新此目录下的所有文件标签
chcon -t public_content_t file	临时更改file的标签为public_contemt_file

操作如下:
ps -auxZ | grep ftp 查看ftp服务的访问规则
在这里插入图片描述
ls -Z /var/ftp 查看该目录的标签
在这里插入图片描述
ls -i file 查看文件的id和标签
在这里插入图片描述
restorecon -vR /var/ftp/ 刷新此目录下的所有文件标签在这里插入图片描述在这里插入图片描述
在这里插入图片描述
chcon -t public_content_t file 临时更改file的标签为public_contemt_file在这里插入图片描述在这里插入图片描述

2、更改ftp共享目录,并且永久设定其标签
mkdir /ftpdir/pub -p			创建目录
vim /etc/vsftpd/vsftpd.conf
	anon_root=/ftpdir
ls -Zd /var/ftp					查看此目录标签
ls -Zd /ftpdir					查看此目录标签
restorecon -vR /var/ftp/		刷新此目录下的所有文件标签
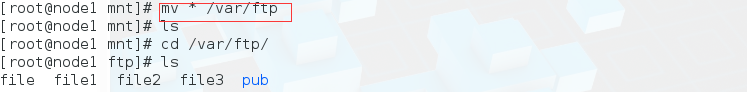
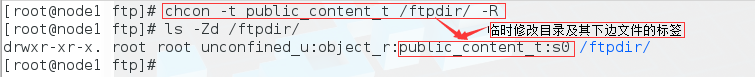
chcon -t public_content_t /ftpdir -R	 临时修改此目录和下边文件的标签

semanage fcontext -l | grep ftp	  		 查看ftp标签信息
semanage fcontext -a -t public_content_t '/ftpdir(/.*)?' 系统永久修改标签

操作如下:
restorecon -vR /var/ftp/ 刷新此目录下的所有文件标签
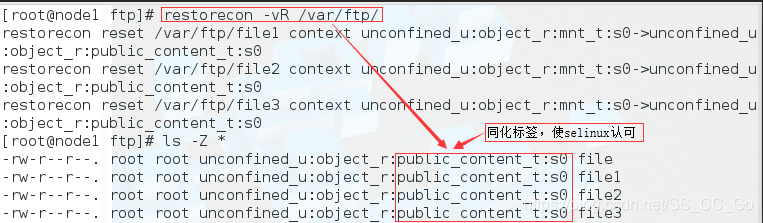
在这里插入图片描述
chcon -t public_content_t /ftpdir -R 临时修改此目录和下边文件的标签
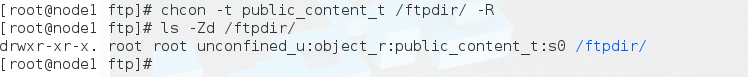
在这里插入图片描述
semanage fcontext -l | grep ftp 查看ftp标签信息
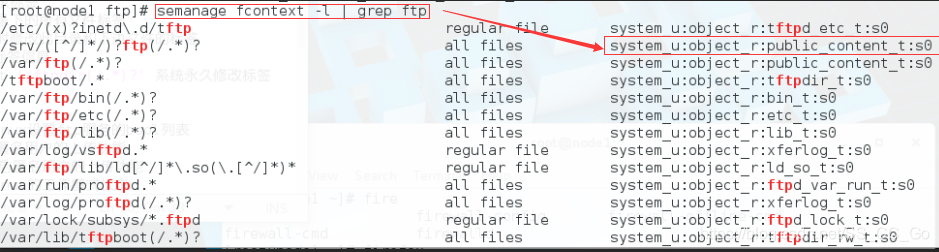
在这里插入图片描述

3、selinux的bool模型
getsebool -a | grep ftp				查看selinux设置ftp服务的bool列表
setsebool ftpd_anon_write on/1  	临时开启匿名用户的上传功能
setsebool -P ftpd_anon_write on/1 	永久开启匿名用户的上传功能

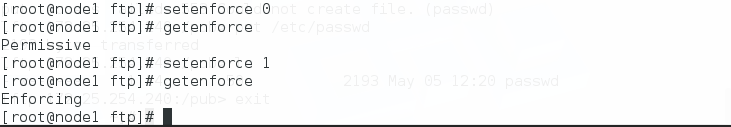
getenforce				查看selinux的工作模式状态
setenforce 1			设置selinux工作模式是enforcing
setenforce 0			设置selinux工作模式是Permissive

chcon -t public_content_rw_t /var/ftp/pub
ls -Zd /var/ftp/pub

getsebool -a | grep ftp 查看selinux设置ftp服务的bool列表
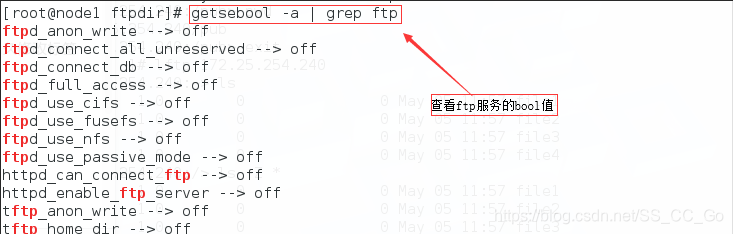
在这里插入图片描述
setsebool ftpd_anon_write on/1 临时开启匿名用户的上传功能
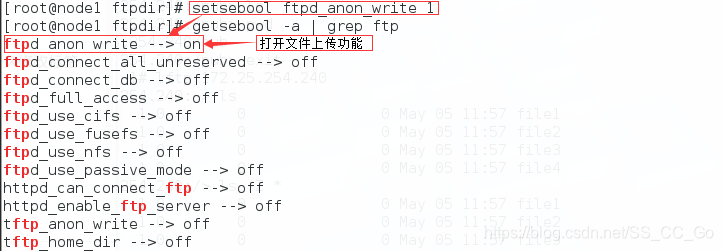
在这里插入图片描述
setsebool -P ftpd_anon_write on/1 永久开启匿名用户的上传功能
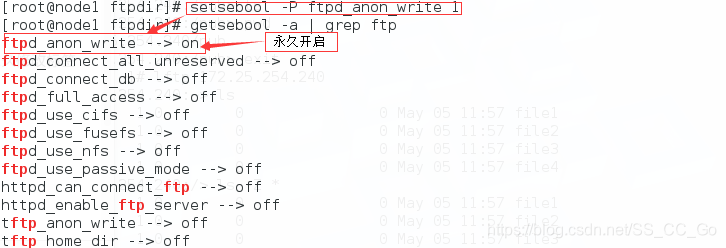
在这里插入图片描述
在这里插入图片描述

4、selinux报错日志和改错日志
yum install setroubleshoot-server.x86_64 -y	下载selinux错误处理服务
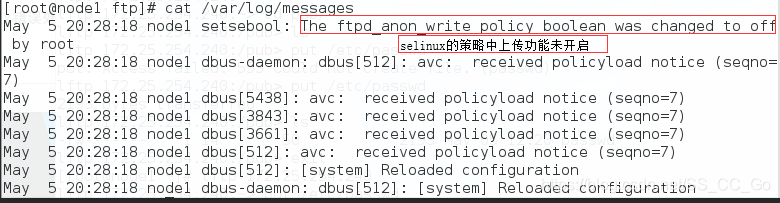
/var/log/messages				改错日志
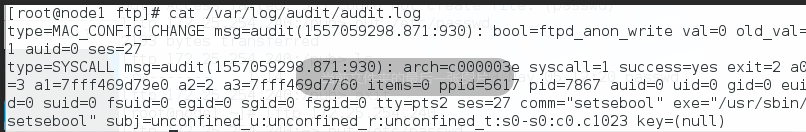
/var/log/audit/audit.log		记录日志
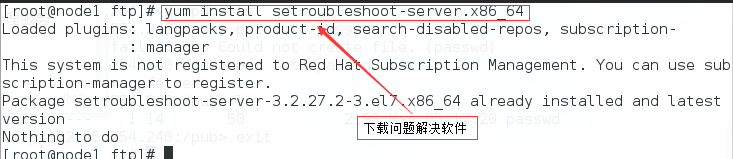

在这里插入图片描述
在这里插入图片描述
/var/log/messages 告诉我们问题发生的原因
在这里插入图片描述
/var/log/audit/audit.log 正常记录操作行为
在这里插入图片描述

linux 关闭防火墙和SELinux 建议您在重启实例后,预留适当的时间,以便该过程能够完整地进行,确保文件安全设置的正确性。ii.找到SELINUX=enforcing或SELINUX=permissive字段,按i进入编辑模式,将参数修改为SELINUX=disabled。· 如果SELinux状态参数是Enforcing,则SELinux为开启状态,请执行步骤3.b。iii.修改完成后,按Esc键退出编辑模式,输入:wq后按下回车键,保存并退出文件。4.修改完成后,按Esc键退出编辑模式,输入:wq后按下回车键,保存并退出文件。 阅读详情

相关推荐

千兆以太网 PCB 设计实战:4层板 100Ω 差分对布线,EMI 降低 6dB 实测

本文详细解析了千兆以太网 PCB 设计中的关键技术与实战经验,重点介绍了4层板上100Ω差分对的优化布线方法,通过实测数据展示了EMI降低6dB的有效方案。内容涵盖层叠设计、阻抗计算、布线技巧及EMI抑制措施,为硬件工程师提供了一套完整的高速电路设计解决方案。

weixin_29175469的博客 425

Linux Selinux详解

Linux SELinux是一种安全增强的Linux,它可以让用户和管理员对访问控制有更多的控制。它是一种标签机制,可以对文件和其他对象提供高级别的安全保护,防止未授权的进程或者没有必要访问的授权进程进行滥用。SELinux最初是由美国国家安全局(NSA)开发的,作为一系列使用Linux安全模块(LSM)的Linux内核补丁。SELinux于2000年发布给开源社区,并于2003年集成到上游Linux内核中。SELinux的工作原理是,它为系统上的应用程序、进程和文件定义了访问控制。

广阔天地,大有作为 2234

Oracle EBS R12 AP模块发票导入接口实战:从SQL插入到API调用的完整流程

本文详细解析了Oracle EBS R12 AP模块发票导入接口的完整流程,从SQL插入到API调用的实战技巧。涵盖接口表设计、数据验证、双通道导入机制及错误诊断,特别分享官方文档未提及的高阶优化方案,助力企业实现财务数字化转型。

weixin_33728268的博客 476

linux常用命令(45):ss 命令

ss命令     ss命令Socket Statistics的缩写,用于显示处于活动状态的套接字信息。    ss命令可以用来获取socket统计信息,它可以显示和netstat类似的内容。但ss的优势在于它能够显示更多更详细的有关TCP和连接状态的信息,而且比netstat更快速更高效。  当服务器的socket连接数量变得非常大时,无论是使用netstat命令还是直接cat /proc/n

luckykapok918的专栏 698

微机原理-基于8086电压报警2.5V仿真系统设计

*单片机设计介绍,微机原理-基于8086电压报警2.5V仿真系统设计。

2201_75940997的博客 1083

机器人C++开源库The Robotics Library (RL)使用手册(三)

进入VS工程,我们先看看这些功能函数及其依赖库的分布关系:rl命名空间下,主要有八大模块。搞定VS后将逐个拆解。

qq_34839823的博客 1736

SElinux简介

Selinux是由美国国家安全局发起的,在进程层面管控文件系统资源的访问的一种安全机制。集成于内核之中......

一只苟延残喘的卑微蝼蚁 1万+

SELinux详解

SELinux详解 什么是SELinux 当初设计的目标:避免资源的误用 传统的文件权限与账号主要的关系:自主访问控制(DAC) 以策略规则制定特定进程读取特定文件:强制访问控制(MAC) SELinux的运行模式 安全上下文 进程与文件SELinux类型字段的相关性 SELinux 3种模式的启动、关闭与查看 三种模式的运行状态 SELinux的启动与关闭 SELinux策略内的规则管理 SELinux各个规则的布尔值查询getsebool SELinux类型查询seinfo、sesearch seinf

不知道 1万+

DICOM图像知识:深入详解DICOM的层级关系

解析DICOM的四个主要层级:Patient(患者)、Study(检查)、Series(序列)和SOP(服务-对象对),探讨它们之间的关系、各自的唯一标识符以及在实际应用中的用途

编程技术探索者,分享C/C++、C#、Java、数据库等开发经验,聚焦实战技巧与AI兴趣,助力编程爱好者成长。 3304

深入解析机器人软件开发中的核心:状态机管理(FSM)—— 理论、实践与优化

状态机(FSM)是机器人软件开发中管理复杂行为逻辑的核心工具,广泛应用于导航、任务执行、故障处理等场景。本文系统探讨状态机的基础理论(定义、要素)、主流设计模式(经典FSM、分层状态机HSM、行为树BT),以及工业级实现方法(代码架构、线程安全、调试技巧)。通过移动机器人导航和机械臂任务执行的案例,分析分层状态机的实际应用,并总结常见陷阱(如状态爆炸、阻塞操作)与优化策略(异步化、事件过滤)。

郑伟强dev的专栏 292

Selinux是什么,有啥用,如何关闭和开启

一:是什么 它叫做“安全增强型 Linux(Security-Enhanced Linux)”,简称 SELinux,它是 Linux 的一个安全子系统 二:有什么用 其主要作用就是最大限度地减小系统中服务进程可访问的资源(根据的是最小权限原则)。避免权限过大的角色给系统带来灾难性的结果。 ...

暗黑世界 4万+

微信小程序 - {“errMsg”:”requestPayment:fail banned”} 微信小程序调用wx.requestPayment支付失败返回错误(uniapp微信小程序微信支付报错)

{“errMsg”:”requestPayment:fail banned”},微信小程序调用wx.requestPayment报错requestPayment:fail banned,uni-app微信小程序wx.requestPayment支付报错requestPayment:fail banned,拉起小程序支付报错,iPhone苹果ios真机微信支付报错,Android安卓手机微信支付报错,支付报错,商户配置,签名验证,uniapp 小程序支付微信支付一场,设置过b2b类目,确认了商户号相关功能正常

🏆 前端领域优质创作者 3344

LInux基础——SELinux

SElinux是什么?一起来看看

松仔Log的博客 2万+

NTscan扫描工具

ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。

老版QQ原生表情gif动态

这是老版的QQ表情,不过全是动态的的,Windows照片查看器是不会动的,可以右击用浏览器打开查看,再说一遍是老版的,只是分享给宁愿用老版也要动态的人。

Linux下如何禁用或启用SeLinux

Linux下如何禁用或启用SeLinux 有些Linux默认都是启用SeLinux的,但是有些极少部分是没有开启的,那我们应该如何开启了,下面会讲到如何开启。 在/etc/sysconf下有一个SeLinux文件,使用vi打开,更改其中的SELINUX项的值就可以了,注意更改完成后都要重新启动服务器。 SELINUX=enforcing 使用SeLinux 开启SeLinux vi /etc...

檬柠wan 8399

Data-Structures-and-Algorithm-Analysis-in-Java.pdf

作者: Weiss, Mark A. 出版社: Addison Wesley Data Structures and Algorithm Analysis in Java is an “advanced algorithms” book that fits between traditional CS2 and Algorithms Analysis courses. In the old ACM Curriculum Guidelines, this course was known as CS7. This text is for readers who want to learn good programming and algorithm analysis skills simultaneously so that they can develop such programs with the maximum amo...

Linux的SELinux

SELinux(Security-Enhanced Linux)是美国国家安全局在 Linux 开源社区的帮助下开发的一个强制访问控制(MAC,Mandatory Access Control)的安全子系统,用于各个服务进程都受到约束,使其仅获取到本应获取的资源例如,电脑上下载了一个美图软件,当您全神贯注地使用它给照片进行美颜的时候,它却在后台默默监听着浏览器中输入的密码信息,而这显然不应该是它应做的事情作用:SELinux 域限制:对服务程序的功能进行限制,以确保服务程序做不了出格的事情。

Fyy20021007的博客 1168

蓝牙模块HM-10手册

蓝牙模块HM-10手册,该手册对蓝牙模块HM-10进行了详细的介绍和使用方法以及一些AT指令。

Linux下 启动SELinux命令,Linux下查看SELinux状态和关闭SELinux的方法命令是什么

Linux继承了Unix以网络为核心的设计思想,是一个性能稳定的多用户网络操作系统。对于SELinux状态可能很多用户不知道怎么设置,这篇文章主要介绍了Linux下查看SELinux状态和关闭SELinux的方法,需要的朋友可以参考下。一、查看SELinux状态命令:1、/usr/sbin/sestatus -v ##如果SELinux status参数为enabled即为开启状态SELinux ...

weixin_42339991的博客 2448

Linux进阶——selinux

SELinux意思为安全强化的linux。SELinux是为使系统中的程序读取自己的文件。例如:selinux可以限制nginx服务器只能读取/etc/nginx下面的文件,不能读取其他服务的文件。SELinux还会限制nginx服务只能使用80和443端口以下服务都需要在占用相应的服务器端口上:端口相当于是服务器的门例行性工作:crontab /etc/crontable时间服务器:/etc/chrony.conf #端口号为123号。

weixin_63033110的博客 1269

Linux seLinux

2、permissive 警告模式(用来判断当一个服务报错时,是服务本身配置问题还是selinux的阻挡)1、什么是selinux,security enhanced linux–安全加强的linux。semanage port -a -t [端口类型] -p 【tcp/udp】 【端口号】MAC:强制访问控制,主体是程序,访问目标文件,由文件权限和策略决定。DAC:自主访问控制,主体是用户,访问目标文件,由文件本身权限决定的。在/var/www/html路径 在网页的默认名字中写。

2401_83216650的博客 830

Linux关闭SELinux

安全增强型Linux(SELinux)是一个Linux内核的功能,它提供支持访问控制的安全政策保护机制。记录操作如何关闭SELinux,并且避免系统无法启动的问题。 一. 以root权限执行:sudo su - 二. 运行命令:getenforce,验证SELinux状态 注:返回状态如果是enforcing,表明SELinux已开启 三. 选择临时关闭或者永久关闭SELinux 执行命令:setenforce 0临时关闭SELinux 永久关闭SElinux ①.运行以下命令,编辑SELinux的co

weixin_48692664的博客 2万+

Linux下的SELinux

1.何为selinux? selinux是一种控制服务安全,是内核上面的一个插件,也叫做内核加强型火墙 SELinux(Security-Enhanced Linux) 是美国国家安全局(NSA)对于强制访问控制的实现,是 Linux历史上最杰出的新安全子系统 NSA是在Linux社区的帮助下开发了一种访问控制体系,在这种访问控制体系的限制下,进程只能访问那些在他的任务中所需要文件 SELinux...

Zhangxu0606的博客 256

Linux中关闭SELinux的方法

Linux中关闭SELinux的方法

m0_48096446的博客 1万+

Linux下禁用、启用SeLinux

一些Linux默认都是启用SeLinux的,在安装操作系统的时候我们可以选择开启或者关闭SeLinux,但是在安装完系统之后又如何开启与关闭呢? 在/etc/sysconf下有一个SeLinux文件,使用vi打开,更改其中的SELINUX项的值就可以了。 SELINUX=disable禁用SeLinux SELINUX=enforcing使用SeLinux ...

dieman0446的博客 298

Linux下的selinux

1.什么是selinux? selinux是一种控制服务安全,是内核上面的一个插件,也叫做内核加强型火墙 SELinux(Security-Enhanced Linux) 是美国国家安全局(NSA)对于强制访问控制的实现,是 Linux历史上最杰出的新安全子系统 SELinux 在类型强制服务器中合并了多级安全性或一种可选的多类策略,并采用了基于角色的访问控制概念 2.实验环境 (1)重新安装f...

qq_42024433的博客 248

LINUX下SElinux以及防火墙的关闭

LINUX下SElinux以及防火墙的关闭     1、关闭SELinux的方法:   修改/etc/selinux/config文件中的SELINUX="" 为 disabled ,然后重启。   若不想重启系统,使用命令setenforce 0 注: setenforce 1 设置SELinux 成为enforcing模式 setenforce 0 设置SELinux 成为

wangxiaofei2006的专栏 1万+

linux下的selinux

1.什么是selinux? selinux是一种控制服务安全,是内核上面的一个插件 SELinux(Security-Enhanced Linux) 是美国国家安全局(NSA)对于强制访问控制的实现,是 Linux历史上最杰出的新安全子系统 NSA是在Linux社区的帮助下开发了一种访问控制体系,在这种访问控制体系的限制下,进程只能访问那些在他的任务中所需要文件 SELinux 默认安装在 Fed...

ymeng9527的博客 489
上一篇: linux之ftp服务
下一篇: linux之设备挂载和卸载
SS_CC_Go
博客等级 码龄9年 16粉丝 119原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值