Linux之日志管理

Linux日志管理 Linux日志管理主要包括集中收集、分类存储、定期清理与快速查询。关键日志存储在/var/log/目录下,如messages(系统日志)、secure(认证日志)等。主要工具有传统syslog(通过rsyslog.conf配置)、现代journald(使用journalctl命令查询)以及grep/awk等文本分析工具。日志可配置为集中管理,服务端启用TCP监听接收多客户端日志。systemd-journald服务支持持久化存储,通过journald.conf配置Storage参数(persistent/v 阅读详情

日志目录

1、rsyslog 此服务时用来采集系统日志的,它不产生日志,只起到记录作用

2、rsyslog的管理

/var/log/messages		服务信息日志
/var/log/secure			系统登陆日志
/var/log/cron			定时任务日志
/var/log/maillog		邮件日志
/var/log/boot.log		系统启动日志

日志采集

规则:什么类型的日志.什么级别的日志 /var/log/file

日志类型分类

auth					pam产生的日志
authpriv				ssh .ftp等登陆信息相关的验证信息
cron					时间人物相关
kern					内核
lpr						打印
mail					邮件
mark(syslog)-rsyslog	服务内部的信息,时间标识
news					新闻组
user					用户程序产生的相关性信息
uucp					unix to unix copy,unix主机之间相关的通讯
local 1~7				自定义的日志设备

日志级别:

debug					有调试信息的,日志信息最多
info					一般信息的日志,最常用
notice					最具有重要性的普通条件的信息
warning					警告级别
err						错误级别,阻止某个功能或者模块不能正常工作的信息
crit					严重级别,阻止整个系统或者整个软件不能正常工作的信息
alert					需要立刻修改的信息
emerg					内核奔溃等严重信息
none					什么都不记录

注意:从上到下,级别从低到高,记录的信息越来越少详细的可以查看手册:man 3 syslog

多台主机日志管理

在日志发送方

/etc/rsyslog.conf
配置:*.*      @表示ip  |@表示udp协议发送  |@@表示tcp协议发送
配置完重启服务:systemctl restart rsyslog
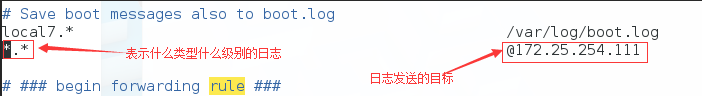
在这里插入图片描述
在在日志接收方

/etc/rsyslog.conf
15          $ModLoad imudp  日志接收模块
16          $UDPServerRun   开启接收端口
systemctl restart rsyslog   重启rsyslog服务
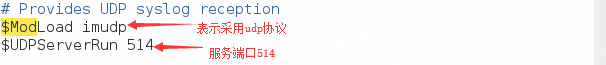
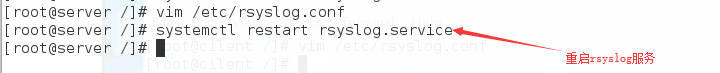
在这里插入图片描述
在这里插入图片描述

systemctl stop firewall        关闭火墙
systemctl disable firewall     设置火墙开机关闭
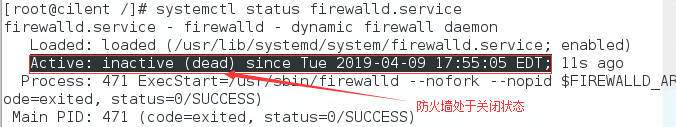
在这里插入图片描述
再发送方和接收方都清空日志

var/log/messages
在发送方:logger dfsjhfwefsdofhsdkjfhj
cat /var/log/messages 	  查看日志是否生成在这里插入

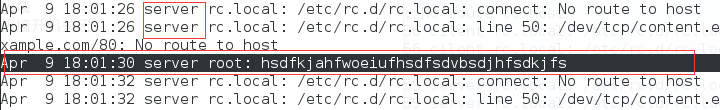
客户端生成的日志
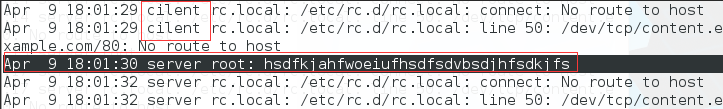
在这里插入图片描述
服务端生成的日志
在这里插入图片描述

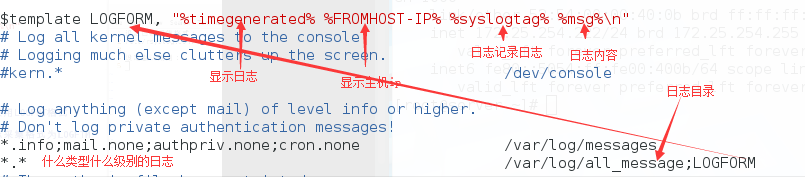
日志采集格式的设定

修改配置文件:/etc/rsyslog.conf
在这里插入图片描述

日志时间同步

systemctl start chornyd.service 	启动时间同步服务
/etc/chrony.conf 				  	时间同步配置文件

在服务器端:	
	vim /etc/chrony.conf 
		allow 172.25.254.0/24
		local stratum 10
systemctl restart chronyd.service	重启时间同步服务
systemctl stop firewalld.service	关闭防火墙

在客户端:
	vim /etc/chrony.conf
		server 172.25.254.200 iburst
systemctl restart chronyd.service	重启时间同步服务

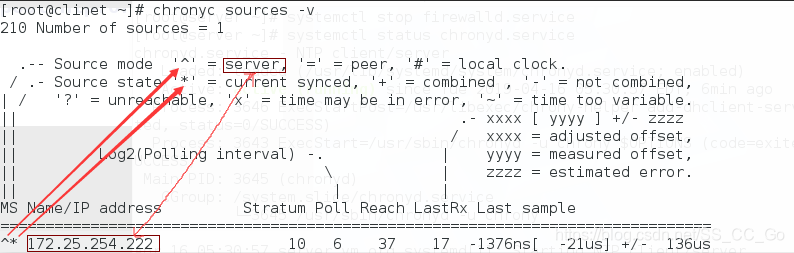
服务器端:
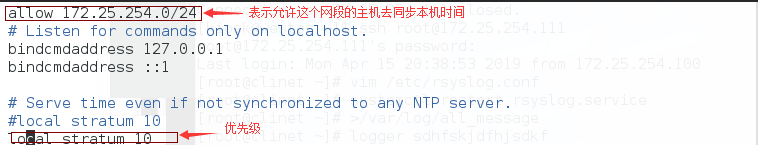
在这里插入图片描述
客户端:
在这里插入图片描述

查看内核日志

journalctl 
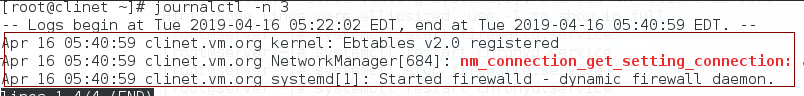
		-n 3			查看最近3条日志		
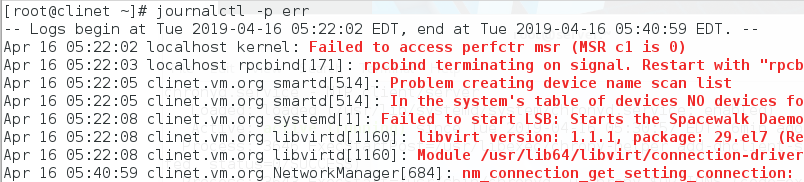
		-p err			查看错误日志	
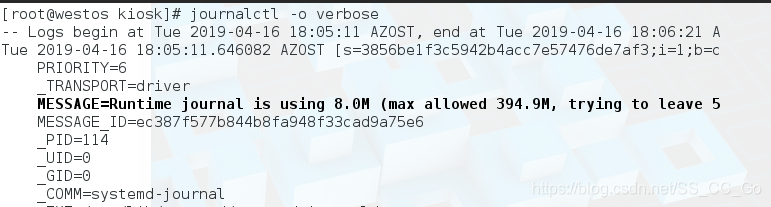
		-o verbose		查看日志的详细参数
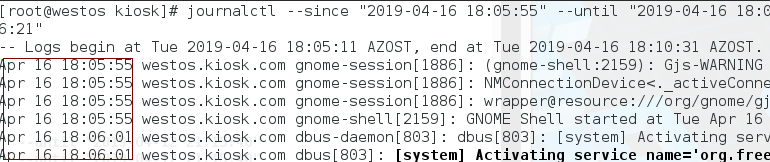
		--since			查看从什么时间开始的日志
		--until			查看截至什么时间的日志

示例:
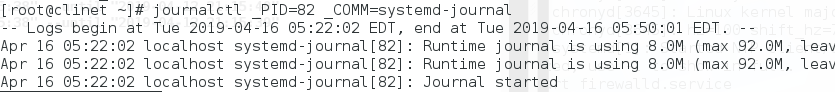
journalctl -n 3
在这里插入图片描述
journalctl -p err
journalctl -o verbose
在这里插入图片描述
在这里插入图片描述
journalctl --since 开始时间 --until 结束时间在这里插入图片描述

将journal日志存到硬盘

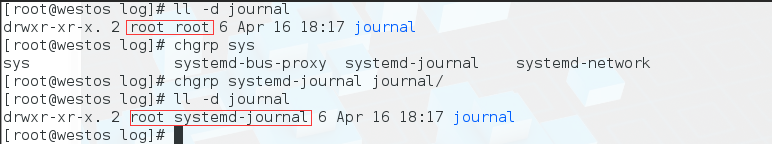
1、mkdir /var/log/journal					创建存储内核日志的文件
2、chgrp systemd-journal /var/log/journal	将此目录的用户组修改为systemd-journal组
3、chmod g+s /var/log/journal				所有用户在此目录下创建的文件都属于systemd-journal
4、killall -l systemd-journald				重新加载该文件

创建目录并修改用户组
在这里插入图片描述
给目录添加S权限
在这里插入图片描述
killall -l systemd-journald
在这里插入图片描述

Linux 日志管理 Linux日志管理是系统运维的关键技能,涉及系统、应用、安全等多类日志。日志存储在/var/log目录下,常用查看工具有cat、less、tail、grep等,systemd系统推荐使用journalctl。日志配置需平衡详细程度与存储空间,通过rsyslog管理传统日志,logrotate实现日志轮转。实战案例展示了如何通过日志排查Web服务502错误、系统启动故障和SSH暴力破解。最佳实践包括日志集中存储、加密备份、保留策略设置等。掌握日志管理能有效提升故障排查效率和系统安全性。 阅读详情

相关推荐

【Qualcomm高通音频】音效调试_录音文件播放有杂音,如何定位原因?

一、录音播放数据处理过程介绍 (1)TX方向 麦克风(硅麦克风或者主机体麦克风)采集模拟音频信号,经过内部CODEC芯片中的adc转换为数字信号,在经过高通音频DSP处理音效后编码为wav/aac/amr/mp3等格式文件。 (2)RX方向 音频文件经过解码、重采样还原为pcm数据,经过DSP处理音效后送到内部CODEC,然后经过DAC转换为模拟信号,送到喇叭。 二、分析步骤 1...

crow_ch的博客 5971

Linux 日志

0x00 日志简介   日志的主要用途是系统审计、监测追踪和分析统计。为了保证Linux系统正常运行、准确解决遇到的各种各样的系统问题,认真地读取日志文件是管理员的一项非常重要的任务。Linux系统拥有非常灵活和强大的日志功能,可以保存几乎所有的操作记录,并可以从中检索出我们需要的信息。大部分Linux发行版默认的日志守护进程为syslog,位于/etc/syslog或/etc/syslogd或/...

潜心习安全 2812

数学:箭头符号→(to)都表示什么意义?

数学符号“→”在不同领域有不同含义:在逻辑中表示“蕴含”(p→q);在函数中表示映射关系(f:A→B);在极限中表示变量趋近(x→a);在推导过程中表示推理方向(A→B)。此外,它也可能用于向量表示或数列趋势。其具体含义需结合上下文判断,核心应用场景包括逻辑运算、函数定义、极限分析和数学推导等。

shunzi2016的博客 5568

Linux运维:系统日志篇

新星计划:Linux运维,学习笔记,创作打卡8!本文主要是针对系统日志的相关知识的介绍。

墨城烟柳ベ旧人殇的博客 8297

芯片设计-信号完整性 SI 解析:Unit Interval 与比特周期的关系及其在高速信号中的应用

本文深入解析了芯片设计中信号完整性(SI)的核心概念Unit Interval(UI)与比特周期的关系及其在高速信号中的应用。通过实际案例和计算公式,详细阐述了UI在不同数据速率下的变化、在眼图分析中的关键作用,以及如何应对高速信号设计中的抖动和码间干扰等挑战。文章还提供了PCB布线和芯片设计中的UI优化技巧,帮助工程师提升高速信号设计的实战能力。

weixin_28683391的博客 468

保姆级避坑指南:Mid-360雷达到手后,用livox_ros_driver2从接线到出点云的完整流程

本文提供Mid-360雷达到手后的完整使用指南,涵盖从硬件接线、网络配置到livox_ros_driver2驱动的安装与调试,帮助用户避开常见陷阱,实现点云数据的稳定输出与可视化。重点解析了配置文件的参数设置和点云格式选择,确保用户能够高效部署和使用Mid-360雷达。

weixin_30733003的博客 485

Linux日志(实用版)

monthly //每月切割 create 0664 root utmp //切割完成之后,这个文件的权 限,以及属主和属组是谁 minsize 1M //文件超过1M之后才切割,这表示即便过了1个月, 大小没到1M,也不切割 rotate 1 //保留1个。prefotate //切割之前,执行脚本时间参数 daily //每天 weekly //每周 mounthly //每月 yearly //每年 rotate count //保存几份。create //旧日志切割后,源文件是否生成新的日志。

d18631089566的博客 7126

AI 编程新范式:一文彻底搞懂 LLM、Agent、MCP、Skill 是怎么协作的

本文用通俗易懂的方式解析了AI编程新架构的核心概念。通过"三国演义"类比,文章将复杂的技术架构拆解为:Agent(军师/大脑)负责思考和决策,Skill(招式/手脚)执行具体操作,MCP(令箭/协议)作为通信标准,MCP Server(将军/身体)承载多个Skill。这套分工架构使AI从单纯聊天进化成能完成实际编程任务的全能助手,实现了关注点分离——Agent专注智能提升,Skill专注功能实现,MCP确保稳定连接。这正是Cursor、Claude等新一代AI开发工具采用的核心架构,标志

猫老板的豆 3078

Linux-日志管理

这里需要用到local0~local7的自定义分类。我们以sshd为例。1)首先我们需要使用vim打开sshd服务的配置文件,进行修改配置2)然后找到如下位置,将其更改为我们需要的分类local0#SyslogFacility AUTH SyslogFacility AUTHPRIV ##定义日志级别 #LogLevel INFO修改后,如下所示。

qq_64485253的博客 3371

基于FPGA的UDP 通信(一)

手头的FPGA开发板上有一个千兆网口,最近准备做一下以太网通信的内容。本文先介绍基本的理论知识。 FPGA芯片型号:xc7a35tfgg484-2 网口芯片:RTL8211 网络接口:RJ45

记录所学,分享知识,结识挚友 8359

英飞凌Tricore实战系列导读

笔者结合项目应用经验对Tricore MCU的开发及应用经验进一步总结,成人达己,渡己渡人。

initiallizer的博客 3790

Linux日志管理详解

日志是Linux系统运维中的重要组成部分,它记录了系统、服务以及应用程序的运行状态和行为。通过日志,管理员可以排查故障、监控系统状态、分析性能以及优化配置。本文将从Linux日志的种类、管理工具、常用命令以及日志轮转等方面进行详细讲解。

1262

蓝牙模块HM-10手册

蓝牙模块HM-10手册,该手册对蓝牙模块HM-10进行了详细的介绍和使用方法以及一些AT指令。

Linux【实操篇】—— 日志管理

Linux 操作系统日志管理含实操案例。

商务合作 | 共同学习 | 携手共进 9万+

假人有限元模型

假人模型,车辆碰撞假人有限元模型,适合做乘员安全的研究者利用

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

小白带你一起学Linux之Linux日志管理

系统状态监控故障排查定位安全审计分析性能优化依据合规性要求满足。

KellenKellenHao的博客 886

linux学习之日志管理

当第二次进行日志轮替时,“sucure.1”会自动改名为“secure.2”,当前的“secure”日志会自动改名为“sucure.1”,然后也会新建“secure”日志,用来保存新的日志,以此类推。在Linux系统里日志是有级别的,也就是说事件的关键程度,比如说有些事件只是警告,需要我们注意,起个提醒我们的目的,可以后面去处理,也可以不处理,但是有些事件比较紧急,它不仅仅只是提示我们的作用,很有可能这一秒发生了这样的事件,下一秒Linux系统就挂了,所以在Linux系统里事件的关键性程度非常重要。

YU__MU__的博客 712
上一篇: Linux之打包与压缩
下一篇: Linux之时间设定
SS_CC_Go
博客等级 码龄9年 16粉丝 119原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值