一个命令扫遍天下无敌手:端口扫描从入门到精通,收藏这一篇就够了

1、nmap常用命令 Nmap向目标端口发送TCP SYN报文,如果目标机返回TCP SYN+ACK报文,则说明目标端口处于开放状态,同时Nmap会紧接着向目标机依次发送TCP ACK、TCP RST+ACK完成三次握手和重置此连接;:Nmap向目标端口发送TCP SYN报文,如果目标机返回TCP SYN+ACK报文,则说明目标端口处于开放状态,同时Nmap会紧接着向目标机发送TCP RST报文以重置此连接;:Nmap向目标端口发送TCP ACK报文,无论目标端口是否处于开放状态,目标机都会返回TCP RST报文。 阅读详情

很多人可能会问:为什么要专门讨论端口扫描?难道随便用个工具扫一扫不就行了吗?事实上,精通端口扫描不仅能帮你发现更多潜在的安全漏洞,还能大大提高你的工作效率。今天,我们就来深入探讨如何成为端口扫描的行家里手。

选择合适的工具

市面上有许多端口扫描工具,它们各有特色,但为什么要重复造轮子呢?其实,我们熟悉的nmap已经集成了许多强大的功能,它在速度和覆盖范围之间取得了很好的平衡。

很多新手抱怨nmap速度慢,但其实只是不了解如何充分利用它的功能。接下来,我将向大家介绍如何让nmap在速度上远超其他工具,同时又不牺牲扫描的质量。

高效扫描策略

在进行安全测试时,我们通常面对两种情况:针对单一目标的深入测试,或是对多个目标进行广泛扫描。今天,我们主要讨论后者。

首先,我们需要准备好目标列表。可以将目标分为两类:

  1. ips.txt:包含IP地址和IP范围

  2. hosts.txt:包含主机名,主要是网站的主页或www子域名

扫描主机名

对于hosts.txt中的目标,我们可以使用以下nmap命令:

nmap -iL hosts.txt -Pn --min-rate 5000 --max-retries 1 --max-scan-delay 20ms -T4 --top-ports 1000 --exclude-ports 22,80,443,53,5060,8080 --open -oX nmap.xml   

让我们逐一解析这个命令:

  • -iL hosts.txt:从文件读取目标列表

  • -Pn:跳过主机发现,提高扫描速度

  • –min-rate 5000:每秒至少发送5000个数据包,加快扫描速度

  • –max-retries 1:最多重试一次,避免过多等待

  • –max-scan-delay 20ms:控制扫描间隔,平衡速度和准确性

  • -T4:使用较激进的时间模板,但不至于太过激进

  • –top-ports 1000:扫描最常见的1000个端口

  • –exclude-ports 22,80,443,53,5060,8080:排除一些常见端口,避免重复工作

  • –open:只显示开放的端口

  • -oX nmap.xml:将结果保存为XML格式,便于后续处理

使用这个命令,我们可以在短时间内完成大量主机的扫描。例如,500个主机只需要约6分钟。

结果处理

获得XML格式的扫描结果后,我们需要将其转换为更易于处理的格式。我编写了一个简单的脚本,可以将XML结果转换为IP:PORT格式:

curl -s 'https://gist.githubusercontent.com/ott3rly/7bd162b1f2de4dcf3d65de07a530a326/raw/83c68d246b857dcf04d88c2db9d54b4b8a4c885a/nmap-xml-to-httpx.sh' | bash -s - nmap.xml   

这个脚本会输出类似以下格式的结果:

123.321.22.100:1333   13.32.222.13:1334   123.31.222.103:1335   

你还可以将结果传递给httpx,进一步筛选出可访问的服务:

curl -s 'https://gist.githubusercontent.com/ott3rly/7bd162b1f2de4dcf3d65de07a530a326/raw/83c68d246b857dcf04d88c2db9d54b4b8a4c885a/nmap-xml-to-httpx.sh' | bash -s - nmap.xml | httpx -mc 200   

扫描IP范围

对于ips.txt中的目标,我们可以使用类似的命令:

nmap -iL ips.txt -Pn --min-rate 5000 --max-retries 1 --max-scan-delay 20ms -T4 --top-ports 1000 --exclude-ports 22,80,443,53,5060,8080 --open -oX nmap2.xml   

这个过程可能会比较耗时,特别是当目标IP数量众多时。建议在空闲时间运行这种大规模扫描。

进阶技巧

  1. 避免使用云服务器进行端口扫描 许多云服务提供商禁止使用他们的服务器进行端口扫描。违反这一规定可能导致账户被封锁。建议在本地计算机上进行端口扫描,特别是对重要目标进行扫描时。

  2. 使用cron作业自动化扫描 对于需要定期扫描的目标,可以使用cron作业来自动化这个过程。例如,要每天中午12点运行扫描,可以在crontab中添加以下内容:

0 12 * * * /path/to/nmap/command   
  1. 大规模快速扫描 如果需要快速扫描大量IP,可以考虑使用jfscan工具。它结合了nmap和masscan的优点,能够在短时间内完成大规模扫描,但可能会牺牲一些覆盖范围。

结语

掌握高效的端口扫描技巧,能让你在安全测试中事半功倍。通过合理配置nmap参数,结合自动化脚本和定时任务,你可以构建一个强大的端口扫描体系,为后续的渗透测试和安全评估打下坚实基础。

工具只是辅助,真正的高手还需要深厚的网络安全知识和丰富的实战经验。希望这篇文章能为你的安全测试之路提供一些启发和帮助。

最后,安全测试是一项需要持续学习和实践的技能。如果你有任何问题或想法,欢迎在评论区留言讨论。

黑客&网络安全如何学习

今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。

1.学习路线图
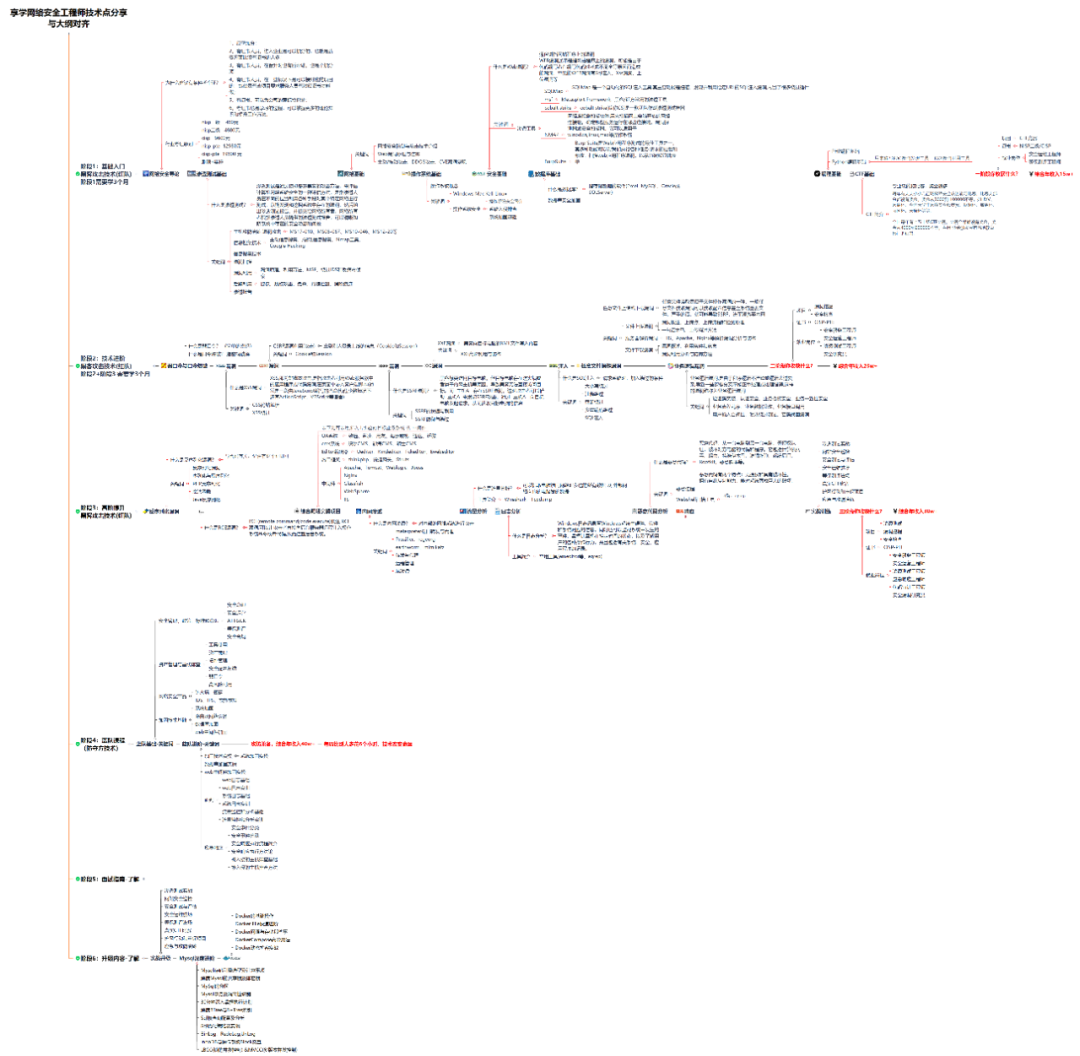
攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去就业和接私活完全没有问题。

2.视频教程

网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

内容涵盖了网络安全法学习、网络安全运营等保测评、渗透测试基础、漏洞详解、计算机基础知识等,都是网络安全入门必知必会的学习内容。
(都打包成一块的了,不能一一展开,总共300多集)

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.技术文档和电子书

技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

4.工具包、面试题和源码

“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。

还有我视频里讲的案例源码和对应的工具包,需要的话也可以拿走。
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

最后就是我这几年整理的网安方面的面试题,如果你是要找网安方面的工作,它们绝对能帮你大忙。

这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。

参考解析:深信服官网、奇安信官网、Freebuf、csdn等

内容特点:条理清晰,含图像化表示更加易懂。

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取


优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

【CTF】端口扫描教程 学习目的 熟悉TCP、UDP协议基础; 掌握nmap扫描原理,能够使用命令行与图形界面进行信息收集; 熟练使用nmap常用参数对不同网络环境进行端口扫描,并通过扫描结果对目标进行分析。 预备知识 TCP与UDP TCP是一种面向连接(连接导向)的、可靠的、基于字节流的运输层通信协议;UDP协议的全称是用户数据报协议,在网络中它与TCP协议一样用于处理数据包,是一种无连接的协议。 建立TCP连接的三次握手: 第一次握手:建立连接时,客户端发送syn包(syn=j)到服务器,并进入SYN_SENT状态,等待 阅读详情

相关推荐

内网渗透实战:端口扫描与目录遍历的高效工作流与工具选型

端口扫描与目录遍历是网络安全领域信息收集的两项基础技术。端口扫描通过向目标主机的特定端口发送探测包,根据响应判断服务开放状态,其原理基于TCP/IP协议栈的握手与响应机制。目录遍历则通过枚举Web应用的可能路径,旨在发现隐藏的接口、文件或管理后台。这两项技术的核心价值在于,它们能系统性地绘制网络资产地图,为后续的漏洞评估与风险分析提供关键数据支撑,广泛应用于渗透测试、红队演练及安全自查等场景。在实战中,结合Nmap、Masscan等端口扫描工具与Gobuster、Feroxbuster等目录遍历工具,并融入

weixin_30924087的博客 401

10 个用于网络管理员进行高级扫描的端口扫描工具

一秒钟扫描数千个端口!让我们看看网络管理员如何做到这一点。您如何知道网络上特定IP或IP范围的可用端口?好吧,如果您正在考虑手动检查,那将需要很多时间。最好使用工具更快地扫描端口。之前,我谈到了如何并收到反馈以涵盖用于扫描Intranet网络的工具。有多种端口扫描方法——TCP、FIN、ICMP、Idle、SYN、UDP、ACK、Windows等。并非每个扫描仪都具备这些方法,因此请选择适合您要求的方法。所以,给你。TCP端口扫描器顾名思义——它只能扫描TCP端口。命令-r。......

allway2的博客 3万+

fscan 内网扫描工具使用教程:常用参数与弱口令检测

内网资产盘点与端口扫描是安全巡检的基础工作,核心在于通过主机存活探测、服务识别和认证强度检查,快速判断网段中哪些资产在线、开放了哪些端口、是否存在弱口令风险。其原理是利用并发连接与协议交互,对目标服务进行探测并比对常见口令字典,技术价值是把重复的人工核对自动化,提升覆盖率和效率,同时降低漏检。典型应用出现在授权渗透测试、企业内网合规自查和家庭实验室设备盘点中。实际落地时,目标范围、并发线程、超时和字典策略会直接影响速度与准确性。围绕 fscan 下载、fscan 常用参数以及 fscan 扫描弱口令等关键环

weixin_29327525的博客 325

端口扫描常用命令

端口扫描常用命令nmap- nmap 扫描主机(内网外网都可以) nmap www.com|1.1.1.0/24|1.1.1-222.1-255 nmap -iL ip.txt|com.txt nmap -iR 5随机扫描5个ip,不能指定随机范围 nmap www.com|1.1.1.0/24|1.1.1-222.1-255 --exclude 1.1.1.1 –excludefile ip.txt 指定端口 -p 1-65535,2,U:53,T:1-2 -sU 需要指定udp扫描,默认tc

qq_41272376的博客 7277

[网络安全自学篇] 八.Web漏洞及端口扫描之Nmap、ThreatScan和DirBuster原理详解

Web渗透技术的核心是发现Web漏洞,发现漏洞有手工和软件自动化扫描两种方式。对于用户验证漏洞、用户凭证管理问题、SQL注入等常见Web漏洞,都可以通过Web扫描器进行扫描。各个扫描器的功能和结果都不同,常见的包括HScan、HScan、X-Sccan、Acunetix Web Vulnerability Scanner、Jsky、Router Scan扫描工具等。本文主要讲解三个常见的Web漏洞扫描工具,分别是NMapp、ThreatScan和DirBuster。希望这篇基础性文章对你有所帮助.

杨秀璋的专栏 1万+

VMD-CNN-BiLSTM-Attention预测模型 —— 数学模型介绍&完整实例代码

想解决电力负荷预测中的非线性、非平稳难题?这篇博客介绍了一种创新混合模型,结合变分模态分解(VMD)和CNN-BiLSTM-Attention深度学习架构,实现超高精度预测! ✨ 核心亮点: ✅ VMD分解:有效分离复杂负荷信号,提取关键频率特征 ✅ 混合深度学习:CNN捕捉局部模式 + BiLSTM学习长时序依赖 + 注意力机制聚焦关键时段 ✅ 端到端优化:从数据预处理(滑动窗口、归一化)到模型训练(MSE损失+Adam优化),完整流程公开! ✅ 工业级评估:提供MSE、MAE、MAPE、R²多指标验证

qq_42924330的博客 1653

CISP-PTE 靶机,从零基础到精通,收藏这篇就够了!

本篇文章以 CISP-PTE 靶机作为演示实例进行了渗透测试,突出信息收集的重要性以及灵活运用 MSSQL 进行权限提升的技巧?呵呵,别逗了!这靶机简直就是漏洞大礼包,拿到 system 权限就像探囊取物一样。与其说是渗透测试,不如说是“按图索骥”。这靶机对于入门者来说,或许是个不错的练习,但对于真正想提升技能的人来说,价值并不大。真正的渗透测试,远比这复杂得多,也困难得多。所以,靶机虽好,切莫沉迷,要多学习、多实践,才能真正提升自己的安全技能。```黑客/网络安全学习包资料目录。

leah126的博客 1370

STC8H DMA 串口1全双工中断方式收发通讯C语言

串口1全双工中断方式收发通讯程序。 通过PC向MCU发送数据, MCU将收到的数据自动存入DMA空间. 当DMA空间存满设置大小的内容后,通过串口1的DMA自动发送功能把存储空间的数据原样返回. 用定时器做波特率发生器,建议使用1T模式(除非低波特率用12T),并选择可被波特率整除的时钟频率,以提高精度。

czhaii的专栏 1466

2025年,你的网络安全修炼之路,从零基础到精通,收藏这篇就够了!

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

2401_84618514的博客 1030

Frida实战:SSL Pinning绕过技术全解析

本文详细解析了如何使用Frida工具绕过SSL Pinning技术,包括环境搭建、四种实战绕过方案及常见问题排查指南。通过具体代码示例和实战经验,帮助安全研究人员快速掌握SSL Pinning绕过技术,适用于金融类App的安全测试场景。

weixin_42530732的博客 188

为什么你的Mac蓝牙总断连?深入解析硬件干扰与系统设置避坑

本文深入解析Mac蓝牙频繁断连的原因,包括硬件干扰(如WiFi同频干扰、USB设备电磁干扰)和系统设置问题,并提供详细的优化方案和诊断工具(如blueutil)使用指南,帮助用户有效解决蓝牙稳定性问题。

ik67890123的博客 682

Nmap实战:端口扫描、服务识别、NSE脚本与性能调优

网络资产梳理和端口开放检查,是运维、安全自查与故障排查中的基础动作。端口扫描通过探测 TCP 握手响应或 UDP 回包,判断目标主机端口处于 open、closed 还是 filtered 状态;服务识别则进一步与端口上的应用交互,获取协议、版本与指纹信息。这类能力能帮助工程师快速绘制网络地图、发现暴露面、对比变更前后端口差异,并在连不上服务时定位链路或防火墙问题。Nmap 作为经典的网络测绘工具,覆盖主机发现、端口扫描、服务与系统识别、NSE 脚本扩展等环节。围绕 Nmap 的安装、核心参数、时序模板、结

weixin_29323049的博客 186

飞牛Docker部署Zerotier后无法访问?三步搞定SSH权限配置!

本文详细解析了在飞牛NAS上通过Docker部署Zerotier后无法访问的常见问题及解决方案。重点介绍了SSH权限配置、tun模块加载和Docker容器权限设置等关键步骤,帮助用户快速解决虚拟网络接口的权限问题,确保Zerotier节点间的正常通信。

qq_27496129的博客 793

linux nc命令学习

参考:《linux大棚命令百篇-网络和系统篇》书籍 nc:netcat,网猫 看一下man nc中对nc的描述: 第一句话的意识是:nc工具能够胜任全天下跟TCP/UDP相关的一切操作。 https://www.runoob.com/linux/linux-comm-nc.html nc [-hlnruz][-g<网关...>][-G<指向器数目>][-i&...

hhhhhyyyyy8的博客 577

从光耦隔离到稳定驱动:信捷伺服与STM32的硬件设计陷阱与救赎

本文深入探讨了信捷伺服驱动器与STM32微控制器配合时的硬件设计关键问题,包括光耦隔离电路选型、电源电压选择、拨码开关设置等核心环节。针对伺服驱动器的稳定驱动需求,提供了从电路设计到抗干扰策略的完整解决方案,帮助工程师规避常见陷阱,提升工业控制系统的可靠性。

gold8的专栏 312

电动汽车远程监控与诊断软件:BMW ConnectedDrive EV远程监控二次开发_7.数据安全与隐私保护

数据加密是保护数据安全的重要手段之一。在电动汽车远程监控与诊断软件中,加密技术可以确保数据在传输过程中的安全性和完整性。常见的加密技术包括对称加密和非对称加密。

zhubeibei168的博客 884

【常用工具01-NETCAT】Netcat详解【谷安天下课程】

0x00:介绍 netcat 简称 nc,安全界叫它瑞士军刀。ncat 也会顺便介绍,弥补了 nc 的不足,被叫做 21 世纪的瑞士军刀。nc 的基本功能如下: telnet / 获取系统 banner 信息 传输文本信息 传输文件和目录 加密传输文件 端口扫描 远程控制 / 正方向 shell 流媒体服务器 远程克隆硬盘 0x01:端口扫描 首先应该知道的一个参数是 - h,这是最基本的一个命令,nc 长跟的参数有两个,一个是 n 一个是 v,帮助文档解释如下: v 参数就是列出执行过程的详细信息,n

qq_29864185的博客 777

逆变器、转换器、DCDC、继电器等器件的原理和作用

交流电变成直流电的过程:整流==》滤波==》稳压。

m0_61973119的博客 8030

HelloGitHub 第 79 期开源月刊精读:从端口扫描到语音识别,42 个入门级开源项目实战指南

> HelloGitHub 是一份每月 28 号更新的开源项目月刊,专门挑选 GitHub 上有趣、入门级的开源项目,让读者用很短的时间感受到开源的魅力。本文以仓库中的[第 79 期月刊](https://link.gitcode.com/i/7836be2bc08beb4abcccd7712c685fe5)为骨架,完整梳理本期 42 个项目的功能定位、适用场景与可复制的命令/代码示例,并结合仓库

gitblog_00023的博客 292

温度PID控制PLC程序

温度PID稳定控制程序,适用于欧姆龙PLC,对其他PLC也具有很大参考价值

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

Masscan 进阶实战:高效端口扫描与自动化安全审计全攻略

本文深入解析了Masscan作为高效端口扫描工具的核心优势与实战应用。通过对比Nmap,详细阐述了其异步无状态扫描原理带来的极速体验,并提供了从环境搭建、核心参数解析到四大高频实战场景(如单目标全端口扫描、公网批量探测、与Nmap自动化组合)的完整指南。文章还分享了真实案例与避坑技巧,旨在帮助安全从业者掌握自动化安全审计的全流程,提升资产发现与风险评估效率。

weixin_29315569的博客 242

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

可以学黑客技术的三款游戏,每一个都能玩通宵

推荐三个可以学黑客技术的游戏

HackKong的博客 4624

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

第一天的信息安全实训课

在计算机网络日益成为生活中不可或缺的工具时,计算机网络的安全性已经引起了公众的高度重视。计算机网络的安全威胁来自诸多方面,黑客攻击是最重要的威胁来源之一。有效的防范黑客的攻击首先应该做到知己知彼,方可百战不殆。 所以今天上午学习了关于黑客入侵流程演练的实验。学习这个实验的目的是:深入理解网络无安全的思想。了解局域网查看软件Lansee的使用方法。了解端口扫描软件AdvancedPortScanner的使用方法。了解Web后台扫描软件御剑的使用方法。了解网站漏洞扫描工具AWVS的使用方法。了解Webshell

qq_46375872的博客 279

网管必须掌握的八个DOS命令(一)

,ping     它是用来检查网络是否通畅或者网络连接速度的命令。作为一个生活在网络上的管理员或者黑客来说,ping命令是第一个必须掌握的DOS命令,它所利用的原理是这样的:网络上的机器都有唯一确定的IP地址,我们给目标IP地址发送一个数据包,对方就要返回一个同样大小的数据包,根据返回的数据包我们可以确定目标主机的存在,可以初步判断目标主机的操作系统等。下面就来看看它的一些常用的操作。先看看...

编程资料大全 233
上一篇: AI大模型的前十岗位薪资,谁还说读书没用?零基础入门到精通,收藏这一篇就够了
下一篇: 强推一款功能炸裂的Linux应急响应检查脚本单机终极版,零基础入门到精通,收藏这一篇就够了
网络安全大白
博客等级 码龄5年 7305粉丝 698原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
