趣解网络安全专业术语(保密性、暴露)零基础入门到精通,收藏这一篇就够了

VConsole动态加载 // 移动端真机调试工具 vconsole import VConsole from "vconsole"; import Vue from "vue"; // 动态使用VConsole if(process.env.NODE_ENV==='production'){ if(process.env.VUE_APP_BASEURL.includes('test')||process.env.VUE_APP_BASEURL.includes('pre')){ Vue.prototype 阅读详情

保密性confidentiality
使信息不泄露给未授权的个人、实体、进程,或不被其利用的特性。

想象一下,你有一个神秘的盒子,里面装满了你最珍贵的秘密。这个盒子有一个特殊的锁,只有你和你最亲密的朋友能打开它。这个锁特别聪明,不仅需要你和朋友的独特密码,而且还会检查你们的指纹,确保没有其他人能够偷偷打开它。

现在,假设你把这个盒子放在你家里最安全的地方,甚至藏在一个隐藏的墙壁后面。这就像保密性在信息安全中的作用。你的秘密(信息)只对授权的人开放(拥有钥匙的人),即使是惊天大盗也无法破解这个锁,因为其不拥有正确的密码和指纹。

保密性的目标就是确保你的“秘密盒子”中的信息不会被那些没有权限的人或实体看到或使用,这样你就可以放心地把最珍贵的秘密留在里面,不用担心被泄露或被滥用。

那么回到上面的专业术语,我们看看个人、实体及进程分别指什么?

1. 个人(Individual)

个人通常指的是使用计算机系统的具体用户或操作员。个人可以是员工、管理员、客户等,他们通过账户登录系统并执行各种操作。个人的行为和权限在系统的安全管理中扮演着重要角色。

个人的特点:
  • 身份:通过用户名、密码或其他认证方式识别。

  • 权限:根据角色和需要分配访问权限,如普通用户、管理员等。

  • 行为:执行操作、访问数据、发起请求等。

2. 实体(Entity)

实体是一个更广泛的术语,指的是任何能够参与系统操作、数据处理或交互的对象或参与者。实体包括个人、设备、应用程序、系统等。实体在信息系统中具有不同的作用和权限。

实体的特点:
  • 用户(个人)作为一种实体。

  • 设备:如计算机、服务器、网络设备等。

  • 应用程序:如数据库系统、文件管理系统等。

  • 系统:如操作系统等。

3. 进程(Process)

进程是在计算机系统中执行的程序实例。每个进程代表一个正在进行的任务或操作,并有自己独立的资源和权限。进程可以由个人启动,也可以是系统自动启动的服务或后台任务。

进程的特点:
  • 任务:执行具体的计算任务,如处理请求、管理数据等。

  • 资源:拥有独立的内存空间和系统资源。

  • 权限:根据其运行的上下文和启动者的权限进行访问控制。

分布和关系

个人和实体:

  • 个人是实体的一种特殊类型,因为个人(用户)在系统中以身份和权限进行操作。

  • 实体的范围更广,包括个人之外的设备、应用程序和系统。

个人和进程:

  • 个人(用户)可以启动进程。例如,用户在操作系统中打开一个应用程序,这将创建一个进程来执行该应用程序的任务。

  • 进程的权限和资源使用受到用户权限的影响。即便是后台进程,也可能是由用户发起的或与用户的操作相关。

实体和进程:

  • 实体可以启动和管理进程。例如,用户(实体)启动应用程序进程,设备和系统(实体)可能自动启动和管理系统进程。

  • 进程可能与多个实体交互,例如,一个应用程序进程可能与网络设备进行数据传输,或与数据库进程交互。

实际应用场景

  • 用户管理:在企业环境中,系统管理员需要管理用户(个人)的权限,确保他们能访问适当的资源,并监控其操作。用户通过个人账户登录并启动进程,如访问公司文件或使用内部系统。

  • 设备管理:设备(实体)可能运行多个进程,如服务器运行的各种服务进程。这些进程可能需要特定的权限,并与用户的操作相关。

  • 进程控制:操作系统和应用程序控制进程的执行,管理其资源和权限。这些进程可能与多个实体交互,如用户、设备和其他程序。

所以这个人、实体、进程,我认为个人就是指特指人员,实体指设备、应用程序和系统,进程指在计算机系统中执行的程序实例。

不知道您清楚了不?

暴露exposure

特定的攻击利用数据处理系统特定的脆弱性的可能性。

在信息安全领域,**“暴露”(exposure)**通常指的是由于系统的脆弱性或设计缺陷,导致数据、系统或网络可能被攻击者访问、窃取、篡改或破坏的风险。简而言之,暴露是指系统中的某些弱点使得潜在的攻击者有机会进行攻击。

暴露指的是系统或数据因其脆弱性而被攻击者可能利用的情况。它强调了潜在的风险点和攻击面。以下是一些示例,帮助你更好地理解“暴露”的含义:

1. 未打补丁的软件漏洞
  • 定义:软件或操作系统中存在未修补的安全漏洞,这些漏洞可能被攻击者利用来入侵系统。

  • 示例:假设一个公司使用的操作系统有一个已知的漏洞,攻击者可以通过这个漏洞执行恶意代码。如果系统没有及时更新和打补丁,攻击者就可以利用这一漏洞获取系统的控制权限。

2. 默认密码
  • 定义:设备或应用程序使用默认的或弱密码,未被更改为更强的密码。

  • 示例:一台网络摄像头在安装时使用了“admin/admin”作为默认用户名和密码。如果用户没有更改这些默认设置,攻击者可能很容易猜测并访问摄像头的控制面板,从而获取视频流或其他敏感数据。

3. 开放的网络端口
  • 定义:系统上的网络端口没有适当的保护措施,如防火墙规则或访问控制列表。

  • 示例:某个服务器上的某些端口(如远程桌面端口)对外开放,任何人都可以尝试连接。如果这些端口没有经过适当的安全配置或加密保护,攻击者可能通过暴力破解或其他攻击手段访问服务器。

4. 不加密的敏感数据
  • 定义:数据在传输或存储时没有进行加密,导致其容易被拦截或窃取。

  • 示例:在一个网站上,用户的登录凭证(如用户名和密码)通过未加密的HTTP协议传输。如果攻击者能够截获这些数据包,就能窃取用户的凭证,进行恶意活动。

5. 社交工程攻击的可能性
  • 定义:通过操控或欺骗,攻击者能够获得系统访问权限或敏感信息。

  • 示例:攻击者伪装成公司技术支持人员,通过电话或电子邮件请求员工提供他们的登录信息。如果员工未能识别出这是一个骗局,就可能泄露其凭证,导致系统暴露。

防范和减少暴露的措施

  • 定期更新和打补丁:确保所有软件和操作系统都保持最新状态,以修补已知的漏洞。

  • 使用强密码和多因素认证:避免使用默认密码,实施复杂密码策略,并启用多因素认证(MFA)以增强安全性。

  • 配置防火墙和访问控制:设置防火墙规则和访问控制列表,限制不必要的端口和服务对外开放。

  • 加密敏感数据:在传输和存储过程中对敏感数据进行加密,确保数据在任何情况下都无法被未经授权的第三方读取。

  • 员工培训和意识提升:提高员工的安全意识,防止他们成为社交工程攻击的目标。

黑客&网络安全如何学习

今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。

1.学习路线图
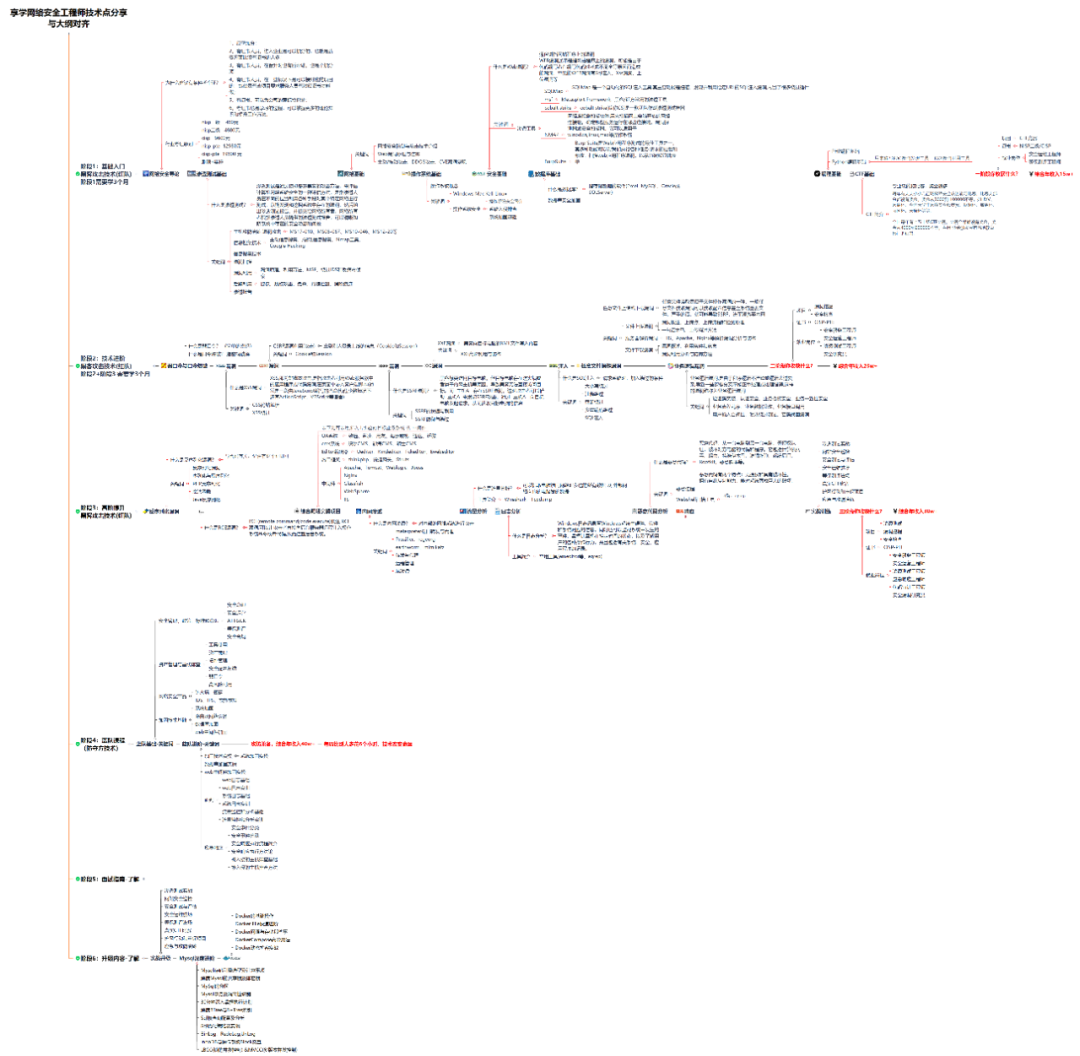
攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去就业和接私活完全没有问题。

2.视频教程

网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

内容涵盖了网络安全法学习、网络安全运营等保测评、渗透测试基础、漏洞详解、计算机基础知识等,都是网络安全入门必知必会的学习内容。
(都打包成一块的了,不能一一展开,总共300多集)

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.技术文档和电子书

技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

4.工具包、面试题和源码

“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。

还有我视频里讲的案例源码和对应的工具包,需要的话也可以拿走。
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

最后就是我这几年整理的网安方面的面试题,如果你是要找网安方面的工作,它们绝对能帮你大忙。

这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。

参考解析:深信服官网、奇安信官网、Freebuf、csdn等

内容特点:条理清晰,含图像化表示更加易懂。

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取


优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

UWB:FiRa Consortium UCI Generic Technical Specification v1.1.0(1)- UCI架构和通用数据包头 如果大家学习过WiFi的SPEC,比如从我的资源里面下载 IEEE 802.11-2007,应该很容易发现,FiRa的spec定义实在是太差了。有现成的好例子不学,非得自己来一套,搞一堆新的名词,其实都是一个意思。比如GID,OID等,而且GID、OID是最先出现的,但是对应表格 还得去附件的最后一项去找。 FiRa是UWB联盟,希望跟WIFi联盟学习一下,把UWB做大做强,而不是自成一派,自命不凡。 阅读详情

相关推荐

华为ITR流程实战指南:从设计到落地的全流程解析(附完整方案下载)

本文深度解析华为ITR流程从设计到落地的全流程实战指南。ITR不仅是高效处理客户问题的“救火”系统,更是驱动产品改进、预防问题的企业“免疫系统”。文章详细拆解了流程设计的四步走策略、三层技术支持体系的组织保障、以闭环改进为核心的考核激励,并探讨了如何借鉴其精髓,优化自身问题管理,实现从被动响应到主动服务的跨越。

y2z3a4b5c的博客 378

CTF —— 网络安全大赛!从入门到精通,收藏这篇就够了

CTF(夺旗赛)是网络安全技术人员之间的竞技比赛,起源于1996年DEFCON黑客大会,现已发展成具有专业平台和赛制的赛事。比赛模式主要分为解题、攻防和混合三种,考验逆向分析、漏洞挖掘等综合能力。国际知名赛事包括DEF CON CTF、百度杯CTF等。CTF不仅是技术比拼平台,更是培养网络安全人才的重要途径,强调技术应用的道德底线。入门网络安全需从基础入手,推荐系统学习路线和实战练习,逐步掌握渗透测试、漏洞利用等核心技能。学习资源包括专业书籍、在线课程等,建议结合理论与实践快速成长。

2401_85280228的博客 2282

AGV避坑指南:海康控制系统与Modbus设备对接的那些‘坑’

本文深入解析海康AGV控制系统与Modbus设备对接中的常见问题及解决方案,涵盖通信协议对接、信号干扰、硬件层问题和软件优化策略。通过真实案例和实用技巧,帮助工程师规避典型陷阱,提升系统稳定性和效率。

l3m4n的博客 741

【黑客技术零基础入门】黑客基础知识整理大全,零基础入门到精通,收藏这篇就够了

本文介绍了网络安全基础知识与黑客技术入门要点。首先定义了网络安全的概念及其五大基本属性(保密性、完整性、可用性、可控性、真实性),分析了网络安全威胁来源(外部攻击、内部风险、系统漏洞及自然灾害)。重点讲解了TCP/IP、ARP、ICMP等核心网络协议的工作原理,以及DOS命令在黑客攻击中的实际应用。文章还详细说明了洪水攻击等常见黑客技术手段,包括MAC泛洪、DDoS攻击等实现原理。内容涵盖从网络基础到攻击技术的完整知识链,为零基础学习者提供系统的网络安全入门指导。

chengxuyuanyy的博客 975

word2vector入门教程

摘要: 网上已经有许多对w2v的介绍了,这里只是做一个简单的概括。下面这篇文章我认为是关于W2V写的比较好的文章,读者有兴趣可以先参考一下: w2v参考文章1 另外一篇是关于Skip-Gram和CBow的介绍。 Skip-Gram&CBOW 逻辑比较清晰的综述文章: 综述文章 数学原理很清晰很短的一篇文章(也有关于负采样的简单说明) 参考文章 1.什么

SCUT_Sam 1万+

Ubuntu22.04实战:基于VLLM高效部署Qwen3系列模型并构建Dify智能体

本文详细介绍了在Ubuntu22.04系统上使用VLLM高效部署Qwen3系列模型并集成Dify平台的实战指南。从环境配置、Conda管理到VLLM优化部署,再到Dify智能体构建,提供了全面的技术方案和性能调优建议,帮助开发者快速实现AI模型的高效部署与应用。

weixin_28323057的博客 161

100 个网络安全基础知识,从零基础入门到精通,收藏这一篇就够了!

拒绝服务攻击是一种利用合理的服务请求来占用过多的服务资源,从而使合法用户无法得到服务的响应。其基本原理是制造大量虚假流量,使服务器、网络链路等资源被耗尽,无法正常处理合法用户的请求。(例子:攻击者利用工具向网站发送大量请求,导致网站无法正常访问)中间人攻击是指攻击者将自身插入到通信双方之间,拦截、修改或篡改通信内容,使通信双方误以为是在与对方直接通信。攻击者可以通过各种手段,如ARP欺骗、DNS劫持等来实现。(例子:攻击者在公共Wi - Fi环境中,通过ARP欺骗,窃取用户与路由器之间的通信数据)

2401_84215240的博客 1225

华为OD机试 - TLV格式(Python/JS/C/C++ 2025 C卷 100分)

两端通过TLV格式的报文来通信,现在收到对端的一个TLV格式的消息包,要求生成匹配后的(tag,length,valueOffset)列表。和需要匹配的n个tag对应的n行匹配结果,每一行由长度和偏移量组成。第二行:需要匹配的tag数量n(0 < n < 1000)后面N行:需要匹配n个tag值(十进制表示),递增排列。标签10(0A)存在,长度3,valueOffset=2。标签15(0F)长度4,valueOffset=2。标签14(0E)长度2,valueOffset=8。

学Java,找哪吒 2040

网络安全到底是什么?一文详解,从入门到精通,看这一篇就够了!

“网络安全是指网络系统的硬件、软件及其系统中的数据受到保护,不因偶然的或者恶意的原因而遭受到破坏、更改、泄露、系统连续可靠正常地运行,网络服务不中断。”

2301_77472496的博客 810

华为OD机试真题2026双机位C卷 C语言 实现【明日之星选举】

给定一组选票votes。votes[i]代表第 i 张选票的内容,包含一个字符串"zhangsan,hanmei",表示推荐zhangsan为明日之星,反对 hanmei 称为明日之星。赞成或反对使用逗号(,)分割。 给定一个数组n,表示最后将筛选出赞成票最多的n个人,如果赞成票相同,则反对票越少,排序越靠前;如果赞成票和反对票都相同,则按照姓名字典序升序排序。

MISAYAONE的博客 184

黑猫带你学eMMC协议第12篇:生产状态感知(PSA)

1 概述 1.1 什么是PSA Production State Awareness (PSA) 生产状态感知 e•MMC设备可以利用其是否在生产环境中的信息,从而在现场运作时进行不同的操作。 例如,在设备低温焊接(soldering)前,将数据写入emmc,可能导致数据出错,而正在焊接期间写入数据,出错的概率可能会更大。在低温焊接之前,emmc设备可以使用一种特定的内部操作去加载内容,这样就能减少数据出错的概率,而在低温焊接后进行常规的操作就行了。 1.2 psa如何进行工作? PSA存在于emmc5.0

黑猫奥利奥的博客 4261

黑客基础知识整理大全,零基础入门到精通,收藏这篇就够了

网络安全是指采取必要措施,防范对网络的攻击、侵入、干扰、破坏和非法使用以及意外事故,使网络处于稳定可靠运行的状态,保障网络数据的完整性、保密性、可用性。(参考《中华人民共和国网络安全法》)

bdfcfff77fa的博客 241

银河麒麟桌面系统批量交付:封装自动化ISO镜像,百台装机效率提升10倍

麒麟桌面系统自动化ISO镜像定制摘要 本文详细介绍麒麟桌面版ISO安装镜像的定制方法,通过修改系统文件实现自动化安装部署。主要内容包括:1) 挂载原版ISO并提取文件;2) 使用unsquashfs解压系统文件进行定制化修改,包括添加系统标记配置;3) 配置ky-installer.cfg自动应答文件,设置安装参数如用户名、密码、分区方案等;4) 修改grub引导配置启用自动安装模式。该流程支持磁盘加密、自定义分区、自动登录等功能,生成的定制镜像可满足批量部署需求,显著提升系统安装效率。

信创运维工程师 · 银河麒麟 & 容器实战 | 金融生产环境迁移·等保加固 | 142篇原创·17万+阅读 1508

2024版最新CTF —— 网络安全大赛_ctf网络安全大赛,收藏这一篇就够了

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

chengxuyuanyy的博客 1917

SIMATIC S7-1200, S7-1500 PID 控制[手册]

SIMATIC S7-1200, S7-1500 PID 控制[手册]

数学建模模型总结

这是本人在两年内准备参加数学建模竞赛搜集到的模型资料,已经经过了本人的筛选和整理,希望能够对准备参加数学建模竞赛的学弟学妹们提供一些帮助!

什么是信息安全,怎么保障信息安全?零基础入门到精通,收藏这篇就够了

本文介绍了信息安全的基本概念及常见威胁。信息安全旨在防止数据被未授权访问或遭受破坏,包括勒索病毒(如2013年CryptoLocker和"永恒之蓝"攻击)和挖矿病毒(如2018年WannerMine)等典型威胁。文章分析了网络环境的开放性和协议栈的脆弱性(如缺乏验证机制)导致的安全风险,并将攻击分为被动威胁(截获、监听)和主动威胁(篡改、拒绝服务、伪造)。此外,还探讨了物理层的设备破坏与窃听等攻击方式,揭示了信息安全保障面临的严峻挑战。

2402_84205067的博客 857

android 蓝牙通讯demo

android 下蓝牙通讯demo,实现了发现蓝牙,使能蓝牙,通过蓝牙发送消息。

CTF是什么?一文带你读懂网络安全大赛,零基础入门到精通,收藏这篇就够了

💻随着大数据、人工智能的发展,人们步入了新的时代,逐渐走上科技的巅峰。⚔科技是一把双刃剑,网络安全不容忽视,人们的隐私在大数据面前暴露无遗,账户被盗、资金损失、网络诈骗、隐私泄露,种种迹象表明,随着互联网的发展,网络安全需要引起人们的重视。💂互联网安全从其本质上来讲就是互联网上的信息安全。从广义来说,凡是涉及到互联网上信息的保密性、完整性、可用性、真实性和可控性的相关技术和理论都是网络安全的研究领域。👨‍👨‍👧‍👦网络安全需要一群网络安全技术人员的维护。而CTF,就是这些人技术竞技的比赛。

leah126的博客 1218

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

上一篇: 如何从零开始,训练AI大模型?零基础入门到精通,收藏这一篇就够了
下一篇: 【网安科普】网络安全未来趋势,揭秘技术突破与职业机遇,零基础入门到精通,收藏这一篇就够了
网络安全大白
博客等级 码龄5年 7305粉丝 698原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
