【网警课堂】带你了解“钓鱼网站”零基础入门到精通,收藏这一篇就够了

Docker常用命令汇总(100条) 管理不同的Docker守护进程上下文。- 搜索一个Docker仓库中的镜像。- 显示Docker守护进程的事件。- 显示Docker守护进程的信息。- 启动Docker后台守护进程。- 从一个压缩文件中加载一个镜像。- 登录一个Docker镜像仓库。- 登录到一个Docker仓库。- 查看Docker的系统信息。- 查看Docker的版本信息。- 查看容器中正在运行的进程。- 从一个归档文件中加载镜像。- 将一个镜像打包为归档文件。- 列出所有正在运行的容器。- 导入一个tar包为镜像。 阅读详情

恭喜您中了大奖

请到xxxxxxx网站领取

这样带有网址链接的信息

你收到过吗

而在网站上无论输入任何ID

都会提示你中了所谓的大奖

这就是今天的主角“钓鱼网站”

CORPORATE CULTURE

**

什么是钓鱼网站

**

0****1

它是伪装成正规网站登陆页面的虚假网站,骗子以此为诱饵,吸引大家点击,静静等待使用者上钩,是不是像极了钓鱼时的你。那么,钓鱼网站是怎么干坏事的?我们又该如何防范呢?


黑客&网络安全如何学习

今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。

1.学习路线图
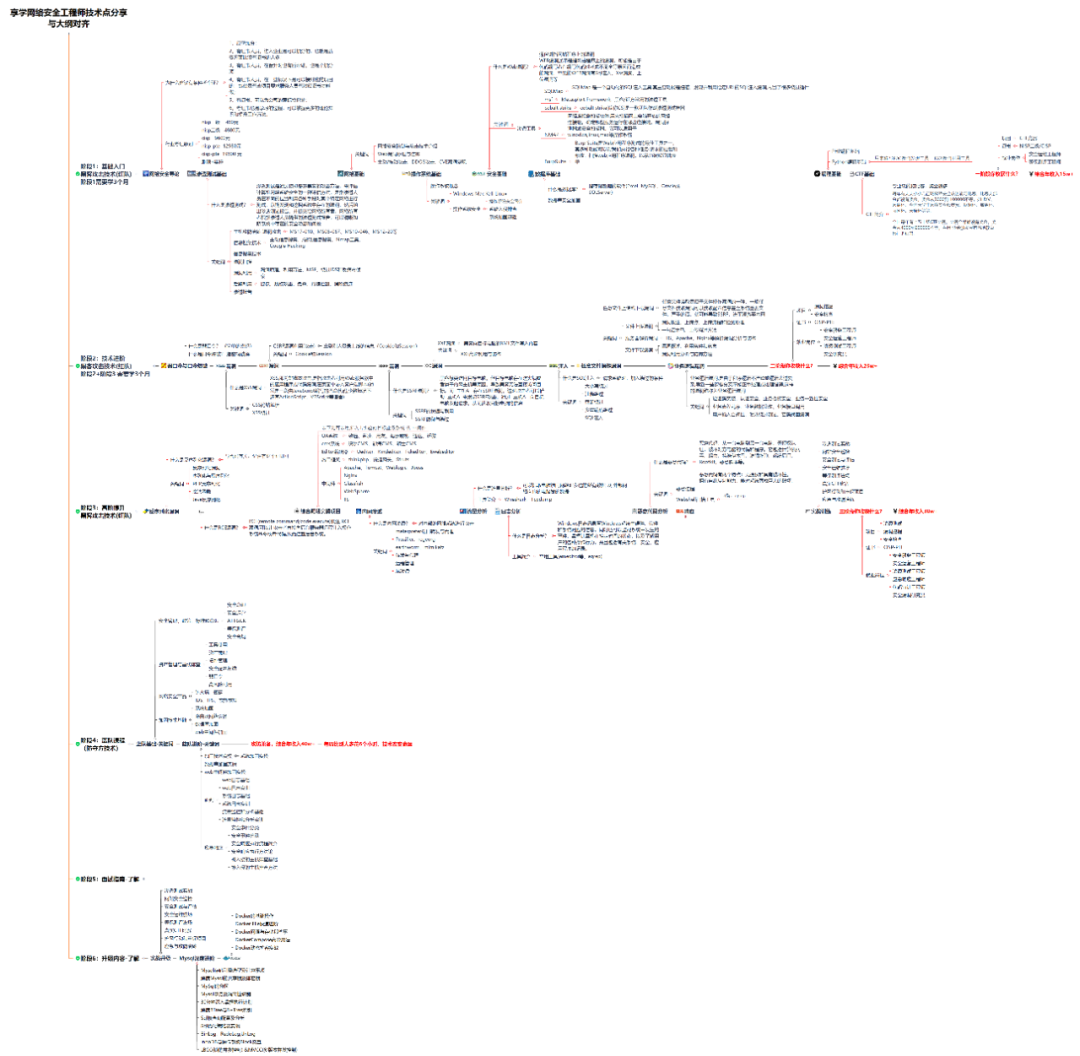
攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去就业和接私活完全没有问题。

2.视频教程

网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

内容涵盖了网络安全法学习、网络安全运营等保测评、渗透测试基础、漏洞详解、计算机基础知识等,都是网络安全入门必知必会的学习内容。
(都打包成一块的了,不能一一展开,总共300多集)

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.技术文档和电子书

技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

4.工具包、面试题和源码

“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。

还有我视频里讲的案例源码和对应的工具包,需要的话也可以拿走。
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

最后就是我这几年整理的网安方面的面试题,如果你是要找网安方面的工作,它们绝对能帮你大忙。

这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。

参考解析:深信服官网、奇安信官网、Freebuf、csdn等

内容特点:条理清晰,含图像化表示更加易懂。

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取


优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

Nmap扫描实战命令汇总 Nmap实战详解 阅读详情

相关推荐

docker 常用命令大全

Docker 常用命令大全

胖虎儿的博客 38万+

vmware虚拟机使用教程

以下是我总结的虚拟机的一些经验【不一定正确,仅仅用作参考】 1.vmware选择什么版本比较好,越新的版本越好吗? 并不一定要选择最新的版本。可以选择vmware 12 pro ,这个版本好用。 2.使用教程 点击启动虚拟机 下一步下一步就可以 安装vmtools,安装后就可以...

xijieyuan2qi的博客 17万+

【深大计算机网络】实验三 可靠传输机制 实验报告 附代码

【内附代码】【深大计算机网络】实验三 可靠传输机制 实验报告 附代码

m0_74268508的博客 1654

Web安全和渗透测试有什么关系?

做渗透测试的一个环节就是测试web安全,需要明白漏洞产生原理,通过信息收集互联网暴露面,进行漏洞扫描,漏洞利用,必要时进行脚本自编写和手工测试,力求挖出目标存在的漏洞并提出整改建议,当然如果技术再精一些,还要学习内网渗透(工作组和域环境),白盒审计,app,小程序渗透那些了......可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。当然除了有配套的视频,同时也为大家整理了各种文档和书籍资料&工具,并且已经帮大家分好类了。总之,web安全包含于渗透测试,但不是渗透测试的全部。

Python_0011的博客 4858

vue中使用video-player视频插件,第一次无法监听父组件穿过来的值解决办法

需求: 页面![在这里插入图片描述](https://img-blog.csdnimg.cn/20201208141906802.png?x-oss-process=image/watermark,type_ZmFuZ3poZW5naGVpdGk,shadow_10,text_aHR0cHM6Ly9ibG9nLmNzZG4ubmV0L0FfOTg4OA==,size_16,color_FFFFFF,t_70) 作品清单是从后端请求回来的不同格式的url,前端需求根据后缀动态判断格式,然后对齐进行下载和

A_9888的博客 768

2024高校网络安全管理运维赛题目--复现+题目+wp

官方writeup集思广益比较好的备份。

书山有路勤为径,学海无涯苦作舟 1323

【网警课堂】带你了解“钓鱼网站”,从零基础到精通,收藏这篇就够了!

*

leah126的博客 1000

Vue Print Designer——一款让打印模板的设计变简单的可视化打印设计器

Vue Print Designer——一款让打印模板的设计变简单的可视化打印设计器

bjzhang75的博客 685

我装了 Kali 就敢称 “黑客”?这些网络安全 “迷惑行为”,我当年全中了!

三年前我以为 “装了 Kali 就是黑客”,现在我知道 “能帮企业解决问题才是安全人”。学网络安全没那么多 “炫酷操作”,更多是 “对着 Burp 抓包改参数”“对着报告改错别字”“对着靶场练漏洞” 的枯燥日子。别再当 “网络安全演员” 了 —— 会抓包比会装 Kali 有用,会写报告比会背命令值钱,合法测试比乱扫目标安全。等你真正拿到第一笔 SRC 奖金,你会发现:原来踏实练手,比装 “黑客” 有意思多了。

wangluoanquan111的博客 428

代码复现5——VLMaps

报错“AttributeError: module 'clip' has no attribute 'load'”,运行下述命令解决。运行后接着报错:“ModuleNotFoundError: No module named 'pytorch_lightning'”运行后命令后会弹出一个RGB窗口,可以用键盘上的“W”“A”“D”键控制移动视角的变化,“空格”键开始记录,“q”键停止。并更改相关代码文件,vlmaps/vlmaps/lseg/modules/models/lseg_vit.py。

qq_44100524的博客 603

PX4从放弃到精通(二十二):日志

文章目录前言一、下载日志二、ulog转CSV三、利用flightplot软件分析PX4的ulog日志1 windos安装2 ubuntu18.04安装四、使用PlotJuggler分析PX4日志五、设置日志记录条件六、添加自定义日志消息 前言 PX4 1.10以上固件 QGC 一、下载日志 将飞控链接地面站,在下图页面点击“刷新”,即可看到保存的日志(前提是要有TF卡) 选择需要下载的日志,点击右侧的“下载”,然后选择目录即可进行下载,如果想擦除所有的日志,可以点击右侧的“擦除全部” 二、ulog转CS

超维空间科技的博客 6796

刚装kali就敢自称“黑客”了,这些网络安全 “迷惑行为”,我当年全中了!

三年前我以为 “装了 Kali 就是黑客”,现在我知道 “能帮企业解决问题才是安全人”。学网络安全没那么多 “炫酷操作”,更多是 “对着 Burp 抓包改参数”“对着报告改错别字”“对着靶场练漏洞” 的枯燥日子。别再当 “网络安全演员” 了 —— 会抓包比会装 Kali 有用,会写报告比会背命令值钱,合法测试比乱扫目标安全。等你真正拿到第一笔 SRC 奖金,你会发现:原来踏实练手,比装 “黑客” 有意思多了。

wly55690的博客 1008

字符编码——简体中文编码中区位码、国标码、内码、外码、字形码的区别及关系

目录区位码国标码(交换码)内码(机内码)区位码、国际码、内码的转换为什么要加上20H为什么加上80H 本文以GB2312为例,讲述区位码、国标码、内码、外码、字形码 区位码 整个GB2312字符集分成94个区,每区有94个位,每个区位上只有一个字符,即每区含有94个汉字或符号,用所在的区和位来对字符进行编码(实际上就是字符编号、码点编号),因此称为区位码。 换言之,GB2312将包括汉字在内的所有字符编入一个94 * 94的二维表,行就是“区”、列就是“位”,每个字符由区、位唯一定位,其对应的区、位编号合并

路人coder 5341

装上“Kali”就敢自称黑客大佬?这些网络安全 “迷惑行为”,我当年全中了!

三年前我以为 “装了 Kali 就是黑客”,现在我知道 “能帮企业解决问题才是安全人”。学网络安全没那么多 “炫酷操作”,更多是 “对着 Burp 抓包改参数”“对着报告改错别字”“对着靶场练漏洞” 的枯燥日子。别再当 “网络安全演员” 了 —— 会抓包比会装 Kali 有用,会写报告比会背命令值钱,合法测试比乱扫目标安全。等你真正拿到第一笔 SRC 奖金,你会发现:原来踏实练手,比装 “黑客” 有意思多了。

zz96405784848的博客 1009

【agent实操】OpenClaw玩转股票分析多个AI智能体(agent)出谋划策

本文介绍了一个基于OpenClaw的多Agent股票分析系统。该系统采用"三人组+总调度"模式,包含三个核心Agent:小牛马(策略中枢)、牛老二(基本面分析师)和牛老三(技术面分析师)。相比单Agent模式,该系统具有分析更专业、权限分级更安全、成本控制更优等优势。文章详细说明了系统部署的6个步骤,包括创建独立Agent工作区、配置专属人设与技能等,并提供了环境检查命令和验证方法。通过这种多Agent协作的方式,可以实现更专业、更安全的股票分析。

海兰 807

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

上一篇: 网络安全干货之特洛伊木马,零基础入门到精通,收藏这一篇就够了
下一篇: 一文入门 “大模型” !零基础入门到精通,收藏这一篇就够了
网络安全大白
博客等级 码龄5年 7305粉丝 698原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
