【网络安全】2024新手如何上手挖漏洞?(非常详细)零基础入门到精通,看这篇就够了!

工业模型导入Unity实战:从ProE/SolidWorks到实时渲染的完整流程 在工业仿真、数字孪生和VR/AR应用开发中,将高精度工程模型导入实时渲染引擎是一个常见的技术挑战。其核心原理在于参数化工程软件与实时渲染引擎的数据结构差异:前者基于精确的B-rep边界表示和特征树,后者依赖轻量化的三角网格与材质贴图。这一转换的技术价值在于实现工程数据的可视化与交互化,为产品展示、虚拟培训和工厂仿真等应用场景提供基础。通过数据翻译与优化流程,特别是利用3ds Max或Blender作为中转站进行网格优化与UV展开,能够有效解决模型破面、材质丢失和性能问题。本文聚焦于ProE(Creo)和So 阅读详情

前言

有不少阅读过我文章的伙伴都知道,笔者本人17年就读于一所普通的本科学校,20年6月在三年经验的时候顺利通过校招实习面试进入大厂,现就职于某大厂安全联合实验室。我从事网络安全行业已经好几年,积累了丰富的技能和渗透经验。在这段时间里,我参与了多个实际项目的规划和实施,成功防范了各种网络攻击和漏洞利用,提高了互联网安全防护水平。

也有很多小伙伴给我留言问我怎么学?怎么渗透?怎么挖漏洞?

建议我们较合理的途径应该先从漏洞利用入手,试着分析一些公开的CVE漏洞。很多漏洞都有比较好的资料,分析研究的多了,对漏洞的认识自然就不同了,然后再去搞挖掘就会易上手一点!

古语有云:“磨刀不误砍柴工”,就是这么个理儿。

**本文就教大家怎么从零到挖漏洞一条龙学习!**学到了别忘了给个赞~

什么是漏洞挖掘

漏洞挖掘是指通过分析软件、系统或网络中存在的安全漏洞来发现并利用这些漏洞。漏洞挖掘是信息安全领域的一项重要工作,可以帮助企业和组织提高系统的安全性,避免黑客攻击和数据泄露。漏洞挖掘的过程包括信息收集、漏洞分析、漏洞利用等步骤。其中,信息收集是漏洞挖掘的第一步,通过对目标系统的信息进行收集,可以为后续的漏洞分析和利用提供必要的信息。漏洞分析是漏洞挖掘的核心步骤,通过对目标系统的漏洞进行分析,可以确定漏洞的类型、位置和影响范围等信息。漏洞利用是漏洞挖掘的最终目的,通过利用漏洞可以实现对目标系统的攻击和控制。

漏洞挖掘的流程一般可以概括为以下几个步骤:
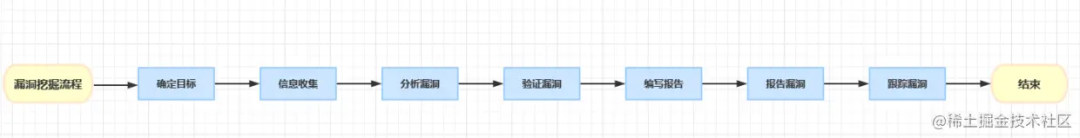
  • 确定目标:确定要挖掘的系统或软件。它可能是一个操作系统、应用程序、网络设备或其他系统。

  • 收集信息:搜集有关目标的信息,包括基础架构、应用协议、版本型号和配置信息等。这些信息可以通过互联网检索、手动、自动扫描、自动化工具和其他方法途径获取。

  • 分析漏洞:借助自动化和手动技术进行漏洞分析,识别那些可能存在的漏洞类型和攻击面。漏洞类型可能涵盖了SQL注入、缓冲区溢出、跨站点脚本、代码注入、文件包含等等。

  • 验证漏洞:确认已经识别出来的漏洞。这里通常涉及到构建漏洞所利用的程序,并且尝试在目标系统上执行以检测漏洞是否存在。

  • 编写报告:针对已经存在且验证的漏洞,需要撰写漏洞检测报告。报告内容需要涵盖漏洞的描述、影响、利用难度和建议的修复方案等。

  • 报告漏洞:将漏洞报告发送给目标系统的所有者或运营者。通常,这些信息将发送给该系统的安全团队或责任人。

  • 跟踪漏洞:追踪漏洞的修复进度,并监视其进程状态。如果漏洞得到修复,可以对修复进行验证以确保漏洞已被彻底解决。

需要留心的是,漏洞挖掘是一项需要长期坚持学习和实操的过程。要成为一名优秀的漏洞挖掘者,需要不断学习新的方法和技术,并保持积极乐观的思维习惯和创新能力。

学习漏洞挖掘的正确顺序

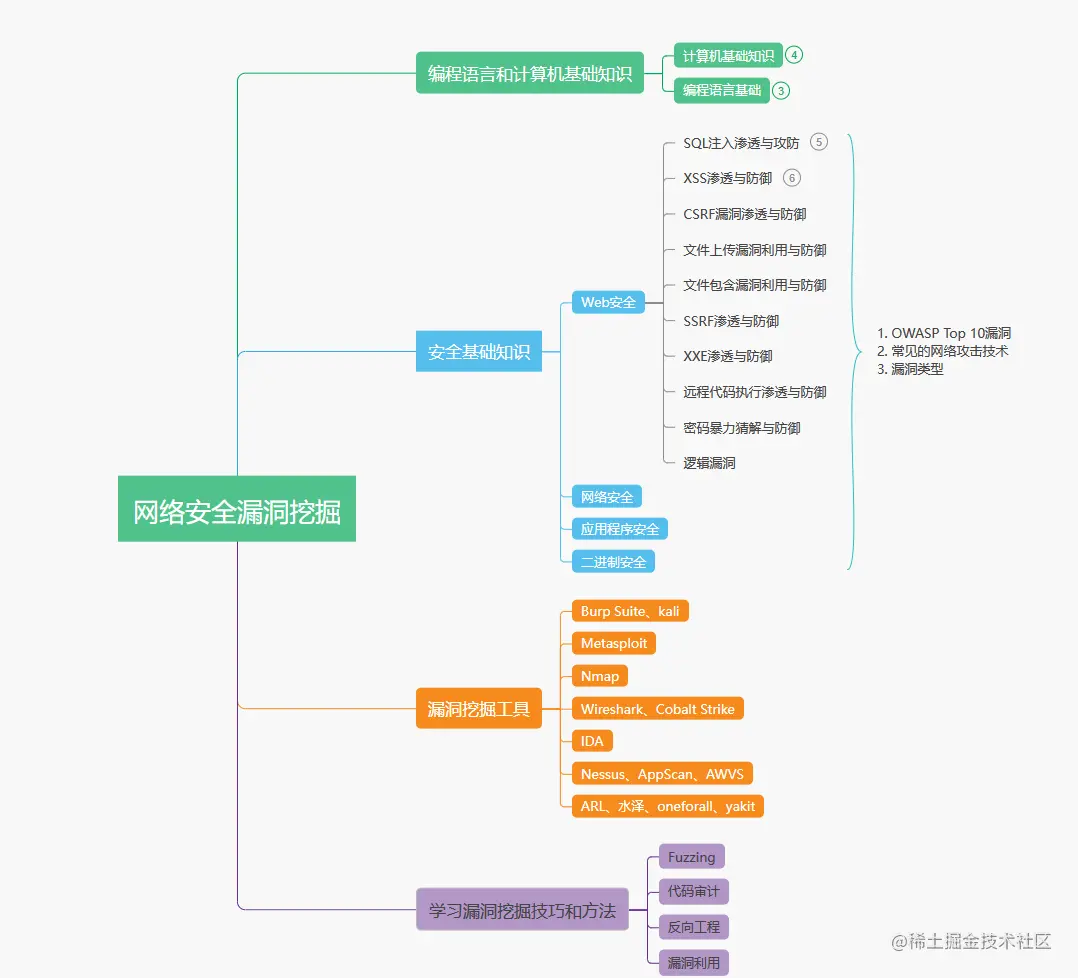
言归正传,我们学习漏洞如何挖掘之前,还需要掌握以下几个方面的知识点:
计算机编程语言和计算机基础知识

我们在挖掘漏洞过程中,挖掘者需要编写程序来验证和利用漏洞,因此我们至少需要掌握一门编程语言,如Java、C、Python等。与此同时,我们还需要掌握计算机基础知识,像计算机系统的组成结构、操作系统的原理、数据库的工作原理、计算机网络的基本概念等。假如没有这方面的基础知识做储备,我们就很难理解漏洞挖掘中所需要的各种工具和技术。

安全基础知识

挖掘漏洞是一项网络安全工作,因此需要掌握一些网络安全基础知识,比如Web安全、网络安全、二进制安全、应用程序安全等。通常情况下,我会让挖掘者先学习一些基础的安全知识,例如OWASP Top 10漏洞、漏洞类型和常见的网络攻击技术等,这有助于帮助挖掘者更好地理解漏洞挖掘中所面临的困难和挑战。

漏洞挖掘工具

此外,我们学习漏洞挖掘需要掌握一些常用的挖掘漏洞工具,例如Kali linux、BurpSuite、Nmap、Metasploit、Wireshark、IDA等。趁手的工具可以帮助挖掘者加速漏洞挖掘的速度,同时也能帮助挖掘者深入理解漏洞的原理和产生的原因。例如Metasploit可以帮助挖掘者构造攻击载荷,Burp Suite可以帮助挖掘者拦截和修改HTTP请求等。
总而言之,掌握漏洞挖掘需要综合学习多方面的知识,包括计算机基础知识、编程、漏洞挖掘工具、安全基础知识以及漏洞挖掘技巧和方法。我建议先从基础知识入手,慢慢深入学习,不断实践,并在实践过程中发现问题和解决问题,才能逐渐成为一名优秀的漏洞挖掘者。

写在最后

本文旨在帮助你解开一些对于漏洞挖掘的谜团。在学习和研究漏洞挖掘的过程中遇到困难并感到不知所措是很正常的。然而学习的过程就是这样,只有不断的去尝试才会进步。祝大家在漏洞挖掘的路上走的越来越远。

为了帮助大家更好的学习网络安全,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂这些资料!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

[2024最新优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享]

在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

[2024最新优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享]

使用 ABAP Development Tool 登录 SAP BTP ABAP 环境时,遇到弹出框应该怎么办? 但在实际环境里,隐私模式、第三方 Cookie 禁止、跨站追踪限制、缓存代理误命中、混合内容拦截等因素,都可能让这条跳转链路被打断。等),浏览器会弹出系统原生登录框,请求用户输入账号和口令或做集成认证。只要它们在响应头里出现,浏览器就会理直气壮地弹框,这是协议层的强约定。,最终弹出原生登录框。前端与网关领域有个通用的经验规则:如果你看到了原生登录框,而期望的是带样式的。环境里的登录方式表述为基于浏览器的前端认证,也就是这类重定向式的交互。环境的具体落地,拆出几类常见诱因与排障路径,并穿插真实世界的案例。 阅读详情

相关推荐

百度智能云ASR实战:5分钟搞定Unity语音转文字(含完整代码)

本文详细介绍了如何在Unity中集成百度智能云ASR服务,实现高效的语音转文字功能。从环境配置、音频处理到服务端通信,提供完整代码示例和实战优化技巧,帮助开发者快速实现语音交互功能,适用于游戏开发、XR应用等场景。

ujm56789012的博客 215

小白是如何挖漏洞的(技巧篇)入门教程(非常详细)从零基础入门到精通,看完这一篇就够了

这时候就是要靠我们万能的 fofa 了,首先我们要知道有哪些 cms 有漏洞这里大家可以去找网上的漏洞库,里面一般都会有漏洞合集和这里我稍后会给大家推荐一两个看到没有,就是这么多cms,一杀一个准,上分必备漏洞当然很多漏洞都不能一步到位的,当然也有很多是可以给我们刷分的不过是否重复提交,这我就不太清楚了,可以给你们看看我的战果!当然,没审核,能重复几个我就不知道了,一切随缘—-这里随便找一个cms,给你们看看就这cms,信息泄露,你看,多香!,而且这个漏洞是直接把poc打上去就行了!

m0_59598029的博客 3967

system_stm32f10x.c文件分析

配置系统时钟(包括系统时钟源、锁相环(PLL)倍频系数、高级高性能总线(AHB)/ 高级外设总线(APBx)预分频器以及闪存相关设置)。该函数在系统复位后的启动阶段被调用,且调用时机早于跳转到主程序之前。

Jia shuheng的博客 603

小白是如何挖漏洞的(技巧篇)入门教程(非常详细)从零基础入门到精通,看完这一篇就够了_漏洞挖掘

这时候就是要靠我们万能的 fofa 了,首先我们要知道有哪些 cms 有漏洞这里大家可以去找网上的漏洞库,里面一般都会有漏洞合集和这里我稍后会给大家推荐一两个看到没有,就是这么多cms,一杀一个准,上分必备漏洞当然很多漏洞都不能一步到位的,当然也有很多是可以给我们刷分的不过是否重复提交,这我就不太清楚了,可以给你们看看我的战果!当然,没审核,能重复几个我就不知道了,一切随缘—-这里随便找一个cms,给你们看看就这cms,信息泄露,你看,多香!,而且这个漏洞是直接把poc打上去就行了!

Galaxy_0的博客 1578

Python+QMT量化交易实战:从零搭建你的第一个极速策略(附完整代码)

本文提供了一份详细的Python+QMT量化交易实战指南,手把手教你从零搭建一个可回测、可实盘的极速策略。内容涵盖环境配置、QMT核心机制解析、双均线策略的完整代码实现、回测优化方法以及实盘部署要点,帮助量化交易新手快速入门并掌握核心开发流程。

b9c0d的博客 1015

基于Freertos与lwip移植FreeModbusTcp协议

基于FreeRTOS的N32G457VEL7之LWIP网络协议栈移植-优快云博客。

Dd_456456的博客 3239

零基础如何挖掘漏洞?

没学过的同学也不要慌,可以去B站搜索相关视频,你搜关键词网络安全工程师会出现很多相关的视频教程,我粗略的看了一下,排名第一的视频就讲的很详细。从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。不过我们这个水平也就算个渗透测试工程师,也就只能做个基础的安全服务,而这个领域还有很多业务,像攻防演练、等保测评、风险评估等,我们的能力根本不够看。最后网站开发知识多少也要了解点,不过别紧张,只是学习基础知识。

dzqxwzoe的博客 3382

基于YOLO的智能视频监控异常行为检测研究:从算法原理到落地部署的全栈实践

本文深入探讨如何利用 YOLO(You Only Look Once)系列算法构建一套端到端的异常行为检测系统。文章首先回顾 YOLOv8 在时空建模上的局限,然后提出“YOLO-STA(Spatio-Temporal Aggregation)”轻量级改进框架,在公开数据集 UCF-Crime 上将异常行为检测的 mAP@0.5 从 72.4 提升到 80.1;接着给出完整训练、推理、部署的 Python 代码(PyTorch + TensorRT),并介绍如何仅用 4 GB 显存的 Jetson Xavi

博客 1349

小白入门黑客之渗透测试基本流程(全网最详,附工具)

经常会收到小伙伴们这样的私信: 为什么我总是挖不到漏洞呢? 渗透到底是什么样的流程呢? 所以全网最详细的渗透测试流程来了!!! 全篇文章内容较长,请耐心观看!

youmaob的博客 1647

高通SDX55平台:5G速率问题排查分析方法

和大家分享一下高通5G平台5G速率问题排查分析方法。

四儿家的小祖宗的博客 5223

【异常】Cursor报错We‘re having trouble connecting to the model provider. This might be temporary

在使用Cursor编辑器进行AI交互操作时,界面弹出如下报错提示,导致无法正常调用模型服务,影响使用流程:We’re having trouble connecting to the model provider. This might be temporary - please try again in a moment. 该报错核心含义为Cursor编辑器无法正常连接至背后的AI模型服务提供商(如OpenAI、Anthropic等),属于连接类异常,并非编辑器本身运行故障。经排查,该报错不具备破坏性,仅

奶爸的编程之路,也就一周冷个三天 1694

挖漏洞赚生活费,挖漏洞入门到精通,收藏这篇就够了_提交漏洞内部已知

本文分享了作者从零开始挖掘企业SRC漏洞的经验与心得。作者初期遭遇重复漏洞、低危漏洞等困境,通过坚持挖掘逻辑漏洞(如未授权访问、信息泄露等)逐渐积累经验,强调资产熟悉度和耐心分析的重要性。文章提供了SRC挖掘的必备条件、常用工具(如FOFA、灯塔)、漏洞库资源及法律注意事项,并附上网络安全学习路线,涵盖渗透测试、操作系统、编程等知识点,适合零基础人员参考。作者建议新手从低危漏洞入手建立信心,逐步提升技术能力。

Spontaneous_0的博客 976

Python 爬虫实战:Twitter 数据定向抓取(特定话题 + 用户推文爬取与分析)

在社交媒体研究、舆情监测和市场分析等领域,Twitter 数据具有极高的价值。本文将详细介绍如何使用 Python 构建一个完整的 Twitter 数据爬取系统,包括特定话题和用户推文的爬取与分析。我们将涵盖从认证到数据存储、清洗、分析和可视化的全流程。

u014481728的博客 1039

2024最新版漏洞挖掘教程,一文讲清挖漏洞需要掌握哪些技术,网络安全零基础入门到精通收藏这篇就够了!

经常有小伙伴问我,为什么自己总是挖不到漏洞呢?渗透到底是什么样的流程呢?全篇文章内容较长,请耐心观看!

A13531922962的博客 1643

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

IDEA的使用指南

IDEA基于java的使用手册,可以最快速的上手,在使用中不断的丰富自己的使用技巧.

2024版最新挖漏洞平台汇总,零基础入门到精通,收藏这篇就够了

3.漏洞方面,漏洞分很多种,根据不同的标准也会有交叉,黑客要掌握大部分漏洞的形成原理,检测方法,利用方法,修复方法,常见的网站漏洞有sq|注入,XSS, 文件包含,目录遍历,文件上传,信息泄露,CSRF, 账号爆破,各种越权等等,常见的二进制漏洞有缓冲区溢出,堆溢出,整形溢出,格式化字符串等等,分析的时候还要绕过操作系统的保护机制。协议的话也是存在漏洞的,比如TCP、UDP什么的拒绝服务,DNS劫持,ARP欺骗等等, 现在工控、物联网、AI什么的也都有各种各样的漏洞。能走多远,就看你的执行力和兴趣了。

Python_paipai的博客 2571

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

挖漏洞赚生活费,挖漏洞入门到精通,收藏这篇就够了

文章分享了个人的SRC漏洞挖掘经验与实用指南。作者从新手阶段入手,描述了前期挖掘低危漏洞(如未授权访问、信息泄露等)的挫折与成长,强调耐心和资产熟悉度的重要性。推荐了常用工具(FOFA、灯塔、企业信息查询平台)和漏洞库资源(佩奇、狼组等),并提醒遵守安全测试规范。后文提供了网络安全学习路线,涵盖渗透测试、操作系统、编程等基础内容,适合零基础者入门。最后强调技术学习的正向价值,呼吁合法合规使用网络安全技能。

chengxuyuanyy的博客 831

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

2024挖漏洞给报酬的网站汇总,零基础入门到精通,收藏这篇就够了

一、众测平台(国内)

Python_paipai的博客 5292

2024最新网安专业大学排名,网络安全入门教程,零基础入门到精通,收藏这篇就够了

🔒2024网安专业大学排名🎓近日,中国大学排行榜官网揭晓了2024年网络空间安全专业的大学排名。🥇西安电子科技大学荣登榜首,展现了其在网络安全领域的强大实力。🔍在118所开设网络空间安全专业的院校中,上榜院校拥有多个国家级和省级一流本科专业点,共计10所高校入选“一流网络安全学院”。🌟排名结果显示,西安电子科技大学位居全国网络空间安全专业第一,评级为S级。同时,有10所院校进入全国排名前2%,评级为A+。另有9所院校跻身全国前10%,获得A级评价。💡想要了解更多排名细节?

leah126的博客 1965

【网络安全】新手如何上手挖漏洞?看这篇就够了!

其中,信息收集是漏洞挖掘的第一步,通过对目标系统的信息进行收集,可以为后续的漏洞分析和利用提供必要的信息。漏洞分析是漏洞挖掘的核心步骤,通过对目标系统的漏洞进行分析,可以确定漏洞的类型、位置和影响范围等信息。通常情况下,我会让挖掘者先学习一些基础的安全知识,例如OWASP Top 10漏洞、漏洞类型和常见的网络攻击技术等,这有助于帮助挖掘者更好地理解漏洞挖掘中所面临的困难和挑战。总而言之,掌握漏洞挖掘需要综合学习多方面的知识,包括计算机基础知识、编程、漏洞挖掘工具、安全基础知识以及漏洞挖掘技巧和方法。

Libra1313的博客 1026

2024最新网络安全行业10大副业汇总,零基础入门到精通,收藏这篇就够了

在当今的网络安全行业中,除了全职工作外,许多师傅还通过副业来增加收入、不断拓展自身技能,并积累更多实际操作经验,为职业发展增添了无限可能。本文提供了10种适合各种类型网安从业人员的副业选择,涵盖广泛且多样化,希望大家都能在其中找到最契合自己的副业之路。在网络安全领域,自媒体运营和内容创作是一种适合大多数网安师傅做副业的形式。通过撰写博客、微信公众号文章或制作视频,你可以将自己的网安知识传播给更广泛的人群,从而逐步积累起忠实粉丝。

qq_41314882的博客 860

2024年薪酬最高的五个网络安全职位(非常详细),零基础入门到精通,看这一篇就够了

2024年薪酬最高的五个网络安全职位(非常详细),零基础入门到精通,看这一篇就够了

隔壁王叔的博客 1962

Windows 零日漏洞遭利用:CVE-2024-49138 PoC 代码发布,从零基础到精通,收藏这篇就够了!

更为紧迫的是,安全研究员 MrAle_98在 GitHub 上发布了针对 CVE-2024-49138 的概念验证 (PoC) 漏洞。根据微软的公告,此漏洞影响了广泛的 Windows 系统。虽然关于该漏洞的具体细节很少,但微软证实,在补丁发布之前,该漏洞已被广泛利用。尽管微软尚未披露利用 CVE-2024-49138 的攻击的具体细节,但一家领先安全公司的参与表明,详细的利用报告可能会很快发布。这也是耗费了大白近四个月的时间,吐血整理,文章非常非常长,觉得有用的话,希望粉丝朋友帮忙点个**「分享」

Python_0011的博客 1879

挖漏洞赚生活费,挖漏洞入门到精通,收藏这篇就够了_刚挖洞挖哪些比较好csdn

个人最初挖掘前期感受要有一定的漏洞基础知识,对常规漏洞要有所了解。一台电脑,要自己动手实践,需要坚持。其他工具就在网上找吧,百度基本都有、不清楚的,有需要的可以私信我2.灯塔:集端口收集、目录扫描、子域名扫描、漏扫、爬虫等一体的综合性工具。仔细阅读漏洞/情报收集范围,不要挖掘收取范围之外的。遵守SRC行业安全测试规范,不要恶意对系统有破坏性攻击。遵守相关网络安全法。

2401_84215240的博客 630

2024新手如何学习挖漏洞?看这篇就够了【网络安全】

很多小伙伴私信问我怎么学?怎么挖漏洞?怎么渗透? 那么这篇文章就教大家怎么从零到挖漏洞一条龙学习!

fly_enum的博客 914
上一篇: KALI LINUX密码安全工具
下一篇: 想成为黑客有没有推荐的书籍?
网络安全大白
博客等级 码龄5年 7307粉丝 698原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值


