187-黑客入侵终端设备的5大简单方式

黑客入侵终端设备的5大简单方式 黑客的攻击方式并非都是复杂繁琐的。当黑客发起网络攻击时仅为了牟利而已,并不是都需要掌握高超的技术。他们的动机大体上可以分为两种:机会主义和针对性攻击。 Bishop Fox安全事务负责人Rob Ragan表示,他们一般使用这两种分类来区分网络犯罪行为。对于黑客来说,他们并不关心受害者,他们更关心怎样访问到可能被盗的设备,这对于他们来说是一个数字游戏。机会主义攻击往往出于牟利动机,目标威胁旨在网络诈骗或窃取特定的数据。而针对性攻击并不一样,此类攻击仅为了破坏特定的设备。 Ragan说,黑客攻击通常是基于平 阅读详情

黑客的攻击方式并非都是复杂繁琐的。当黑客发起网络攻击时仅为了牟利而已,并不是都需要掌握高超的技术。他们的动机大体上可以分为两种:机会主义和针对性攻击。

图片

Bishop Fox安全事务负责人Rob Ragan表示,他们一般使用这两种分类来区分网络犯罪行为。对于黑客来说,他们并不关心受害者,他们更关心怎样访问到可能被盗的设备,这对于他们来说是一个数字游戏。机会主义攻击往往出于牟利动机,目标威胁旨在网络诈骗或窃取特定的数据。而针对性攻击并不一样,此类攻击仅为了破坏特定的设备。

Ragan说,黑客攻击通常是基于平台的,且有效载荷往往小于传输机制。他解释称,有效载荷可能是勒索软件,但是传输机制可以是任何东西,从强制用户运行电子邮件附件到利用未修补系统中的蠕虫等。

Social-Engineer首席运营官Michele Fincher认为,黑客善于采用窃听的装置技术。其中黑客攻击最简单的方式就是接管用户路由来欺骗用户。

因为路由充当着一项“全职”的工作,时刻面对着新的网络威胁,但大部分的用户并不知道他们的设备面临着多种危险。下面介绍网络犯罪分子攻击终端用户设备最简单有效的几种方式,希望大家提高警惕,做好相应的防范措施,避免给攻击者可乘之机。

图片

图片

网络钓鱼

Ragan说,网络钓鱼依旧是攻击用户最简单的方法。网络钓鱼攻击主要采用恶意附件来攻击特定的用户;例如,启用了宏的Office文档或超过其系统的PowerShell脚本。

Fincher同意这一说法,并且她发现有受害者是通过电子邮件或文本点击链接掉进钓鱼网站,这种方法称为“伪基站策略之短信钓鱼。

Fincher补充道:这种方法的成本和威胁都很低,对攻击者的技能要求也很低,而且有可能达到一次攻击多个目标的目的。

图片

图片

无线劫持或拦截

Ragan说,当网络犯罪将恶意有效载荷注入到终端用户设备中,或是损害其Internet流量并将其重定向到安装恶意软件时,就会发生这种攻击。这种方法可能相对比较容易,因为有很多的网络工具可用。

例如,“wifi pineapple”可以通过无线攻击危及终端用户设备。攻击者可以使用该工具使终端用户设备与其Wi-Fi网络分离,并与攻击者模拟的一个相同的Wi-Fi网络连接。如此一来,攻击者就能够接收流量并注入恶意代码。

Ragan指出,只有与受害者实际距离比较近才能实现这一点;如果距离太远是无法实现的。

图片

图片

SmShing

Social-Engineer首席执行官Chris Hadnagy表示:破解设备的两个最大的载体是SmShing或网络钓鱼。越狱或允许侧面加载应用程序的手机会增加用户的风险。

如上所述,伪基站策略之短信钓鱼(Smshing)攻击会要求用户点击通过短信发送的恶意链接。Hadnagy还列举了近期因某海外银行违约,当时大量用户收到SmShing的恶意软件和恶意链接。

Fincher说,随着终端用户设备被带入工作场所,这种安全风险正在不断上升。因为智能手机、笔记本电脑以及平板电脑正在办公环境中被广泛应用,链接公共WiFi。但是许多公司并没有意识到它们的风险,且没有明确地说明是否需要检查手机上的公司电子邮件,甚至是在批准携带设备进入办公场所之前对设备进行检查。

Hadnagy说,BYOD增加了企业的安全风险,因为当黑客成功入侵用户终端用户设备,可能会危及整个组织的业务安全。

图片

模拟攻击

Ragan说,模拟攻击通常用于重置密码、传输电话号码控制或绕过其他安全控制。例如,黑客可以针对特定的运营商来劫持电话号码并拦截双因素认证口令和消息。这是一种“非常简单”的攻击方法,攻击者并不需要具备非常高的技术水平。

Fincher说,如果攻击者能够通过电话获取访问公司网络的VPN凭据,实际上,黑客根本不需要攻击任何设备,就可以作为合法用户登录,并浏览受害者的隐私信息。其实大多数终端用户攻击都是由伪装成合法实体的个人进行的。

她继续解释说,其实只需要一点开源情报收集(open source intelligence gathering ,简称OSINT),攻击者就可以找到足够的信息。他们可以伪装成银行客服、公司老板、客户或朋友,然后发送一条看似正常的请求,但是由于大多数人太忙或粗心,往往还没弄清情况就直接将个人信息发送给了攻击者。

图片

图片

物理访问

Ragan说,若被物理访问攻击成功,意味着这个“攻击游戏”可以结束了。如果有足够的时间、动力和技能,攻击者“几乎总可以”进入被盗的笔记本电脑。物理访问攻击还可能涉及恶意USB驱动器、被盗的硬盘、boot攻击或键盘记录器等。

移动设备一般更难以破解,尤其是已正确安全配置的移动设备。因此苹果决定将iPhone更新为6位密码,并在超过登录尝试次数过后强制锁定设备,这可以保护移动设备免受攻击威胁。

黑客网络安全学习路线
在这里插入图片描述

(一)第一阶段:网络安全筑基

1. 阶段目标

你已经有运维经验了,所以操作系统、网络协议这些你不是零基础。但要学安全,得重新过一遍——只不过这次我们是带着“安全视角”去学。

2. 学习内容

**操作系统强化:**你需要重点学习 Windows、Linux 操作系统安全配置,对比运维工作中常规配置与安全配置的差异,深化系统安全认知(比如说日志审计配置,为应急响应日志分析打基础)。

**网络协议深化:**结合过往网络协议应用经验,聚焦 TCP/IP 协议簇中的安全漏洞及防护机制,如 ARP 欺骗、TCP 三次握手漏洞等(为 SRC 漏扫中协议层漏洞识别铺垫)。

**Web 与数据库基础:**补充 Web 架构、HTTP 协议及 MySQL、SQL Server 等数据库安全相关知识,了解 Web 应用与数据库在网安中的作用。

**编程语言入门:**学习 Python 基础语法,掌握简单脚本编写,为后续 SRC 漏扫自动化脚本开发及应急响应工具使用打基础。

**工具实战:**集中训练抓包工具(Wireshark)、渗透测试工具(Nmap)、漏洞扫描工具(Nessus 基础版)的使用,结合模拟场景练习工具应用(掌握基础扫描逻辑,为 SRC 漏扫工具进阶做准备)。

(二)第二阶段:漏洞挖掘与 SRC 漏扫实战

1. 阶段目标

这阶段是真正开始“动手”了。信息收集、漏洞分析、工具联动,一样不能少。

熟练运用漏洞挖掘及 SRC 漏扫工具,具备独立挖掘常见漏洞及 SRC 平台漏扫实战能力,尝试通过 SRC 挖洞搞钱,不管是低危漏洞还是高危漏洞,先挖到一个。

2. 学习内容

信息收集实战:结合运维中对网络拓扑、设备信息的了解,强化基本信息收集、网络空间搜索引擎(Shodan、ZoomEye)、域名及端口信息收集技巧,针对企业级网络场景开展信息收集练习(为 SRC 漏扫目标筛选提供支撑)。

漏洞原理与分析:深入学习 SQL 注入、CSRF、文件上传等常见漏洞的原理、危害及利用方法,结合运维工作中遇到的类似问题进行关联分析(明确 SRC 漏扫重点漏洞类型)。

工具进阶与 SRC 漏扫应用:

  • 系统学习 SQLMap、BurpSuite、AWVS 等工具的高级功能,开展工具联用实战训练;

  • 专项学习 SRC 漏扫流程:包括 SRC 平台规则解读(如漏洞提交规范、奖励机制)、漏扫目标范围界定、漏扫策略制定(全量扫描 vs 定向扫描)、漏扫结果验证与复现;

  • 实战训练:使用 AWVS+BurpSuite 组合开展 SRC 平台目标漏扫,练习 “扫描 - 验证 - 漏洞报告撰写 - 平台提交” 全流程。
    SRC 实战演练:选择合适的 SRC 平台(如补天、CNVD)进行漏洞挖掘与漏扫实战,积累实战经验,尝试获取挖洞收益。

恭喜你,如果学到这里,你基本可以下班搞搞副业创收了,并且具备渗透测试工程师必备的「渗透技巧」、「溯源能力」,让你在黑客盛行的年代别背锅,工作实现升职加薪的同时也能开创副业创收!

如果你想要入坑黑客&网络安全,笔者给大家准备了一份:全网最全的网络安全资料包需要保存下方图片,微信扫码即可前往获取!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

(三)第三阶段:渗透测试技能学习

1. 阶段目标

全面掌握渗透测试理论与实战技能,能够独立完成渗透测试项目,编写规范的渗透测试报告,具备渗透测试工程师岗位能力,为护网红蓝对抗及应急响应提供技术支撑。

2. 学习内容

渗透测试核心理论:系统学习渗透测试流程、方法论及法律法规知识,明确渗透测试边界与规范(与红蓝对抗攻击边界要求一致)。

实战技能训练:开展漏洞扫描、漏洞利用、电商系统渗透测试、内网渗透、权限提升(Windows、Linux)、代码审计等实战训练,结合运维中熟悉的系统环境设计测试场景(强化红蓝对抗攻击端技术能力)。

工具开发实践:基于 Python 编程基础,学习渗透测试工具开发技巧,开发简单的自动化测试脚本(可拓展用于 SRC 漏扫自动化及应急响应辅助工具)。

报告编写指导:学习渗透测试报告的结构与编写规范,完成多个不同场景的渗透测试报告撰写练习(与 SRC 漏洞报告、应急响应报告撰写逻辑互通)。

(四)第四阶段:企业级安全攻防(含红蓝对抗)、应急响应

1. 阶段目标

掌握企业级安全攻防、护网红蓝对抗及应急响应核心技能,考取网安行业相关证书。

2. 学习内容

护网红蓝对抗专项:

  • 红蓝对抗基础:学习护网行动背景、红蓝对抗规则(攻击范围、禁止行为)、红蓝双方角色职责(红队:模拟攻击;蓝队:防御检测与应急处置);

  • 红队实战技能:强化内网渗透、横向移动、权限维持、免杀攻击等高级技巧,模拟护网中常见攻击场景;

  • 蓝队实战技能:学习安全设备(防火墙、IDS/IPS、WAF)联动防御配置、安全监控平台(SOC)使用、攻击行为研判与溯源方法;

  • 模拟护网演练:参与团队式红蓝对抗演练,完整体验 “攻击 - 检测 - 防御 - 处置” 全流程。
    应急响应专项:

  • 应急响应流程:学习应急响应 6 步流程(准备 - 检测 - 遏制 - 根除 - 恢复 - 总结),掌握各环节核心任务;

  • 实战技能:开展操作系统入侵响应(如病毒木马清除、异常进程终止)、数据泄露应急处置、漏洞应急修补等实战训练;

  • 工具应用:学习应急响应工具(如 Autoruns、Process Monitor、病毒分析工具)的使用,提升处置效率;

  • 案例复盘:分析真实网络安全事件应急响应案例(如勒索病毒事件),总结处置经验。
    其他企业级攻防技能:学习社工与钓鱼、CTF 夺旗赛解析等内容,结合运维中企业安全防护需求深化理解。

证书备考:针对网安行业相关证书考试内容(含红蓝对抗、应急响应考点)进行专项复习,参加模拟考试,查漏补缺。

运维转行网络攻防知识库分享

网络安全这行,不是会几个工具就能搞定的。你得有体系,懂原理,能实战。尤其是从运维转过来的,别浪费你原来的经验——你比纯新人强多了。

但也要沉得住气,别学了两天Web安全就觉得自己是黑客了。内网、域渗透、代码审计、应急响应,要学的还多着呢。

如果你真的想转,按这个路子一步步走,没问题。如果你只是好奇,我劝你再想想——这行要持续学习,挺累的,但也是真有意思。

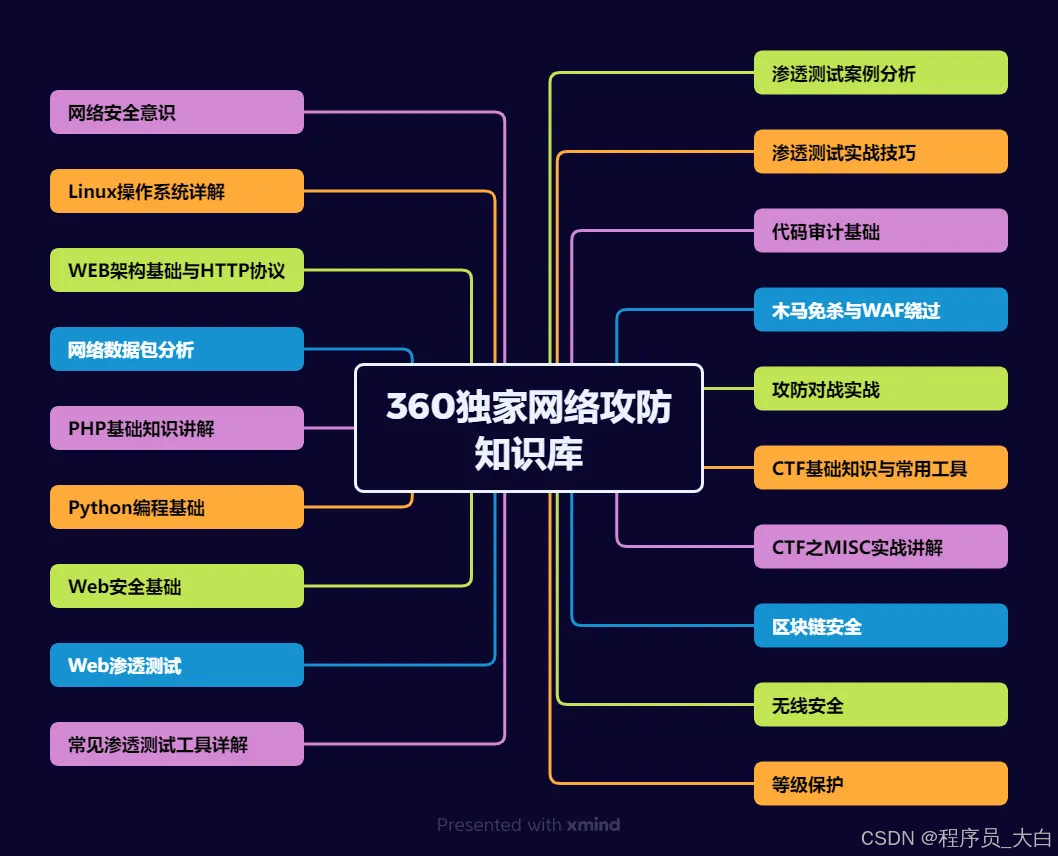
关于如何学习网络安全,笔者也给大家整理好了全套网络安全知识库,需要的可以扫码获取!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

1、网络安全意识
在这里插入图片描述

2、Linux操作系统
在这里插入图片描述

3、WEB架构基础与HTTP协议
图片

4、Web渗透测试
在这里插入图片描述

5、渗透测试案例分享
图片

6、渗透测试实战技巧
图片

7、攻防对战实战
图片

8、CTF之MISC实战讲解
图片

关于如何学习网络安全,笔者也给大家整理好了全套网络安全知识库,需要的可以扫码获取!

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

门禁卡NFC攻防实战:从UID到M1再到DESFire的完整信任链分析 门禁卡本质是基于NFC协议的身份认证终端,其安全机制涵盖物理层通信、加密逻辑与权限管理三层架构。NFC作为近场通信标准,支撑着M1卡、UID卡及DESFire等不同安全等级芯片的交互;而门禁卡的可信性取决于密钥体系、UID策略与读卡器固件协同。技术价值体现在精准识别卡片类型可规避90%无效操作,支撑合法渗透测试与系统加固。典型应用场景包括物业门禁升级、企业权限审计与智能园区安全评估。本文聚焦真实环境下的卡片逆向分析路径,覆盖信号捕获、密钥恢复与防御验证全周期。 阅读详情

相关推荐

纵深防御实战指南:从物理门禁到数据加密的六层防护体系

纵深防御不是简单堆砌防火墙、EDR或WAF,而是构建覆盖物理、网络、应用、数据与人的多维时间缓冲体系。其核心原理在于通过空间隔离延缓攻击横移、多源信号交叉验证提升检测准确率、失效环节自动触发下一层响应,从而将单点突破转化为系统级阻滞。技术价值体现在显著拉长攻击链耗时(如微隔离使横向移动从12分钟增至3小时)、降低误报率(UEBA+终端+网络三源分析准确率超92%)、保障最小业务影响(DLP触发备份还原实现23分钟零中断恢复)。典型应用场景包括制造业PLC安全加固、金融行业活体认证与字段级加密、医疗影像防篡改

weixin_34014555的博客 406

入侵他人电脑四个步骤_IT技巧分享44:如何在智能电视、盒子快速播放电脑上的视频文件...

当下互联网电视、智能盒子普及,使得电视机不再只是用来看电视,以前需要在电脑或者是手机上观看在线视频、现场直播等功能,现在使用电视也能完成。那么,如果需要在电视机播放电脑上的视频文件,有没有什么方法可以实现?有,可以把视频文件拷贝到U盘,再把U盘插到电视机上,选择视频文件播放。相较于U盘拷贝的效率,以下我们介绍一种比较快捷的方式来实现电视机上播放电脑上的视频文件。本次我们介绍通过使用共享文件夹的方...

weixin_39658019的博客 1099

【信息科学与工程学】【产品体系】第十一篇 ICT制造业服务器生产

编号设备类别设备子类具体设备型号加工能力精度等级适用范围控制方式1钣金加工设备激光切割机TRUMPF Trulaser 5030切割厚度0.5-20mm±0.05mm机箱面板、支架CNC数控2钣金加工设备数控冲床AMADA EMK 3610 NT冲孔、成型±0.1mm通风孔、安装孔CNC数控3钣金加工设备折弯机AMADA HDS 1303 NT折弯角度精度±0.5°机箱结构件CNC数控4注塑成型设备注塑机ARBURG Allrounder 570 S注射重量5-200g±0.02mm塑料部件、连接器伺服电机

weixin_49199313的博客 1076

入侵光猫盒子

0x00 换了个光猫盒子事情是这样的,最近家里换光纤换成了联通的宽带。安装师傅拿了一个看起来就是二手的盒子来给我安装。大概长的是这个样子的,除了贴纸是新的其他看着就很老旧。打开界面是这个样子的,好家伙,首页还写着2013,看样子这个盒子的确是高寿了。登录需要账号秘密,一般都是写在盒子背面的,果不其然,在盒子背面发现了。然后就这样登录了进去,里面只有一些配置光猫的东西。0x01 扫着扫着发现个Telnet想着这种老盒子一般都是有漏洞的,先去扫一波看看开放了什么端口。好家伙竟然开启了23端口,直接telnet试

weixin_42282189的博客 1185

aris-黑客终端桌面

黑客这一个词语往往是与电脑有紧密联系而这,是一款模拟语言命令的一款手机桌面操作系统,让你的手机酷到没有朋友的那种

深度学习动画实战:用MotorNerve系统5步实现自然角色交互

本文详细介绍了如何利用腾讯游戏的MotorNerve系统,通过深度学习技术5步实现自然角色动画交互。从环境搭建、基础运动控制到交互过渡和行走转向优化,该系统能显著提升游戏动画制作效率,尤其适合中小团队替代昂贵的动捕方案。重点解析了骨骼动画配置、PFNN控制器使用及Blender工作流集成等核心技术。

book8的博客 685

tp5之 支付宝wappay手机网站支付

沙箱环境 支付(当面付教程),参考下面这个可以配置环境 https://blog.youkuaiyun.com/a639735331/article/details/92847337 参考下面这个可以做 wappay 的支付 ThinkPHP5.0集成支付宝扫码支付(PC端) https://blog.youkuaiyun.com/msllws/article/details/84334127 简洁 TP5....

qq_39835505的博客 8776

宇树机器狗go2—slam建图(1)点云格式

上一篇番外文章教大家如何在宇树机器狗go2的gazebo仿真环境中实现简单的导航运动,本期文章会教大家如何让宇树的机器狗go2在仿真环境中进行slam建图时经常会遇到的一些点云格式,在后续的slam建图和slam算法解析的时候会经常与这些点云信息打交道。宇树机器狗go2仿真会作为一个长期项目来进行不定期更新,仿真不只限于在gazebo上实现,后面还会在isaac sim等仿真平台上教大家如何搭建,其目的还是帮助各位都能以较低的成本加入到宇树机器狗go2的学习中。

古月居 3269

hadoop-HDFS操作-安装IDEA-java实现

hadoop 大数据 熟悉常用的hdfs操作 JAVA实现HDFS的文件创建、上传、删除、移动 JAVA.net.URL读取HDFS

Nick的博客 1970

大华/华睿工业相机(摄像头)链接电脑,并用OpenCV打开

睿科是大华旗下机器视觉子公司,现在工业相机一般是华睿在产,要下载驱动程序,要到华睿官网哪里下载。由于我的电脑没有摄像头,所以摄像头序列化为0,电脑的第一个摄像头默认为0,序列号是0,1,2,3……,你是什么接口连接的就选择什么, 建议直接全选。我这里选择第二个,下载后点击安装,的你要点击识别右侧设置,设置。这个过程很简单,故不赘述。打开你的设备会在右边显示。

qq_48050838的博客 1万+

用FPGA驱动WS2812B点阵,手把手教你实现动态文字显示(附完整Verilog代码)

本文详细介绍了如何使用FPGA驱动WS2812B点阵实现动态文字显示,包括硬件连接、Verilog代码实现和动态效果设计。通过精确的时序控制和数据处理,读者可以掌握FPGA与WS2812B的交互技术,并实现炫酷的显示效果。附完整Verilog代码,适合硬件爱好者和工程师参考实践。

weixin_30482383的博客 667

如何在钱包中添加CIChain(云保链)

云保链(CIChain,Cloud-insurance Chain)是首个保障区块链世界的保障平台。它是一个开源的基于以太坊智能合约的区块链应用平台,具有去中心化、安全可信、不可篡改的特性。云保链上可以支持开发者定制丰富的区块链保障产品,包括创新保障和传统保障等各类场景。CIC 是CIChain(云保链)的ERC20代币,下面介绍几个常用的钱包中如何添加CIC 一、 使用以太坊官方钱

蚂蚁的专栏 4619

保姆级教程:用Python脚本一键把选股结果导入通达信自选股(附完整代码)

本文提供了一份详细的Python自动化教程,教你如何将选股结果一键导入通达信自选股。通过解析通达信文件结构、编写Python脚本实现股票代码转换和批量导入,大幅提升量化交易效率。教程包含完整代码示例,特别适合使用通达信(TDX)的投资者和量化交易开发者。

weixin_30915951的博客 355

黑客防线2012合订本

《黑客防线2012合订本》 基本信息 作者: 《黑客防线》编辑部 丛书名: 安全技术大系 出版社:电子工业出版社 ISBN:9787121202902 上架时间:2013-5-31 出版日期:2013 年6月 开本:16开 页码:456 版次:1-1 所属分类:计算机 > 安全 > 网络安全/防火墙/黑客 更多关于 》》》《黑客防线2012合订本》 内容简...

weixin_30809333的博客 503

第1章第11节:创建可容纳多行滚动文字的输入框TextEditor [SwiftUI快速入门到实战]

TextField可以让用户输入单行的文字内容,若想输入多行的文字内容,可以使用能够容纳多行滚动文字的 TextEditor。 定义一个字符串属性,用来存储用户输入的文字内容。接着定义一个布尔属性,用来标识是否弹出警告窗口,以显示用户输入的内容。 TextEditor是由UIKit中的UITextView演变而来,因此可以在init方法中,通过UITextView修改TextEditor的外观属性。 添加一个VStack视图,作为子视图的容器。 创建一个TextEditor,Te..

互动教程网[www.hdjc8.com] 831

【LLM技术全景】规模定律与模型演进:为什么模型越大越强?

规模定律性能 ∝ 参数量^N性能 ∝ 数据量^M性能 ∝ 计算量^L其中 N, M, L 是小于1的正数(通常0.05~0.15)关键观察损失与规模的关系呈幂律(不是线性,也不是对数)三个要素(参数、数据、计算)需要协调增长只增加其中一个要素,收益会边际递减规模定律(Scaling Law):1. 模型性能与参数量、数据量、计算量呈幂律关系2. Kaplan定律(2020):参数量是主要因素3. Chinchilla定律(2022):数据和参数同等重要,最优比例1:20。

专注:太空算力、AI infra、异构调度、大模型成本工程 491

构成重大威胁!我国发现一批境外恶意网址和IP,来自→ 从零基础到精通,收藏这篇就够了!

可对网络设备进行扫描,攻击网络摄像机、路由器等IoT设备,攻击成功后,利用僵尸程序形成僵尸网络,对目标网络系统发起分布式拒绝服务(DDoS)攻击,可能造成大面积网络瘫痪。描述:这是一种Mirai僵尸网络的变种,常借助各种IoT设备漏洞例如CVE-2015-2051、CVE-2018-6530、CVE-2022-26258、CVE-2022-28958等实施入侵,攻击成功后,受害设备将下载并执行MooBot的二进制文件,进而组建僵尸网络并可能发起DDoS(分布式拒绝服务)攻击。

Libra1313的博客 1217

Python爬虫实战:美团商家数据采集系统

本文将详细介绍如何使用Python最新技术栈构建高效的美团商家信息采集系统。内容涵盖异步爬虫、反爬对抗、数据存储、可视化分析等完整流程,提供可落地的代码方案和工程实践。

2201_76125261的博客 2658

从数据泄露到被发现需要几年?

  近年,遭遇数据泄露的事件屡有发生,科技巨头、政府、快递甚至连锁酒店都被爆出数据泄露,通常攻击者侵入后,潜伏并持续盗取企业重要数据,入侵并泄露被发现所间隔的时间已经由最初的几小时或几天演变为如今的几个月甚至数年,直到多年后才被发现,此时造成的损失已无法弥补。      全球5亿万豪与喜达屋旗下酒店用户数据遭遇泄露。黑客攻击始于2014年,但直到2018年9月被发现。目前攻击者的身份尚不确认,...

互联网安全研究院 2243

最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版

Part-E1-SDIO-Specification-Ver4.00-Final-120220.pdf:最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版,包括SDIO 接口的外设,SDIO 接口官方协议等。

Probability and Statistics - 4th edition

Probability and Statistics - 4th edition

2017中国网站安全形势分析报告

本文是学习而整理的学习笔记,分享出来希望更多人受益,如果存在侵权请及时联系我们。

m0_74079109的博客 118

WINCC7.3破解文件

WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!

大语言模型安全防护:XGuard-Reason实测与部署指南

大语言模型(LLM)的安全防护是AI应用落地的关键环节,其核心在于实时识别和阻断恶意请求。传统基于规则引擎的解决方案难以应对日益复杂的提示词注入和角色扮演攻击,而动态语义分析技术通过多层架构(语法分析、意图识别、上下文推理)实现了更精准的风险评估。XGuard-Reason作为国产自研的AI安全中间件,采用实时风险评分系统,在中文语境下展现出显著优势,特别是在识别隐喻、反讽等隐蔽攻击方面。该技术可广泛应用于金融客服、在线教育等场景,有效防范身份冒充、异常操作诱导等安全威胁。测试数据显示其对直接恶意请求的拦截

weixin_29325955的博客 236

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

分布式密码学:安全与分布式系统的融合实践

分布式密码学(Distributed Cryptography)是一种将密码学操作分散到多个独立节点的技术,旨在解决传统集中式密码学方案的单点故障和安全性问题。其核心原理包括门限密码学(Threshold Cryptography)和安全多方计算(MPC),通过密钥分片和协同计算实现高安全性和可用性。门限密码学采用(t,n)门限方案,将主密钥拆分为多个分片,只有达到特定数量的分片才能重构密钥,广泛应用于区块链钱包和企业密钥管理。MPC技术则允许多方在不暴露各自输入的情况下共同计算函数,适用于隐私保护的数据聚

weixin_27875131的博客 242

硬核 Linux“ 修炼 “之路

“多一句没有,少一句不行,用最短的时间,干最硬的事! "

难~赴 422

Linux运维实战

去阿里源、清华源。

weixin_57136547的博客 286
上一篇: AI超级黑客来了:Anthropic一个月挖出10000+漏洞,国土安全部急召“网络安全军“
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值